
対策ガイド情報漏洩対策
【徹底解説】企業の情報漏洩対策|情報漏洩の仕組みと、漏れる情報・漏洩ルート・塞ぎ方を図解+自社チェックリストで実践
情報漏洩対策を「漏れる情報」「漏洩するルート」「ルートを塞ぐ手段」の3段階で図解。漏洩時に企業に起こることから、多要素認証・リモートワイプ・EDRなど具体的な対策、自社に足りない対策がわかる30項目のチェックリストまで1記事で解説します。
FEATURE
漏れる情報・漏洩ルート・防ぐ手段を、まとめて理解する
24件の記事
情報漏洩対策を「漏れる情報」「漏洩するルート」「ルートを塞ぐ手段」の3段階で図解。漏洩時に企業に起こることから、多要素認証・リモートワイプ・EDRなど具体的な対策、自社に足りない対策がわかる30項目のチェックリストまで1記事で解説します。
2026年10月に急増した情報漏洩・サイバー攻撃の公表事案を、統計と公的機関の注意喚起から整理。Webサイト・アプリへの不正アクセス、委託先・SaaS経由の被害、盗まれた認証情報による不正ログイン、ランサムウェアの傾向と、企業に求められる対策・初動対応と報告の期限を解説します。
2026年10月に公表が相次いだ情報漏洩の事例を、公開アプリ・APIの悪用、既知の脆弱性や管理不備、委託先・クラウド経由、盗まれた認証情報、不要なデータの残存の5つのパターンに分けて、原因と対策を解説。事例に共通する教訓と発生時の初動対応もまとめます。
ビジネスメール詐欺(BEC)の意味と被害の現状、請求書の偽装や振込先変更の手口の流れ、偽メールが見破りにくい理由と従来の対策の限界、振込先変更の確認ルールなど業務プロセスでの対策、メールアカウントとドメインを守る技術的対策、社内教育と被害判明時の初動を解説します。
生成AIの会話履歴が保存される場所と、AIサービスの委託先(サブプロセッサー)から会話記録が流出するリスクを解説。外部委託の構造、個人情報保護法上の扱い、委託先リスクを見極める5つの観点、個人向けと法人向けプランの違い、入力してよい情報の区分と流出連絡時の初動までをまとめます。
特権ID(管理者アカウント)の種類と管理の目的、狙われる理由と最新の被害動向、管理不備が招くリスクと法的な位置づけ、共有IDや常時付与に頼る従来の運用の限界、管理の基本原則と技術的な対策、棚卸しと運用ルール、不正利用が疑われるときの初動対応を解説します。
セキュリティインシデント対応訓練(机上演習)の意味と、訓練が求められる背景、訓練をしていない組織で起きやすい初動のつまずき、準備から振り返りまでの5ステップ、参加者と役割分担、ランサムウェア感染やPC紛失などのシナリオ例、演習で確認したい報告先と期限、結果を手順に反映する方法を解説します。
サイバー攻撃の調査報告書(フォレンジック調査報告書)の役割と基本構成、確認すべき項目、「漏洩の痕跡なし」と「漏洩なし」の違い、個人情報保護委員会などへの報告との関係、外部調査を依頼する前に社内で行うことと、調査事業者の選び方・契約時の注意点を解説します。
A2B攻撃(App-to-Backend Attack)の意味と、NICTの注意喚起、10月に相次いだ不正アクセスの注意喚起との関係、アプリ解析から攻撃までの仕組み、アプリから読み取られる情報と狙われやすい脆弱性、バックエンド側で行うべき対策、侵害の有無を確認する方法までを解説します。
APIキーの漏洩の意味と、漏洩しやすい場所、漏洩が増えている背景、正規の認証情報を悪用されると何が起きるか、ID・パスワードの対策だけでは守れない理由、権限・有効期間・保管方法などの技術的対策、管理台帳とルールによる運用、漏洩したときの初動対応までを解説します。
ランサムウェアの意味と、警察庁統計に見る最新の被害状況、侵入から暗号化・脅迫までの攻撃の流れ、二重恐喝とノーウェアランサムの仕組み、中小企業・製造業が狙われる理由、バックアップの限界、侵入・拡大・復旧の3段階の対策と、感染が疑われるときの初動対応・報告義務までを解説します。
シャドーITの意味と、個人のクラウドストレージ・未承認SaaS・個人アカウントの生成AIなどの具体例、生まれる背景、情報漏洩や退職後のデータ残存など企業への影響、個人データ漏洩時の法的な扱い、可視化・代替手段・ルールによる対策の進め方と、見つかったときの対応までを解説します。
ID管理の意味と範囲、IDの不備が招く不正アクセスの実態、企業が抱える5つの課題、把握・認証・認可・ライフサイクルの基本原則、ID台帳・多要素認証・SSO・特権ID管理などの具体的な方法、入社・異動・退職に合わせた運用、不正利用が疑われるときの初動までを解説します。
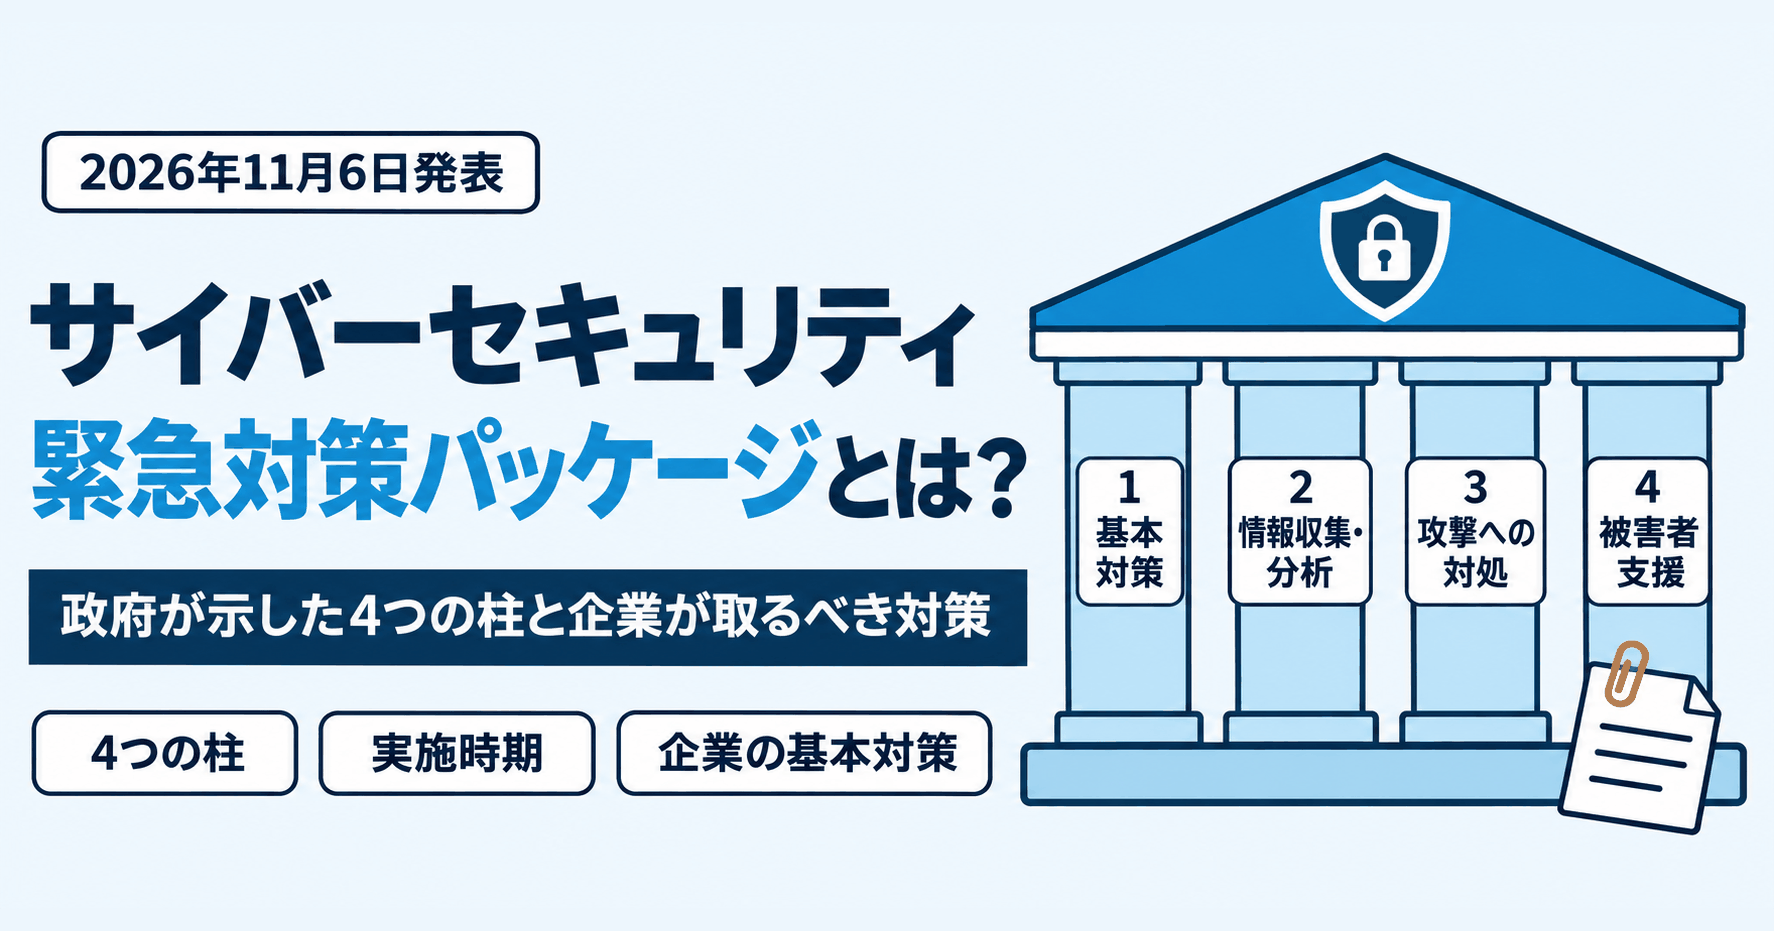
2026年11月6日に政府が取りまとめた「サイバーセキュリティ緊急対策パッケージ」について、4つの柱と主な施策の実施時期、背景にある情報漏洩事案、11月5日の注意喚起が示す企業の基本対策、被害が疑われるときの相談・報告先までを一次情報に基づいて解説します。
ゼロデイ脆弱性・ゼロデイ攻撃の意味とNデイ攻撃との違い、修正プログラムがない期間に悪用された実例、狙われやすい機器、主な被害リスクと法的な対応、パッチを待つだけでは防げない理由、予防策・検知方法・公表直後の初動対応までを解説します。
不正アクセスの法律上の定義と2つの類型、警察庁などの統計から見る最新の傾向、ID・パスワードの悪用や脆弱性を突く主な手口、VPN機器などの侵入経路、企業が受ける被害と法的対応、具体的な対策と発生時の初動対応まで解説します。
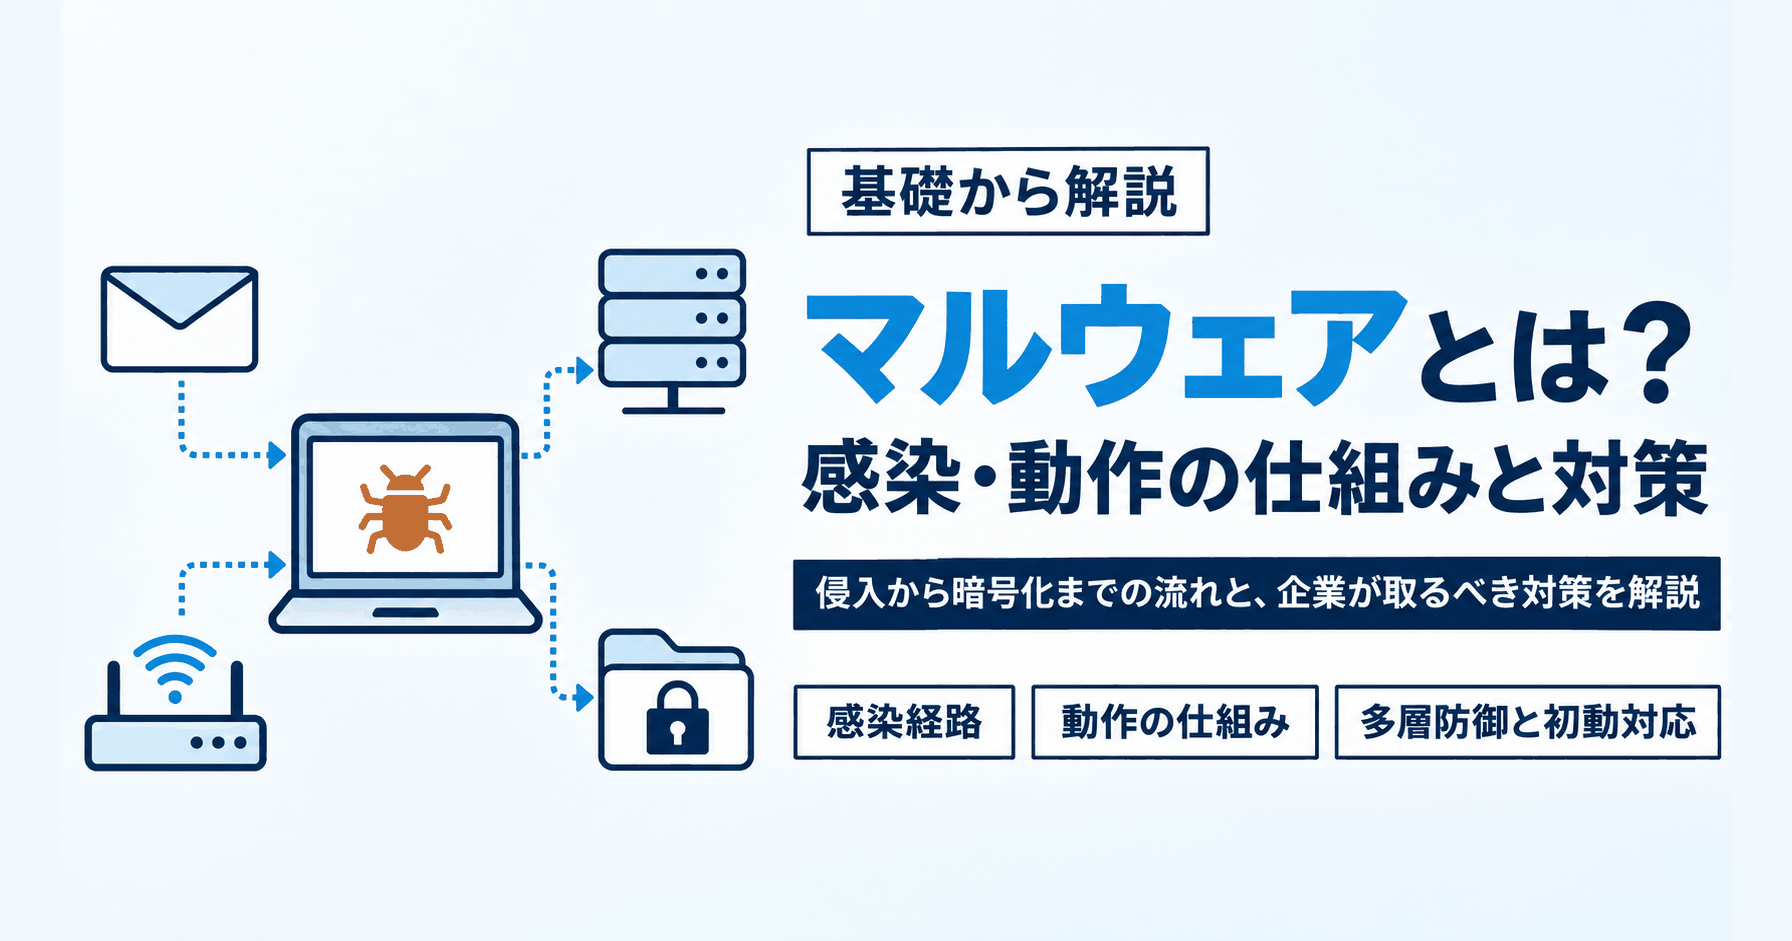
マルウェアの定義と種類、警察庁・IPAの統計から見る最新の被害動向、主な感染経路、侵入から暗号化までの仕組み、Emotetに見る手口の変化、従来型の対策だけでは防げない理由、段階ごとの多層防御と感染時の初動対応まで解説します。
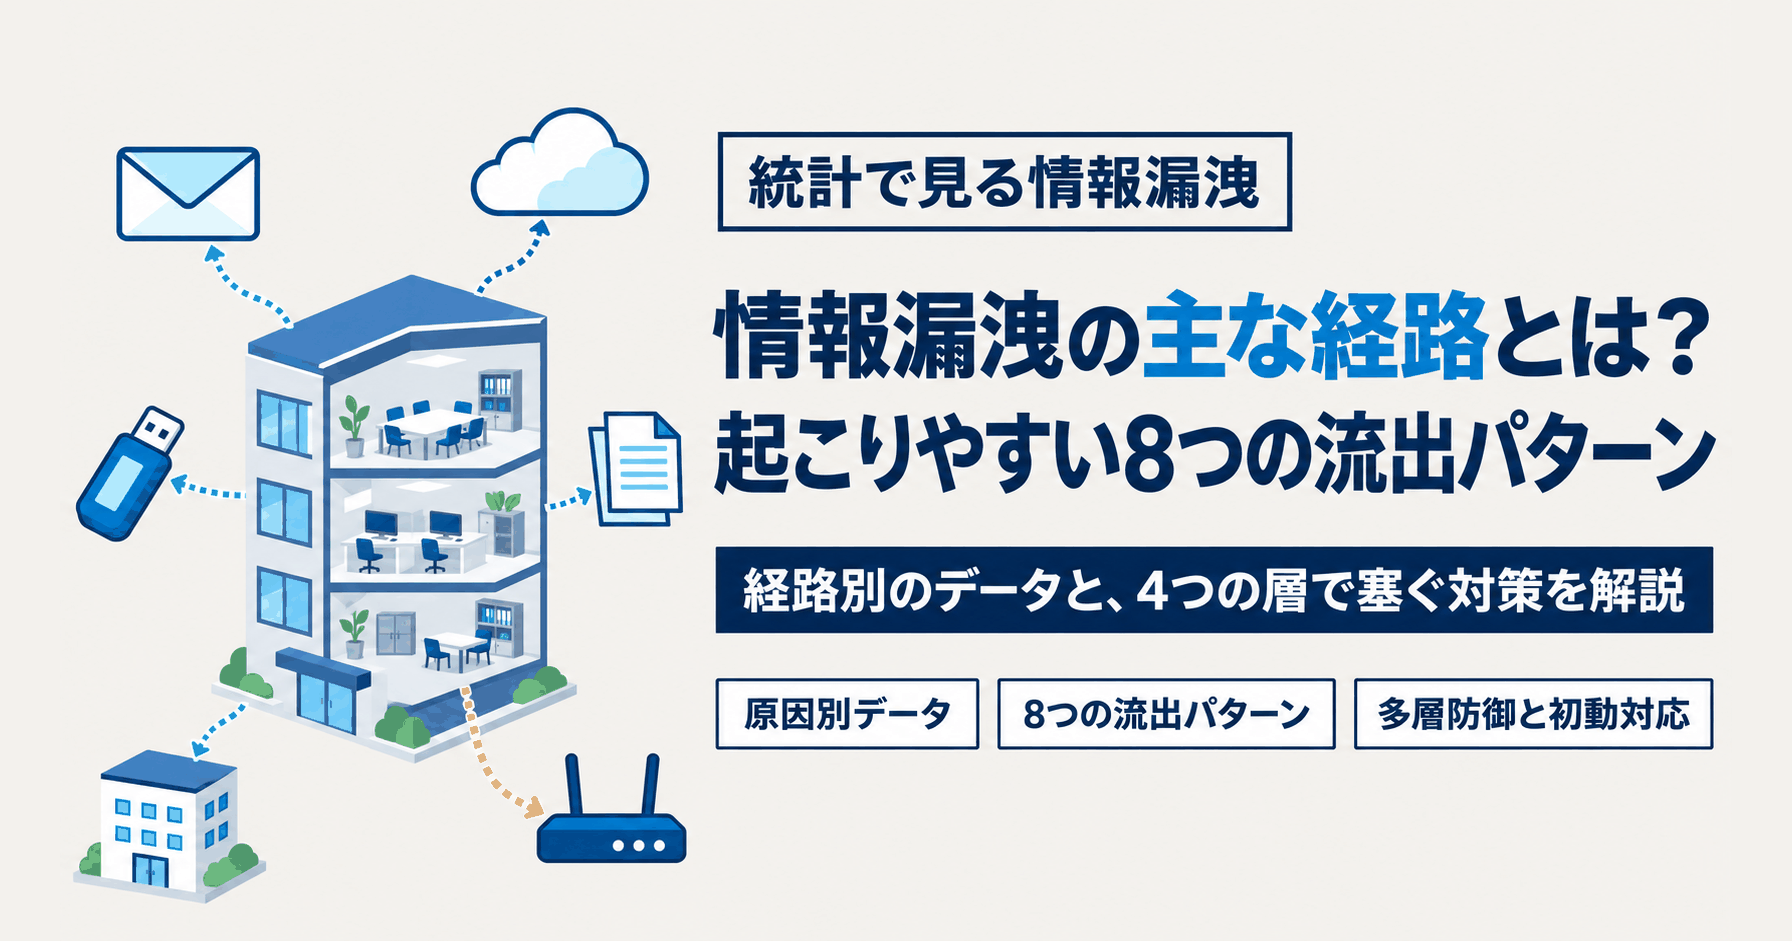
情報漏洩の経路を「外部からの攻撃」「人のミス」「内部不正・持ち出し」の3つで整理し、統計データから実際に多い経路を確認。企業で起こりやすい8つの流出パターン、入口・内部・出口・端末の4層で塞ぐ対策、漏洩時の初動と報告までまとめます。
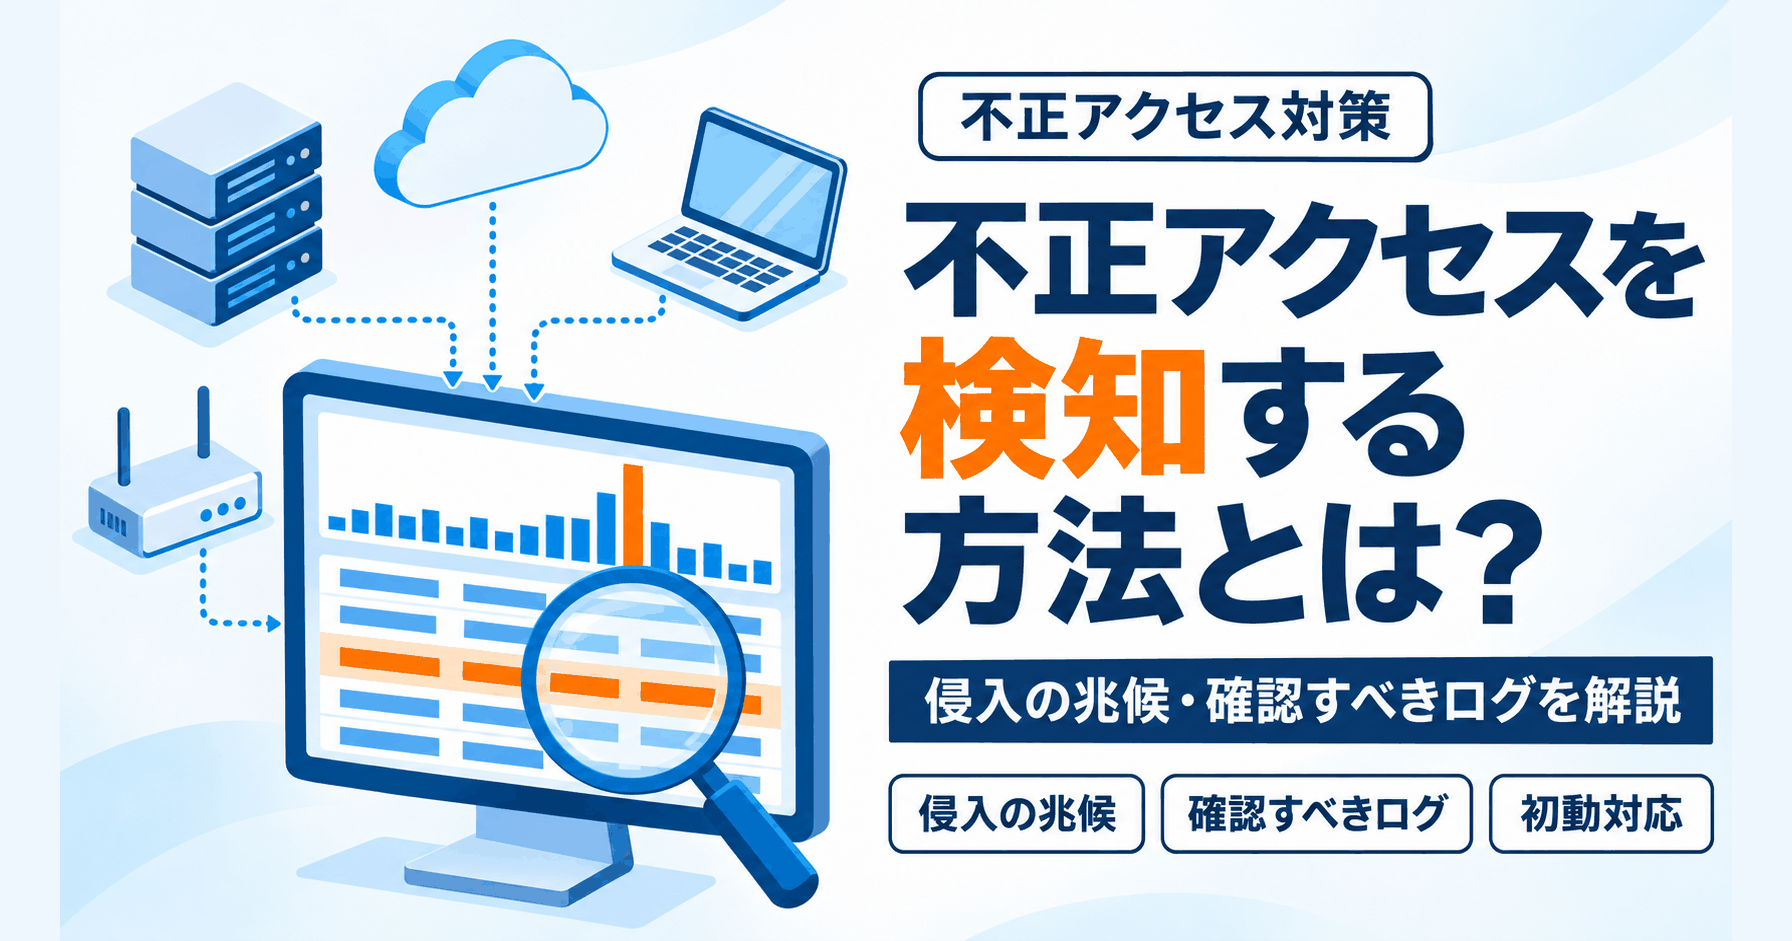
不正アクセスを早く見つけるために、ログイン・システム内部の兆候と、Windows・VPN機器・クラウド・ファイアウォールの4系統で確認すべきログを解説。ログの保存期間と設定、規模に応じた検知の仕組み、侵入を防ぐ対策、検知後の初動対応までまとめます。
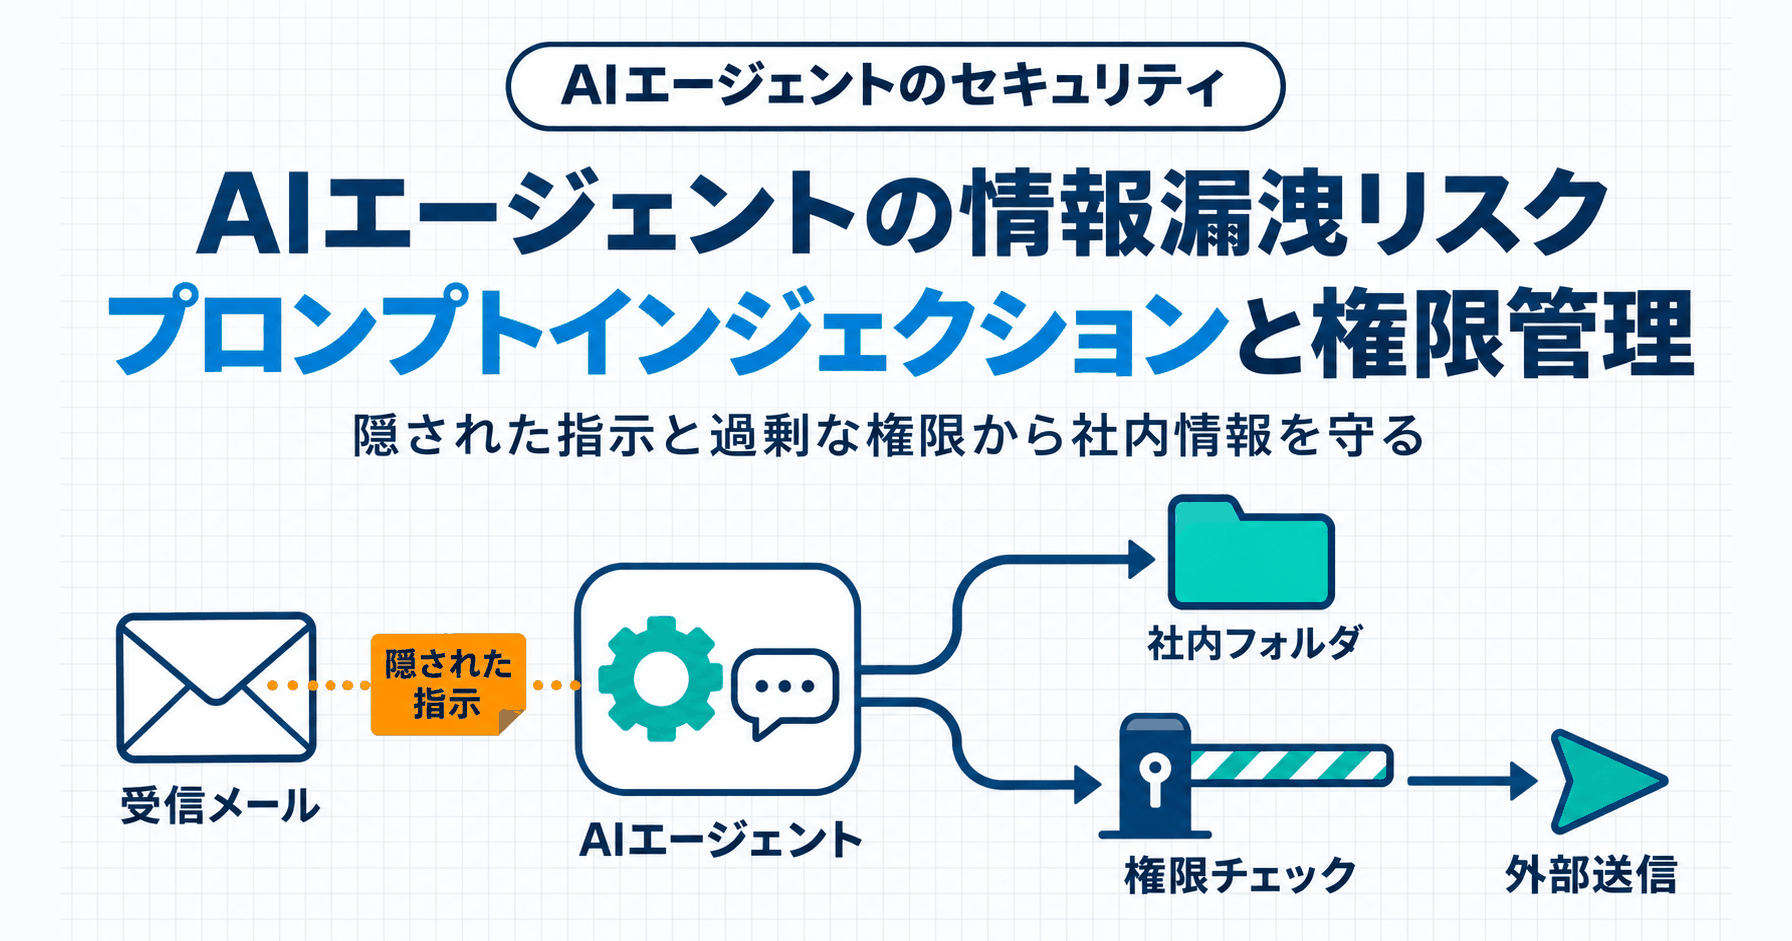
AIエージェントの情報漏洩リスクを、プロンプトインジェクション(特に間接型)と過剰な権限の観点から解説。最小権限・人による承認・記録と見直しの3原則、多層防御の技術的対策、運用ルールと従業員教育、漏洩が疑われるときの初動までまとめます。
多要素認証(MFA)の仕組みと3つの認証要素、二段階認証との違い、SMS・認証アプリ・パスキーなど方式ごとの比較、MFAでも防げない攻撃、企業での導入5ステップまでをわかりやすく解説。多要素認証サービス「OPTiM ID+」の永年無償提供もご紹介します。
マルウェアの基礎から感染時の症状・主な感染経路、そして企業が取るべき対策までを整理し、MDM(端末管理)を活用したリスク低減の考え方を解説します。
本記事ではBitLockerとは何かと、設定方法・回復キーの管理、OPTiM Bizによる効率的な運用を解説しています。
未許可ソフトウェアが引き起こす具体的なリスクを整理したうえで、管理者権限の制限やアプリケーション制御(禁止リスト方式・許可リスト方式)といったWindows環境での制限方法を解説します。