
この記事の要点
- ランサムウェアは、データを暗号化して使えなくし、復号の対価として身代金を要求する不正プログラムです。近年は、盗んだデータの公開を予告する「二重恐喝」が、手口を確認できた被害の多くを占めています。
- 警察庁によると、2026年上半期の被害報告は123件で、半期として過去最多でした。被害の約6割は中小企業で、侵入経路について回答があった36件のうち、VPN機器からの侵入が18件で5割を占めます。
- 対策の要点は、侵入口を減らすこと、侵入後の被害拡大を抑えること、攻撃者に消されない形でバックアップを保管することの3つです。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「マルウェア・ランサムウェア感染」について、ランサムウェアの仕組みと被害の実態、企業が狙われる理由を詳しく解説しています。特集のメイン記事で紹介した対策「OS・ソフトウェアの更新管理」「EDR」「ファイアウォール・UTM、VPN機器の管理」が、侵入・拡大・復旧のどの段階で効くのかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. ランサムウェアとは?データを人質に身代金を要求する不正プログラム
ランサムウェアとは、パソコンやサーバーのデータを暗号化して使えなくし、元に戻す対価として金銭や暗号資産を要求する不正プログラムです。英語の「ransom(身代金)」と「software(ソフトウェア)」を組み合わせた造語で、マルウェア(不正な動作をするソフトウェアの総称)の一種です。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「ランサム攻撃による被害」が1位に選ばれました。10大脅威への選出は11年連続で、企業が継続して警戒すべき脅威の一つとなっています。
かつては、メールの添付ファイルなどを通じて、無差別に感染を広げる攻撃が中心でした。現在は、企業のネットワークに侵入した攻撃者が時間をかけて内部を調べ、重要なサーバーやバックアップを狙って暗号化する「標的型」の攻撃が主流です。
このため、ランサムウェアを1台の端末だけの問題として捉えることはできません。複数のシステムやデータが使えなくなり、組織全体の業務が停止するインシデント(セキュリティ上の事故)として備える必要があります。
2. 最新の被害状況:警察庁統計に見る件数と被害の実態
ランサムウェアの被害報告は高い水準が続いており、2026年上半期には半期として過去最多となりました。警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、2026年上半期(1〜6月)の被害報告件数は123件です。
これは、統計を取り始めた2020年下半期以降でもっとも多い半期の件数です。年間の被害報告も、2023年の197件から2024年は222件、2025年は226件と推移しています。
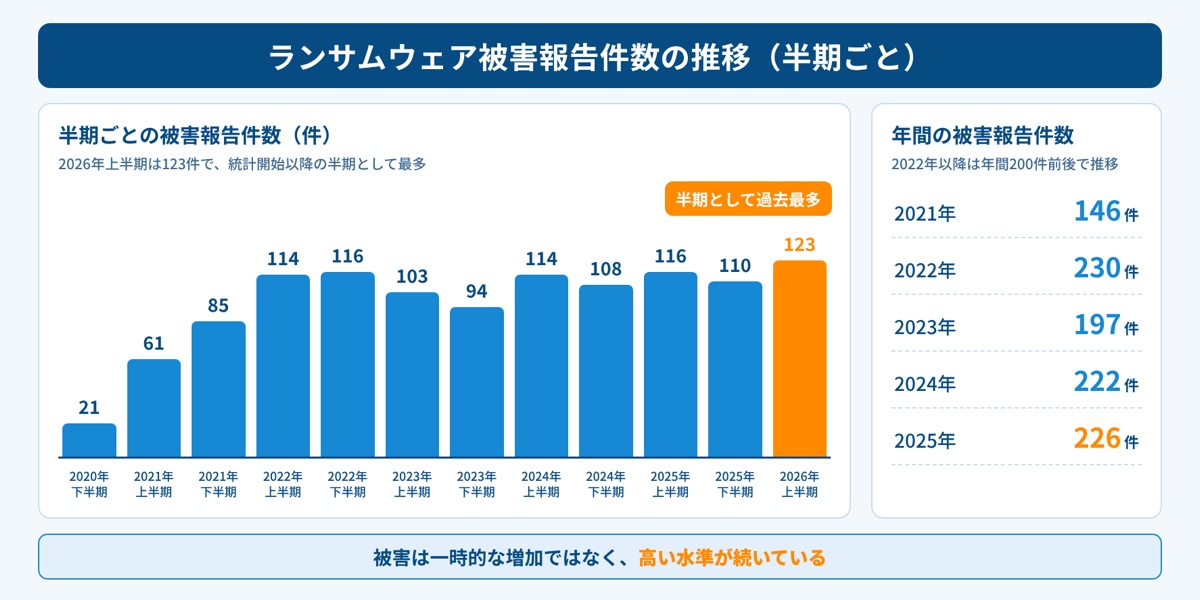
同じ統計では、データを暗号化せず、盗んだデータの公開を予告して対価を要求する「ノーウェアランサム」の被害も、2026年上半期に9件報告されています。
被害を把握する際は、件数の推移に加え、脅迫の手口にも目を向ける必要があります。データの暗号化による業務停止だけでなく、情報を盗まれ、公開を予告される被害への備えも求められます。
3. ランサムウェア攻撃の流れ:侵入から暗号化・脅迫まで
現在のランサムウェア攻撃は、侵入直後に暗号化が始まるとは限りません。攻撃者は権限の奪取や内部の探索、データの窃取などを進めた上で、暗号化と脅迫に移ります。警察庁は、代表的な流れを次のように整理しています。
- VPN機器などインターネットに公開された箇所から、未修正の脆弱性や漏洩した認証情報を悪用して侵入する
- 管理者権限の奪取やセキュリティ機能の無効化を試みる
- ネットワーク内部を探索し、重要データやバックアップを探す
- データをクラウドなどにアップロードして窃取する
- ランサムウェアを起動して暗号化する
- 脅迫文(ランサムノート)を残して連絡と支払いを要求し、ログや使用したツールなどの痕跡を消去する
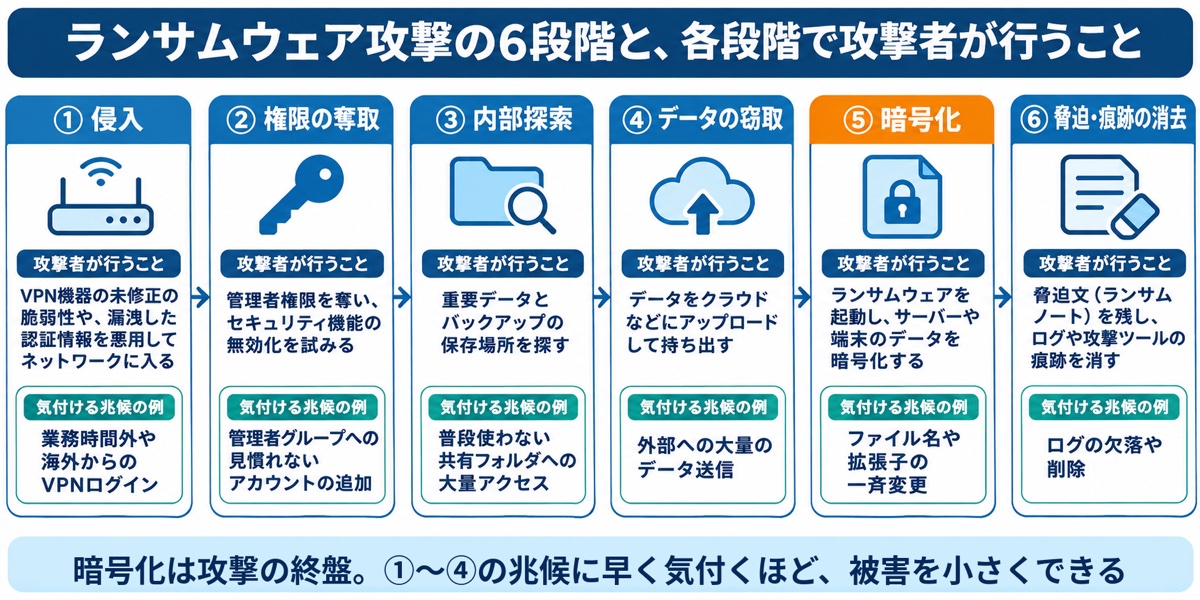
この流れでは、暗号化は攻撃の終盤に位置します。その前に、不審なログインや権限の変更、大量のデータ送信といった兆候が現れることがあります。データが使えなくなってから気付くのではなく、こうした兆候を捉えることで、被害を小さくできる可能性があります。
攻撃者側では、攻撃の分業も進んでいます。その仕組みの一つが「RaaS(Ransomware as a Service)」です。ランサムウェアの開発・運営を担うグループが、実行者に攻撃用の道具やリークサイト(盗んだ情報を公開するためのWebサイト)を提供し、身代金の一部を受け取ります。
警察庁は、この仕組みにより、高度な技術を持たない者でも攻撃を実行できるようになり、攻撃者の裾野が広がっていると指摘しています。
4. 二重恐喝とノーウェアランサム:暗号化だけではない脅迫の仕組み
現在のランサムウェア被害では、暗号化に加えて、盗んだデータの公開を予告する「二重恐喝」への備えが欠かせません。二重恐喝とは、データを使えなくするだけでなく、「対価を支払わなければ、盗んだデータを公開する」と脅す手口です。
警察庁の統計では、2026年上半期に手口を確認できた66件のうち、61件が二重恐喝型でした。暗号化だけを行う従来型は5件で、確認された被害の多くを二重恐喝型が占めています。
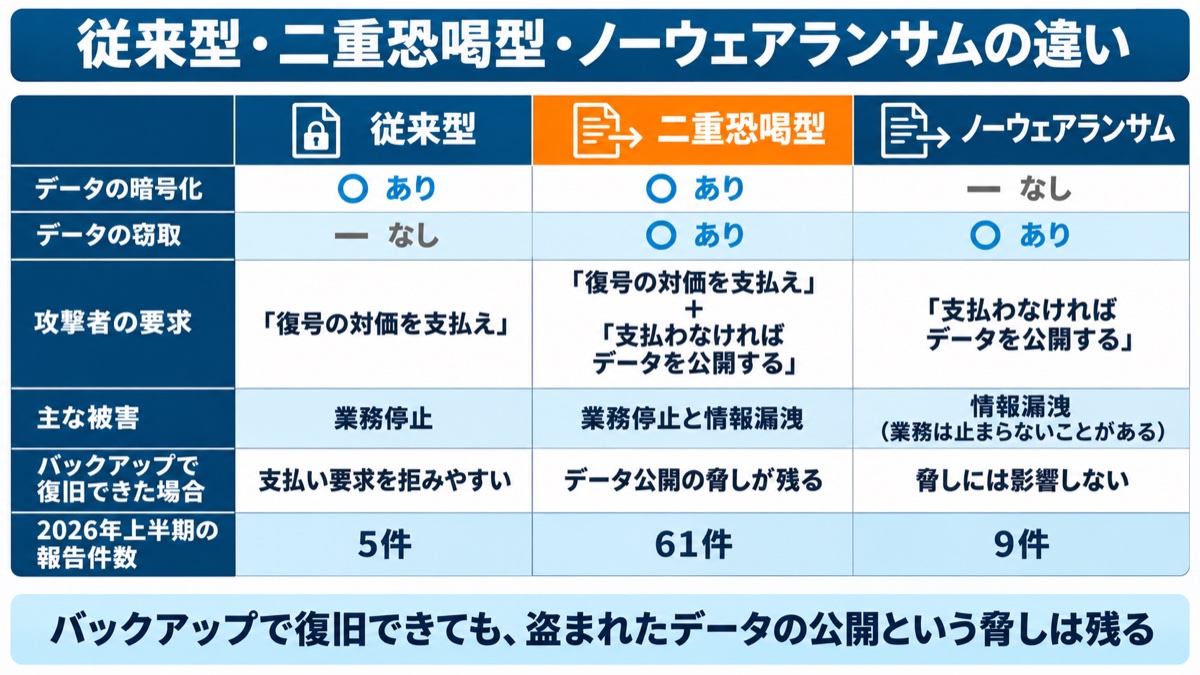
暗号化だけであれば、バックアップから復旧することで支払いを拒める場合があります。しかし二重恐喝では、バックアップから復旧できたとしても、盗まれた情報の公開を材料に支払いを迫られます。
実際に、事業者の財務情報や個人情報が、ダークウェブ(一般的な検索エンジンでは見つからない匿名性の高いWebサイト群)上のリークサイトに掲載される事例が多数確認されています。バックアップによる復旧と、盗まれた情報への対応は、別々に考える必要があります。
さらに、暗号化を行わず、データの窃取と公開の予告だけで対価を求めるノーウェアランサムも発生しています。この手口ではデータの暗号化は行われませんが、情報漏洩への対応が必要です。業務が通常どおり動いていることだけで、被害の有無を判断することはできません。
5. 企業が狙われる理由:中小企業・製造業が多い背景
ランサムウェアは、企業の規模を問わず被害をもたらします。2026年上半期の被害123件の内訳は、中小企業79件、大企業31件、団体など13件で、中小企業が約6割を占めています。
業種別では製造業が37件でもっとも多く、卸売・小売業が15件、情報通信業、不動産業・物品賃貸業、医療・福祉がそれぞれ9件と続きます。
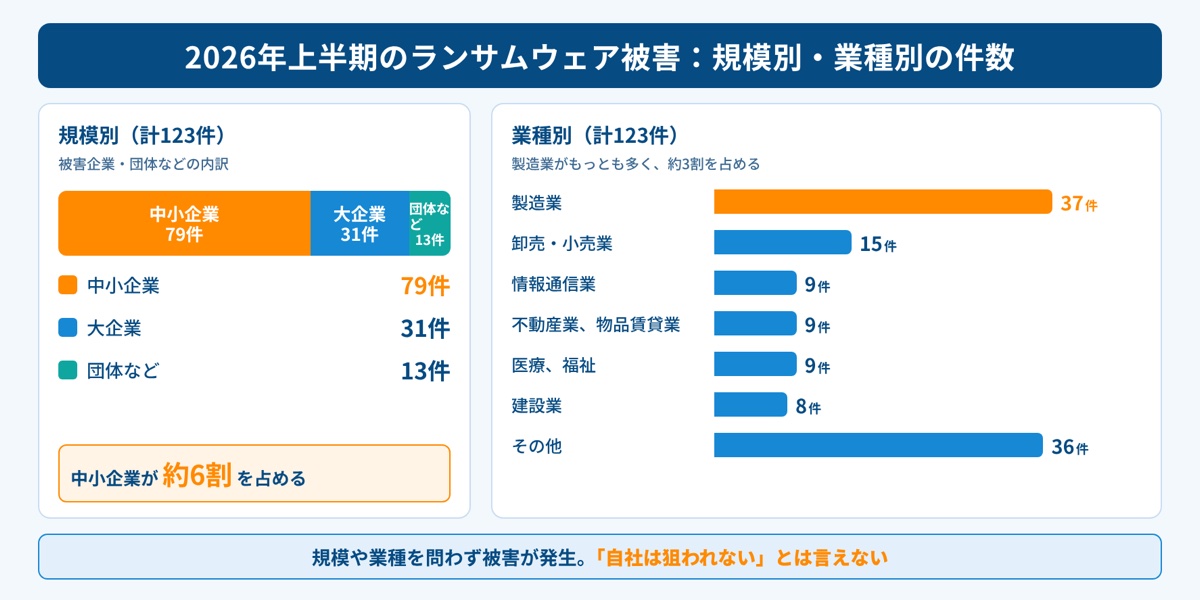
規模別・業種別の件数は、そのまま狙われやすさを示すものではありません。ただし、被害につながりやすい要因は、侵入口の見つけやすさ、業務停止による影響、対策に使える人手や予算、取引先との接続という4点に整理できます。
侵入口が見つかりやすい
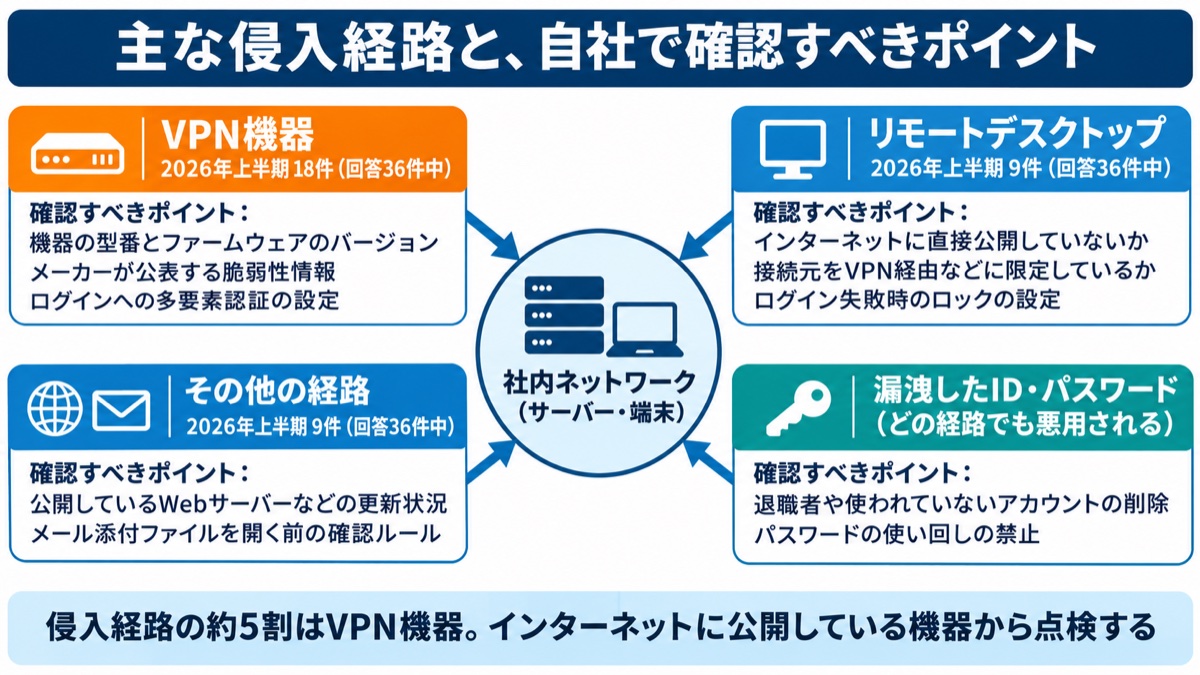
外部から接続できる機器の管理が不十分だと、攻撃者に侵入口を見つけられるおそれがあります。警察庁のアンケートで侵入経路の回答があった36件のうち、VPN機器は18件、リモートデスクトップは9件でした。
テレワークのために導入したVPN機器の更新が滞っていたり、リモートデスクトップがインターネットに公開されたままになっていたりすると、攻撃者は自動化されたスキャンでこうした機器を探し出します。
支払いに応じる余地があると見られる
業務停止が売上や取引に直結する企業は、早期復旧のために支払いに応じる可能性があると、攻撃者に見られると考えられます。製造業のように、生産ラインや受発注システムの停止による影響が大きい業種で被害が多い背景には、こうした事情があると考えられます。
対策の人手と予算が限られている
対策に使える人手や予算の制約も、侵入を許す要因になります。中小企業では、情報システム担当者が他の業務を兼務し、機器の更新やログの確認まで手が回らないことがあります。攻撃者は企業の規模だけで相手を選ぶのではなく、守りの弱い箇所を探して侵入します。
取引先への足がかりになる
取引先との接続が、被害を広げる経路になるおそれもあります。中小企業のネットワークは、取引先の大企業とつながっていることがあります。IPAの10大脅威でも「サプライチェーンや委託先を狙った攻撃」が2位に挙がっており、自社の被害が取引先へ波及するリスクを考慮する必要があります。
6. 被害の深刻さとバックアップの限界
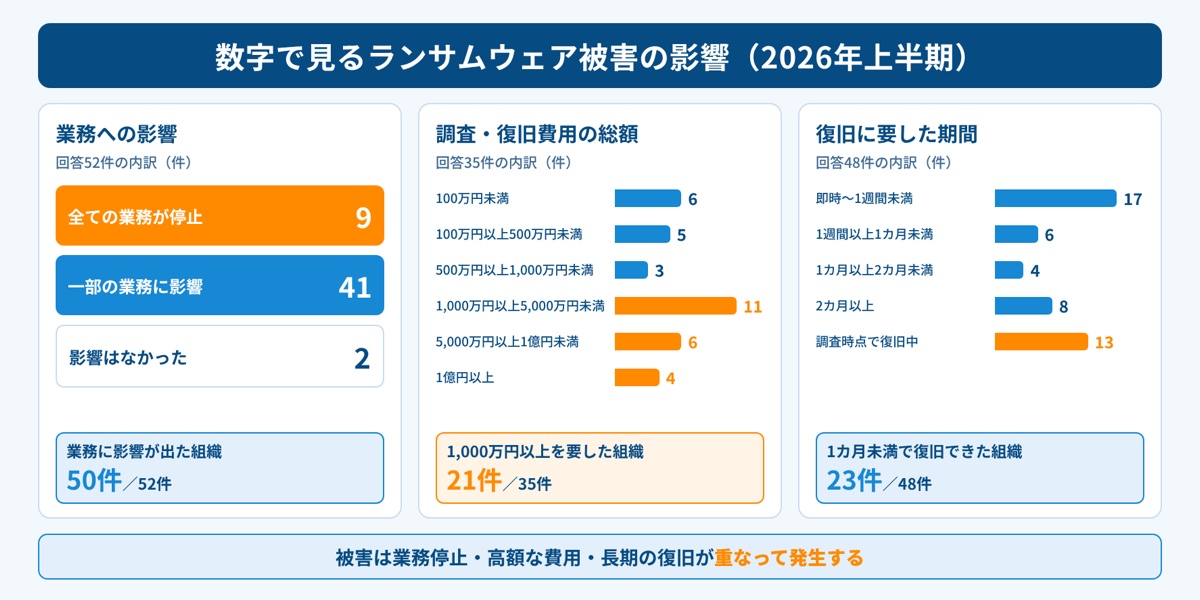
ランサムウェアの被害が深刻なのは、業務停止、調査・復旧費用、情報漏洩という複数の損失が重なるためです。データを元に戻せるかどうかだけでなく、復旧までの業務への影響も考える必要があります。
警察庁のアンケート(2026年上半期)では、業務への影響に回答した52件のうち、全ての業務が停止したのは9件、一部の業務に影響が出たのは41件でした。
調査・復旧にかかった費用は、回答した35件のうち21件が1,000万円以上で、4件は1億円以上に達しています。復旧期間については、回答した48件のうち、1カ月未満で復旧できたのは23件にとどまり、13件は調査時点でも復旧中でした。
バックアップを取得していても、必ず復元できるとは限りません。同じアンケートでは、バックアップを取得していた組織は50件中44件ありました。一方、復元を試みた40件のうち、バックアップから復元できたのは11件でした。
復元できなかった理由としてもっとも多かったのは「バックアップの暗号化・消去」で、29件中14件を占めています。次いで、運用の不備が8件でした。取得の有無に加え、攻撃を受けた後も利用できる状態で保管されているか、復元の手順が機能するかを確認することが重要です。
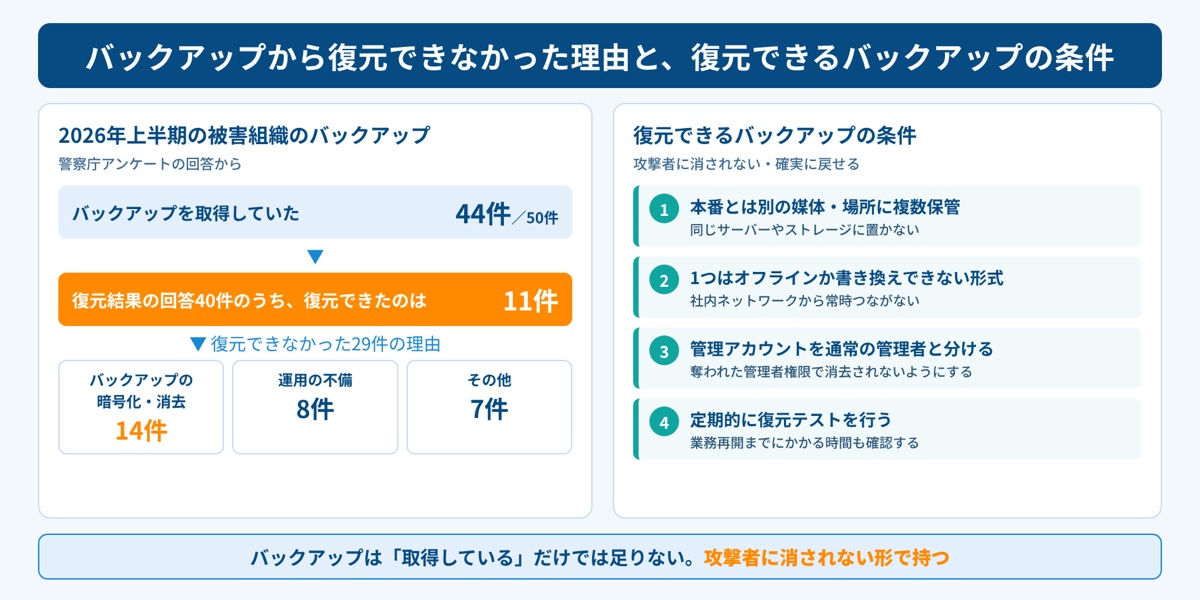
攻撃者は暗号化の前に内部を探索し、バックアップも消去・暗号化の対象にします。社内ネットワークに常時接続しているバックアップや、本番環境と同じ管理者アカウントで操作できるバックアップは、本番データと一緒に失われるおそれがあります。
また、攻撃者はセキュリティ機能の無効化を試みることがあるため、ウイルス対策ソフトだけで防ぎきることは困難です。侵入の防止と、侵入された後の被害を抑える対策を組み合わせる必要があります。
7. 企業が実施すべき対策:侵入・拡大・復旧の3段階
ランサムウェア対策は、「侵入を防ぐ」「被害の拡大を抑える」「復旧に備える」の3段階で組み立てます。それぞれの対策を日常の管理業務に組み込み、継続して実施することが基本です。
侵入を防ぐ(入口対策)
入口対策では、外部から接続できる機器と、ログインに使うアカウントの管理を徹底します。機器の更新と認証の強化を進め、攻撃者に悪用される箇所を減らします。
- VPN機器やファイアウォールなど、インターネットに公開している機器を洗い出し、ファームウェアを最新に保つ
- リモートデスクトップをインターネットに直接公開しない
- VPNやクラウドサービスのログインに多要素認証(知識・所持・生体情報のうち、異なる種類の要素を2つ以上組み合わせて本人確認する仕組み)を設定する
- 退職者や使われていないアカウントを速やかに削除し、パスワードの使い回しをなくす
- パソコンやサーバーのOS・ソフトウェアの更新を計画的に適用する
被害の拡大を抑える(内部対策)
内部対策では、侵入された場合にも、攻撃者が操作できる範囲を限定することが重要です。併せて、不審な挙動を監視し、調査に必要なログを保管します。
- 管理者権限を必要な人に限定し、日常業務では一般権限のアカウントを使う
- ネットワークを部署や用途ごとに分け、侵入された場合でも被害が広がりにくくする
- EDR(端末の不審な挙動を検知し、調査・対応を支援する仕組み)などで、権限変更や大量のファイル操作といった兆候を監視する
- ログを取得し、攻撃者に消去されないよう別の場所に保管する
復旧できるよう備える(復旧対策)
復旧対策では、攻撃者がバックアップまで操作できない保管方法と、実際に復元できることの確認が欠かせません。バックアップの取得だけで終わらせず、保管・管理・復元までを一連の運用として整えます。
- バックアップは、本番環境とは別の媒体・場所に複数保管し、少なくとも1つはネットワークから切り離す(オフライン)か、書き換えできない形式にする
- バックアップの管理アカウントを、通常の管理者アカウントと分ける
- 定期的に復元テストを行い、どのくらいの時間で業務を再開できるか確認する
運用と教育
対策を継続するには、対象となる機器やアカウント、担当者、対応期限を明確にする必要があります。公開機器や端末、アカウントの台帳を整え、誰がいつ更新するのかを決めておきます。
また、ランサムウェア被害を想定した業務継続計画(BCP)を作り、被害発生時に誰が何を判断するかを事前に整理します。
従業員への教育では、具体的な行動を伝えることが効果的です。不審なメールへの注意に加え、心当たりのない多要素認証の承認要求は承認せずに報告するなど、日常業務で取るべき対応を共有します。
8. 感染が疑われるときの初動対応と報告義務
ランサムウェアへの感染が疑われた場合は、被害の拡大防止を最優先にし、社内への報告、警察への相談、必要な法令対応を進めます。慌てて操作することを避け、調査に必要な痕跡を残しながら対応することが重要です。
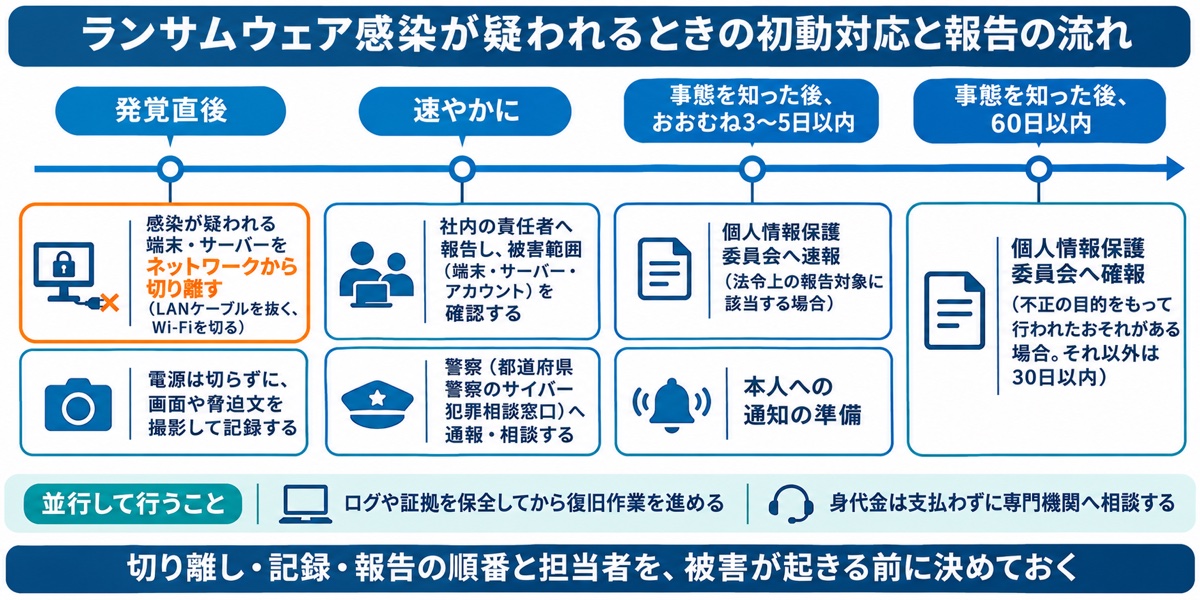
まず、感染が疑われる端末やサーバーをネットワークから切り離します。電源を切るとメモリ上の痕跡が失われ、原因の調査が難しくなる場合があります。そのため、LANケーブルを抜く、Wi-Fiを切るなどの方法でネットワークから外すのが基本です。脅迫文や画面の表示は、撮影して記録しておきます。続いて社内の責任者に報告し、被害範囲を確認します。
並行して、各都道府県警察のサイバー犯罪相談窓口へ通報・相談します。警察では、捜査に加え、初動対応への助言や、条件が合う場合にはデータ復号ツールの提供などの支援を行っています。警察庁によると、警察が開発した復号ツールにより、国内41の被害企業で約2,011万件のデータの復号に成功した実績があります。
身代金の支払いについて、警察は、犯罪グループなどの活動資金になることへの懸念と、暗号化されたデータの復号が保証されないことを説明しています。支払った場合でも、盗まれたデータが公開されない保証はありません。
個人データの漏洩などが発生した場合は、個人情報保護法に基づく対応も必要です。不正の目的をもって行われたおそれがある行為により、個人データの漏洩・滅失・毀損が発生した場合、または発生したおそれがある場合は、件数にかかわらず、個人情報保護委員会への報告と本人への通知の対象になります。ランサムウェアで個人データが暗号化されて復元できなくなった場合は「毀損」に当たり(同じ内容のデータが別に保管されている場合を除く)、データが窃取された場合やそのおそれがある場合は「漏洩」として扱います。
法令上の報告対象に該当する場合、報告は事態を知った後、速報を速やかに(おおむね3〜5日以内が目安)、確報を30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行います。本人への通知は、事態の状況に応じて速やかに行います。被害の調査とともに、報告・通知が必要な事態かどうかの確認も進める必要があります。
9. OPTiM Biz Premiumで端末とID・SaaSアカウントを一元管理し、侵入口を減らす
端末の更新状況やアカウントの状態を継続して把握することは、ランサムウェアの侵入口を減らすための基本です。OPTiM Biz Premiumは、MDM(モバイルデバイス管理)サービス「OPTiM Biz」を基盤に、SaaS管理とID管理を統合したサービスです。更新されていない端末や、管理が行き届いていないアカウントへの対応を支えます。
端末のOS・アプリのバージョンを把握し、更新を管理する
端末ごとのOSバージョンや、インストールされているアプリの名前・バージョンを取得できます。端末の状態を把握することで、更新が必要な対象を確認できます。
Windowsでは、機能更新プログラムの延期日数(0〜365日)や品質更新プログラムの延期日数を設定できます。検証を経てから計画的に適用する運用を支える機能です。延期そのものが対策になるわけではないため、適用期限を決め、適用状況を確認する運用と組み合わせます。
従業員のアカウントを1画面で管理し、認証を強化する
ID管理では、全従業員の企業アカウントを1画面で集中管理し、CSVによる一括登録・削除を行えます。
また、SSO(シングルサインオン)や、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証を利用できます。多要素認証を組み合わせることで、パスワードが漏洩した場合にも、その情報だけでは不正にログインされにくい状態にできます。
把握していないクラウドサービスを見つける
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービス(シャドーIT)を検知できます。
管理外のサービスは、データの持ち出し先や侵入口になるおそれがあります。利用の実態を確認するには、まず、どのようなサービスが使われているかを把握する必要があります。
紛失した端末からの情報漏洩リスクを低減する
管理対象の端末を紛失した場合には、リモートロックやデータ消去を行えます。また、業務PCのUSBストレージの接続を禁止し、データの持ち出しを制限することも可能です。
ただし、ツールの導入だけでランサムウェア対策が完了するわけではありません。VPN機器の更新、バックアップの設計、初動対応の手順づくりと訓練は、継続して取り組む必要があります。OPTiM Biz Premiumは、こうした対策を支える日常業務のうち、端末とアカウントの状態把握を効率化する手段です。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
日々の問い合わせ対応や機器の管理に追われるなかで、ランサムウェア対策まで手が回らないと感じている情報システム担当者の方も多いと思います。しかし、2026年上半期の被害報告は半期として過去最多の123件に達し、その約6割は中小企業です。規模を問わず、自社が狙われる前提で備える必要があります。
今週中に取り組みたいのは、インターネットに公開しているVPN機器やリモートデスクトップを洗い出し、ファームウェアやOSが最新になっているか、多要素認証が設定されているかを確認することです。警察庁のアンケートで侵入経路の回答があった36件のうち18件がVPN機器だったことを踏まえると、最初に確認したい箇所です。
年内には、バックアップが攻撃者に消されない場所にあるかを点検し、実際に復元テストを行ってください。復元結果の回答があった40件のうち、バックアップから復元できたのは11件にとどまっています。併せて、感染が疑われたときにネットワークから切り離す手順や、警察・個人情報保護委員会への報告の流れを、担当者と期限を含めて文書にしておきます。
その後は、端末とアカウントの台帳を常に最新に保ち、更新と削除が漏れない仕組みをつくることが、次のランサムウェア攻撃に備える確かな一歩になります。