
2026年11月6日、政府は「サイバーセキュリティに関する関係閣僚会議(第2回)」で「サイバーセキュリティ緊急対策パッケージ」を取りまとめました。2026年10月以降、幅広い業種で不正アクセスによる個人情報の漏洩が相次いだことを受け、早期に実施する施策を4つの柱に整理したものです。
企業にとって重要なのは、政府の施策を把握するとともに、自社の基本対策を点検することです。本記事では、パッケージの全体像と主な施策の実施時期、企業が優先して見直すべき対策を、一次情報に基づいて解説します。
この記事の要点
- 緊急対策パッケージは「AIも活用した基本的な対策の徹底」「情報収集・集約、捜査・分析体制の強化」「サイバー攻撃への対処の戦略的な実施」「被害者支援・被害拡大防止策の強化」の4つの柱で構成され、直ちに必要な約100億円の予備費が措置されました。
- 政府は、昨今の情報漏洩事案では、既知の脆弱性の放置や設定不備など、基本的な対策が十分でなかった事例が多く見られると指摘しています。発注者・委託先・経営層が、それぞれの責任で対策を徹底することが求められています。
- 企業が取るべき具体策は、国家サイバー統括室が11月5日に公表した注意喚起に整理されています。まずはデジタル資産を把握し、外部への公開範囲を最小限にするとともに、委託先からの接続経路とアカウントを棚卸しすることが出発点です。
この記事は「情報漏洩対策」特集の一部です
2026年10月以降に相次いだ不正アクセスによる情報漏洩を受けて、政府が取りまとめた緊急対策パッケージと、企業が取るべき基本対策を解説しています。情報漏洩のルートのうち「社内サーバーへの不正アクセス」と「委託先・取引先経由の侵入」に備える対策(外部に公開している範囲の最小化、委託先の接続経路とアカウントの棚卸し、多要素認証)を確認できます。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. サイバーセキュリティ緊急対策パッケージとは
サイバーセキュリティ緊急対策パッケージは、相次ぐサイバー攻撃の被害を受け、政府が早期に実施すべき施策を関係省庁横断で取りまとめた対策集です。2026年11月6日に首相官邸で開かれた第2回サイバーセキュリティに関する関係閣僚会議で議論され、国家サイバー統括室の特設サイトでも決定が公表されています。
特徴は、攻撃を防ぐための対策から、情報の収集・分析、被害発生時の対処、被害者の支援までを一体的に扱っている点です。予防に加え、被害が生じた際に迅速に対応し、事業やサービスを立て直すための体制も重視しています。
高市総理は会議で、パッケージが4つの柱からなることを示し、各大臣に「サイバーレジリエンスの向上」と「国民の不安の払拭」につなげるよう指示しました。サイバーレジリエンスとは、攻撃を受けることを前提に、被害が生じても事業やサービスを早く立て直せる力を指します。同日朝の閣議では、直ちに必要となる約100億円の予備費が措置されました。
併せて総理は、次の中長期的な検討も指示しています。
- サイバー対処能力強化法の改正の検討(日本を標的とした攻撃の情報収集能力の強化)
- 基幹インフラ事業者からの報告が「できれば数時間、少なくとも同日中」に国家サイバー統括室へ届く仕組みづくり
- 民間企業への不審な通信を国家サイバー統括室が把握・分析できる仕組みの検討
- ITシステムや機器のサプライチェーンリスクを低減する制度の検討
これらは、今後の制度や体制に関する検討事項です。企業が現在進める基本対策と、政府が中長期的に検討する仕組みを分けて理解することが大切です。
2. 緊急対策パッケージが取りまとめられた背景
パッケージの背景には、2026年10月に集中した不正アクセスによる情報漏洩事案と、基本対策の不備が広く見られたことがあります。
概要資料によると、重要インフラ事業者から国家サイバー統括室への報告や、個人情報保護委員会への漏洩などの報告が10月に急増しました。攻撃者は、公開されているウェブサイトを大規模に調査し、侵入できた箇所から個人情報を窃取したとみられています。
パッケージ本文は、昨今の情報漏洩事案では、自組織や委託先における基本的な対策が十分でなかった事例が多く見られると指摘しています。具体的には、既知の脆弱性の放置、ウェブサイトなどの設定不備、アプリケーション開発時のセキュリティ対策の不足です。
その上で、AIの進展により、こうした隙が短時間かつ大規模に突かれる時代になったという認識を示しています。企業には、対策の実施状況を確認し、不備が見つかった際に速やかに解消する運用が求められます。
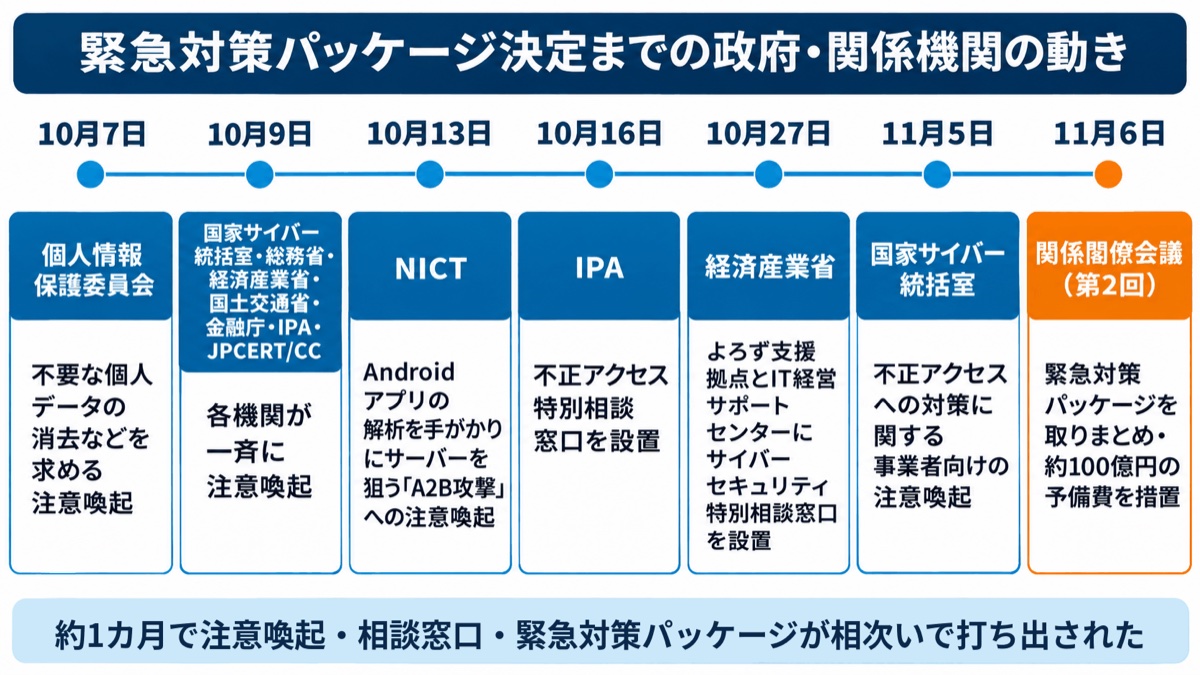
関係機関は、パッケージの決定に先立って注意喚起を行っていました。10月7日の個人情報保護委員会の注意喚起に続き、10月9日には国家サイバー統括室、総務省、経済産業省、国土交通省、金融庁、IPA、JPCERT/CCが一斉に注意を呼びかけました。
10月13日にはNICTが、Androidアプリの解析を手がかりにサーバーを攻撃する「A2B攻撃」への注意を喚起しています。11月6日のパッケージは、こうした約1カ月にわたる対応を踏まえ、予防から被害者支援までの施策をまとめたものです。
3. 第1の柱「AIも活用した基本的な対策の徹底」
第1の柱は、政府・地方公共団体・民間企業が基本対策を確実に実施するための施策です。企業にとっては、自社や委託先の管理状況を見直す際の基礎となります。
AIを活用した診断や支援体制の整備に加え、機器・ソフトウェアの把握、不要な個人データの消去、認証の強化など、日常の管理に関わる対策が盛り込まれています。
民間企業への支援
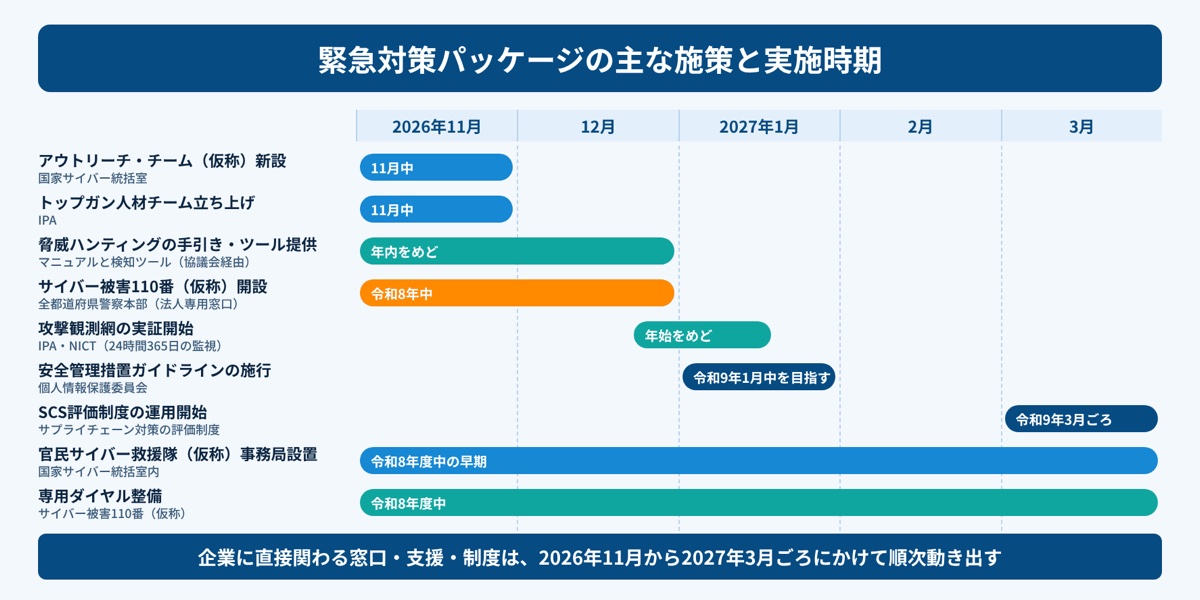
民間企業向けには、企業を支援する事業者の対応力を高める施策が進められます。IPAに「トップガン人材チーム」を11月中に立ち上げ、民間企業を支援する事業者に対して、人材育成、AIの検証環境、ツールを提供します。
国家サイバー統括室は、ウェブサイト・モバイルアプリの運用・管理、設計・開発、サプライチェーンを通じた侵害への対策についても、11月5日に注意喚起を公表しました。具体的な内容は7章で解説します。
企業側では、支援施策の動向を確認しつつ、まず自社のシステムや委託先の状況を整理することが重要です。管理対象や不足している対策が分かれば、外部の支援が必要な範囲も判断しやすくなります。
個人データの扱いの見直し
個人データについては、安全に管理することに加え、保有する必要性を見直すことが求められています。個人情報保護委員会は10月7日、不要な個人データの消去などを求める注意喚起を行いました。
本人確認書類の画像の保存ルールについては、令和8年度中に業種別の注意喚起などを検討し、安全管理措置に関するガイドラインは令和9年1月中の施行を目指すとしています。
企業では、データを取得した目的と現在の利用状況を照らし合わせ、保存し続ける必要があるかを確認することが大切です。不要なデータを持ち続けないことは、万一侵入された際の被害の規模を抑える対応にもつながります。
政府・地方公共団体のシステム点検
政府・地方公共団体には、システムの構成と対策状況を把握した上で、点検を進めることが求められています。
政府システムでは、機器・ソフトウェアの把握を徹底し、AIによる脆弱性診断を前倒しできるものから速やかに実施します。地方公共団体には総務省が、委託先の提供するものを含む全ウェブシステムと対策状況の把握、多要素認証の導入、保有情報の最小化、AIを活用した脆弱性診断を要請するとしています。
管理対象を明確にしてから対策状況を確認するという進め方は、民間企業が自社の点検を行う際にも参考になります。
4. 第2の柱「情報収集・集約、捜査・分析体制の強化」
第2の柱は、攻撃やその兆候に関する情報を早く集め、手口や原因の分析につなげるための体制強化です。被害を受けた企業に対し、通報や証拠の提供への協力を求める施策も含まれます。
主な施策は次のとおりです。
- セキュリティベンダーやISMAP登録クラウド事業者に、官民の情報共有の枠組みである「サイバーセキュリティ協議会」への参加を促す
- 重大な被害を受けた事業者の情報を関係省庁が迅速に集め、国家サイバー統括室に報告する
- 所管企業に対し、被害の通報とログなどの証拠の提供を要請する
- IPAとNICTによる攻撃観測網(24時間365日の監視)の実証を2027年初めをめどに開始する
- NICTのA2B攻撃の分析能力を令和8年度内に強化し、AIエージェントによる攻撃を再現・分析する環境の設計に着手する
企業にとっては、被害の内容を説明できる情報と、調査に必要なログを確保することが重要になります。相談・報告と原因調査を並行して進められるよう、社内で情報を集める担当者や連絡経路を整理しておく必要があります。
また、SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)との関係も押さえておきましょう。同制度は2027年3月に申請受付を開始する予定で、「★」を取得した企業が被害に遭った場合に、関係情報の提供を求める仕組みを導入するとしています。大企業が委託先を管理する手法としても、SCS評価制度の活用が推奨されています。
5. 第3の柱「サイバー攻撃への対処の戦略的な実施」
第3の柱は、被害のおそれがある段階から被害発生後まで、官民の専門チームが切れ目なく対応するための体制整備です。被害組織からの相談や要請に応じる対応に加え、政府側から働きかける仕組みが盛り込まれています。
支援の対象や派遣の条件はチームごとに異なります。企業は、それぞれの役割を理解しておくことが大切です。
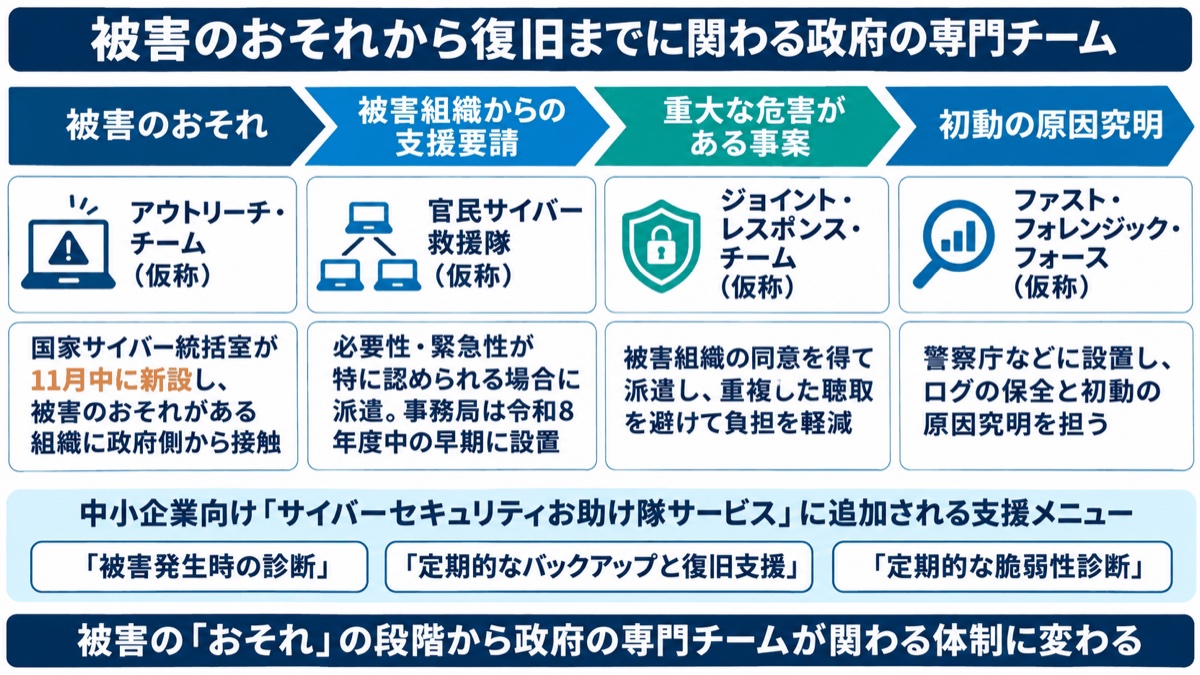
- アウトリーチ・チーム(仮称):国家サイバー統括室に11月中に新設し、被害のおそれがある組織に政府側から接触します。
- 官民サイバー救援隊(仮称):被害組織から支援要請があり、必要性・緊急性が特に認められる場合に派遣します。事務局は令和8年度中の早期に国家サイバー統括室内に設置します。
- ジョイント・レスポンス・チーム(仮称):国民の生命・身体・財産に重大な危害が生じる事案で、被害組織の同意を得て派遣し、令和8年度中の早期に運用を開始します。複数機関による重複した聴取を避け、被害組織の負担を軽減します。
- ファスト・フォレンジック・フォース(仮称):警察庁などに設置し、ログの保全や初動段階での原因究明を担います。
中小企業向けには、「サイバーセキュリティお助け隊サービス」に、被害発生時の診断、定期的なバックアップと復旧支援、定期的な脆弱性診断の3つの支援メニューを追加します。
また、社会的影響の大きい事業者には、侵入の痕跡を能動的に探す「脅威ハンティング」の実施を働きかけ、サイバーセキュリティ協議会を通じてマニュアルと検知ツールを2026年内をめどに提供するとしています。攻撃者側の基盤に対しては、アクセス・無害化措置を含む手段を戦略的に選択し、踏み台として悪用される国内機器への対策を年内に取りまとめるとしています。
こうした支援を受ける際にも、自社のシステム構成や発生した事象を整理しておくことが、初動対応を進める土台になります。
6. 第4の柱「被害者支援・被害拡大防止策の強化」
第4の柱は、被害を受けた企業や個人への支援と、漏洩した情報の悪用による二次被害の防止です。相談先を整備するとともに、なりすましやフィッシングへの注意を促します。
企業向けには、全都道府県警察本部のサイバー部門に、法人専用の相談・通報窓口「サイバー被害110番(仮称)」を令和8年中に開設し、専用ダイヤルを令和8年度中に整備します。
すでに開設されている窓口としては、10月16日設置のIPA「不正アクセス特別相談窓口」と、10月27日に全国のよろず支援拠点とIT経営サポートセンターに設置された、経済産業省「サイバーセキュリティ特別相談窓口」があります。今後整備される窓口と、現在利用できる窓口を区別して把握しておきましょう。
個人向けには、消費者ホットライン「188」を総合的な入口とし、全国約6万人のデジタル推進委員がサイバーセキュリティの研修を受け、助言・支援を行うとしています。漏洩した個人情報を使ったなりすましやフィッシングへの対策として、本人確認の徹底の要請や、「#9110」(警察相談専用電話)の広報も進めます。
自社の顧客情報が漏洩した場合には、システムの復旧と並行して顧客への対応が必要になります。顧客がこれらの窓口へ相談することも踏まえ、問い合わせへの回答や二次被害への注意喚起を速やかに行えるよう準備しておくことが大切です。
7. 企業が取るべき基本対策(11月5日の注意喚起)
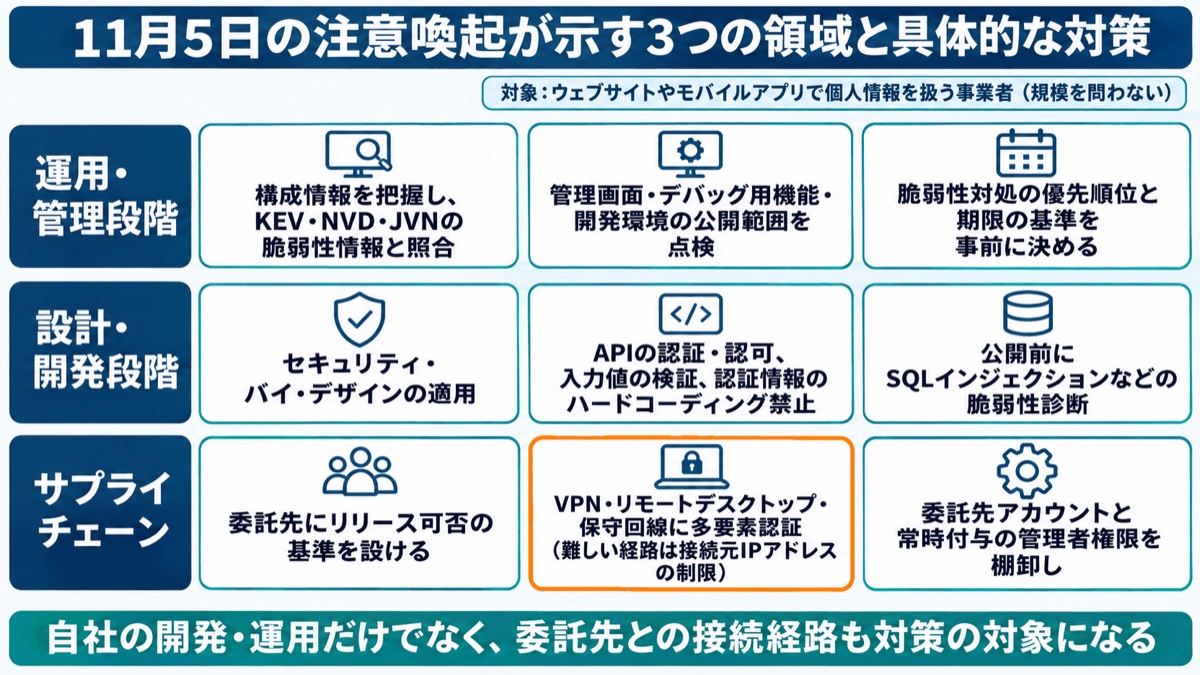
企業が具体的な点検を進める際は、国家サイバー統括室が2026年11月5日に公表した、不正アクセスへの対策に関する注意喚起が参考になります。対象は、ウェブサイトやモバイルアプリを使った事業を運用し、個人情報を取り扱う事業者で、事業規模の大小は問いません。
注意喚起は、経営層への要請と、ITシステム・セキュリティ担当者向けの具体策で構成されています。担当部門だけで対応を完結させず、経営層と必要な判断を共有しながら進めることが重要です。
運用・管理段階
運用・管理段階では、システムの構成と外部への公開状況を把握し、脆弱性や設定不備を解消することが基本です。
まず構成情報を把握し、KEV(米CISAの悪用が確認された脆弱性カタログ)、NVD、JVNなどの脆弱性情報と照合して、該当する脆弱性を解消します。管理画面、デバッグ用の機能、開発環境などが不用意に公開されていないかも点検し、攻撃を受けうる範囲である「アタックサーフェス」を最小化します。
脆弱性への対処は、発見した後の判断まで含めて考える必要があります。対処の優先順位と期限の基準をあらかじめ定め、何を先に対応すべきか判断できるようにしておくことも求められています。
設計・開発段階
設計・開発段階では、公開後の修正だけに頼らず、設計時からセキュリティを組み込むことが重要です。この考え方を「セキュリティ・バイ・デザイン」と呼びます。
具体的には、APIの認証・認可、入力値の検証、認証情報のハードコーディング禁止を徹底します。認証・認可は、利用者を確認し、その利用者に許された操作や情報へのアクセスを制限するための仕組みです。ここでいう認証情報のハードコーディングとは、パスワードやAPIキーなどをソースコードに直接記述することです。
公開前には、SQLインジェクションやOSコマンドインジェクションなどを対象とした脆弱性診断を行います。設計・実装・公開前の確認をつなげて管理し、対策の抜け漏れを防ぐことが大切です。
サプライチェーンを通じた侵害への対策
委託先を通じた侵害を防ぐには、開発・運用を任せている範囲と、自社への接続経路の両方を確認する必要があります。
委託先が開発・運用するシステムについて、リリース可否を判断するセキュリティ基準を設け、VPN、リモートデスクトップ、保守回線には多要素認証(MFA)を適用します。MFAの適用が難しい経路では、接続元IPアドレスの制限などの補完策を講じます。
注意喚起では、さらに、委託先のアカウントや常時付与された管理者権限を棚卸しし、契約には再委託、インシデントの通知、データ消去の要件を盛り込むよう求めています。契約上の取り決めと実際の接続・権限の状態を併せて確認することが重要です。
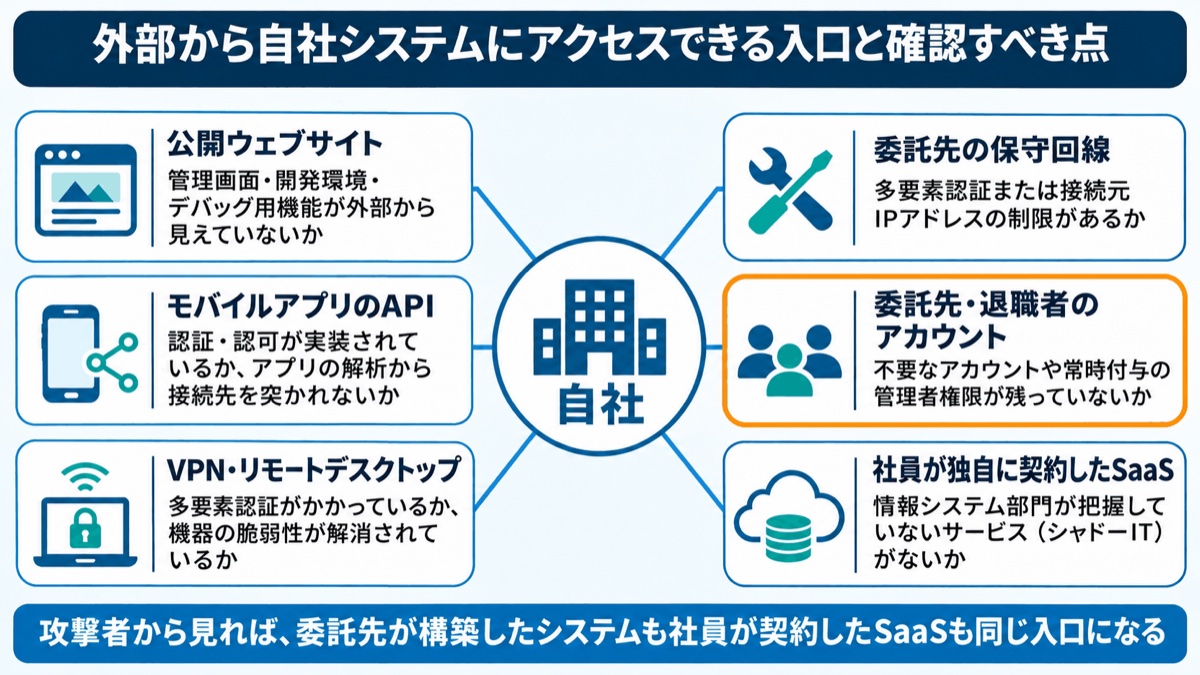
これらの対策に共通する出発点は、自社がどのような資産を持ち、どこが外部から見えているかを把握することです。自社で開発・運用するシステムだけでなく、委託先が構築したウェブサイトや、社員が独自に契約したクラウドサービスも確認の対象になります。
管理部門が把握していなくても、外部からアクセスできれば侵入の入口になりえます。自社内の管理範囲と、外部に開かれている範囲を照らし合わせ、確認できていない部分を明らかにしましょう。
8. 被害が疑われるときの相談・報告先
不正アクセスが疑われる場合は、早い段階で公的な窓口に相談し、ログの保全や影響範囲の確認と並行して、必要な報告を進めることが重要です。
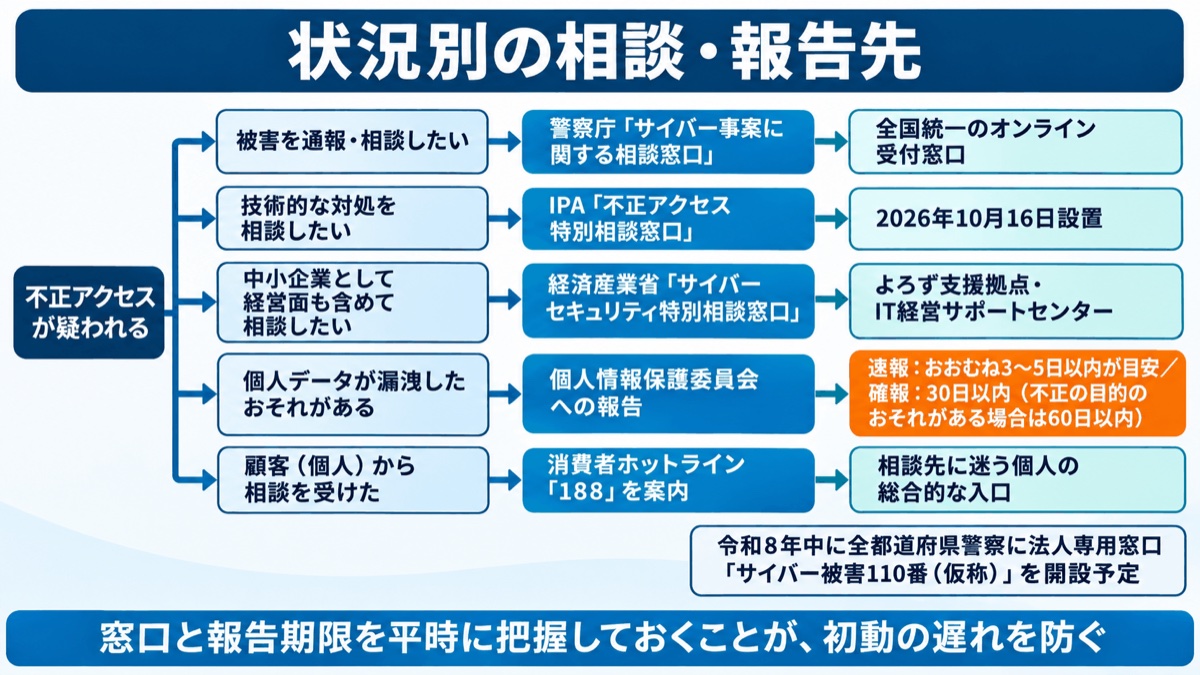
国家サイバー統括室の特設サイトでは、事業者向けに次の窓口が案内されています。技術的な相談、被害の通報、経営面の相談、法令に基づく報告では目的が異なるため、状況に応じて利用します。
| 状況 | 相談・報告先 |
|---|---|
| 被害の通報・相談 | 警察庁「サイバー事案に関する相談窓口」(全国統一のオンライン受付窓口) |
| 不正アクセスの技術的な相談 | IPA「不正アクセス特別相談窓口」「サイバーセキュリティ相談窓口」 |
| 中小企業の経営課題としての相談 | 経済産業省「サイバーセキュリティ特別相談窓口」(よろず支援拠点、IT経営サポートセンター) |
| 個人データの漏洩など | 個人情報保護委員会への報告(法令上の報告対象に該当する場合) |
個人情報保護委員会への報告は、法令上の報告対象に該当する場合、事態を知った後、速報を速やかに行う必要があります。おおむね3〜5日以内が目安です。確報は事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。併せて、原則として、状況に応じて速やかに本人への通知を行う必要があります。
被害発生時は、調査と社内外への連絡が重なります。報告の担当者と判断基準を平時に決め、原因調査が進んでいる段階でも、期限を意識して対応できる体制を整えておきましょう。
9. OPTiM Biz Premiumで社内の端末・SaaS・アカウントを把握し、棚卸しを効率化する
OPTiM Biz Premiumは、社内の端末やクラウドサービスに関する情報を把握し、資産とアカウントの棚卸しを効率化するサービスです。端末管理(MDM)のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合しています。
緊急対策パッケージと11月5日の注意喚起が求める対策のうち、社内の端末とクラウドサービスに関わる「資産の把握」「アカウント・権限の棚卸し」を進める際に活用できます。
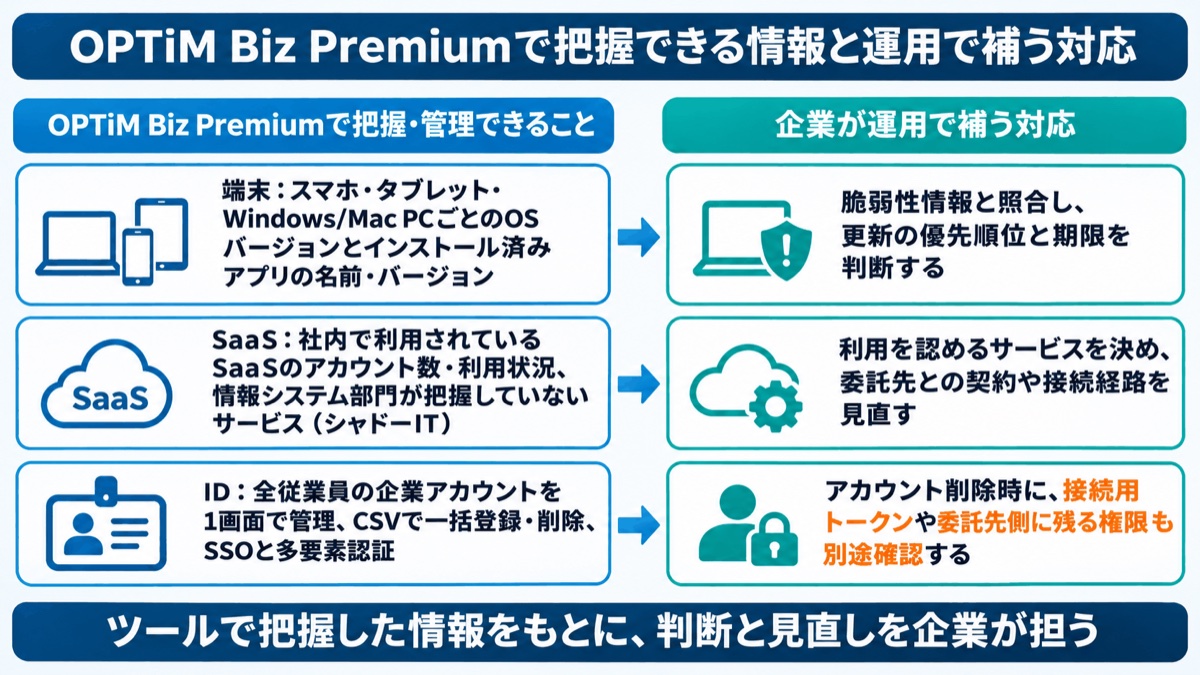
- 端末のOS・アプリのバージョン把握:スマートフォン・タブレット・Windows/Mac PCごとに、OSのバージョンとインストール済みアプリの名前・バージョンを取得できます。脆弱性情報が公表された際に、取得したOS・アプリの情報と照らし合わせて、影響を受ける可能性がある端末の確認に活用できます。
- SaaSの利用状況とシャドーITの把握:社内で利用されているSaaSのアカウント数や利用状況を自動で収集します。情報システム部門が把握していないクラウドサービスやソフトウェアである「シャドーIT」も検知できます。
- アカウントの一元管理と多要素認証:全従業員の企業アカウントを1画面で集中管理し、CSVによる一括登録・削除に対応します。シングルサインオン(SSO)と、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証で、パスワードだけに頼らないログインを実現できます。
ツールによって情報を集約しても、その情報に基づく判断と対応は必要です。脆弱性への対処、委託先との契約や接続経路の見直し、従業員への教育は、企業側が責任を持って運用します。
また、アカウントを削除する際は、接続用のトークンや委託先側に残る権限の扱いも別途確認することが大切です。把握した情報を実際の見直しにつなげ、対応後の状態を確認するところまで進めましょう。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
相次ぐ漏洩事案と矢継ぎ早の注意喚起を受けて、「自社は何から手を付ければよいのか」と悩んでいる情報システム担当者の方も多いのではないでしょうか。緊急対策パッケージは政府の施策集ですが、その出発点は、企業一つ一つが基本対策を当たり前に講じることにあります。
まず今週中に、国家サイバー統括室の11月5日の注意喚起を経営層と共有し、自社のウェブサイトやモバイルアプリ、委託先が構築・運用しているシステムを一覧にしてください。管理画面や開発環境が外部から見えていないか、VPNやリモートデスクトップ、保守回線に多要素認証がかかっているかを確認し、不要な公開の停止や多要素認証の導入など、見つかった不備を解消することで、侵入のリスクを低減できます。
年内には、委託先のアカウントと常時付与している管理者権限の棚卸しを終え、不要と確認できたものから削除・無効化します。並行して、IPAや経済産業省の特別相談窓口、警察庁のオンライン窓口を社内の連絡体制に書き込み、個人情報保護委員会への報告の担当者を決めておきましょう。
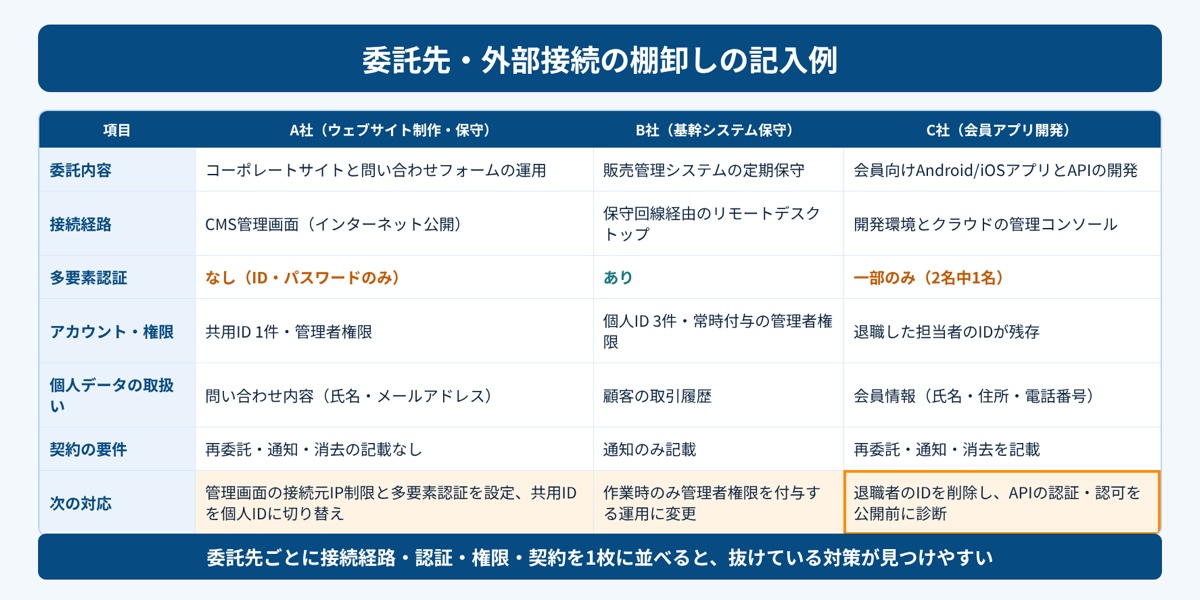
図のように、委託先ごとに接続経路、多要素認証の有無、アカウントと権限、契約の要件を1行にまとめておくと、対策の未実施箇所や追加で確認が必要な項目を整理しやすくなります。
その後は、2027年3月に申請受付の開始が予定されているSCS評価制度も見据え、資産とアカウントを継続的に把握できる仕組みづくりに取り組むことが、次の攻撃に備える確かな一歩になります。