
この記事の要点
- サイバー攻撃の調査報告書は、フォレンジック調査などで判明した侵入経路・影響範囲・情報漏洩の有無・原因・再発防止策をまとめた文書です。当局への報告や取引先への説明の根拠として使われます。
- 報告書を読む際は、確認された事実とともに、調査の制約によって確認できなかった事項も把握し、結論の確度を見極めることが重要です。
- 外部調査では、証拠を保全した上で、目的・調査範囲・成果物を契約前に具体化しておくと、必要な結論を期限内に得やすくなります。
この記事は「情報漏洩対策」特集の一部です
情報漏洩が起きたときの対応のうち、侵入経路・影響範囲・漏洩の有無・原因を明らかにする「調査報告書」について、確認すべき項目と外部調査の依頼方法を詳しく解説しています。特集のメイン記事で紹介した「情報漏洩が起きたとき、企業に起こること」のうち、初動対応と社外への報告を、調査結果にもとづいて進めるための手順がわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. サイバー攻撃の調査報告書とは
サイバー攻撃の調査報告書とは、ランサムウェア感染や不正アクセスなどのインシデントが発生した際に、被害の経緯や影響、原因、再発防止策をまとめた文書です。インシデントとは、情報セキュリティ上の事故を指します。報告書には「いつ、どこから侵入され、何が起き、どの情報に影響が及んだのか」を調べた結果が記載されます。
作成は、社内のインシデント対応の担当部門や、依頼を受けたデジタルフォレンジックの専門事業者などが担います。デジタルフォレンジックとは、PCやサーバー、ログなどの電子的な記録を、証拠として扱える形で保全・解析する調査手法をいいます。報告書では、こうした記録を根拠に、確認できた事実と調査から導かれた結論を整理します。
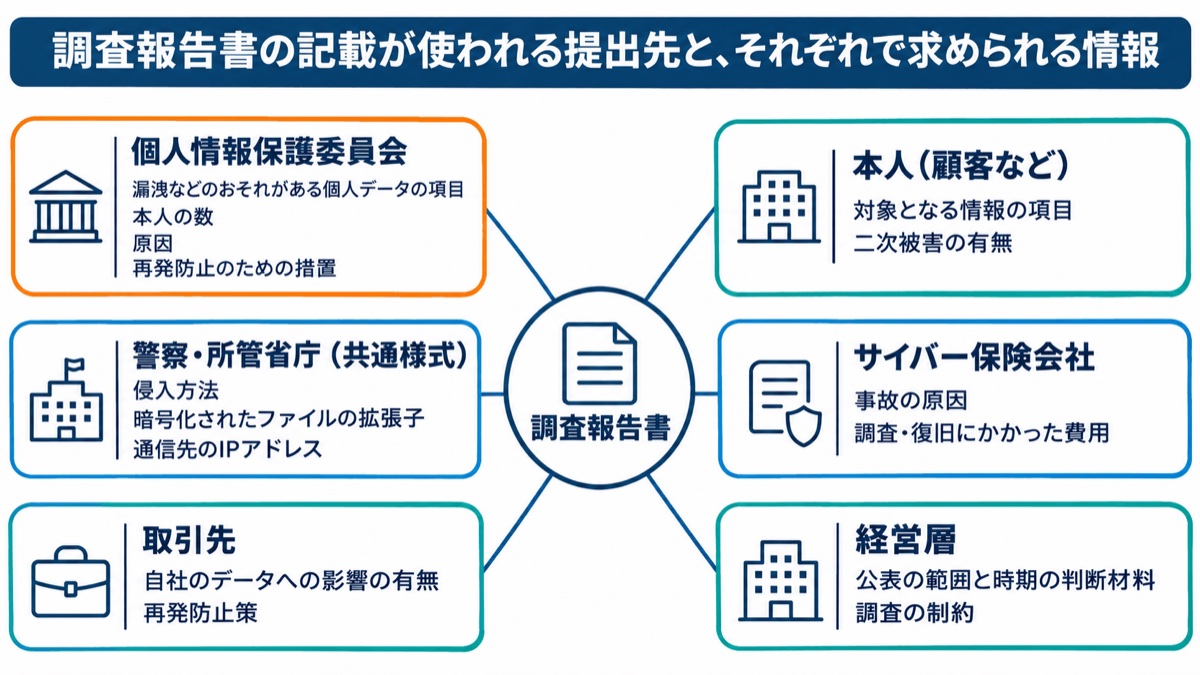
報告書は、社内で原因を共有し、再発防止に取り組むための資料であると同時に、社外への説明を支える資料でもあります。個人情報保護委員会への報告、警察への相談、取引先や顧客への説明、サイバー保険の請求などに使われ、経営層が公表の範囲や時期を判断する際の根拠にもなります。
そのため、内容を理解する必要があるのは情報システム担当者だけではありません。管理部門や経営層も、結論を支える証拠と調査の限界を把握し、自社がどこまで説明できるのかを確認する必要があります。
2. 調査報告書が必要になるサイバー攻撃の現状
ランサムウェアや不正アクセスの被害では、復旧に加えて被害の実態を調べる必要があり、調査報告書が重要になります。IPA「情報セキュリティ10大脅威 2026」の組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした※1。
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)によると、2025年のランサムウェア被害の報告件数は226件で、依然として高い水準にあります※2。被害組織の規模別では中小企業が約6割を占めました。被害組織へのアンケートでは、侵入経路としてVPN機器が6割以上を占めています。また、復旧に総額1,000万円以上を要した組織も5割を超えています。
被害後の調査にも、相応の費用がかかります。日本ネットワークセキュリティ協会(JNSA)が2025年7月に公開したインシデント損害額の調査に掲載された被害組織へのインタビュー事例には、調査費用が400万円の例や、サーバー4台とPC4〜5台の調査で1,000万円を要した例があり、サーバーなど20台強の調査で数千万円を要した例もあります。いずれも個別の事例であり、一般的な相場を示すものではありませんが、調査が大きな出費になり得ることが分かります。
費用をかけて調査を実施しても、依頼の目的や調査対象が曖昧であれば、社内外への説明に必要な結論を得られないおそれがあります。被害の発覚から最終報告書の受領までを見据え、何を明らかにする必要があるのかを整理しておくことが大切です。
3. 調査報告書が企業に求められる理由
調査報告書が求められるのは、当局への報告や取引先への説明に、確認された事実とその根拠が必要になるためです。説明する相手によって必要な情報は異なりますが、いずれも報告書の調査結果が判断の基礎になります。
個人情報保護委員会への報告
個人データの漏洩・滅失・毀損が発生した場合、または発生したおそれがある場合で、法令上の報告対象に該当するときは、個人情報保護委員会への報告と本人への通知が原則として必要です。報告対象には、要配慮個人情報を含む場合、不正の目的をもって行われたおそれがある場合、本人の数が1,000人を超える場合などがあります。
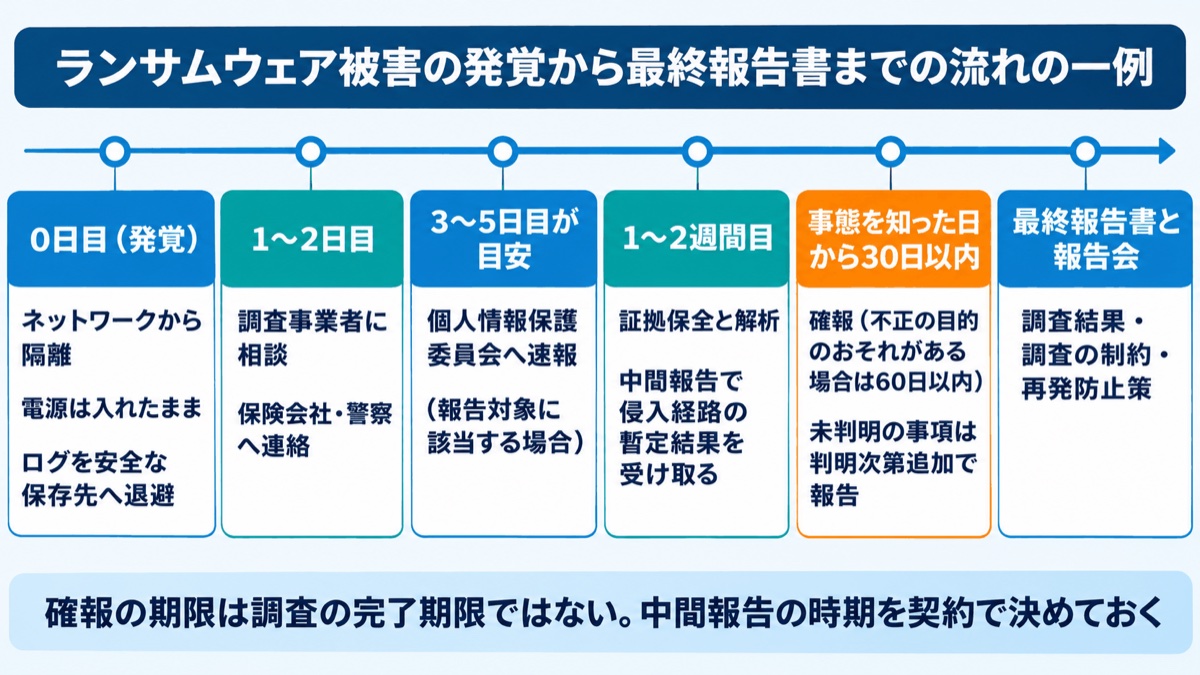
速報は事態を知った後速やかに行い、おおむね3〜5日以内が目安です。確報は事態を知った日から30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行います。確報の時点で、合理的な努力を尽くしても判明していない事項がある場合は、その時点で把握している内容を報告し、判明次第追加で報告します。つまり、30日(60日)は調査の完了期限ではなく報告の期限であり、それまでに何をどこまで説明できるかが問われます。
確報では、事態の概要、漏洩などが発生した、または発生したおそれがある個人データの項目、本人の数、原因、二次被害の有無、再発防止のための措置などを記載します。調査報告書は、これらを説明する根拠になります。なお、ランサムウェアによる暗号化も、不正の目的をもって行われたおそれがある事態の例に挙げられています。
共通様式による当局への報告
当局への報告では、調査報告書に記載された技術情報が、報告様式を記入する材料になります。2025年10月からは、ランサムウェアやDDoS攻撃の被害を官公署に報告する際に利用できる「共通様式」の運用が始まっています※3。様式は改定されることがあるため、報告の際は国家サイバー統括室などが公開している最新の様式を確認します。
ランサムウェア事案の様式には、侵入方法、暗号化されたファイルの拡張子、通信先のIPアドレスなどの攻撃技術情報や、外部機関による調査の実施状況を記載する欄があります。報告書のどこに必要な情報が記載されているかを把握しておくと、報告内容を整理しやすくなります。
取引先・保険会社・経営層への説明
取引先や保険会社への説明、経営層の判断にも、調査結果の裏付けが必要です。取引先からは「自社のデータに影響があったのか」「同じ攻撃が再発しないと言えるのか」といった説明を求められます。
サイバー保険では、事故の原因や対応費用を示す資料を求められることがあります。経営層が公表の範囲やタイミングを判断する際にも、被害の内容と調査の進捗を把握する必要があります。それぞれの相手に必要な情報を整理し、報告書で確認できた範囲に沿って説明することが重要です。
4. 調査報告書の基本構成
調査報告書は、結論だけでなく、調査対象・方法・制約を併せて読むことが基本です。構成は事業者によって異なりますが、一般的には次の章立てで作成されます。
| 章 | 主な記載内容 |
|---|---|
| 調査概要 | 依頼者、調査の目的、調査期間、調査対象(端末・サーバー・ログの一覧) |
| 調査方法 | 証拠の保全方法、解析に使ったツール、ハッシュ値による同一性の確認 |
| 調査結果の要約 | 侵入経路、影響範囲、情報漏洩の有無の結論 |
| 時系列(タイムライン) | 攻撃者の侵入から発覚までの出来事を日時順に整理したもの |
| 詳細な調査結果 | 端末やログごとの解析結果と、その根拠 |
| 調査の制約 | ログが残っていない期間、解析できなかった対象など |
| 再発防止策 | 原因に対応した技術的・運用的な対策の提言 |
経営層は「調査結果の要約」から読むのが一般的ですが、要約だけでは、結論がどの範囲に当てはまるのかを判断できません。調査した対象や期間は「調査概要」に、確認できなかった事項は「調査の制約」に記載されます。
まず要約で全体像を把握し、次に調査概要と制約を確認すると、結論を過度に広く受け取ることを防げます。社外への説明に使う事項は、詳細な調査結果にある根拠とも照らし合わせておく必要があります。
5. 調査報告書で確認すべき項目
報告書を受け取ったら、侵入経路・影響範囲・情報漏洩・時系列・根本原因の5点を確認します。記載の有無だけでなく、結論の根拠が示され、復旧や再発防止の判断につながる内容になっているかを読むことが大切です。
侵入経路と侵入時期
侵入経路と侵入時期では、攻撃者がどこから入り、いつ活動を始めたのかを確認します。「VPN機器の脆弱性を悪用された」「窃取されたIDとパスワードでリモートデスクトップに接続された」など、侵入の入口に加え、確認できたもっとも古い侵入の痕跡の日時と、推定される侵入時期、その根拠が示されているかが確認点です。
侵入時期は、どの時点のバックアップからなら安全に復元できるかを判断する際にも関わります。日時が記載されていても、特定できた事実なのか、残された記録から推定したものなのかを読み分ける必要があります。
影響範囲
影響範囲では、攻撃者が到達した端末・サーバー・アカウントが、一覧で示されているかを確認します。どの対象にどのような影響があったのかを把握することが、その後の対応範囲を決める前提になります。
影響範囲が曖昧なままでは、パスワードの変更や端末の初期化をどこまで行うべきかを判断できません。調査対象の一覧と結果を照らし合わせ、確認済みの対象と、確認できていない対象を区別して読むことが重要です。
情報漏洩の有無とその根拠
情報漏洩については、有無の結論と、その根拠をセットで確認します。情報が外部に持ち出されたかどうかは、取引先や顧客への説明で特に重視される点です。
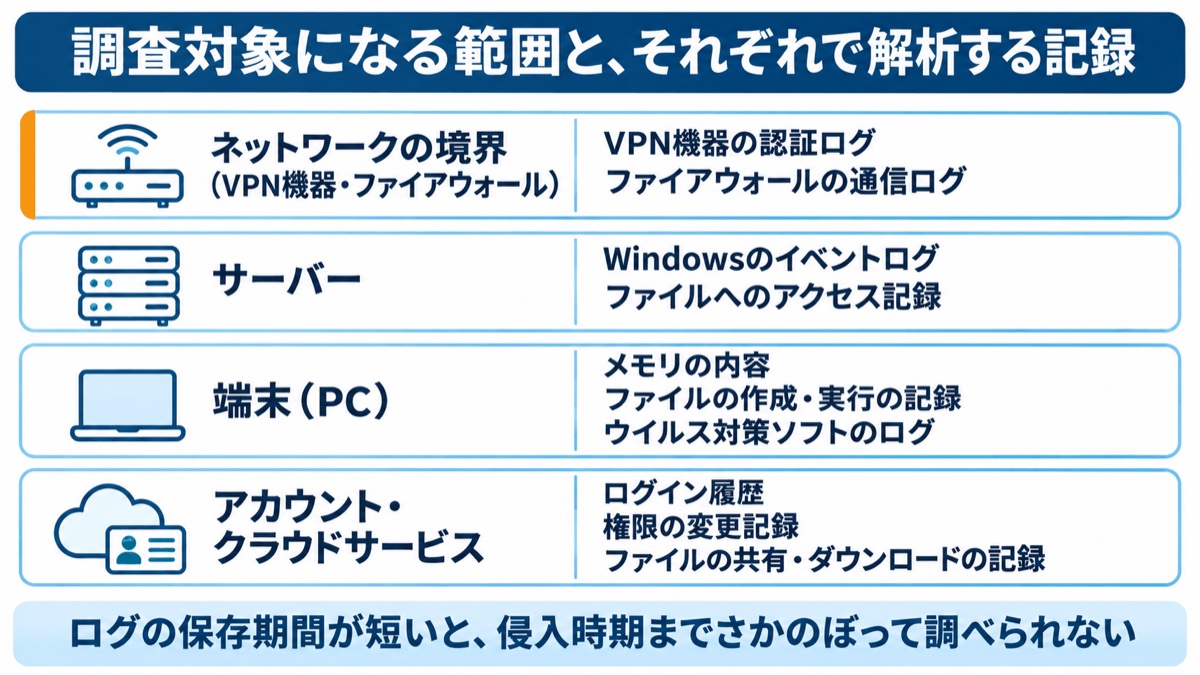
通信ログ、ファイアウォールのログ、端末上の操作記録など、どの記録を調べて結論を出したのかを確認します。結論だけを抜き出さず、対象となった記録の範囲や残存状況まで読むことで、説明できる内容を判断しやすくなります。
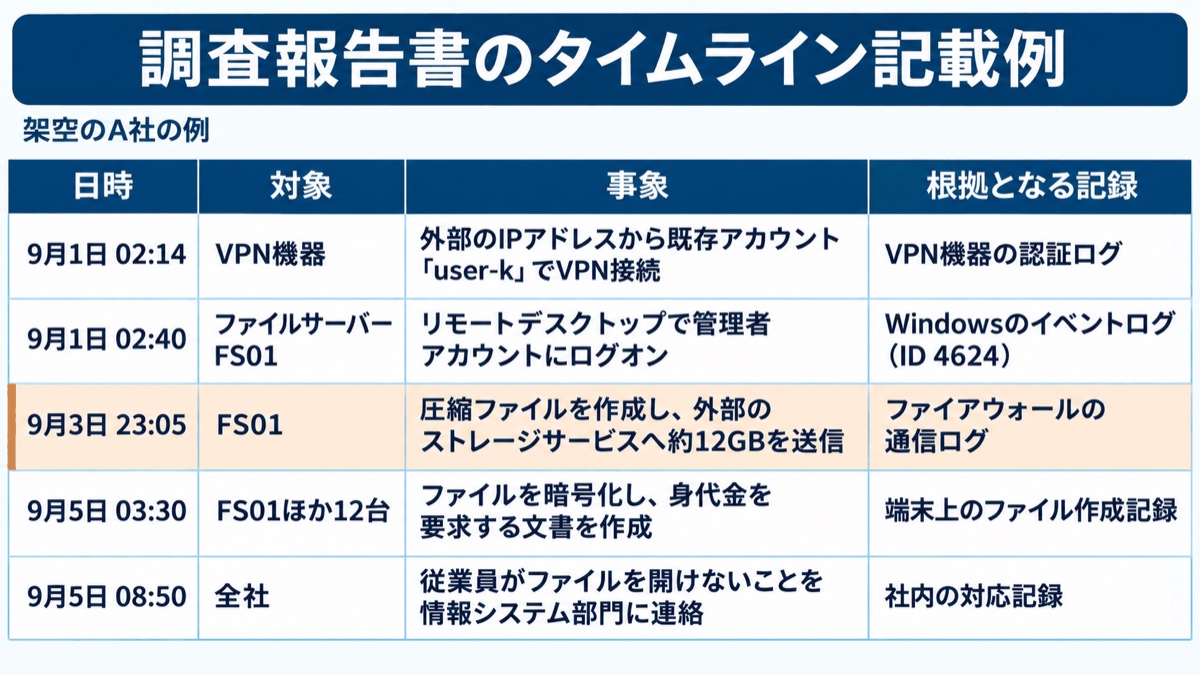
時系列(タイムライン)
時系列では、侵入から発覚までの出来事と、その裏付けを確認します。出来事ごとに「日時」「対象の端末やアカウント」「何が起きたか」「根拠となるログ」がそろっていると、経緯を追いやすくなります。
社内外への説明でも、時系列は出来事の前後関係を共有するために役立ちます。侵入時期や影響範囲に関する記載と照らし合わせ、結論に至る流れを確認します。
根本原因と再発防止策
根本原因では、攻撃の手口に加えて、侵入を許した組織側の原因まで整理されているかを確認します。「VPN機器の更新が遅れていた」「退職者のアカウントが残っていた」といった原因が、具体的な対策に結び付いていることが重要です。
再発防止策が原因に対応していなければ、同じ経路から再び侵入されるおそれがあります。報告書を読んだ担当者が、何を是正すべきか理解できる内容になっているかを確認します。
6. 「漏洩の痕跡なし」と「漏洩なし」は違う——結論の確度の読み方
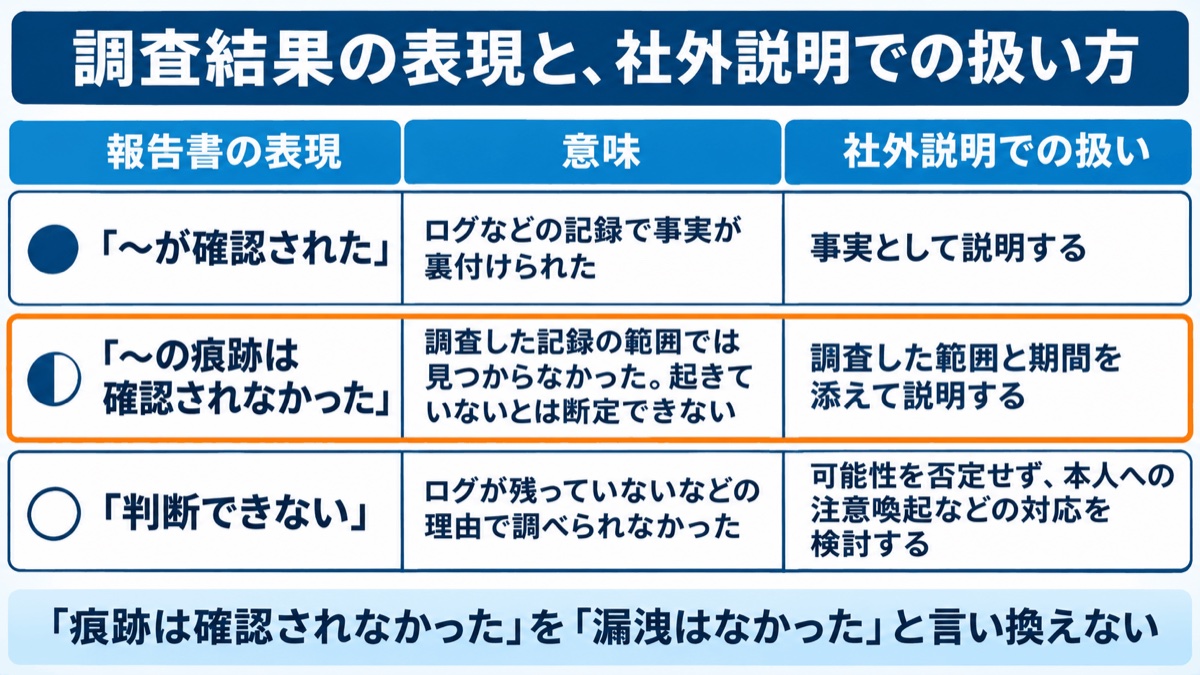
「情報漏洩の痕跡は確認されなかった」という記載は、「漏洩しなかった」という断定を意味しません。調査対象となったログや端末などの範囲では、情報漏洩を示す痕跡が見つからなかった、という意味です。
この違いを理解するには、調査に使えた記録と、使えなかった記録を確認する必要があります。たとえば、通信ログの保存期間が短く、侵入時期のログが残っていなければ、他の記録と併せて調べても、調査事業者が持ち出しの有無を判断できない場合があります。その場合、報告書には「ログが存在しないため判断できない」と記載されることがあります。
こうした制約を読み落とし、「漏洩はなかった」と公表すると、後に攻撃者のリークサイトでデータが公開された際に、説明の信頼性を大きく損ないます。記録が見つからないことと、漏洩が起きていないことを同じ意味で扱わないよう注意が必要です。
報告書の結論を読む際は、「確認された」「痕跡は確認されなかった」「判断できない」などの表現を、調査範囲や根拠と併せて確認します。その上で、それぞれを社外にどう説明するか、弁護士や広報担当と相談して決めることが重要です。報告書の表現を短く言い換える際にも、結論の確度や調査の制約が抜け落ちないようにします。
7. 外部調査を依頼する前に社内で行うこと
外部調査を依頼する前は、被害の拡大を抑えながら、調査に必要な証拠を残すことが重要です。報告書の質は調査事業者の技術力だけでなく、発覚直後の社内対応にも左右されます。記録が失われると、技術力のある事業者でも結論を出せなくなるためです。
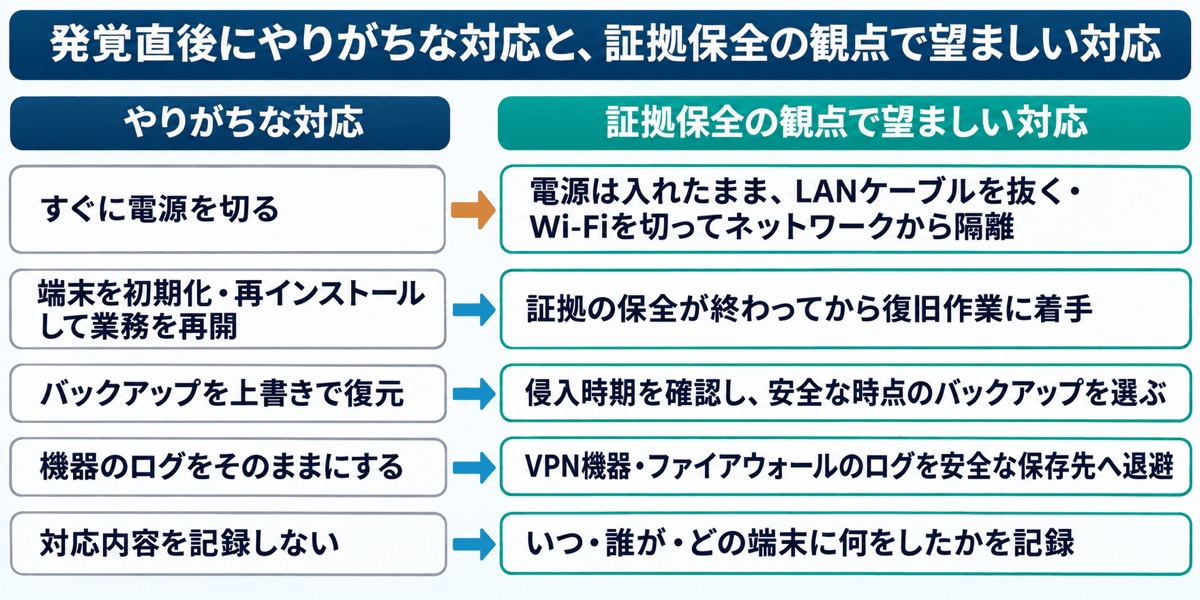
電源を切らずにネットワークから隔離する
発覚直後は、原則として電源を維持し、ネットワークから隔離します。デジタル・フォレンジック研究会の「証拠保全ガイドライン」は、メモリ上のデータや通信状態など、揮発性の高い情報から順に保全するとしています。
電源を切ると、メモリ上に残っている攻撃の痕跡が失われます。LANケーブルを抜く、Wi-Fiを切るなどして速やかにネットワークから隔離し、原則として電源は入れたままにしておきます。隔離後も暗号化やデータの破壊が続く場合などは、調査事業者やインシデント対応の担当者に直ちに相談し、被害の抑制と証拠保全の両面から電源の扱いを判断します。警察庁も、ログを保全するため、慌てて電源を切らないよう呼びかけています。
再インストールや初期化を急がない
再インストールや初期化、バックアップからの復元は、証拠の保全が終わったことを確認してから行います。業務を早く再開しようと端末を初期化したり、上書きで復元したりすると、侵入経路を示す記録が消えてしまいます。
復旧の必要性と、原因を調べるための記録を残す必要性を、併せて考えることが大切です。復旧作業に着手する前に、調査に必要な保全が完了しているかを確認します。
ログの上書きを防ぐ
ログは上書きされる前に、侵害された環境から切り離した安全な保存先へ退避します。VPN機器やファイアウォールでは、機器や設定によって、保存容量や保存期間の上限に達すると古いログが上書き・削除されることがあります。
そのため、調査事業者の着手を待つ間にも、必要な記録が失われるおそれがあります。発覚後はすぐに各機器のログを退避し、侵入時期や攻撃者の行動を調べるための記録を確保します。
対応の記録を残す
発覚後に社内で行った操作も、日時や担当者とともに記録します。「いつ、誰が、どの端末に何をしたか」が分かる記録は、社内の対応と攻撃者の操作を区別するために役立ちます。
対応の記録があれば、調査事業者も出来事の前後関係を整理しやすくなり、報告書のタイムラインの精度向上につながります。
8. 外部調査を依頼する際の注意点
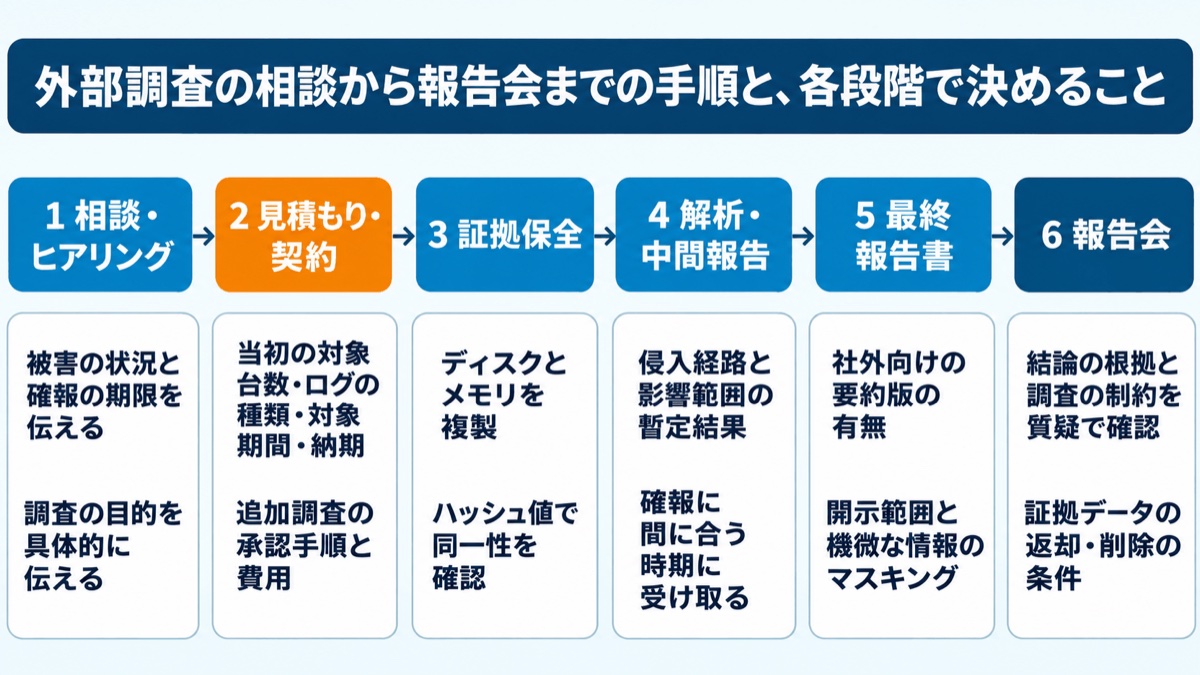
外部調査では、契約前に「何を明らかにするための調査か」を具体化することが重要です。目的が曖昧なまま依頼すると、調査範囲が広がって費用や期間が膨らんだり、必要な結論が得られなかったりします。目的に合わせて対象・成果物・報告時期を決めておきます。
事業者の選び方
調査事業者は、公表されているサービス情報と、自社の被害に対応した実績の両面から選びます。経済産業省は「情報セキュリティサービス基準」を定めており、IPAは、この基準に適合すると審査登録機関が確認したサービスを「情報セキュリティサービス基準適合サービスリスト」として公開しています※4。
リストには「デジタルフォレンジックサービス」の区分があり、候補を探す手がかりになります。ただし、掲載はIPAによる保証を意味しません。自社の業種や被害の種類に関する対応実績も併せて確認します。
目的と調査範囲を明確にする
調査の目的は、報告や説明に必要な結論まで具体化して伝えます。たとえば、「個人情報保護委員会への確報に向け、漏洩の有無と影響を受けた本人の数を可能な範囲で明らかにし、特定できない事項とその理由も整理したい」「取引先への説明のため、取引先のデータを保存したサーバーへの影響を確認したい」といった伝え方です。
その上で、見積もりの段階で、当初の調査対象とする端末やサーバーの台数、ログの種類、対象期間、納期を決めます。調査中に新たな侵害の痕跡が見つかることもあるため、追加調査を行うかどうかの判断基準と承認の手順、費用や納期への影響も併せて合意しておきます。目的と対象を対応させておくことで、必要な調査が範囲から抜けていないかを確認しやすくなります。
成果物と報告のタイミングを決める
成果物は、最終報告書だけでなく、中間報告の時期と形式も契約で決めます。個人情報保護委員会への確報は、報告対象の事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内であり、最終報告書を待っていては期限に間に合わないことがあります。
必要な時期に調査状況を把握できるよう、報告のタイミングをあらかじめ調整しておきます。また、社外向けに提出できる要約版の作成も依頼しておくと、取引先への説明に使いやすくなります。その際は、提出先と開示の範囲、機微な情報のマスキング、預けた証拠データの保管・返却・削除の条件も事前に確認しておきます。
費用の算定方法を確認する
費用は、当初の見積額に加えて、追加調査が発生した場合の扱いまで確認します。調査費用は、対象の台数や解析に要する時間によって算定されることが一般的です。
調査中に新たな対象が見つかった場合、どのように費用が増えるのか、上限額を設定できるのかを事前に確認しておきます。調査範囲と費用の関係を理解した上で依頼することが大切です。
弁護士・保険会社と連携する
損害賠償や公表の判断が関わる場合は、調査の依頼段階から弁護士と連携します。弁護士を通じて調査を依頼する方法もあるため、調査結果をどのような判断に使うのかを共有しておきます。
サイバー保険に加入している場合は、保険会社にも早い段階で連絡します。保険会社が提携する調査事業者を紹介してくれることもあります。
平時から備えておく
調査に早く着手するには、平時から相談先と自社の管理情報を整理しておく必要があります。被害が発生してから事業者を探すと、契約手続きだけで数日を要することがあります。
相談先の候補とともに、ネットワーク構成図、端末とアカウントの一覧、ログの保存期間を整理しておきます。調査対象を説明するための情報がそろっていれば、依頼時の範囲の確認も進めやすくなります。
9. OPTiM Biz Premiumで端末とアカウントの台帳を整え、調査範囲の特定と再発防止を支える
端末とアカウントの情報を平時から把握しておくことは、調査対象の特定と、報告書に基づく是正を進める土台になります。報告書の精度を高め、提言を実行に移すには、自社にどの端末とアカウントがあるのかを正確に把握する必要があります。
OPTiM Biz Premiumは、MDM(モバイルデバイス管理)のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。端末やアカウントの管理情報を、調査範囲の確認や再発防止策の実施に活用できます。
端末の一覧とバージョン情報を把握する
端末の一覧とソフトウェアのバージョン情報は、調査対象や是正対象を洗い出す際に役立ちます。OPTiM Biz Premiumでは、管理対象のスマートフォン・タブレット・Windows/Mac PCについて、端末ごとにOSのバージョンやインストール済みアプリの名前・バージョンを取得できます。
インシデント発生時は、一覧を使って調査対象となる端末を確認できます。また、報告書で脆弱なバージョンが指摘された場合には、そのソフトウェアが残っている端末を特定する際に活用できます。
アカウントを一元管理し、提言を実行する
アカウントの集中管理や認証機能は、報告書で指摘された問題の是正に活用できます。ID管理では、全従業員の企業アカウントを1画面で集中管理でき、CSVによる一括登録・削除にも対応しています。
シングルサインオン(SSO)に加え、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証も利用できます。報告書で「退職者アカウントの残存」や「パスワードだけの認証」が原因として指摘された場合に、アカウントの棚卸しや認証方法の見直しを進める際の管理基盤として活用できます。
把握していないクラウドサービスを見つける
SaaSの利用状況を把握することは、調査範囲を検討する際に、見落としやすいクラウドサービスを洗い出す助けになります。SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスである「シャドーIT」を検知できます。
ただし、ツールを導入しただけで再発防止が完了するわけではありません。報告書の提言を自社の運用ルールや教育に反映し、その後も継続して見直すことは、企業側の役割です。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
インシデント対応の最中に、専門用語の多い調査報告書を読み込み、当局への報告や取引先への説明まで進めるのは、情報システム担当者にとって大きな負担です。だからこそ、被害が起きる前に「報告書の読み方」と「調査の頼み方」を押さえておくことが、いざというときの判断を速くします。
まず今週中に、VPN機器やファイアウォール、サーバーのログが何日分保存されているかを確認してください。保存期間が短ければ、侵入時期のログが残らず、報告書で「判断できない」と書かれる原因になります。併せて、発覚時は電源を切らずにネットワークから隔離するという初動を、社内の連絡体制とともに共有しておきます。年内には、情報セキュリティサービス基準適合サービスリストなどを参考に相談先の候補を選び、加入しているサイバー保険の補償内容と連絡先も確認しておきましょう。その後は、端末とアカウントの一覧、ネットワーク構成図を最新の状態に保つ仕組みを整え、報告対象の事態を知った日から30日以内(不正の目的をもって行われたおそれがある場合は60日以内)という個人情報保護委員会への確報の期限までに、その時点で判明した事実を根拠とともに説明できる体制をつくることが、次のインシデントに備える確かな一歩になります。