
不正アクセスとは、利用権限のない人が、他人のID・パスワードを無断で使ったり、システムの脆弱性(セキュリティ上の欠陥)を突いたりして、コンピューターやサービスに入り込む行為です。日本では「不正アクセス禁止法」で禁止されています。警察庁などの公表によると、2025年(令和7年)の不正アクセス行為の認知件数は7,190件で、前年の5,358件から約3割増加しました。
企業では、不正アクセスをきっかけに、情報漏洩やランサムウェア被害、業務停止が発生し、取引先にまで影響が及ぶことがあります。ランサムウェアとは、データを暗号化して身代金を要求する不正プログラムです。
本記事では、不正アクセスの定義、主な手口と侵入経路、企業が受ける被害を整理し、具体的な対策と発生時の初動対応を解説します。
この記事の要点
- 2025年に検挙された不正アクセス行為407件のうち、約98%(399件)が他人のID・パスワードなどを悪用する「識別符号窃用型」でした。
- 企業への主な侵入経路や侵入につながる要因には、VPN機器などの脆弱性、パスワードの使い回し、フィッシング、退職者などのアカウントの放置があります。
- 対策は「侵入される前提」で考え、認証の強化、脆弱性の修正、アカウントの棚卸し、従業員教育、初動体制の整備を組み合わせて進めます。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「社内サーバーへの不正アクセス」と「クラウド(SaaS)への不正アクセス」について、不正アクセスの定義や手口、侵入経路から、企業が受ける被害と対策までを基礎から解説しています。特集のメイン記事で紹介した対策「多要素認証(MFA)」「ID・アカウントの棚卸し」「OS・ソフトウェアの更新管理」が、どの手口に効くのかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 不正アクセスとは?法律上の定義と2つの類型
法律上の不正アクセスとは、ネットワークを通じてアクセス制御機能を不正に突破し、本来の利用権限を持たない人がコンピューターを利用できる状態にする行為です。アクセス制御機能とは、ID・パスワードなどによって利用者を確認し、利用を制限する仕組みを指します。
「不正アクセス行為の禁止等に関する法律」(不正アクセス禁止法)では、不正アクセス行為を定めており、その手口は次の2つの類型に大別されます。
| 類型 | 内容 | 具体例 |
|---|---|---|
| 識別符号窃用型 | 他人のID・パスワードなど(識別符号)を無断で入力して利用する | 盗んだパスワードで社員用ポータルにログインする |
| セキュリティ・ホール攻撃型 | プログラムの不備や設定ミスなどを突き、アクセス制御機能による利用制限を回避する | 修正されていないVPN機器の脆弱性を突いて社内に入る |
識別符号窃用型は、正規の利用者になりすましてログインする手口です。一方、セキュリティ・ホール攻撃型は、システムの弱点を突いて利用制限を回避する手口です。対策を考える際は、認証情報の管理とシステムの脆弱性への対応を、両方確認する必要があります。なお、対象のコンピューターにも、ネットワーク経由で接続された別のコンピューターにも、その利用を制限するアクセス制御機能がない場合、そのアクセスはこの法律の不正アクセス行為には当たりません。
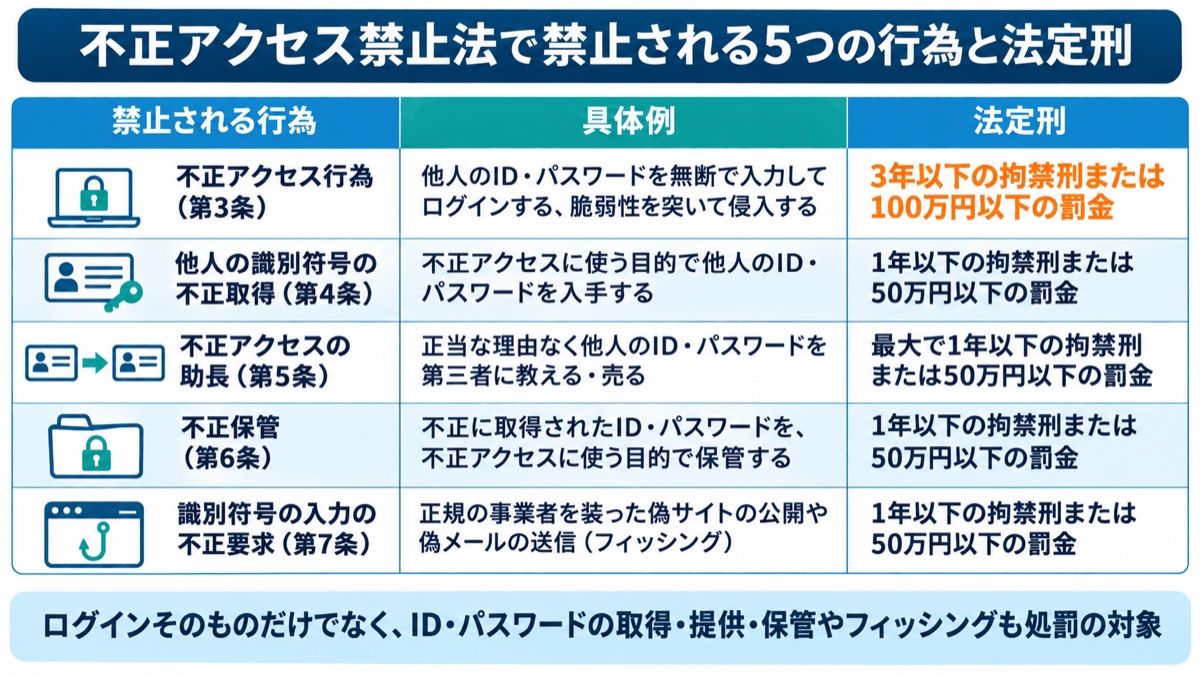
不正アクセス禁止法は、不正アクセス行為そのものに加え、不正アクセスを目的として他人のID・パスワードを取得・保管する行為や、正当な理由なく第三者に提供する行為も禁止しています。また、フィッシングサイトの公開などによって、ID・パスワードの入力を不正に求める行為も禁止の対象です。
なお、法律上の「不正アクセス」と、実務で使われる「不正アクセス」は、必ずしも同じ範囲を指すわけではありません。実務では、従業員が権限を越えて情報を閲覧する行為なども含めて、広く使われることがあります。本記事では、外部からの侵入を中心に、元従業員などによるIDの悪用も含めて扱います。
2. 不正アクセスの発生状況と最新の傾向
不正アクセスの認知件数は増加しており、企業規模を問わず備えが必要です。国家公安委員会・総務大臣・経済産業大臣が2026年3月に公表した資料によると、2025年の認知件数は7,190件で、2021年の1,516件から約4.7倍になりました。
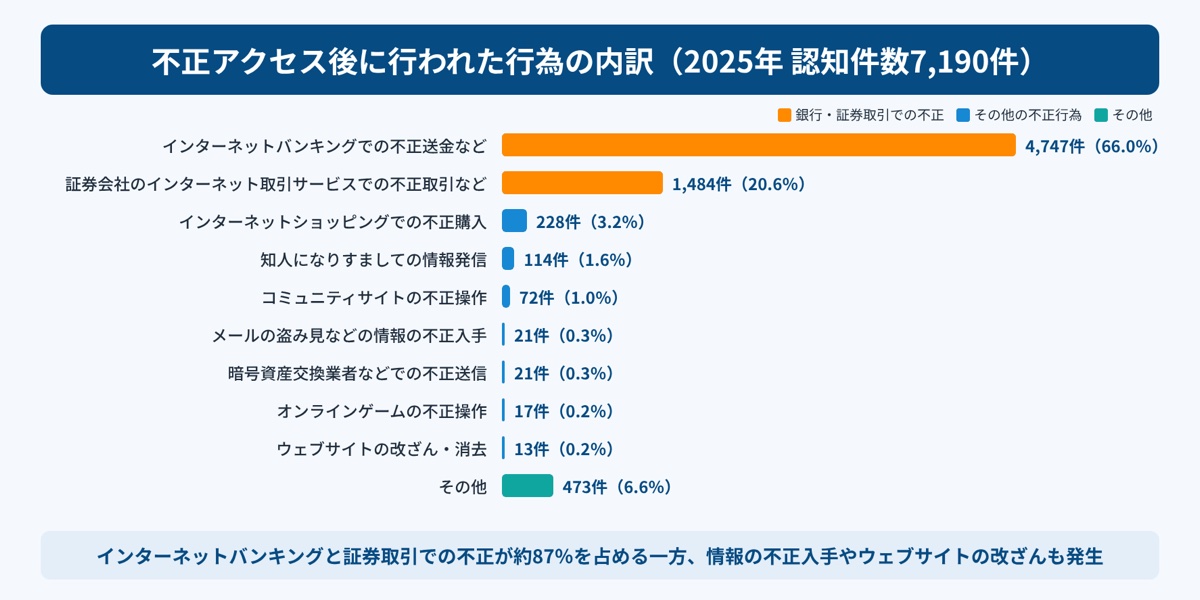
不正アクセス後に行われた行為では、インターネットバンキングでの不正送金などが4,747件ともっとも多く、証券会社のインターネット取引サービスでの不正取引などが1,484件で続きます。個人の金融被害が目立つ一方、メールの盗み見などによる情報の不正入手や、ウェブサイトの改ざんも発生しています。
企業が特に注意したいのは、不正アクセスがランサムウェア被害の入口になり得ることです。警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、2025年のランサムウェア被害の報告件数は226件で、中小企業が約6割を占めました。大企業だけを想定した問題として捉えず、自社の接続環境やアカウントの管理状況を確認することが大切です。
IPA(独立行政法人情報処理推進機構)の「情報セキュリティ10大脅威 2026」(組織編)でも、1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」、4位は「システムの脆弱性を悪用した攻撃」でした。いずれも、不正アクセスが起点になり得る脅威です。
3. 不正アクセスの主な手口
不正アクセスの手口は、ID・パスワードを悪用するものと、システムの弱点を突くものに大きく分かれます。2025年の検挙件数407件のうち、識別符号窃用型は399件、セキュリティ・ホール攻撃型は8件でした。
ID・パスワードを盗んで使う手口
ID・パスワードの悪用には、外部から盗み取る手口だけでなく、以前から認証情報を知っていた関係者が利用する手口もあります。
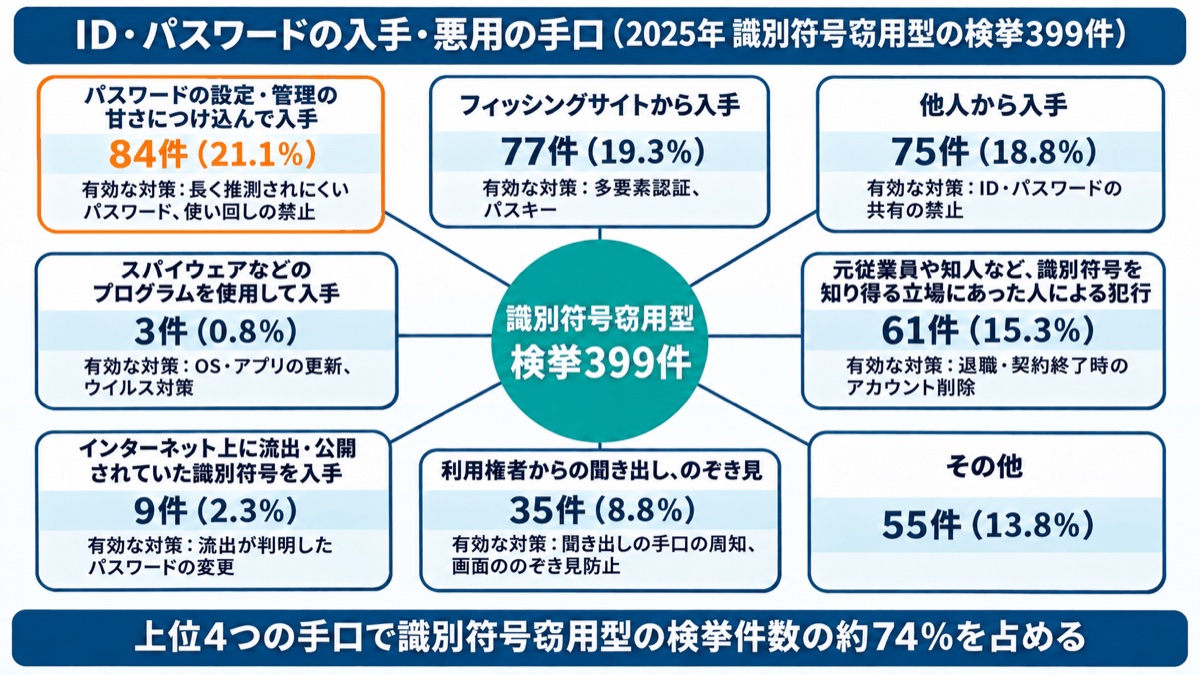
識別符号窃用型399件の内訳を見ると、「パスワードの設定・管理の甘さにつけ込んで入手」が84件、「フィッシングサイトから入手」が77件、「他人から入手」が75件、「識別符号を知り得る立場にあった元従業員や知人などによる犯行」が61件でした。
代表的な手口は、次のとおりです。
- パスワードリスト攻撃:別のサービスから流出したID・パスワードの組み合わせを使い、ログインを試みる手口です。同じパスワードを複数のサービスで使い回していると、被害につながります。
- 総当たり攻撃・辞書攻撃:文字の組み合わせや、よく使われる単語を次々に試す手口です。短いパスワードや、推測しやすいパスワードが狙われます。
- フィッシング:実在の企業やサービスを装ったメールやSMSから偽サイトへ誘導し、ID・パスワードや認証コードを入力させる手口です。
- 元従業員・関係者による悪用:元従業員や委託先の元担当者などが、在籍中や業務上知ったID・パスワードを使い、退職後や担当業務の終了後に無断でログインする手口です。
このように、パスワードの強度を高めるだけでは対応しきれません。使い回しの防止、偽サイトへの対策、利用を終えたアカウントの削除まで含めて管理する必要があります。
システムの弱点を突く手口
システムの弱点を突く攻撃は、検挙件数が少なくても、企業への影響が大きい手口です。VPN機器やウェブサーバー、業務システムに残された脆弱性や設定不備などを悪用して侵入します。初期パスワードが変更されていない管理画面を狙うなど、認証情報を悪用するケースもあります。
脆弱性の情報が公表されると、修正を適用していない機器を探す攻撃が活発化するおそれがあるため、修正版の適用が遅れるほど危険が高まります。機器を導入した時点で対応を終えず、運用中も注意喚起や修正版の公開状況を確認することが必要です。
4. 企業への主な侵入経路
企業への不正アクセスは、外部と接点を持つ機器、サービス、端末、取引関係を入口として発生します。対策の出発点は、自社にどのような入口があるかを把握することです。主な侵入経路には、次の4つがあります。
- VPN機器・リモートデスクトップ:テレワークなどのために外部から接続できるようにしている機器や接続機能です。警察庁が2025年のランサムウェア被害組織に行ったアンケートでは、侵入経路はVPN機器が6割以上を占めました。
- クラウドサービスのアカウント:メール、ファイル共有、業務SaaSなど、インターネットから直接ログインできるサービスです。認証がパスワードだけの場合、盗まれたパスワードでログインされるおそれがあります。
- 従業員の端末:フィッシングメールの添付ファイルやリンクをきっかけに不正プログラムに感染し、その端末を足がかりに侵入が社内へ広がります。
- 委託先・取引先:保守用の接続経路や、取引先に発行したアカウントを経由して侵入されることがあります。自社の従業員向けの接続経路と併せて、管理状況を確認する必要があります。
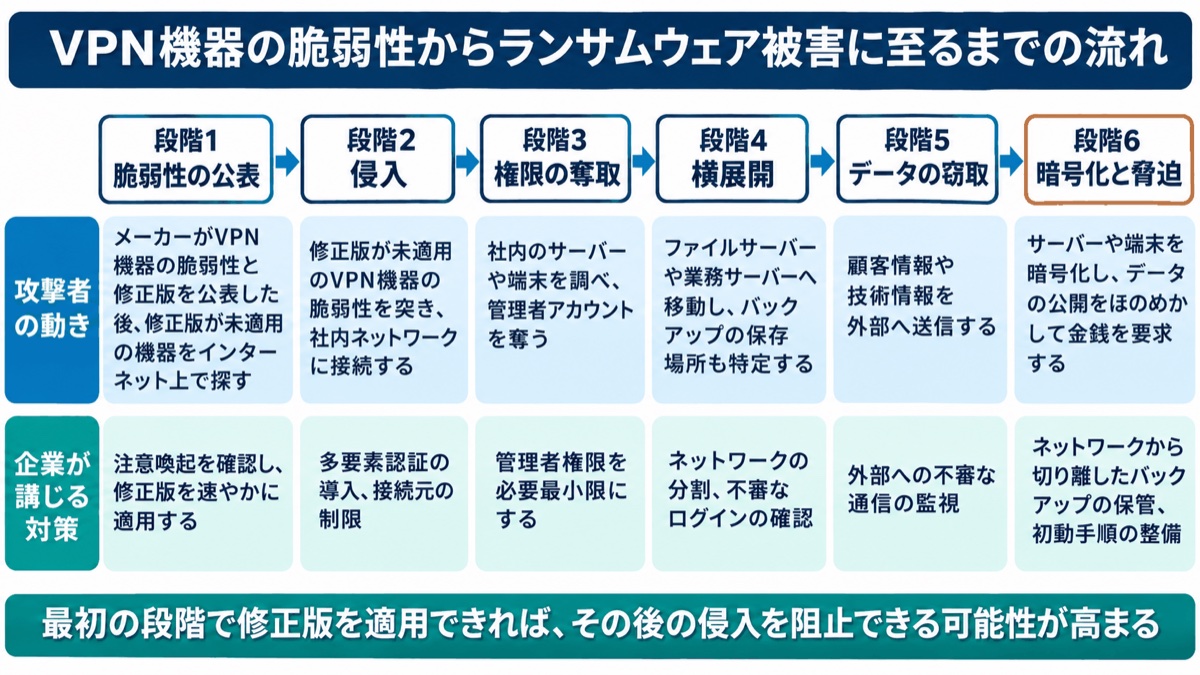
侵入後、攻撃者は管理者権限の奪取や、他のサーバーへの横展開を進めます。横展開とは、侵入した場所からネットワーク内の別の機器へ移動することです。その過程でデータを盗み、さらに暗号化するなどして、被害を広げます。
5. 不正アクセスが企業に及ぼす被害と法的責任
不正アクセスの影響は、情報漏洩にとどまりません。業務停止、金銭的損失、信用の低下に加え、法令に基づく報告や通知への対応が必要になることもあります。被害を評価する際は、侵入された機器だけでなく、業務や取引への影響まで確認する必要があります。
企業が受ける主な被害
主な被害には、次のようなものがあります。複数の被害が重なれば、調査や復旧だけでなく、顧客・取引先への対応にも負担が生じます。
- 情報漏洩:顧客情報、従業員情報、技術情報、取引先の情報などが流出します。
- 業務停止:ランサムウェアによってサーバーや端末が使えなくなり、受注、生産、出荷などが停止します。警察庁の2025年の被害組織へのアンケートでは、1カ月未満で復旧した組織は5割強にとどまり、調査・復旧の費用が総額1,000万円以上に上った組織は5割を超えました。
- 金銭的被害:不正送金や不正購入のほか、調査・復旧の費用、損害賠償などが発生します。
- なりすましによる二次被害:乗っ取られたメールアカウントから取引先へ偽の請求書が送られるなど、被害が社外に広がります。
- 信用の低下:取引の停止や、取引先によるセキュリティ監査の強化につながります。
企業に求められる法的な対応
企業には、日常的なアクセス管理に加え、個人データの漏洩などが発生した際の法的対応も求められます。
不正アクセス禁止法は、アクセス管理者であるシステムの運用企業などに対し、ID・パスワードを適切に管理し、アクセス制御機能の有効性を検証して、必要に応じて強化するよう努めることを求めています。努力義務ではありますが、対策を怠った結果として被害が拡大すれば、取引先や顧客から責任を問われるおそれがあります。
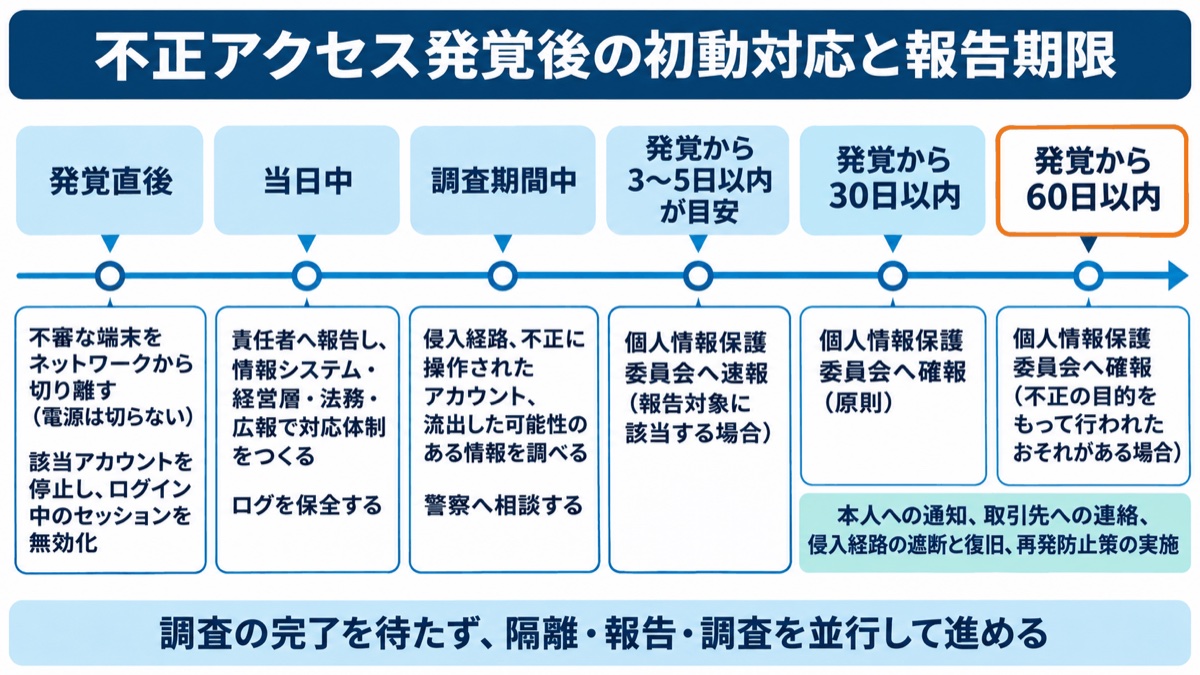
また、不正アクセスにより個人データが漏洩した場合や、そのおそれがある場合には、個人情報保護法に基づく個人情報保護委員会への報告と、本人への通知が必要になることがあります。不正の目的をもって行われたおそれがある行為による個人データの漏洩などは、そのおそれがある段階でも、対象人数にかかわらず原則として報告対象です。ただし、高度な暗号化など、法令所定の保護措置が講じられている場合は例外があります。
報告対象の事態を知った後は、速やかに速報を行います(おおむね3〜5日以内が目安)。確報は、当該事態を知った日から原則30日以内、不正の目的をもって行われたおそれがある行為による場合は60日以内に行います。本人への通知も、事態の状況に応じて速やかに行う必要があります。発生後の調査と並行して対応できるよう、報告を判断する担当者や社内の連絡経路を事前に整理しておくことが大切です。
6. 不正アクセス対策の考え方:侵入される前提で多層的に守る
不正アクセス対策の基本は、侵入の防止と、侵入後の被害拡大の防止を組み合わせることです。「ID・パスワードはいつか漏れる」「脆弱性はいつか見つかる」という前提に立ち、複数の対策を重ねます。
正規のID・パスワードを悪用したログインは、ウイルス対策ソフトやファイアウォールだけでは判別が難しいものです。攻撃者が盗んだパスワードでクラウドサービスにログインすると、システム上は通常の利用者と同じように見えるためです。そのため、認証の強化とログの確認を組み合わせて備えます。
また、テレワークやクラウドサービスの普及により、社内ネットワークの「境界」を守るだけでは保護しきれない領域が増えています。社内の機器に加え、インターネットから利用するサービスや、そのアカウントも対策の対象として捉える必要があります。
具体的には、次の5つを組み合わせて進めます。
- 入口をふさぐ:外部に公開している機器とサービスを把握し、脆弱性を修正する
- 認証を強くする:パスワードだけに頼らず、多要素認証を導入する
- アカウントを管理する:不要なアカウントを残さず、権限を必要最小限にする
- 人を守る:フィッシングなどの手口を従業員に周知する
- 早く気付き、被害の拡大を防ぐ:ログを確認し、発生時の対応手順を決めておく
それぞれの対策を個別に導入するだけでなく、どの入口を、どの認証と運用で守っているかを確認すると、対応が不足している箇所を整理しやすくなります。
7. 不正アクセスを防ぐ具体的な対策
具体的な対策は、認証、外部との接続、アカウント管理、従業員教育の4つの観点で進めます。設定を変更する技術面の対応と、担当者が継続して確認する運用面の対応を組み合わせることが重要です。
認証を強くする
ID・パスワードの悪用に備えるには、パスワードだけでログインできる状態を見直すことが有効です。認証の強化は、不正アクセス対策の中でも優先して検討したい項目の一つです。
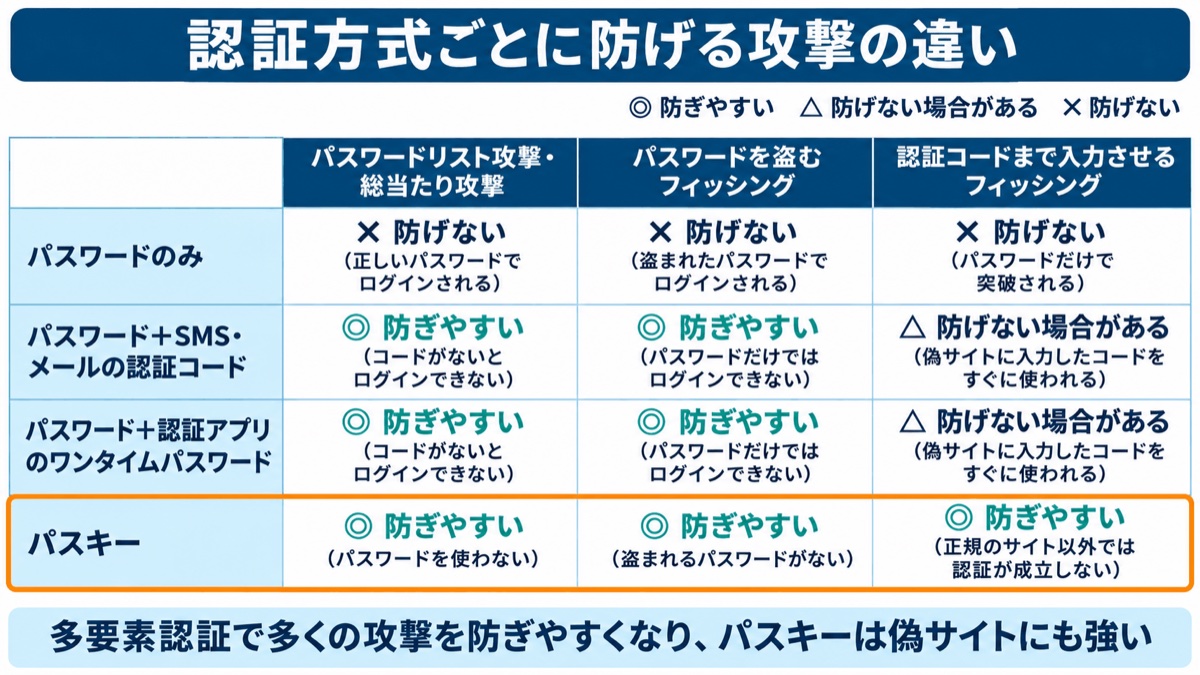
- 多要素認証(MFA)の導入:パスワードに加え、認証アプリのワンタイムパスワードや生体認証など、別の要素による確認を求めます。パスワードだけが盗まれた場合の侵入を防ぎやすくなります。ただし、偽サイトで認証コードまで入力させるフィッシングもあるため、従業員への周知は引き続き必要です。
- フィッシングに強い認証の検討:警察庁は、アクセス管理者向けの対策として、パスキーなど、フィッシングに耐性のある認証技術の導入を挙げています。
- パスワードの使い回しの禁止:サービスごとに異なるパスワードを使うよう周知し、十分な長さのパスワードを設定できるようにします。
入口をふさぐ
外部から接続できる機器やサービスは、脆弱性の修正と公開範囲の見直しを継続する必要があります。従業員の端末も含め、更新が必要な対象と対応状況を把握します。
- 脆弱性の修正:VPN機器、ウェブサーバー、業務システムにセキュリティパッチを定期的に適用します。メーカーやJPCERT/CCの注意喚起を確認し、緊急性の高いものから優先して対応します。
- 公開範囲の見直し:使っていないVPNアカウントを無効化し、不要なリモートデスクトップの外部公開を停止し、管理画面へのアクセス元を制限します。
- 端末のOS・アプリの更新:従業員が使う端末のOSとアプリを最新に保ち、更新状況を把握します。
アカウントを管理する
アカウントは、発行時だけでなく、利用者の異動や退職、契約終了まで継続して管理する必要があります。識別符号窃用型の検挙399件のうち61件(15.3%)が、元従業員や知人など識別符号を知り得る立場にあった人による犯行だったことからも、利用を終えたアカウントを残さない運用が欠かせません。
- 入退社・異動時の手続き:退職時にはアカウントを速やかに削除し、異動時には不要になった権限を外します。
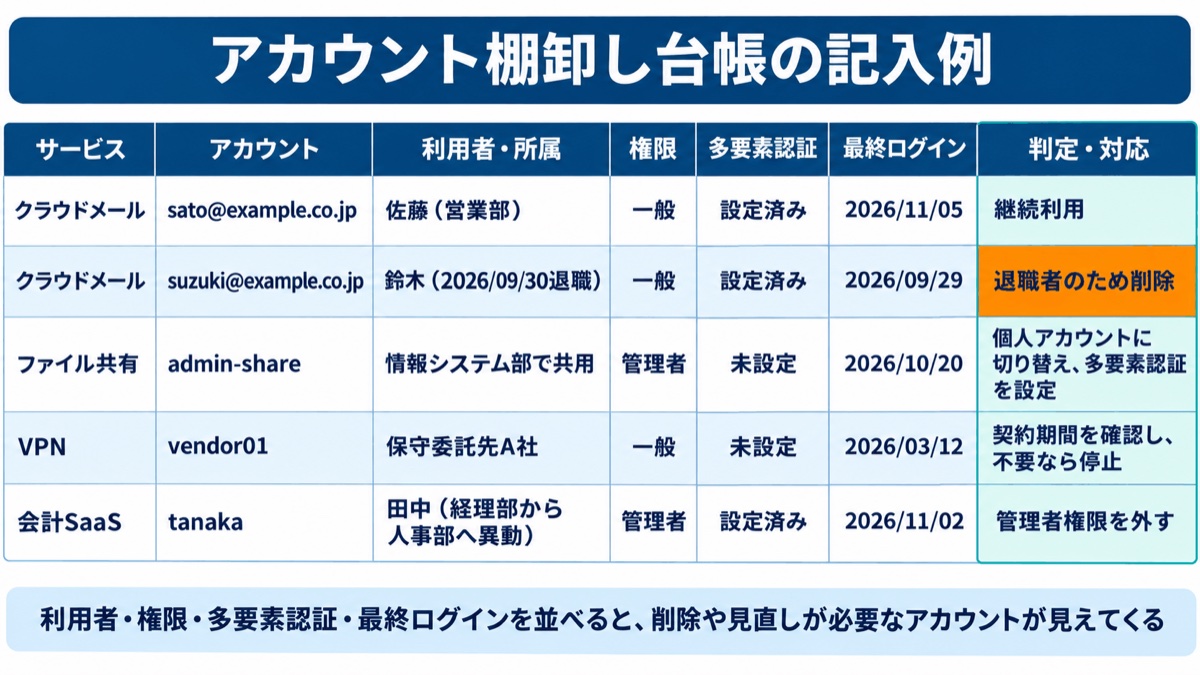
- 定期的な棚卸し:利用中のサービスとアカウントを一覧化し、利用者のいないアカウント、共有アカウント、多要素認証が未設定のアカウントを洗い出します。
- 委託先のアカウント:委託先に発行したアカウントについて、利用者と期限を記録し、契約終了時に削除します。
従業員への教育
従業員教育では、フィッシングなどに遭遇した際、どのように行動すればよいかを具体的に伝えます。技術的な対策だけでは防ぎきれないため、日常業務での確認行動を定着させることが大切です。
メールやSMSのリンクから不用意にログインしないことや、心当たりのある企業名のメールでも、内容を確認できるまで添付ファイルを開かないことなどを定期的に周知します。注意事項を抽象的に伝えるだけでなく、実際の手口の例を示すと、従業員が自分の業務に置き換えて理解しやすくなります。
8. 不正アクセスが発生したときの初動対応
不正アクセスが疑われる場合は、被害の拡大を防ぎながら、調査に必要な情報を残すことを優先します。担当者ごとに判断が分かれないよう、あらかじめ定めた手順に沿って対応することが重要です。
- 隔離:不審な動きのある端末をネットワークから切り離し、該当するアカウントを停止します。サービスの仕様に応じてログイン中のセッションを無効化し、パスワードと認証設定も見直します。端末の電源は切らず、調査に必要な情報を残します。
- 報告と体制づくり:社内の責任者に報告し、情報システム部門、経営層、法務・広報の担当者で対応体制を整えます。
- 影響範囲の調査:ログを保全し、侵入経路、不正に操作されたアカウント、流出した可能性のある情報を調べます。必要に応じて、専門の調査会社へ依頼します。
- 関係先への報告:警察へ相談するとともに、法令上の報告・通知義務や契約上の連絡義務を確認し、該当する関係先へ速やかに報告・連絡します。調査の完了を待たず、調査と並行して対応します。
- 復旧と再発防止:侵入経路をふさいでシステムを復旧し、原因に応じた再発防止策を実施します。
発生時に円滑に動くには、対応を判断する人と連絡先を事前に決めておく必要があります。情報システム部門だけで完結させず、経営判断や法的対応、社外への説明を担う担当者にもつながる体制を整えます。
9. OPTiM Biz Premiumで従業員のアカウントを一元管理し、IDの悪用を防ぐ
OPTiM Biz Premiumは、従業員のアカウントや端末の管理を通じて、ID・パスワードの悪用への対策を支援するサービスです。端末管理のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合しています。
不正アクセス対策に関連する主な機能は、次のとおりです。
- ID管理:全従業員の企業アカウントを1画面で集中管理し、CSVによる一括登録・削除ができます。退職者のアカウントの削除漏れを防ぎやすくなります。アカウントの削除と併せて、各サービス側の権限や接続設定が残っていないかも確認します。
- シングルサインオン(SSO)と多要素認証:SSOは、1回の認証で複数のサービスを利用できる仕組みです。従業員が覚えるパスワードを減らし、使い回しにつながる負担を軽減できます。多要素認証は、メール認証コード、または認証アプリのワンタイムパスワードに対応しています。
- SaaS管理:社内で利用されているSaaSのアカウント数と利用状況を自動収集し、情報システム部門が把握していないクラウドサービスである「シャドーIT」を検知できます。管理されていない入口を見つける手がかりになります。
- 端末管理:端末ごとのOSバージョンやインストール済みアプリを取得し、OSアップデートを制御できます。
これらの機能は、管理対象の把握や設定状況の確認に役立ちます。ただし、ツールの導入だけで不正アクセスを防げるわけではありません。入退社の手続きにアカウント削除を組み込み、脆弱性情報の確認や従業員教育を継続するなど、企業側の運用と組み合わせる必要があります。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
日々の問い合わせ対応や端末の管理に追われる中で、不正アクセス対策まで手が回らないと感じている情報システム担当者の方も多いのではないでしょうか。ただ、2025年に検挙された不正アクセス行為の約98%は他人のID・パスワードなどを悪用する識別符号窃用型で、その399件のうち61件は元従業員や知人など識別符号を知り得る立場にあった人による犯行でした。身近なアカウントの管理は、脆弱性への対応と並んで、優先して見直したい対策です。
まず今週中に、外部に公開しているVPN機器とクラウドサービスを書き出し、VPN機器のファームウェアが最新か、メーカーの注意喚起に該当していないかを確認してください。併せて、退職者のアカウントが残っていないかを主要なサービスで確かめます。年内には、メールやファイル共有などインターネットから直接ログインできるサービスから多要素認証を有効にし、アカウント棚卸し台帳を作って、利用者・権限・多要素認証の設定状況を記録します。その後は、入退社の手続きにアカウントの削除を組み込み、発生時の連絡先と判断者を決めた初動手順を整えていきましょう。
アカウントと入口を把握し、管理し続ける仕組みを整えることが、次の不正アクセスに備える確かな一歩になります。