
この記事の要点
- 2026年9月末から10月にかけて、国内では外部からの不正アクセスによる個人情報の漏洩の公表が相次ぎ、個人情報保護委員会、JPCERT/CC、国家サイバー統括室、IPAなどが10月7日から9日にかけて相次いで注意喚起を出しました。
- 関係機関の注意喚起を基に整理すると、10月に公表された事案に関わる侵入経路と被害拡大の要因は、公開アプリ・APIの悪用、既知の脆弱性や管理不備を突いた侵入、委託先・クラウドサービス経由、盗まれた認証情報の悪用、不要データの残存による被害拡大という5つの観点で捉えられます。
- 事例から学ぶべきことは、「一般公開していないから安全」「委託先の問題だから自社は関係ない」という前提を見直し、外部に公開しているシステム、利用している外部サービス、保有しているデータの3つを棚卸しすることです。
この記事は「情報漏洩対策」特集の一部です
2026年10月に公表が相次いだ情報漏洩の事例を、発生パターン別に原因と対策で整理しています。特集のメイン記事で紹介した漏洩ルートと塞ぐ手段を、実際の事例に当てはめて確認できます。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 情報漏洩の事例から学ぶべきこととは
情報漏洩の事例から学ぶべきことは、どのような入口から侵入され、何が被害を広げたのかという共通のパターンと、その手前で防げたポイントです。情報漏洩とは、企業が管理する個人情報や機密情報が、意図しない第三者に渡ったり、閲覧できる状態になったりすることを指します。
2026年10月は、こうした学びが特に多い1カ月でした。大量の個人情報を取り扱う事業者をはじめ、不正アクセスによる漏洩の公表が続き、国や関係機関がそろって対策の徹底を呼びかける事態になりました。
公表された内容や関係機関の注意喚起を見ると、公開しているアプリの仕組み、更新が追いついていないソフトウェア、残ったままの認証情報やデータなど、多くの組織が日常的に抱えている状況が、入口や被害拡大の要因として挙げられています。事例は特定の組織の問題として受け止めるのではなく、自社にも同じ条件がそろっていないかを確かめる材料として読むことが大切です。
本記事では、2026年10月に国や関係機関が公表した注意喚起を一次情報として、情報漏洩の侵入経路と被害拡大の要因を本記事独自の5つの観点に整理し、パターンごとの典型的な経緯・原因・対策を解説します。個別の組織名や被害規模には触れず、どの組織にも当てはまる学びに絞って整理します。
2. 2026年10月に相次いだ情報漏洩と、国・関係機関の注意喚起
2026年10月は、不正アクセスによる情報漏洩の公表と、国や関係機関による注意喚起が相次いだ月でした。JPCERT/CCが確認している攻撃には8月から9月ごろのものも含まれており、10月は、それまでに起きていた被害が表面化した時期ともいえます。
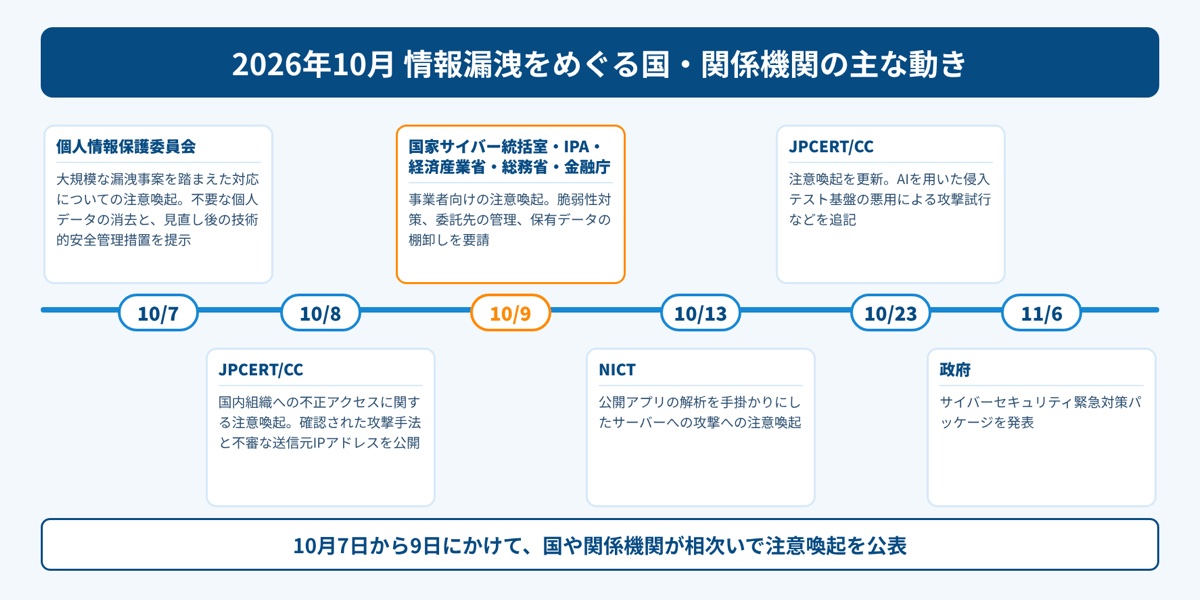
個人情報保護委員会は10月7日、大量の個人情報を取り扱う事業者が外部からの不正アクセスを受けて大量の個人データが漏洩した事案などに接しているとして、大規模な漏洩事案を踏まえた対応についての注意喚起を公表しました。翌10月8日にはJPCERT/CCが、直近で相次いでいる国内組織への不正アクセスに関する注意喚起を公開し、確認されている攻撃手法を具体的に示しました。
10月9日には、国家サイバー統括室が事業者向けに対応を呼びかけたほか、IPA、経済産業省、総務省、金融庁もそれぞれ注意喚起を公表しています。国家サイバー統括室は、サイバー攻撃による被害は情報システム部門だけの問題ではなく経営リスクに発展する可能性があるとして、経営層にも対策の強化を求めました。10月13日にはNICT(情報通信研究機構)が、公開アプリの解析を手掛かりにしたサーバーへの攻撃に注意を促しています。その後、11月6日には政府が「サイバーセキュリティ緊急対策パッケージ」を発表しています(内容は別記事「サイバーセキュリティ緊急対策パッケージとは?」で解説しています)。
JPCERT/CCは、一連の被害は一つの共通するソフトウェアの脆弱性によるものではなく、標的ごとにさまざまな既知の脆弱性や管理の不備が探索・悪用されている可能性があるとしています。また、普段から断続的に発生しているランサムウェア攻撃などとは別に、大量の個人情報の漏洩につながる攻撃類型が特に増加しているおそれがあると指摘しています。
本記事では、関係機関の注意喚起を基に、侵入経路と被害拡大の要因を次の5つの観点で整理します。各観点は重なる場合があります。
| 観点 | 主な入口・要因 |
|---|---|
| 公開アプリ・APIの悪用 | スマートフォンアプリの解析で特定されたAPI、画面操作では実行できない内部API |
| 既知の脆弱性・管理不備 | 修正版を適用していないソフトウェア、設定ファイルやバックアップファイルの公開 |
| 委託先・クラウドサービス経由 | 委託先のサーバー、利用しているクラウドサービスやSaaS |
| 盗まれた認証情報の悪用 | 窃取されたID・パスワードやAPIキー、乗っ取られたメールアカウント |
| 不要データの残存 | 使い終えたデータやバックアップ、テスト用に複製した個人データ |
3. パターン1:公開アプリ・APIの悪用による大量の情報取得
公開アプリ・APIの悪用とは、一般公開しているスマートフォンアプリを解析して、その裏側にあるAPIの仕組みを特定し、本来の画面操作では実行できない処理を直接呼び出して情報を取得したり書き換えたりする手口です。APIとは、アプリとサーバーの間でデータをやり取りするための窓口のことです。
典型的な経緯
JPCERT/CCは、この手口について複数の報告を受けているとして、次のような流れを示しています。まず、一般公開しているアプリを解析してAPIのエンドポイント(呼び出し先)やキーを特定します。次に、画面操作では実行できない内部APIに不正なリクエストを送り、ユーザー権限の変更や不正なアカウントの作成、NoSQLインジェクションと呼ばれる手法によるアカウント情報の特定などを試みます。他のシステムの侵害で窃取したAPIキーが使われる場合もあります。NICTもこうした手口を、アプリ解析からのサーバー攻撃として注意を呼びかけています。
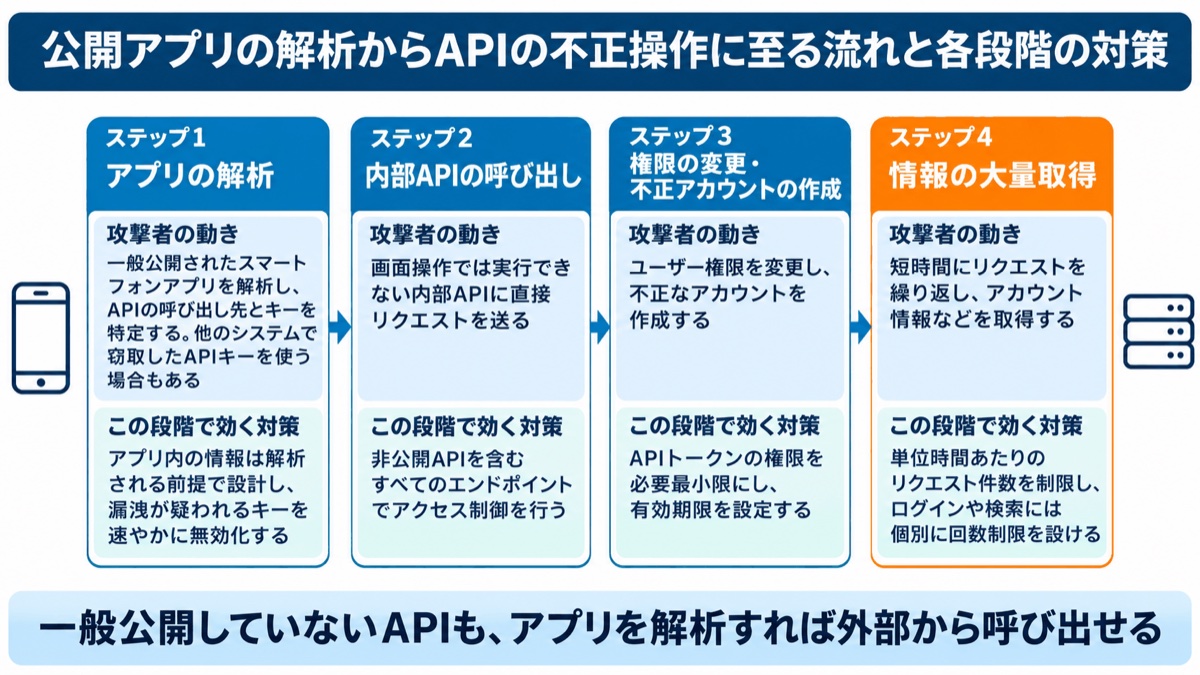
この手口が示しているのは、「アプリの画面からは操作できない」「一般には公開していない」という状態が、安全の根拠にならないということです。アプリの中には、サーバーと通信するための情報が含まれています。解析されることを前提に、サーバー側で利用者と操作を確認する設計が必要です。
原因と対策
確認すべき管理上の課題は、APIごとのアクセス制御が十分でない、短時間に大量のリクエストを受け付けてしまう、APIトークンの権限が広すぎる、または有効期限が長すぎる、といった状況です。JPCERT/CCは、対策として次の点を挙げています。
- APIへのアクセスに単位時間あたりのリクエスト件数の制限を設け、ログインやパスワードリセット、検索などリスクの高い機能には個別に回数制限を設定する
- 非公開APIを含む各エンドポイントでアクセス制御を行い、許可された利用者と操作だけを受け付ける
- APIトークンの権限を必要最小限にし、適切な有効期限を設定して、不要になったものや漏洩が疑われるものを速やかに無効化できるようにする
4. パターン2:既知の脆弱性や管理不備を突いた侵入
既知の脆弱性や管理不備を突いた侵入とは、修正版が公開されているのに適用されていないソフトウェアや、外部から取得できる状態の設定ファイルなどを足がかりに、システムに入り込む手口です。
典型的な経緯
JPCERT/CCの注意喚起では、標的ごとにさまざまな既知の脆弱性の有無をスキャンして悪用を試みるもの、BIツールのSQLインジェクションの脆弱性を悪用するもの、公開Webサーバーからアクセスできるアプリケーションサーバーに不正なプログラム(Webシェル)を設置するものなどが示されています。脆弱性ではなく、環境設定ファイルやバックアップファイルの窃取など、機器の管理不備を狙う攻撃も確認されています。
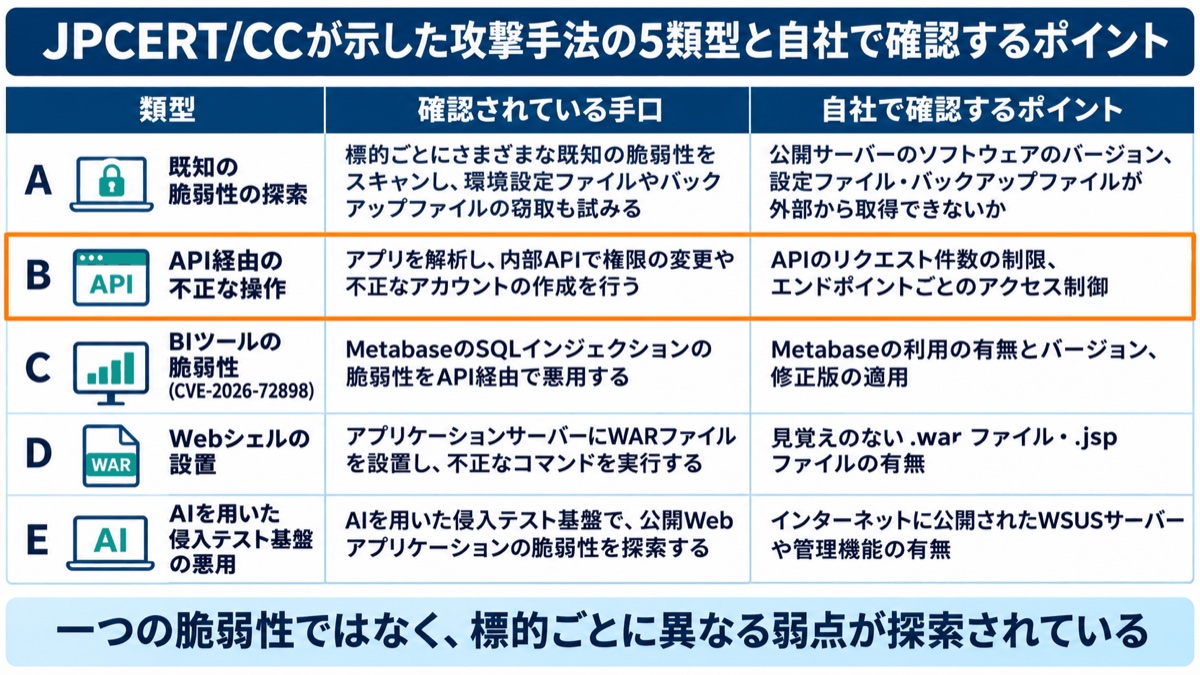
10月23日の更新では、AIを用いたペネトレーションテスト(侵入テスト)の基盤を悪用し、インターネットに公開されたWebアプリケーションの脆弱性を探索する攻撃試行も追加されました。攻撃者が脆弱性の探索を自動化・高速化していることを踏まえると、修正版の公開から適用までの時間を短くすることが、これまで以上に重要になります。
注意したいのは、被害が一般利用者向けのシステムに限られないことです。JPCERT/CCは、BIツールや従業員向けの管理システムなど、不特定多数からのアクセスを想定していないシステムが被害に遭い、内部の情報が漏洩するケースもあると指摘しています。
原因と対策
管理上の確認点は、インターネットに公開しているシステムの全体像と、それぞれのバージョンを把握できているかどうかです。IPAは10月9日の注意喚起で、速やかに行うべき点検として、外部に公開しているアプリケーションの精査、直近のログの異常の確認、未適用の脆弱性対応パッチの確認を挙げています。業務上必要のない管理機能などがインターネットに公開されている場合は、公開を停止することも対策になります。
5. パターン3:委託先・クラウドサービス経由で広がる漏洩
委託先・クラウドサービス経由の漏洩とは、システムの運用を任せている委託先や、利用しているクラウドサービスが攻撃を受け、そこに預けていた自社の情報にも影響が及ぶパターンです。
典型的な経緯
委託先やクラウドサービスが不正アクセスを受けた場合、そのサービスを利用している複数の組織に影響が及ぶことがあります。利用者側の組織は、自社のシステムに変更を加えていなくても、委託先からの連絡で被害を知ることもあります。国家サイバー統括室が10月9日の注意喚起で、サプライチェーンを通じた侵害への対策を3つの柱の一つに挙げたのも、こうしたリスクを踏まえたものです。
個人情報保護法では、個人データの取扱いを委託する場合、委託元に委託先の必要かつ適切な監督が求められています。委託先で発生した漏洩であっても、委託元として事実確認や本人への対応が必要になる場面があります。
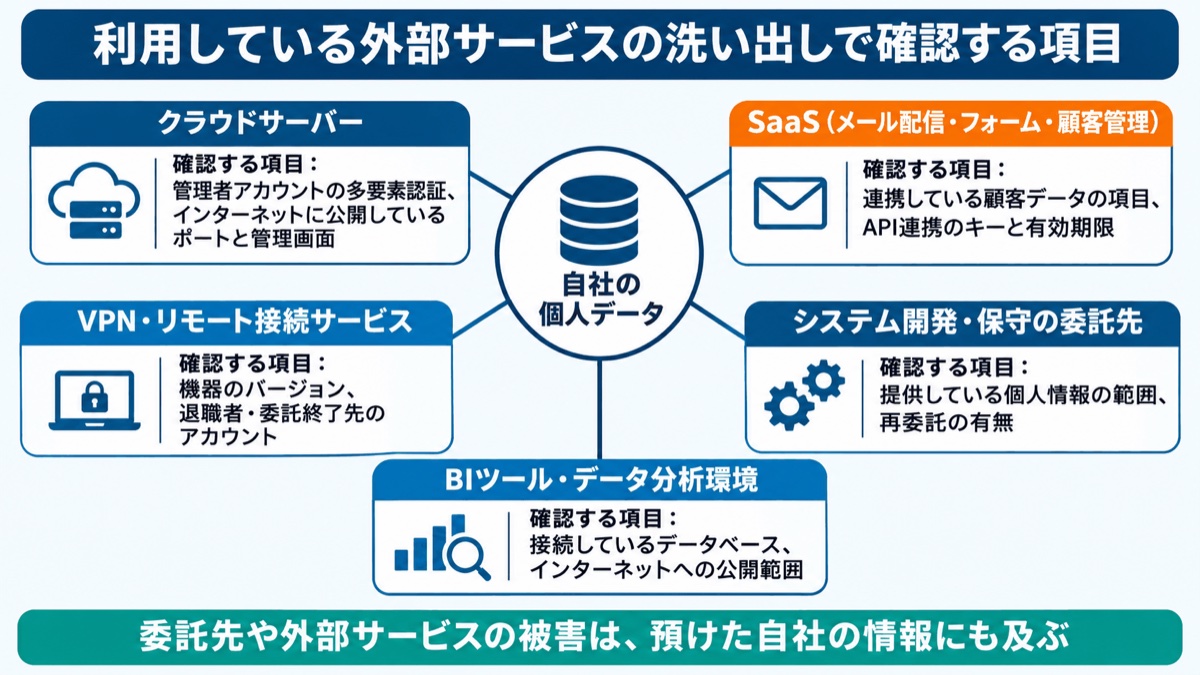
原因と対策
影響範囲の把握を遅らせる要因には、どの委託先やクラウドサービスに、どの情報を、どの方法で預けているかが一覧になっていないことがあります。国家サイバー統括室は、委託先の情報セキュリティ方針の確認、委託契約でのセキュリティ要件の明確化、委託先へ提供する個人情報を必要最小限にすることを求めています。IPAも、クラウドやVPNを含む外部サービスを網羅的に洗い出し、サービスごとにログやアカウントの異常を確認するよう呼びかけています。
6. パターン4:盗まれた認証情報によるアカウントの不正利用
盗まれた認証情報によるアカウントの不正利用とは、フィッシングや他のシステムからの漏洩で入手したID・パスワード、APIキーなどを使い、正規の利用者になりすましてシステムに入り込む手口です。
典型的な経緯
正規の認証情報を使ったログインは、通常の業務のアクセスと見分けにくく、発見が遅れやすいのが特徴です。たとえば、従業員のメールアカウントが乗っ取られると、取引先などになりすましメールが送られ、被害が社外に広がるおそれもあります。JPCERT/CCは、他のシステムの侵害で窃取したAPIキーが今回の一連の攻撃に使われていると指摘しています。
原因と対策
確認すべき管理上の課題は、ID・パスワードだけで外部からログインできる、同じパスワードが複数のサービスで使い回されている、退職者や委託終了先のアカウントが残っている、といった状況です。
個人情報保護委員会は10月7日の注意喚起で、見直しを予定しているガイドラインの「手法の例示」の内容を先取りする形で示しました(内容の確定は2027年4月の予定)。そこでは、組織外のネットワークからのアクセスや管理者権限でのアクセスなどに、フィッシングに耐性のあるものを含む多要素認証を導入することや、パスワードの使い回しの原則禁止、一定回数以上ログインに失敗したIDの停止などが例として挙げられています。これらは手法の例示であり、すべての例を一律に実施する義務を示したものではありません。取り扱う個人データのリスクに応じて、必要かつ適切な措置を選ぶことが求められます。
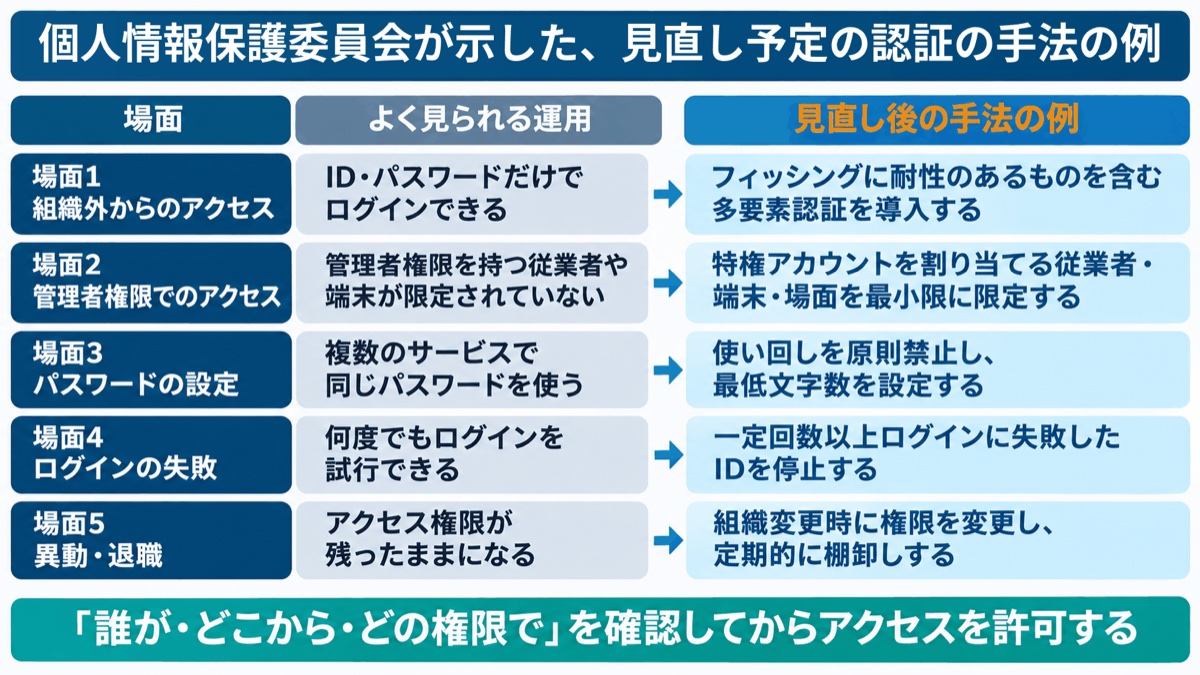
人事異動や退職のときにアクセス権限を変更し、定期的に権限の棚卸しを行うことも、手法の例として示されています。アカウントの発行から削除までを、人の記憶に頼らず手順として管理することが大切です。
7. パターン5:不要なデータの残存が被害を広げるケース
不要なデータの残存とは、利用目的を終えた個人データや、移行後に残った古いバックアップ、テスト用に複製したデータなどが保管されたままになり、侵入された際に漏洩の範囲を広げてしまうパターンです。
典型的な経緯
個人情報保護委員会は10月7日の注意喚起で、不要となった個人データの消去が徹底されず、漏洩などの事案がより深刻化した事例に接しているとしています。使い終えたデータベースのバックアップや、テスト用に複製したデータが残っていると、侵入された際に漏洩する範囲が本来よりも広がります。
原因と対策
個人情報保護法第22条は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを定めています(法令で保存期間が定められている場合を除く)。個人情報保護委員会は、保管している個人データの必要性を、法令などの根拠とともに確認するよう改めて求めました。国家サイバー統括室も、保有する情報資産の棚卸しと不要な情報の速やかな削除、保存データの暗号化を挙げています。
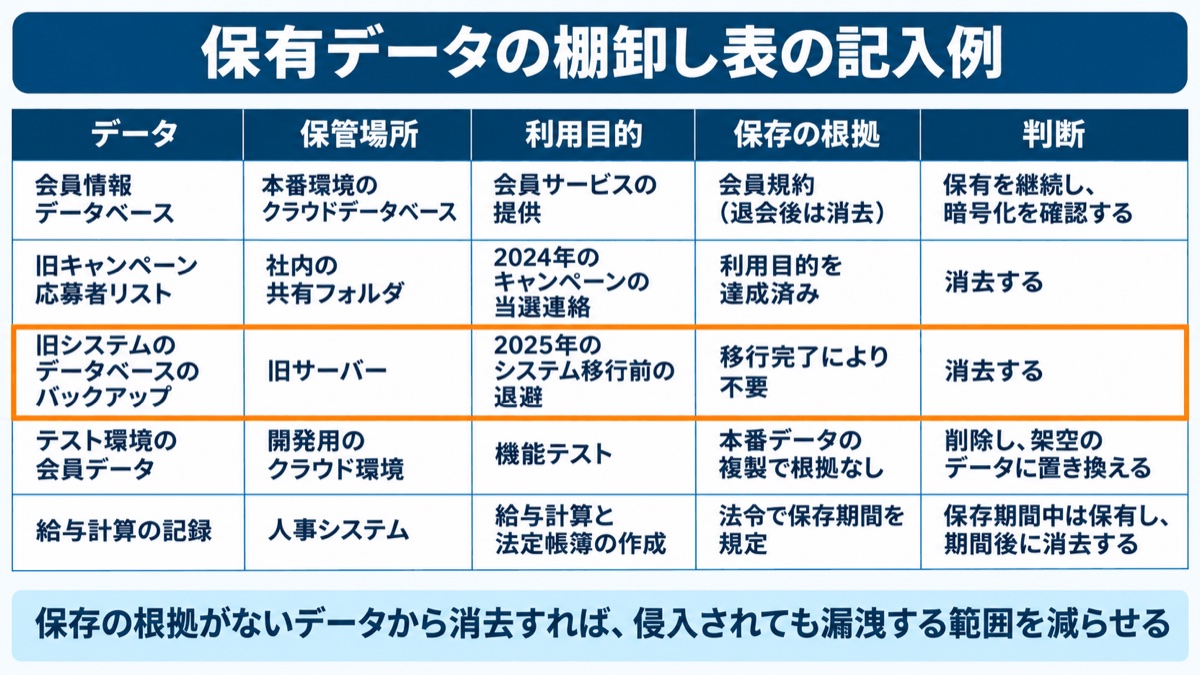
不要なデータを適切に消去すれば、そのデータが将来の侵入によって漏洩するリスクを減らせます。どのデータを、どこに、何のために、いつまで持つのかを一覧にし、根拠のないものから消去していくことが、攻撃の手口を問わず効果のある対策になります。
8. 事例に共通する教訓と、発生時の初動対応
5つのパターンに共通する教訓は、「把握していないものが入口や被害拡大の要因になる」ことと、「発生時の動き方を事前に決めておくことで被害を小さくできる」ことです。
事例に共通する3つの教訓
- 公開しているシステム、利用している外部サービス、残っているアカウントやデータなど、管理の対象から外れたものが入口や被害拡大の要因になりやすい
- 「一般公開していない」「委託先の問題」という前提は、安全の根拠にならない
- 漏洩を完全に防ぐことは難しいため、早く気付き、影響を限定する備えが被害の大きさを左右する
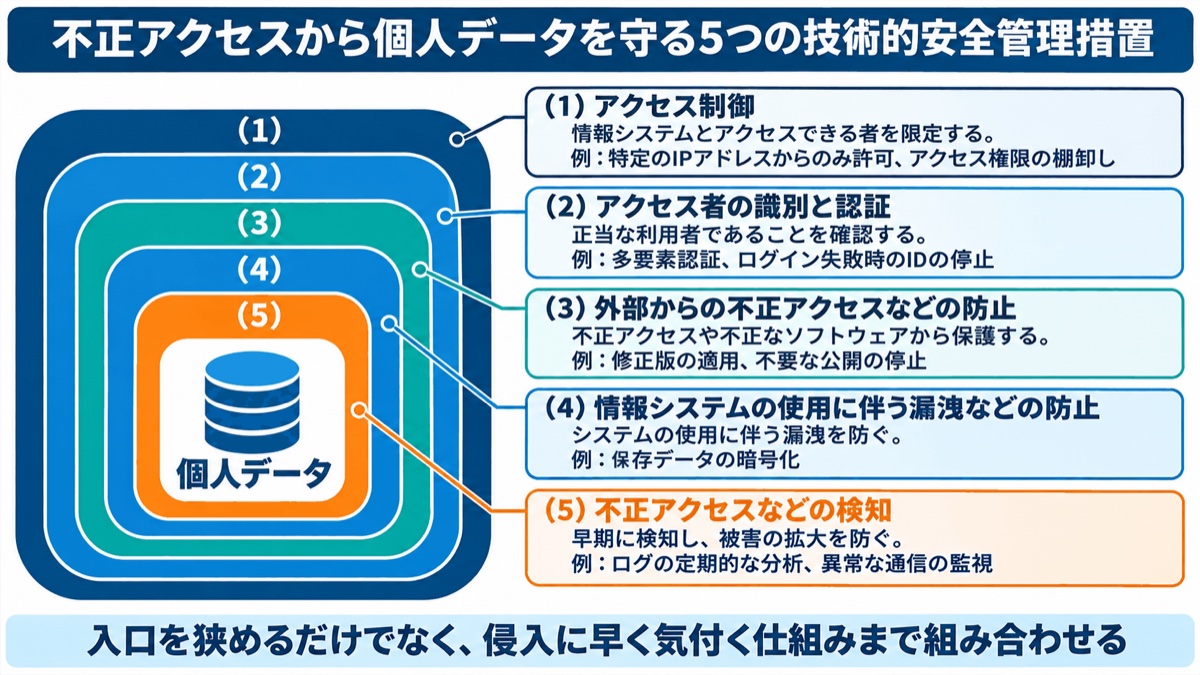
個人情報保護委員会が10月7日に先行して示した、見直し予定の技術的安全管理措置は、アクセス制御、アクセス者の識別と認証、外部からの不正アクセスなどの防止、情報システムの使用に伴う漏洩などの防止、不正アクセスなどの検知と被害拡大の防止の5つで構成されています。10月の事例を踏まえると、入口を狭める対策だけでなく、侵入に早く気付く検知までを組み合わせて運用することが大切です。
発生時の初動対応と報告
情報漏洩の発生、またはその疑いを把握したときは、直ちに社内の責任者へ連絡し、被害の拡大防止、事実関係の調査、影響範囲の特定、関係者への報告を並行して進めます。不正アクセスが疑われる場合は、被害を受けた端末やサーバーをネットワークから隔離し、ログなどの記録を保全した上で、警察や専門機関への相談も検討します。すべての調査結果がそろうまで待つのではなく、判明した事実を整理しながら、必要な判断と対応を進めることが重要です。
個人情報保護法では、個人データの漏洩・滅失・毀損が発生した場合、または発生したおそれがある場合で、要配慮個人情報が含まれる、個人データが不正に利用されることにより財産的被害が生じるおそれがある、不正の目的をもって行われたおそれがある漏洩などである、対象となる本人の数が1,000人を超えるという4類型のいずれかに該当するときは、原則として個人情報保護委員会への報告と本人への通知が義務付けられています。高度な暗号化などによる報告不要の要件や本人通知の例外も含め、該当するかどうかは個人情報保護委員会のガイドラインで確認します。
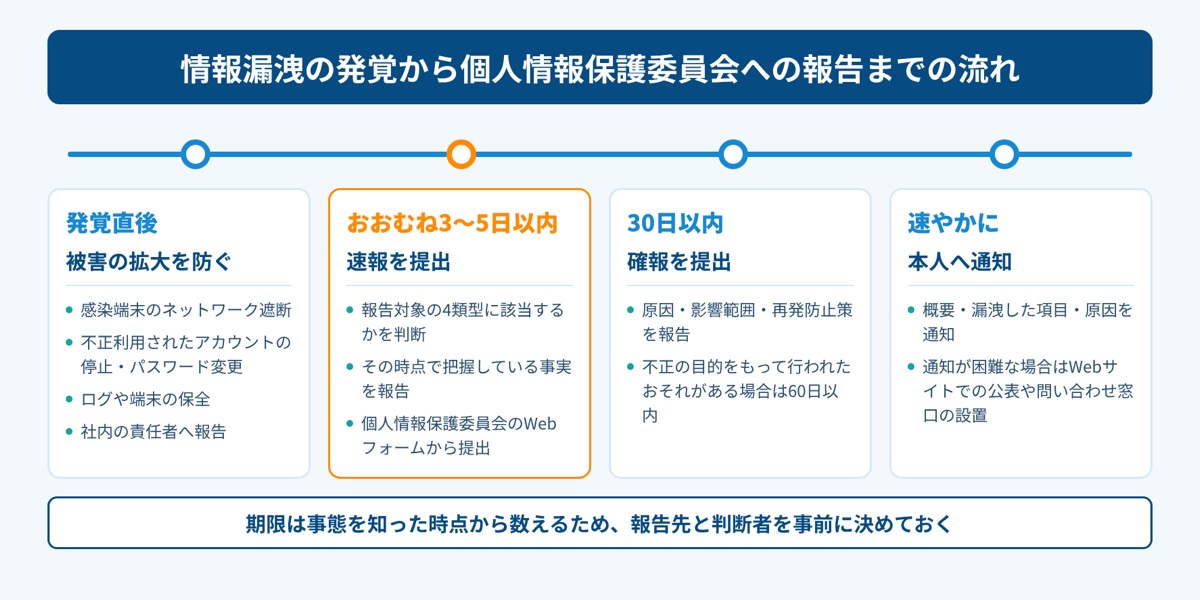
報告対象となる事態では、原則として速報と確報の2段階で報告します。速報の時点で必要な事項をすべて報告できる場合は、1回の報告で両方を兼ねることもできます。速報は事態を知った後、速やかに(おおむね3〜5日以内)行います。確報は事態を知った日を1日目として30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。法人では、いずれかの部署が事態を知った時点が基準になります。発覚後に報告先や判断者を探し始めると、調査や拡大防止に使える時間が限られるため、社内の連絡体制と判断基準をあらかじめ文書にしておきます。
9. OPTiM Biz Premiumで外部サービス・アカウント・端末の棚卸しを続ける
10月の事例に共通する「把握していないものが入口になる」という課題のうち、社内で利用している外部サービス、従業員のアカウント、業務端末については、管理を一元化することで棚卸しを継続しやすくなります。OPTiM Biz Premiumは、MDM(モバイルデバイス管理)サービスのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。
利用しているSaaSとアカウントの把握
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスやソフトウェア(シャドーIT)を検知できます。IPAが点検項目に挙げた「自組織が利用している外部サービスの洗い出し」を、一度きりではなく継続して行う土台になります。
ID管理では、全従業員の企業アカウントを1画面で集中管理し、CSVによる一括登録・削除に対応しています。SSO(シングルサインオン)や、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証も設定でき、異動・退職時のアカウントの見直しを手順として進めやすくなります。
業務端末のバージョンと更新の管理
スマートフォン・タブレット・Windows/Mac PCを一元管理し、端末ごとのOSバージョンやインストール済みアプリの名前・バージョンを取得できます。OSアップデートの延期や適用のタイミングを制御する機能もあり、修正版の計画的な適用に役立ちます。
ただし、公開しているWebアプリやAPIの設計・運用、委託先との取り決め、保有データの見直し、従業員への教育、初動手順の整備は、ツールの導入とは別に、企業側で継続して取り組む必要があります。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
2026年10月の相次ぐ情報漏洩と注意喚起を受け、点検や報告の対応に追われている情報システム担当者の方も多いのではないでしょうか。限られた人数で日々の業務と並行して進めるからこそ、事例から共通の経緯を学び、効果の大きいところから順に手を打つことが現実的です。
まず今週中に、インターネットに公開しているWebアプリやAPI、管理画面を一覧にし、未適用の修正版がないかと、直近1カ月のログに短時間の大量アクセスや見慣れない送信元からのアクセスがないかを確認してください。過去のログが保存されている場合は、注意喚起に記載された攻撃の観測時期(8月ごろ以降)を含めて確認します。JPCERT/CCの注意喚起には不審な送信元IPアドレスが観測時期とともに掲載されているため、自社のログと照らし合わせることもできます。ただし、一致しただけで侵害と断定せず、前後のアクセスと併せて判断します。外部サービス・委託先の洗い出しと保有データの再点検にも、重要な情報を扱うものから着手します。併せて、退職者や委託終了先の不要なアカウントが残っていないかを確認し、該当するものを無効化します。これにより、盗まれた認証情報が悪用されるリスクを減らせます。
年内には、利用している外部サービスと委託先について、預けている情報と接続方法の一覧を完成させます。保有している個人データについても、保管場所・利用目的・保存の根拠を確認し、根拠のないものから消去を進めます。報告対象となる事態では、その事態を知った後、速やかに個人情報保護委員会への速報を行う必要があるため(目安はおおむね3〜5日以内)、発覚時の連絡先と判断者を決めた初動手順は、棚卸しの完了を待たず、速やかに文書にしておきます。
その後は、外部サービス・アカウント・端末・データの管理状況を継続的に見える化する仕組みづくりに進みます。何を公開し、何を使い、何を持っているのかをいつでも答えられる状態をつくることが、次の情報漏洩の事例を自社の出来事にしないための確かな一歩になります。