
ビジネスメール詐欺(BEC:Business Email Compromise)とは、取引先や自社の経営者などになりすましたメールを送り、攻撃者の口座へ送金させる詐欺です。送金を求めるメール自体には不正なプログラムが含まれないことも多く、普段の取引メールに見せかけて届くため、セキュリティソフトだけでは防ぎきれず、送金後の資金回収も難しいという特徴があります。
被害を防ぐには、メールの見た目だけで真偽を判断せず、振込先の変更や急な送金依頼を、メール以外の手段で確認する業務ルールが必要です。併せて、メールアカウントの乗っ取りを防ぐ技術的な対策を講じ、業務とシステムの両面から備えることが重要です。
この記事の要点
- BECの代表的な手口は「取引先との請求書の偽装」と「経営者などへのなりすまし」の2つで、JPCERT/CCが2019年に実施した調査では、回答した12組織から寄せられた未遂を含む117件の事案の約75%が請求書の偽装でした。
- 攻撃者が事前にメールのやりとりを盗み見て、実在する取引のスレッドに割り込む手口もあり、文面や署名だけで見破るのは困難です。
- 振込先変更は、既知の連絡先を使って電話などメール以外の手段で確認し、二者承認を行い、その記録を残すこと、メールアカウントの多要素認証と不審な転送設定の確認を併せて行うことが基本です。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「フィッシング(偽サイト)によるID窃取」で乗っ取られたメールアカウントが悪用される、ビジネスメール詐欺(BEC)の手口と対策を詳しく解説しています。特集のメイン記事で紹介した対策「多要素認証(MFA)」「メールセキュリティ」「規程・ルール整備と教育」を、振込先変更などの業務にどう組み込むかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. ビジネスメール詐欺(BEC)とは
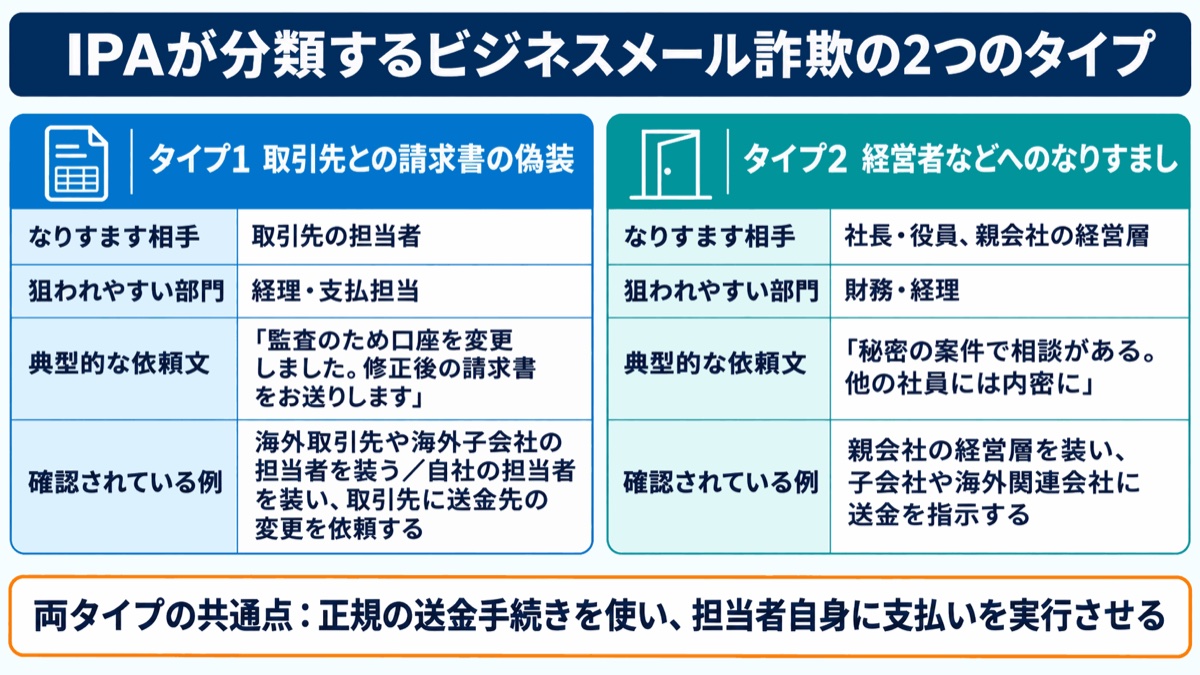
ビジネスメール詐欺は、取引先や経営者を装い、振込先口座の変更や指定口座への送金を指示して金銭をだまし取る詐欺です。IPA(独立行政法人情報処理推進機構)は、国内で確認された事例をもとに、BECを2つのタイプに分類しています。
1つ目は「取引先との請求書の偽装」です。攻撃者が取引先の担当者になりすまし、振込先を攻撃者の口座に差し替えた請求書を送ります。受け取った企業が正規の請求書だと思って支払うと、資金が攻撃者に渡ってしまいます。
このタイプは海外企業と取引のある企業で多く確認されています。取引先を装うだけでなく、自社の担当者になりすまして海外取引先に送金先の変更を依頼したり、海外子会社の担当者を装ったりする例もあります。
2つ目は「経営者などへのなりすまし」です。社長や役員を装って財務・経理担当者に連絡し、「秘密の案件で相談がある」などと持ちかけて送金させます。親会社の経営層になりすまし、子会社や海外関連会社に指示を出す例も確認されています。
いずれも、人の判断を誤らせ、正規の送金手続きを使わせる点が特徴です。マルウェア(不正なプログラム)で直接お金を盗む手口とは異なり、担当者自身が支払いを実行します。送金の操作自体は通常の手順で行われるため、その場では異常に気付かず、本物の取引先から入金の督促を受けて初めて被害が判明することもあります。
2. ビジネスメール詐欺の被害の現状
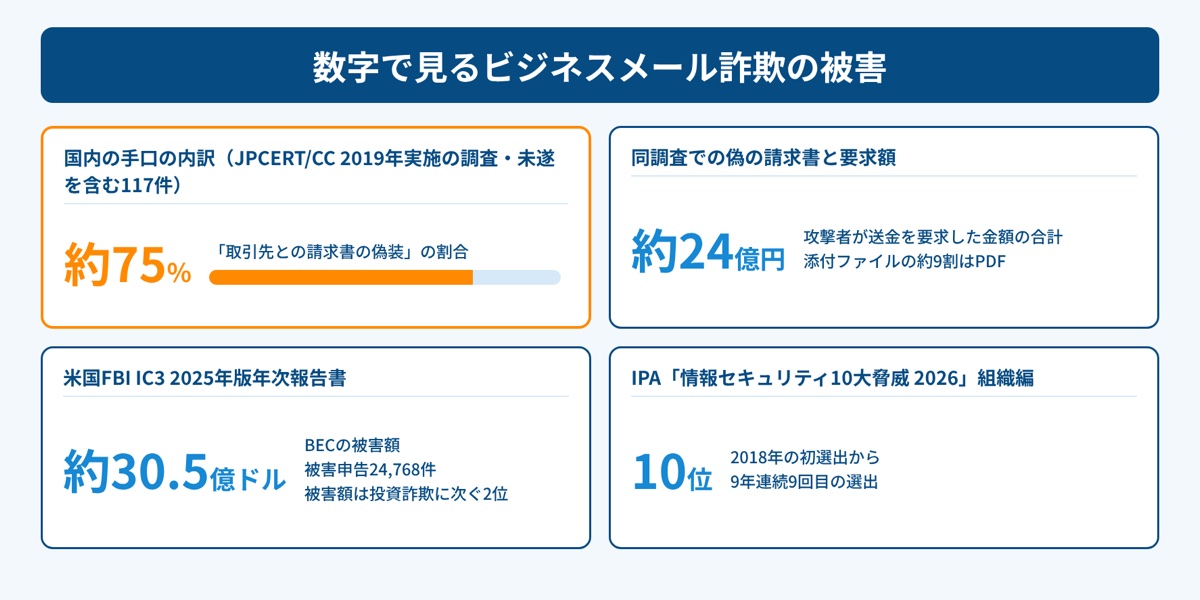
BECは、1回の送金で多額の被害につながるおそれがある脅威です。IPAの「情報セキュリティ10大脅威 2026」(組織編)では「ビジネスメール詐欺」が10位に入り、2018年の初選出から9年連続で選ばれています。
国内の実態を把握する資料として、JPCERT/CCが2020年に公開した「ビジネスメール詐欺の実態調査報告書」があります。2019年に実施された同調査では、協力した12組織から寄せられた未遂を含む117件の事案のうち、約75%が「取引先との請求書の偽装」でした。添付ファイルの約9割はPDFで、全事例で攻撃者が送金を求めた金額は、合計で約24億円にのぼります。
この約24億円は、攻撃者が送金を要求した金額の合計です。実際に送金された被害額とは区別して捉える必要があります。国内では、2017年に大手航空会社が取引先を装った偽の請求書メールにだまされ、約3億8,000万円を送金した事例も報じられました。
海外でも大きな被害が発生しています。米国FBIのIC3(インターネット犯罪苦情センター)の2025年版年次報告書では、BECの被害申告は24,768件、被害額は約30億4,600万ドルでした。犯罪類型別の被害額では、投資詐欺に次ぐ2位となっています。
生成AIを悪用した手口にも注意が必要です。2024年には、香港にある多国籍企業の拠点で、ディープフェイク(AIで作成した偽の映像・音声)により最高財務責任者らになりすましたビデオ会議を通じて、約2億香港ドルが送金された事例が報じられました。メールだけでなく、上司や取引先からの指示に見える映像や音声も、攻撃の手段になっています。
3. 請求書の偽装・振込先変更の手口の流れ
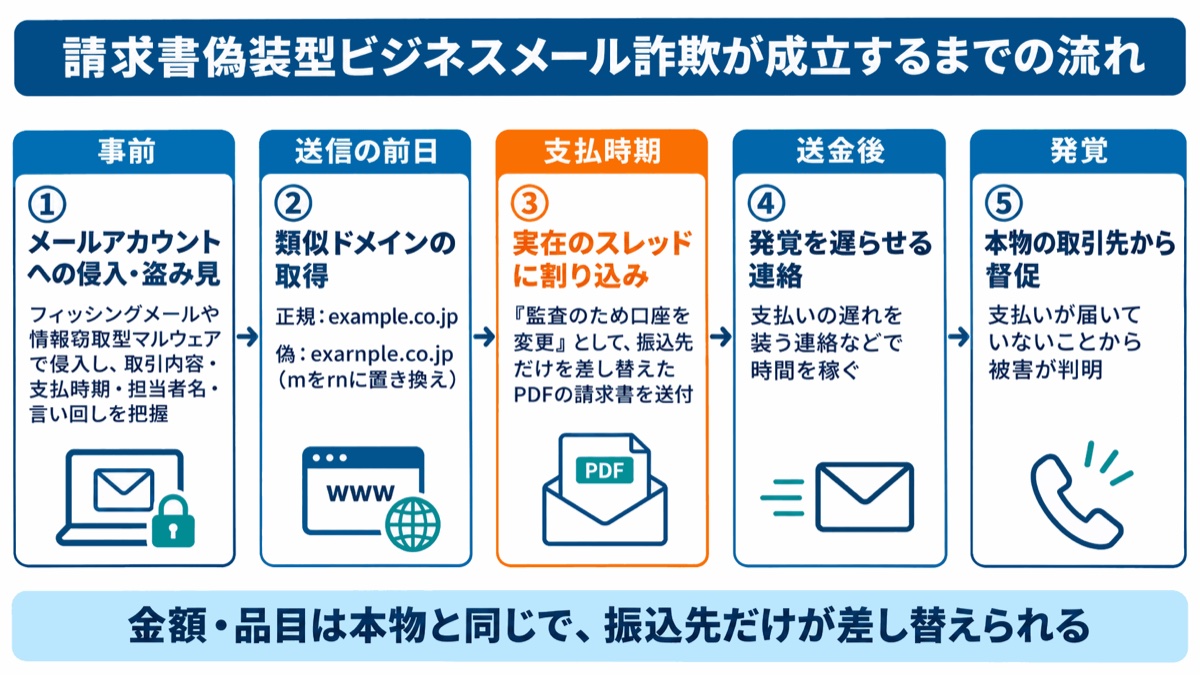
請求書偽装型のBECは、取引の内容を事前に調べ、支払いの時期に合わせて振込先を差し替える計画的な攻撃になることがあります。以下は、メールアカウントへの侵入と類似ドメインを組み合わせる手口の一例です。アカウントを乗っ取らず、経営者などを装って送金を求めるだけの手口もあります。
まず、攻撃者はフィッシングメールや情報窃取型のマルウェアを使い、取引先または自社の担当者のメールアカウントに侵入します。メールのやりとりを盗み見て、取引の内容、支払いの時期、担当者の氏名、普段の言い回しなどを把握します。こうした情報が、偽メールを本物らしく見せる材料になります。
次に、正規のドメインによく似たドメインを取得します。IPAが公表した事例では、なりすましメールを送る前日に詐称用のドメインが取得されていました。
その後、支払いの時期に合わせて、実在するメールのスレッドに割り込みます。「監査のため通常の口座が使えない」「支払内容を修正した」などの理由を付け、振込先を変更した請求書を送るのが典型的な手口です。
請求書に記載された金額や品目が本物と同じであれば、担当者は実際の取引と照合しても違和感を持ちにくくなります。取引そのものが実在していても、振込先まで正しいとは限らない点に注意が必要です。
送金後も、攻撃者が支払いの遅れを装う連絡をするなどして、発覚を遅らせようとすることがあります。その間、本物の取引先には支払いが届いておらず、取引先からの督促によって被害が判明することがあります。
4. 偽メールが見破りにくい理由
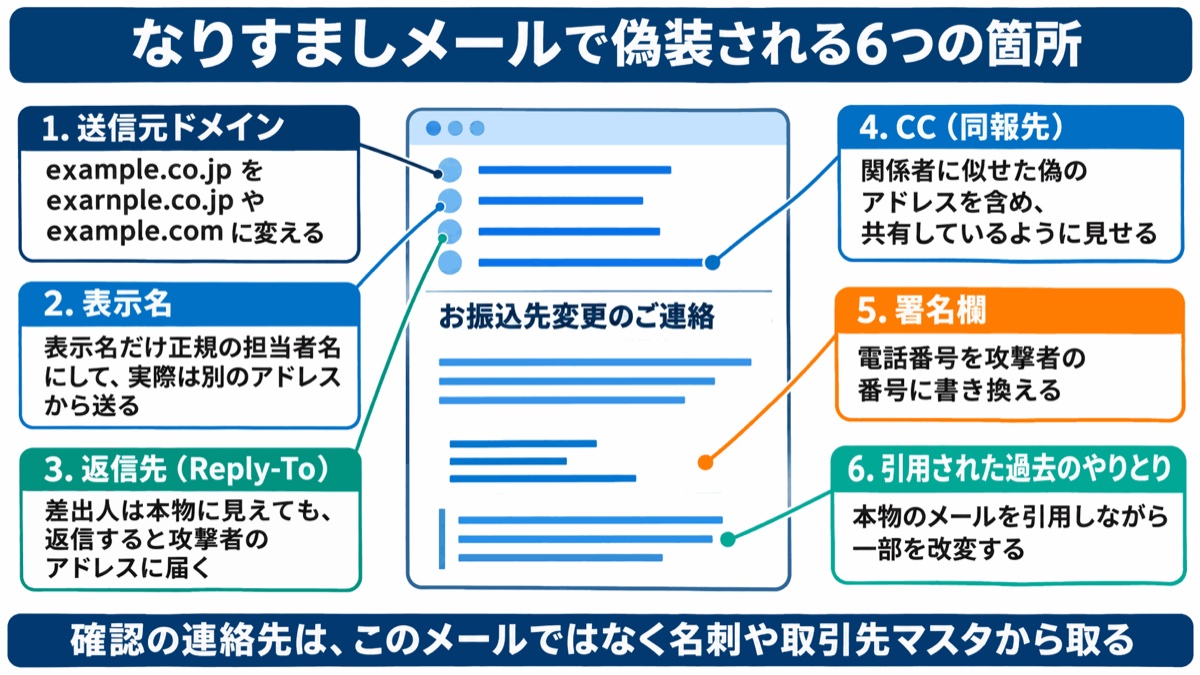
BECの偽メールを見破りにくいのは、文面だけでなく、送信元や返信先、署名、過去のやりとりまで本物に似せられるためです。IPAの資料では、次のような偽装の例が挙げられています。
- 送信元ドメイン:正規ドメインの文字を1文字だけ変える、「m」を「rn」に置き換える、ドメイン末尾の「.co.jp」を「.com」に変えるなどの方法で、正規ドメインに似せる。
- 表示名:表示名に正規のメールアドレスを設定し、受信画面では本物に見せかける。
- 返信先(Reply-To):差出人は本物に見えても、返信すると攻撃者のアドレスに届くよう設定する。
- CC(同報先):偽のアドレスを含め、関係者に共有しているように見せかけながら発覚を遅らせる。
- 署名欄:電話番号やメールアドレスを攻撃者の連絡先に書き換える。
- 引用された過去のやりとり:本物のメールを引用しながら、一部を改変する。
普段と同じ担当者名や署名があり、過去のやりとりも引用されていると、受信者は継続中の取引に関する連絡だと受け止めやすくなります。CCに関係者の名前が並んでいても、アドレス自体が偽装されていれば、本物の関係者に情報が共有されているとは限りません。
特に注意が必要なのは、署名欄の電話番号です。確認のために電話をかけても、その番号が攻撃者の連絡先に書き換えられていれば、攻撃者本人が応答します。メール以外で確認する場合も、確認先を同じメールから取得すると、攻撃者につながるおそれがあり、依頼の真偽を確かめられない場合があります。
また、取引先のメールアカウントそのものが乗っ取られている場合は、本物のアドレスから偽の指示が届きます。送信元アドレスの確認は必要ですが、それだけで安全と判断せず、メールの外で依頼内容を確かめることが重要です。
5. 従来の対策だけでは防げない理由
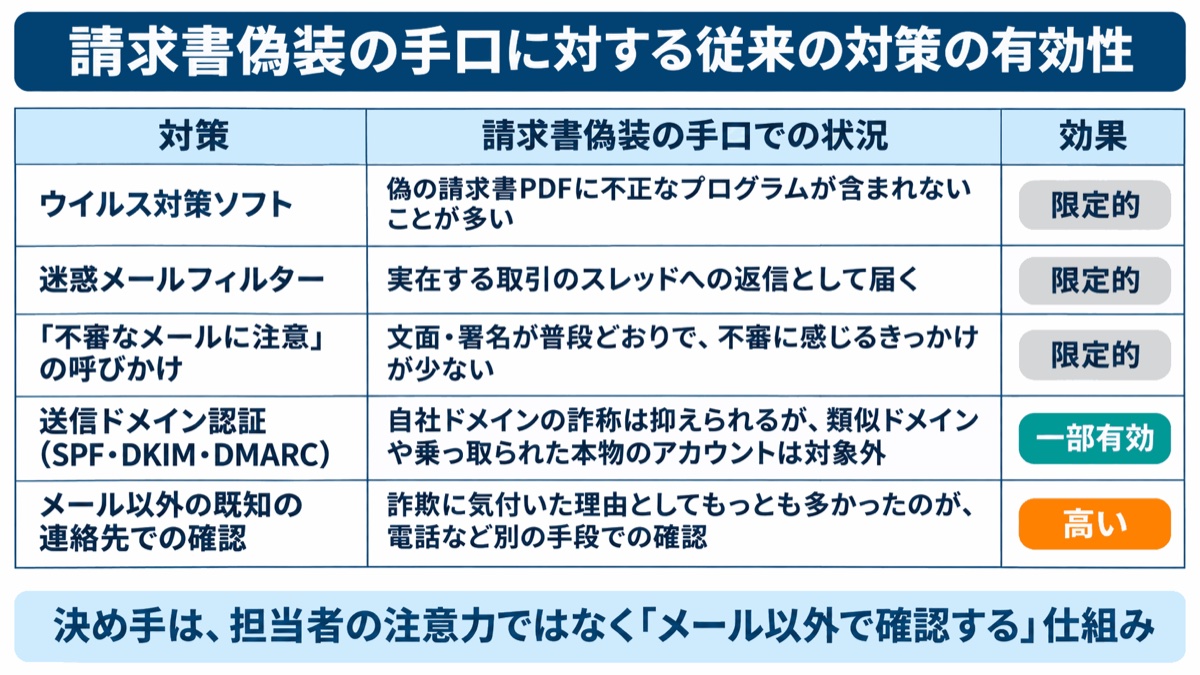
ウイルス対策ソフトや迷惑メールフィルターだけでは、BECを十分に防げません。偽メールに不正なプログラムが含まれず、本物の取引のやりとりに紛れて届く場合、技術的な検知が難しいためです。
ウイルス対策ソフトは重要ですが、請求書の振込先が正当なものかを、取引の経緯まで踏まえて判断するものではありません。添付ファイルに不正なプログラムが見つからなくても、記載された送金先が攻撃者の口座である可能性は残ります。
「不審なメールに注意しましょう」という注意喚起にも限界があります。BECでは、実際の取引内容や担当者の言い回しが使われるため、受信者が不審に感じるきっかけ自体が少なくなります。明らかに怪しいメールだけを警戒する運用では、普段の業務に似せた依頼を見逃すおそれがあります。
一方、JPCERT/CCの報告書では、詐欺に気付いた理由としてもっとも多かったのは、メールのやりとりに不審な点を感じ、電話など別の手段で確認したことでした。
この結果を業務に生かすには、担当者が怪しいと感じたときだけ確認するのではなく、「振込先の変更はメール以外で必ず確認する」と定めることが大切です。判断に迷うメールを見分ける負担を減らし、依頼の内容を基準に確認できる仕組みを整えます。
6. 業務プロセスで防ぐ:振込先変更の確認ルール
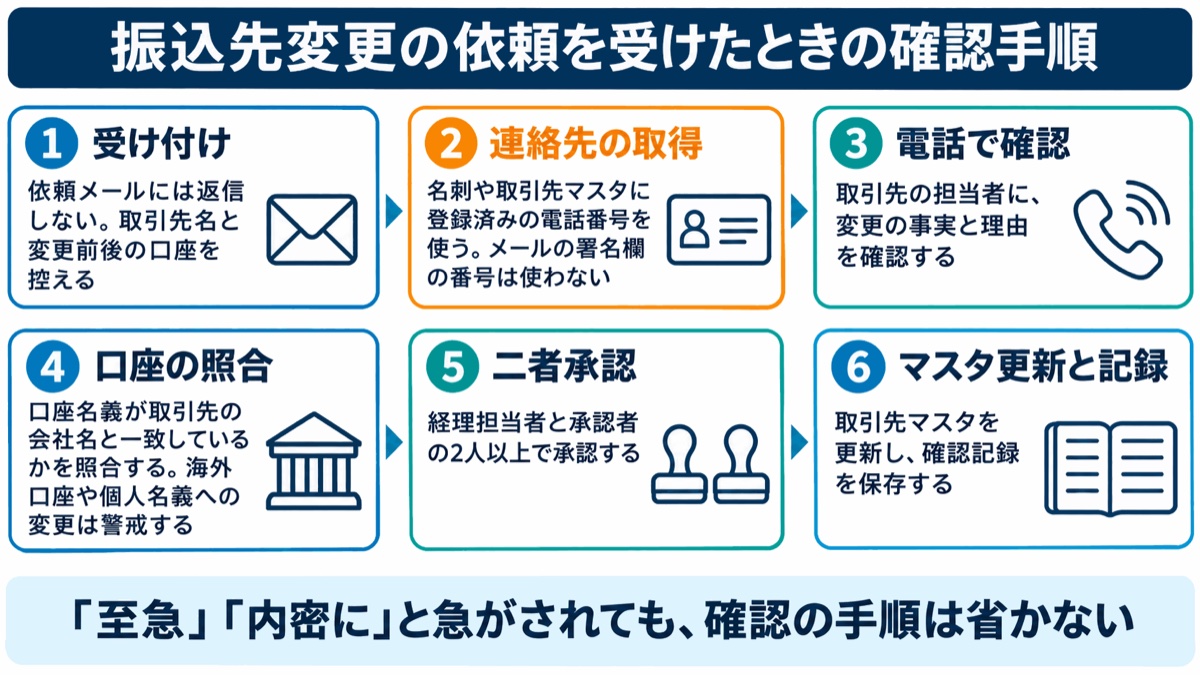
業務上の対策では、振込先変更や急な送金依頼を、メール以外の手段で確認するルールを社内規程に定めることが中心になります。警察庁とIPAも、電話やFAXなど、メール以外の方法で送信元の担当者に確認するよう呼びかけています。
例えば、振込先変更の依頼を受けた場合は、依頼メールへの返信で確認を済ませず、名刺や取引先マスタなど、以前から登録している連絡先を使って担当者に電話します。確認対象のメールに書かれた電話番号は使いません。依頼の真偽を確かめるための連絡先は、その依頼とは別の情報源から選ぶ必要があります。
担当者に確認できたら、変更後の口座名義が取引先の会社名と一致しているかを照合し、変更理由が妥当かを確認します。その上で、経理担当者と承認者の2人以上が承認してから、取引先マスタを更新します。依頼の受け付けから確認、承認、更新までを一連の手順として定めることが重要です。
特に注意すべき兆候は、海外の口座や個人名義の口座への変更、「至急」「内密に」と急がせる依頼、担当者以外への相談を控えるよう求める依頼です。IPAも、迅速な行動や内密の対応を求める要求を、攻撃の兆候として扱うよう示しています。
こうした依頼では、急ぐ理由や秘密にする理由が説明されていても、それを確認手順を省く根拠にしないことが大切です。
確認の記録を残す
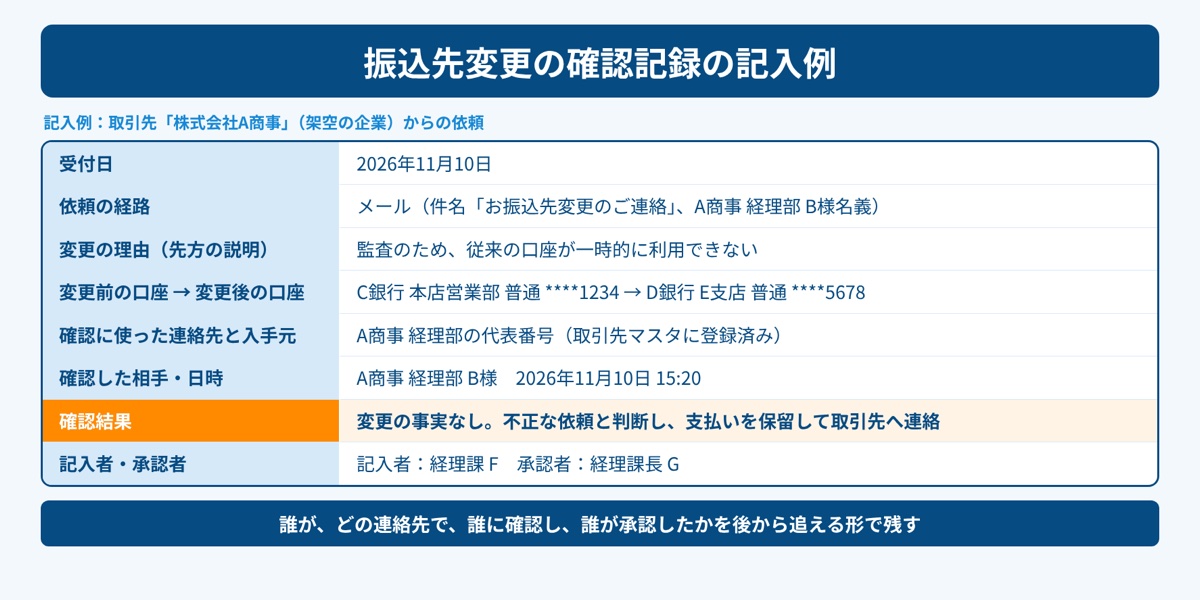
確認内容は、後から第三者が経緯を検証できる形で記録します。単に「確認済み」と残すだけでなく、どの連絡先を使い、誰に何を確認し、誰が承認したかを追えるようにすることが重要です。
記録する項目には、受付日、依頼の経路、変更の理由、確認に使った連絡先とその入手元、確認した相手、承認者があります。これらを残しておけば、担当者が異動しても確認の経緯を引き継げます。また、必要な確認や承認が省略されていないかも把握しやすくなります。
取引開始時に、振込先を変更する際の連絡方法を取引先と取り決めておくことも有効です。平時から手順を共有しておけば、変更依頼を受けた際に、あらかじめ合意した方法で確認を進められます。
7. 技術的な対策:メールアカウントとドメインを守る
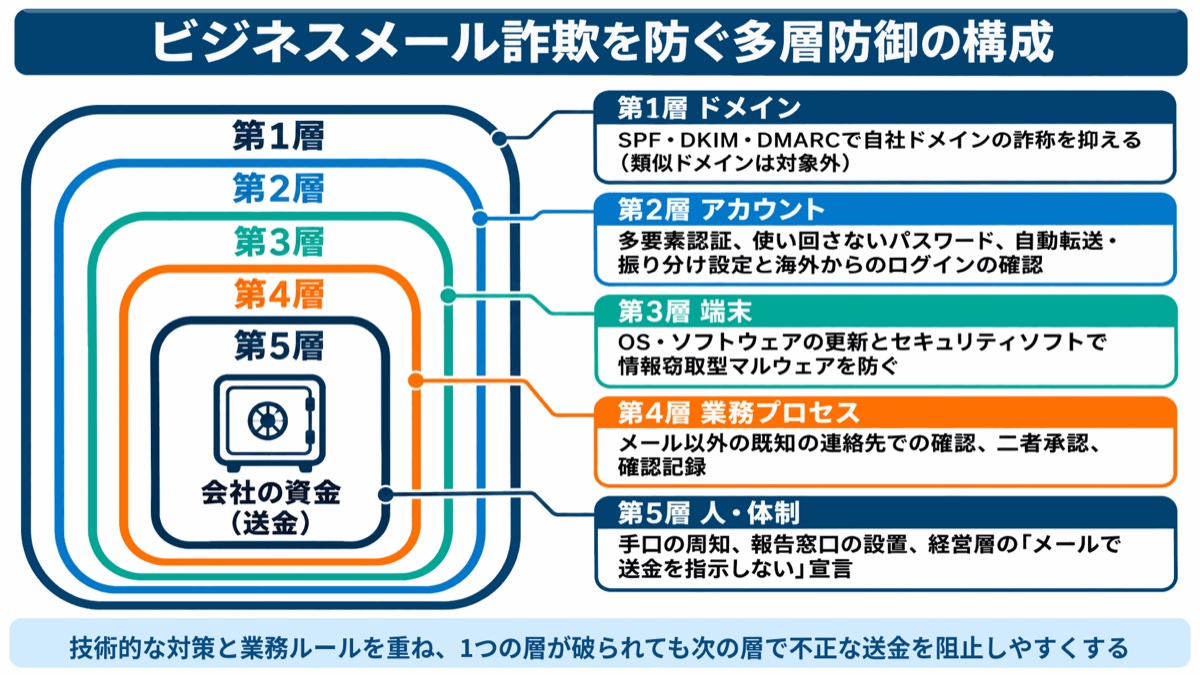
技術的な対策では、メールアカウントの乗っ取りを防ぐことと、自社ドメインのなりすましを抑えることが重要です。BECの前段階ではメールアカウントへの不正アクセスが行われることが多く、業務ルールと併せた対策が欠かせません。IPAも、複数の防御層を設ける「多層防御」の考え方を推奨しています。
まず、メールアカウントには推測されにくいパスワードを設定し、他のサービスと使い回さないようにします。その上で、多要素認証を導入します。多要素認証は、知識情報・所持情報・生体情報のうち、異なる2種類以上の要素を組み合わせて本人確認を行う仕組みです。例えば、パスワードと、スマートフォンの認証アプリで生成したワンタイムパスワードを組み合わせます。パスワードが漏洩した場合も、不正ログインのリスクを低減できます。
次に、メールアカウントの設定を定期的に確認します。攻撃者は侵入後、外部への自動転送や、普段見ないフォルダへの振り分けを設定することがあります。こうした設定は、取引のやりとりを盗み見たり、本物の取引先からの督促を隠したりするために使われます。海外など、普段と異なる場所からのログインがないかも確認します。
自社ドメインのなりすまし対策としては、送信ドメイン認証のSPF、DKIM、DMARCを設定することも有効です。DMARCは、SPFまたはDKIMの認証結果と、表示上の差出人ドメインとの整合を確認し、認証に失敗したメールの扱いを送信側が受信側に示す仕組みです。ポリシーを「p=none」にした状態は監視用で、受信側に隔離や拒否を求めるものではありません。2023年には、総務省・警察庁・経済産業省がクレジットカード会社などにDMARCの導入を要請しています。
ただし、送信ドメイン認証が対象とするのは、自社ドメインそのものの詐称です。正規ドメインと1文字違う類似ドメインから届くメールは防げないため、振込先変更を別の手段で確認する業務ルールも引き続き必要です。
情報窃取型マルウェアへの感染を防ぐため、パソコンやスマートフォンのOSとソフトウェアを最新の状態に保ち、セキュリティソフトを導入することも基本となります。
8. 社内教育と被害が判明したときの初動対応
社内教育では、BECの手口だけでなく、依頼を受けたときの確認方法と報告先を共有することが重要です。対象は経理・財務部門に限らず、取引先と連絡する営業部門や、なりすましに名前を使われる経営層にも広げます。
経営者を装う手口への備えとして、経営層自身が「メールで送金を指示することはない」と社内に宣言しておくと、従業員が確認しやすくなります。不審なメールを受け取ったときに、すぐ報告できる窓口も決めておきます。担当者が一人で真偽を判断し、対応を抱え込まない体制が必要です。
被害が判明した場合は、速やかに対応します。警察庁とIPAの案内を踏まえた初動対応は、次のとおりです。
- 送金の取り消し:送金に使った銀行へすぐに連絡し、送金のキャンセルまたは組戻し(振込の取り消し手続き)を依頼します。
- 証拠の保全:攻撃者からのメールとメールヘッダー情報を保存し、取引先にも同様の保存を依頼します。
- 経緯の整理:メールのやりとりを時系列でまとめます。メールが盗み見られている可能性があるため、取引先とはメール以外の手段で連絡します。
- 原因調査と暫定対応:関係者のパソコンのウイルスチェックとメールアカウントのパスワード変更を行い、不正アクセスの痕跡、外部への転送設定、不審な振り分け設定を確認します。パスワード変更だけでは、すでにログイン済みの状態が残る場合があるため、利用中のサービスの手順に従って既存のセッションやトークンも失効させます。
- 警察への相談:銀行への連絡と並行して、最寄りの警察署に速やかに通報・相談します。メールなどの資料の提出方法は、警察の案内に従います。
IPAは、内部犯行の可能性も考慮し、調査を最小限の関係者で行うよう示しています。また、自社がなりすましに使われた場合は、取引先やグループ企業への注意喚起も行います。
攻撃者がすでに資金を引き出していることも多く、送金後の回収は容易ではありません。被害が起きてから連絡方法を探すことがないよう、平時から取引先とインシデント発生時の対応方針を合意しておくことが望まれます。
9. OPTiM Biz Premiumで企業アカウントの認証と管理を強化する
OPTiM Biz Premiumは、BEC対策のうち、メールをはじめとするクラウドサービスのアカウント保護に活用できます。MDM(モバイルデバイス管理)のOPTiM Bizを基盤に、ID管理、SaaS管理、物品管理を統合したサービスです。
ID管理では、全従業員の企業アカウントを1画面で集中管理でき、CSVによる一括登録・削除にも対応しています。アカウントをまとめて把握し、異動や退職に合わせて整理することで、使われていないアカウントが乗っ取りの入り口になることを防ぎやすくなります。
また、SSOで連携したクラウドサービスへのログイン時に、多要素認証を求めることができます。SSO(シングルサインオン)は、1回の認証で複数のサービスにログインできる仕組みです。メール認証コードや認証アプリのワンタイムパスワードによる追加認証に対応しており、パスワードの漏洩による不正ログインのリスクを低減できます。メールアカウント自体を守る場合は、認証コードの受信先が保護対象のメールにならないよう、認証アプリを使うなど認証方法を選んでください。
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスやソフトウェアである「シャドーIT」を検知できます。業務上のやりとりが、管理外のサービスで行われていないかを把握する手がかりになります。
基盤となるOPTiM Bizでは、端末ごとのOSバージョンやインストール済みアプリを把握し、OSアップデートを制御できます。端末の状態を確認し、情報窃取型マルウェアの侵入口となる古いOSやソフトウェアの放置を減らせます。
一方、振込先変更の確認ルール、承認体制、社内教育は、企業側で整備し、運用する必要があります。ツールによるアカウント保護と、送金前の確認を組み合わせることが重要です。また、アカウントを削除した後も、接続用のトークンの失効や、各サービス側の権限設定は別に確認してください。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
取引先とのやりとりや支払い業務を日々こなしながら、届くメールの真偽を全て見極めるのは、経理担当者にとっても情報システム担当者にとっても大きな負担です。BECの偽メールは本物の取引に紛れて届くため、個人の注意力だけに頼らず、確認が必要な依頼をあらかじめ決め、所定の手順で確認する仕組みを整える方が現実的です。
今週中には、振込先変更の依頼を受けたら、名刺や取引先マスタに登録済みの電話番号で確認するというルールを経理部門と共有しましょう。併せて、主要なメールアカウントに外部への自動転送や不審な振り分け設定がないか、多要素認証が適用されているかを確認し、被害が判明したときに送金元の銀行へ組戻しを依頼し、最寄りの警察署へ相談するまでの連絡先と担当者を決めておきます。
年内には、振込先変更の二者承認と確認記録の様式を社内規程に定め、多要素認証の適用範囲を広げます。その後は、送信ドメイン認証の設定や、取引先とのインシデント時の連絡方法の取り決めへと進め、確認の手順を取引先とも共有できる状態を目指します。
経理部門と情報システム部門で、急ぎの依頼でも送金前の確認・承認を省略せずに運用できるか、メールアカウントの保護に抜けがないかを点検し、未整備の項目は担当者と期限を決めて対応しましょう。