ゼロデイ脆弱性とは、開発元(ベンダー)が修正プログラムを提供する前の段階で、攻撃者に悪用されている、または悪用される可能性がある脆弱性のことです。修正プログラムがない期間を狙われるため、その時点では「更新プログラムを適用する」という基本的な対策を取れません。
企業には、修正プログラムを待つ間も被害を抑えられる仕組みと、侵入の兆候を見つける体制が必要です。脆弱性の公表後に対応を考え始めるのではなく、対象となる機器の確認方法や、一時的な対策を判断する手順を平時から整えておくことが重要です。
この記事の要点
- ゼロデイ攻撃は、修正プログラムが提供される前の期間を突く攻撃です。VPN機器や業務サーバーなど、企業向け製品も多く狙われています。
- 予防の中心は、外部に公開する機器・サービスを減らし、多層防御で侵入後の被害拡大を抑えることです。
- 脆弱性の公表時には、影響範囲の特定、緩和策の適用、侵害有無の調査、修正プログラムの適用と認証情報の更新を、あらかじめ決めた手順で進めます。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「社内サーバーへの不正アクセス」について、修正プログラムが提供される前の脆弱性を突く「ゼロデイ攻撃」の仕組みと、予防・検知・初動対応を解説しています。特集のメイン記事で紹介した対策「OS・ソフトウェアの更新管理」「EDR」「ファイアウォール・UTM、VPN機器の管理」を、修正プログラムがない期間にどう組み合わせるかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. ゼロデイ脆弱性とは
ゼロデイ脆弱性は、ソフトウェアや機器の欠陥のうち、開発元による修正プログラムが提供されていない段階で悪用される、または悪用され得るものを指します。「ゼロデイ(0-day)」という名称は、脆弱性が悪用されるまでに、開発元が修正に充てられる猶予が「0日」であることに由来します。この脆弱性を突く攻撃が「ゼロデイ攻撃」です。脆弱性そのものの意味や発生原因は、脆弱性とは?発生原因や企業が行うべき対策、IT資産管理の重要性を解説で解説しています。
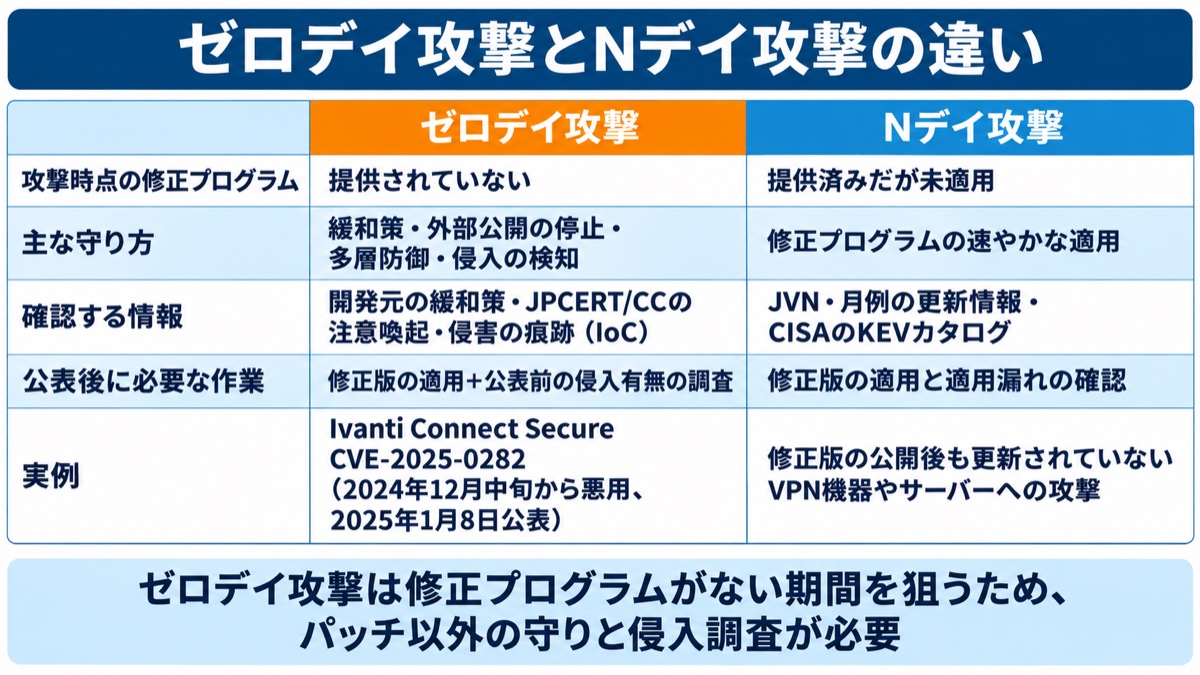
これに対し、修正プログラムが公開された後も、適用されずに残っている脆弱性を突く攻撃は「Nデイ攻撃」と呼ばれます。両者の違いは、攻撃を受ける時点で修正プログラムが提供されているかどうかです。
Nデイ攻撃は、速やかなパッチ適用によって防げる可能性が高い一方、ゼロデイ攻撃では適用すべきパッチそのものが存在しません。そのため、更新の徹底に加えて、外部から接続できる範囲を絞る、不審な動作を検知するなど、別の手段で守る必要があります。
2. ゼロデイ攻撃の仕組みと修正プログラムがない期間
ゼロデイ攻撃は、開発元が脆弱性を把握していない段階、または把握していても修正プログラムを提供する前の段階で、その脆弱性を悪用する攻撃です。利用企業にとっては、問題を把握する前から攻撃が始まっている可能性がある点が、対応を難しくします。
攻撃者は、独自の調査や脆弱性情報を売買する市場を通じて、未知の脆弱性に関する情報を入手します。その情報を基に攻撃コード(エクスプロイト)を作成し、標的の機器や端末に送り込みます。
典型的な流れは次のとおりです。
- 攻撃者が未知の脆弱性を発見し、攻撃コードを作成する
- インターネットに公開された機器やサーバーを攻撃する、またはメールやWebサイトを経由して利用者の端末を攻撃する
- 侵入後にバックドア(不正な再侵入用の仕組み)を設置し、認証情報の窃取や内部への侵入拡大を行う
- 開発元が攻撃に気付き、脆弱性を公表して修正プログラムを提供する
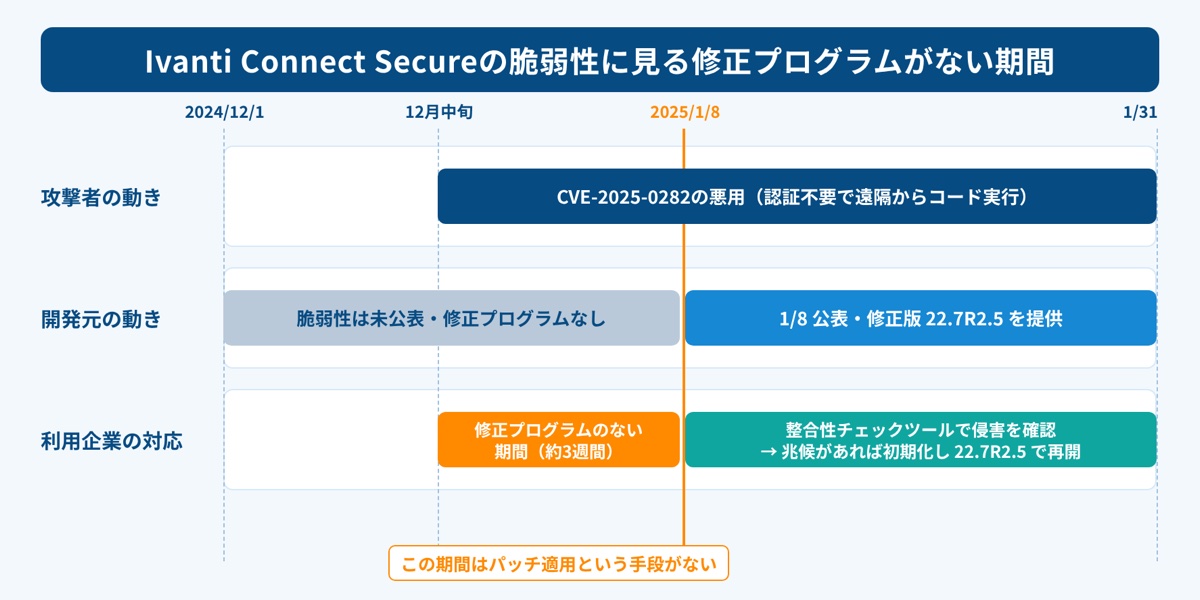
実例として、VPN製品「Ivanti Connect Secure」の脆弱性CVE-2025-0282では、開発元が2025年1月8日に脆弱性を公表し、修正版(22.7R2.5)を提供しました。一方、Mandiantの調査では、2024年12月中旬から悪用が始まっていたことが分かっています。つまり、約3週間にわたり、修正プログラムが提供されていない状態で悪用されていたことになります。公表後に修正版を適用するだけでなく、それ以前の期間に侵入されていなかったかを調べる必要があるのは、このためです。
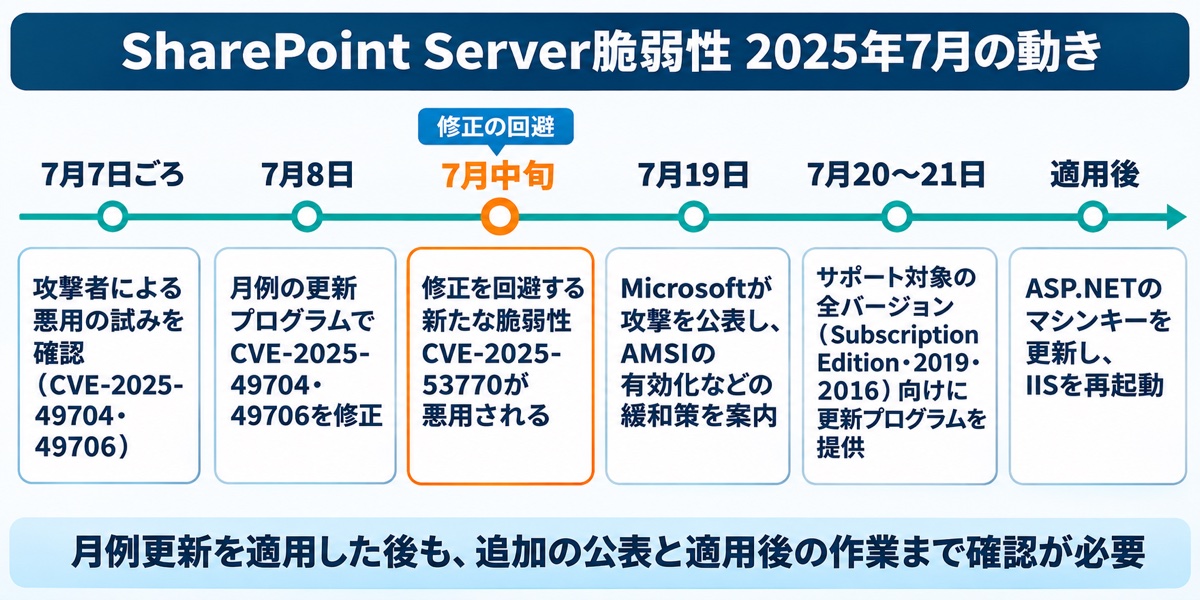
また、ゼロデイ攻撃は、脆弱性の公表と修正によって一度で収束するとは限りません。Microsoft SharePoint Server(オンプレミス版)では、2025年7月の月例更新で修正された脆弱性に対し、その修正を回避する新たな脆弱性(CVE-2025-53770)が悪用されました。Microsoftは7月19日に攻撃を公表し、緩和策を案内しました。その後、サポート対象の全バージョン向けに更新プログラムを提供しています。このように、最初の更新を適用した後も、開発元の追加情報を確認し、対応の必要性を判断することが求められます。
3. ゼロデイ攻撃の動向と狙われやすい場所
GTIGの集計では、悪用が確認されたゼロデイ脆弱性は近年、年間数十件から100件規模で報告されており、企業向け製品を対象とする割合が高まっています。端末だけでなく、社内ネットワークへの入口や、業務情報が集まるサーバーにも注意が必要です。
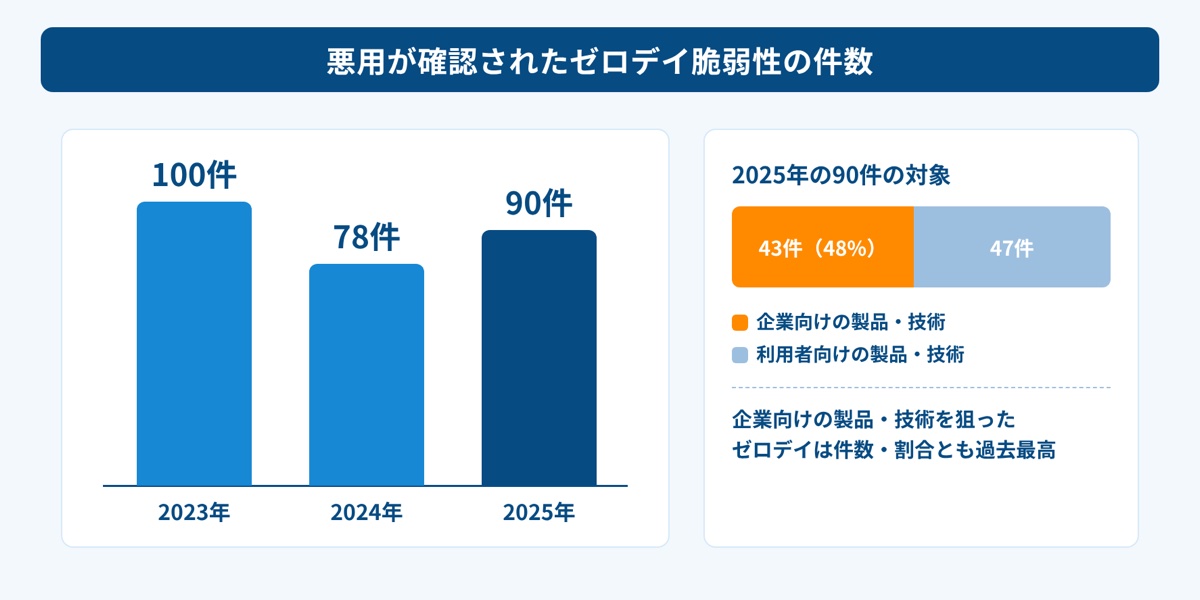
Google Threat Intelligence Group(GTIG)によると、悪用が確認されたゼロデイ脆弱性は、2023年が100件、2024年が78件、2025年が90件でした。2025年は、このうち43件(48%)が企業向けの製品・技術を対象としており、件数・割合ともに過去最高だったと報告されています。
国内でも、IPA「情報セキュリティ10大脅威 2026」の組織向け脅威で、「システムの脆弱性を悪用した攻撃」が4位に選ばれています。
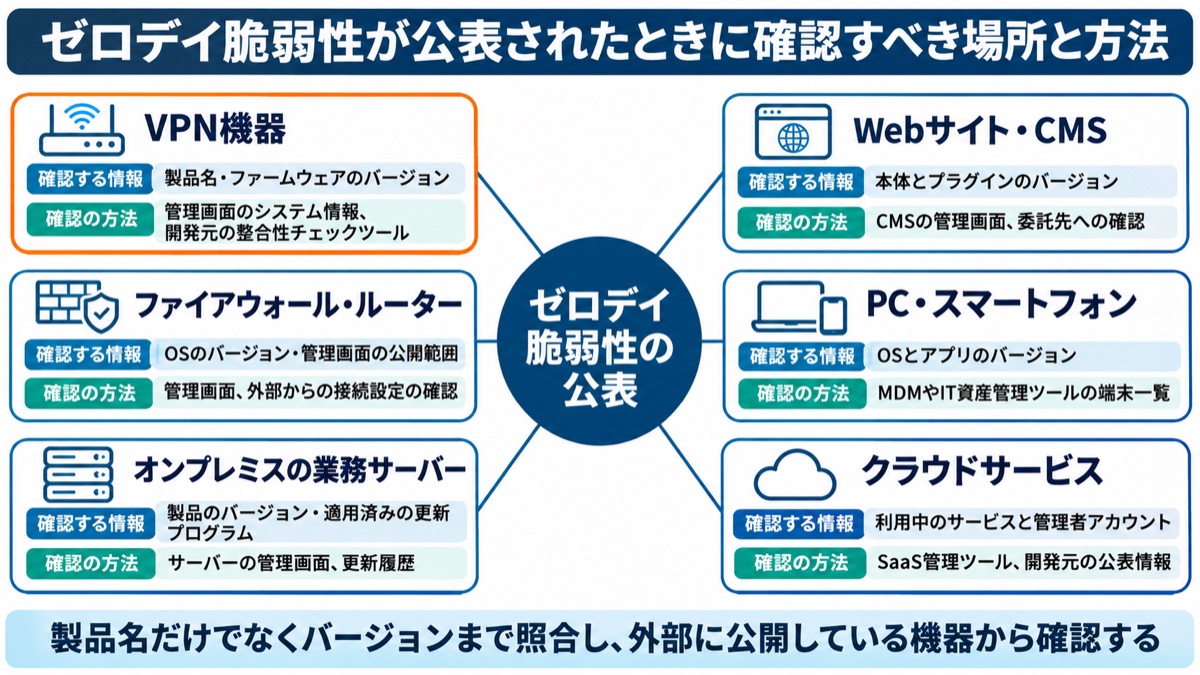
特に注意したいのは、インターネットにサービスを公開している機器や、Webサイトの閲覧・メールの受信に使う端末など、社内のシステムや情報へアクセスする足がかりとなる機器です。主な対象には、次のようなものがあります。
- VPN機器・ファイアウォールなどのネットワーク機器:社外から社内へ接続する入口です。侵入されると、社内ネットワークに直接アクセスされるおそれがあります。
- オンプレミスの業務サーバー:グループウェアやファイル共有サーバーなど、機密情報と権限が集中する場所です。侵入された場合は、扱う情報や権限に応じて影響が広がります。
- PC・スマートフォンのOSとブラウザ:Webサイトの閲覧やメールの添付ファイルを入口として、利用者の端末が攻撃されます。
脆弱性が公表された際は、製品名だけで判断せず、対象となるバージョンを含めて自社の利用状況と照合することが重要です。
4. ゼロデイ攻撃による主な被害リスクと法的な対応
ゼロデイ攻撃では、被害に気付いた時点で侵入から時間が経過し、情報の持ち出しや内部への侵入拡大が進んでいるおそれがあります。影響を受けた機器だけでなく、その機器から接続できるシステムや、利用されていた認証情報も含めて確認する必要があります。
主な被害リスクは次のとおりです。
- 情報漏洩:顧客情報、設計情報、認証情報などが持ち出されます。認証情報が盗まれると、別のシステムへのアクセスにも悪用されるおそれがあります。
- ランサムウェアの侵入口になる:SharePoint Serverの事例では、Microsoftが脆弱性の悪用からランサムウェア(Warlock)の展開に至った活動を報告しています。
- 業務停止:VPN機器や業務サーバーを停止・初期化する間、リモートワークや社内システムを利用できなくなります。被害への対処そのものが、業務に影響する場合もあります。
- 取引先への波及:侵入された社内ネットワークやメールを足がかりとして、取引先が攻撃される場合があります。
個人データの漏洩またはそのおそれがある場合は、技術的な対応と併せて、法令上の報告対象に該当するかを確認します。対象となる場合は、原則として個人情報保護委員会への報告と本人への通知が必要です。
不正アクセスなど、不正の目的をもって行われたおそれがある行為による個人データの漏洩・滅失・毀損、またはそのおそれは、人数にかかわらず原則として報告対象になります(高度な暗号化などが適切に実装され、復号に必要な手段も適切に管理されている場合などは対象外となり得るため、適用条件を確認します)。この場合、事態を知った後、速報は速やかに、おおむね3〜5日以内を目安として行い、確報は60日以内に行います。調査の担当者と報告の担当者が情報を共有できるよう、確認できた事実や対応の経過を整理しておくことが大切です。
5. 「パッチを待つ」だけでは防げない理由
ゼロデイ攻撃への対応は、修正プログラムを待ち、公開後に適用するだけでは不十分です。修正前の攻撃、侵入後に残る被害、対象機器の見落としという3つの問題に対処する必要があります。
1つ目は、修正プログラムが提供されるまで、パッチという対策手段そのものがないことです。その間は、外部公開の停止や機能の無効化など、別の方法で攻撃を受ける機会を減らす必要があります。
2つ目は、修正プログラムを適用しても、それ以前に侵入されていれば被害が残ることです。脆弱性を修正する作業と、侵入によって生じた影響を取り除く作業は、分けて考える必要があります。
Ivantiは、整合性チェックツールで侵害の兆候が見つかった場合、機器を工場出荷状態に初期化してから、修正版で運用を再開するよう推奨しています(対応は開発元の最新の案内に従います)。SharePoint Serverでも、Microsoftは更新プログラムの適用後に、ASP.NETのマシンキー(データの検証や暗号化などに使う鍵)の更新とIISの再起動を求めました。
3つ目は、自社のどこに対象製品があるかを把握していなければ、公表後も対応に着手できないことです。シャドーIT(情報システム部門が把握していないIT機器・サービス)が残っていると、確認や修正の対象から漏れるおそれがあります。日頃の資産管理は、脆弱性情報を具体的な対応につなげるための土台です。
6. 予防策:攻撃面を減らし、多層防御で被害を抑える
ゼロデイ攻撃への予防策は、「狙われる場所を減らすこと」と「1つの防御が破られても被害を広げないこと」が柱です。修正プログラムがない状況でも機能する対策を、複数の段階に配置します。
攻撃面を減らす
まず、外部から攻撃できる機器や接続先を減らします。業務上必要な公開範囲を確認し、不要な入口を残さないことが基本です。
- VPN機器やサーバーの管理画面をインターネットに公開しない
- 使っていないサービス、ポート、アカウントを無効にする
- サポートが終了した製品は、修正プログラムが提供されないため計画的に更新する(詳しくはEOLとは?で解説しています)
機器を導入した時点の設定だけでなく、利用を終えたサービスやアカウントが残っていないかも確認します。外部公開の必要性を見直すことで、攻撃者が接触できる範囲を絞れます。
多層防御を組む
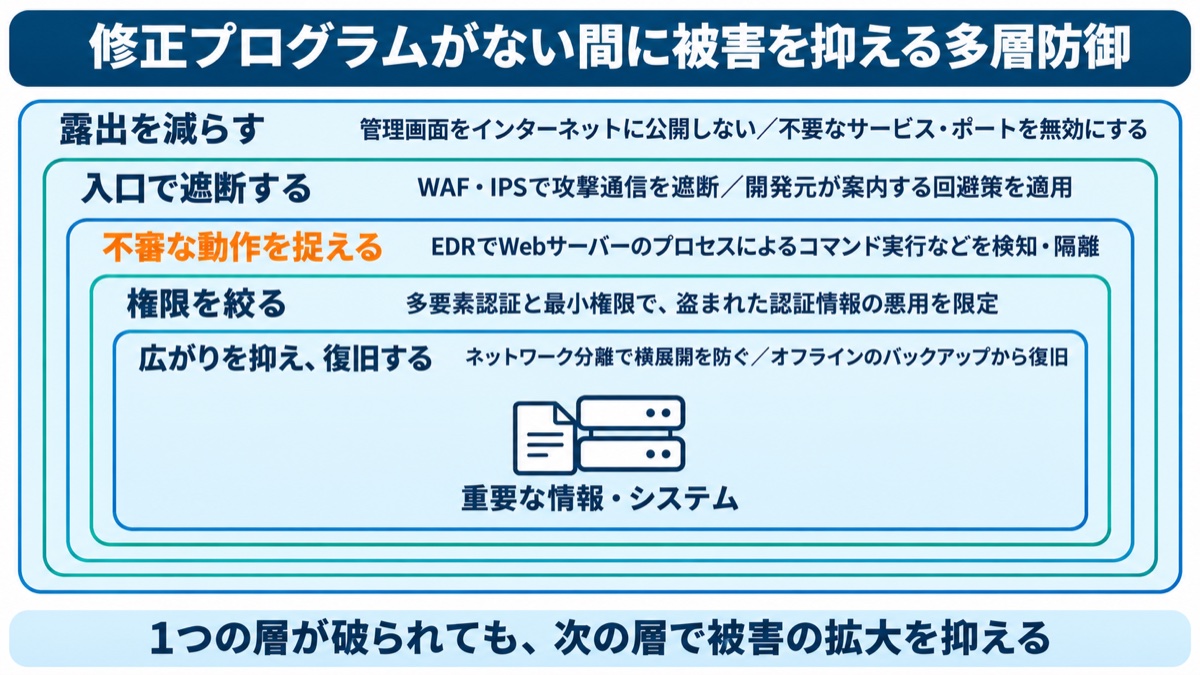
入口での遮断に加え、侵入後の検知、権限の制限、拡散防止、復旧までを組み合わせます。それぞれが異なる段階を担うことで、1つの対策で防ぎきれなかった場合も、次の段階で被害を抑えます。
- 入口:WAF(Webアプリケーションへの攻撃を検査する仕組み)やIPS(不正な通信を遮断する仕組み)で、既知の攻撃パターンを遮断します。
- 端末・サーバー:EDR(端末上の不審な挙動を検知・隔離する製品)で、未知の攻撃コードによる不審な動作を捉えます。
- 認証:多要素認証と最小権限により、認証情報が盗まれた場合の被害を限定します。
- ネットワーク:ネットワークを分離し、侵入された機器から他のシステムへ被害が広がらないようにします。
- 復旧:オフラインで保管したバックアップを用意し、暗号化や改ざんが発生しても復旧できる状態を保ちます。
平時の準備
脆弱性情報を得たときに対象を確認できるよう、IT資産台帳の機器・OS・ソフトウェアの名前とバージョンを最新に保ちます。台帳の情報が古いと、利用している製品でも対象外と判断したり、確認に時間がかかったりする原因になります。主なOS・ソフトウェアの最新バージョンとサポート期限は、本サイトの主要ソフトウェアのバージョン・サポート期限一覧で確認できます。
併せて、情報収集の経路と担当者を決めておきます。JPCERT/CCの注意喚起、JVN(脆弱性対策情報ポータルサイト)、開発元のセキュリティアドバイザリ、米国CISAが公開する「悪用が確認された脆弱性カタログ(KEV)」を、担当者が定期的に確認する運用にします。情報収集の経路の決め方や、対応の優先順位の付け方は、PHP脆弱性から考える「脆弱性管理」とは?企業が見直すべき5つの対策を解説で詳しく解説しています。
7. 検知方法:侵入を前提に兆候を見つける
ゼロデイ攻撃の検知では、既知の攻撃パターンとの一致だけでなく、通常とは異なる動作や通信を確認することが重要です。未知の手口は従来のパターンに頼る検知だけでは見逃すおそれがあるため、複数の情報を組み合わせて侵入の兆候を探します。
- 振る舞いの検知:EDRを使い、Webサーバーのプロセスがコマンドを実行するなど、通常とは異なる動作を検知します。
- ログの確認:VPN機器の認証ログ、Webサーバーのアクセスログ、端末のログを保存し、深夜の管理者ログインや、見慣れない接続元からのアクセスを確認します。
- 侵害の痕跡(IoC)との照合:開発元やセキュリティ機関が公表するIPアドレス、ファイル名、ハッシュ値などを、自社の通信・操作ログ、端末やサーバー上のファイル、EDRの記録などと照合します。
- 開発元の確認ツール:Ivantiの整合性チェックツールのように、開発元が提供する確認ツールを実行します。ただし、ツールで異常が検出されなくても過去の侵害を否定できるとは限らないため、ログや通信記録と組み合わせて調査します。
- 通信の監視:サーバーから外部への大量送信や、通常は通信しない宛先への接続がないかを確認します。
これらの確認では、端末、サーバー、ネットワークの情報を関連付けることが大切です。例えば、不審なログインが見つかった場合は、同じ時間帯の端末の動作や外部への通信も確認することで、影響を調べる手がかりになります。
また、ログの保存期間が短いと、脆弱性の公表後に過去の状況を調査できません。悪用の開始から公表まで数週間かかる例があることを踏まえ、少なくとも数カ月分を保存しておくと、さかのぼった調査に役立ちます。
8. 被害発生時の対応:脆弱性の公表直後から復旧までの初動
ゼロデイ脆弱性が公表されたら、自社への影響を確認し、緩和策の適用、侵害有無の調査、修正と復旧を進めます。担当者がその都度手順を考えなくて済むよう、確認する情報と判断する人をあらかじめ決めておくことが重要です。
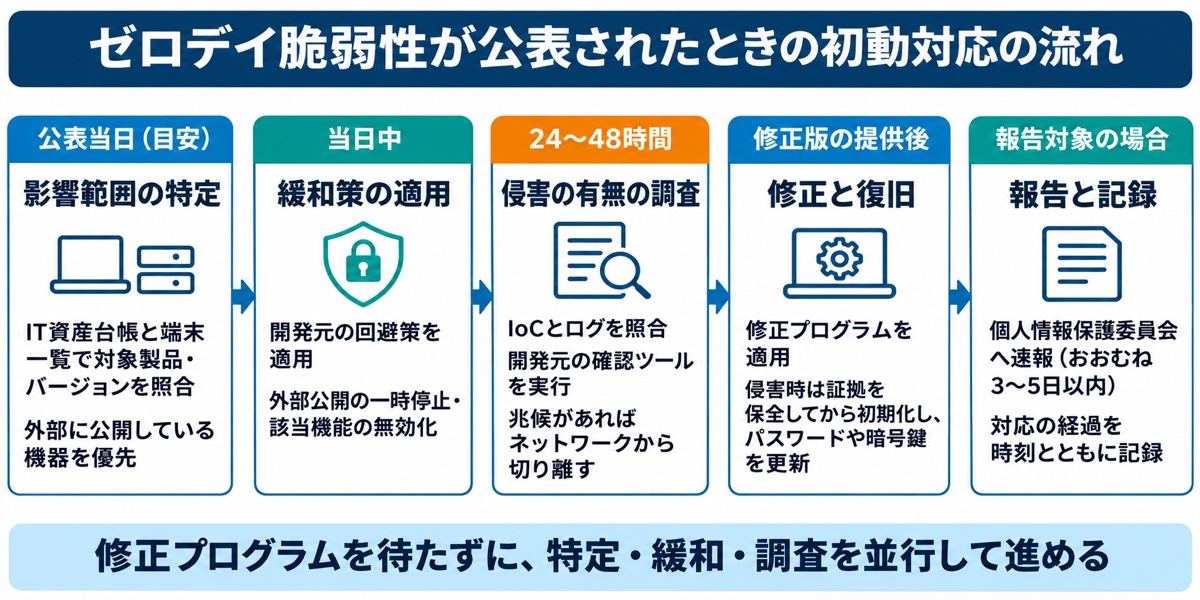
- 影響範囲を特定する:IT資産台帳を使い、対象製品とバージョンが社内にあるかを確認します。製品名とバージョンを照合し、対応が必要な機器を洗い出します。
- 緩和策を適用する:修正プログラムがない場合は、開発元が案内する回避策の適用、外部公開の一時停止、該当機能の無効化を行います。対象となる業務への影響も踏まえて判断します。
- 侵害の有無を調査する:IoCとの照合、開発元の確認ツールの実行、ログの確認を行います。侵害の兆候が見つかった場合は、対象機器をネットワークから切り離します。
- 修正と復旧を行う:被害拡大の防止を優先しつつ、初期化や更新で失われる可能性があるログなどの証拠を保全します。その上で、開発元の案内に従い、必要な初期化・再構築と修正プログラムの適用を行います。パスワード・暗号鍵などは侵害状況や開発元の指示に応じて更新し、安全性を確認してから運用を再開します。
- 報告・本人通知と記録を行う:報告対象となる個人データの漏洩・滅失・毀損、またはそのおそれを把握した場合は、調査・復旧の完了を待たず、法令上の期限に従って報告と本人への通知などを並行して進めます。対応の経過は、初動から時刻とともに記録します。
記録には、何を確認し、どのように判断して対応したかを残します。調査や復旧の担当者が変わった場合も、それまでの経過を共有しやすくなります。
自社だけで調査を進めることが難しい場合は、契約しているセキュリティベンダーやJPCERT/CCへの相談も選択肢です。平時に連絡先を整理しておくと、対応が必要になった際に相談を始めやすくなります。
9. OPTiM Biz Premiumで、ゼロデイ公表時に対象の端末とサービスを素早く把握する
ゼロデイ脆弱性の公表時には、対象製品を利用している端末を素早く把握できることが、初動を進める上で重要です。OPTiM Biz Premiumは、MDM(モバイル端末管理)のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。
端末やサービスの利用状況を継続して把握することで、脆弱性情報と自社の環境を照合しやすくなります。主な機能と、対応における役割は次のとおりです。
- 端末のOSとアプリのバージョンを把握する:管理対象のスマートフォン・タブレット・Windows PC・Macから、OSバージョンやインストール済みアプリの名前・バージョンを取得できます。脆弱性が公表された製品・バージョンが入っている端末を、一覧で確認できます。
- OSアップデートを制御する:Windowsの機能更新プログラムの延期日数(0〜365日)や品質更新プログラムの延期日数を設定できます。また、監視対象のiOS/iPadOSは、リリース日から1〜90日の範囲で延期できます。OSの修正プログラムが公開された際は、延期設定を見直して適用までの日数を短くし、適用状況を端末一覧で確認しながら更新を進められます。
- シャドーITを検知する:情報システム部門が把握していないクラウドサービスやソフトウェアを検知し、台帳から漏れた対象を見つけやすくします。
- IDを一元管理する:全従業員の企業アカウントを1画面で管理します。SSOと多要素認証により、認証情報が盗まれた場合の被害を限定します。
ツールによる把握・制御は、ゼロデイ脆弱性への対応の一部を支えるものです。情報収集の担当者、緩和策を判断する人、侵害調査や報告の手順は、企業側で決めて運用する必要があります。機能を導入するだけでなく、取得した情報を誰が確認し、対応に結び付けるかまで定めることが大切です。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
脆弱性情報は毎週のように公表され、そのたびに影響の有無を確かめる作業は、情報システム担当者にとって大きな負担です。しかもゼロデイ攻撃は、修正プログラムが出る前に始まっているため、公表後に対応を検討し始めるだけでは、被害の発生や拡大を防ぎきれないおそれがあります。
まず今週中に、VPN機器、ファイアウォール、オンプレミスの業務サーバーなど、インターネットに公開している機器の製品名とバージョンを洗い出し、管理画面が外部に公開されていないかを確認してください。併せて、JPCERT/CCの注意喚起と、利用している製品の開発元のセキュリティアドバイザリを誰が確認するかを決めておきます。
年内には、VPN機器や業務サーバーのログを数カ月分保存できる設定にし、多要素認証が未設定のアカウントをなくしてください。その上で、本記事の初動対応の流れを自社の体制に当てはめ、緩和策の判断者と連絡先を文書にしておきます。
その後は、IT資産台帳を常に最新に保ち、端末のOS・アプリのバージョンとクラウドサービスの利用状況を継続して把握する仕組みをつくります。対象をすぐに特定できる状態を整えておくことが、次のゼロデイ攻撃に備える確かな一歩になります。