
マルウェアとは、利用者や組織に害を与える目的で作られた不正なプログラムの総称です。ウイルスやランサムウェア、情報を盗むスパイウェアなども、マルウェアに含まれます。
企業での被害は、1台のPCへの感染にとどまるとは限りません。侵入したマルウェアや攻撃者が社内ネットワークを探索し、データの窃取や暗号化に至ると、事業が数週間から数カ月にわたって停止することもあります。そのため、端末への感染を防ぐだけでなく、侵入後の検知や被害の拡大防止、復旧までを見据えた対策が必要です。
本記事では、マルウェアの侵入から被害に至るまでの仕組みを段階ごとに整理し、それぞれの段階で企業が実施すべき対策を解説します。
この記事の要点
- マルウェアを用いた攻撃では、「侵入 → 実行 → 権限奪取・拡散 → 窃取・暗号化」という段階を経て被害が広がる場合があります。対策も、それぞれの段階に応じて用意する必要があります。
- 警察庁の令和7年の調査では、ランサムウェアの感染経路が判明した92件のうち、VPN機器とリモートデスクトップが合わせて8割以上を占め、不審メールやその添付ファイルは2件でした。一方、Emotetのようにメールを入口とするマルウェアも、手口を変えながら活動してきました。
- 被害企業の多くはウイルス対策ソフトやバックアップを導入していましたが、検知や復元ができなかった例も多く報告されています。対策の有無に加え、実際に機能するかを確認することが重要です。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「マルウェア・ランサムウェア感染」について、マルウェアが侵入してから情報を盗む・暗号化するまでの仕組みと、段階ごとの対策を詳しく解説しています。特集のメイン記事で紹介した対策「ウイルス対策ソフト(EPP)」「EDR」「OS・ソフトウェアの更新管理」が、どの段階で効くのかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. マルウェアとは?定義と種類の基本
マルウェアは、ウイルスを含む不正なプログラム全体を指す言葉です。「malicious(悪意のある)」と「software(ソフトウェア)」を組み合わせたもので、警察庁の資料では「不正プログラム」と表記されることもあります。
かつては「コンピューターウイルス」が総称のように使われていましたが、現在ではウイルスはマルウェアの一種と位置づけられています。マルウェアには、ほかのファイルに寄生するもの、自らネットワークを通じて広がるもの、情報を盗むものなどがあり、主な動作によって分類されます。
| 種類 | 主な動き |
|---|---|
| ウイルス | 他のファイルに寄生し、そのファイルが実行されると動作・増殖する |
| ワーム | 単独で動作し、ネットワークを通じて自ら他の端末へ広がる |
| トロイの木馬 | 正規のソフトウェアやファイルを装って実行させ、裏で不正な処理を行う |
| ランサムウェア | データを暗号化して使えなくし、復旧と引き換えに金銭を要求する |
| スパイウェア・インフォスティーラー | 入力情報やブラウザに保存されたID・パスワードなどを盗み、外部へ送る |
| ボット・バックドア | 外部の指令サーバー(C2サーバー)からの命令で端末を遠隔操作できるようにする |
| ダウンローダー | 別のマルウェアをダウンロードする |
実際の攻撃では、1つのマルウェアが複数の性質を持つことも一般的です。たとえば、メールで届いたダウンローダーが情報窃取型のマルウェアを呼び込み、盗まれた認証情報がランサムウェア攻撃に使われるという連鎖も起こり得ます。
対策を考える際は、種類の名称だけでなく、「どの段階で、どのような処理を行うか」に着目すると、必要な防御を整理しやすくなります。
2. マルウェアの最新動向:警察庁・IPAの統計から見る被害
企業にとって、ランサムウェアは引き続き深刻な脅威です。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」組織編では、「ランサム攻撃による被害」が11年連続で選出され、1位となっています。
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、令和7年(2025年)のランサムウェア被害の報告件数は226件でした。令和4年以降、毎年200件前後の高い水準が続いており、令和8年上半期も123件が報告されています。以下では、通年の集計がそろっている令和7年の数値を中心に紹介します。被害企業・団体226件のうち、中小企業は143件と約6割を占めており、企業規模を問わず対策が必要です。
被害は、データを暗号化されることだけにとどまりません。手口が判明した153件のうち136件は、データを盗んだ上で暗号化し、「公開する」と脅す二重恐喝型でした。また、暗号化を行わず、データを盗んで対価を要求する「ノーウェアランサム」も17件報告されています。
復旧にかかる費用や期間も、事業への影響を考える上で重要です。同調査のアンケートでは、調査・復旧費用の総額が1,000万円以上だった組織は費用に関する有効回答の5割を超え、1カ月未満で復旧できた組織は期間に関する有効回答の5割強にとどまりました。感染の防止とともに、情報の窃取や長期の業務停止を想定した備えが求められます。
3. マルウェアはどこから入るのか:主な感染経路
マルウェアの入口は、メールやWebサイトだけではありません。インターネットに公開された機器や、業務で利用する外部記録媒体なども侵入経路になります。
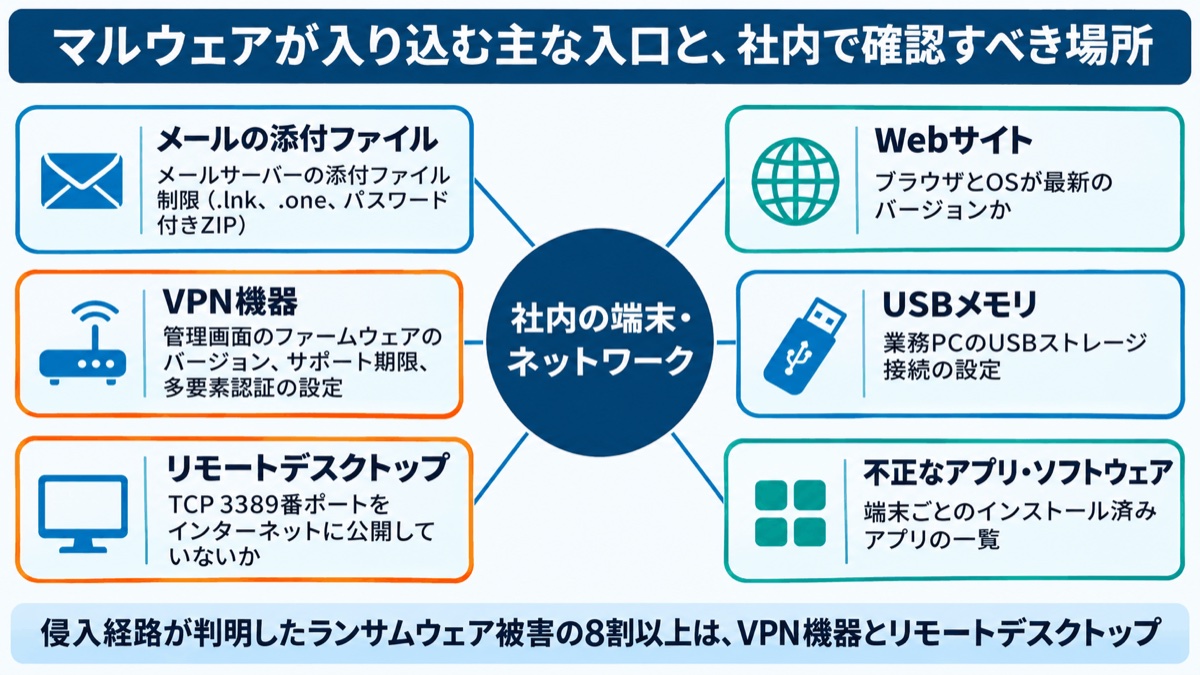
主な経路には、メールの添付ファイルやリンク、改ざんされたWebサイトや偽サイト、VPN機器やリモートデスクトップ、USBメモリなどの外部記録媒体、正規を装った不正なアプリやソフトウェアがあります。
特に、ランサムウェアでは、インターネットに公開された箇所からの侵入に注意が必要です。警察庁の同調査で感染経路が判明した92件のうち、VPN機器が61件、リモートデスクトップが19件で、合わせて8割以上を占めました。不審メールやその添付ファイルは2件でした。令和3年から令和7年までの5年間を合計しても、感染経路が判明した485件のうちVPN機器が293件、リモートデスクトップが105件を占め、不審メールやその添付ファイルは24件です。
警察庁も、近年はインターネットに露出した箇所から攻撃者が遠隔操作で侵入する手口が多くを占め、標的型攻撃メールの添付ファイルによる感染は少なくなっていると分析しています。
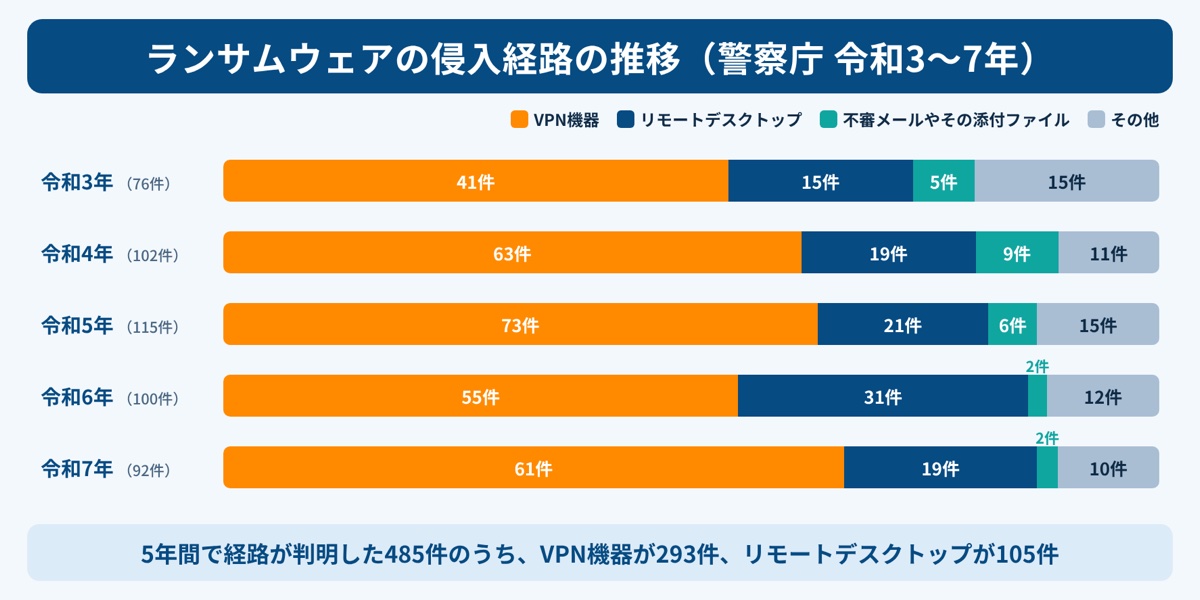
ただし、この結果から、メールの安全性が高まったと判断することはできません。メールで届くマルウェアには、情報窃取や別のマルウェアの呼び込みを目的とするものもあります。そこで盗まれたIDやパスワードが、後のVPN機器への不正ログインに使われることもあります。
マルウェア全般の入口と、ランサムウェア被害で確認された入口を区別し、経路ごとに確認すべき機器や設定を把握することが重要です。
4. マルウェアが動作する仕組み:侵入から被害までの流れ
マルウェアによる被害は、多くの場合、複数の段階を経て広がります。侵入直後から暗号化までの流れを理解すると、どこで検知し、被害の拡大を阻止すべきかを整理できます。
警察庁は、企業に対するランサムウェア攻撃の代表的な流れを、次のように説明しています。
- 未修正の脆弱性、漏洩した認証情報や簡易なパスワード、設定不備などを悪用してネットワークに侵入する
- 管理者権限の奪取やセキュリティ製品の無効化を試みる
- ネットワーク内部を探索し、重要データやバックアップを物色する
- データをクラウドストレージなどへアップロードして窃取する
- ランサムウェアを起動して暗号化する。復旧を妨げるため、バックアップも暗号化される場合が多い
- 脅迫状(ランサムノート)をデスクトップなどに置いて身代金を要求し、ログや使用したツールの痕跡を消去する
これは代表的な攻撃の流れであり、すべてのマルウェアが同じ段階を経るわけではありません。永続化や他端末への拡散を行わないものもあります。メール経由のマルウェアでは、たとえば次のように不正な処理を重ねて被害を広げます。添付ファイルを開く、マクロを有効化するといった操作をきっかけにプログラムが実行され、Windowsの起動時に自動で動く設定を書き込みます。このように、端末上で継続して動作できる状態をつくることを「永続化」と呼びます。
その後、外部のC2サーバーと通信し、命令や追加のマルウェアを受け取ります。これにより、メールやアドレス帳の情報を盗んだり、ほかの端末へ広がったりします。
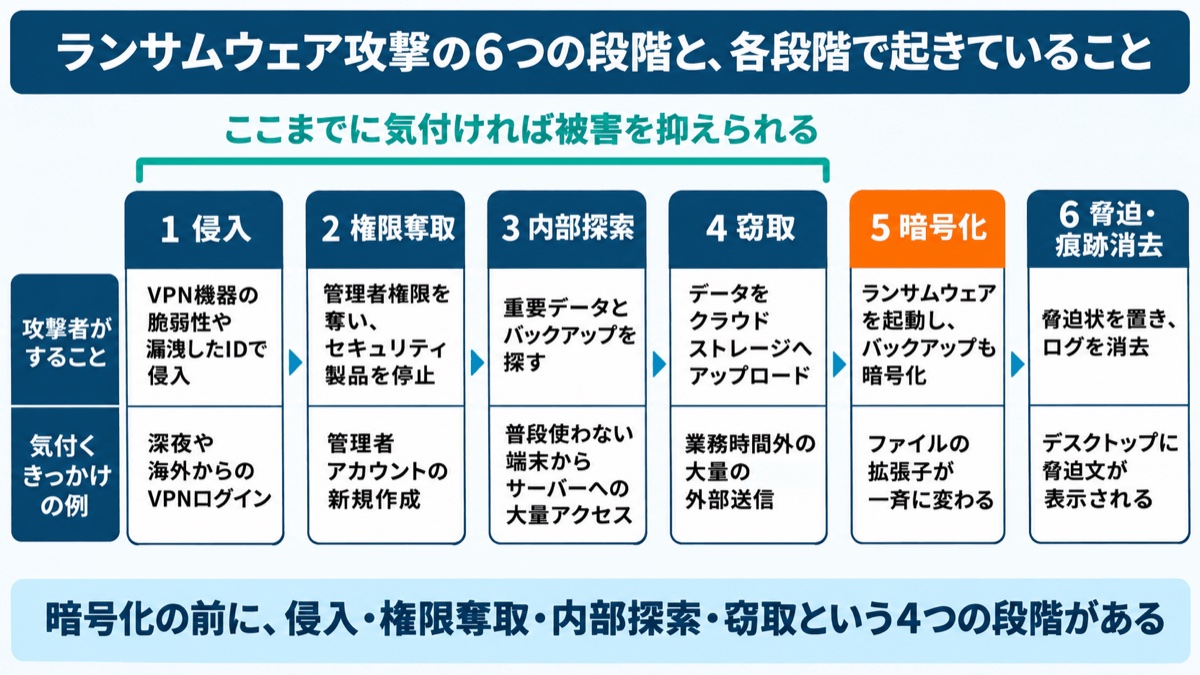
この流れから分かるのは、暗号化に至る前にも、検知や遮断の機会があるということです。特に、管理者権限の奪取や内部探索には時間がかかる場合があります。その段階で不審なログインや通信に気付き、対応できるかどうかが、被害の大きさを左右します。
5. マルウェアは検知を逃れるために進化している
マルウェア対策では、過去の手口への対応に加え、攻撃方法の変化を捉える必要があります。攻撃者は、防御側の対策に応じて、実行させるファイルの形式や利用者を誘導する方法を変えてきました。
その過去の代表例が、2019年以降、国内で大きな被害を出したEmotet(エモテット)です。JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)の注意喚起では、2021年から2023年にかけて、次のような変化が確認されています。
- 2021年11月後半:活動の再開を確認。マクロ付きのExcelやWordファイル、またはそれらをパスワード付きZIPに入れて添付する手口が中心
- 2022年3月:感染端末から盗んだアドレス帳の情報を使い、実在する組織名や署名を本文に入れたなりすましメールを確認
- 2022年4月:マクロを使わないショートカットファイル(LNKファイル)を添付する手口を確認
- 2022年11月:Officeの「信頼できる場所」に当たるフォルダへファイルをコピーさせ、警告を出さずにマクロを実行させようとする手口を確認
- 2023年3月:ZIPを展開すると500MBを超えるdocファイルが現れる手口や、OneNote形式のファイルを添付する手口を確認。ファイルの大容量化は、検知を逃れる狙いとみられる
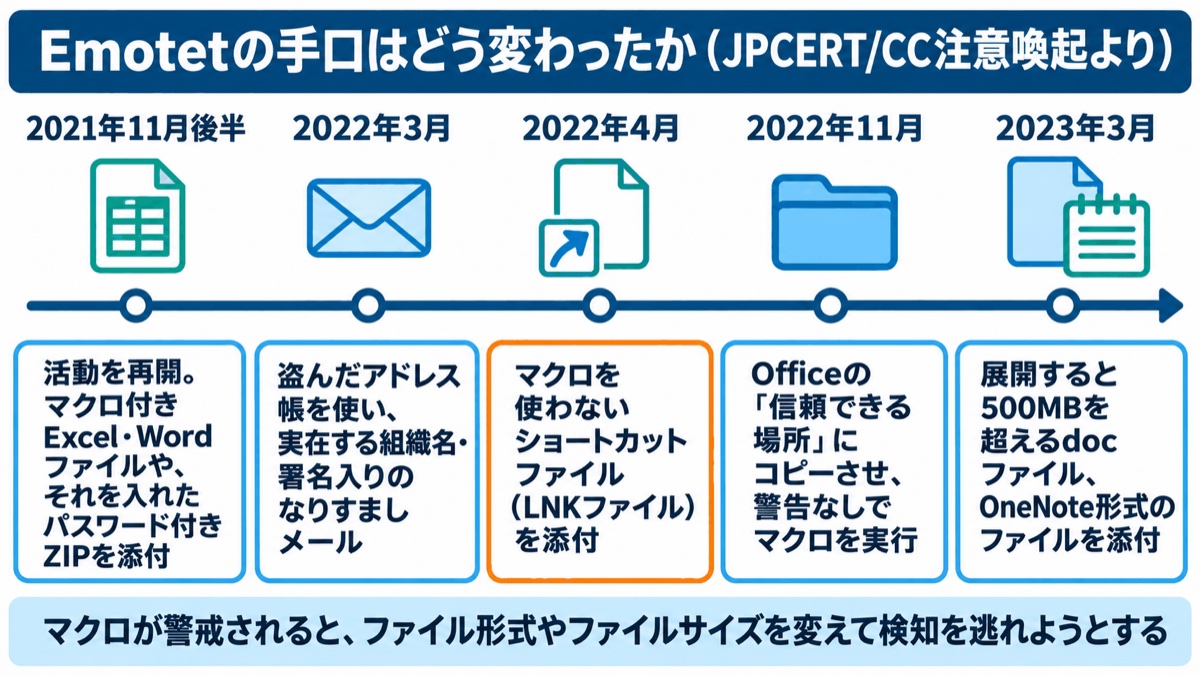
こうした変化の背景には、防御側の仕様変更もあります。Microsoftは、Windows版の対象Officeアプリで、インターネットから取得したファイルに含まれるVBAマクロを、既定でブロックするよう変更しました。マクロを使いにくくなると、攻撃者はショートカットファイルや別形式のファイルへ手口を切り替えます。
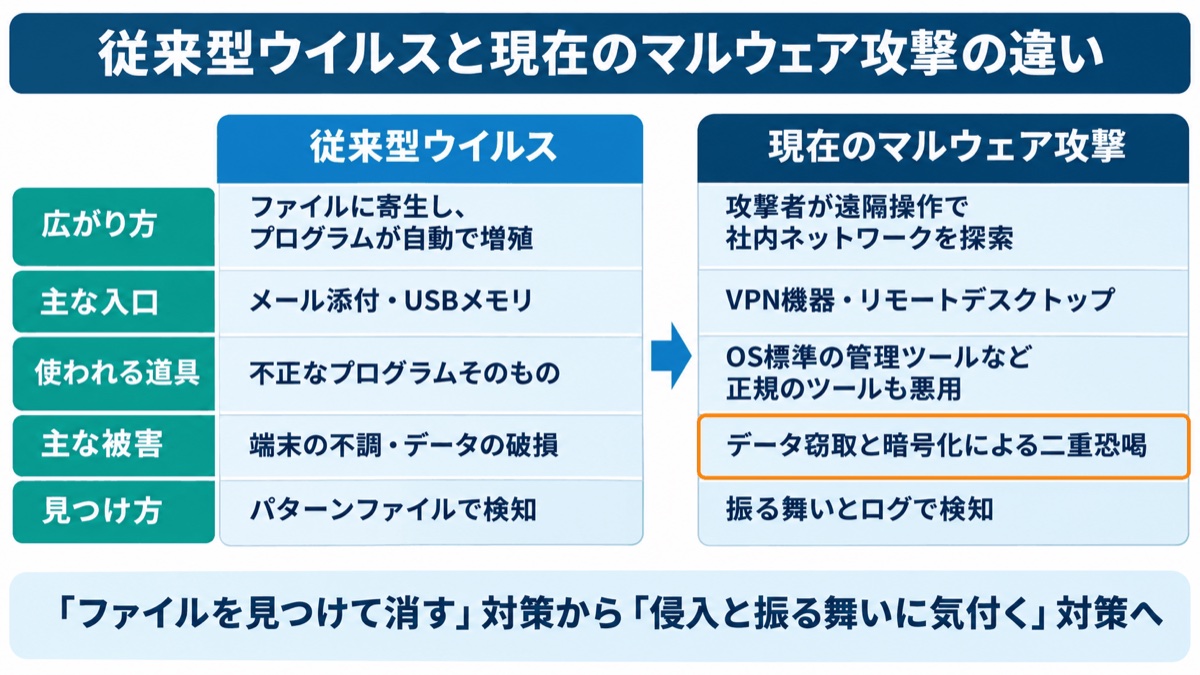
また、近年の攻撃では、マルウェアを使わず、OSに標準搭載された管理ツールやリモート操作ツールを悪用する手口もあります。不審なプログラムを見つけて削除する対策に加え、正規のツールがどのように使われているかにも注意を向ける必要があります。
6. 従来型の対策だけでは防げない理由
ウイルス対策ソフトやバックアップは不可欠ですが、導入しただけでは十分ではありません。攻撃を受けたときに検知できるか、バックアップから復元できるかまで確認することが重要です。
警察庁のアンケートでは、ランサムウェア被害企業の状況が次のように報告されています。
- ウイルス対策ソフトなどを導入していた組織は119件中105件。ただし、そのうち回答のあった89件で、ウイルスや異常を検出できたのは25件
- 侵入経路とされる機器について回答のあった71件のうち、40件に未適用のセキュリティパッチがあった
- バックアップを取得していた組織は116件中105件。ただし、バックアップから復元を試みた99件のうち、復元できたのは20件。復元できなかった理由について回答のあった72件のうち、最多は「バックアップも暗号化」の48件
- サイバー攻撃を想定した業務継続計画(BCP)を策定済みの組織は約18%
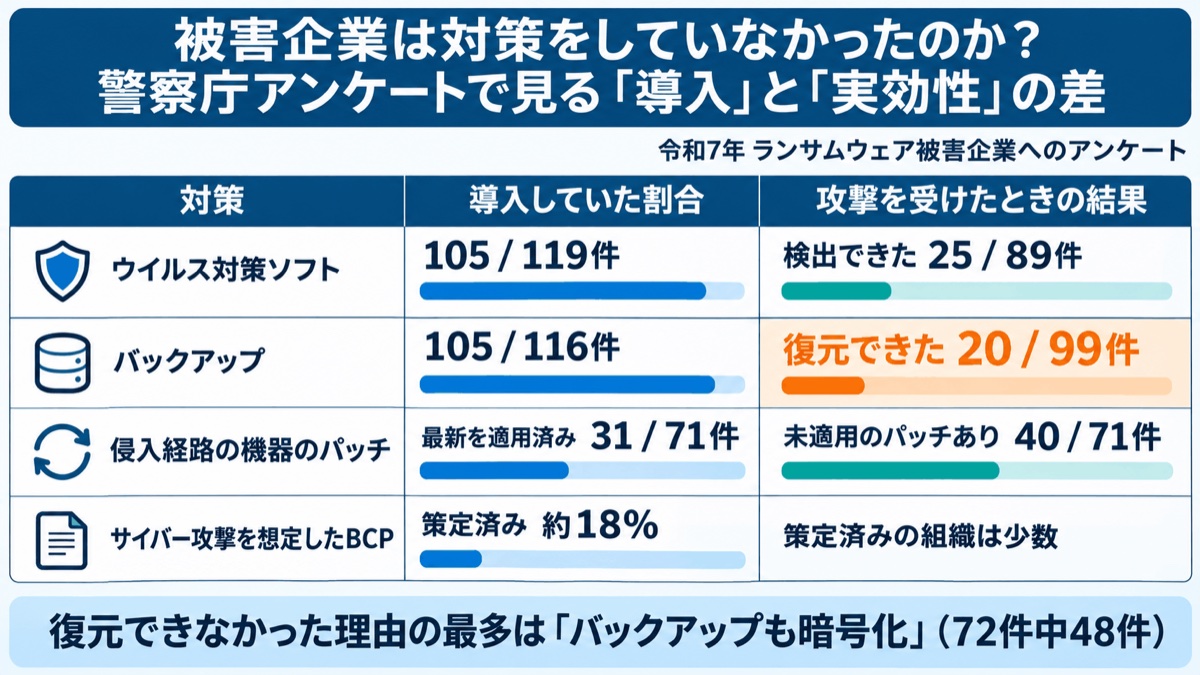
これらは被害を受けた組織の回答結果であり、対策製品全体の検知率を示すものではありません。それでも、対策の導入状況と、攻撃時の実効性を分けて評価する必要性を示しています。パターンファイルに頼った検知は、新しい手口や正規ツールの悪用を捉えにくい面があります。また、ネットワークにつながったバックアップは、攻撃者に発見され、一緒に暗号化されるおそれがあります。
パッチを適用する仕組みについても、運用の実態を確認することが必要です。仕組みが整っていても、未適用の機器が1台残っていれば、そこが侵入の入口になり得ます。
7. 企業が実施すべき技術的対策:段階ごとに防ぐ多層防御
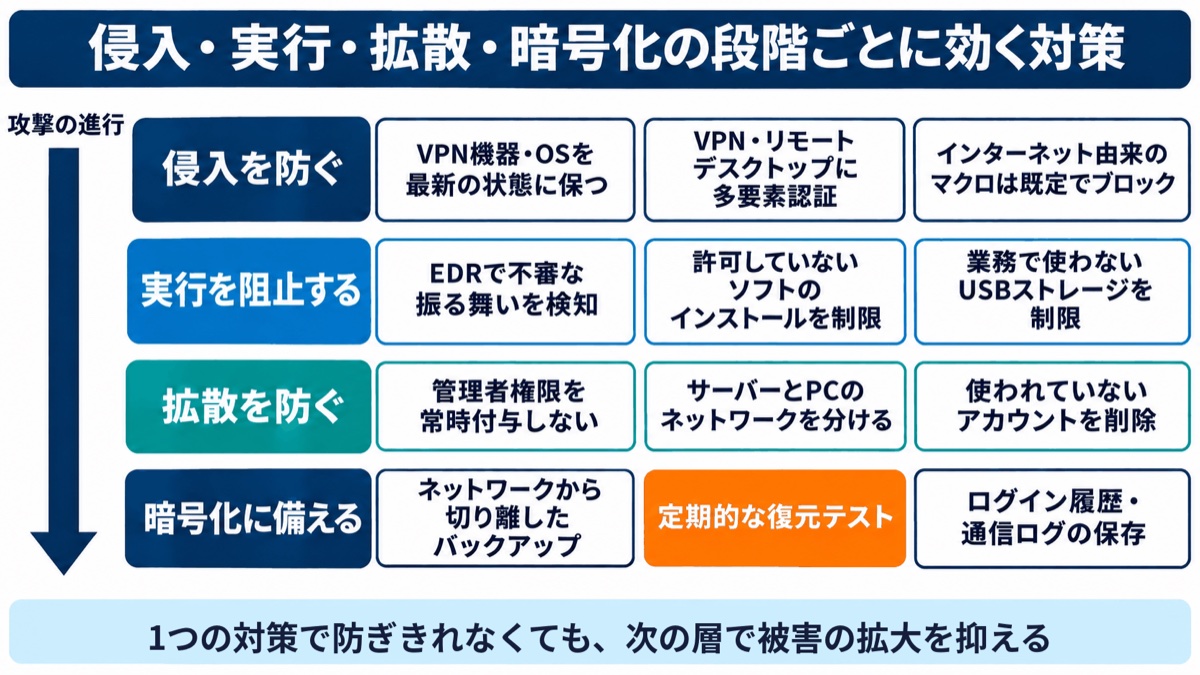
企業のマルウェア対策では、侵入から復旧までの各段階に防御を重ねる「多層防御」が基本です。1つの対策で防ぎきれない場合に備え、侵入の防止、実行・拡散の抑制、被害の軽減を組み合わせます。
侵入を防ぐ(入口対策)
入口対策では、攻撃に悪用される脆弱性や認証上の弱点を減らします。端末だけでなく、社外から接続できる機器やサービスも確認対象です。
- OS、アプリケーション、VPN機器などのネットワーク機器を最新の状態に保ち、サポートが終了した製品を使い続けない
- VPNやリモートデスクトップ、クラウドサービスには多要素認証を設定し、使われていないアカウントを削除する
- リモートデスクトップ(既定ではTCP 3389番ポートを使用)をインターネットに直接公開しない
- Windows版の対象Officeアプリでは、インターネット由来のファイルのVBAマクロを既定でブロックする設定を維持し、業務で必要なマクロは署名や信頼できる場所の管理によって個別に許可する
- メールの添付ファイルのうち、業務で使わない形式(ショートカットファイルなど)を受信段階で制限する
実行・拡散を阻止する(内部対策)
内部対策では、不審な動きを検知するとともに、侵入された場合の影響範囲を限定します。端末の権限や接続先、利用できるソフトウェアを管理することが重要です。
- EDR(Endpoint Detection and Response:端末上の不審な振る舞いを検知・記録し、隔離などの対応を支援する製品)で、パターンに一致しない不審な動きを捉える
- 利用者に管理者権限を常時付与せず、権限を必要最小限にする
- 業務で使わないUSBストレージの接続や、許可していないソフトウェアのインストールを制限する
- 重要なサーバーとPCのネットワークを分け、感染が広がる範囲を限定する
被害を小さくし、復旧する(出口・復旧対策)
復旧対策では、攻撃後にも利用できるバックアップを確保し、実際に復元できることを確認します。また、侵害範囲の調査に必要なログも保存します。
- バックアップは、ネットワークから切り離したオフラインの保管先や、変更・削除ができない形式の保管先にも取得し、定期的に復元テストを行う
- 侵害範囲を特定するために、ログイン履歴や通信のログを一定期間保存する
8. 運用・教育と、感染が疑われるときの初動対応
技術的な対策を機能させるには、日常の運用と従業員への教育、感染時の対応手順を整える必要があります。まず、端末やソフトウェアの台帳を最新に保ち、パッチの適用状況を定期的に確認します。
従業員には、注意すべき操作を具体的に伝えることが大切です。「マクロの有効化を求めるファイル」や「業務と関係のない形式の添付ファイル」を開かないよう周知します。取引先を装ったメールでも、不審に感じた場合は、メール以外の手段で送信元に確認する習慣を根付かせます。
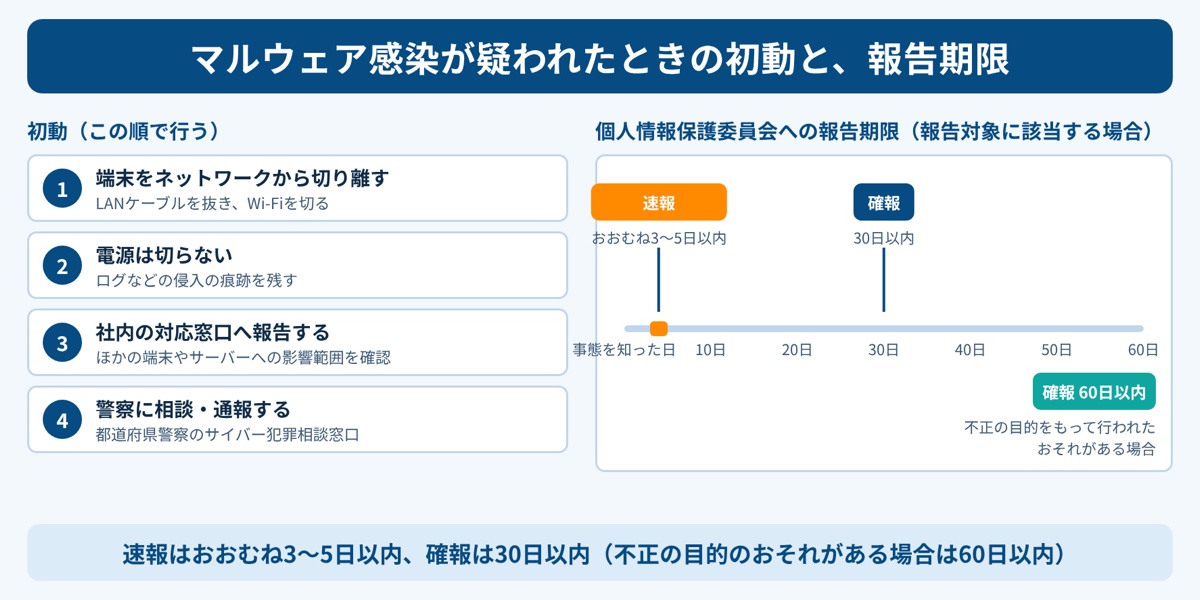
感染が疑われる場合は、被害の拡大を防ぎつつ、調査に必要な痕跡を残すことが重要です。まず端末を隔離して社内窓口へ報告し、その後の調査、外部への相談、法令上の報告要否の判断は、対応責任者の下で並行して進めます。
- 感染が疑われる端末をネットワークから切り離す。有線LANを抜き、Wi-Fiを切る
- 電源は切らない。警察庁は、慌てて電源をオフにするとログなどの侵入の痕跡が失われ、調査が困難になる可能性があると注意を促している
- 情報システム部門や社内の対応窓口に報告し、ほかの端末やサーバーへの影響範囲を確認する
- 警察(都道府県警察のサイバー犯罪相談窓口)に相談・通報し、必要に応じてJPCERT/CCやIPAにも相談する
- 個人データの漏洩、滅失、毀損が発生した、またはそのおそれがあり、法令上の報告対象に該当する場合は、個人情報保護委員会への報告と本人への通知を行う
個人情報保護委員会への報告は、事態を知った後、速報を速やかに行う必要があります。目安はおおむね3〜5日以内です。確報の期限は、報告対象の事態を知った日から30日以内ですが、不正の目的をもって行われたおそれがある場合は、知った日から60日以内となります。ランサムウェアによる被害は、不正の目的をもって行われたおそれがある事態に該当する可能性があります。データが暗号化されて復元できなくなった場合も、毀損に該当し得ます。
なお、警察は身代金の支払いについて、犯罪グループの活動資金となることが懸念され、支払ってもデータの復号が保証されるわけではない旨を被害者に説明しています。
9. OPTiM Bizで端末のOS・アプリのバージョンを把握し、感染の入口を減らす
端末のOSやアプリの状態を把握し、更新や利用制限を管理することは、マルウェアの入口を減らすための対策です。マルウェアは、OSやアプリケーションの未修正の脆弱性、外部記録媒体などを足がかりに侵入する場合があります。
OPTiM Bizは、スマートフォン・タブレット・Windows/Mac PCに対応したMDM(Mobile Device Management:業務端末を一元管理する仕組み)です。次の機能によって、端末を管理する運用を支援します。
- OS・アプリのバージョンを把握する:端末ごとのOSバージョンや、インストールされているアプリの名前・バージョンを取得できます。脆弱性が公表された際に、影響を受けるバージョンが残っている端末を洗い出す作業に役立ちます。
- OSアップデートを制御する:Windowsでは、機能更新プログラムを0〜365日の範囲で延期し、品質更新プログラムの延期日数を設定できます。監視対象のiOS/iPadOSでは、アップデートをリリース日から1〜90日延期できます。Androidでは、利用可能になった時点での強制インストールや、指定した時刻でのインストールを設定できます。OSの更新を適用する時期を管理できるため、業務アプリの動作確認期間と適用期限を定め、脆弱性の緊急度に応じて速やかに更新する運用を支援します。
- USBストレージの接続を禁止する:業務PCへのUSBストレージ接続を禁止できます。外部記録媒体を経由したマルウェアの持ち込みや、情報の持ち出しのリスクを低減できます。
- 紛失時にロック・データ消去を行う:端末の紛失時に、リモートロックやデータ消去を実行できます。
こうした機能を運用に組み込むには、どの端末をいつまでに更新するかという方針も必要です。ツールの導入と併せて、VPN機器やサーバーの管理、従業員への教育、インシデント発生時の体制づくりを、企業が主体となって進める必要があります。
10. まとめ
日々の問い合わせ対応や端末の入れ替えに追われるなかで、マルウェア対策まで手が回らないと感じている情報システム担当者の方も多いのではないでしょうか。しかし、警察庁の調査を見ると、ランサムウェアの被害企業の多くはウイルス対策ソフトやバックアップを導入していました。課題は「対策がないこと」よりも、「攻撃を受けたときに対策が機能するか」にあります。
今週中に取り組みたいのは、社外に公開しているVPN機器とリモートデスクトップを洗い出し、ファームウェアやOSが最新か、多要素認証が設定されているかを確かめることです。警察庁の令和7年の調査では、感染経路が判明した92件のうち80件がこの2つを経由しており、優先して点検すべき入口です。
年内には、バックアップから実際にデータを戻す復元テストを一度行い、バックアップがネットワークから切り離された場所にも保管されているかを確認してください。バックアップから復元できなかった理由について回答した72件のうち、最多の48件は「バックアップも暗号化」でした。併せて、感染が疑われたときに端末をネットワークから切り離し、電源は切らずに報告するという初動を、社内の連絡先とともに従業員へ周知しておくと安心です。
その後は、端末のOS・アプリのバージョンを継続的に把握し、更新が滞った端末をすぐに見つけられる仕組みをつくることが、次のマルウェアの手口に備える確かな一歩になります。