
この記事の要点
- 不正アクセスの検知とは、ログイン記録や通信記録などのログから、通常の業務では説明できない操作を見つけることです。侵入を完全に防ぐことは難しいため、早く気付き、被害の拡大を抑える仕組みが欠かせません。
- 確認すべきログは、Windows端末のセキュリティログ、VPN機器の認証ログ、クラウドサービスのサインインログ、ファイアウォールの通信ログの4系統が基本です。
- ログには保存期間が短いものもあり、Microsoft Entra IDの無料版では、サインインログの保存期間は7日間です。必要な記録を調べられるよう、ログの取得・保存設定を先に整える必要があります。
この記事は「情報漏洩対策」特集の一部です
不正アクセスの検知は、情報漏洩のルートのうち「社内サーバーへの不正アクセス」と「クラウド(SaaS)への不正アクセス」に備える手段で、特集のメイン記事で紹介した対策「操作ログの取得・監視」を詳しく解説したものです。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 不正アクセスの検知とは
不正アクセスの検知とは、社内システムやクラウドサービスへの侵入、または侵入を試みる動きを、ログや監視の仕組みから見つけることです。ログインの成否だけでなく、接続元や操作内容も確認し、通常の利用との違いを捉えます。
不正アクセス禁止法では、他人のIDとパスワードを無断で使ってログインする行為や、システムの弱点を突いてアクセス制御を回避する行為などを「不正アクセス行為」として禁止しています。企業の対策では、こうした行為による侵入を防ぐとともに、侵入された場合に早く気付ける状態をつくることが重要です。
侵入から発覚までの時間が長くなると、攻撃者は管理者権限の取得、社内の別のサーバーへの移動、データの持ち出しへと活動を広げます。早い段階で検知できれば、影響を受ける範囲を1台の端末や1つのアカウントにとどめられる可能性が高まります。
そのため、検知はログを保存するだけでは完了しません。記録を確認し、不審な動きを見つけた際に対応へつなげるところまでを、日常の運用に組み込む必要があります。
2. 不正アクセスの発生状況と主な侵入経路
2025年の不正アクセス行為の認知件数は前年より増加しており、企業ではID・パスワードの管理と、VPN機器などの接続環境の両方に注意が必要です。警察庁・総務省・経済産業省が2026年3月に公表した資料によると、2025年(令和7年)の不正アクセス行為の認知件数は7,190件で、前年の5,358件から約34%増加しました。
他人のID・パスワードなどを不正に使う「識別符号窃用型」の不正アクセス行為について、2025年の検挙件数399件に占める主な手口の割合は次のとおりです。
- パスワードの設定・管理の甘さにつけ込んだもの:21.1%
- フィッシングサイトから入手したもの:19.3%
- 元従業員や知人など、パスワードを知り得る立場にあった人物による犯行:15.3%
これらは、推測されやすいパスワードや、退職後も利用できるアカウントが侵入の入口になり得ることを示しています。外部からの攻撃への備えに加えて、日常のアカウント管理を見直すことも重要です。
ランサムウェア被害では、VPN機器が主な侵入経路となっています。警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害の報告件数は226件でした。被害組織へのアンケートでは、侵入経路に関する回答の6割以上をVPN機器が占めています。また、被害組織の約6割は中小企業で、調査・復旧費用の総額が1,000万円以上だった組織が5割を超えています。
IPA「情報セキュリティ10大脅威 2026」(組織編)でも、1位は「ランサム攻撃による被害」、4位は「システムの脆弱性を悪用した攻撃」、8位は「リモートワーク等の環境や仕組みを狙った攻撃」です。これらの脅威に備える上でも、侵入の初期段階で兆候を捉えることが重要です。
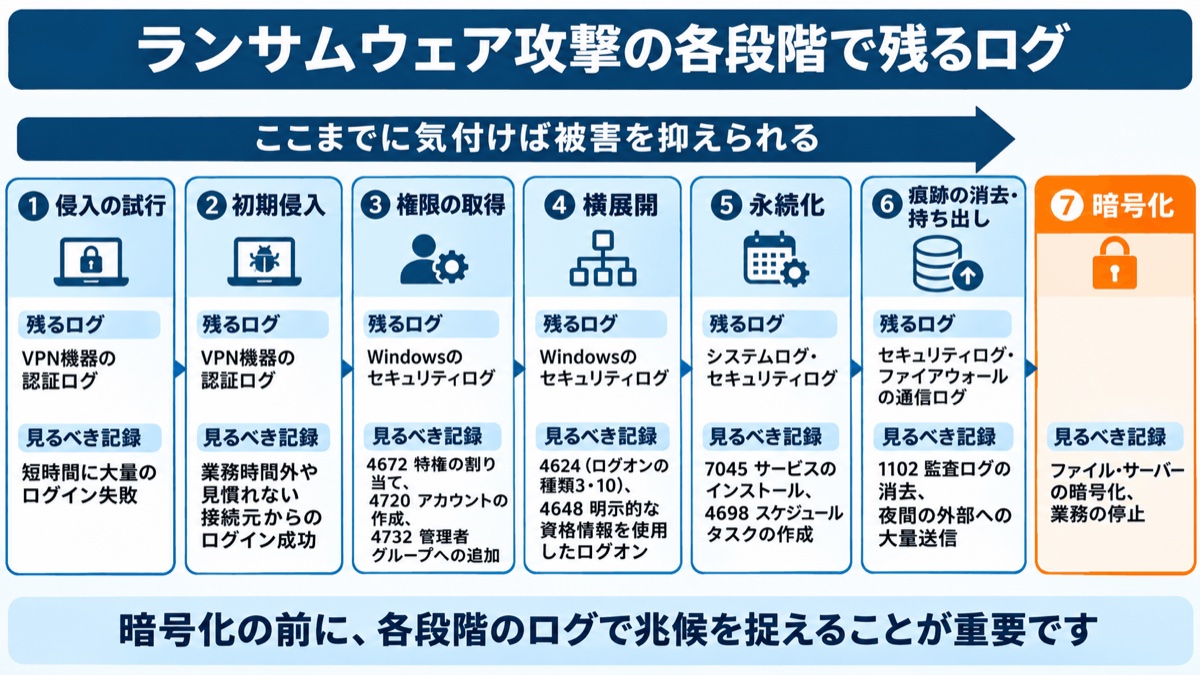
VPN機器を侵入経路とするランサムウェア攻撃では、侵入から暗号化まで、いくつかの段階を経て進む場合があります。各段階で残るログを確認することで、暗号化などの大きな被害が生じる前に、不審な活動を発見できる可能性があります。
3. 不正アクセスを放置するリスクと従来対策の限界
不正アクセスの発見が遅れると、情報流出に加え、事業停止や取引先への被害につながるおそれがあります。侵入されたシステムの復旧だけでなく、調査や関係者への説明も必要になります。
- 事業停止:ランサムウェアによってサーバーやファイルが暗号化されると、受注、生産、会計などの業務が停止します。
- 個人情報保護法上の対応:不正アクセスによって個人データの漏洩などが発生した、またはそのおそれがあり、法令上の報告対象に該当する場合は、原則として、個人情報保護委員会への報告と本人への通知が必要です。委員会への報告は、事態を知った後、速報を速やかに行い、おおむね3〜5日以内が目安とされています。確報は、報告対象の事態を知った日から30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行います。
- 取引先への影響:自社のアカウントやメールが乗っ取られると、取引先へのなりすましメールの送信や、委託先経由の攻撃の踏み台に使われることがあります。
ログが残っていなければ、侵入の時期や持ち出された情報の範囲を調べることが難しくなります。被害状況を把握し、報告や取引先への説明の根拠を確保するためにも、ログの取得と保存が欠かせません。
ウイルス対策ソフトだけでは侵入に気付けない理由
正規のアカウントや標準ツールを悪用した操作は、ウイルス対策ソフトだけでは見逃しやすいため、ログによる確認が必要です。
従来のウイルス対策ソフトは、既知の不正プログラムを検出することを主な役割としています。一方、近年の不正アクセスでは、盗んだ正規のIDとパスワードでログインし、Windowsに標準で備わっている管理ツールを使って操作する手口が多く見られます。
正規のアカウントによるログインや標準ツールの実行は、それ自体が不正なプログラムではありません。そのため、使用されたツールだけを見ても、不正な操作かどうかを判断しにくい場合があります。誰が、いつ、どこから、どのような操作をしたのかを確認することが重要です。
JPCERT/CCは2026年6月、攻撃者が悪用しやすいツールやコマンド60個について、Windows 11(バージョン24H2)とWindows Server 2025で実行した際の痕跡をまとめた「ツール分析結果シート」を更新しました。こうした資料は、ログに残る操作を調べ、攻撃の可能性を検討する際の参考になります。
4. 不正アクセスの兆候とは
不正アクセスを疑うきっかけは、正規の利用者の行動や通常の業務では説明しにくい動きです。ログイン時の異常に加え、ログイン後のアカウント操作や通信にも目を向けます。
ログインに関する兆候
ログインの失敗が続く場合だけでなく、普段とは異なる条件で成功している場合にも確認が必要です。主な兆候には、次のようなものがあります。
- 短時間に同じアカウント、または多数のアカウントでログイン失敗が続く
- 深夜や休日など、業務時間外にログインが成功している
- 海外や、社員が通常使わない接続元からのログインがある
- 退職者や長期間使われていないアカウントでログインがある
- 多要素認証の承認通知が、本人の操作と関係なく繰り返し届く
業務時間外のログインなどは、それだけで不正アクセスと断定できるものではありません。利用者の勤務状況や実際の操作と照らし合わせ、説明できる記録かどうかを確認します。
システム内部の兆候
システム内部では、権限の変更や新たな設定の追加、記録の消去などが確認の手掛かりになります。特に、次のような動きには注意が必要です。
- 見覚えのない管理者アカウントが作成された、または既存アカウントが管理者グループに追加された
- 知らないサービスやスケジュールタスクが登録された
- イベントログが消去された
- メールに見覚えのない自動転送ルールが設定された
- 夜間に外部へ大量のデータが送信されている
管理者による正規の変更である可能性もあるため、操作したアカウントや実施時刻を確認し、業務上の作業と一致するかを調べます。
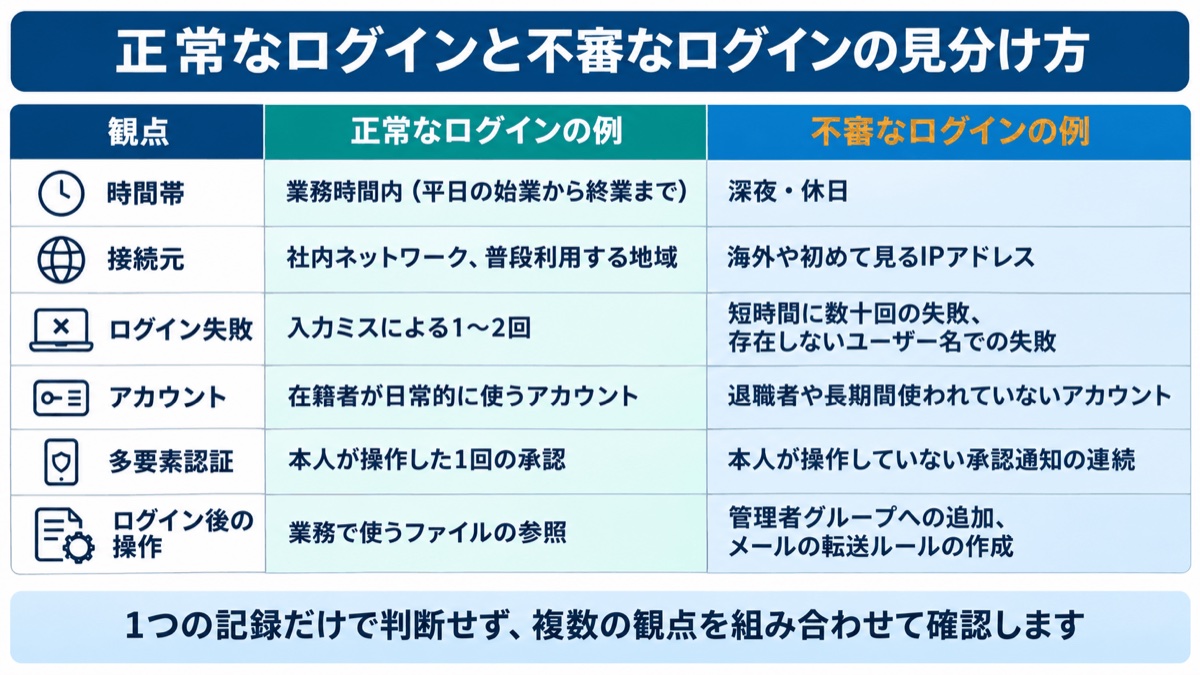
判断のポイントは、「時間帯」「接続元」「アカウント」「その後の操作」を組み合わせることです。個々の記録を切り離して見るのではなく、ログインから操作までの流れを追うと、不審な点を見つけやすくなります。
5. 不正アクセスの検知で確認すべきログ
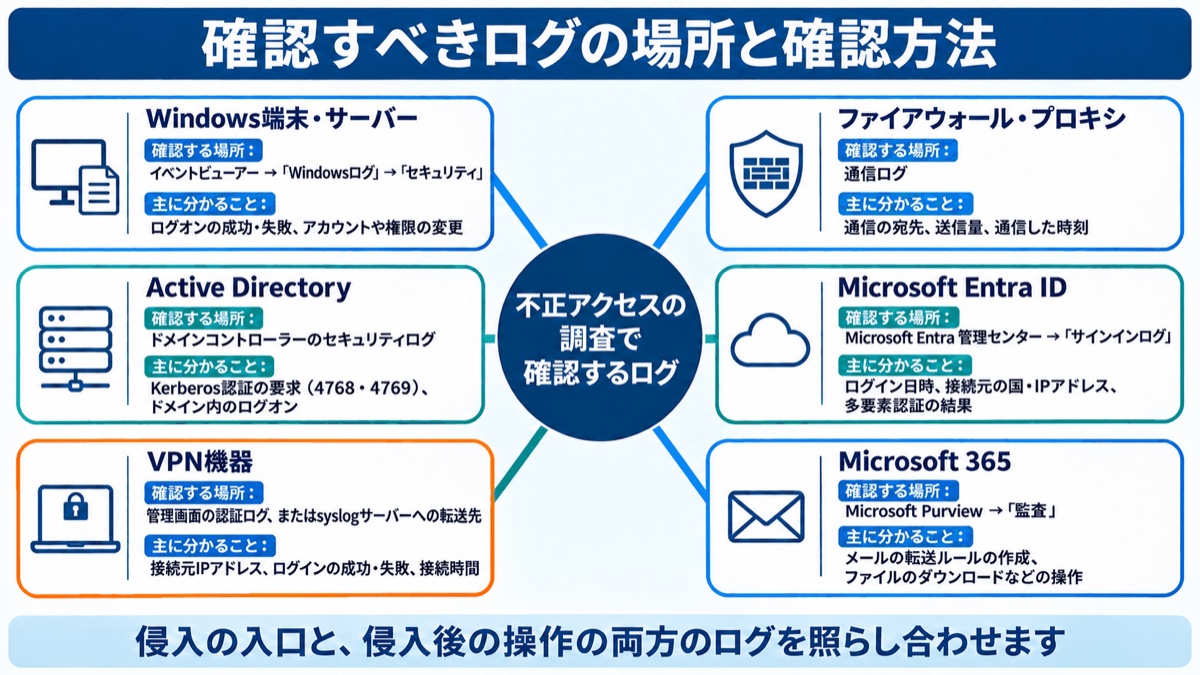
不正アクセスの検知では、侵入の入口と、侵入後の社内での操作の両方を確認します。基本となるのは、Windows端末、VPN機器、クラウドサービス、ファイアウォールの4系統のログです。接続の記録と、その後の操作の記録を照らし合わせることで、何が起きたのかを把握しやすくなります。
Windows端末・サーバーのセキュリティログ
Windows端末やサーバーでは、ログインとアカウント操作の記録を中心に確認します。イベントビューアーの「Windowsログ」→「セキュリティ」から、該当する記録を参照できます。
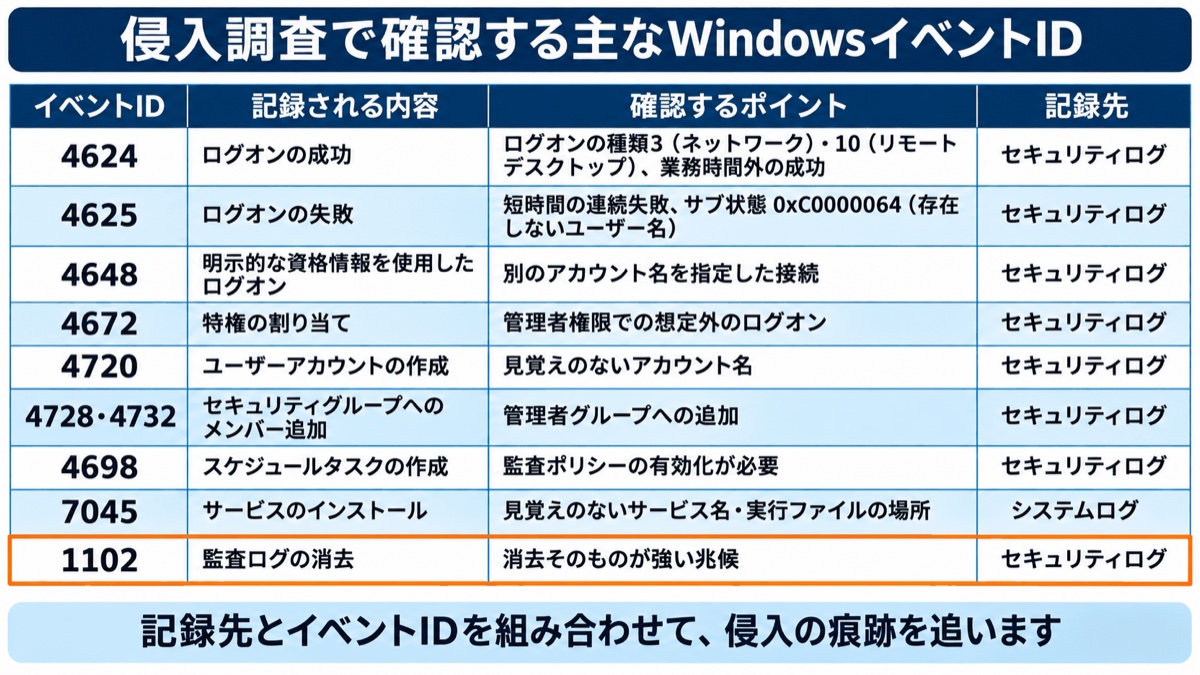
主なイベントIDは、ログイン成功が4624、ログイン失敗が4625、特権の割り当てが4672、アカウントの作成が4720、セキュリティグループへのメンバー追加が4728・4732、監査ログの消去が1102です。サービスのインストールを示す7045は、セキュリティログではなくシステムログに記録されます。
イベントID 4625では、ログオンの種類と失敗の理由も確認します。ログオンの種類が「3」であればネットワーク経由、「10」であればリモートデスクトップ経由のログイン試行です。失敗の詳細は、「状態(Status)」と「サブ状態(SubStatus)」のコードで確認します。「0xC000006A」はパスワードの誤り、「0xC0000064」は存在しないユーザー名を示します。
存在しないユーザー名での失敗が続く場合は、攻撃者がアカウント名を総当たりで探っている可能性があります。失敗の件数だけでなく、どのようなログインが試みられているかを確認することが重要です。
なお、スケジュールタスクの作成(4698)やプロセスの起動(4688)などは、対応する監査設定が無効な場合は記録されません。確認したいイベントが残るよう、グループポリシーの監査ポリシーで記録を有効にしておく必要があります。
VPN機器・ファイアウォールのログ
VPN機器では社外からの接続を、ファイアウォールやプロキシでは通信先や送信の状況を確認します。
VPN機器の認証ログで見るのは、接続元のIPアドレス、ログインの成功・失敗、接続時間です。通常とは異なる接続元や時間帯の記録がないかを確認します。
ファイアウォールやプロキシの通信ログでは、普段は通信しない宛先への接続や、夜間の大量送信に注目します。VPNへのログインと通信の記録を照らし合わせることで、接続後の動きも調べやすくなります。
クラウドサービスのサインインログ
クラウドサービスでは、サインインログからアカウントの利用状況を確認します。Microsoft 365を利用している場合は、Microsoft Entra IDのサインインログで、ログイン日時、接続元の国・IPアドレス、多要素認証の結果を確認できます。
見慣れない接続元や時間帯のログインがあれば、本人の利用状況と照合します。ログインの成否に加え、多要素認証の結果も確認し、アカウントの利用に不審な点がないかを調べます。
サインインログだけでは、ログイン後の操作までは追えません。Microsoft 365では、Microsoft Purviewの監査ログで、メールの転送ルールの作成やファイルのダウンロードなど、サービス内での操作も確認します。
6. ログを検知に生かすための設定と運用
ログを検知に生かすには、必要な記録が取得され、調査する時点まで保存されていることが前提です。「取得しているつもり」で終わらせず、記録対象と保存期間を確認する必要があります。
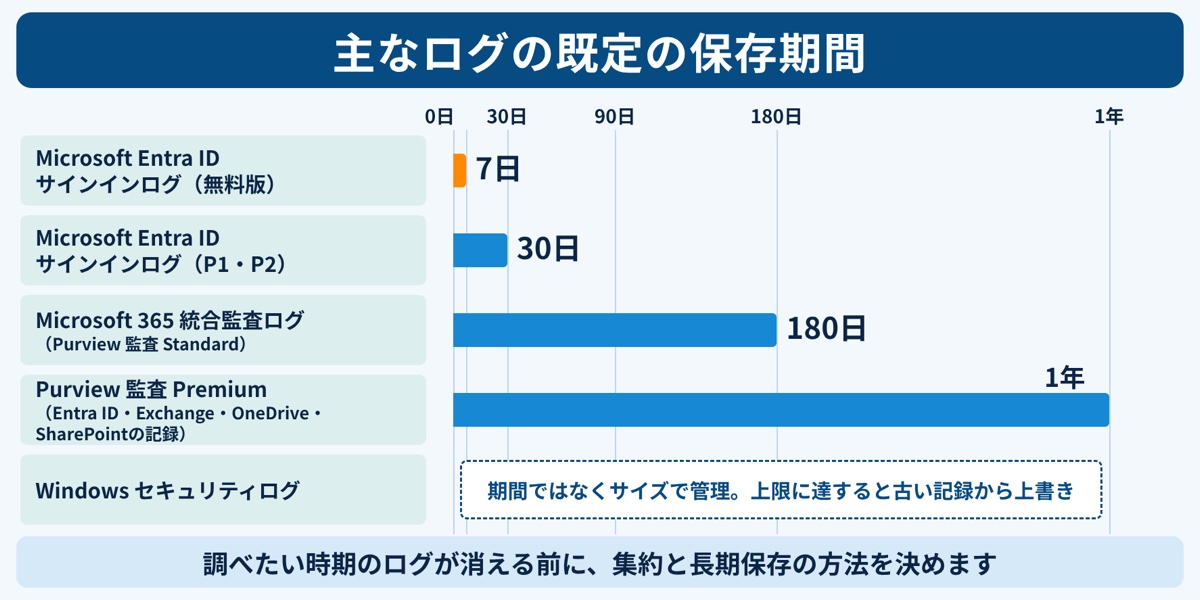
Microsoft Entra IDのサインインログと監査ログの保持期間は、無料版では7日間、P1・P2ライセンスでは30日間です。Microsoft 365の統合監査ログは、Microsoft Purview 監査(Standard)で180日間保持されます。同じ環境で利用するログであっても、種類によって保存期間が異なります。
Windowsのセキュリティログは、期間ではなくサイズで管理されます。保持方法で「必要に応じてイベントを上書きする」が選択されている場合は、サイズの上限に達すると古い記録から上書きされます。JPCERT/CCは、既定のサイズのままでは、大規模な環境で1日分も保存されないことがあると注意を促しています。
調べたい時期の記録が消えてからでは、当時の操作を十分に追えません。長期間の調査に備え、次の設定と運用を整えます。
- Windowsの監査ポリシーを設定し、必要なイベントが記録されるようにする
- セキュリティログの最大サイズを拡張する
- 各機器のログを1か所に集約し、既定より長く保存する
- 各機器の時刻を同期し、ログの時刻がずれないようにする
- リスクに応じて確認頻度と担当者を決め、ログイン失敗や管理者権限の変更を確認する
- ログイン失敗の急増や不審な権限変更など、早急な対応が必要な兆候を速やかに把握するため、自動通知や監視サービスの利用も検討する
特に、複数機器のログを照合する場合は、時刻がそろっていることが重要です。また、保存設定を整えるだけでなく、誰がどの記録を確認するかまで決めることで、日常的な検知につなげられます。
規模に応じた検知の仕組み
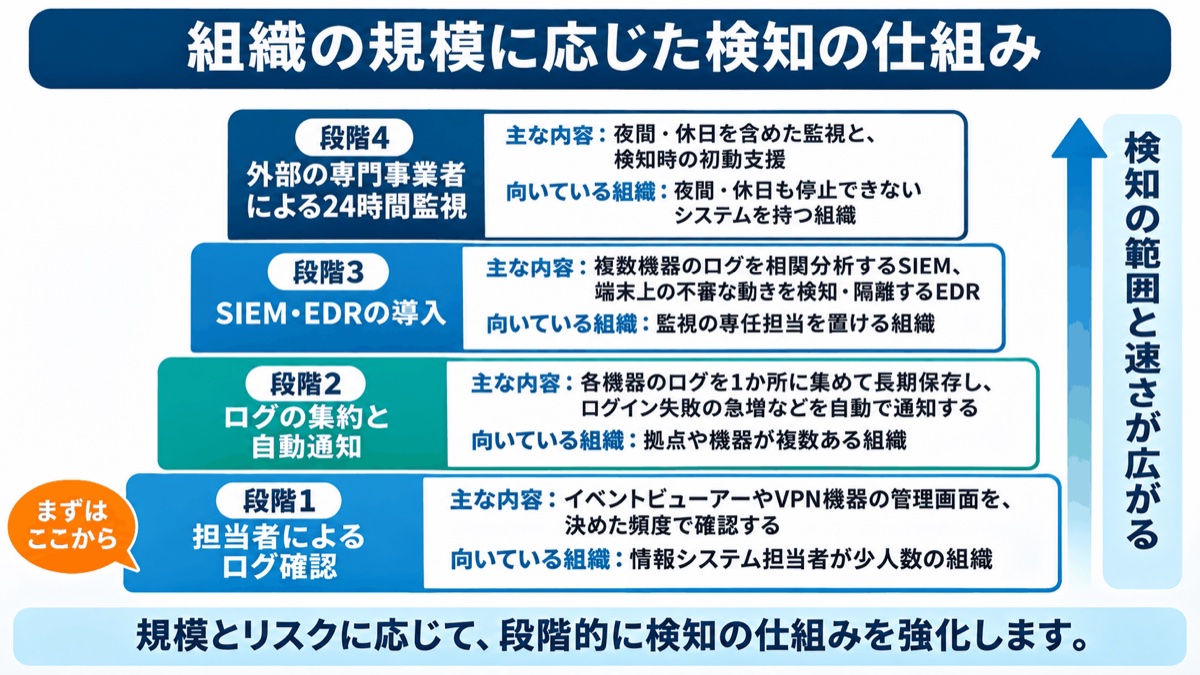
検知の仕組みは、組織の規模とリスクに応じて段階的に整えます。まずは担当者によるログ確認を始め、継続できる運用をつくることが出発点です。
その上で、複数機器のログを集約して相関分析するSIEM、端末上の不審な動きを検知し、端末の隔離などの対応を支援するEDR、外部の専門事業者による24時間監視などを検討します。ログの分析、端末の監視、監視業務の委託では、それぞれ担う役割が異なります。
すべてを一度に導入する必要はありません。現在の体制で確認できる範囲と、継続して監視することが難しい範囲を整理し、必要な仕組みを組み合わせて強化します。
7. 侵入を防ぎ、検知しやすくする対策
侵入の入口を減らし、アカウントや端末の状態を整理すると、不審な動きを見つけやすくなります。予防と検知を別々に考えるのではなく、日常の管理を通じて両方を進めることが重要です。
警察庁などの資料でも、アクセス管理者が講ずべき措置として、次の点が挙げられています。
- VPN機器などの脆弱性対策:定期的な点検、セキュリティパッチの適用、ソフトウェアのバージョンアップを行います。
- 多要素認証の導入:パスワードだけに頼らず、認証アプリのワンタイムパスワードなどを組み合わせる多要素認証や、端末の保有と生体認証・PINを組み合わせるパスキー認証を導入します。
- パスワードの適切な設定:推測されやすいパスワードを設定できないようにし、使い回しを避けるよう周知します。
- IDの適切な管理:退職や異動によりシステムを利用する立場でなくなった利用者のIDは、速やかに無効化または削除し、既存のセッションや連携先サービスのアクセス権も確認します。
- 不要なサービスの停止:使っていないリモートデスクトップの公開を停止し、不要なアカウントを残さないようにします。
利用者や用途が分からないアカウントが残っていると、ログインが業務上必要なものかを判断しにくくなります。管理対象を必要な範囲に整理し、通常の利用状況を把握しておくことが、検知の精度を高める土台になります。
8. 不正アクセスを検知したときの初動対応
不正アクセスが疑われる場合は、被害の拡大防止と証拠の保全を両立させます。復旧を急ぐあまり調査に必要な記録を失わないよう、対応の手順をあらかじめ整理しておくことが重要です。
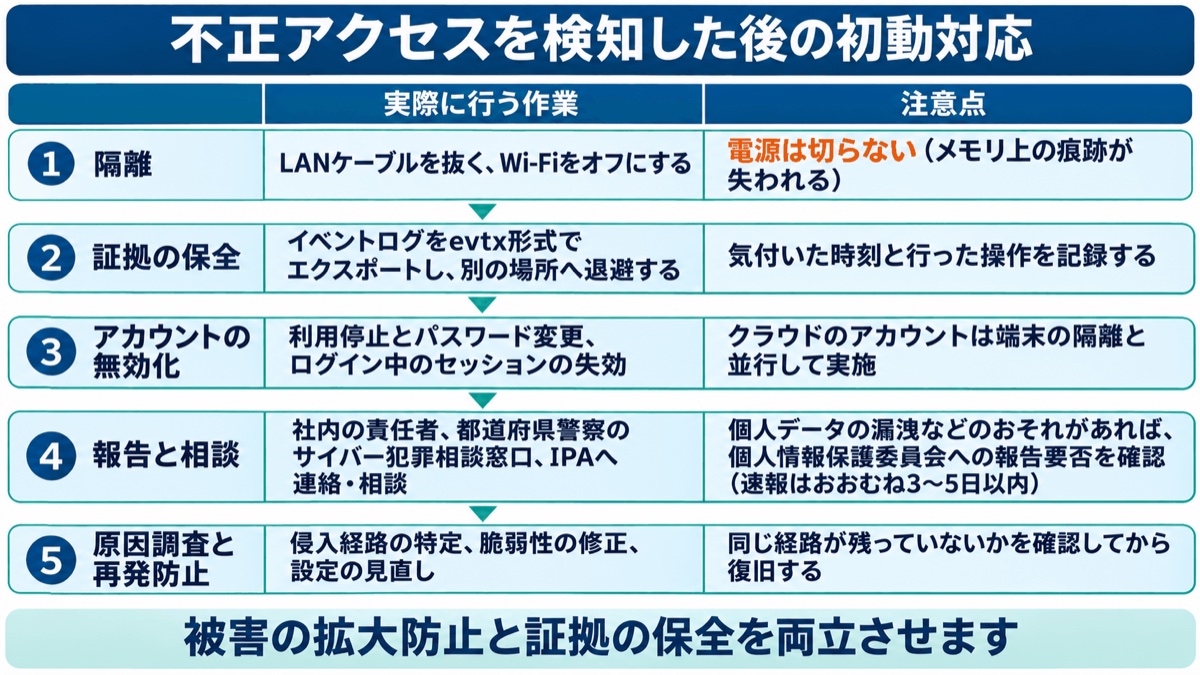
- 隔離:対象の端末をネットワークから切り離します。電源を切るとメモリ上の痕跡が失われるため、原則として電源は切らず、LANケーブルを抜く、Wi-Fiをオフにするなどの方法で対応します。
- 証拠の保全:イベントログをevtx形式でエクスポートするなどしてログを別の場所に退避し、上書きによって失われないようにします。後から侵入時期や操作内容を調べられる状態を確保します。
- アカウントの無効化:侵害が疑われるアカウントの利用を停止し、パスワードを変更します。認証基盤と各サービスのログイン中のセッションも失効させます。クラウドのアカウントが侵害された場合は、端末の隔離と並行して実施します。
- 報告と相談:社内の責任者に報告し、必要に応じて都道府県警察のサイバー犯罪相談窓口やIPAに相談し、必要な届出を行います。個人データの漏洩などのおそれがある場合は、個人情報保護委員会への報告要否も確認します。
- 原因調査と再発防止:侵入経路を特定し、脆弱性の修正や設定の見直しを行います。
検知後は、端末への対応、アカウントへの対応、社内外への連絡が必要になります。担当者が迷わず動けるよう、連絡先と手順を文書にしておくことが、初動の遅れを防ぐ上で役立ちます。
9. OPTiM Biz Premiumで認証とアカウントを一元管理し、侵入の入口を減らす
認証の強化とアカウントの整理は、侵入の入口を減らし、不正アクセスを検知しやすい環境を整えるための基盤です。OPTiM Biz Premiumは、MDM(モバイルデバイス管理)のOPTiM Bizを基盤に、ID管理、SaaS管理、物品管理を統合したサービスです。
- ID管理:全従業員の企業アカウントを1画面で集中管理し、CSVによる一括登録・削除ができます。アカウントの登録・削除をまとめて管理することで、退職者のアカウントの削除漏れを防ぎやすくなります。
- 多要素認証とSSO:1回の認証で複数のサービスにログインするシングルサインオン(SSO)に加え、メール認証コードや認証アプリのワンタイムパスワードによる多要素認証を利用できます。
- SaaS管理:社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスである「シャドーIT」を検知できます。
- 端末管理:端末ごとのOSバージョンやインストール済みアプリを把握し、OSのアップデートを制御できます。
これらの機能を活用する際も、各サービス側の権限設定やVPN機器のアカウントは別途確認する必要があります。また、ログの確認、初動対応の手順づくり、運用・教育は企業側で行う必要があります。
アカウントと端末の状態を一元的に把握することは、通常の利用状況を整理する助けになります。その情報をログの確認や日常の運用と組み合わせることで、普段とは異なる動きに気付きやすい環境を整えられます。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
日々の問い合わせ対応や端末管理に追われる情報システム担当者の方にとって、ログの確認まで手が回らないのは無理もないことです。それでも、不正アクセスは起こり得るものとして備えておくことで、被害の軽減につなげられます。
今週中に、Windowsのイベントビューアーでセキュリティログを開き、イベントID 4625のログイン失敗が深夜や休日に集中していないか、イベントID 4720で見覚えのないアカウントが作られていないかを確認してください。併せて、VPN機器の管理画面で最新のファームウェアが適用されているか、Microsoft Entra IDなどクラウドサービスのログが何日分残る設定になっているかを確認します。
年内には、7日間や30日間で消えてしまうログについて、必要な記録が失われる前に集約・長期保存の仕組みを整え、運用を始めてください。退職者のアカウントが残っていないかの棚卸しも、このタイミングで行います。
その後は、ログを確認する担当者と頻度を決め、検知したときの連絡先と初動手順を文書にしておきます。ログが残り、誰かが定期的に見ているという状態をつくることが、次の不正アクセスに備える確かな一歩になります。