
この記事の要点
- 2026年10月は、不正アクセスによる個人情報の漏洩公表が急増しました。東京商工リサーチによると、上場企業とその子会社が公表した個人情報の漏洩・紛失事故は、1〜10月の累計(速報値)で215件に達し、年間の過去最多だった2024年の189件を、10月時点で上回っています。
- 公表事案で目立った手口や被害の経路は、「Webサイト・アプリへの不正アクセス(公開アプリを解析してサーバーを狙うA2B攻撃を含む)」「委託先・SaaS・クラウド経由の連鎖的な被害」「盗まれた認証情報による正規アカウントの悪用」の3つです。
- 企業がまず取り組むべきことは、外部公開しているシステムとAPI、利用中のSaaSとアカウントを把握することです。その上でログを確認し、自社でも不審なアクセスやアカウントの悪用が起きていないかを点検する必要があります。
この記事は「情報漏洩対策」特集の一部です
2026年10月に公表された情報漏洩・サイバー攻撃の事案から、目立った攻撃手法と被害の経路を整理しています。特集のメイン記事で紹介した漏洩ルートのうち、どのルートが実際に狙われているのか、最新の傾向がわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 2026年10月の動向とは?公表事案が急増した1カ月の全体像
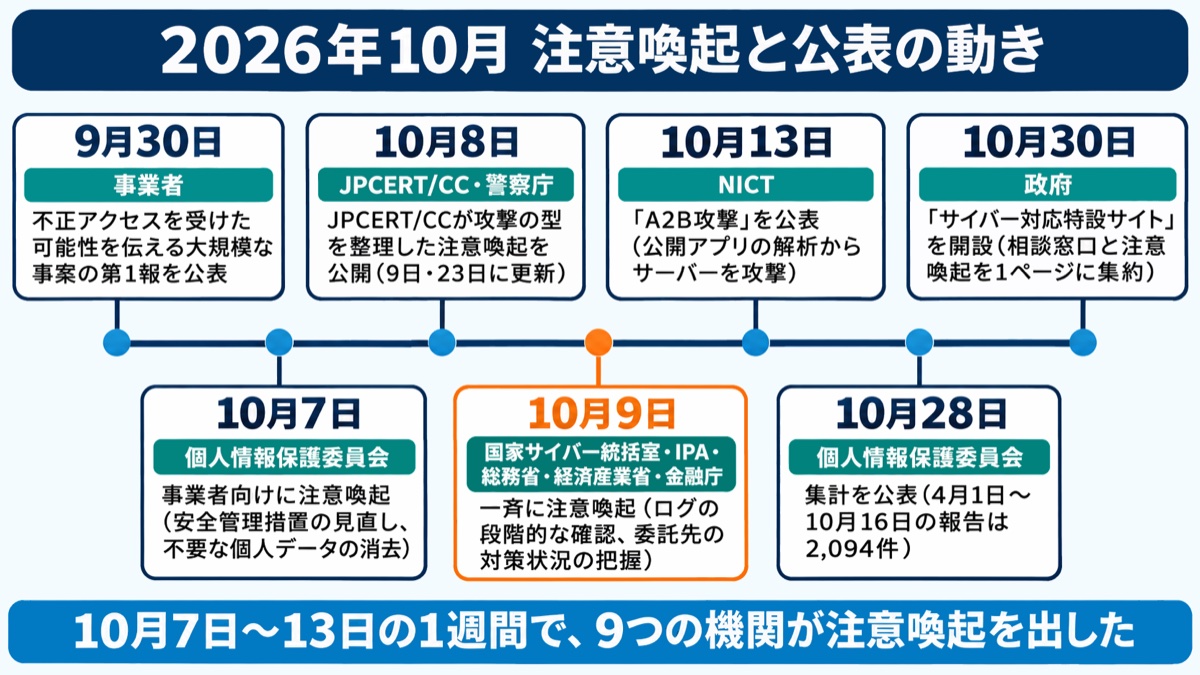
2026年10月は、不正アクセスによる情報漏洩の公表と、公的機関による注意喚起が短期間に集中した1カ月でした。Webサービスやアプリを公開している企業、外部のSaaSやクラウドを業務に利用している企業では、業種や規模を問わず、自社に関係するリスクを点検する必要があります。
9月30日に不正アクセスを受けた可能性を伝える大規模な事案の第1報が公表され、その後、10月には外食・小売・物流・情報通信など、幅広い業種で漏洩の公表が続きました。
こうした状況を受け、個人情報保護委員会は10月7日に事業者向けの注意喚起を出しました。10月8日には、JPCERT/CC(日本のセキュリティインシデント対応の調整機関)が国内で確認された攻撃の型を整理した注意喚起を公開し、同日に警察庁も注意喚起を出しています。
10月9日には、国家サイバー統括室、IPA(情報処理推進機構)、総務省、経済産業省、金融庁がそろって注意喚起を出しました。続いて10月13日には、NICT(情報通信研究機構)が「A2B攻撃」という手口を公表しています。さらに10月30日には、政府が相談窓口や注意喚起を1ページにまとめた「サイバー対応特設サイト」を開設しました。10月7日から13日までの1週間で、9つの機関が注意喚起を出したことになります。
本記事は、毎月の公表事案と公的統計から傾向を読み解く定点観測記事です。個別の企業名や事件の経緯ではなく、統計の数字、攻撃手法、企業が取るべき対策を中心に解説します。
2. 統計で見る10月の情報漏洩:急増した報告件数と過去最多の累計
上場企業とその子会社が公表した個人情報の漏洩・紛失事故は1〜10月の累計で過去の年間最多を上回り、1,000万件以上の大規模な事故も集中しました。複数の統計が被害の拡大を示していますが、調査対象や集計期間が異なるため、それぞれの数字が何を表しているかを分けて読む必要があります。
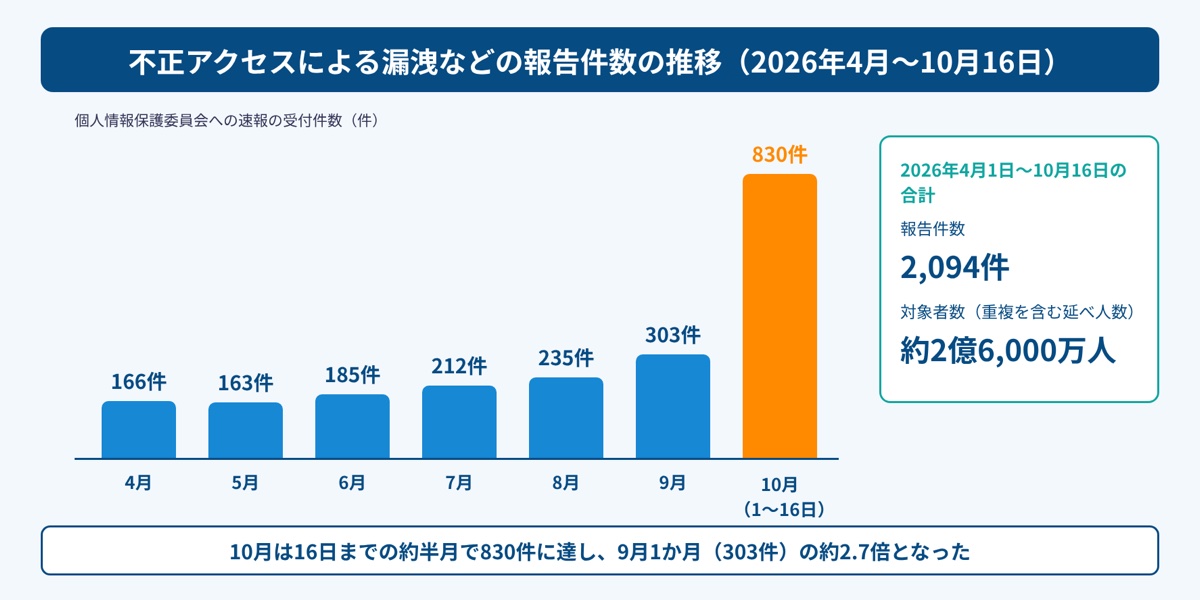
個人情報保護委員会が10月28日に公表した集計によると、2026年4月1日から10月16日までに個人情報保護委員会に直接報告された、不正アクセスによる個人データの漏洩などの報告は2,094件でした。この集計には漏洩などのおそれがある事態も含まれ、対象者は延べ約2億6,000万人となっています。重複を含むため、同じ数の個人が被害を受けたことを意味するものではなく、報告件数も事業者からの報告の件数であって、攻撃の件数そのものではありません。
月別の速報の受付件数を見ると、4月は166件、5月は163件と一度減少し、その後は9月の303件まで増加していました。一方、10月は16日までの約半月だけで830件に達しています。10月分は月の途中までの集計ですが、それまでの月を大きく上回る報告が集中したことが分かります。
東京商工リサーチの調査でも、件数と規模の拡大が示されています。上場企業とその子会社を対象とした2026年1〜10月の個人情報の漏洩・紛失事故は215件となり、それまで年間で最多だった2024年の189件を、10月時点で上回りました。
9月までは月10件台で前年並みでしたが、10月は速報値で109件と急増しています。漏洩した個人情報は累計で約3億5,000万件分となり、前年1年間の約3,064万件分の10倍以上でした。また、1,000万件以上の大規模な事故は2026年に10件発生し、そのうち6件が10月に集中しています。
セキュリティ専門メディア「サイバーセキュリティ総研」が11月2日時点の公表情報を基に独自に整理した集計では、10月に公表・続報があった130件のうち、Webサイト・アプリへの不正アクセスが75件、委託先・SaaS・クラウド経由が29件、認証情報・アカウントの悪用が17件、ランサムウェア・恐喝が9件でした。国内全体の発生件数や構成比を示すものではなく、分類も公表資料から主な手口を1つ選んだもので、厳密に切り分けられるものではありません。たとえば、認証情報の悪用と外部サービス経由の侵入は、同じ事案の中で重なる可能性があります。
年間を通した脅威の軸としては、IPA「情報セキュリティ10大脅威 2026」の組織編で、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」、4位が「システムの脆弱性を悪用した攻撃」となっています。10月の動向は、これらの上位の脅威が、実際の漏洩や業務停止として表れたものと捉えられます。
3. 10月に目立った攻撃手法①Webサイト・アプリへの不正アクセスとA2B攻撃
前述の民間集計でもっとも多く分類されたのは、公開されているWebサイトやスマートフォンアプリの裏側にある、サーバーやAPIへの不正アクセスです。利用者に見える画面だけでなく、その画面から呼び出される処理やデータへのアクセス権限を、サーバー側で適切に確認できているかが点検の焦点になります。
APIは、システム同士が情報をやり取りする窓口です。アプリ上では本人の情報だけが表示されていても、APIが受け付けた要求に対して必要な権限確認を行っていなければ、別の利用者の情報を取得されるおそれがあります。10月は、外食・小売・チケット販売などの公式アプリの会員情報が、まとめて取得される事案が目立ちました。
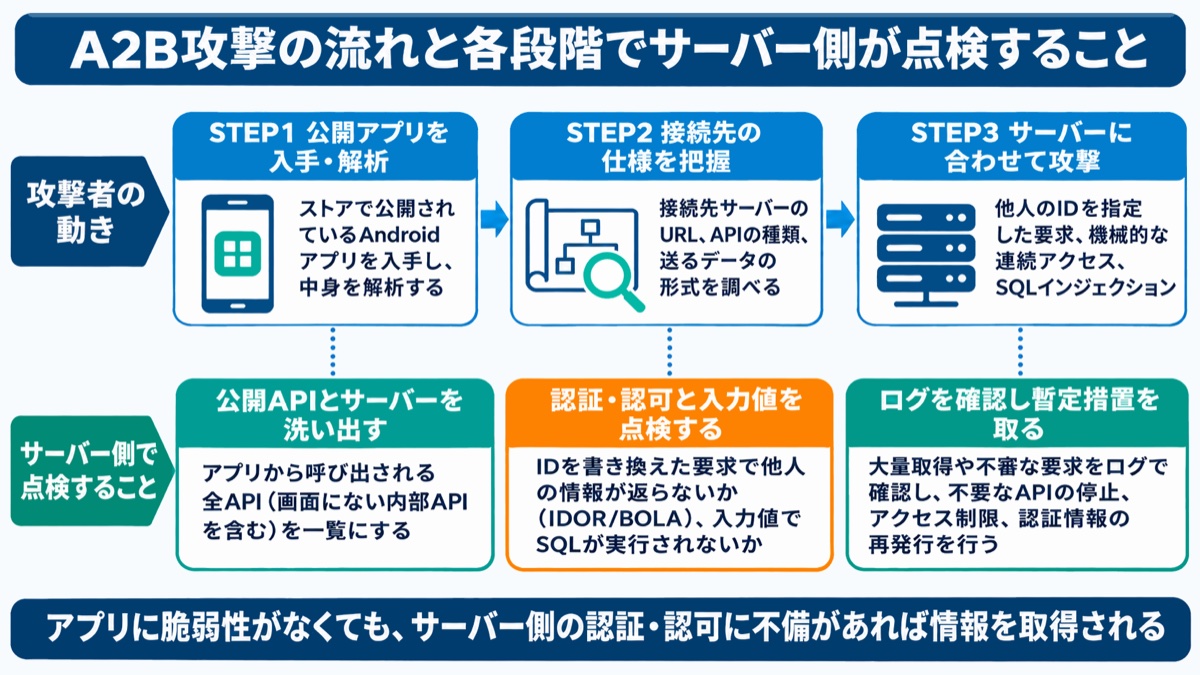
NICTは10月13日、こうした事案の一因として「A2B攻撃(App-to-Backend Attack)」を公表しました。これは、攻撃者が一般に公開されているAndroidアプリを入手して解析し、接続先のサーバーやAPIの仕様を調べた上で、対象のサーバーに合わせた攻撃を行う手法です。
注意すべき点は、アプリ自体に脆弱性がなくても、情報漏洩につながるおそれがあることです。接続先のサーバーで、認証・認可や入力値の検証に不備があれば、攻撃者に悪用される可能性があります。認証は「利用者が誰か」を確かめること、認可は「その利用者が何をしてよいか」を確かめることです。ログインできた利用者であっても、全ての情報を閲覧してよいわけではありません。
NICTは、iOSアプリやWebサービスのAPIでも同様の問題が起こり得るとしています。
公表された範囲では、本人の情報を表示する仕組みの突破、機械的な連続アクセスによる大量取得、利用履歴の自動送信機能の悪用などが報告されています。いずれも、正規の機能が想定外の形で使われた場合に、サーバー側で阻止できるかが問題になります。
また、不要になったにもかかわらず削除していなかったデータベースのバックアップが読み取られた例や、パスワードを復元できる形で保管していた例も明らかになっています。侵入を防ぐ対策に加え、取得され得るデータを必要以上に残さないことも、被害の拡大を抑える上で重要です。
NICTは対策として、公開APIやサーバーを洗い出し、アクセスログから不審なアクセスがないかを確認することを挙げています。加えて、APIの認可不備やSQLインジェクションなどを重点的に点検することも求めています。認可不備には、他人のIDを指定すると、その人の情報が見えてしまうIDOR/BOLAなどが含まれます。点検で問題が見つかった場合には、不要なAPIの停止、アクセス制限、認証情報の無効化・再発行といった暫定的な緩和策を講じます。アプリ開発を外部に委託している企業も、発注側として、何を対象に点検し、どのような結果だったのかを委託先に確認する必要があります。
4. 10月に目立った攻撃手法②委託先・SaaS・クラウド経由の連鎖的な被害
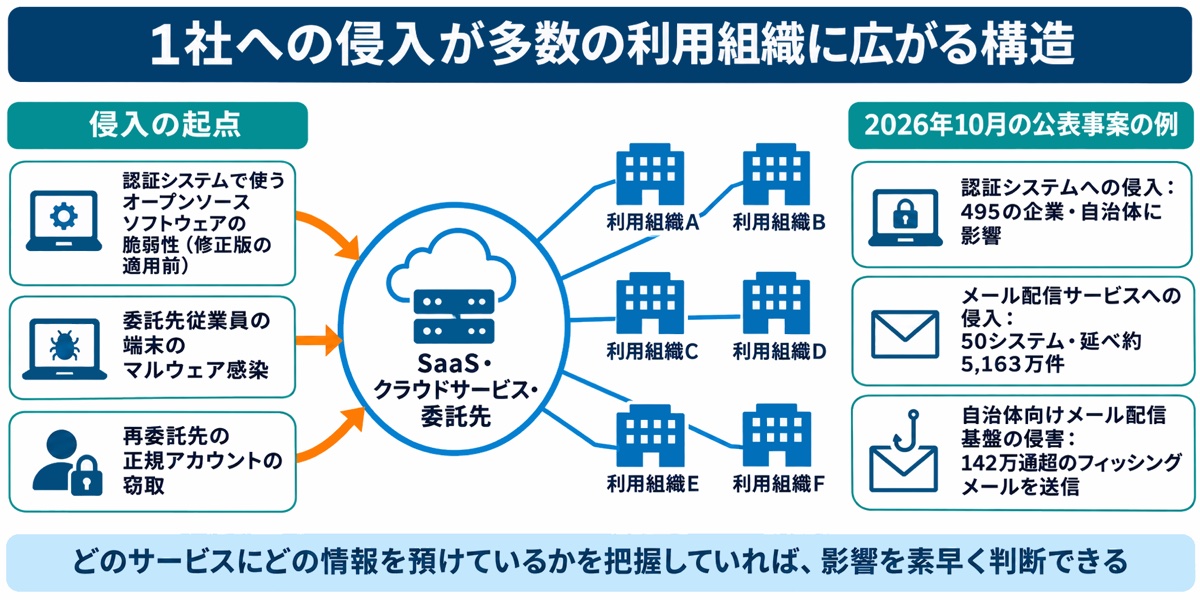
委託先やSaaS、クラウドサービスへの侵入が、多数の利用組織に波及する被害も目立ちました。自社のシステムだけを点検しても、外部に預けた情報のリスクまでは把握できません。利用サービスと委託先を含めて、情報の保管先や利用範囲を整理する必要があります。
10月に公表された事案では、クラウドサービスの認証システムで使われていたオープンソースソフトウェアの脆弱性を突かれ、修正版の適用前に侵入されて、495の企業・自治体の利用環境に影響が及んだ例がありました。
メール配信サービスへの不正アクセスによって、利用企業の50システム・延べ約5,163万件の情報が影響を受けた例も報告されました。また、自治体向けのメール配信基盤が侵害され、142万通を超えるフィッシングメールが送信された例もあります。このほか、委託先従業員の端末のマルウェア感染や、再委託先の正規アカウントの窃取が、侵入の起点となった例もありました。外部サービスのシステムだけでなく、そこで作業する人の端末やアカウントも、確認すべき接点になります。
この種の被害では、サービス提供元や委託先への侵入を、利用企業だけで防ぎきることはできません。利用企業の側でも、設定や権限、預ける情報の範囲を見直しておくとともに、外部で問題が起きた際に、自社への影響を速やかに判断できる状態を整えておくことが重要です。
具体的には、どの業務でどの外部サービスを使い、どの情報を預けているかを把握します。サービス名だけを並べても、影響を受ける顧客や業務までは分かりません。利用目的と預けている情報を対応させることで、公表された内容を自社の状況に当てはめやすくなります。
国家サイバー統括室や経済産業省の注意喚起でも、委託先の対策状況の把握や、サプライチェーン全体での対策が求められています。委託先に点検を依頼する場合も、対策の有無だけでなく、自社が預けている情報や利用している仕組みが、点検対象に含まれているかを確認することが大切です。
5. 10月に目立った攻撃手法③盗まれた認証情報による正規アカウントの悪用
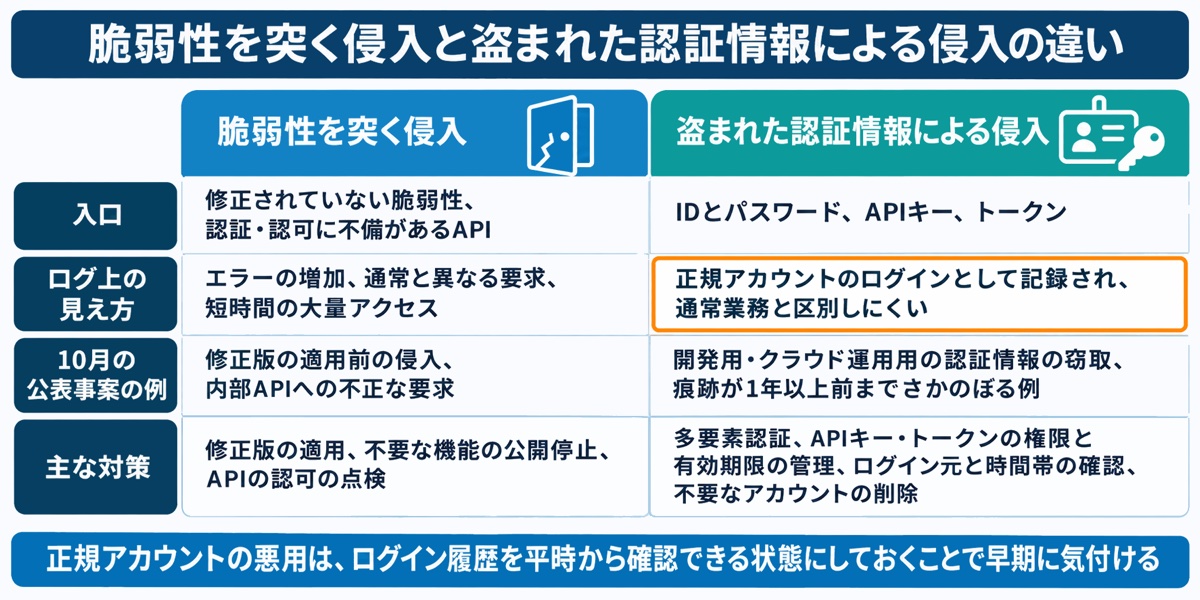
盗まれた認証情報を使い、正規の利用者になりすまして侵入する手口にも注意が必要です。IDとパスワードだけでなく、APIキーやトークンも対象になります。システムにログインできたことだけでは、その操作が本来の利用者によるものかを判断できません。
10月の公表事案では、開発用やクラウド運用用の認証情報が窃取され、正規アカウントで侵入された例がありました。侵入の痕跡が1年以上前までさかのぼる例も報告されています。正規アカウントによる操作は、通常業務の中に紛れやすいため、不審な使われ方を継続して確認することが重要です。
また、フィッシングで乗っ取られた社員や大学のメールアカウントから、なりすましメールや迷惑メールが大量に送信された例もありました。他のサービスから流出したIDとパスワードを使って不正ログインを試みる「リスト型攻撃」も報告されています。これらの手口では、自社システムの脆弱性への対応に加えて、認証情報とアカウントの管理が必要です。利用者本人が使う認証情報と、システム間の接続に使う認証情報を含めて、現在も必要か、適切に管理されているかを見直すことが求められます。
一方で、侵入から約2時間半で不正な操作を検知し、被害の拡大を抑えた例もあります。侵入を防ぐ対策と併せて、侵入後の異常を早期に発見できる状態を整えることが、被害の抑制につながります。
入口の対策としては、利用者が対話的にログインする場面に多要素認証を適用することが挙げられます。パスワードに加えて別の要素で本人を確認することで、パスワードが盗まれた場合の不正ログインのリスクを低減できます。一方、システム間の接続に使うAPIキーやトークンによる認証には、通常、利用者の操作を伴う多要素認証を直接適用できないため、権限と有効期限を管理し、漏洩が疑われる場合は失効・再発行します。併せて、「いつ、どこから、誰が」ログインしたかを、平時から確認できるようにしておく必要があります。
アカウントの棚卸しも欠かせません。退職者や異動者のアカウント、使われていないSaaSのアカウント、作成した覚えのないアカウントが残っていると、悪用される余地が広がります。存在するアカウントを一覧にするだけでなく、現在の利用者や業務上の必要性と照らし合わせて確認することが重要です。
6. ランサムウェアと恐喝:業務停止の影響と中小企業への広がり
ランサムウェアと恐喝は、情報の漏洩にとどまらず、事業の継続に深刻な影響を及ぼします。10月も業務の停止を伴う事案が相次いでおり、被害を情報システム部門だけの問題として捉えないことが重要です。
ランサムウェアは、データを暗号化して身代金を要求する不正プログラムです。10月の民間集計では、ランサムウェア・恐喝は手口別に9件とされていますが、ランサムウェアが関わった事案は、分類上の件数より多いとされています。
10月の公表事案では、受注・出荷の停止、中間決算発表の延期、約500台のサーバーの停止と約1週間の休講など、業務への影響が目立ちました。また、盗んだ情報を少しずつ公開すると予告し、多額の金銭を要求する恐喝の例も報告されています。
警察庁が公表した2026年上半期の統計では、ランサムウェアの被害報告は123件と、半期として過去最多でした。そのうち79件が中小企業であり、大企業だけが対象となる脅威ではないことが分かります。感染経路が判明した36件のうち、VPN機器からの侵入が18件、リモートデスクトップからの侵入が9件で、合わせて約4分の3を占めています。また、調査・復旧費用が判明した35件のうち、21件が1,000万円以上でした。いずれも、経路や費用が判明した事案を対象とした数字である点に留意する必要があります。
外部から接続するための機器の脆弱性や、漏洩した認証情報が主な侵入口となっている点は、10月の不正アクセスの傾向と共通しています。外部公開機器の点検とアカウント管理は、個人情報の漏洩を防ぐ上でも、業務停止につながる侵入を防ぐ上でも重要な対策です。
7. 公的機関の注意喚起から読み解く、企業に求められる対策
企業が優先すべき対策は、「公開しているものを把握する」「ログで異常を確かめる」「入口と権限を絞る」「委託先を含めて管理する」の4つに整理できます。10月の注意喚起は機関によって表現や対象が異なりますが、自社の管理対象を明らかにし、実際の利用状況を確認するという方向性は共通しています。
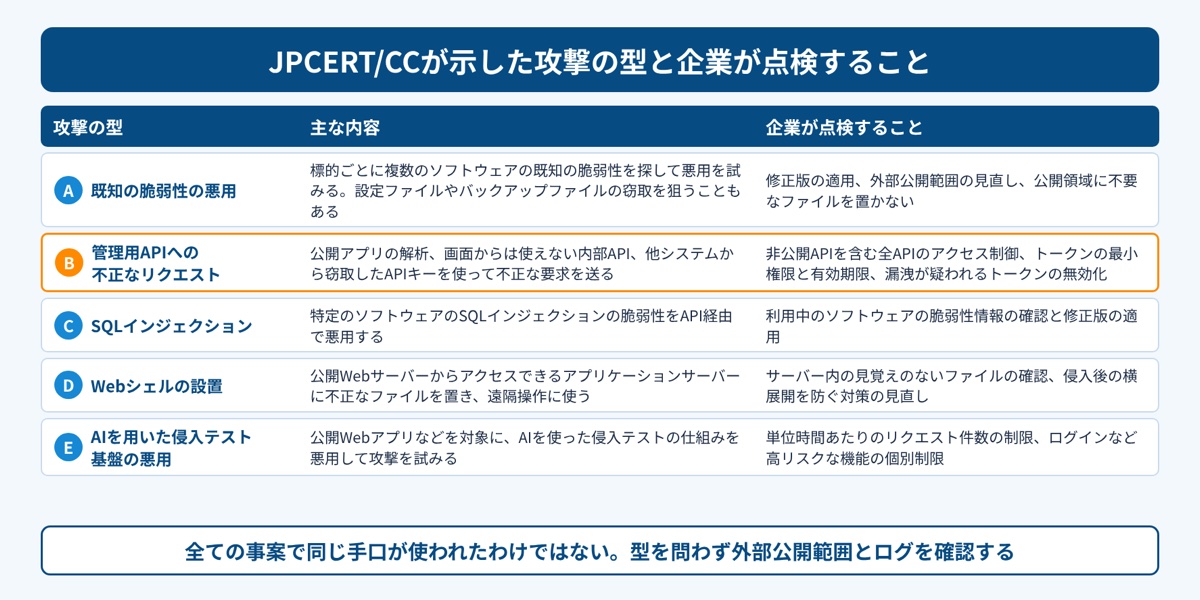
JPCERT/CCは、国内で確認された攻撃をいくつかの型に分けて示しました。具体的には、既知の脆弱性をスキャンして悪用を試みる型、公開アプリの解析や窃取したAPIキーを使って管理用APIに不正なリクエストを送る型、特定のソフトウェアのSQLインジェクションを悪用する型などです。
さらに、公開Webサーバーからアクセスできるアプリケーションサーバーに、遠隔操作用の不正なプログラム(Webシェル)を設置する型や、AIを用いた侵入テスト基盤を悪用した攻撃の試行なども挙げています。ただし、JPCERT/CCは、全ての事案で同じ手口が使われたわけではないとしています。
IPAは「速やかに実施すべき対策」として、外部公開アプリと利用中の外部サービスのログを、まず直近1カ月、次に3カ月と段階的に確認することを求めています。対象期間を段階的に広げることで、直近の異常の確認から、過去の痕跡の調査へと進められます。
確認する観点は、エラーの出力量や平時との差、ログイン失敗の量、ログイン元のIPアドレスや時間帯、作成した覚えのないアカウントの有無などです。無効化したはずのアカウントが有効化されていないかも確認対象になります。ログが残っていることと、異常の有無を確認できていることは分けて考える必要があります。異常があれば、速やかにインシデントと判断し、専門のベンダーに詳細調査を依頼することが推奨されています。社内で確認する担当者と、調査を依頼する際の連絡先を明確にしておくと、確認結果を次の対応につなげやすくなります。
個人情報保護委員会は、安全管理措置の見直しと、不要になった個人データの消去を求めています。技術的な手法の例としては、従業者に付与するアクセス権限の最小化、アクセス者の識別と認証の強化、外部からの不正アクセスの防止、テストで使う個人データの最小化、常時監視による早期検知を挙げています。
これらを自社の実務に当てはめると、出発点は3つの一覧をそろえることです。外部公開しているWebサイト・アプリ・API、利用中のSaaSとそのアカウント、委託先と預けている情報を整理します。その上で、ログの保存期間と確認担当者を決め、一覧にある対象を実際に点検できる状態にすることが重要です。
8. 被害を想定した初動対応と報告の期限
不正アクセスが疑われた場合は、被害拡大を抑える措置と、調査に必要な証拠の保全、法令に沿った報告を並行して進めます。被害が起きてから担当者や連絡先を探すことにならないよう、平時に対応手順を整理しておく必要があります。
初動では、不正に使われた疑いのあるアカウントの停止と、パスワード・APIキー・トークンの無効化、問題のあるAPIや機能の一時停止、ログの保全を優先します。原因や影響範囲を調べるためのログを残すことが重要です。ログを消してしまうと、いつから不正アクセスがあったのか、どの情報が影響を受けたのかを確認できなくなるおそれがあります。利用を停止する対応と、記録を保全する対応を、手順の中で併せて整理しておきます。
並行して、影響を受けた可能性のある利用者に対し、パスワードの変更や、不審な連絡への注意を呼びかける準備を進めます。調査、社内への連絡、利用者への案内をそれぞれ誰が担当するかが決まっていれば、対応の抜けや判断の遅れを抑えやすくなります。
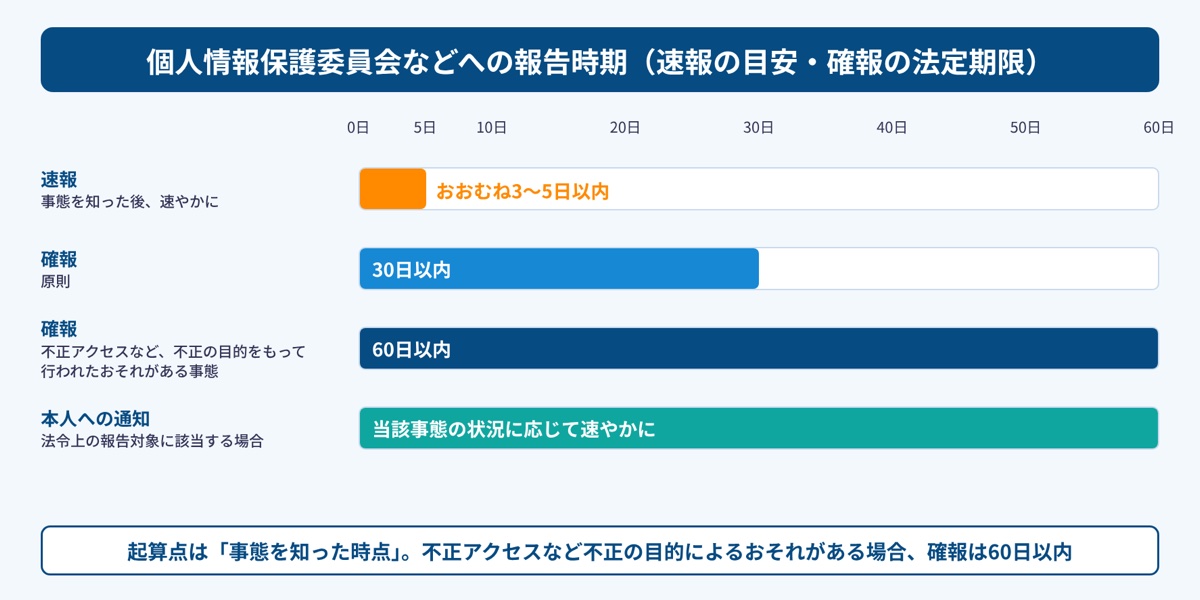
個人情報の漏洩などが法令上の報告対象に該当する場合は、原則として、個人情報保護委員会(業種によっては権限の委任先)への報告と、本人への通知が必要です。委託先が委託元に所定の通知を行う場合などには例外があります。報告対象には、不正アクセスなどにより、不正の目的をもって行われたおそれがある個人データの漏洩・滅失・毀損が発生した事態や、それらが発生したおそれがある事態も含まれます。本人への通知は、事態の状況に応じて速やかに行うもので、委員会への確報の期限まで待ってよいという意味ではありません。
報告は、事態を知った後、速報を速やかに行います。おおむね3〜5日以内が目安です。確報は、報告対象事態を知った日から30日以内に行います。不正の目的をもって行われたおそれがある漏洩などに該当する場合は、同日から60日以内です。
被害の相談先としては、警察のサイバー事案の相談窓口や、JPCERT/CCへのインシデント報告があります。政府が10月30日に開設した「サイバー対応特設サイト」には、これらの相談窓口や各機関の注意喚起がまとめられています。平時のうちに担当者間で相談先を共有し、社内の連絡先と併せて確認できるようにしておくと、対応を始める際の迷いを減らせます。
9. OPTiM Biz PremiumでSaaSと従業員のIDを棚卸しし、認証情報の悪用リスクを減らす
SaaSと従業員のIDを把握し、不要なアカウントの見直しや認証の強化につなげることは、10月に目立ったリスクへの備えになります。特に「委託先・SaaS経由の被害」と「盗まれた認証情報の悪用」については、利用実態が分からなければ、影響の確認や対策の対象も定めにくくなります。
OPTiM Biz Premiumは、MDM(モバイル端末管理)のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。ID管理には、シングルサインオン、多要素認証、アクセス制御が含まれます。
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、余剰ライセンスを特定できます。情報システム部門が把握していないクラウドサービスやソフトウェアである「シャドーIT」も検知できるため、社内の利用実態を確認する手がかりになります。こうした情報は、「どの外部サービスに自社の情報があるか」を整理する際にも役立ちます。把握したサービスの利用目的や、預けている情報と照らし合わせることで、外部サービスで問題が起きたときに確認すべき対象を整理しやすくなります。
ID管理では、登録した全従業員の企業アカウントを1画面で集中管理でき、CSVによる一括登録・削除にも対応しています。従業員の在籍状況や業務上の必要性とアカウントを照合し、退職や異動に伴う見直しにつなげることができます。
また、シングルサインオンは、1回の認証で複数のサービスを使える仕組みです。認証の入口をまとめ、メール認証コードや認証アプリのワンタイムパスワードによる多要素認証を組み合わせることで、パスワードが盗まれた場合の不正ログインのリスクを低減できます。
ただし、ツールの導入だけで対策が完了するわけではありません。ID管理側でアカウントを削除した場合も、連携の方法に応じて、外部サービス側のアカウントの削除・無効化、発行済みのAPIキーや接続用トークンの失効、委託先側の権限変更を別途確認する必要があります。ログを誰がいつ確認するか、異常を見つけたら誰に報告するかといった運用ルールも必要です。SaaSやIDの管理機能を日々の棚卸しに組み込み、フィッシングへの注意を促す従業員教育と併せて、継続して運用することが前提になります。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
10月のように公表事案や注意喚起が立て続けに出ると、情報システム担当者は「自社も対象なのか」「どこから手を付ければよいのか」と、通常業務と並行して対応に追われることになります。全てを一度に片付けようとせず、時期を区切って順番に進めれば、負担を抑えながら対策を進めやすくなります。
まず今週中に、外部に公開しているWebサイト・アプリ・APIと、業務で使っているSaaSの一覧を作り、IPAが示す観点に沿って直近1カ月のログイン失敗の量や、作成した覚えのないアカウントがないかを確認してください。併せて、退職者や異動者のアカウント、使われていないAPIキーが残っていないかも見直します。ここで異常が見つかった場合は、予定を待たずに初動対応に移ります。年内には、直近3カ月までログの確認範囲を広げ、重要なサービスに多要素認証を設定し、委託先に預けている情報と委託先の点検状況を整理しておきましょう。その後の仕組みづくりとして、ログの保存期間と確認担当者、インシデント発生時の連絡先と、個人情報保護委員会などへの報告時期(速報は事態を知ってから速やかに、おおむね3〜5日以内を目安とし、確報は事態を知った日から30日以内、不正の目的をもって行われたおそれがある漏洩などに該当する場合は60日以内)を手順書にまとめておきます。
公表事案を自社の点検項目に置き換え、未確認の対象や対策が必要な箇所について、担当者と対応期限を決めてください。その結果を社内で共有し、異常の発見から被害拡大の防止まで、迷わず対応できる運用に結び付けましょう。