
この記事の要点
- ID管理とは、従業員や委託先が業務で使うアカウント(ID)について、「誰に・どのシステムの・どの権限を・いつまで」与えるかを把握し、発行から削除までを統制する取り組みです。
- 2025年に検挙された識別符号窃用型の不正アクセス399件のうち、84件はパスワードの設定・管理の甘さにつけ込んだもの、61件は元従業員や知人など「IDを知り得る立場」の人物によるものでした。ID管理の不備は、外部攻撃と内部不正の両方の入口になります。
- 対策の基本は、ID台帳による全体把握、多要素認証とSSOによる認証強化、最小権限、入社・異動・退職に連動した発行と削除の4つです。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「クラウド(SaaS)への不正アクセス」と「退職者などのアカウント放置」について、IDの把握から発行・削除までの管理方法を詳しく解説しています。特集のメイン記事で紹介した対策「ID・アカウントの棚卸し」「多要素認証(MFA)」「シングルサインオン(SSO)」を、日々の運用にどう組み込むかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. ID管理とは?企業におけるIDの範囲と目的
ID管理とは、業務システムやクラウドサービス(SaaS)のアカウントを、利用者ごとに適切に発行・変更・削除し、その状態を継続して把握する取り組みです。アクセス権限の管理まで含めた領域は、IAM(Identity and Access Management:IDとアクセスの管理)と呼ばれ、「本人であることを確認する認証」と「利用できる範囲を決める認可」を一体で扱います。
管理するのは、ログイン名とパスワードだけではありません。誰がそのアカウントを使い、どの情報にアクセスでき、いつまで利用する必要があるのかまで把握することが重要です。アカウントが存在していても、利用者や付与した権限が分からなければ、適切に管理できているとはいえません。
対象には、Microsoft 365などのグループウェア、勤怠・経費精算などの社内システム、チャットや顧客管理などの業務SaaSが含まれます。VPN、PCやスマートフォンへのログイン、SNSの公式アカウント、システム管理者用の共有アカウントも対象です。業務で使う「入口の鍵」を幅広く管理する必要があります。
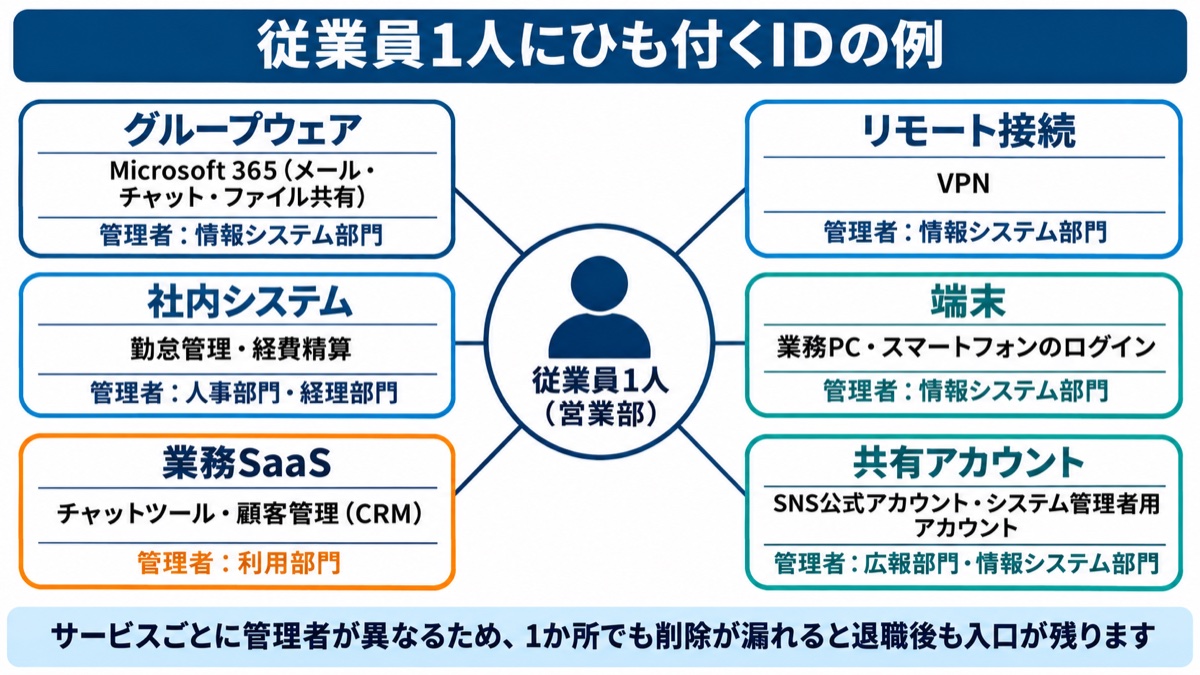
従業員が使うサービスが増えるほど、管理すべきIDも増えます。サービスごとに管理者や削除手順が異なるため、一部のIDを見落とすと、退職後も業務データにアクセスできる状態が残ります。
ID管理の目的は、こうしたアカウントを企業として一元的に把握し、必要な人が必要な範囲で利用できる状態を維持することです。発行時だけでなく、利用中の権限変更や利用終了後の削除まで管理することで、不正アクセスと情報漏洩のリスクを抑えます。
2. ID管理が不十分な企業で起きている不正アクセスの実態
不正アクセス対策では、システムの脆弱性への対応に加え、正規のIDとパスワードの不正利用を防ぐことが重要です。警察庁・総務省・経済産業省が2026年3月に公表した「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」によると、2025年の不正アクセス行為の認知件数は7,190件で、前年の5,358件から約34%増加しました。
同年に検挙された不正アクセス行為407件のうち、399件は、他人のIDとパスワードを無断で使う「識別符号窃用型」でした。手口の内訳では、パスワードの設定・管理の甘さにつけ込んだものが84件、フィッシングサイトから入手したものが77件、識別符号を知り得る立場にあった元従業員や知人などによるものが61件です。
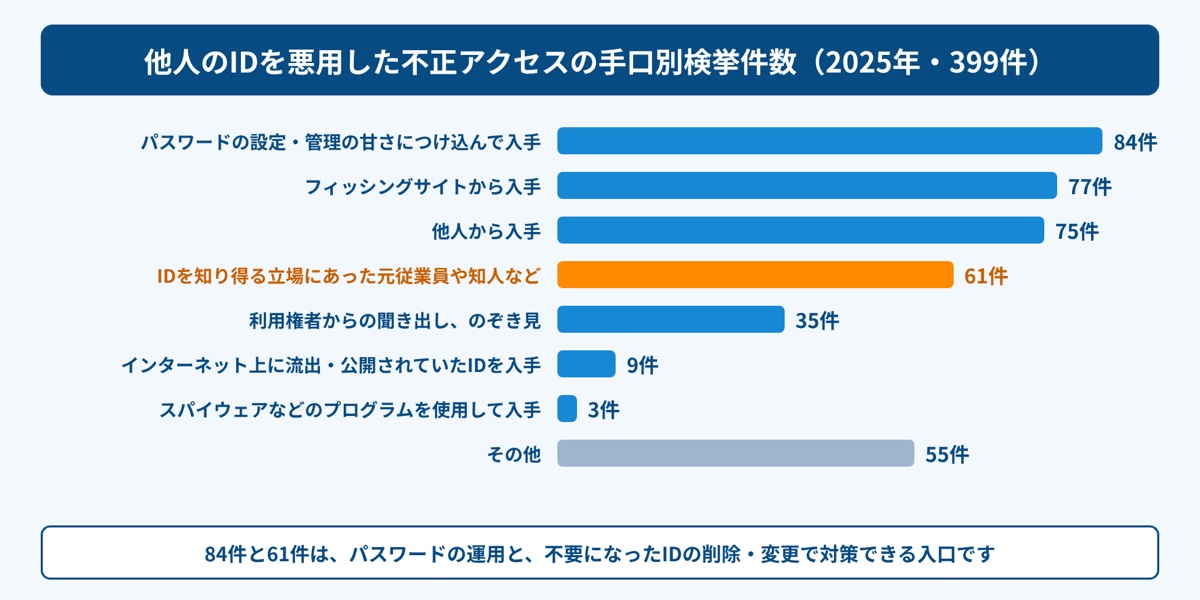
これらの数字からは、パスワードを適切に設定するだけでなく、認証情報をだまし取られることや、過去にIDを知っていた人物による利用にも備える必要があると分かります。外部からの攻撃への対策と、社内のアカウント運用の見直しを併せて進めることが大切です。
2025年に検挙された識別符号窃用型の不正アクセス399件をサービス別に見ると、社員・会員用などの専用サイトが122件でもっとも多くなっています。従業員向けのシステムも不正利用の対象となるため、退職者のIDや推測しやすいパスワードを放置しない管理が必要です。
IPA「情報セキュリティ10大脅威 2026」(組織編)でも、内部不正による情報漏洩が7位、リモートワークなどの環境や仕組みを狙った攻撃が8位に挙げられています。どちらも、誰がアクセスできるのか、どこまで操作できるのかを管理することが、重要な対策の一つになります。
3. 企業のID管理が抱える5つの課題
企業のID管理では、増え続けるアカウントに対して、把握や変更・削除の仕組みが追いつかないことが課題です。特に、部門ごとにサービスを導入し、管理者や作業手順が分かれている場合は、全社で管理状況を確認しにくくなります。
IDの全体像を誰も把握していない
管理対象となるIDが分からなければ、必要な対策を適用できません。部門ごとにSaaSを契約していると、情報システム部門が把握していないサービスやアカウントが生まれます。
情報システム部門が把握・承認していないIT機器やサービスなどの業務利用を「シャドーIT」と呼びます。また、管理部門が把握していない業務用アカウントは「シャドーID」と呼ばれます。存在を知らないIDには、パスワードのルールを適用することも、退職時に削除することもできません。
退職者・異動者のIDが残る
人事の手続きとIDの変更・削除が連動していないと、不要なアクセス権限が残ります。退職の連絡が各システムの管理者に届かなかったり、連絡が届いても一部のサービスで削除が漏れたりするためです。
異動時も、新部署の権限を追加するだけでは不十分です。旧部署の権限が残ると、業務上は不要になった情報にもアクセスできる「権限の積み上がり」が起こります。
パスワードの使い回しと弱いパスワード
多数のパスワードを利用者の記憶だけで管理しようとすると、使い回しや推測しやすい設定につながります。サービスごとに異なるパスワードを覚える負担が大きいほど、同じものを繰り返し使いやすくなります。
パスワードを使い回していると、1つのサービスから流出したID・パスワードを使って別のサービスへのログインを試みる「パスワードリスト攻撃」による被害を受けやすくなります。
共有アカウントと特権IDの管理があいまい
共有アカウントや特権IDは、利用者と利用状況を明確にする必要があります。複数人で使う共有アカウントは、誰がいつ操作したのかを追跡しにくく、責任の所在もあいまいになりがちです。
システム設定を変更できる管理者権限を持つID(特権ID)も、担当者の異動後にパスワードが変わらないまま残ることがあります。広い権限を持つIDほど、利用者の変更を確実に管理することが重要です。
手作業による管理の負担
各サービスで個別に発行・削除する運用は、作業漏れと担当者の負担につながります。Excelの台帳を更新しながら、それぞれの管理画面でも作業する場合、台帳と実際の状態をそろえる手間がかかります。
入退社や異動のたびに同様の作業が発生するため、担当者の注意力に依存した管理では、継続して正確さを保つことが難しくなります。
4. ID管理の不備が招くリスクと企業の責任
ID管理の不備は、情報漏洩だけでなく、業務停止や取引先への被害拡大につながります。正規のIDでログインされた場合、通常の利用者による操作と見分けがつきにくく、発見が遅れる点にも注意が必要です。
個人情報を扱う企業には、法令上の責任も伴います。個人情報保護法のガイドライン(通則編)では、事業者が講じるべき技術的安全管理措置として、アクセス制御、アクセス者の識別と認証、外部からの不正アクセスなどの防止を挙げています。IDと権限の管理は、これらの安全管理措置の中核にあたります。
不正アクセスによって個人データの漏洩が発生した、または発生したおそれがあり、法令上の報告対象に該当する場合は、個人情報保護委員会への報告と本人への通知が必要になります。漏洩したデータに高度な暗号化などの措置が講じられている場合など、報告対象とならないケースもあるため、個人情報保護委員会の資料で条件を確認します。
報告は、報告対象の事態を知った後、速報を速やかに行います。おおむね3〜5日以内が目安です。確報の期限は事態を知った日から30日以内で、不正の目的をもって行われたおそれがある場合は60日以内となります。本人への通知も、状況に応じて速やかに行います。
こうした対応を進めるには、問題となったIDの利用者や権限、アクセスした情報を確認できることが重要です。平時から管理状況を把握しておくことは、不正利用の予防に加え、発生後の調査と報告にもつながります。
5. ID管理の基本原則:把握・認証・認可・ライフサイクル
ID管理は、「把握」「認証」「認可」「ライフサイクル管理」の4つを組み合わせて進めます。ログイン時の本人確認だけを強化しても、不要なIDや過剰な権限が残っていれば、管理上の問題は解消しません。
- 把握:どの従業員が、どのサービスに、どの権限のIDを持っているかを台帳で一元的に把握する
- 認証:ログインしようとしている人が本人であることを、パスワードだけに頼らず確認する
- 認可:業務に必要な範囲だけの権限を与える(最小権限の原則)
- ライフサイクル管理:入社・異動・退職に合わせて、IDの発行・変更・削除を確実に行う
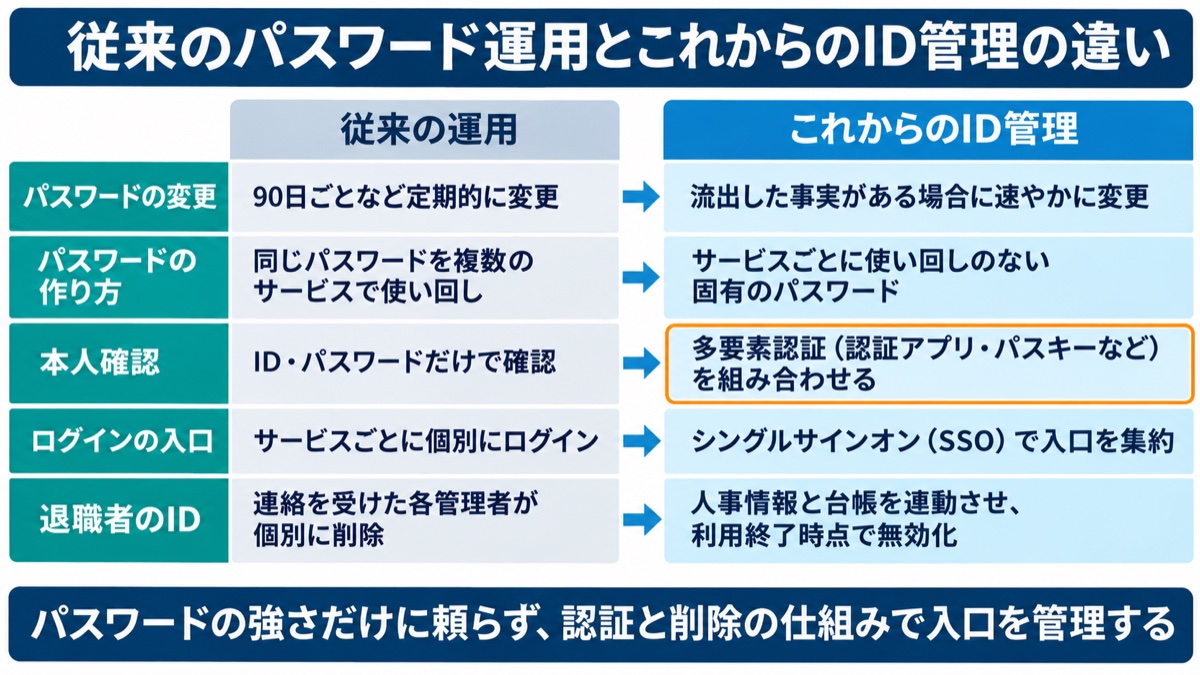
パスワードについても、変更の回数だけで安全性を判断しないことが大切です。以前は「90日ごとに変更する」運用が一般的でしたが、総務省「国民のためのサイバーセキュリティサイト」では、サービス側から流出した事実がない場合、パスワードを変更する必要はないとしています。その上で、定期的な変更よりも、使い回しのない固有のパスワードを設定することを求めています。
旧・内閣サイバーセキュリティセンター(NISC、現・国家サイバー統括室)からも、定期変更は不要で、流出時に速やかに変更する旨が示されています。社内ルールを見直す際は、定期変更の有無に加え、使い回しを防ぐ運用と流出時の対応を確認する必要があります。
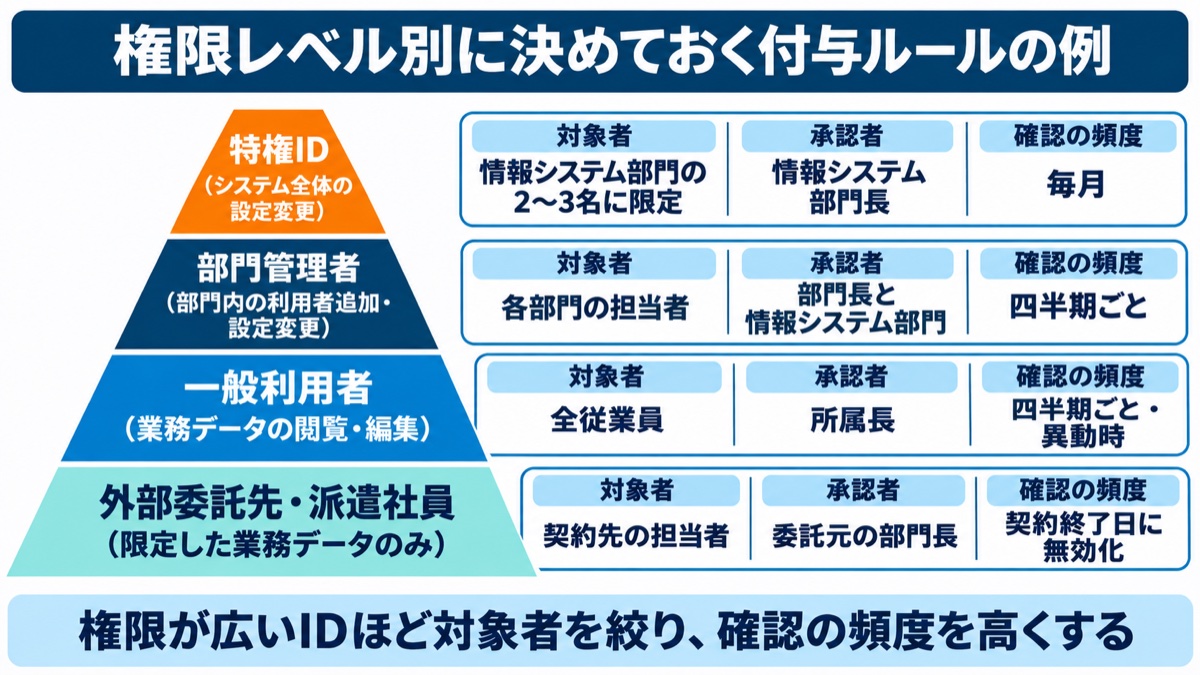
認可では、利用者全員に同じ権限を与えるのではなく、業務に必要な範囲に絞ることが基本です。そのために、権限のレベルごとに付与のルール、承認者、確認の頻度を決めておきます。
特に、システム全体の設定を変更できる特権IDは、利用者を限定し、利用記録を残す運用が欠かせません。誰に権限を与えたかだけでなく、その権限が現在も必要かを確認することが重要です。
6. 不正アクセスを防ぐ具体的なID管理の方法
具体的な対策では、IDの全体像を把握した上で、認証の強化、権限の整理、利用記録の確認を進めます。それぞれの対策を組み合わせ、アカウントの状態と実際の利用状況を確認できるようにすることが大切です。
ID台帳を作り、定期的に棚卸しする
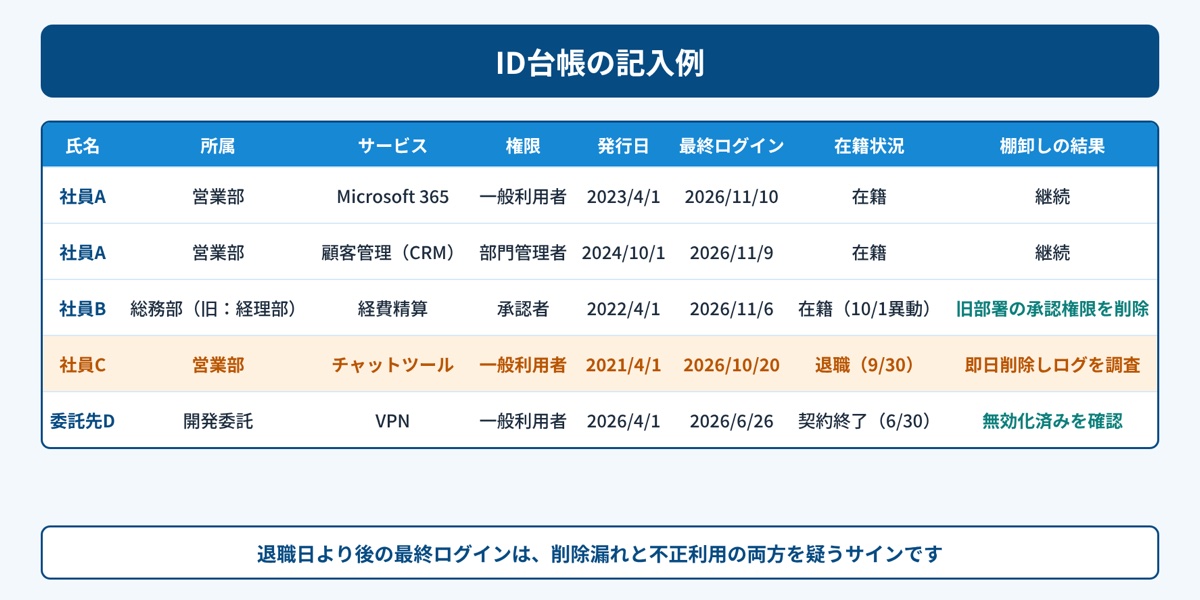
ID台帳は、誰が何を利用しているかを確認するための基礎になります。従業員ごとに、利用サービス、権限、発行日、最終ログイン日を一覧にまとめます。
台帳は人事情報の在籍状況・所属とひも付け、例えば四半期に1回など、業務やリスクに応じて頻度を定めて棚卸しします。最終ログインから長期間が経過しているIDや、退職者のIDが残っていないかを確認してください。台帳を作成して終わりにせず、実際のアカウントの状態と照らし合わせることが重要です。
多要素認証を必須にする
多要素認証(MFA)は、ID・パスワードの流出に備えるための基本的な対策です。パスワードに加え、ワンタイムパスワードや認証アプリなど、別の要素を使って本人確認を行います。これにより、ID・パスワードが流出しても、それだけではログインできなくなり、不正ログインのリスクを下げられます。ただし、ワンタイムパスワードもフィッシングサイトで入力させられて詐取されることがあるため、管理者権限などの重要なアカウントでは、パスキーなどフィッシングに強い認証方式も検討します。
警察庁などの公表資料でも、アクセス管理者が講じるべき対策として、ワンタイムパスワードなどの二要素認証や、パスキーによる認証の強化が挙げられています。
シングルサインオン(SSO)で入口をまとめる
SSOは、複数のサービスへの認証をまとめ、利用者と管理者の負担を抑える仕組みです。1つのID・パスワードで認証すると、連携した複数のサービスを利用できます。
従業員が覚えるパスワードが減るため、使い回しを防ぎやすくなります。管理者にとっても、認証の入口を1か所に集約できる利点があります。SSOの入口で多要素認証を必須にすれば、SSO経由のログインをまとめて強化できます。ただし、各サービスにIDとパスワードで直接ログインできる経路が残っている場合は、その経路にも認証対策が必要です。
共有アカウントを減らし、特権IDを分ける
誰が操作したかを確認できるよう、共有アカウントは可能な限り個人ごとのIDに切り替えます。共有を続ける必要がある場合は、利用者を記録し、担当者が変わった際にパスワードを変更します。
また、管理者権限を持つIDは日常業務用のIDと分け、必要なときだけ使用します。通常の業務でも広い権限を使い続ける状態を避け、用途に応じて使い分けることが重要です。
ログを確認する
ログは、不正利用の兆候と発生後の影響範囲を確認するために必要です。誰が、いつ、どこからログインしたかを記録し、普段と異なる動きがないかを確認します。
確認する対象には、深夜や海外からのログイン、短時間での大量のログイン失敗などがあります。記録を残すだけでなく、通常の利用状況と照らし合わせて確認する運用につなげます。
7. 入社・異動・退職に合わせたID運用と社内ルール
IDの発行・変更・削除を確実に行うには、人事上の手続きとID管理を連動させる必要があります。管理の仕組みを整えても、退職や異動の情報が担当者に届かなければ、不要なIDや権限は残ります。
入社時は必要なIDを発行し、異動時は権限を変更し、退職時は利用を停止するという流れを、社内の共通手順として定めることが重要です。
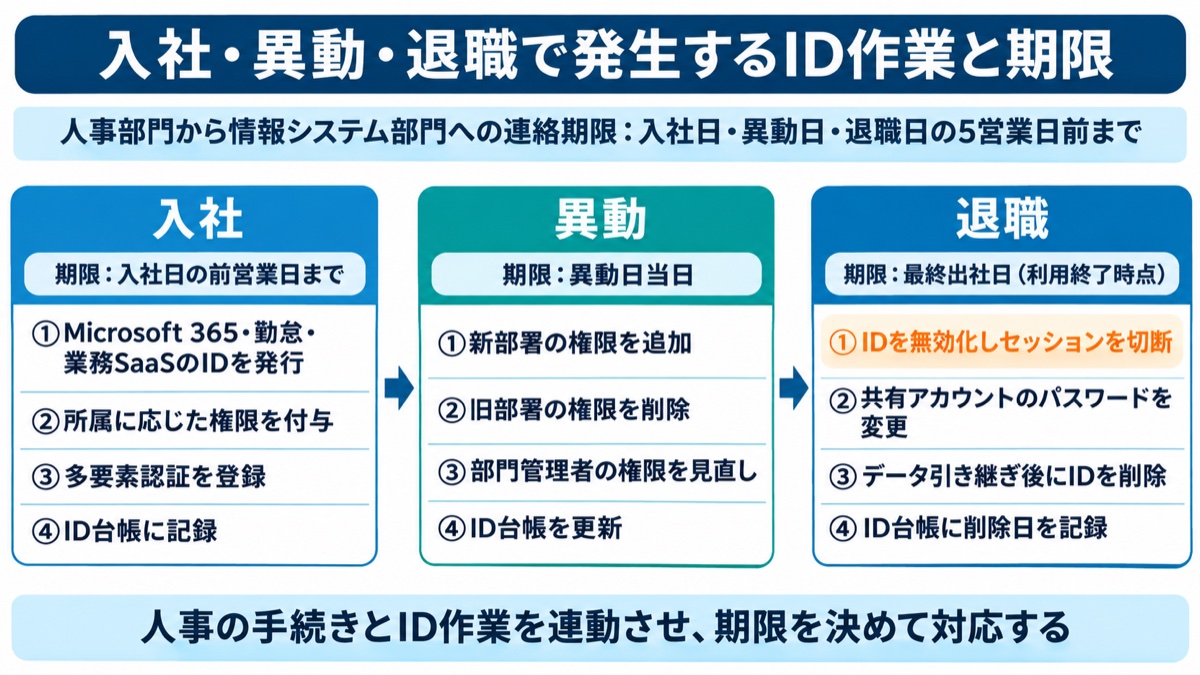
社内規程には、連絡する人、作業する人、対応期限が分かるように、次の点を定めます。担当者が変わっても同じ手順で対応できる状態を目指します。
- 人事部門から情報システム部門への入退社・異動の連絡方法と期限(例:退職日の5営業日前までに連絡)
- 最終出社日や契約終了日など、利用が終わる時点に合わせてIDを無効化し、ログイン中のセッションも切断した上で、データの引き継ぎ後に削除する手順
- 委託先・派遣社員のIDの発行責任者と有効期限
- 部門がSaaSを新たに契約する際の申請と承認の手順
退職時は、IDの無効化と削除を分けて考えることも大切です。退職日当日にアクセスを停止した上で、必要なデータの引き継ぎを行い、その後に削除する流れを明確にします。
従業員への教育も欠かせません。パスワードを使い回さない、IDを他人に貸さない、フィッシングメールに注意するといった基本を、入社時と定期的な研修で伝えます。管理者の作業と利用者の行動の両面から、社内ルールを定着させることが重要です。
8. IDの不正利用が疑われるときの初動対応
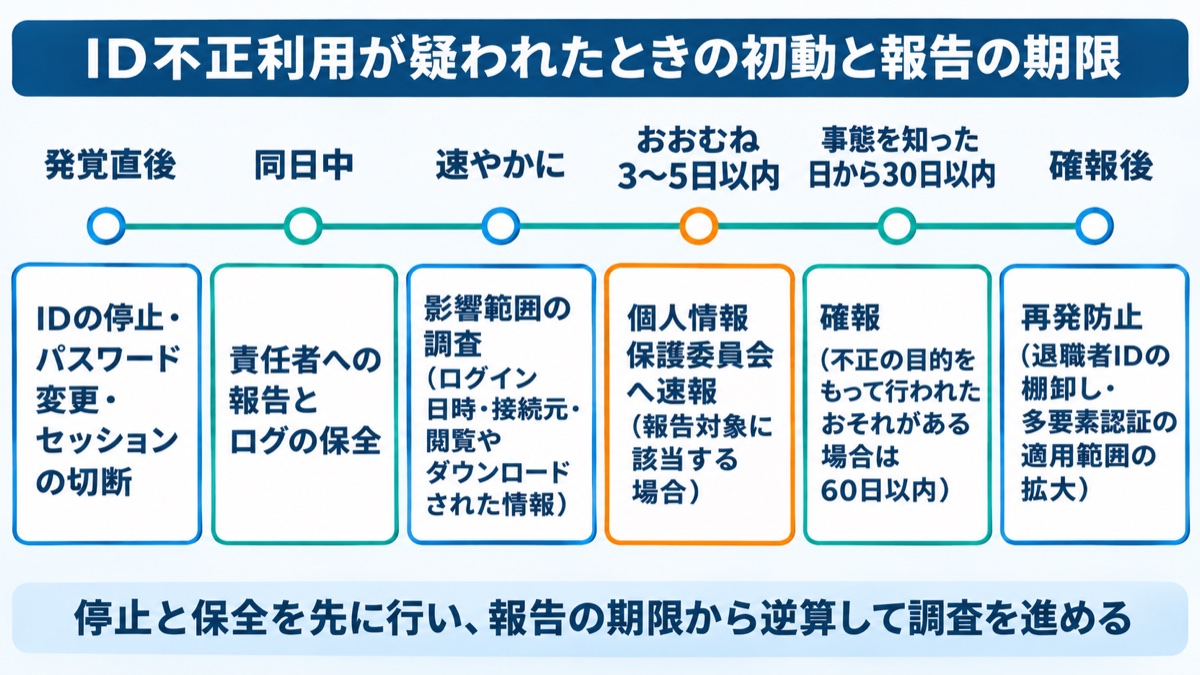
IDの不正利用が疑われた場合は、被害の拡大を防ぎながら、調査に必要な記録を確保します。対応時に迷わないよう、停止、報告と保全、調査、法令上の報告、再発防止の流れを把握しておくことが大切です。
- 該当IDの停止とセッションの無効化:該当IDを停止し、パスワードを変更します。ログイン中のセッションも切断し、不正な利用が続かないようにします。
- 関係者への報告と証拠の保全:社内の責任者への報告とログの保全は、IDの停止と並行して速やかに行います。
- 影響範囲の調査:保全したログから、不正ログインの日時、接続元、閲覧・ダウンロードされた情報を確認します。同じパスワードを使っていた他のサービスについても、不正利用がないかを確認します。
- 法令上の報告:個人データの漏洩またはそのおそれがあり、法令上の報告対象に該当する場合は、個人情報保護委員会への報告と本人への通知を行います。
- 再発防止:退職者IDの残存やパスワードの使い回しなど、原因を特定し、IDの管理方法や社内の運用を見直します。
アクセスを遮断するだけでは、何が起きたのか、どの情報に影響が及んだのかは分かりません。ログによる確認と証拠の保全を進め、報告や再発防止に必要な情報を整理します。
9. OPTiM Biz PremiumでSaaSと従業員のIDを一元管理し、削除漏れとシャドーITを防ぐ
OPTiM Biz Premiumは、IDやSaaSの利用状況を一元的に把握し、アカウント管理を支援するサービスです。MDM(モバイルデバイス管理)サービスのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合しています。本記事で紹介した取り組みのうち、次の点を支援します。
- IDの一元管理:全従業員の企業アカウントを1画面で集中管理できます。CSVによる一括登録・削除にも対応しており、入退社が集中する時期の作業負担を軽減できます。
- 認証の強化:シングルサインオンにより、1つのID・パスワードで複数のサービスを利用できます。多要素認証は、メールで届く認証コード、または認証アプリのワンタイムパスワードで行えます。
- SaaSとシャドーITの把握:社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスやソフトウェア(シャドーIT)を検知します。
- 削除漏れの把握:統合ダッシュボードでは、退職者アカウントの削除漏れ、シャドーID、未稼働アカウントなどをアラートとして確認できます。また、メンバー単位で、利用中のSaaSアカウントや所有するスマートフォン・PCを一覧で確認できます。
これらの機能は、管理対象の把握や、確認が必要なアカウントの発見に役立ちます。ただし、ツールの導入だけでID管理が完了するわけではありません。
人事部門との連絡ルール、権限の付与基準、定期的な棚卸し、従業員への教育は、企業自身が整え、継続する必要があります。ツールで把握した状況を、実際の確認や変更・削除につなげる運用が重要です。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
日々の問い合わせ対応や入退社の手続きに追われながら、増え続けるSaaSのIDまで把握するのは、情報システム担当者にとって大きな負担です。だからこそ、すべてを一度に整えようとせず、順番を決めて着手することが大切です。
今週中には、直近3カ月の退職者と異動者の一覧を人事部門から受け取り、Microsoft 365や主要な業務SaaSに、その人たちのIDや旧部署の権限が残っていないかを確認してください。2025年に検挙された識別符号窃用型の不正アクセスのうち61件は、元従業員や知人など、IDを知り得る立場の人物によるものでした。まず確認したい入口はここです。
年内には、管理者権限を持つIDと共有アカウントを洗い出し、管理者権限のIDから多要素認証を必須にしてください。併せて、パスワードの定期変更ルールを見直し、使い回しの禁止と流出時の速やかな変更へ切り替えることを検討します。
その後は、ID台帳を人事情報とひも付けて四半期ごとに棚卸しし、入社・異動・退職の連絡を情報システム部門へ確実に届ける仕組みを社内規程に定めます。IDの「発行から削除まで」を誰が担うかを明確にしておくことが、次の不正アクセスに備える確かな一歩になります。