
この記事の要点
- セキュリティインシデント対応訓練とは、サイバー攻撃や情報漏洩が起きたと想定し、誰が・いつ・何を判断するかを事前に確かめる取り組みです。会議室で議論しながら進める「机上演習」は、初めてでも取り組みやすい形式です。
- 机上演習は「目的の設定 → シナリオ作成 → 当日の進行 → 振り返り → 手順の改善」の5ステップで進めます。システムを停止せずに、判断が遅れる原因や連絡先の抜けを洗い出せます。
- シナリオは、ランサムウェア感染、ノートPCの紛失、委託先からの漏洩など、自社で起こり得る事態から選びます。時間の経過に合わせて状況を追加すると、対応の優先順位や判断の流れを具体的に確認できます。
この記事は「情報漏洩対策」特集の一部です
情報漏洩が起きたときの初動対応と社外への報告を、事前に確かめておくための訓練(机上演習)の進め方を詳しく解説しています。特集のメイン記事で紹介した対策「委託先管理・インシデント対応計画」を、実際に動ける手順にするための方法がわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. セキュリティインシデント対応訓練とは
セキュリティインシデント対応訓練とは、マルウェア感染や不正アクセス、情報漏洩などが起きたと想定し、検知から報告、初動対応、復旧までの手順と役割分担が機能するかを確かめる取り組みです。セキュリティインシデントは、情報セキュリティを脅かす事故や事象を指します。
対応手順書を作成していても、実際の場面で関係者がそのとおりに動けるとは限りません。報告先が分からない、判断する責任者が決まっていないなどの課題は、対応を具体的にたどって初めて分かることがあります。訓練の目的は、こうした手順の抜けや判断が遅れる原因を、本番の前に見つけることです。
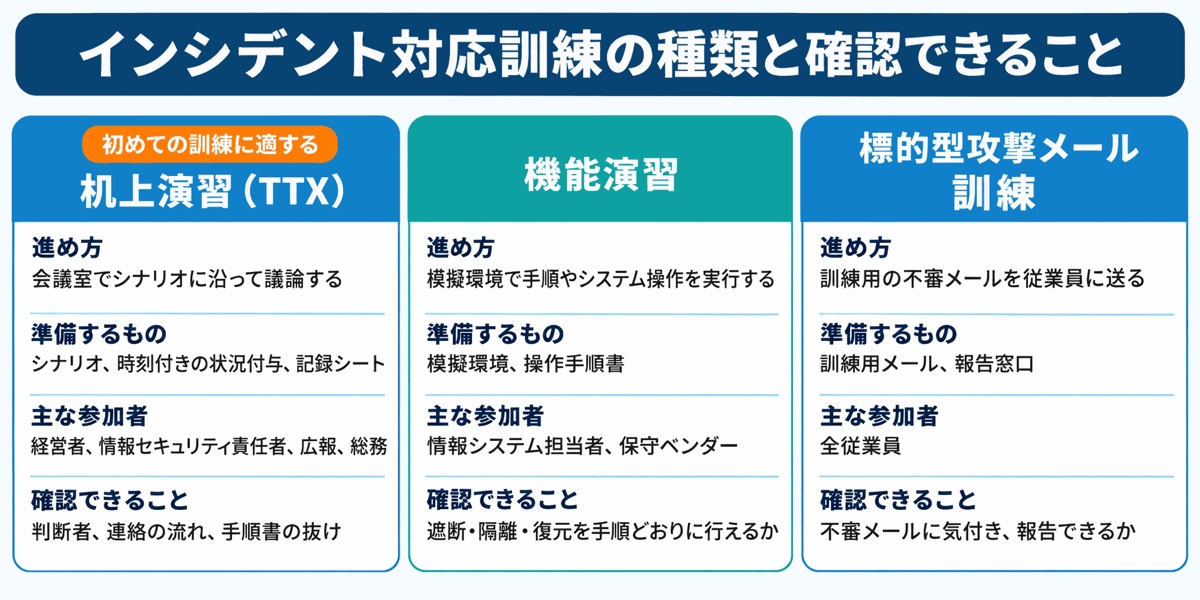
訓練には、確認したい内容に応じていくつかの形式があります。米国国立標準技術研究所(NIST)のガイドライン SP 800-84 では、机上演習(Tabletop Exercise、TTX)を、特定のIT計画に関わる役割と責任を持つ担当者が集まり、議論によって行う演習と位置付けています。ファシリテーター(進行役)がシナリオを示して質問し、参加者が自分の役割で何をするかを話し合う形式です。
これに対して、機能演習(Functional Exercise)では、模擬環境で実際の手順やシステム操作を行い、手順どおりに対応できるかを確かめます。従業員一人ひとりの対応力を確認する標的型攻撃メール訓練も、訓練の一つです。
初めて訓練に取り組む企業では、机上演習から始めると進めやすくなります。システムを停止したり、特別な環境を用意したりする必要がなく、経営層を含む関係者が同じ場で判断の流れを確認できるためです。まずは手順と役割分担を議論で確かめ、どこに不足があるかを把握することが出発点になります。
2. インシデント対応訓練が求められる背景
インシデント対応訓練が求められるのは、ランサムウェアなどの被害が企業規模を問わず広がり、発生後の対応の速さが損害の大きさを左右するためです。被害を防ぐ対策に加え、被害が起きたときに組織として動ける準備が必要です。
IPAが2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位でした。自社の端末やシステムだけでなく、業務を委託している会社での被害も想定しておく必要があります。
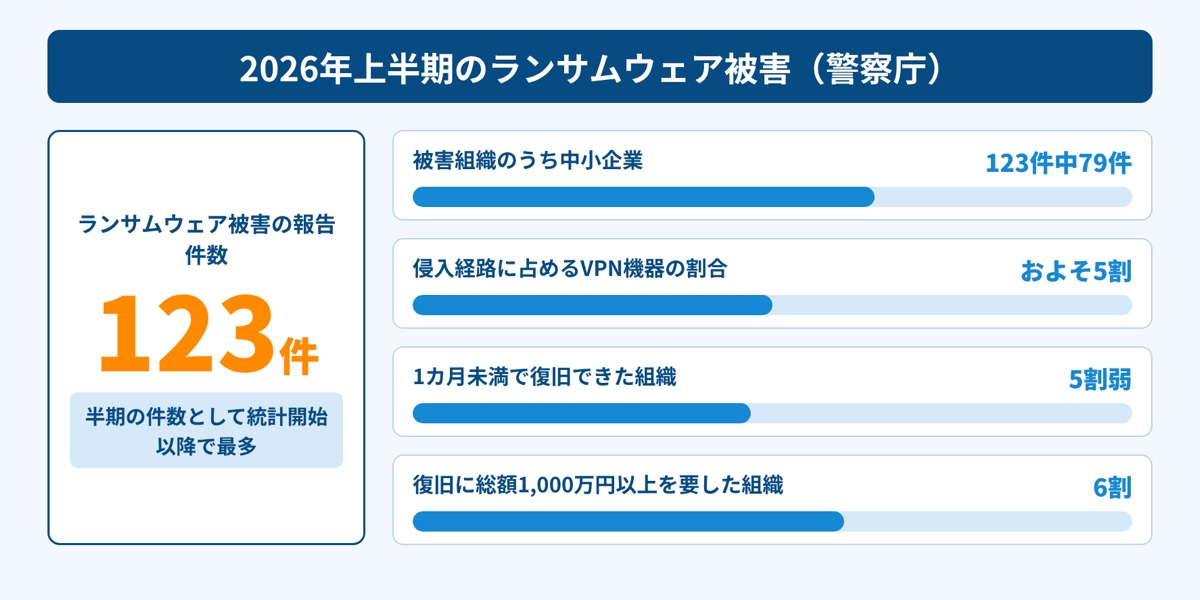
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、2026年上半期のランサムウェア被害の報告件数は123件で、半期の件数として統計を取り始めてから最多です。被害を受けた組織のうち79件が中小企業で、侵入経路はVPN機器がおよそ5割を占めました。復旧が1カ月未満で済んだ組織は5割弱にとどまり、復旧に総額1,000万円以上を要した組織は6割に上ります。侵入経路や復旧期間・費用の割合は、被害組織へのアンケートの回答に基づくものです。
こうした被害は、システムの復旧作業だけで完結するものではありません。業務を停止するか、顧客や取引先に何を説明するかなど、経営や事業運営に関わる判断も必要になります。そのため、情報システム部門の技術的な対応と、経営層や関係部門の判断をつなぐ訓練が重要です。
経済産業省とIPAの「サイバーセキュリティ経営ガイドライン Ver3.0」でも、演習の実施が求められています。経営者がCISOなどに指示すべき重要10項目のうち、指示7「インシデント発生時の緊急対応体制の整備」では、インシデント発生時の対応について実践的な演習を実施させることを挙げています。指示8「インシデントによる被害に備えた事業継続・復旧体制の整備」では、サプライチェーンも含めた復旧の演習を求めています。
3. 訓練をしていない組織で起きやすい初動のつまずき
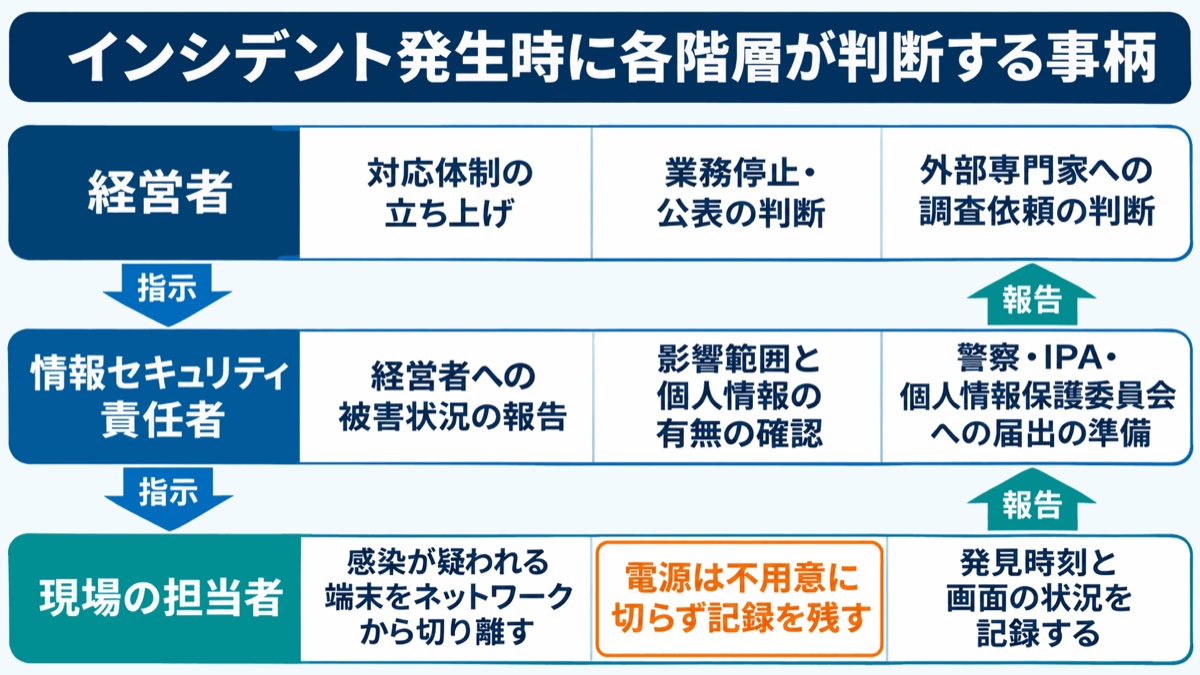
訓練をしていない組織では、発生直後の「誰が判断するのか」「何を先にするのか」が定まらず、初動に時間がかかりがちです。手順書に対応項目が並んでいても、それぞれの判断者が明確でなければ、実際の行動にはつながりません。
現場が上司の指示を待つ一方で、経営者は現場からの情報を待っているという状況も起こり得ます。訓練では、単に連絡先を確認するだけでなく、誰が情報を集め、誰に報告し、誰が判断するのかを一連の流れとして確かめます。
IPAの「中小企業のためのセキュリティインシデント対応の手引き」は、対応の流れを「検知・初動対応」「報告・公表」「復旧・再発防止」の3段階に分けています。初動では、被害拡大のおそれがあればネットワークの遮断や機器の隔離を行います。一方で、電源を切るなどの操作によって、ログなどの記録を消さないよう注意することも示しています。
被害の拡大を防ぐ行動と、調査に必要な記録を残す行動は、併せて考える必要があります。現場の担当者が「やってよいこと・やってはいけないこと」を事前に理解していなければ、とっさの操作で調査に必要な情報を失う可能性があります。
初動でつまずきやすい場面には、次のようなものがあります。
- 感染が疑われるPCの電源を不用意に切ってしまい、メモリ上の情報など、原因調査に必要な情報の一部が失われる
- 夜間や休日に連絡がつく責任者が決まっておらず、遮断の判断が翌朝まで遅れる
- 取引先や顧客から問い合わせが入っても、回答する窓口と説明の内容が決まっていない
- 個人情報が含まれるかどうかの確認が遅れ、報告が必要かを判断できない
これらは、手順書を読むだけでは気付きにくい課題です。机上演習で時間の流れに沿って対応をたどると、判断に必要な情報や、連絡が途切れる箇所を具体的に把握できます。
4. 机上演習の進め方:準備から振り返りまでの5ステップ
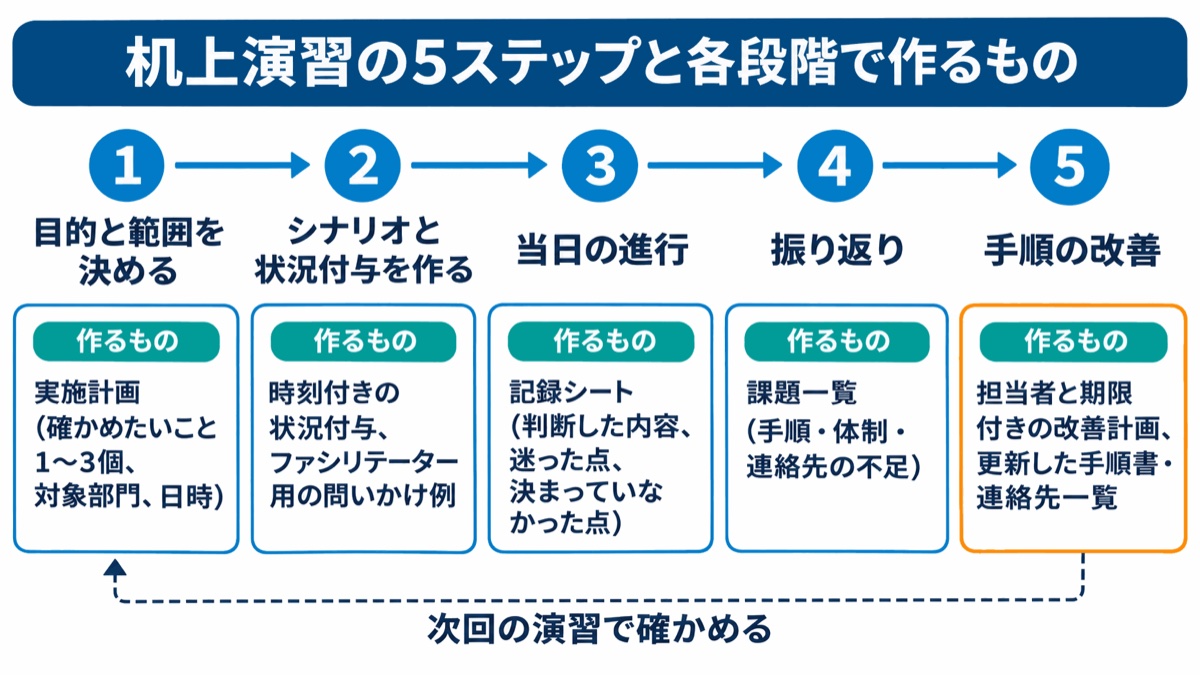
机上演習は、「目的の設定」「シナリオ作成」「当日の進行」「振り返り」「手順の改善」の5ステップで進めます。特に、準備段階で目的とシナリオを明確にすることが、当日の議論と改善の質を左右します。
ステップ1:目的と範囲を決める
最初に、演習で確かめたいことを1〜3個に絞ります。たとえば、「夜間にランサムウェア感染が起きたとき、遮断の判断者・代理者・判断基準が決まっているかを確かめる」のように、状況と確認事項を具体的にします。実際の連絡や操作に要する時間は、機能演習などで別に確かめます。
目的が多すぎると議論が広がり、何を確認できたのか、どこに課題があったのかが曖昧になります。参加者が共通の目的を理解した上で演習に臨めるよう、扱う範囲を事前にそろえておきます。
ステップ2:シナリオと状況付与を作る
自社で起こり得る事態を選び、時間の経過に合わせて追加で示す情報を用意します。この追加情報を「状況付与」といい、「インジェクト」とも呼びます。
「9時に従業員から画面が開けないと連絡」「11時に取引先から問い合わせ」のように、判断を迫る出来事を時刻付きで並べます。最初から全ての情報を示すのではなく、状況の変化に応じて、判断や連絡の内容がどう変わるかを確かめられる構成にします。
ステップ3:当日の進行
ファシリテーターが状況付与を順に示し、参加者は自分の役割で「何をするか」「誰に連絡するか」を発言します。「対応する」という回答で終わらせず、判断者や連絡先まで具体的に確認することが大切です。
記録係は、判断した内容に加え、迷った点や決まっていなかった点を書き留めます。結論だけでなく、どの情報や手順が不足していたかも残すと、振り返りで改善策を検討しやすくなります。
ステップ4:振り返り
演習の直後に、うまくいった点と課題を整理します。個人の発言の良しあしではなく、手順・体制・連絡先のどこに不足があったかに焦点を当てます。
判断に迷った場面は、手順書や役割分担を見直す手掛かりです。参加者の記憶が鮮明なうちに、何が分からず、どの対応が滞ったのかを確認します。
ステップ5:手順の改善
課題ごとに担当者と期限を決め、対応手順書や連絡先一覧を更新します。「連絡体制を見直す」といった抽象的な改善で終わらせず、誰が何を変更するかを明らかにします。
改善した内容は次回の演習で確かめます。手順書の更新と、更新後の手順が機能するかの確認をつなげることで、演習を継続的な改善に結び付けられます。
IPAは2025年4月に「セキュリティインシデント対応机上演習教材」を無料で公開しています。ランサムウェア感染を想定したシナリオで、一般企業(中小企業)向けと医療機関向けの2種類があります。演習教材に加え、事前準備・当日の運営・事後作業を解説した実施マニュアルも含まれます。
自社の体制に合わせたカスタマイズも認められています。ただし、営利目的での利用や、そのままの内容での販売・配布は禁止されているため、利用上の注意を確認してから使います。最初から全てを作成するのが難しい場合は、この教材を土台に、社内の役割や連絡の流れを当てはめて準備できます。
5. 参加者と役割分担の決め方
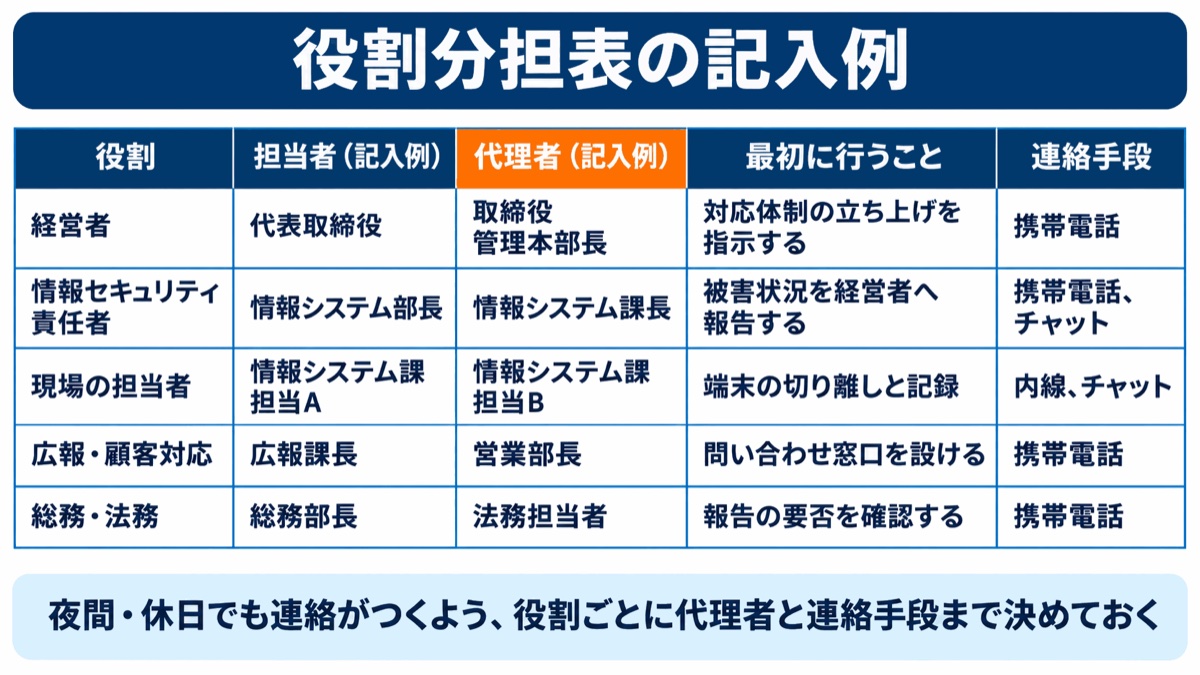
机上演習には、実際のインシデントで判断や連絡を担う人が、役割ごとに参加することが重要です。情報システム部門だけで実施すると、公表や取引先対応、業務停止の判断といった論点を十分に確認できません。
参加者を選ぶ際は、所属部門だけでなく、演習で何を判断・確認する立場なのかを明確にします。それぞれの役割を共有しておくと、技術的な状況を誰が経営判断につなげるのか、社外への説明を誰が担うのかを議論しやすくなります。
| 役割 | 主な担当者 | 演習で確かめること |
|---|---|---|
| 経営者 | 社長、担当役員 | 業務停止・公表・外部専門家への依頼の判断 |
| 情報セキュリティ責任者 | CISO、情報システム部長 | 対応体制の立ち上げと経営者への報告 |
| 現場の担当者 | 情報システム担当者 | 遮断・隔離などの初動と記録の保全 |
| 広報・顧客対応 | 広報、営業 | 問い合わせ窓口と説明の内容 |
| 総務・法務 | 総務、法務 | 個人情報保護委員会や警察への報告の要否 |
運営側には、ファシリテーターと記録係を置きます。ファシリテーターは議論の進行に専念し、参加者に正解を教えるのではなく、「その判断は誰が承認しますか」「連絡先はどこに書いてありますか」と問いかけます。参加者の回答を通じて、組織として決まっていない点を引き出す役割です。
外部の保守ベンダーや委託先が初動に関わる場合は、可能であれば同席してもらいます。社内で依頼できると考えていた対応が、契約上の対応範囲や相手の認識と一致しているか、連絡手段に食い違いがないかを確かめられます。
6. 机上演習のシナリオ例
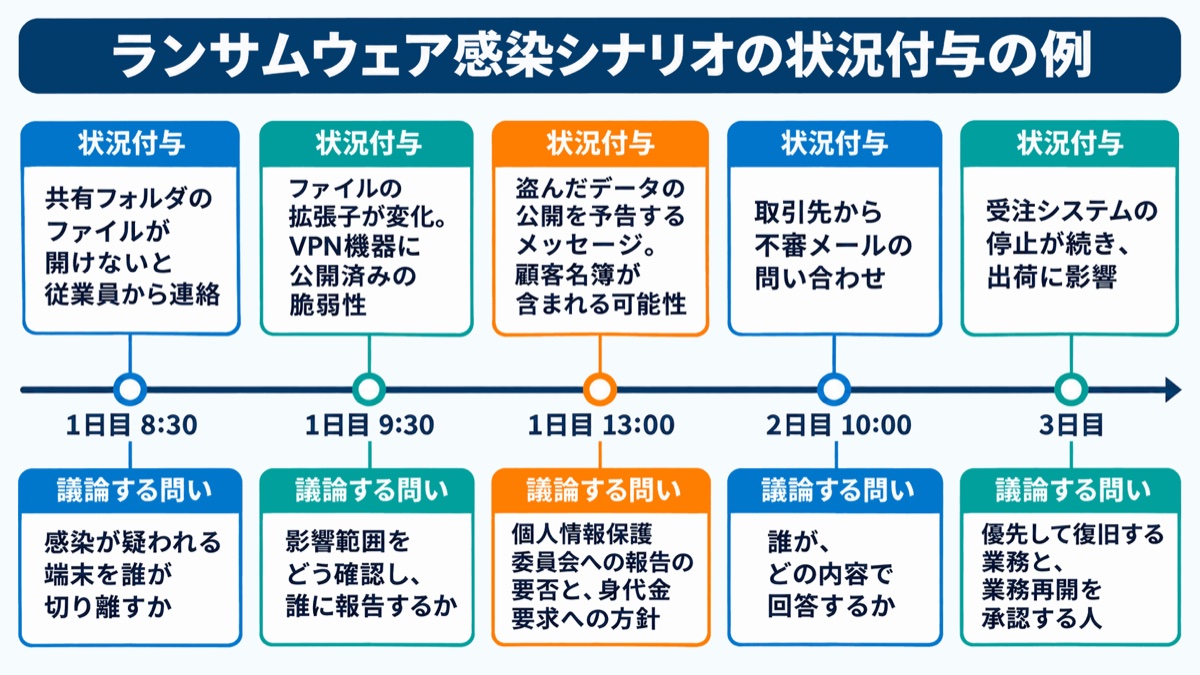
シナリオは、自社で起こり得る事態の中から、確かめたい対応の範囲に合わせて選びます。ここでは、ランサムウェア感染、ノートPCの紛失、委託先からの情報漏洩の3つを例に、状況付与と議論の論点を紹介します。
シナリオ例①:ランサムウェア感染
最初の演習には、ランサムウェア感染のシナリオが適しています。IPAの「情報セキュリティ10大脅威 2026」の組織編で「ランサム攻撃による被害」が1位であり、遮断・報告・公表・復旧という対応の全段階を通して確認できるためです。
シナリオを進める際は、その時点で判明している情報を基に判断してもらいます。後から示される情報を前提にせず、情報が十分にそろっていない段階で何を確認し、誰に連絡するかを考えることがポイントです。
状況付与は、たとえば次のように時刻付きで示します。
- 1日目 8:30:従業員から「共有フォルダのファイルが開けない。画面に英語のメッセージが出ている」と連絡が入る
- 1日目 9:30:ファイルサーバーの多くのファイルの拡張子が変わっていることが分かる。社外から接続するVPN機器に、公開済みの脆弱性があったことも判明する
- 1日目 13:00:攻撃者から、盗んだデータを公開すると脅すメッセージが届く。データに顧客名簿が含まれる可能性がある
- 2日目 10:00:取引先から「御社からのメールが不審だ」と問い合わせが入る
- 3日目:受注システムの停止が続き、出荷に影響が出始める
各段階で、「この時点で誰が何を判断するか」を確認します。1日目8:30では、感染が疑われる端末をネットワークから切り離すか、電源を切らずに記録を残せるかが確認事項です。
13:00の時点では、顧客名簿の漏洩が疑われるため、個人情報保護委員会への報告の要否や、身代金の要求にどう向き合うかという経営判断が論点になります。その後も、取引先への説明や、業務への影響を踏まえた対応へと議論を進めます。3日目の段階では、優先して復旧する業務、バックアップの利用可否、安全を確認する条件、業務再開を承認する人を確認します。
シナリオ例②:ノートPCの紛失
ノートPCの紛失を想定した演習では、端末の状態を把握する方法と、紛失時の連絡・対応手順を確かめます。従業員が出張先でノートPCを紛失したという状況から始めます。
PCに顧客情報が保存されていたか、ディスクが暗号化されていたか、遠隔でロックやデータ消去ができるかを順に確認します。その際、確認に必要な情報をどこから取得するのかも明らかにします。端末の管理台帳と、紛失の連絡を受ける窓口が決まっているかが主な論点です。
シナリオ例③:委託先からの情報漏洩
委託先からの情報漏洩を想定した演習では、委託先への確認と、自社が担う説明の範囲を整理します。業務を委託している会社から、「当社のサーバーが不正アクセスを受け、御社の顧客データが流出した可能性がある」と連絡が入る想定です。
委託契約で定めた報告の取り決め、自社が本人や取引先に説明する責任、委託先に求める調査の範囲を確かめます。相手からの連絡を受けた後、自社のどの部門につなぎ、誰が対応を判断するかまで確認すると、10大脅威2位のサプライチェーンや委託先を狙った攻撃への備えになります。
7. 演習で必ず確認したい報告先と期限
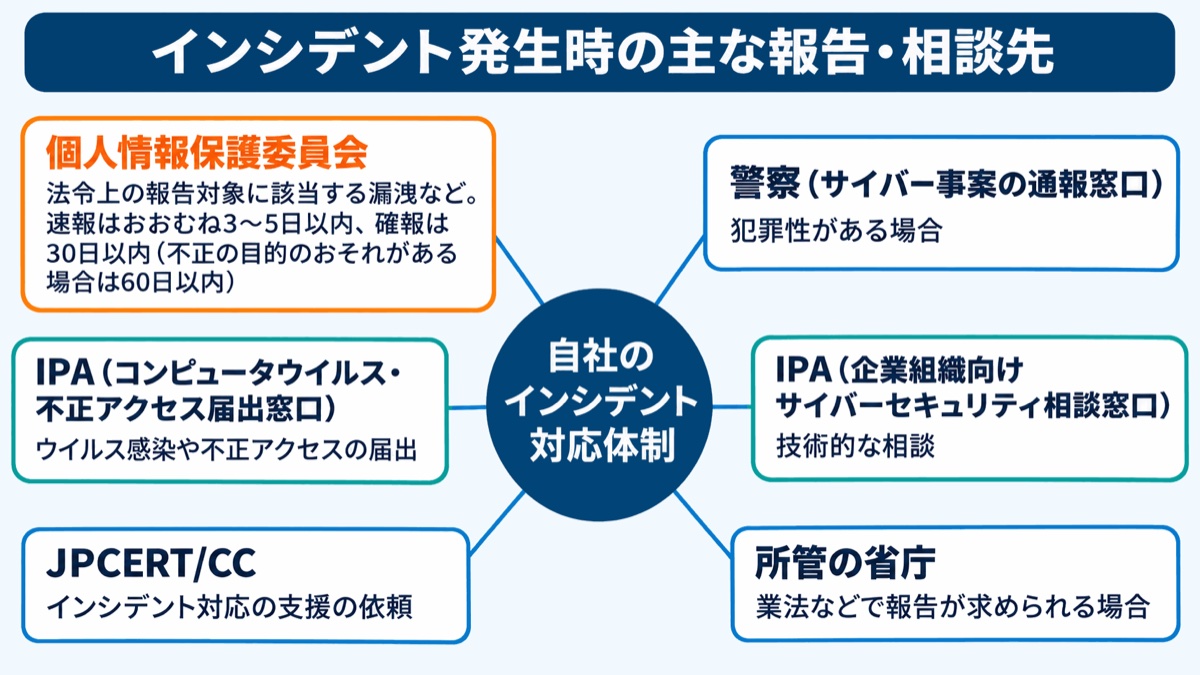
演習では、社外への報告・相談先に加え、報告が必要となる条件と期限を確認します。報告先を知っていても、必要な情報の収集や社内判断が遅れれば、期限に間に合わなくなるためです。
個人情報保護法では、個人データの漏洩・滅失・毀損(以下、漏洩など)が発生した場合、または発生したおそれがある場合で、①要配慮個人情報が含まれる、②不正に利用されることで財産的被害が生じるおそれがある、③不正の目的をもって行われたおそれがある、④本人の数が1,000人を超える、のいずれかに該当するときは、原則として個人情報保護委員会への報告と本人への通知が必要です。高度な暗号化などの措置が講じられている場合のように報告の対象外となる条件もあるため、個人情報保護委員会の案内で適用条件を確認します。
速報は、報告対象事態を知った後、速やかに行います。おおむね3〜5日以内が目安です。確報は、報告対象事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。法人では、いずれかの部署が事態を知った時点が起算点の基準になります。本人への通知は、状況に応じて速やかに行います。演習では、個人情報が含まれるかを誰が確認し、その結果を誰が報告の判断につなげるかまでたどります。
IPAの手引きでは、犯罪性がある場合は警察、ウイルス感染や不正アクセスはIPA、業法などで求められる場合は所管の省庁へ届け出ることが示されています。インシデント対応の支援はJPCERT/CCに依頼でき、IPAには企業向けのサイバーセキュリティ相談窓口があります。
演習では、これらの連絡先が手順書に記載されているか、誰が連絡するかを確かめます。窓口の一覧を用意するだけでなく、発生した状況に応じて、どこに報告・相談するかを判断できる状態にしておくことが大切です。
8. 振り返りと改善:演習の結果を手順に反映する
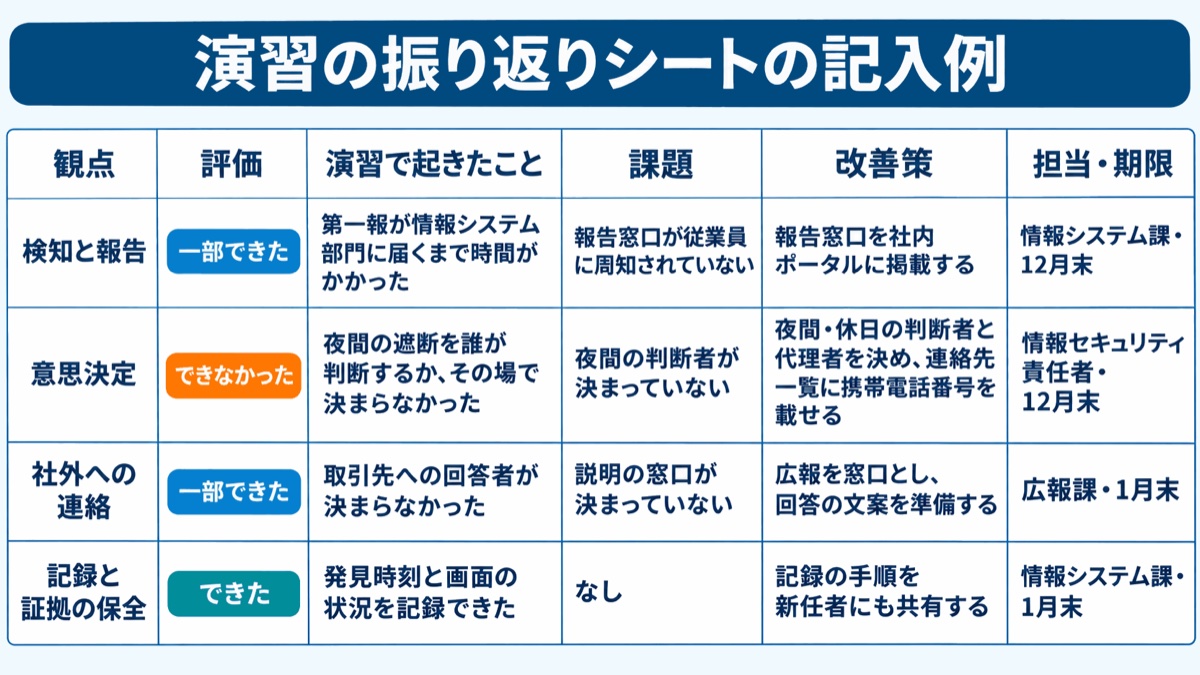
机上演習の成果は、見つかった課題を手順や体制の改善に反映して初めて実務に生かせます。実施したことだけを成果とすると、演習で滞った対応が本番でも繰り返されるおそれがあります。
振り返りでは、「検知と報告」「意思決定」「社外への連絡」「記録と証拠の保全」などの観点を決めます。それぞれについて、演習で起きたこと、課題、改善策、担当者、期限を整理します。実際に起きたことと、その原因となった不足を分けると、改善すべき箇所が明確になります。
たとえば、「夜間の遮断を誰が判断するか、その場で決まらなかった」という結果であれば、課題は「夜間の判断者が決まっていない」と整理できます。改善策は、「夜間・休日の判断者と代理者を決め、連絡先一覧に携帯電話番号を載せる」といった具体的な内容にします。
担当者と期限を決めた後は、手順書や連絡先一覧の更新につなげます。改善策を次回の演習で確かめ、判断や連絡が進むようになったかを確認することも必要です。年1回以上を目安に演習を続け、担当者の異動や設備の変更があった際にも、手順や役割分担を見直します。
9. OPTiM Bizで端末の情報をそろえ、演習で見えた初動の課題に備える
初動に必要な端末情報を日頃からそろえておくことは、演習で確認した手順を実際に進めるための準備になります。机上演習では、「感染が疑われるPCと同じOSバージョンの端末は社内に何台あるか」「紛失したPCにどのアプリが入っていたか」といった問いに、すぐに答えられないことが課題として挙がりがちです。
OPTiM Bizは、スマートフォン・タブレット・Windows/Mac PCを一元管理するMDM(モバイルデバイス管理)サービスです。端末の情報をそろえ、影響範囲の確認や紛失時の対応に必要な情報を把握するために活用できます。
OPTiM Bizでは、端末ごとのOSバージョンと、インストール済みアプリの名前・バージョンを取得できます。脆弱性が公表された際には、取得したOS・アプリの情報を、提供元が公表する影響条件と照合することで、対応が必要な端末の確認に活用できます。演習で確認した「影響範囲の特定」の手順を、実際の運用で支える情報になります。
端末の紛失時には、リモートロックやデータ消去を行えます。また、業務PCへのUSBストレージ接続を禁止することもできます。演習では、これらの操作が必要になったときに、誰が判断し、誰が実行するかを確認しておきます。
OSアップデートの制御にも対応しています。監視対象のiOS/iPadOSではリリース日から1〜90日の延期、Windowsでは機能更新プログラムを0〜365日延期するなど、検証期間を確保しながら更新を進められます。
ただし、ツールを導入するだけで対応体制が整うわけではありません。誰が判断し、どの順番で操作するかは、企業が手順書と演習を通じて決める必要があります。OPTiM Bizの操作も手順書に組み込み、机上演習のシナリオに含めておくことで、必要な場面で使えるように準備できます。
10. まとめ
日々の運用や問い合わせ対応に追われる情報システム担当者にとって、インシデント対応訓練は後回しにされがちです。しかし、手順や役割分担を事前に確かめていなければ、本番で判断や連絡が滞るおそれがあります。
今週中に、ランサムウェア感染の第一報を受けたときに誰へ連絡し、誰が遮断を判断するかを、現在の手順書と連絡先一覧で確かめてください。年内には、IPAが無料で公開している机上演習教材を自社向けに調整し、経営者・広報・総務も交えて、90分程度を目安に机上演習を1回実施してください。その後は、振り返りで見つかった課題ごとに担当者と期限を決めて改善し、委託先からの漏洩やノートPCの紛失など、シナリオを変えながら年1回以上を目安に続ける計画を立ててください。
演習で判断や連絡が滞った場面を、手順書と役割分担の修正につなげてください。修正後の手順で関係者が動けるかを次回の演習で確かめ、発生時の迷いや対応の遅れを減らしていきましょう。