
この記事の要点
- シャドーITとは、情報システム部門が把握・承認していないクラウドサービスやソフトウェア、端末を従業員が業務に使うことです。個人のクラウドストレージ、未承認のSaaS、個人アカウントの生成AIなどが代表例です。
- 影響は情報漏洩だけではありません。退職後のデータ残存、アカウント乗っ取りの発見の遅れ、事故時の証跡不足など、日常の管理から事故後の説明責任まで広く関わります。
- 対策には、利用実態の可視化、承認済みの代替手段の用意、申請しやすいルールの3つが必要です。禁止するだけでなく、従業員が安全な方法で業務を進められる環境を整えます。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「シャドーIT・私物端末」について、具体例と企業への影響、対策の進め方を詳しく解説しています。特集のメイン記事で紹介した対策「SaaS管理(シャドーITの可視化)」「MDM(モバイルデバイス管理)」「ID・アカウントの棚卸し」を、どう組み合わせて進めるかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. シャドーITとは?情報システム部門が把握していないIT利用のこと
シャドーITとは、情報システム部門や管理部門が把握・承認していないIT機器、クラウドサービス、ソフトウェアを、従業員が業務に利用している状態です。多くの場合、悪意ではなく「仕事を早く進めたい」「手間を減らしたい」という業務上の工夫から生まれます。
クラウドサービスには、メールアドレスだけで数分のうちに使い始められるものや、無料プランが用意されているものがあります。会社の調達や申請の手続きを経ずに導入できるため、管理部門が知らないまま業務での利用が広がりやすい点が特徴です。
問題は、サービスの便利さそのものではなく、会社が利用状況や業務データの所在を把握できないことにあります。誰が何を使っているのかが分からなければ、適切に管理されているかを確認することも難しくなります。
なお、会社が利用を認めた上で私物端末を業務に使う「BYOD(Bring Your Own Device)」は、ルールに基づいて管理される点でシャドーITとは異なります。私物端末であることだけで判断するのではなく、会社の承認と管理の対象になっているかが違いです。会社の承認・管理の対象外で私物端末を業務に使う場合は、シャドーITにあたります。
2. シャドーITの具体例:個人のクラウドストレージから生成AIまで
シャドーITの代表例は、個人のクラウドストレージ、未承認のSaaS、私用メール・個人チャット、個人アカウントの生成AI、未申請の私物端末、ブラウザ拡張機能・フリーソフトの6つです。いずれも、業務データの保存や送信、取り扱いが会社の管理外で行われる点に注意が必要です。
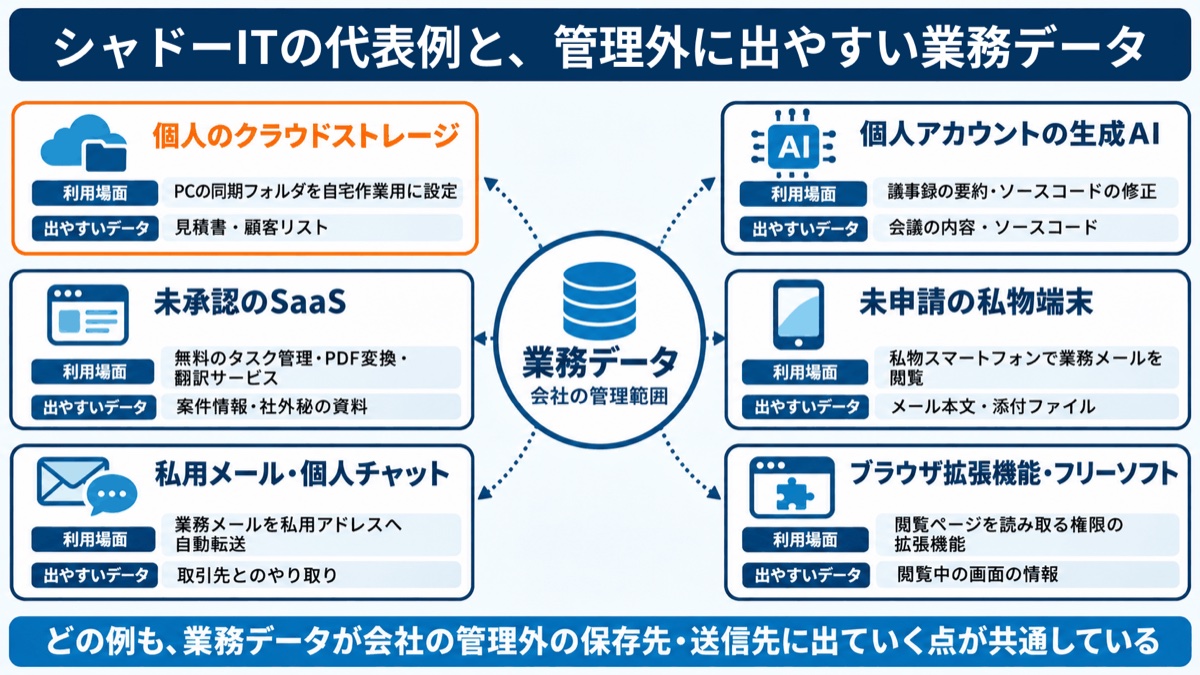
個人のクラウドストレージ
見積書や顧客リストを個人アカウントのオンラインストレージに保存し、自宅で作業を続けるケースです。会社の管理外に業務ファイルの複製が作られるため、元のファイルを社内で管理していても、個人側に保存されたデータまでは把握しにくくなります。
PCに同期フォルダを設定している場合は、業務ファイルが自動で個人の領域に複製され続けます。また、共有リンクを「リンクを知っている全員」に設定したままにすると、第三者が閲覧できる状態になります。保存先だけでなく、同期や共有の設定も問題になります。
未承認のSaaS
部署の判断で使い始めた無料のタスク管理ツールやWeb会議ツール、PDF変換・翻訳などのWebサービスも、会社が把握・承認していなければシャドーITに該当します。
特に、ファイルをアップロードして処理するサービスでは、取引先の情報や社外秘の資料がサービス事業者側に保存される可能性があります。利用者が一時的な作業のつもりでも、会社としては情報の保存先や取り扱いを確認できていない状態になります。
私用メール・個人のチャット
業務メールを私用アドレスへ自動転送したり、取引先と個人のメッセージアプリでやり取りしたりするケースです。社外から手軽に確認できる一方、業務上の連絡や添付ファイルが会社の管理外に移ります。
私用メールや個人チャットでのやり取りは、会社のメールアーカイブや監査で記録・確認できない場合があります。やり取りの内容やデータの所在を、利用者本人に頼って確認しなければならなくなります。
個人アカウントの生成AI
会社が認めていない生成AIサービスに社内情報を入力し、議事録の要約、文章の作成、ソースコードの修正などに使うケースです。「シャドーAI」と呼ばれることもあります。
作業の効率化を目的としていても、入力する情報の取り扱いを確認する必要があります。入力情報が学習に利用されるかどうかに加え、保存期間や第三者提供の条件も、利用規約や設定で確認しておく必要があります。
未申請の私物端末
会社への申請や登録をせず、私物のスマートフォンやタブレットで業務メールやチャットを利用するケースです。会社による管理の対象外であるため、画面ロックの設定やOSの更新状況を継続的に確認し、端末の安全性を把握することが難しくなります。
紛失した際にも、会社が遠隔で端末をロックしたり、業務データを消去したりできるとは限りません。業務で利用できる状態にすることと、会社が管理できる状態にすることは、分けて考える必要があります。
ブラウザ拡張機能・フリーソフト
業務効率化をうたうブラウザ拡張機能や、従業員が個人の判断でインストールしたフリーソフトも対象です。日常の作業を補助する小さなツールでも、会社の承認・管理を経ずに利用すると、管理上の見落としが生じるおそれがあります。
ブラウザ拡張機能の中には、閲覧中のページの内容を読み取る権限を求めるものがあります。便利な機能だけに目を向けず、業務情報にどのようにアクセスするのかを確認することが必要です。
3. シャドーITが生まれる背景:善意の工夫と、追いつかない社内の仕組み
シャドーITが生まれる主な理由は、業務上の必要に社内の申請・承認の仕組みが追いついていないことです。従業員は目の前の業務を進めるために、「承認を待つより、自分で用意したほうが早い」と判断します。
背景には、次のような事情があります。
- 会社が用意したツールでは、社外とのファイル共有や大容量データの送付ができない
- 新しいサービスの利用申請の窓口や基準が分からない、承認に時間がかかる
- テレワークや外出先での作業が増え、自宅や移動中でも業務を続けたい
- 生成AIなどの新しいサービスについて、会社のルールがまだ定まっていない
これらは、従業員に注意を促すだけでは解決しにくい問題です。必要な作業を承認済みの方法で進められなければ、個人の判断による利用が繰り返されます。利用を始めた理由と、社内の仕組みで不足している点を併せて確認する必要があります。
生成AIのルール整備も途上にあります。IPAが2025年8月に公表した「企業における営業秘密管理に関する実態調査2024」では、生成AIの業務利用についてルールを定めている企業は52.0%でした。内訳は、利用を認めている企業が25.8%、利用を禁止している企業が26.2%です。ルールのない職場では、利用の可否や入力する情報の範囲を従業員が個別に判断しやすくなります。
IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位に入りました。また、7位には内部不正による情報漏洩が11年連続で選ばれています。シャドーITは、こうした脅威につながり得る、日常業務に身近な管理上の課題です。
4. シャドーITが企業に与える影響
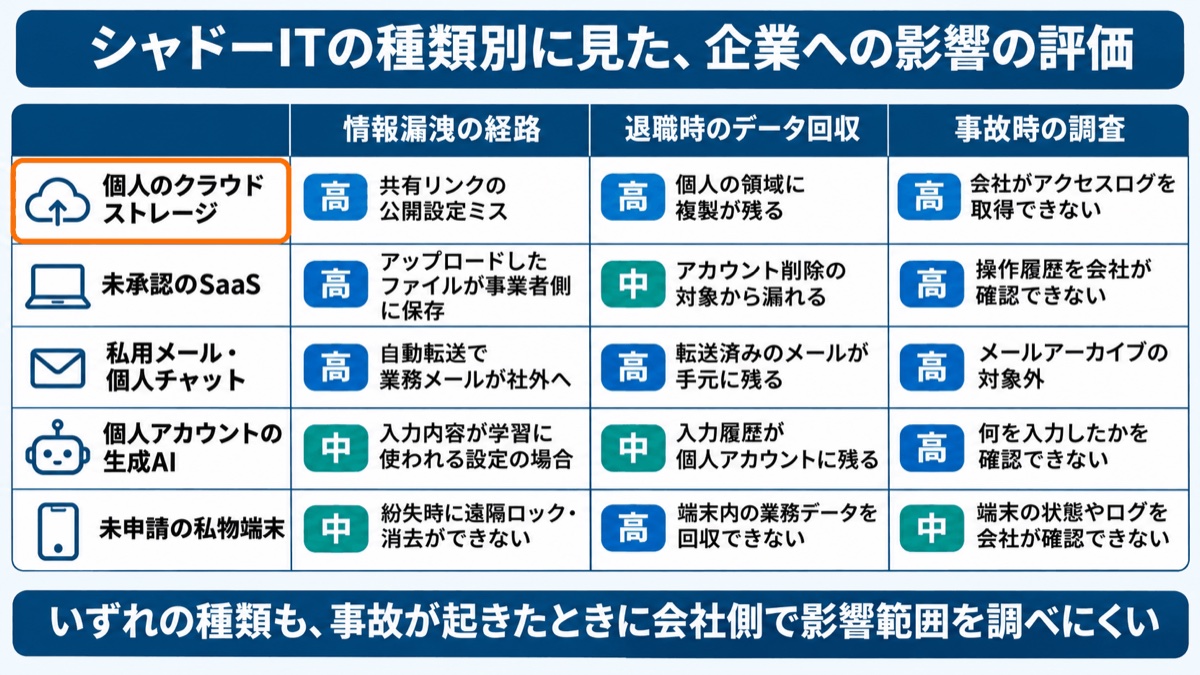
シャドーITの影響は、情報漏洩、退職・異動後のデータ残存、不正利用の発見の遅れ、事故時の調査の困難、コストと業務の属人化の5つに整理できます。共通する問題は、会社が「どこに、どの情報があるか」を説明できなくなることです。
情報漏洩のリスクが高まる
個人のクラウドストレージの共有設定の誤りや、未承認のSaaSへのアップロード、生成AIへの入力によって、業務データが会社の管理外に出ていきます。利用者に悪意がなくても、操作や設定の誤りが漏洩につながります。
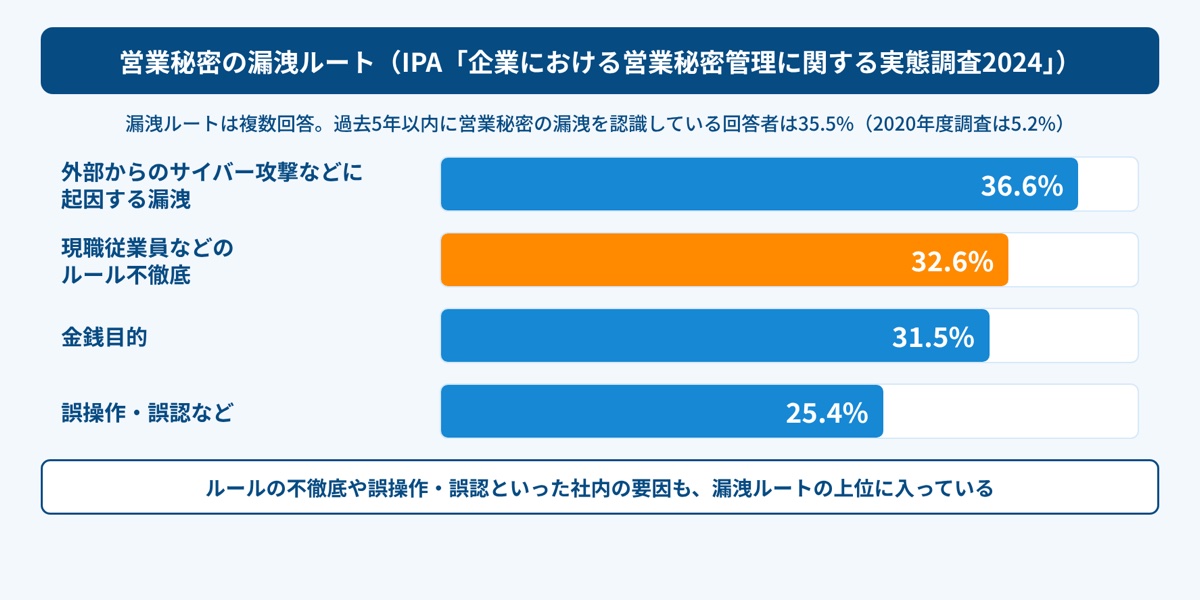
IPAの同調査では、営業秘密の漏洩ルート(複数回答)として、現職従業員などのルール不徹底を選んだ割合が32.6%、誤操作・誤認などを選んだ割合が25.4%でした。シャドーITに限定した数値ではありませんが、情報を守るには、故意の持ち出しだけでなく、日常の取り扱いにも目を向ける必要があります。
退職・異動後もデータとアカウントが残る
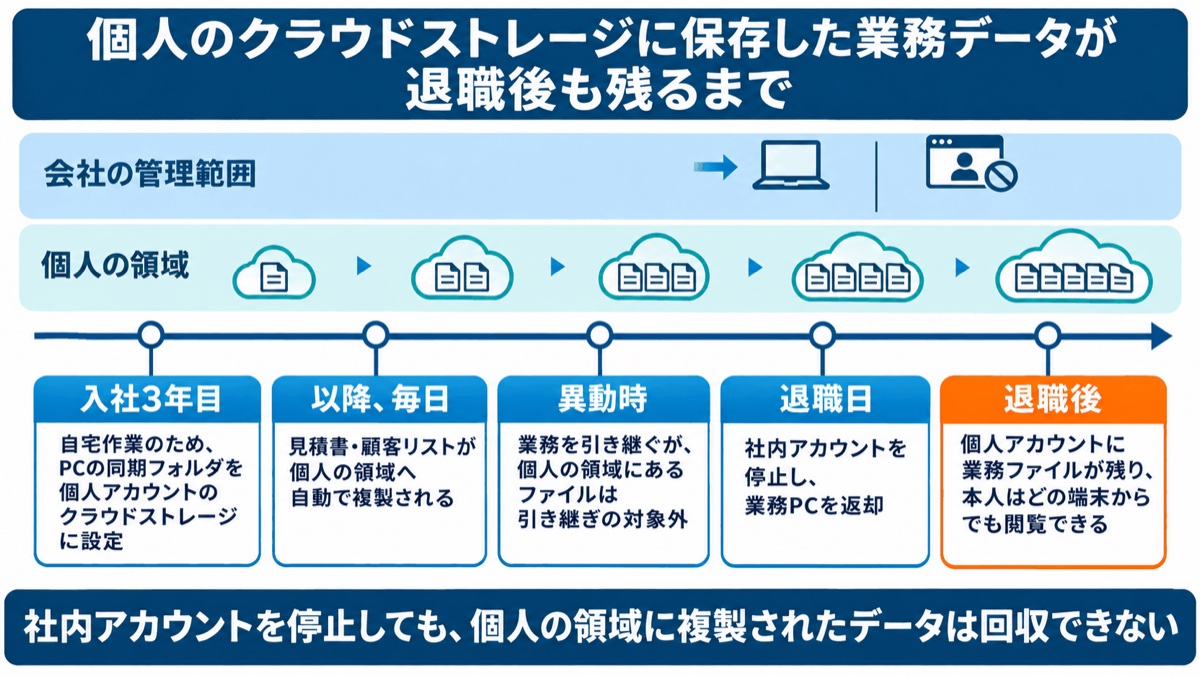
会社が把握していないサービスは、退職・異動時のアカウント削除やデータ回収の対象から漏れます。社内のアカウントを停止しても、個人のクラウドストレージに同期済みの業務ファイルは手元に残り続けます。
社内の利用権限を無効にするだけでは、管理外に複製されたデータまで回収できません。日頃からサービスの利用とデータの保存先を把握していないと、退職時に確認すべき対象そのものが分からなくなります。
乗っ取りや不正利用に気付けない
未承認のSaaSは、会社が管理する認証や監視の対象から漏れるおそれがあります。会社のシングルサインオン(SSO:一度の認証で複数のサービスを利用できる仕組み)と連携していなかったり、多要素認証(MFA:知識・所持・生体の異なる種類から2つ以上の要素を組み合わせて本人を確認する仕組み)の適用状況を会社が確認できなかったりするためです。
使い回したパスワードが流出し、アカウントが乗っ取られても、会社側では検知が難しくなります。利用の存在を知らなければ、不正利用を調べる対象にも含められず、発見が遅れる原因になります。
事故時に調査・説明ができない
漏洩の疑いが生じても、管理外のサービスでは、会社がアクセスログや操作履歴を取得できないことが多く、取得できる場合もサービスの仕様や契約、利用者の協力に左右されます。そのため、どの情報が、いつ、誰に見られたのかを特定することが難しくなります。
調査に必要な証跡がなければ、影響の範囲を確認できず、取引先や本人への説明にも支障が出ます。原因の特定や再発防止策の検討にも影響するため、事故後の対応を長引かせる要因になります。
コストの重複と業務の属人化
部署ごとに同じ用途の有料サービスを契約すると、全社での支出や契約の重複が見えにくくなります。個人のクレジットカードで立て替え、経費精算している場合も、サービスの利用実態と費用をまとめて把握しにくくなります。
さらに、担当者しか使い方やデータの所在を知らない状態では、異動や退職によって業務が止まることがあります。シャドーITは、セキュリティだけでなく、費用の管理や業務の引き継ぎにも関わる問題です。
5. 個人データが漏洩したときの法的な扱い
シャドーITが原因で個人データの漏洩が起きた場合も、会社は個人情報保護法に基づく対応を求められます。「従業員が勝手に使っていた」という事情だけで、会社が対応の責任を免れるわけではありません。
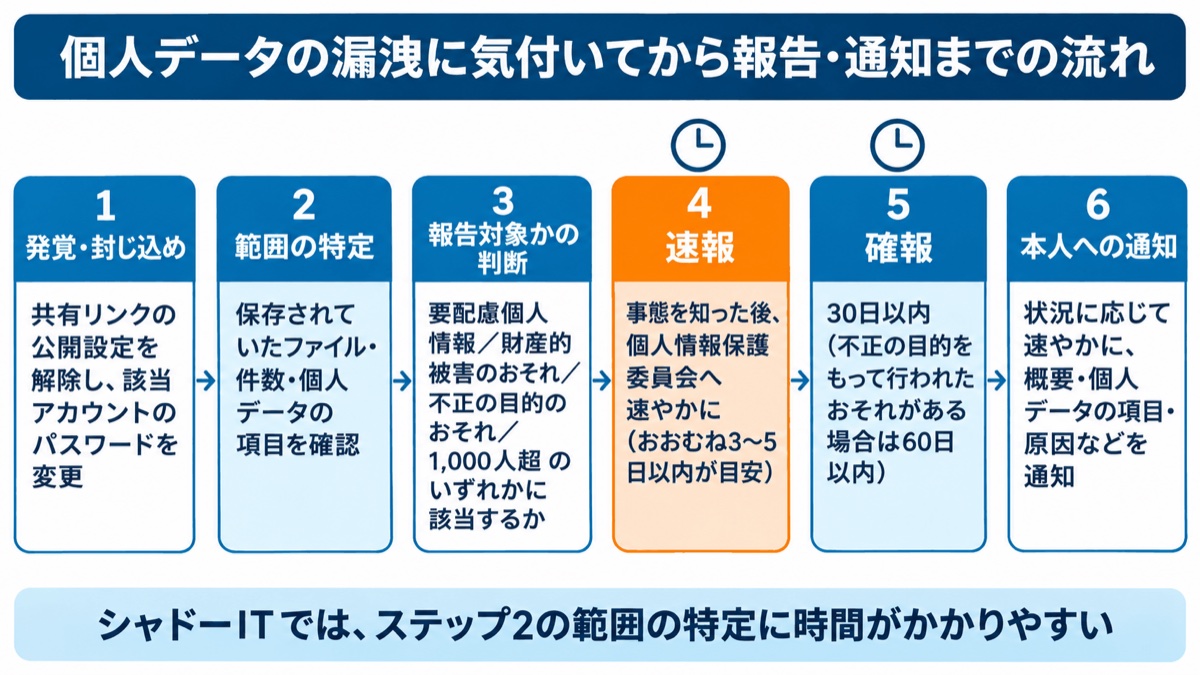
個人情報保護委員会によると、次のいずれかに該当する個人データの漏洩・滅失・毀損、またはそのおそれがある事態は、原則として委員会への報告と本人への通知の対象です。高度な暗号化などの保護措置が講じられている場合には例外があります。
| 報告対象となる事態 | 例 |
|---|---|
| 要配慮個人情報が含まれる | 健康診断の結果を保存した個人のクラウドストレージが、権限のない第三者に閲覧された |
| 財産的被害が生じるおそれがある | クレジットカード番号を含むファイルが外部から閲覧できた |
| 不正の目的をもって行われたおそれがある | 退職予定者が、競合他社への提供など不正な目的で顧客の個人データを私用メールに転送した疑いがある |
| 漏洩などの対象となる個人データの本人の数が1,000人を超える | 会員名簿をアップロードした未承認のSaaSが公開設定になっており、外部から閲覧された |
速報は、会社(いずれかの部署)が報告対象となる事態を知った後、速やかに(おおむね3〜5日以内が目安)、その時点で判明している内容を報告します。調査の完了を待つ必要はありません。確報は事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。本人への通知も、状況に応じて速やかに行います。ただし、本人への通知が困難で、本人の権利利益を保護するために必要な代替措置をとる場合には、通知に代えることが認められます。
シャドーITでは、保存先やデータの内容を会社が把握していないため、何がどれだけ保存されていたかの確認から始めなければなりません。状況の把握に時間がかかり、報告期限に間に合わせることが難しくなります。日常の利用管理は、事故後の対応を進めるための準備でもあります。
なお、2026年7月17日に改正個人情報保護法が公布されました。漏洩などの報告や本人通知の見直しが含まれますが、原則として公布の日から2年を超えない範囲で施行される予定です。実際の対応にあたっては、個人情報保護委員会の公表情報で最新の運用を確認してください。
6. 「禁止」だけではシャドーITがなくならない理由
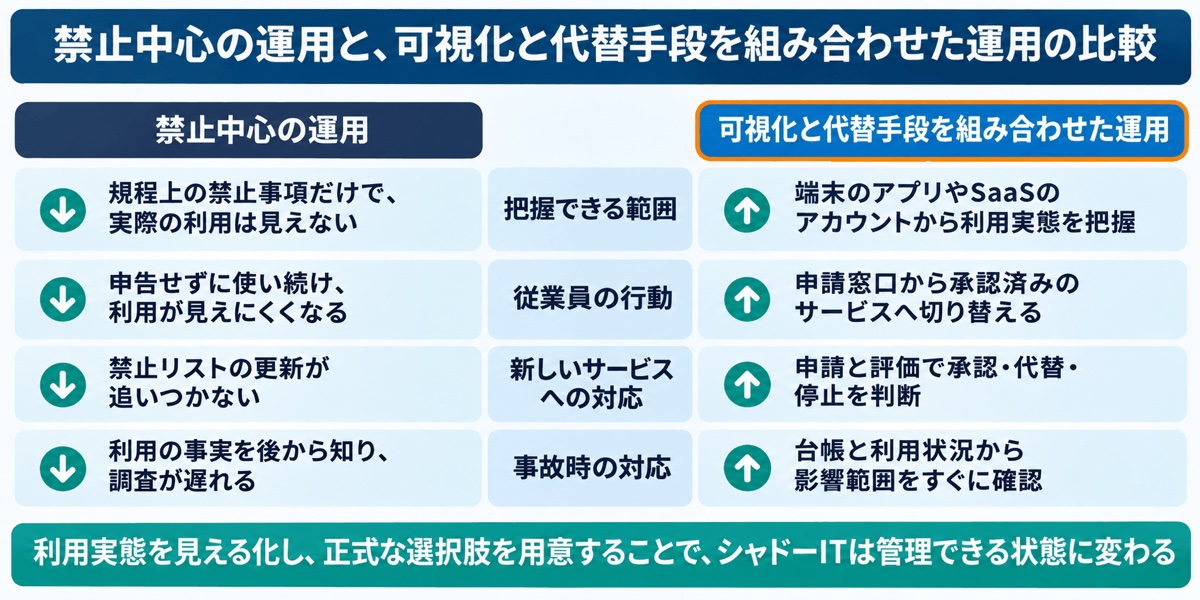
シャドーITを減らすには、禁止する規程に加え、従業員が承認済みの方法で業務を進められる環境が必要です。業務上の必要が残っていると、禁止された後も、会社から見えにくい方法で利用が続くためです。
禁止を中心とした運用には、次のような限界があります。
- 便利なサービスを使えないことで業務効率が下がり、ルールが形だけになる
- 違反を申告しにくくなり、事故の発見と報告が遅れる
- 新しいサービスが次々に登場するため、禁止リストの更新が追いつかない
利用をやめるよう伝えるだけでは、そのサービスで行っていた作業の代わりがありません。従業員が何に困り、どの機能を必要としているのかを確認することが、対策の出発点になります。
その上で、安全な代替手段と正式な申請の手続きを用意します。利用実態を申告しやすくし、必要な業務を承認済みの環境へ移せるようにすることが大切です。
7. シャドーIT対策の進め方:可視化・代替手段・ルールの3つで管理する
シャドーIT対策は、利用実態を可視化し、サービスごとの対応を判断した上で、申請と管理のルールを整える順に進めます。可視化、承認済みの代替手段、申請しやすいルールを組み合わせることで、現在の利用への対応と、新たな無断利用の防止を進められます。
ステップ1:利用実態を可視化する
最初に、社内で使われているクラウドサービスとソフトウェアを洗い出します。会社が契約しているものだけでなく、従業員や部署の判断で使い始めたものも含めて確認します。
情報源には、端末にインストールされているアプリの一覧、各SaaSのアカウント一覧、経費精算に含まれるクラウドサービスの利用料、従業員へのアンケートなどがあります。それぞれの情報を照らし合わせ、会社が把握していない利用を探します。
手作業で集める場合は、部署ごとに担当者を決め、期限を区切ると進めやすくなります。利用の有無だけでなく、何の業務に必要なのかも確認すると、その後の承認や代替手段の検討につなげられます。
ステップ2:リスクを評価し、承認・代替・停止を判断する
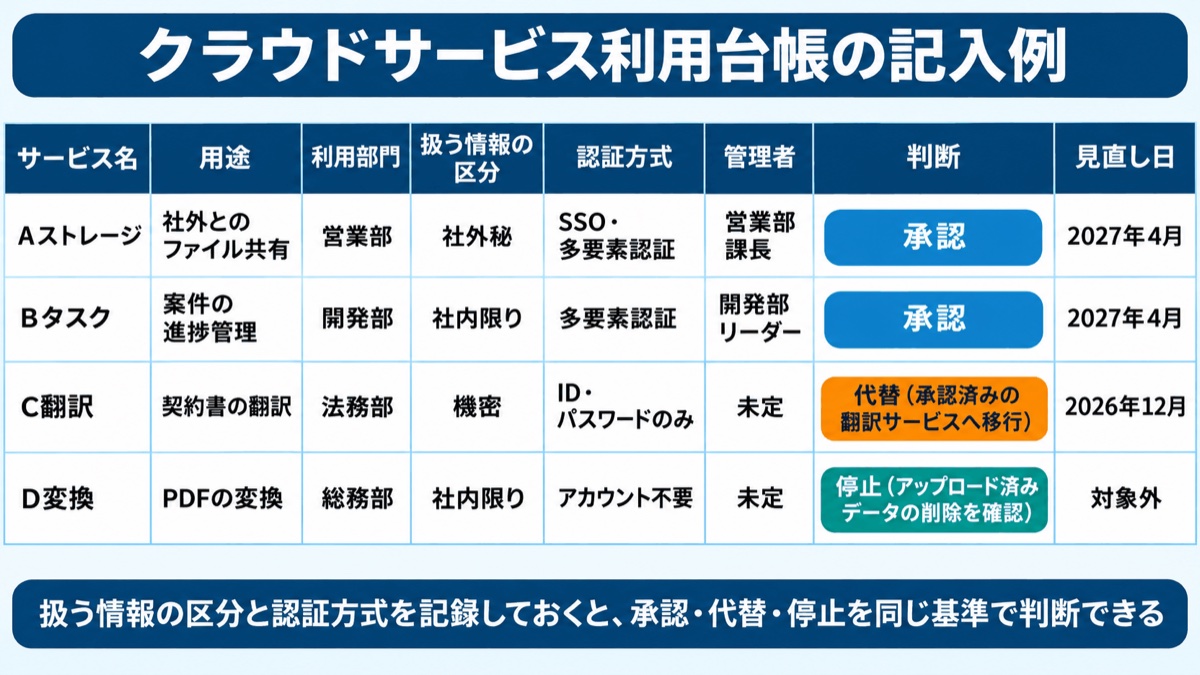
洗い出したサービスは、一律に停止せず、扱う情報と管理の状態を確認して対応を決めます。確認する項目は、情報の重要度、事業者のセキュリティ対策、認証方式、データの保存場所などです。認証方式では、SSOや多要素認証への対応を確認します。
その上で、「正式に承認する」「承認済みの代替サービスへ移行する」「利用を停止する」のいずれかを判断します。代替する場合は、従業員がそのサービスを使っていた目的を踏まえ、業務を引き継げる方法を用意します。
停止する場合も、利用をやめるよう伝えるだけでは不十分です。必要な証跡を保全し、業務データの移行・回収、管理外の複製データの削除、利用権限の解除を行います。個人アカウントの場合は、私用データと区別し、本人の協力を得て対応します。
ステップ3:申請しやすいルールと台帳を整える
新しいサービスを使いたい従業員が、迷わず申請できる手続きを用意します。申請窓口、判断基準、回答までの目安期間を明確にし、正式な申請を選びやすい状態にします。
承認したサービスは台帳にまとめ、利用部門、管理者、扱う情報の区分、見直し日を記録します。承認の記録を残すだけでなく、誰が管理を担うのか、いつ利用状況を確認するのかまで分かる形にすることが大切です。
技術的な対策を組み合わせる
ルールと台帳による管理は、認証や端末管理の仕組みで支えます。承認済みサービスをSSOと多要素認証の対象にしてIDを一元管理し、退職時にSSOでのログインをまとめて停止できるようにします。併せて、各SaaSのアカウントの停止・削除、ログイン済みのセッションの扱い、データ回収の手順も確認しておきます。
業務端末については、端末管理の仕組みでインストール済みアプリやOSの状態を把握します。個人のクラウドストレージへのアクセスを制限するかどうかは、業務への影響を確認した上で判断します。利用実態に合った対策を選び、日常の管理に組み込むことが必要です。
8. 運用・教育と、シャドーITが見つかったときの対応
対策を定着させるには、従業員への説明と、シャドーITが見つかったときの対応手順を用意します。目的は利用者を罰することではなく、業務データを適切に管理し、正式な利用へ切り替えてもらうことです。
従業員への教育
教育では、禁止事項の一覧だけでなく、個人のサービスに業務データを置くと何が起きるのかを具体的に伝えます。共有リンクの設定ミスで顧客リストが公開状態になる影響や、退職後もデータが手元に残る問題を説明すると、日常の操作とリスクを結び付けて理解しやすくなります。
併せて、承認済みサービスの一覧と申請窓口を周知します。従業員が「何を避けるべきか」と「どの方法を使えばよいか」の両方を判断できる説明が必要です。生成AIについても、入力してよい情報と入力してはいけない情報を区別して示します。
見つかったときの対応
シャドーITが見つかったら、まず利用者に用途と保存データの範囲を確認します。何のために使っていたのか、どの情報が管理外にあるのかを把握し、対応の優先順位を判断します。
個人データや機密情報が含まれ、外部から閲覧できる状態になっていた場合は、公開設定の解除などの封じ込めを優先し、漏洩の有無を調査します。封じ込めと並行して、アクセスログや共有設定などの証跡を保全します。調査や報告に必要な情報を確保した上で、代替サービスへの移行、不要なデータの削除、アカウントの停止を進めます。
対応後は、申請窓口が分かりにくくなかったか、承認済みの方法で業務を進められなかったかを確認します。見つかった利用への対応を、次の無断利用を防ぐためのルールの見直しにつなげます。
9. OPTiM Biz Premiumで社内のシャドーITを検知し、SaaSとIDを一元管理する
OPTiM Biz Premiumは、端末管理(MDM)を基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。シャドーIT対策の出発点となる利用実態の可視化から、承認済みサービスのID管理までを1つのサービスで進められます。
情報システム部門が把握していないサービスを検知する
従業員の端末にインストールするエージェントアプリを通じて、情報システム部門が把握していないクラウドサービスやソフトウェアの利用を検知します。従業員が独自に利用しているシャドーITを見つけ、確認するために活用できます。
従業員ごとに未承認のソフトウェアの利用を検知できるほか、PCにインストールされているアプリの情報も収集できます。把握していなかった利用を確認し、承認・代替・停止の判断につなげます。
SaaSの利用状況とアカウントを可視化する
社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、誰がどのツールを使っているかを可視化します。利用実態を確認することで、使われていない余剰ライセンスの特定に役立てられます。
また、退職済みの従業員のアカウントや、稼働していないアカウントを検知して通知する機能も備えています。退職情報の把握には、人事管理システムやグループウェアとの連携を利用します。サービスの利用状況とアカウントを併せて確認し、管理から漏れている対象を見直す際に活用できます。
承認したサービスのIDを集中管理する
全従業員の企業アカウントを1つの画面で集中管理し、CSVによる一括登録・削除に対応しています。企業アカウントを集約することで、利用者の登録・削除をまとめて行えます。
認証では、シングルサインオンに加え、メールの認証コードまたは認証アプリのワンタイムパスワードによる多要素認証に対応しています。承認済みサービスへのログインを、安全に統一するための仕組みです。
ただし、ツールを導入するだけで対策が完了するわけではありません。検知したサービスを承認するか停止するかの判断、利用ルールの整備、従業員への教育は、企業が継続して取り組む必要があります。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
シャドーITとは、情報システム部門が把握・承認していないクラウドサービスやソフトウェア、端末を業務に使うことです。個人のクラウドストレージや未承認のSaaS、個人アカウントの生成AIなどを通じて、業務データが会社の管理外に出ていきます。
日々の問い合わせ対応や端末の管理に追われる中で、従業員一人ひとりが使うサービスまで目を配るのは容易ではありません。だからこそ、すべてを一度に解決しようとせず、段階を区切って進めることが現実的です。
今週中に、業務端末にインストールされているアプリの一覧と、経費精算に含まれるクラウドサービスの利用料を確認し、会社が把握していないサービスがないかを洗い出してください。年内には、洗い出したサービスを扱う情報の重要度で評価し、承認・代替・停止を決めた上で、新しいサービスの申請窓口と回答までの目安期間を全社に周知してください。生成AIのルールが未整備であれば、入力してよい情報の範囲もこのときに決めておきます。その後は、承認したサービスを台帳で管理し、各サービスの対応状況に応じてSSO連携と多要素認証を適用し、退職時のアカウント停止とデータ回収を手順に組み込みます。
従業員が「申請したほうが早くて安全だ」と感じられる仕組みをつくることが、次のシャドーITを生まないための確かな一歩になります。