
生成AIに入力した内容や会話履歴は、AIサービスの事業者だけでなく、処理を委託された外部の事業者にも渡ることがあります。業務で利用する際は、契約先のサービスに加え、その先で誰が情報を扱っているかを確認する必要があります。
2026年11月には、ドキュメント共有サービスのAI機能を巡り、処理の委託先である外部のAI事業者が不正アクセスを受け、AIとのチャット記録が流出した可能性があると公表されました。
本記事では、会話履歴の保存・送信先と漏洩の経路を整理し、AIサービスの外部委託の構造、法的な扱い、企業が取るべき対策を解説します。
この記事の要点
- 生成AIの会話履歴は、回答後も履歴表示、不正利用の監視、利用状況の分析などのために保存され、委託先へ渡ることがあります。
- 自社が直接契約していない委託先(サブプロセッサー)で事故が起きても、入力した情報は流出し得ます。契約前に、委託先の範囲とデータの保持期間を確認することが重要です。
- 対策の軸は「入力してよい情報の区分」「法人向けプランと設定の統一」「利用中のAIサービスとアカウントの把握」「流出連絡時の初動手順」の4つです。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「生成AI・SNS・会話からの漏洩」と「委託先・取引先経由の侵入」について、生成AIの会話履歴がAIサービスの委託先から漏れるリスクと対策を詳しく解説しています。特集のメイン記事で紹介した対策「規程・ルール整備と教育」「SaaS管理(シャドーITの可視化)」を、生成AIの利用にどう当てはめるかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 生成AIの会話履歴は漏洩するのか?保存される場所と漏洩の経路
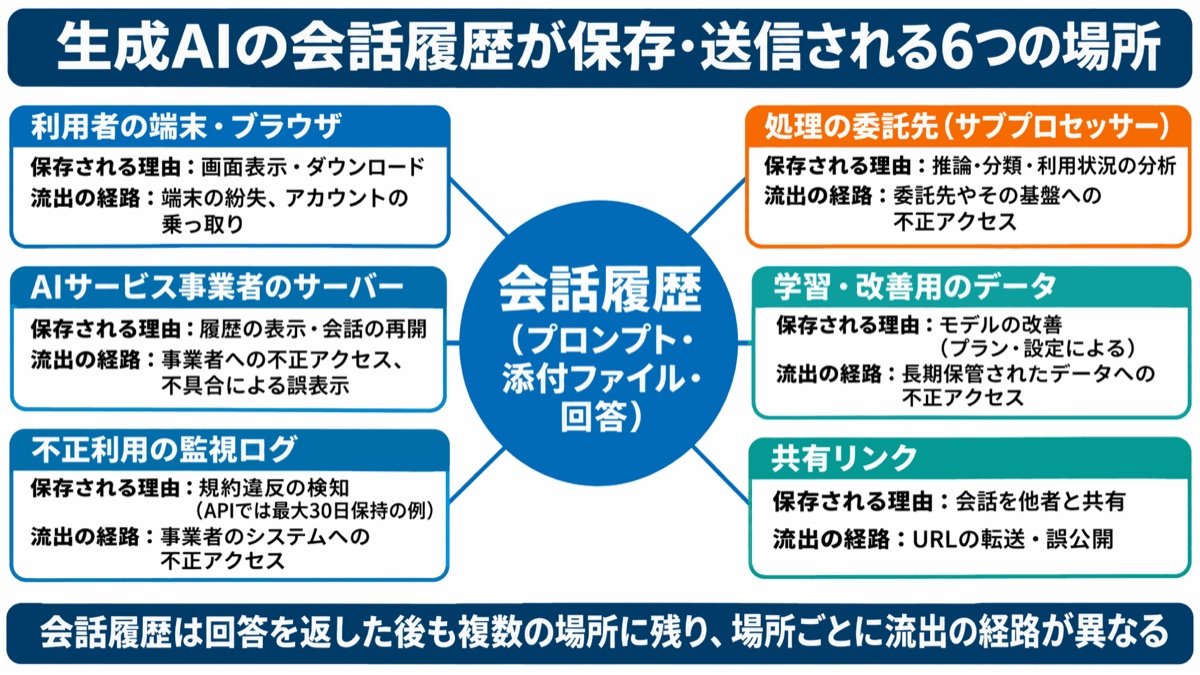
生成AIの会話履歴は、漏洩する可能性があります。入力した文章は回答が生成された時点で消えるとは限らず、サービスの運用に伴って複数の場所に保存・送信されるためです。
会話履歴とは、利用者が入力したプロンプト(指示文)、添付ファイル、AIの回答をまとめた記録です。情報の取り扱いを確認する際は、入力した文章だけでなく、添付した資料や回答に含まれる情報も対象として考える必要があります。
主な保存・送信先は、次のとおりです。
- 利用者の端末やブラウザ:画面に表示された履歴や、ダウンロードしたファイルが残ります。
- AIサービス事業者のサーバー:利用者が過去の会話を表示するためのデータが保存されます。
- 不正利用の監視ログ:たとえばOpenAIのAPIでは、不正利用の監視のためのログを原則として最大30日間保持すると公表しています(法令上必要な場合などは、より長く保持されることがあります)。
- 処理の委託先:推論(回答の生成)、分類、利用状況の分析などを担う外部の事業者にデータが渡ることがあります。
- モデルの学習・改善用のデータ:プランや設定によって、入力内容などが利用される場合があります。
- 共有リンク:会話を他者と共有する機能で発行したURLを通じて、内容を閲覧できるようになります。
漏洩の経路は、保存先や共有方法によって異なります。利用者のアカウント乗っ取り、共有リンクの誤公開、サービス事業者や委託先への不正アクセスなどが考えられます。
そのため、「AIに入力した情報が学習に使われるか」だけでは、漏洩のリスクを判断できません。どこに情報が残り、誰が扱うのかを併せて確認することが必要です。図解①では、保存・送信先ごとに、保存の目的と流出につながる経路を整理しています。
2. AIサービスの委託先から会話記録が流出した事例と最新動向
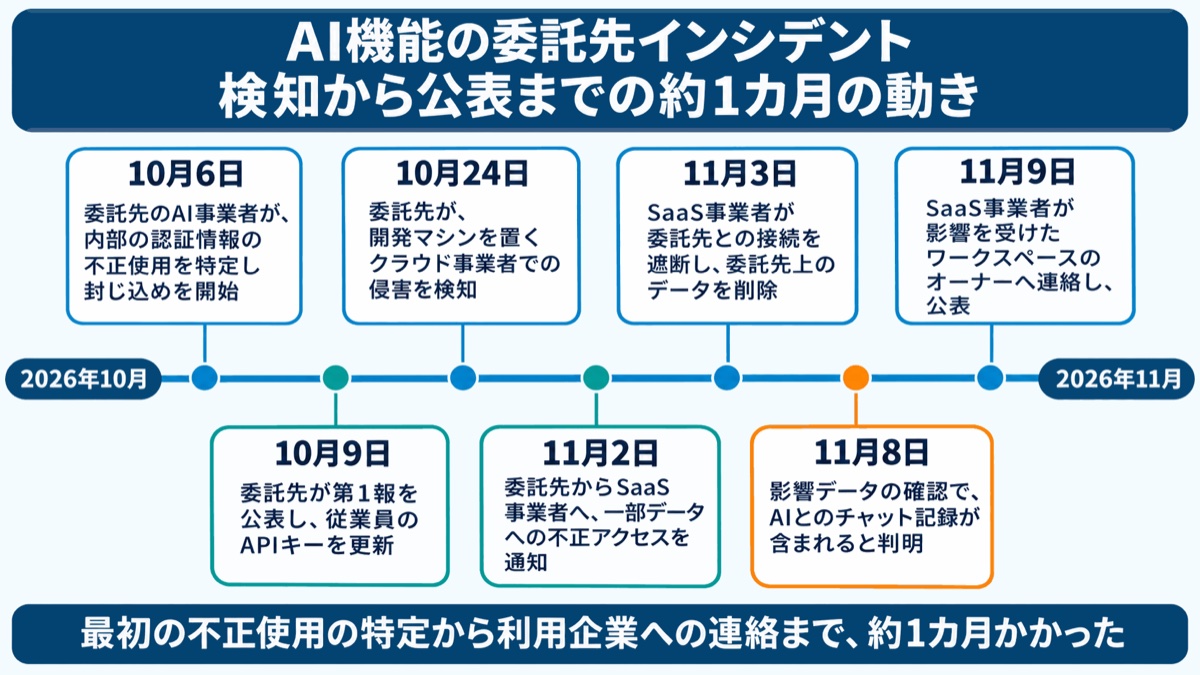
AIサービスでは、委託先への不正アクセスによって会話記録が流出した可能性があると公表された事故が、実際に起きています。自社が利用するサービスに直接の侵害がなくても、外部に渡った情報が影響を受けることがあります。
2026年11月9日、米国のドキュメント共有サービスの事業者は、影響を受けた顧客へ連絡するとともに、AI機能の処理を委託していた外部のAI事業者への不正アクセスにより、AIとのチャット記録が流出した可能性があると公表しました。
公表によると、委託先は、AIの利用状況を管理者向けに分析する機能の分類処理と、製品内のAIモデルの推論を担っていました。回答の生成に加え、利用状況の分析にも外部の事業者が関わっていた事例です。
委託先では、10月上旬に内部の認証情報の不正使用が判明しました。10月下旬には、委託先が開発用のマシンを置いていた別のクラウド事業者でも侵害が発生しています。サービス事業者は11月3日に委託先との接続を遮断し、委託先上のデータを削除しました。影響を受けたワークスペースは、全体の1%未満としています。
利用者には、影響を受けたデータを流出したものとして扱うよう求めました。また、対象期間中にAIへパスワードやAPIキーを貼り付けた場合は、変更・再発行するよう案内しています。
2025年11月には、生成AI事業者が利用していたWeb分析の委託先が不正アクセスを受け、一部のAPI利用者とChatGPT利用者の氏名、メールアドレス、おおよその所在地などが流出した可能性のある事故も起きています。この事例では会話内容は含まれていませんでしたが、流出した情報がフィッシングに悪用されるおそれがあるとして、注意が呼びかけられました。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」(組織編)では、「AIの利用をめぐるサイバーリスク」が初めて選出され、3位に入りました。2位の「サプライチェーンや委託先を狙った攻撃」と併せて、AIサービスの利用と委託先の管理を一体で考える必要があります。
3. AIサービスの「外部委託」の構造:会話履歴はどこまで渡るのか
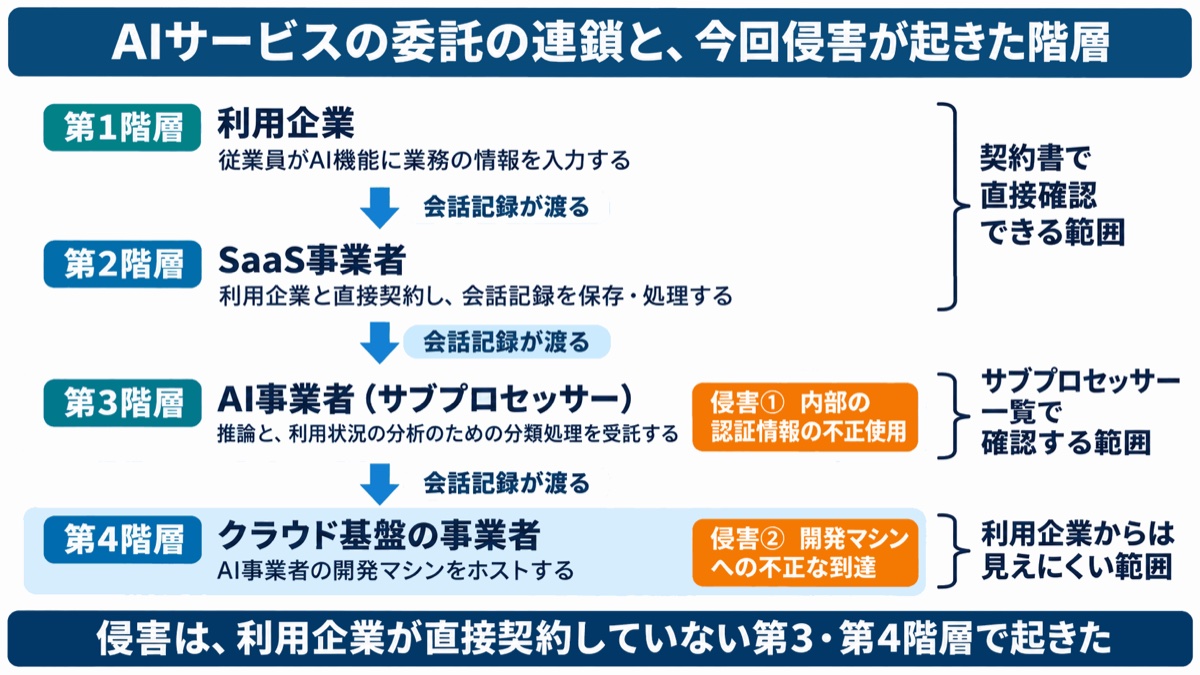
AIサービスの会話履歴は、自社が直接契約していない事業者まで渡ることがあります。サービスの提供が1社だけで完結せず、AIの処理や基盤の運用を複数の事業者が分担しているためです。
AI機能付きのSaaSでは、次のような委託の連鎖が考えられます。
- 利用企業:従業員がAI機能に業務の情報を入力します。
- SaaS事業者:利用企業の契約先として、AI機能を含むサービスを提供します。
- AI事業者(サブプロセッサー):SaaS事業者から推論や分類の処理を委託されます。
- クラウド基盤の事業者:AI事業者がサーバーや開発環境を置いています。
先の事例では、利用企業から見て3つ目と4つ目の階層で侵害が起きました。利用企業が契約書を交わしているのはSaaS事業者であり、その先のAI事業者やクラウド基盤の事業者とは直接の契約関係がありません。
この構造では、契約先の名称や自社の利用設定を確認するだけでは、情報が渡る範囲を把握しきれません。AI機能がどの外部事業者を使い、どの処理のためにデータを送信するのかまで確認することが重要です。
多くのSaaS事業者は、個人データの処理を委託する事業者を「サブプロセッサー一覧」として公開しています。AI機能を有効にする前に、この一覧で処理を担う事業者、所在国、処理内容を確認します。
一覧を見る際は、事業者名を把握するだけで終わらせず、自社が使うAI機能とどのように関係するかを確認すると、委託の連鎖を理解しやすくなります。
4. 個人情報保護法上の扱い:入力前に確認すべきことと報告義務
生成AIに個人データを入力する場合は、入力前の確認に加え、漏洩が起きた場合の報告・通知への備えが必要です。外部サービスを利用していても、利用企業が負う個人情報保護法上の義務を確認する必要があります。
個人情報保護委員会は2023年6月2日、「生成AIサービスの利用に関する注意喚起等」を公表しました。個人情報取扱事業者に対しては、主に次の2点を求めています。
- 個人情報を含むプロンプトを入力する場合は、特定された利用目的を達成するために必要な範囲内であることを十分に確認すること
- 本人の同意なく個人データを入力し、その個人データが応答結果の出力以外の目的で取り扱われる場合は、法の規定に違反する可能性があるため、AIサービスの事業者が個人データを機械学習に利用しないことなどを十分に確認すること
実務では、入力する目的と情報の範囲を確認した上で、サービス側がそのデータを何に利用するのかを確かめます。業務上必要な入力であっても、サービス側での取り扱いまで確認したことにはなりません。
また、AIサービスの事業者に個人データの取り扱いを委託していると整理する場合、委託元の企業には委託先の監督が求められます。委託先で個人データの漏洩などが起き、法令上の報告対象に該当する場合は、個人情報保護委員会への報告と本人への通知が必要です。報告対象には、要配慮個人情報を含む個人データの漏洩など、不正利用により財産的被害が生じるおそれがある個人データの漏洩など、不正の目的をもって行われたおそれがある漏洩など、本人の数が1,000人を超える個人データの漏洩などが発生した場合や、そのおそれがある場合が含まれます。不正アクセスによるものは、人数が少なくても、漏洩のおそれがある段階で対象になり得ます。
報告は、事態を知った後、速報を速やかに行います。おおむね3〜5日以内が目安です。確報は、報告対象の事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。事故の連絡を受けてから対応方法を検討するのではなく、報告対象の判定と社内の確認を進める手順を整理しておくことが大切です。
委託先の監督の進め方や報告義務の詳細は、関連記事「委託先の情報漏洩にどう備える?外部SaaS・業務委託サービスのリスク管理を解説」で解説しています。
5. AIサービスの委託先リスクを見極める5つの観点
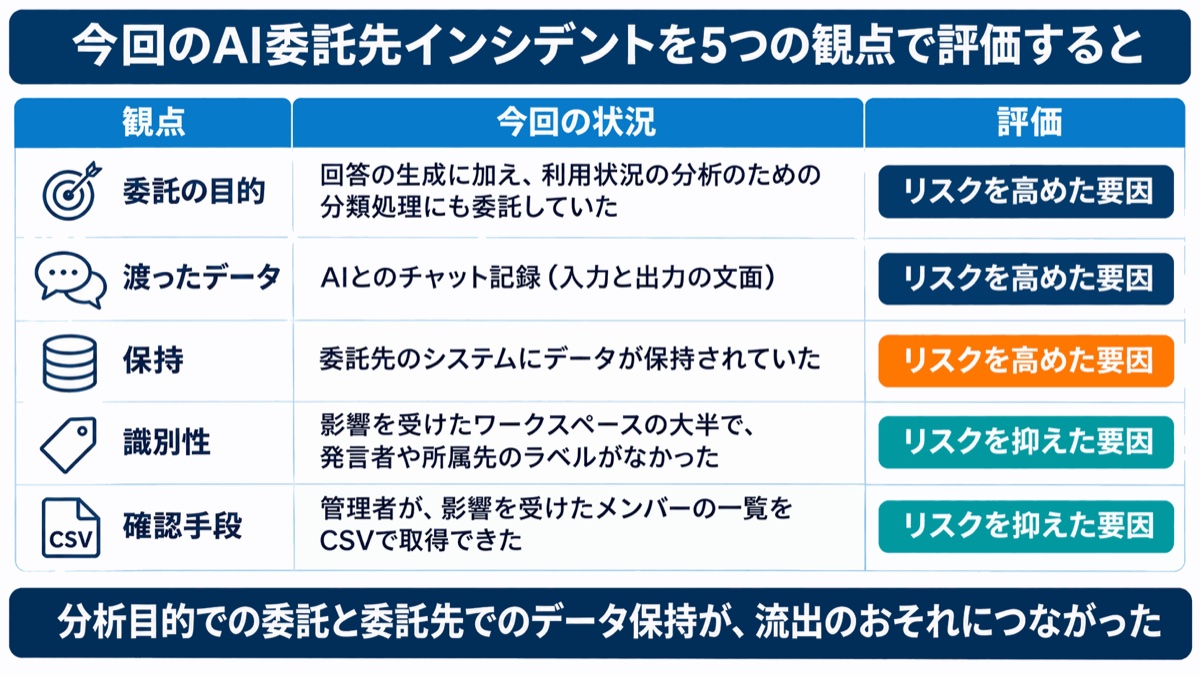
AIサービスの委託先リスクは、委託の目的、渡るデータ、保持期間、識別性、事故時の確認手段の5つの観点で確認します。委託先が存在するかどうかに加え、そこで情報がどのように扱われるかを見極めることが重要です。
- 委託の目的:回答の生成だけか、分析・品質改善・学習にも使われるかを確認します。
- 渡るデータ:プロンプトと回答の全文か、統計情報などに加工されたものかを確認します。
- 保持期間:処理後すぐに削除されるか、一定期間残るかを確認します。
- 識別性:会話記録に、利用者や企業を結びつける情報が付いているかを確認します。
- 事故時の確認手段:事故が起きたときに、影響を受けた利用者や記録を利用企業が確認できるかを確認します。
これらの観点は、組み合わせて判断する必要があります。たとえば、学習への利用がなくても、別の目的で会話の全文が渡り、一定期間保持されるのであれば、その取り扱いを確認する必要があります。
先の事例で影響対象として説明されたのは、利用状況の分析機能の分類処理に用いられたチャット記録です。回答の生成とは別の目的で会話記録が委託先に渡り、保持されていたことになります。一方、影響を受けたワークスペースの大半では、記録に発言者や所属先を示すラベルがなく、識別性は抑えられていました。ただし、ラベルがなくても、会話の本文から個人や企業が分かる可能性は残ります。また、管理者が影響を受けたメンバーの一覧を取得できる確認手段も提供されました。
ただし、識別性の評価と、会話に含まれる情報の機密性の評価は分けて考える必要があります。入力内容を社内で管理する際も、誰の会話か分かるかという点と、会話そのものに何が含まれるかという点を併せて確認します。図解④では、5つの観点ごとに、今回の状況と評価をまとめています。
6. 個人向けプランと法人向けプランの違い:契約と設定で確認すべきこと
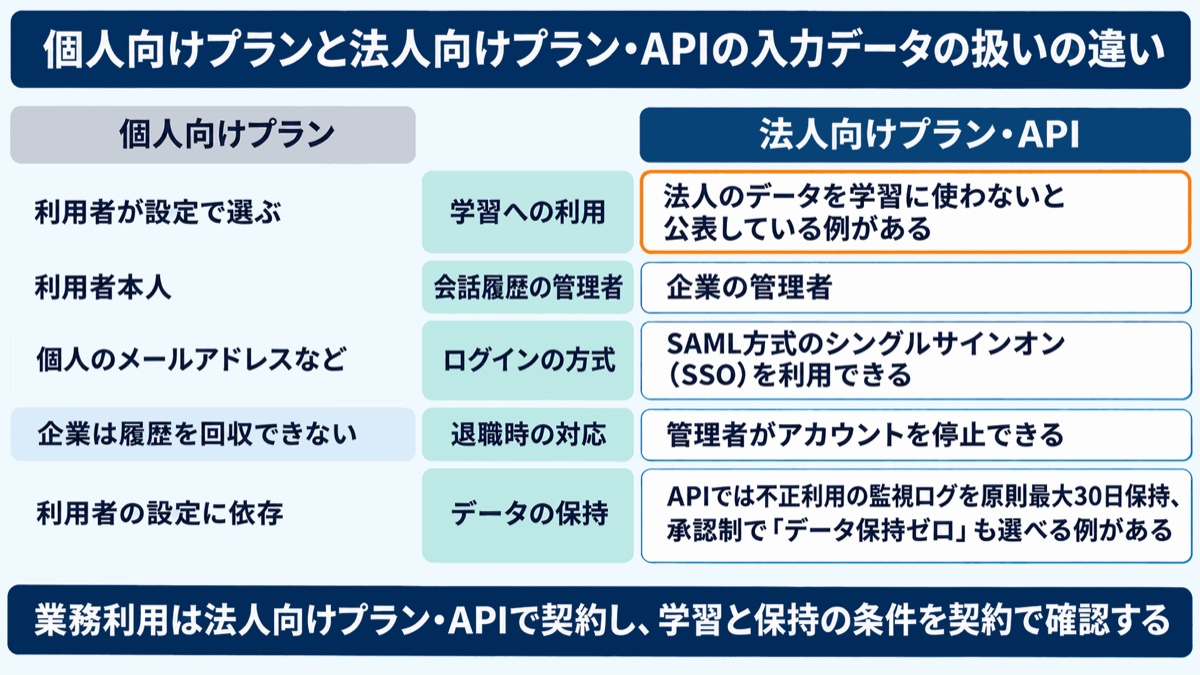
業務で生成AIを利用する場合は、法人向けプランやAPIを契約し、入力データの扱いを確認することが基本です。個人向けプランとは、データの利用条件や企業が管理できる範囲が異なることが多いためです。
一般に、個人向けプランでは、会話をモデルの改善に使うかどうかを利用者が設定で選びます。従業員が個人のアカウントで業務の情報を入力すると、企業が管理者としてその設定を確認したり、退職時に履歴を回収したりすることが難しくなります。利用者に注意を促すだけでは、企業として取り扱いを統一することが難しくなります。
法人向けプランやAPIでは、たとえばOpenAIは、法人向けサービスやAPIの入出力データを、明示的に共有へ同意した場合を除き、モデルの学習に使わないと公表しています。APIでは、不正利用の監視ログを原則として最大30日間保持する一方、承認を受けた場合に、原則としてプロンプトや回答などの顧客コンテンツを監視ログから除外する「データ保持ゼロ」の選択肢を設けています。ただし、データ保持ゼロは対象となるAPIや機能に制限があるため、利用するAPIごとに確認が必要です。
また、法人向けプランには、SAML方式のシングルサインオン(SSO)や、管理者による機能・アクセスの制御を利用できるものがあります。対応範囲はサービスやプランによって異なります。業務利用の条件をそろえるには、データの取り扱いとアカウントの管理方法を併せて確認することが必要です。
契約・設定の段階では、学習への利用の有無、会話履歴の保持期間と削除方法、サブプロセッサー一覧と変更通知、データの保存地域、管理者による利用状況の確認可否を確認します。学習に使われないことと、履歴や監視ログが保存されないことは、それぞれ別の確認項目として扱います。
7. 社内ルール:生成AIに入力してよい情報を区分する
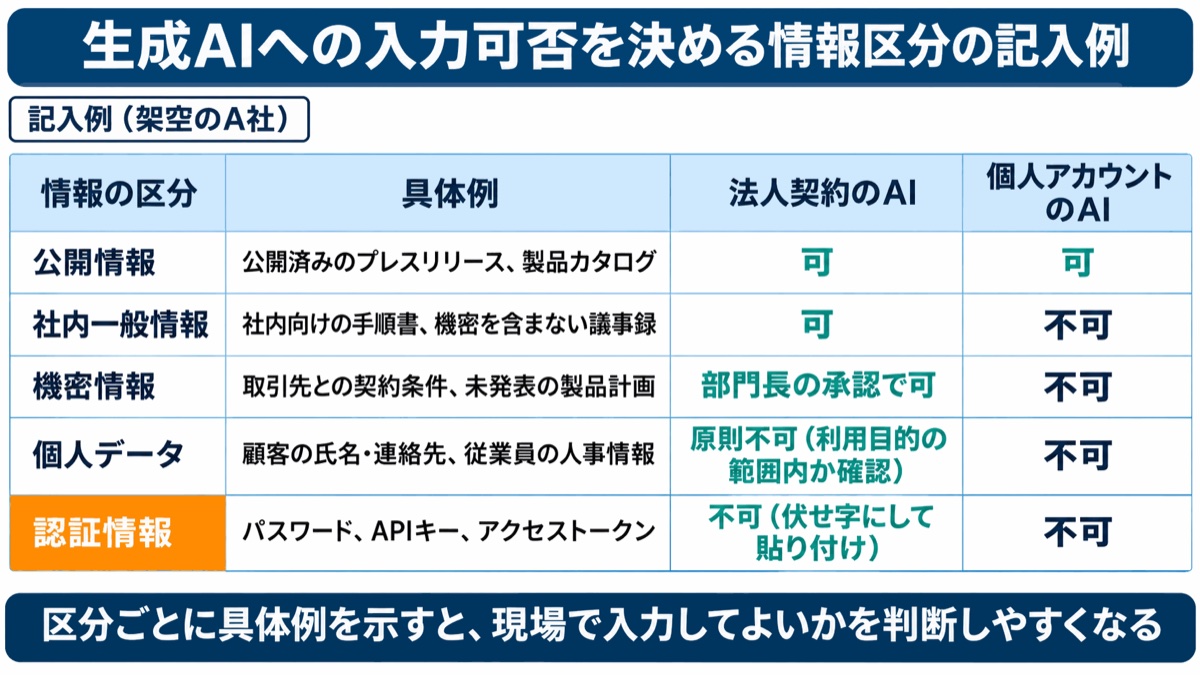
生成AIへの入力ルールは、情報の区分ごとに可否と条件を決めると、現場で判断しやすくなります。委託先の事故を自社で防ぐことはできませんが、入力する情報を絞ることで、事故が起きたときの被害を小さくできます。
情報は、公開範囲や機密性に応じて「公開情報」「社内一般情報」「機密情報」などに区分し、「個人データ」「認証情報」に該当するかも併せて確認します。その上で、何を入力できるか、どのサービスであれば使えるか、入力前にどのような処理が必要かを具体的に示します。
たとえば、公開済みのプレスリリースは入力可、取引先との契約条件は部門長の承認を得た上で法人契約のAIに限り可、顧客の氏名や連絡先は原則不可、パスワード・APIキー・アクセストークンは全面禁止、といった定め方です。「機密情報に注意する」という表現だけでなく、実際に扱う情報に沿って示すことで、担当者による判断のばらつきを抑えられます。
特に認証情報は、エラーの原因を調べる際、ログや設定ファイルと一緒に貼り付けられやすい情報です。先の事例でも、事業者は利用者に認証情報の変更・再発行を求めました。
入力ルールには、「貼り付ける前に、キーやパスワードを伏せ字にする」といった手順まで記載します。文章を直接入力する場合だけでなく、ログやファイルを添付する場合も、同じ観点で確認することが大切です。
ルールを定着させるために、入社時と年1回の研修で周知し、利用を許可するAIサービスの一覧を公開します。判断に迷ったときの問い合わせ窓口も設け、従業員が自己判断だけで入力を進めない運用を整えます。
8. AIサービスの委託先から流出の連絡を受けたときの初動対応
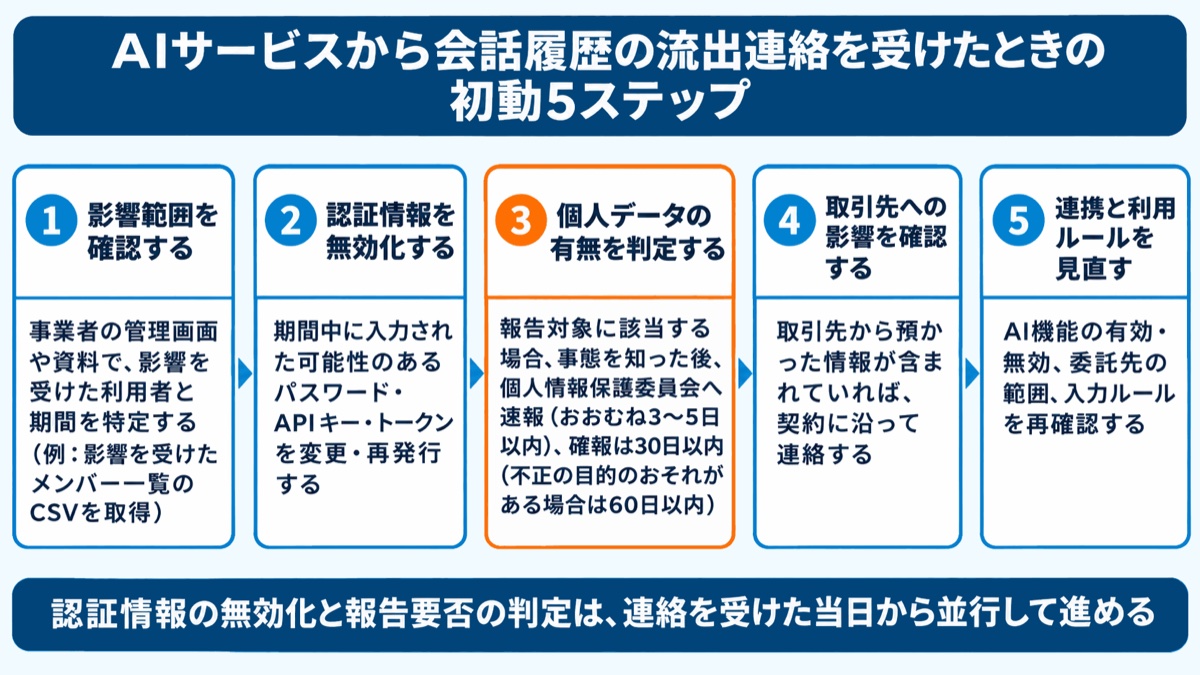
流出の連絡を受けた場合は、影響を受けた利用者と期間を確認し、認証情報の無効化、個人データの有無の判定へと対応を進めます。連絡内容を読むだけで終わらせず、自社が入力した情報と照合することが必要です。認証情報の無効化と報告要否の判定は時間との勝負になるため、連絡を受けた当日から並行して進めます。
- 影響範囲を確認する:事業者が提供する管理画面や資料を使い、影響を受けた利用者と期間を特定します。
- 認証情報を無効化する:対象期間中に入力された可能性のあるパスワードを変更し、APIキー・トークンは旧キー・旧トークンの失効を確認した上で再発行・切り替えを行います。
- 個人データの有無を判定する:流出した可能性のある記録に個人データが含まれるかを確認します。報告対象に該当する場合は、個人情報保護委員会へ速やかに速報し、所定の期限内に確報します。本人への通知は、事態の状況に応じて速やかに行います。
- 取引先への影響を確認する:取引先から預かった情報が含まれていれば、契約に従って連絡します。
- 連携と利用ルールを見直す:AI機能の有効・無効、委託先の範囲、入力ルールを再確認します。
先の事例では、ワークスペースの管理者が、影響を受けたメンバーの一覧をCSVで取得できる仕組みが提供されました。確認に必要な権限や手順は事業者の案内に従いますが、企業が管理者の権限を確保しておくと、影響調査を組織として進めやすくなります。
従業員が個人のアカウントでAIサービスを使っていた場合、企業は影響の有無を確認すること自体が難しくなります。日頃から利用サービスとアカウントを把握することは、事故発生後の確認を進めるための準備にもなります。
9. OPTiM Biz Premiumで利用中のAIサービスとアカウントを把握する
AIサービスの委託先リスクに備えるには、まず社内で利用されているクラウドサービスと、そのアカウントを把握する必要があります。対象が分からなければ、契約条件の確認や、事故の連絡を受けた際の影響調査を進められません。
OPTiM Biz Premiumは、MDMのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。
SaaS管理では、社内で利用されているSaaSのアカウント数・利用状況を自動で収集し、情報システム部門が把握していないクラウドサービス(シャドーIT)を検知できます。利用状況が収集されたサービスを、利用を許可するサービスの一覧と照合し、部門が独自に使い始めたサービスを洗い出す際に役立ちます。
ID管理では、全従業員の企業アカウントを1画面で集中管理し、CSVによる一括登録・削除ができます。SSOと、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証にも対応しています。SSO連携に対応するAIサービスやSaaSへのログインを、企業のアカウントにまとめる運用を支えます。
利用サービスとアカウントの把握を進める一方、入力ルールの策定と教育、契約内容の確認、流出時の初動手順の整備は、企業自身で行う必要があります。管理の仕組みと社内の運用を組み合わせて、対策を進めることが重要です。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
生成AIの利用が急速に広がるなか、情報システム担当者は、自社で直接管理できない委託先のリスクまで問われる難しい立場にあります。今回の事例が示すとおり、会話履歴は回答の生成以外の目的でも委託先に渡り、そこで流出することがあります。
今週中に、社内で使われている生成AIサービスと、AI機能を有効にしているSaaSを洗い出し、個人のアカウントで業務利用されていないかを確認してください。その上で、年内に、利用を許可するサービスのサブプロセッサー一覧と学習・保持の設定を確認し、パスワードやAPIキーの入力を禁止する入力ルールを周知します。その後は、AIサービスへのログインを企業のアカウントにまとめ、流出の連絡を受けたときに影響範囲を確認できる体制を整えていきます。
生成AIの利用可否は、学習への利用の有無だけでなく、委託先を含む情報の扱いと、自社が管理できる範囲を踏まえて判断してください。入力前の確認から漏洩時の対応までを一続きの運用として整え、扱う情報に応じて利用条件を見直してください。