
A2B攻撃(App-to-Backend Attack)とは、一般に公開されているスマートフォンアプリを解析し、得られた情報を手がかりに、接続先のバックエンドサーバーを攻撃する手法です。2026年10月13日、情報通信研究機構(NICT)はこの攻撃への注意を呼びかけ、アプリを公開する企業に侵害の有無の確認と脆弱性の点検を求めています。
企業が確認すべきなのは、アプリの安全性だけではありません。アプリと通信するAPIやサーバーが、外部から直接リクエストを受けても不正な操作を許さない設計になっているかを点検する必要があります。
この記事の要点
- A2B攻撃は、アプリそのものではなく、アプリが通信するAPIやサーバーの弱点を突く攻撃です。公開アプリは誰でも入手・解析できるため、接続先の情報は攻撃者にも知られる前提で設計する必要があります。
- 探索・悪用の対象となっている主な脆弱性には、SSRF、RCE、SQLインジェクション、IDOR(BOLA)があり、個人情報の漏洩やデータの改ざんにつながります。
- 対策の基本は、アプリ側の制御に頼らず、バックエンド側で認証・認可と入力値の検証を行うことです。併せて、2026年8月以降のアクセスログを優先して調べ、侵害の有無を確認します。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「社内サーバーへの不正アクセス」と「委託先・取引先経由の侵入」について、公開アプリを手がかりにサーバーが狙われる仕組みと対策を詳しく解説しています。特集のメイン記事で紹介した対策「アクセス権限の最小化」「操作ログの取得・監視」を、アプリの接続先であるAPIやサーバーにどう当てはめるかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. A2B攻撃とは?公開アプリを手がかりにサーバーを狙う攻撃
A2B攻撃は、公開アプリを解析し、その接続先であるバックエンドサーバーを狙う攻撃です。NICTの脅威情報分析チーム「LETTICE」が2026年10月13日の注意喚起で示した呼び方で、一般に公開されているAndroidアプリの解析結果を悪用する手法と定義されています※1。
バックエンドサーバーとは、アプリの画面の裏側で、会員情報の照会や予約、決済などを処理するサーバーです。アプリとサーバーは、API(アプリケーション・プログラミング・インターフェース)という、プログラム同士がデータをやり取りするための窓口を通じて通信します。
この攻撃の特徴は、誰でもダウンロードできるアプリが起点になることです。攻撃者は企業のネットワークに侵入する前に、手元でアプリを解析し、接続先やAPIの構成を調べます。その情報をもとに、対象のサーバーに合わせた攻撃を組み立てます。
NICTは、認証不要のAPIだけでなく、ログイン後に利用できるAPIも狙われている点や、サーバーごとに攻撃内容を変えている点を特徴として挙げています。そのため、ログイン機能があることだけでは、安全性を判断できません。
注意喚起の対象はAndroidアプリですが、NICTはiOSアプリやWebサービスのバックエンドAPIでも同様の問題が起こり得るとしています。自社でアプリを公開していなくても、委託先や取引先のアプリを通じて顧客情報を預けている企業は、提供元の管理状況を確認する必要があります。
2. 2026年10月に相次いだ注意喚起とA2B攻撃の位置づけ
A2B攻撃への注意喚起は、2026年9月前後から国内組織への不正アクセスが相次いだことを受けて、10月に公表された一連の注意喚起の一つです。特に、公開アプリの解析からAPIの不正操作につながる攻撃の流れに焦点を当てています。
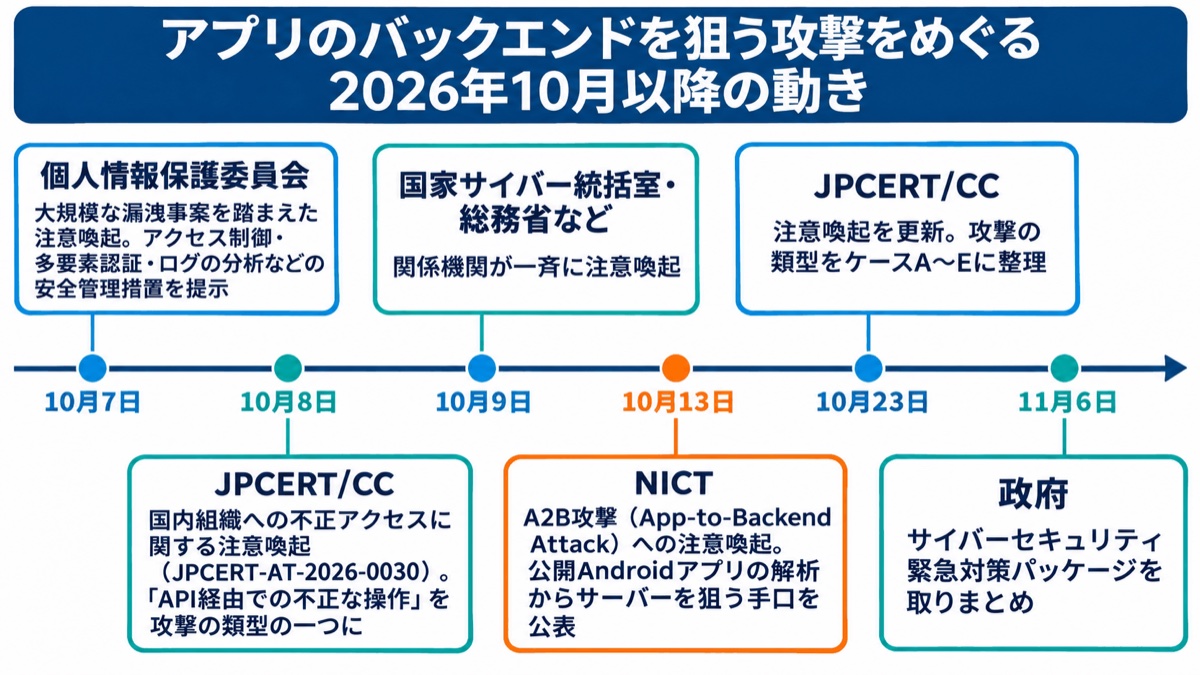
10月7日には、個人情報保護委員会が大規模な漏洩事案を踏まえた注意喚起を公表しました※2。外部からの不正アクセスにより、大量の個人データが漏洩した、またはそのおそれがある事案を受け、アクセス制御、多要素認証、脆弱性対策、ログの分析などの技術的安全管理措置を示しています。
続いて10月8日、JPCERT/CCは「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030)を公開し、攻撃の類型の一つに「API経由での不正な操作」を挙げました※3。翌9日には国家サイバー統括室や総務省などが一斉に注意を呼びかけ、13日にNICTがA2B攻撃への注意喚起を公表しました※1。JPCERT/CCの注意喚起は10月23日に更新され、攻撃の類型がケースAからケースEに整理されています。11月6日には、政府がこうした対応を踏まえてサイバーセキュリティ緊急対策パッケージを取りまとめました。
JPCERT/CCは、API経由の不正操作について、次の3つの手口を示しています。
- 公開されているスマートフォンアプリを解析し、APIのエンドポイントやキーを特定する
- 画面操作では実行できない内部のAPIを攻撃し、ユーザー権限の変更や不正なアカウント作成を行う
- 他のシステムから窃取したAPIキーを利用する
NICTのA2B攻撃は、このうちアプリの解析を起点とする攻撃の流れを、具体的に整理したものといえます。企業はアプリの公開状況だけでなく、その背後にあるAPIのアクセス制御や認証情報の管理まで含めて点検することが重要です。
3. A2B攻撃の仕組み:アプリの解析から攻撃までの4段階
A2B攻撃は、アプリの入手・解析から始まり、接続先の情報収集、攻撃対象の特定、脆弱性の悪用という4段階で進みます。公開アプリの中にある通信情報が、サーバーを攻撃するための手がかりになります。
- アプリの入手と解析:Google Playの日本地域で公開されているAndroidアプリを入手し、プログラムの中身を解析します。
- 接続先とAPI構成の収集:解析結果から、接続先のサーバー、APIの構成、エンドポイント(APIの個々の窓口となるURL)、パラメータ、応答データの構造を収集します。
- 攻撃対象の特定:収集した情報をもとに、認証や認可が不十分なAPIなど、攻撃しやすい箇所を絞り込みます。
- 脆弱性の探索と悪用:個々のAPIの仕様に合わせたリクエストを送り、脆弱性を探して悪用します。
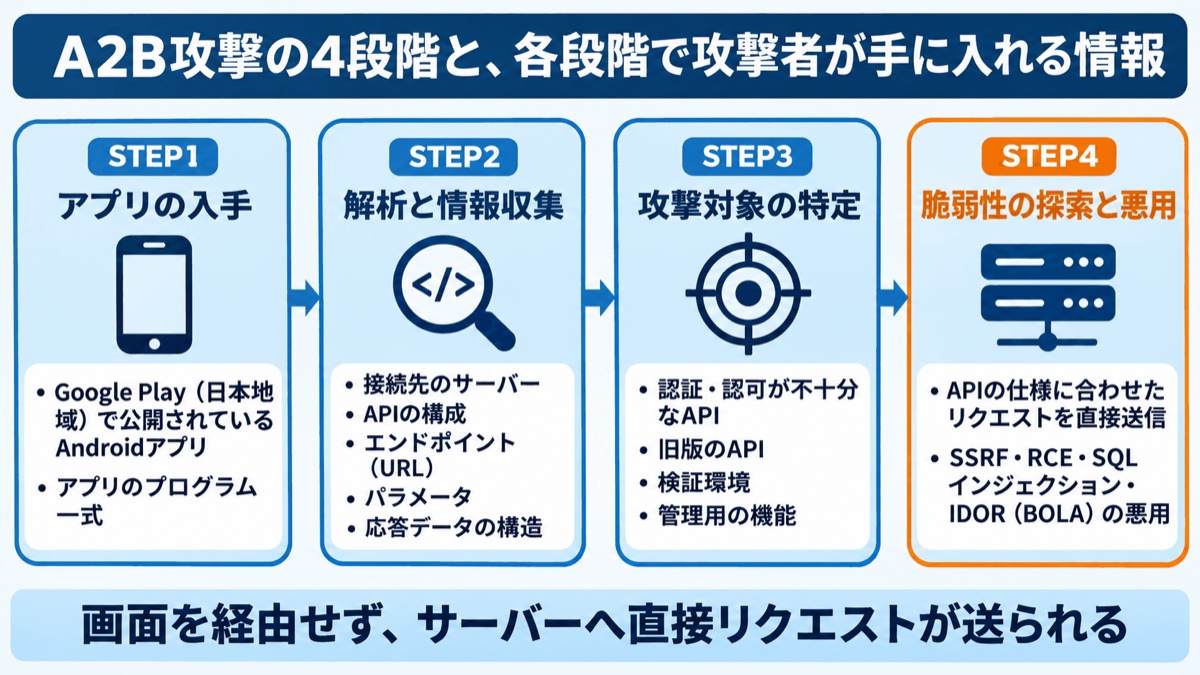
正規のアプリを使う利用者が行えるのは、画面に用意された操作です。一方、解析によってAPIの仕様を把握した攻撃者は、画面を経由せず、サーバーへ直接リクエストを送れます。
このため、画面上で項目を隠していても、サーバー側の保護が不十分であれば、不正な操作を防げません。利用者に見せる想定のない管理用APIも同様です。アプリの画面で操作できる範囲と、サーバーが実際に受け付ける操作の範囲を分けて確認する必要があります。
4. アプリから読み取られる情報と、狙われやすいサーバー側の弱点
アプリに含まれる接続先や認証情報は、解析によって読み取られる前提で管理する必要があります。情報を隠すことだけに頼らず、接続先が知られても不正なアクセスを許さない設計が重要です。
NICTは、サブドメイン、旧版のAPI、検証環境、クラウド上の公開サービスも含め、公開しているAPIやホストを洗い出すよう求めています※4。現在の本番環境だけを確認しても、点検の範囲は十分とは限りません。
例えば、開発中に使った検証環境のURLがアプリに残っていたり、新しい版への切り替え後も旧版のAPIが動いていたりすると、本番環境より保護の弱い入口として狙われるおそれがあります。アプリに残る情報と、実際に稼働している接続先を照らし合わせることが大切です。
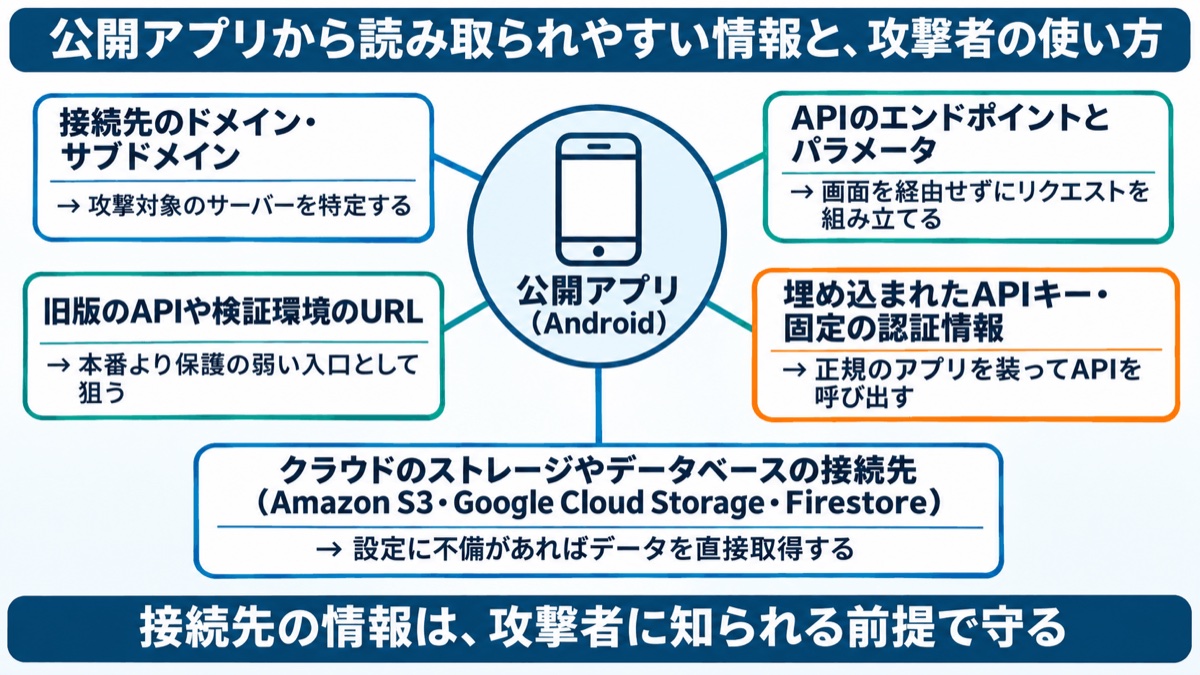
NICTは、固定された認証情報や暗号鍵の露出に加え、クラウドのストレージやデータベース(Amazon S3、Google Cloud Storage、Firestore)の設定不備も確認項目に挙げています。
アプリに埋め込んだキーは、難読化というプログラムを読みにくくする処理を施しても、取り出される可能性があります。そのため、難読化の有無だけで安全性を判断することはできません。キーの権限を必要な範囲に絞り、漏洩した場合には無効化・再発行できる設計にしておくことが重要です。
5. 探索・悪用の対象となる脆弱性と、企業に及ぶ被害・法的リスク
A2B攻撃では、バックエンドの脆弱性を通じて、個人情報の窃取やデータの改ざんが起こり得ます。NICTは、探索・悪用の対象となっている主な脆弱性として、SSRF、RCE、SQLインジェクション、IDOR(BOLA)の4つを挙げています※4。
| 脆弱性 | 概要 | 想定される被害 |
|---|---|---|
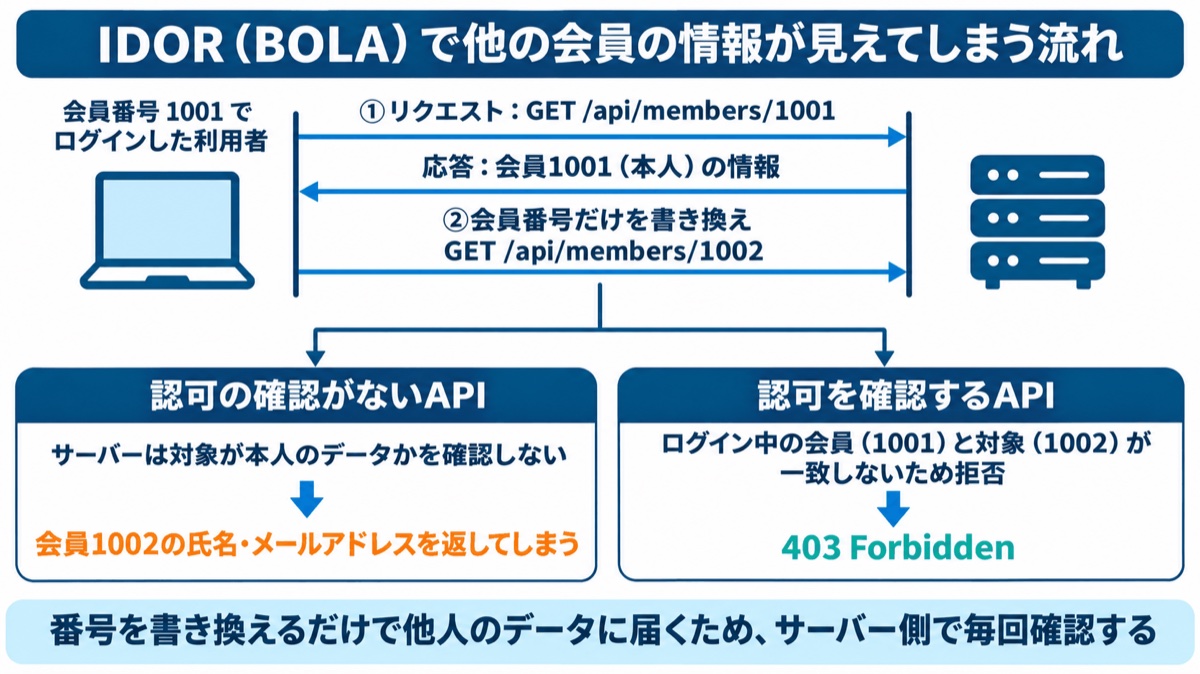
| IDOR(BOLA) | 他の利用者のデータを指定しても、サーバーがアクセス権を確認しない不備 | 他の利用者の氏名、メールアドレスなどの個人情報の閲覧・変更 |
| SQLインジェクション | 入力値に不正な命令を混ぜ、データベースを不正に操作する攻撃 | データベース内の個人情報の窃取、認証の回避 |
| SSRF | サーバーに、本来意図していない接続先へリクエストを送信させる攻撃 | 内部システムやクラウド環境のメタデータなどの機密情報の窃取 |
| RCE | 遠隔からサーバー上で任意のコードやコマンドを実行できてしまう問題 | サーバー内の情報の窃取、データの改ざん |
特にIDOR(BOLA)は、APIのセキュリティリスクをまとめたOWASP API Security Top 10 2023で、1番目のリスク「Broken Object Level Authorization」として挙げられています。
これは、データごとのアクセス権をサーバーが適切に確認していない状態です。リクエストに含まれる会員番号などを書き換えるだけで他人のデータを取得できるため、高度な技術がなくても悪用されやすい弱点です。ログインした利用者であっても、他の利用者の情報へアクセスできないかを確認する必要があります。
個人データの漏洩が発生し、法令上の報告対象に該当する場合は、個人情報保護法に基づき、個人情報保護委員会への報告と本人への通知が必要です。不正アクセスなど、不正の目的をもって行われたおそれがある行為による個人データの漏洩は、発生したおそれがある段階も含めて、件数にかかわらず原則として報告対象となります。ただし、高度な暗号化などにより個人の権利利益を保護するために必要な措置が講じられている場合は、報告対象から除かれます。
報告は、自社のいずれかの部署が事態を知った時点を基準とし、速報を速やかに(おおむね3〜5日以内が目安)行い、確報は事態を知った日から30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行う必要があります。技術的な調査と並行して、報告・通知の要否を判断できる体制を整えておくことが重要です。
6. アプリ側の対策だけでは防げない理由
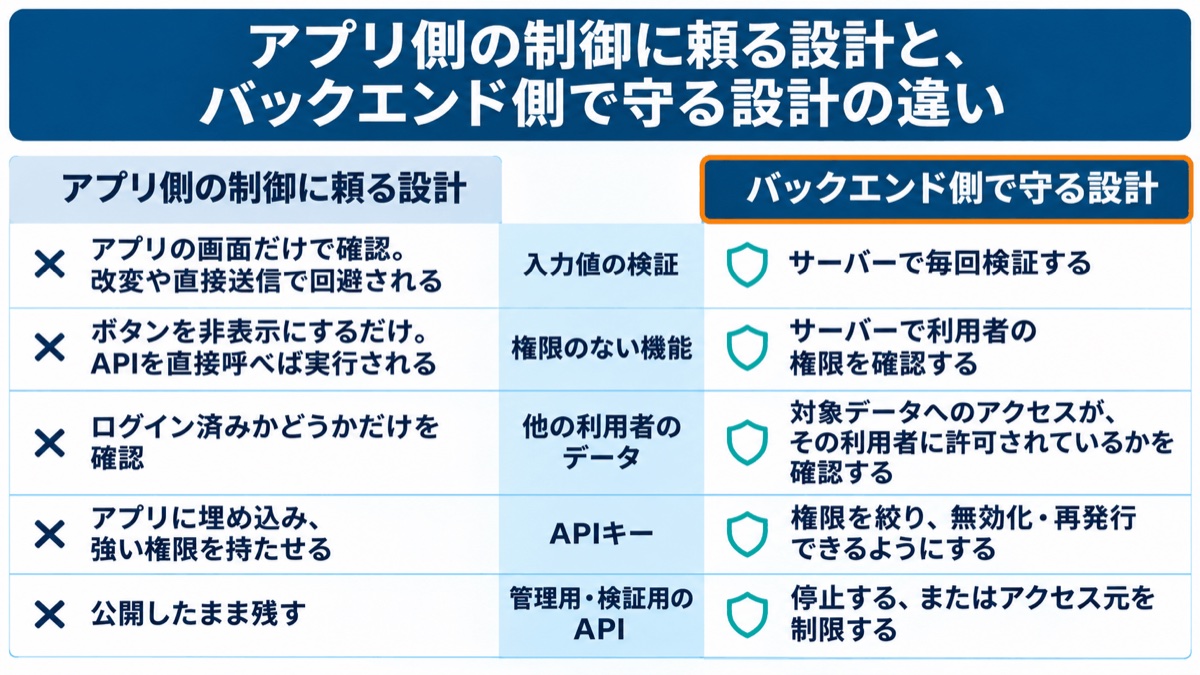
A2B攻撃を防ぐには、アプリ側の制御だけに頼らず、バックエンド側でリクエストの正当性を確認する必要があります。画面上の操作制限は、APIに直接送られる不正なリクエストへの対策にはなりません。
アプリは利用者の端末で動くため、攻撃者は手元で解析・改変したり、通信を観察したりできます。画面で入力内容をチェックしても、権限のないボタンを非表示にしても、APIへ直接リクエストを送られれば、これらの制御は回避されます。
NICTも恒久対策として、アプリ側の制御だけに頼らず、バックエンド側で認証・認可と入力値の検証を行うよう求めています※4。アプリから送られてきた情報であっても、そのまま信頼せず、サーバー側で確認する設計が基本です。
認証は「誰がアクセスしているか」を確かめることです。一方、認可は「その人が、そのデータを利用したり、その操作を実行したりしてよいか」を確かめることを指します。
ログイン済みであることを確認できても、その利用者が全てのデータにアクセスしてよいわけではありません。リクエストのたびに、対象のデータへのアクセスがその利用者に許可されているか、実行しようとしている操作が許可されているかを、サーバー側で確認する必要があります。
7. アプリを公開する企業が行うべき技術的対策と体制づくり
アプリを公開する企業は、バックエンドの点検を進め、修正までの暫定的な緩和策を講じた上で、恒久対策につなげます。開発・運用を委託している場合も、自社と委託先で確認範囲や対応手順を共有することが重要です。
バックエンドの脆弱性を点検する
点検では、公開しているAPIとホストを洗い出し、それぞれの認証・認可や入力値の検証が適切に行われているかを確認します。確認対象を明確にすることで、旧版のAPIや検証環境などの見落としを減らせます。
NICTが重点的な確認を求めているのは、認可の不備、認証・セッション管理の不備、クラウドストレージの設定不備、危険なデシリアライズ、不適切な管理機能の公開などです※4。デシリアライズとは、保存・送信用の形式に変換されたデータを、プログラムで扱えるオブジェクトなどに復元する処理で、この処理の不備も点検対象となります。
各APIについて、認証が必要か、利用者ごとのアクセス権を確認しているか、入力値を検証しているかを確かめます。認証機能の有無だけでなく、認証後に許される操作の範囲まで確認することが大切です。
すぐに修正できない場合の暫定的な緩和策
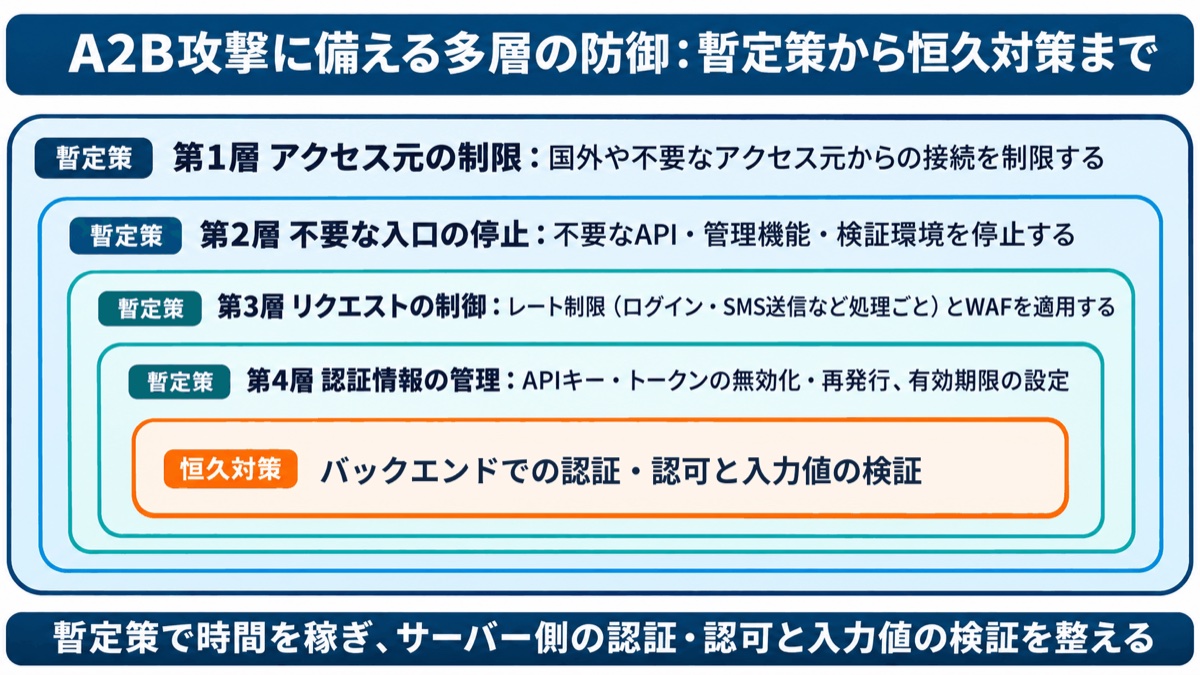
直ちに修正できない場合は、攻撃を受ける範囲や機会を減らすための緩和策を講じます。NICTは、国外や不要なアクセス元からの接続制限、不要なAPI・管理機能・検証環境の停止を挙げています。
また、レート制限という一定時間内のリクエスト回数の制限や、WAF(Webアプリケーションファイアウォール)の適用、認証情報の無効化・再発行も緩和策に含まれます。直ちに修正できない場合や、暫定的な制限でもリスクを十分に下げられない場合には、該当するAPIや機能、必要に応じてサービス全体の一時停止も検討するよう求めています。
JPCERT/CCも、ログインやSMS送信などの処理ごとのレート制限、非公開のAPIを含むアクセス制御、最小権限、トークンの有効期限の設定と速やかな無効化を推奨しています※3。暫定策を講じながら、バックエンド側の認証・認可や入力値の検証を整える恒久対策を進めます。
委託先を含めた体制をつくる
開発・運用を外部に委託している場合は、公開APIの範囲やログの管理担当を、自社でも把握できる状態にしておく必要があります。委託していることだけで、必要な点検や調査が行われていると判断しないことが大切です。
委託先とは、点検の範囲、ログの保存期間、脆弱性が見つかった際の連絡手順を、あらかじめ取り決めておきます。担当や確認対象が曖昧なままでは、侵害が疑われたときに必要な情報を集めるまでに時間がかかります。
NICTは個別システムの診断や技術相談には対応していません※5。具体的な点検や修正は、社内の担当者、委託先、専門事業者に相談して進める必要があります。
8. 侵害の有無を確認する方法と、疑われるときの初動
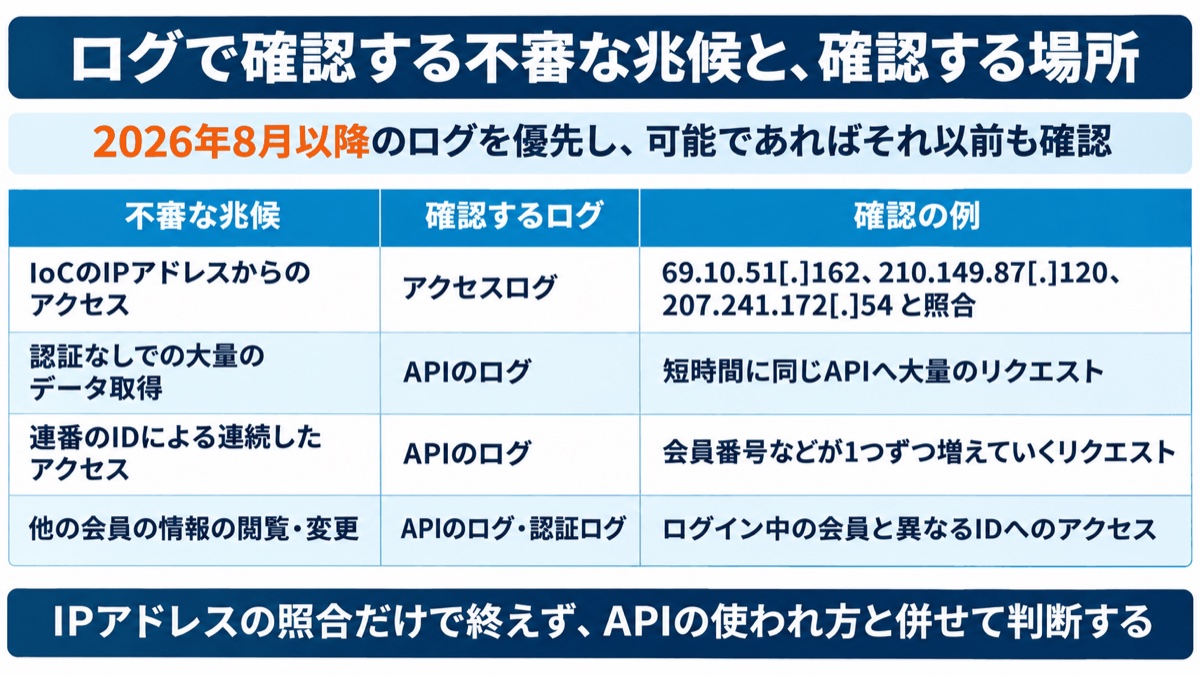
侵害の確認では、2026年8月以降のアクセスログ、APIのログ、認証ログを優先して調べます。NICTは、まず侵害の有無を確認し、可能であれば、それ以前のログも確認するよう求めています※4。
確認に当たっては、NICTが公開したIoC(侵害の痕跡を示す情報)のIPアドレスとログを照合します。それに加えて、認証なしでの大量のデータ取得、連番のIDによる連続したアクセス、他の会員の情報の閲覧・変更といった兆候がないかを調べます。
IoCと一致しても直ちに侵害されたとは断定できず、一致しなくても侵害を否定できません。IPアドレスの照合だけで確認を終えず、アクセス先、認証の成否、APIの使われ方やデータへのアクセス状況と併せて判断することが重要です。どのAPIが呼び出され、どの情報が閲覧・変更されたかを調べ、影響範囲の把握につなげます。
不審な痕跡が見つかった場合は、該当するAPIの停止、アクセス元の遮断、認証情報の無効化などにより、被害の拡大を防ぎます。併せてログを保全し、影響範囲を調査します。
個人データの漏洩またはそのおそれがあり、法令上の報告対象に該当する場合は、前述のとおり個人情報保護委員会への報告と本人への通知が必要です。技術部門だけで対応を抱え込まず、法務部門や経営層と早い段階で情報を共有し、調査と報告・通知の判断を並行して進めることが重要です。
9. OPTiM Biz Premiumで社内のクラウドサービスとアカウントを把握し、管理の抜けを減らす
公開しているAPIやホストの洗い出しは、開発・運用の担当者が中心となって進めます。その土台として、社内で利用しているクラウドサービスと、従業員のアカウントを把握しておくことも欠かせません。OPTiM Biz Premiumは、この社内のSaaS利用状況の把握と従業員アカウントの管理を支援します。
OPTiM Biz Premiumは、MDMのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスやソフトウェアである「シャドーIT」を検知できます。
部門が独自に契約したクラウドサービスを把握できれば、管理が行き届いていない環境や、退職者のアカウントが残っているサービスを見つけやすくなります。社内で何が使われているかを整理することは、管理状況を確認する対象の明確化につながります。
ID管理では、全従業員の企業アカウントを1つの画面で集中管理し、CSVによる一括登録・削除を行えます。シングルサインオン(SSO)に加え、メール認証コードや認証アプリのワンタイムパスワードによる多要素認証も利用できます。個人情報保護委員会が技術的安全管理措置として示した、多要素認証を含む識別・認証の強化に役立ちます。
一方、公開アプリのAPIやサーバーの脆弱性の点検・修正、ログの確認は、前章までで解説したとおり、開発・運用の体制の中で進める必要があります。OPTiM Biz Premiumによる社内サービスとアカウントの整理を、バックエンドの点検と並行して進め、管理の抜けを減らすことが重要です。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
自社のアプリが攻撃の起点になると聞き、通常業務と並行して何から手を付ければよいか迷っている担当者の方も多いのではないでしょうか。A2B攻撃への対策では、公開アプリが攻撃者に解析される可能性を前提に、旧版のAPIや検証環境も含めて接続先のAPIやサーバーを点検することが重要です。
今週中に取り組みたいのは、自社と委託先が公開しているアプリと、その接続先のAPI・ホストの洗い出しです。旧版のAPIや検証環境も含めて一覧にし、2026年8月以降のアクセスログ、APIのログ、認証ログを、NICTが公開したIoCや連番IDによる大量アクセスなどの兆候と照らし合わせてください。不要なAPIや検証環境が見つかれば、その場で停止を検討します。
今月中には、各APIで利用者ごとのアクセス権の確認と入力値の検証がサーバー側で行われているかを点検し、すぐに直せない箇所にはアクセス元の制限やレート制限などの暫定策を講じます。アプリに埋め込んだキーは、権限を絞った上で再発行できる状態にしておきます。
その後は、委託先との取り決めに点検の範囲とログの保存期間を加え、新しいアプリや機能を公開するたびにバックエンドの認可を確認する手順を開発の流れに組み込みます。公開しているものを把握し、サーバー側で守る仕組みを整えることが、次の不正アクセスに備える確かな一歩になります。
出典
- ※1情報通信研究機構(NICT)「【注意喚起】相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」」(2026年10月13日)
- ※2個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
- ※3JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030、2026年10月8日公開)
- ※4情報通信研究機構(NICT)サイバーセキュリティ研究所 脅威情報分析チーム LETTICE「A2B攻撃に関する注意喚起」(PDF、2026年10月13日)
- ※5情報通信研究機構(NICT)報道発表「【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」」(2026年10月13日)