
特権ID管理とは、システムの設定変更やアカウントの作成・削除、全データへのアクセスなど、強い権限を持つIDの利用を把握し、必要なときに必要な範囲だけ使えるようにする仕組みと運用のことです。「誰が・いつ・何のために使ったか」を確認できる状態に保つことも含まれます。
特権IDは、外部の攻撃者に狙われやすく、内部不正にも悪用されやすいアカウントです。ひとたび不正に使われると、個々の利用者のデータだけでなく、システム全体に影響が及ぶおそれがあります。そのため、通常の従業員IDとは区別して管理する必要があります。
この記事の要点
- 特権IDは、PCのローカル管理者、Active Directoryのドメイン管理者、クラウドの全体管理者、SaaSの管理者など、社内のさまざまな場所に存在します。まず「どこに何個あるか」を把握することが出発点です。
- 共有ID・固定パスワード・常時付与に依存した運用では、侵入された際に被害が広がりやすく、誰が操作したのかも追いにくくなります。
- 個人ごとのID、多要素認証、必要な時間だけの権限付与、第三者による操作ログの確認を組み合わせ、定期的な棚卸しによって管理を継続することが基本です。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「社内サーバーへの不正アクセス」と「内部不正・持ち出し」について、被害を大きくする管理者アカウント(特権ID)の管理方法を詳しく解説しています。特集のメイン記事で紹介した対策「アクセス権限の最小化」「ID・アカウントの棚卸し」「操作ログの取得・監視」を、特権IDにどう当てはめるかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 特権ID管理とは?特権IDの種類と管理の目的
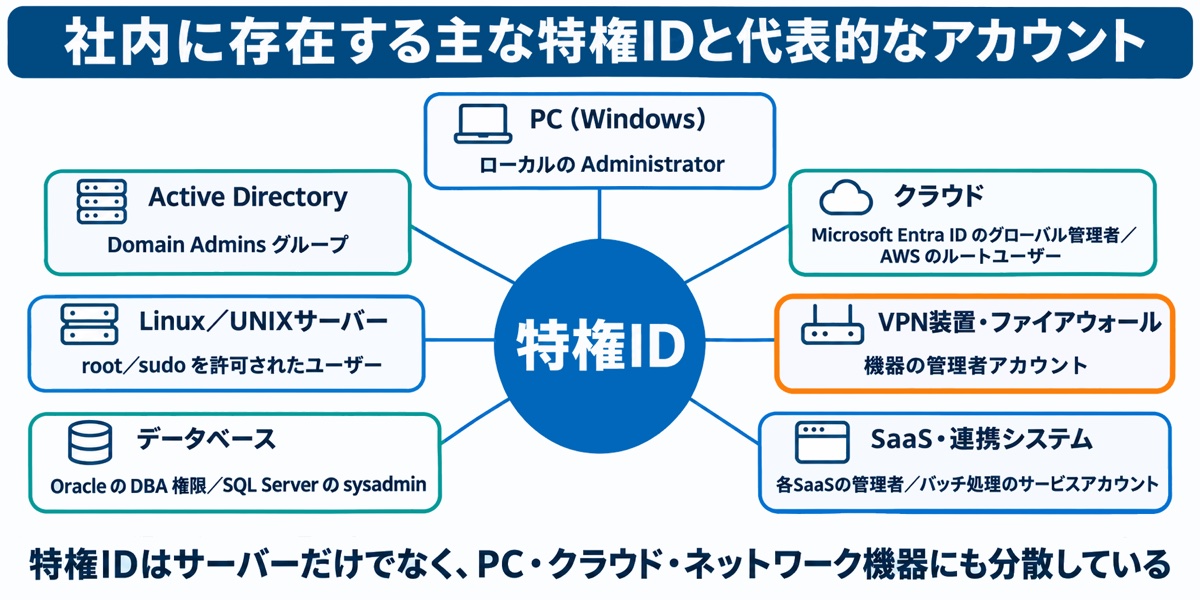
特権ID管理の目的は、強い権限を持つIDの所在と利用者を把握し、その使用範囲と操作履歴を管理することです。対象はサーバーだけでなく、従業員が使うPCやクラウド、SaaSにも広がります。
特権IDとは、情報システムを管理するために、一般の利用者より強い権限を与えられたIDです。管理者アカウント、特権アカウントとも呼ばれます。通常の従業員IDが主に「自分の業務に必要なデータを扱う」ためのものであるのに対し、特権IDは「システムそのものを変更できる」点が大きな違いです。
代表的な特権IDには、次のようなものがあります。
| 種類 | 代表的なアカウント・権限の例 |
|---|---|
| PC・サーバーのOS | Windowsのローカル管理者(Administrator)、Linux・UNIXのroot、sudoを許可されたユーザー |
| ディレクトリサービス | Active DirectoryのDomain Adminsなどの管理グループ |
| データベース | OracleのDBA権限、SQL Serverのsysadmin権限 |
| クラウド・SaaS | Microsoft 365・Microsoft Entra IDのグローバル管理者、AWSのルートユーザー、各SaaSの管理者 |
| ネットワーク機器 | VPN装置・ファイアウォール・ルーターの管理者 |
| システム間連携 | 管理者相当の強い権限を付与されたサービスアカウント |
特権ID管理では、①所在と利用者を把握すること、②使用を必要最小限に絞ること、③使用の記録を残し、第三者が確認できるようにすること、の3つが重要です。
図①のように、特権IDはPC1台ごとのローカル管理者から、クラウドやSaaSの管理者まで広く分散しています。情報システム部門が日常的に使うIDだけを確認しても、管理対象を把握しきれない可能性があります。システムやサービスごとに、どのIDが強い権限を持っているかを整理する必要があります。
2. 特権IDが狙われる理由と最新の被害動向
特権IDが狙われるのは、奪われた際に実行できる操作の範囲が広く、被害をシステム全体へ拡大させる足掛かりになるためです。権限の内容によっては、ほかのアカウントの作成、セキュリティ対策の停止、バックアップの削除、データの一括持ち出しまで行われるおそれがあります。
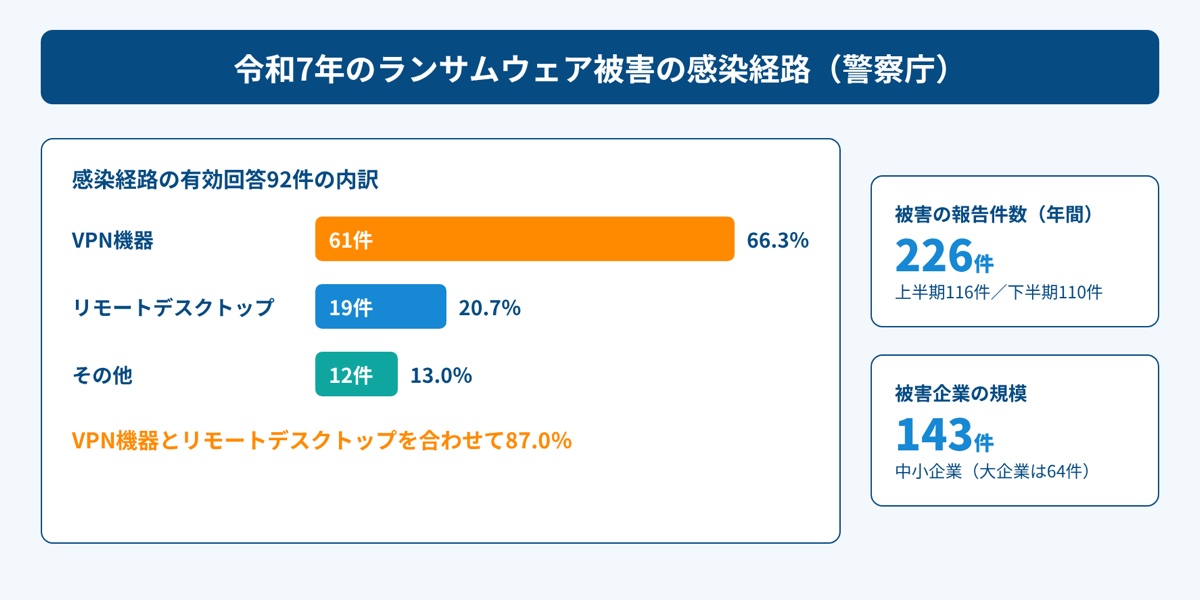
警察庁によると、令和7年に報告されたランサムウェアの被害は226件で、上半期が116件、下半期が110件でした。感染経路に関するアンケートの有効回答92件のうち、VPN機器からの侵入は61件(66.3%)、リモートデスクトップからの侵入は19件(20.7%)でした。その多くは、機器の脆弱性や強度の弱い認証用パスワードなどを悪用したものと考えられています。
被害企業の内訳は、大企業64件に対して中小企業143件であり、企業規模にかかわらず被害が発生しています。自社の規模だけを理由に、管理者権限を狙う攻撃への備えを後回しにすることは適切ではありません。
侵入後の典型的な流れは、攻撃者が社内ネットワークを探索して管理者権限を奪い、ドメイン全体のPCやサーバーへ一斉にランサムウェアを展開するというものです。侵入を防ぐ対策に加え、侵入された後に強い権限を奪われにくくする管理も重要になります。
IPA「情報セキュリティ10大脅威 2026」(組織)では、「ランサム攻撃による被害」が1位、内部不正による情報漏洩に関する脅威が7位に挙げられています。特権ID管理は、外部からの攻撃と内部不正の双方に関わる対策です。
3. 特権IDの管理不備が招くリスクと法的な位置づけ
特権IDの管理不備は、被害の拡大、内部不正の見逃し、説明責任を果たせなくなることにつながります。強い権限を保護するだけでなく、利用者と操作内容を後から確認できる状態にしておく必要があります。
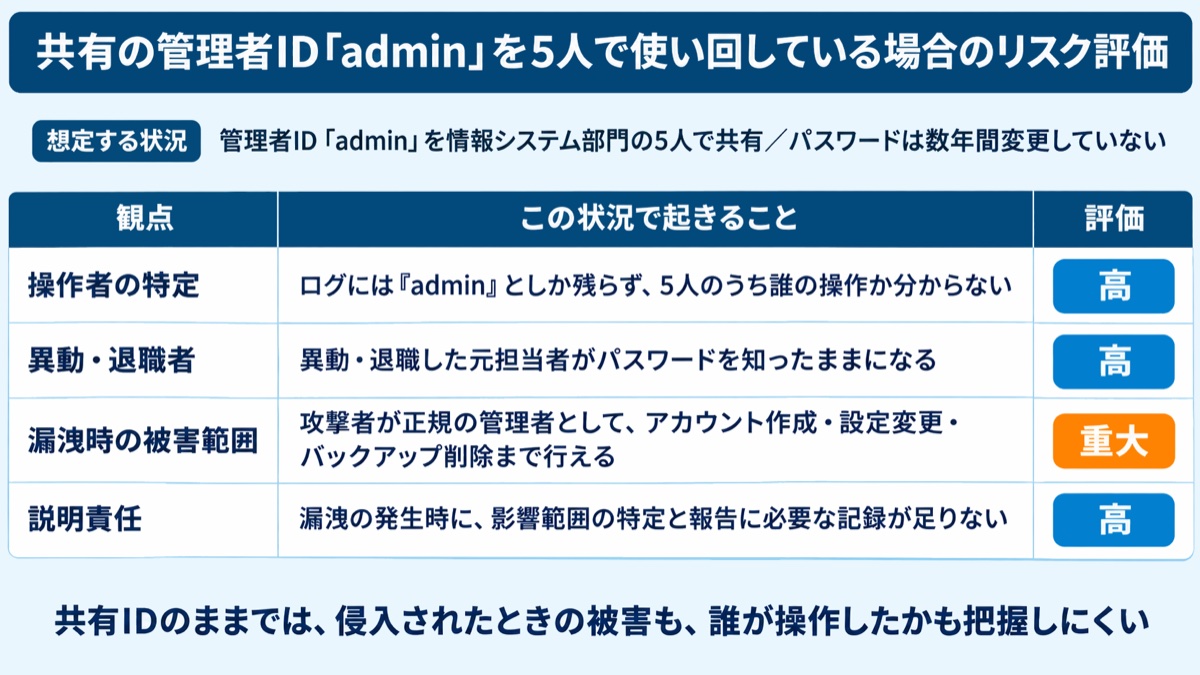
たとえば、情報システム部門の5人が管理者ID「admin」を共有し、パスワードを数年間変更していない場合を考えます。認証情報が漏洩すると、攻撃者はそのIDを使い、正規の管理者として操作できてしまいます。ログに「admin」の操作として記録されても、それだけでは5人のうち誰が操作したのかを特定できません。
また、異動・退職した元担当者がパスワードを知ったままになるおそれもあります。現在の担当者だけを管理対象と考えていると、過去に認証情報を共有した人の存在が見落とされやすくなります。
法令・ガイドラインでも、アクセス権限の管理が求められています。個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」は、技術的安全管理措置として、担当者と取り扱う個人情報データベースなどの範囲を限定するアクセス制御を求めています。また、正当なアクセス権を持つ従業者であることを識別した結果に基づいて認証することも求めています。
IPA「組織における内部不正防止ガイドライン(第5版)」では、システム管理者の権限を1人に集中させないこと、共有IDを使わず個別のIDで認証すること、管理者のログを管理者以外の者が定期的に確認することが対策として示されています。
個人データの漏洩などが発生した場合や、発生したおそれがある場合で、法令上の報告対象に該当するときは、個人情報保護委員会への報告に加え、原則として本人への通知も必要です。事態を知った後、速報は速やかに行い、おおむね3〜5日以内が目安となります。確報は、報告対象事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。
特権IDの操作記録が残っていなければ、何が変更され、どのデータに影響が及んだのかを調べることが難しくなります。ログの整備は、不正の発見だけでなく、確報までに影響範囲を特定するためにも重要です。
4. 従来の特権ID運用の限界
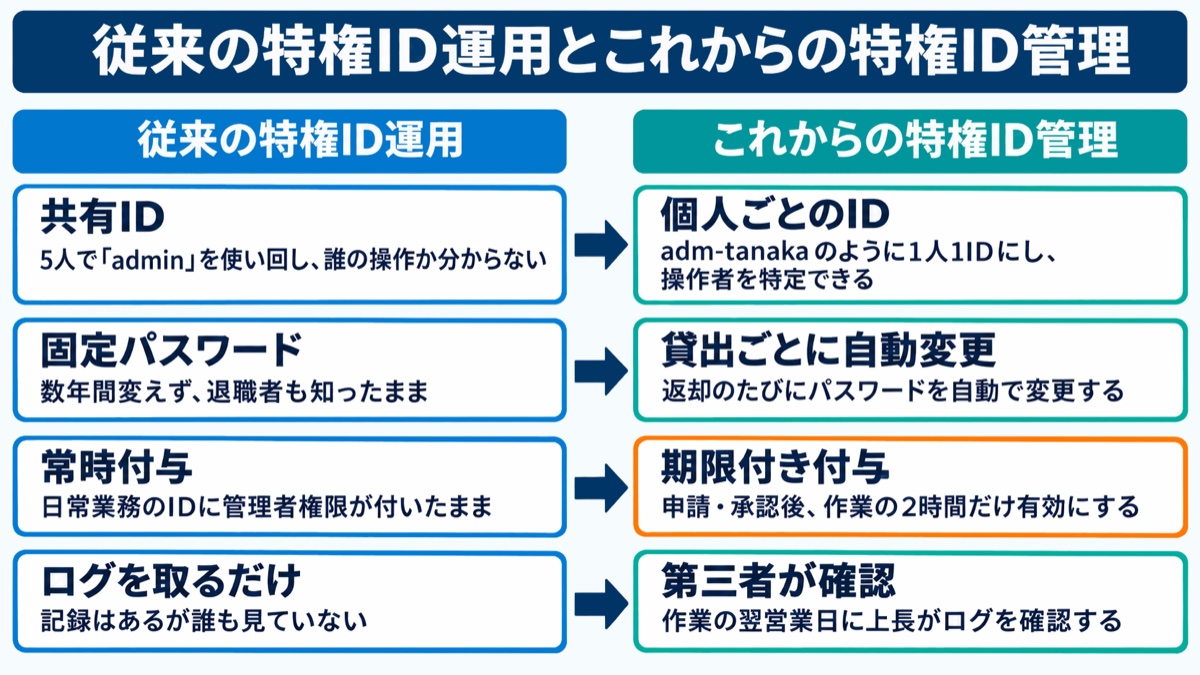
「共有ID・固定パスワード・常時付与」に依存した運用では、利用者の特定や権限の制限が難しく、外部からの侵入と内部不正の両方に対応しきれません。従来の運用を続けている場合は、どこに管理上の弱点があるかを整理する必要があります。
- 共有ID:複数人が同じIDを使うため、IDの操作履歴だけでは、実際に操作した人を特定できません。
- 固定パスワード:退職者や委託先の元担当者が認証情報を知ったままになりやすく、漏洩しても気付きにくくなります。
- 常時付与:日常業務のIDに管理者権限が付いたままだと、メールの添付ファイルを開いたことをきっかけに、マルウェアが管理者権限で動作するおそれがあります。
- ログを取るだけ:記録が残っていても、誰も確認していなければ、不正の抑止や早期発見につながりません。
これらは、それぞれ別の問題であり、パスワードを変更するだけで全てを解消できるわけではありません。個人ごとのIDにすることで利用者を追えるようにし、都度の申請・承認と期限付きの付与によって使用を制限し、第三者がログを確認する運用へ切り替えることが求められます。
5. 特権ID管理の基本原則
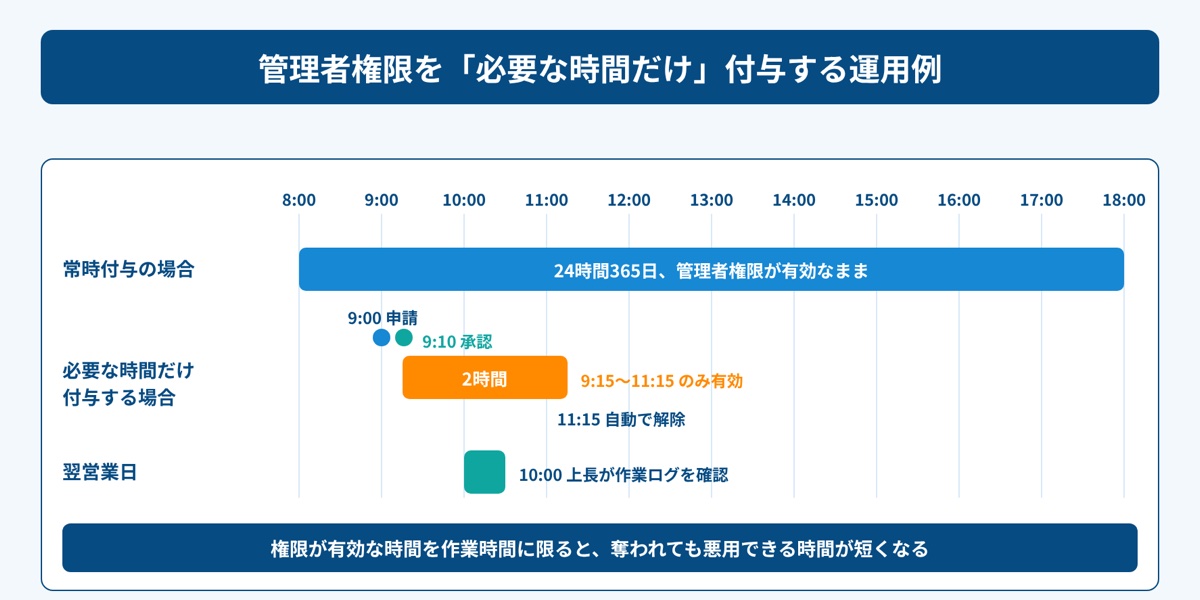
特権ID管理は、「最小権限」「職務の分離」「必要な時間だけの付与」「記録と確認」の4つを組み合わせて考えることが基本です。権限の範囲、利用を判断する人、有効な時間、使用後の確認をそれぞれ整理すると、運用ルールを具体化しやすくなります。
最小権限
付与する権限は、担当する業務に必要な範囲に限定します。管理業務を担当しているという理由だけで、全ての操作ができる権限を与えないことが重要です。
たとえば、ヘルプデスク担当者にはパスワードリセットの権限だけを与え、全体管理者の権限は与えないという考え方です。担当者が行う作業と、実際に付与する権限が対応しているかを確認します。
職務の分離
申請する人、承認する人、ログを確認する人を分け、1人の判断と操作だけで管理が完結しないようにします。操作した本人以外の視点で、権限の必要性や使用状況を確認するためです。
IPAのガイドラインも、1人のシステム管理者に権限を集中させないことを示しています。管理者が1人しかいない場合は、管理者以外の者が操作履歴を確認するなど、代替手段によってリスクを低減します。
必要な時間だけの付与(JIT)
管理者権限は常時付与せず、作業に必要な時間帯だけ有効にします。この考え方をJIT(Just-In-Time)と呼びます。
図⑤のように、申請・承認を経て2時間だけ権限を有効にし、時間が過ぎたら自動で外す運用にすれば、権限が悪用される時間を短くできます。誰に権限を与えるかに加え、いつまで使えるかも管理することがポイントです。
記録と確認
特権の使用はログに残し、改ざんや削除ができないように保護した上で、第三者が定期的に確認します。記録を保存することと、その内容を確認することを、一連の運用として定める必要があります。
操作履歴を残していても、確認する担当者や機会が決まっていなければ、記録が蓄積されるだけになりがちです。ログを確認する責任の所在まで明確にしておきます。
6. 特権IDを守る技術的な対策
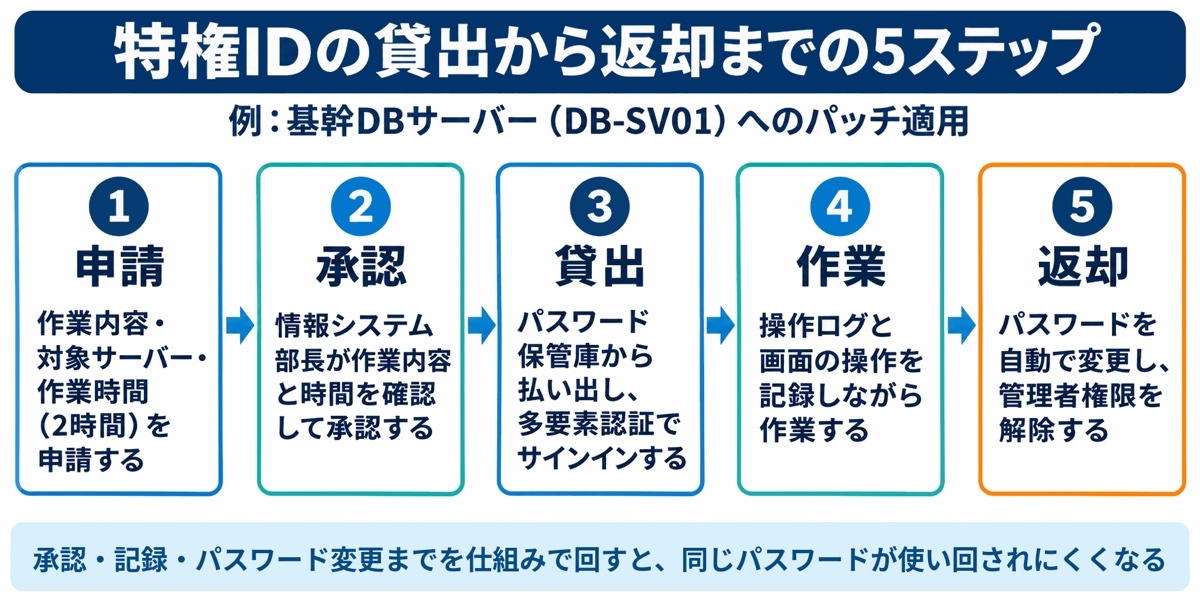
技術的な対策では、認証を強化するとともに、特権IDの貸出から返却までを仕組みで管理することが重要です。担当者がルールを守ることだけに依存せず、権限やパスワードの管理を継続できる状態にします。
管理者用IDを日常業務のIDと分ける
メールやWeb閲覧に使うIDと、システムの管理作業に使うIDは分けます。日常業務で使うIDに、管理者権限を付けたままにしないためです。
管理者用IDではメールを受信しないようにしておくと、フィッシングやマルウェアをきっかけに管理者権限を奪われるリスクを低減できます。担当者が管理作業を行うときに、管理者用IDを使う運用にします。
多要素認証を必須にする
人がサインインする管理者アカウントには多要素認証を必須にし、パスワードだけで認証が完了しないようにします。認証アプリのワンタイムパスワードなどを組み合わせ、認証を強化します。多要素認証を適用できない非対話型のサービスアカウントなどは、権限を最小限にし、認証情報を保管庫で管理するなどの方法で保護します。
対象は、クラウドやSaaSの管理者アカウントだけではありません。VPN装置やリモート保守の入口も含め、強い権限につながる認証を確認する必要があります。
貸出と返却を仕組みで管理する
特権IDのパスワードは担当者が覚えて使うのではなく、パスワード保管庫(ボールト)に保管し、申請・承認を経て貸し出します。作業中は操作ログを記録し、返却後にパスワードを自動で変更すれば、同じパスワードが使い回されることを防げます。
こうした機能を提供する製品は、PAM(特権アクセス管理)製品と呼ばれます。貸し出す前の承認、使用中の記録、返却後の変更までを一連の流れとして管理することが重要です。
PCのローカル管理者パスワードを端末ごとに変える
ローカル管理者のパスワードは、PCごとに異なるものを設定します。全PCで同じパスワードを使っていると、1台から奪われた認証情報を使い、ほかのPCにも侵入されるおそれがあるためです。
Windowsでは、2023年4月の更新プログラム以降、対応するエディション・バージョンのOSに組み込まれた「Windows LAPS」で、ローカル管理者のパスワードを端末ごとに自動生成・定期変更できます。生成したパスワードは、Active DirectoryまたはMicrosoft Entra IDに保管できます。
緊急用アカウントを用意する
認証基盤の障害などによって通常の管理者がサインインできなくなる事態に備え、緊急用アカウントを用意します。用意するだけでなく、使用を把握でき、必要なときにサインインできる状態を確認しておくことも必要です。
Microsoftは、Microsoft Entra IDについて、緊急アクセス用アカウントを2つ以上作成し、使用時にアラートを出すことを推奨しています。また、少なくとも90日ごとに、サインインできるかを検証することも推奨しています。
7. 特権IDの棚卸しと運用ルール
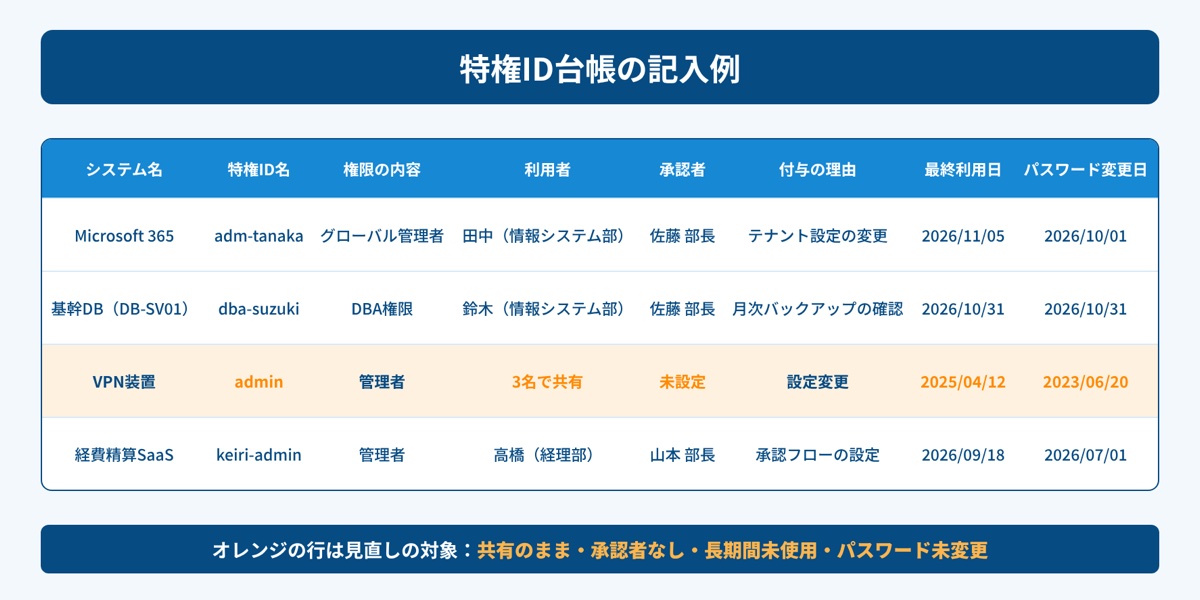
特権IDの管理を継続するには、台帳を整備し、定期的な棚卸しで実際の利用状況と照合する必要があります。技術的な対策を導入しても、担当者や利用目的の変化が管理に反映されなければ、不要なIDや権限が残ってしまいます。
台帳には、システム名、特権ID名、権限の内容、利用者(個人名)、承認者、付与の理由、最終利用日、パスワードの変更日を記載します。IDの一覧だけでなく、誰が何のために使っているかを確認できることが重要です。
共有のまま残っているIDや、最終利用日から長期間が経過しているIDは、棚卸しで見直す対象にします。現在も利用する必要があるか、付与されている権限が業務に合っているかを確認します。
運用ルールとしては、次の事項を定めます。
- 特権IDの付与・変更・削除を申請し、承認する手順
- 異動・退職時に、不要になった管理者権限を解除し、個人用の特権IDを無効化・削除すること。共有IDを使い続ける場合は、共有している認証情報も変更すること
- 委託先に特権IDを使わせる場合の利用範囲、期間、ログの確認方法
- 棚卸しの頻度(四半期ごとなど)、リスクに応じたログ確認の頻度、およびそれぞれの担当者
ルールを作成するだけでなく、システム管理者自身への教育も必要です。共有IDでは操作した人を追えなくなることなど、ルールの理由を理解してもらうことで、日常の管理作業にも反映しやすくなります。
8. 特権IDの不正利用が疑われるときの初動対応
特権IDの不正利用が疑われる場合は、被害の拡大防止と証拠の保全を同時に進めます。認証情報を変更するだけで対応を終えず、使用中のセッションや不審な設定変更も確認する必要があります。
- 該当IDの無効化とパスワード変更:疑わしいIDを無効にし、不正利用の継続を防ぎます。同じパスワードを使っているほかのIDについても、パスワードを変更します。
- セッションと認証情報の失効:各サービスの仕様に従って、サインイン中のセッションや、発行済みのトークン・APIキーを失効させ、既存のアクセスが遮断されたことも確認します。IDとパスワードへの対応に加え、すでに利用されている認証情報にも対処します。
- ログの保全:サインインログや操作ログを、削除・改ざんされる前に保全します。誰がいつアクセスし、何を操作したかを調べるための記録を確保します。
- 不審な変更の確認:管理者アカウントが新しく作られていないか、権限が追加されていないか、セキュリティ機能が無効化されていないかを確認します。
- 報告と相談:社内の責任者に報告し、個人データが関係する場合は、個人情報保護委員会への報告の要否を判断します。必要に応じて外部の専門機関に調査を依頼します。
これらの対応を進めるには、認証情報への対処とログの保全を、それぞれ誰が担当するかも明確にしておくことが重要です。社内の責任者への報告と並行して、調査に必要な記録を残します。
9. OPTiM Biz Premiumで管理者を含む従業員アカウントを一元管理し、認証を強化する
OPTiM Biz Premiumは、特権ID管理の前提となる「アカウントの把握」と「認証の強化」を支援するサービスです。MDMのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合しています。
ID管理では、全従業員の企業アカウントを1画面で集中管理でき、CSVによる一括登録・削除にも対応しています。SSO(シングルサインオン)に加え、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証を利用できるため、SSOの連携先サービスへのサインインに多要素認証を組み合わせることで、管理者権限を持つ担当者のアカウントの認証も強化できます。
また、異動・退職の際は、1画面での集中管理とCSVによる一括削除によって、企業アカウントの整理を進めやすくなります。担当者の変更に合わせてアカウントを管理することは、不要なアクセスを残さないための基本となります。
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスである「シャドーIT」を検知できます。部門が独自に契約したSaaSは、管理者アカウントの所在が分からなくなりがちです。まずサービスの存在を把握することが、特権IDの確認につながります。
ただし、各SaaSの管理者ロールの付与内容や接続用トークンの失効は、それぞれのサービス側でも確認が必要です。製品の導入だけで特権ID管理が完了するわけではありません。台帳の整備、承認の手順、ログの確認といった運用は、企業側で継続して行う必要があります。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
特権IDの管理は、日々の問い合わせ対応やシステム運用に追われる情報システム担当者にとって後回しになりやすいテーマです。しかし、令和7年のランサムウェア被害では、感染経路の回答の多くがVPN機器やリモートデスクトップでした。こうした侵入経路への対策に加え、侵入後の被害拡大を防ぐために、管理者権限の扱いも見直す必要があります。
今週中には、Microsoft 365などのクラウドの全体管理者、VPN装置の管理者、Active Directoryの管理グループに誰が登録されているかを確認し、退職者や不要な担当者が残っていないかを確かめましょう。年内には、共有の管理者IDを個人ごとのIDに切り替え、人がサインインする特権IDに多要素認証を必須にすることを目標にします。その後は、特権ID台帳を作って四半期ごとなどに棚卸しを、リスクに応じた頻度でログ確認を行い、必要な時間だけ権限を付与する運用へ段階的に移行していきます。
特権IDごとに、利用者・用途・必要な権限と期間を説明でき、操作を第三者が確認できる状態を目指しましょう。棚卸しとログ確認の担当者・頻度を定め、不要な権限を残さない運用を続けてください。