
この記事の要点
- APIキーの漏洩とは、システム同士の連携に使う認証情報(APIキー、アクセスキー、トークン)が第三者の手に渡ることです。攻撃者も「正規の鍵」でアクセスできるため、通常の利用と見分けにくい特徴があります。
- 公開GitHubで見つかった新規のシークレット(認証情報)は、2025年に約2,865万件と、前年から34%増えています。AIサービスに関連するシークレットの検出件数も、前年比81%増となっています。
- 対策の基本は「権限を絞る・有効期間を短くする・コードに書かない・漏れたらすぐ失効させる」の4点です。技術的な対策に加え、管理台帳とルールに基づく継続的な運用が必要です。
この記事は「情報漏洩対策」特集の一部です
情報漏洩のルートのうち「クラウド(SaaS)への不正アクセス」について、ID・パスワードではなくシステム連携用の認証情報(APIキー)が悪用される仕組みと管理方法を詳しく解説しています。特集のメイン記事で紹介した対策「アクセス権限の最小化」「ID・アカウントの棚卸し」を、APIキーの管理にどう当てはめるかもわかります。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. APIキーの漏洩とは
APIキーの漏洩とは、ソフトウェアやクラウドサービスを外部から操作するための認証情報が、意図しない第三者に知られることです。漏洩したキーが有効で、接続元の制限などの利用条件も満たされると、第三者に、そのキーで許可された操作を実行されるおそれがあります。
API(Application Programming Interface)は、システム同士がデータや機能をやり取りするための窓口です。APIキーは、APIを呼び出すアプリケーションやプロジェクトなどを識別するための文字列です。利用の認証・認可に使われるか、課金や利用量の管理に使われるかは、サービスによって異なります。
クラウドのアクセスキー、SaaSのアクセストークン、生成AIサービスのAPIキー、GitHubの個人用アクセストークンなども、プログラムが使う秘密の認証情報です。認証の方式はサービスによって異なりますが、漏洩すると許可された操作を悪用されるおそれがある点は共通しています。本記事では、これらをまとめて「APIキー」と呼びます。
人が使うID・パスワードとの大きな違いは、APIキーを使う主体がプログラムであることです。多くの場合、多要素認証(MFA)のような追加の本人確認を経ずに、キー(またはキーの組み合わせ)を持っているだけで操作できます。有効期限を設定せず、同じキーを何年も使い続けることも珍しくありません。
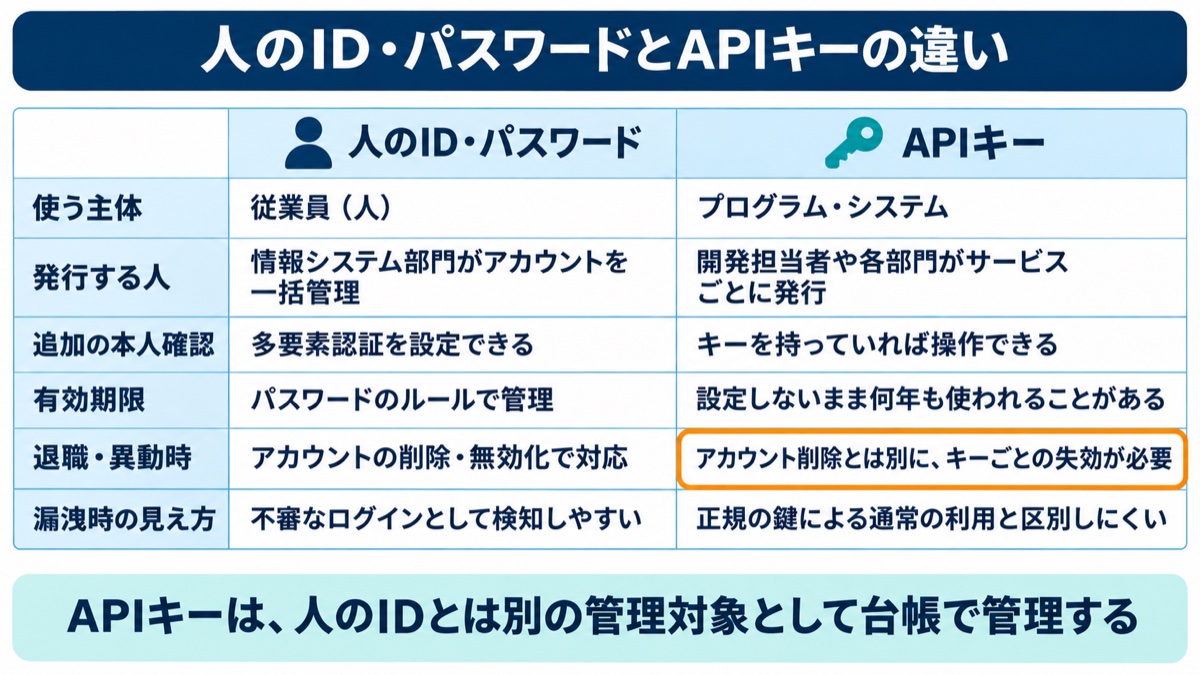
APIキーが漏洩すると、攻撃者はログイン画面を通らずに、そのキーに与えられた権限でデータを読み出したり、クラウドの計算資源を使ったりできます。認証には正しいキーが使われるため、認証の成否だけでは不正利用を判別しにくいことが、管理上の難しさにつながります。
2. APIキーはどこから漏洩するのか
APIキーは、開発や運用の過程で、本来保管すべきでない場所に書き込まれたり、共有されたりすることで漏洩します。外部からの高度な攻撃だけでなく、日常の作業でキーをどう扱っているかを確認することが重要です。
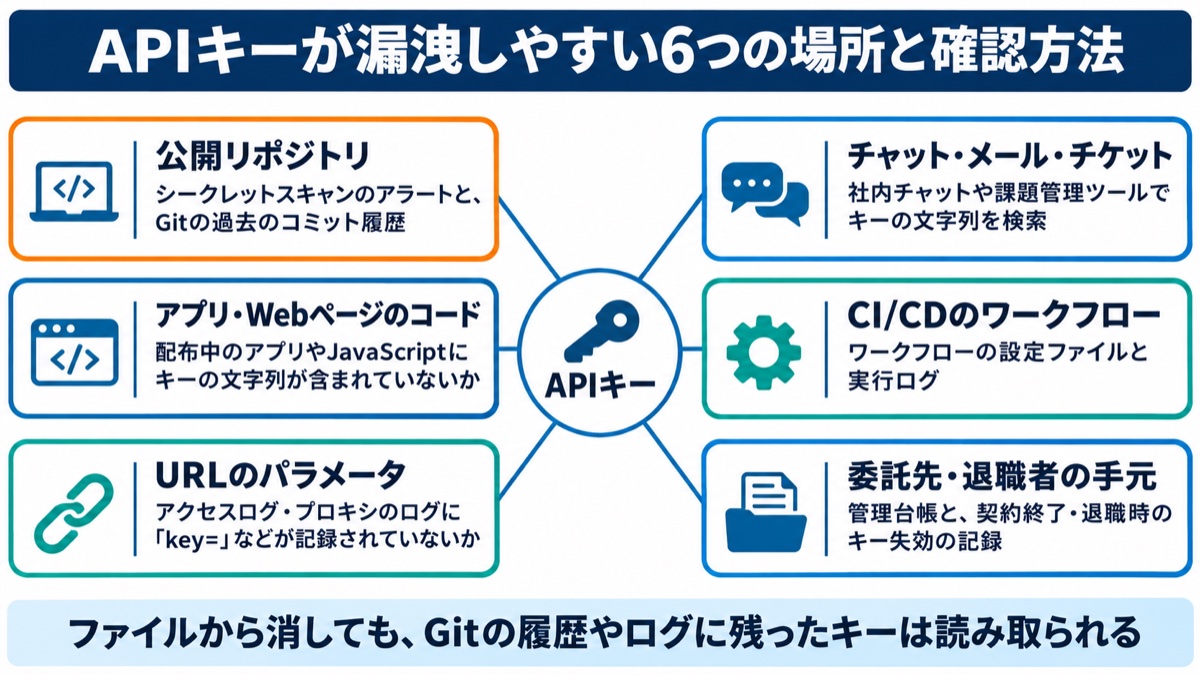
代表的な漏洩経路には、次のものがあります。
- 公開リポジトリ:ソースコードにキーを直接書いたまま、GitHubなどに公開するケースです。現在のファイルから削除しても、Gitの変更履歴に残っていれば読み取られます。
- アプリやWebページのコード:スマートフォンアプリや、ブラウザで動くJavaScriptにキーを埋め込むケースです。利用者側でコードの中身を解析できます。
- URLのパラメータ:キーをURLに含めてリクエストするケースです。ログの設定によっては、アクセスログやプロキシのログにキーが記録されるおそれがあります。
- チャットやチケット:設定方法の説明や作業の引き継ぎに使う社内チャット、メール、課題管理ツールへ、キーを貼り付けるケースです。
- CI/CD(自動ビルド・デプロイの仕組み):ワークフローの設定や、処理の実行ログにキーが出力されるケースです。
- 委託先・退職者の手元:開発を委託した事業者や、異動・退職した担当者のPC、個人アカウントにキーが残るケースです。
特に注意したいのが、AIを使った開発支援ツールの普及に伴うキーの取り扱いです。設定ファイルや作業ログにキーが含まれたまま共有されたり、コードの自動生成でキーが直接書き込まれたりするケースが報告されています。
保管場所だけを決めても、作業中のコピーや共有まで管理できるとは限りません。コード、ログ、連絡手段、担当者の手元を含め、キーがどこに残るのかを確認する必要があります。
3. APIキーの漏洩が増えている背景
GitGuardianの調査では、公開GitHubで検出されたシークレットの件数が増加し、AIサービスに関連するシークレットも増えています。加えて、漏洩後もキーが失効されず、長期間使える状態で残ることが問題になっています。
セキュリティ企業GitGuardianの調査「The State of Secrets Sprawl 2026」によると、2025年に公開GitHubのコミットに含まれていた新規のシークレットは約2,865万件で、前年比34%増でした※1。中でも、AIサービスに関連するシークレットは、2025年に約127万件と、前年比81%増えています。
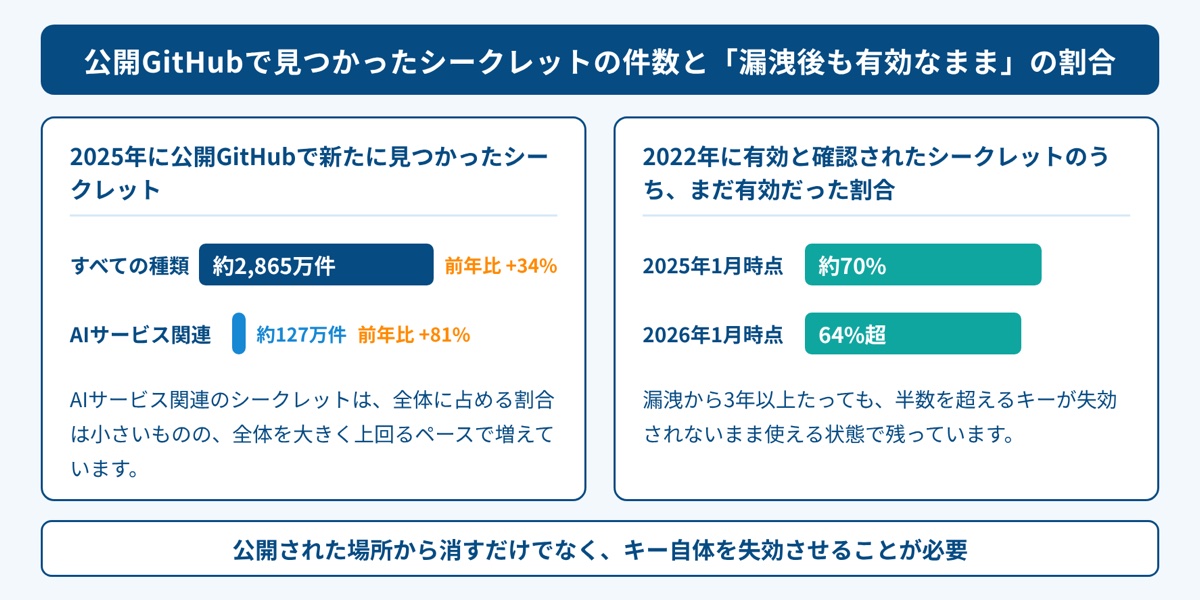
同調査では、2022年に有効と確認されたシークレットのうち、2025年1月時点で約70%、2026年1月時点でも64%超が有効なままでした。漏洩に気付かない、または気付いても失効させない状態が続くと、その間は悪用される可能性が残ります。公開された場所からキーを消すことと、キー自体を使えなくすることは、分けて考えなければなりません。
背景には、業務で使うSaaS、クラウド、生成AIサービスが増え、APIキーを発行してシステムを連携させる場面が増えたことがあります。サービスごとにキーを発行していると、発行状況や管理責任者を全社で把握しにくくなります。
IPA「情報セキュリティ10大脅威 2026」(組織編)でも、「サプライチェーンや委託先を狙った攻撃」が2位、「AIの利用をめぐるサイバーリスク」が初めて選ばれて3位に入っています※2。外部サービスや委託先との連携が広がるほど、APIキーを管理すべき範囲も広がります。
4. 漏洩したAPIキーが悪用されると何が起きるか
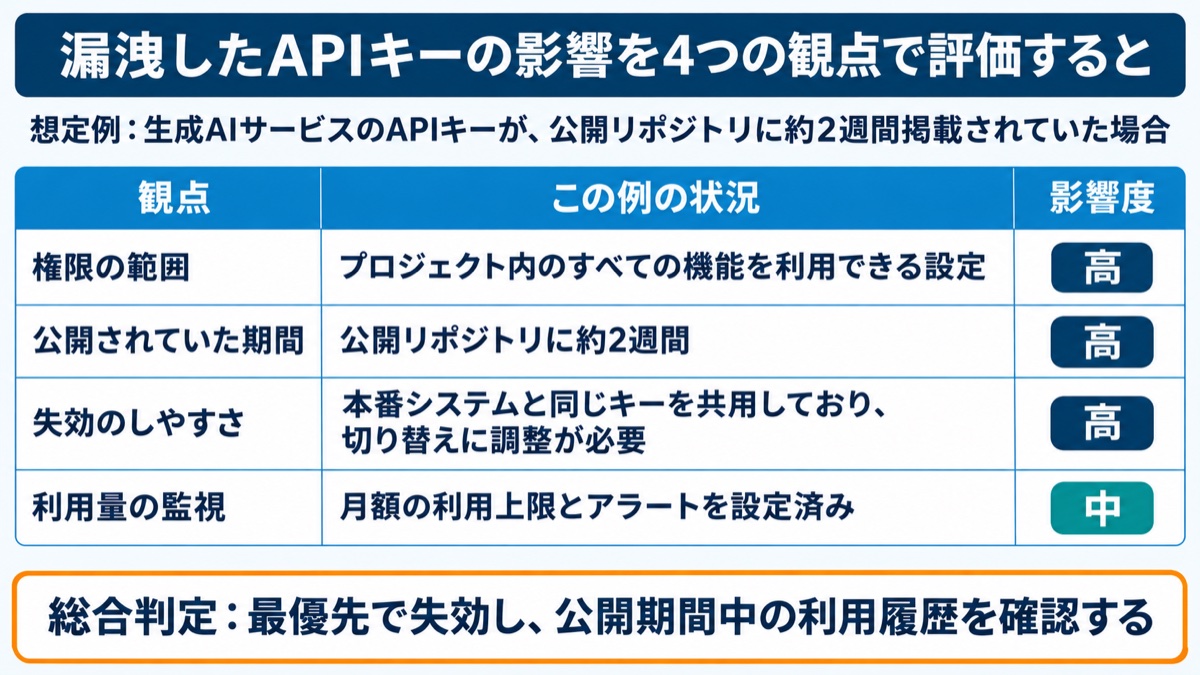
漏洩したAPIキーによる被害は、そのキーに許可された操作と対象によって変わります。データの読み取りだけでなく、書き込みや削除、サービス設定の変更まで許可されていれば、影響も広がります。
想定される主な被害
主な被害は、情報の窃取、不正な課金、改ざん・破壊、攻撃の踏み台としての悪用です。漏洩時には、キーが使えるかどうかに加え、何ができるキーなのかを確認する必要があります。
- 情報の窃取:顧客データベースやファイル保管サービスから、データを読み出されます。
- 不正な課金:クラウドの計算資源や生成AIのAPIを大量に使われ、高額な利用料を請求されます。
- 改ざん・破壊:データの書き換えや削除、サービス設定の変更をされます。
- 踏み台:自社のクラウド環境を、他社への攻撃や迷惑メールの送信に使われます。
法的な扱い
個人データの漏洩やそのおそれがある場合は、個人情報保護法に基づく報告・通知の要否を確認します。APIキーの悪用による個人データの漏洩は、不正の目的をもって行われたおそれがある漏洩などに該当する可能性があります。
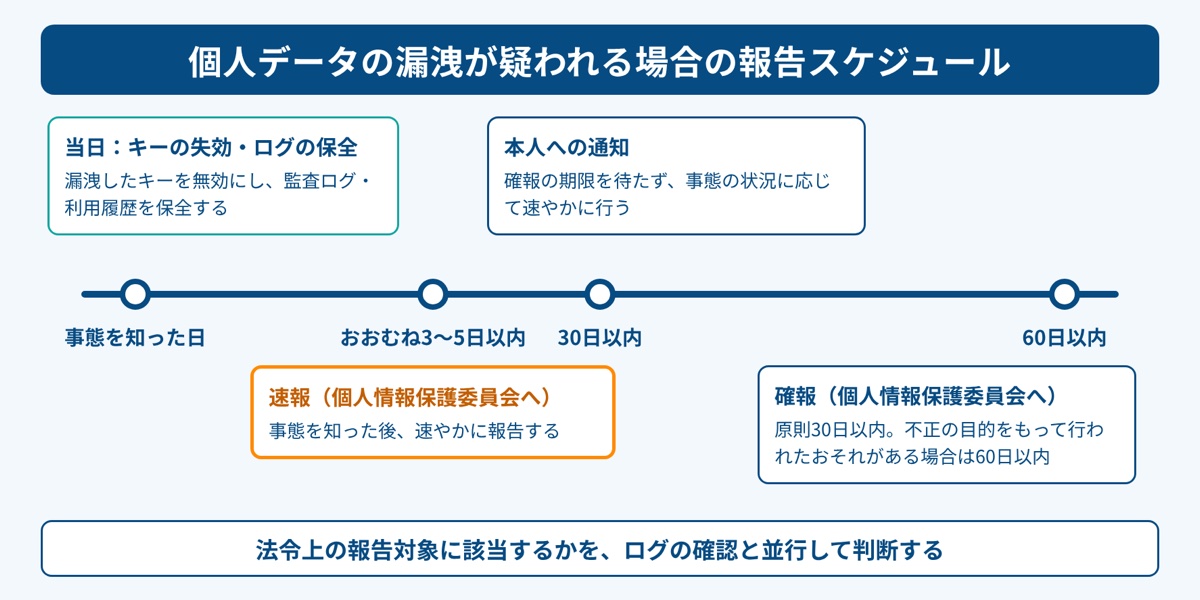
法令上の報告対象に該当する場合は、原則として個人情報保護委員会への報告と本人への通知が必要です。業種によっては、報告先が権限の委任を受けた省庁となります。また、委託先が委託元へ通知した場合や、本人への通知が困難で代替措置をとる場合などには、例外があります。報告は、事態を知った後、速報を速やかに行います。目安はおおむね3〜5日以内です。確報は、原則として事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は60日以内に行います。本人への通知は、確報の期限を待たず、事態の状況に応じて速やかに行います。
また、委託先や取引先のデータを預かるシステムでキーが悪用された場合は、契約上の責任や、取引先への説明も求められます。技術面の調査と併せて、扱っているデータや契約に応じた対応を進める必要があります。
5. ID・パスワードの対策だけではAPIキーを守れない理由
APIキーを守るには、従業員のID・パスワード管理とは別に、キーの発行から失効までを管理する必要があります。人のログインを守る対策を導入していても、プログラムが使う認証情報まで管理できているとは限りません。
APIキーが従来の対策から漏れやすい理由は、次のとおりです。
- 多要素認証で保護できない場合がある:APIキーなどによるアクセスは、人のログインとは別の仕組みで処理されることが多く、ログイン時の多要素認証を有効にするだけでは、不正利用を防げません。
- 管理者が分からない:開発担当者や部門が個別に発行し、情報システム部門が全体を把握していないことがあります。
- 退職・異動の手続きに含まれない:アカウントを削除しても、そのアカウントで発行したキーやトークンが、サービスごとに残る場合があります。
- 有効期限がないキーがある:一度発行したキーが、更新されないまま何年も使われ続けることがあります。
OWASP(Webアプリケーションのセキュリティに関する国際的なコミュニティ)は、APIキーを利用者本人の認証に使わず、APIクライアント(プログラム)の認証に使うべきだとしています。ここでいうAPIキーは、本記事で同じ呼称に含めているアクセストークンなどとは区別されます。
従業員のアカウント一覧だけでは、APIキーの利用状況までは分かりません。APIキーを人のIDとは別の管理対象として扱い、用途、権限、管理責任者、更新予定を把握することが必要です。
6. APIキーの漏洩を防ぐ技術的な対策
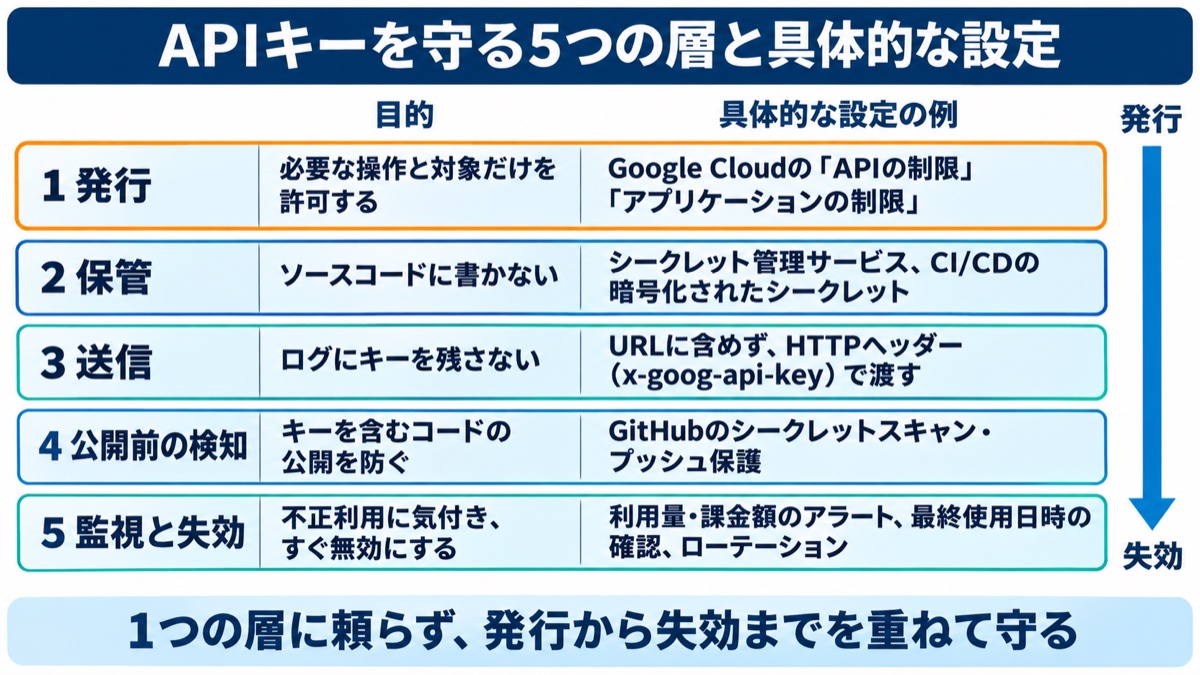
APIキーの技術的な対策では、漏洩を防ぐ仕組みと、漏洩した場合の被害を抑える設定を組み合わせます。保管、利用範囲の制限、公開前の検知、利用状況の監視を、それぞれ確認することが重要です。
管理の基本原則
管理の原則は、「最小権限」「短命化」「分離」の3つです。必要以上の操作を許可せず、長期間同じキーを使い続けず、複数の用途で使い回さないことが基本になります。
- 最小権限:用途に必要な操作と対象だけを許可します。読み取りだけで足りる連携に、書き込み権限を与えないようにします。
- 短命化:有効期限を設定できる場合は設定し、期限を設定できないキーも、運用ルールに従って新しいキーへ切り替え、古いキーを無効化します。この切り替えをローテーションと呼びます。可能な場合は、長期間有効なキーではなく、一時的な認証情報を使います。
- 分離:用途、環境(開発・本番)、担当者ごとにキーを分けます。1つのキーを使い回すと、漏洩時の影響範囲が広がり、関連するシステムへの影響を懸念して失効しにくくなります。
発行時に利用範囲を制限する
APIキーは、発行時に使い道を制限します。発行できることだけを確認して運用を始めず、どこから、どのAPIを呼び出せる設定になっているかを確認します。
たとえばGoogle Cloudでは、APIキーに「アプリケーションの制限」と「APIの制限」を設定できます。前者では呼び出し元のIPアドレス、Webサイト、Android・iOSアプリを指定し、後者では呼び出せるAPIを指定します。
AWSは、アクセスキーのような長期的な認証情報よりも、IAMロールなどによる一時的な認証情報を使うことを推奨しています。
コードに書かず、専用の場所に保管する
APIキーは、ソースコードや設定ファイルに直接書かず、専用の保管機能で管理します。クラウドのシークレット管理サービスや、CI/CDの暗号化されたシークレット機能を使います。
送信方法の確認も必要です。Google Cloudは、キーをURLのクエリパラメータに含めず、HTTPヘッダーで渡すことを推奨しています。保管時だけでなく、APIを呼び出す際にキーがどこへ記録されるかにも注意します。
公開前に検知する
キーを含むコードが公開される前に、検知・阻止する仕組みを設けます。GitHubには、リポジトリ内のキーを検出する「シークレットスキャン」と、キーを含むコードのプッシュを阻止する「プッシュ保護」があります。
シークレットスキャンには、提携するサービス事業者のキーが見つかると、その事業者へ通知される仕組みもあります。ただし、形式が決まっていない独自のキーは検出できない場合があります。検知機能を有効にすることに加え、コードにキーを書かない運用を徹底します。
使われ方を監視する
APIの利用量や課金額を監視し、通常と異なる利用に気付けるようにします。アラートを設定し、普段と異なる時間帯・地域からの利用や、急激な利用量の増加を確認します。
保管や権限設定だけで対策を終えず、発行後の使われ方も継続して確認することが大切です。
7. 管理台帳とルールで運用を回す
APIキーの管理を継続するには、台帳で利用実態を把握し、発行・共有・失効のルールを定める必要があります。技術的な設定があっても、責任者や用途が分からなければ、更新や漏洩時の対応を判断できません。
APIキー管理台帳を作る
まず、社内で使っているAPIキーを台帳にまとめます。キーごとに、どのサービスの何に使っているか、誰が失効や更新を判断するかを確認できる状態にします。最低限の記録項目は、次のとおりです。
| 項目 | 記録する内容 |
|---|---|
| 発行元サービス | キーを発行したクラウド・SaaSの名称 |
| 用途 | どのシステムの、どの連携に使っているか |
| 権限範囲 | 許可している操作と対象 |
| 保管場所 | シークレット管理サービスの名称など |
| 管理責任者 | 失効やローテーションを判断する担当者 |
| 発行日・次回更新日 | ローテーションの予定 |
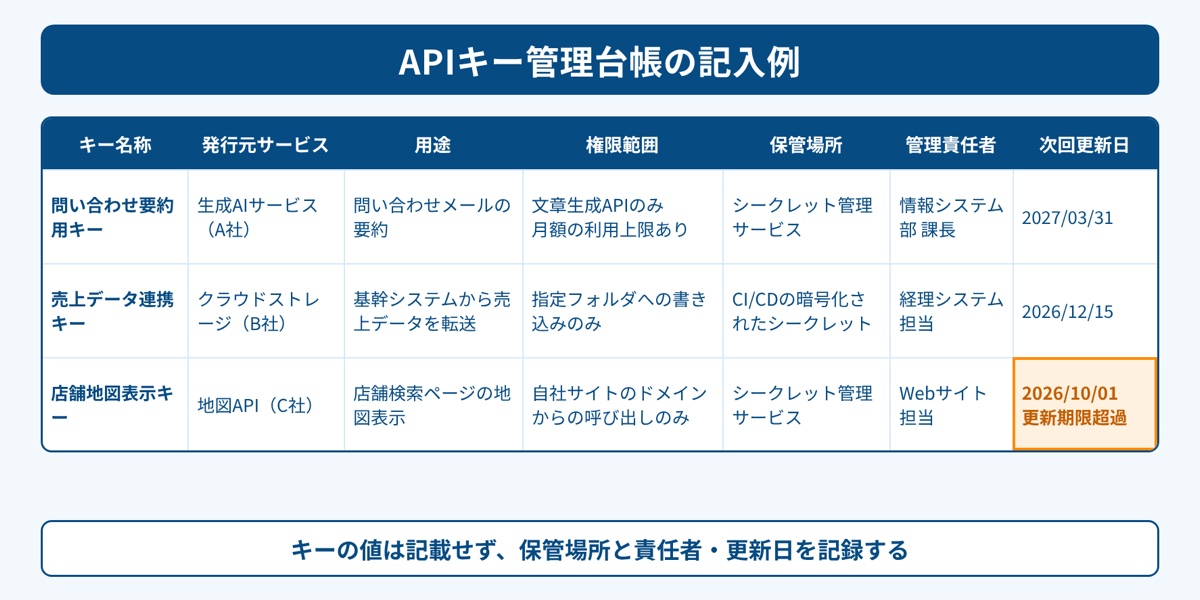
キーの値そのものは台帳に書かず、保管場所だけを記録します。台帳は認証情報の保管先ではなく、管理に必要な情報を確認するためのものとして使います。
発行・共有・失効のルールを決める
台帳を作成した後は、日常の業務手続きにキーの管理を組み込みます。発行時だけ記録して終わりにせず、担当者の変更や連携の終了に合わせて、台帳とキーの状態を更新することが必要です。
- キーの発行は申請制にし、用途と権限範囲を確認してから発行します。
- チャットやメールでキーを共有しないルールを、開発者・委託先を含めて周知します。
- 退職・異動・委託契約の終了時には、関係するキーの失効をチェック項目に加えます。
- 半年に1回など、定期的に台帳と実際のキーを突き合わせ、使われていないキーを削除します。AWSでは、アクセスキーの最終使用日時を確認できます。
8. APIキーが漏洩したときの初動対応
APIキーの漏洩が分かった場合は、そのキーを使えなくすることを最優先に対応します。ファイルや履歴から文字列を削除しても、すでにコピーされたキーの悪用は防げません。
キーの失効とローテーション
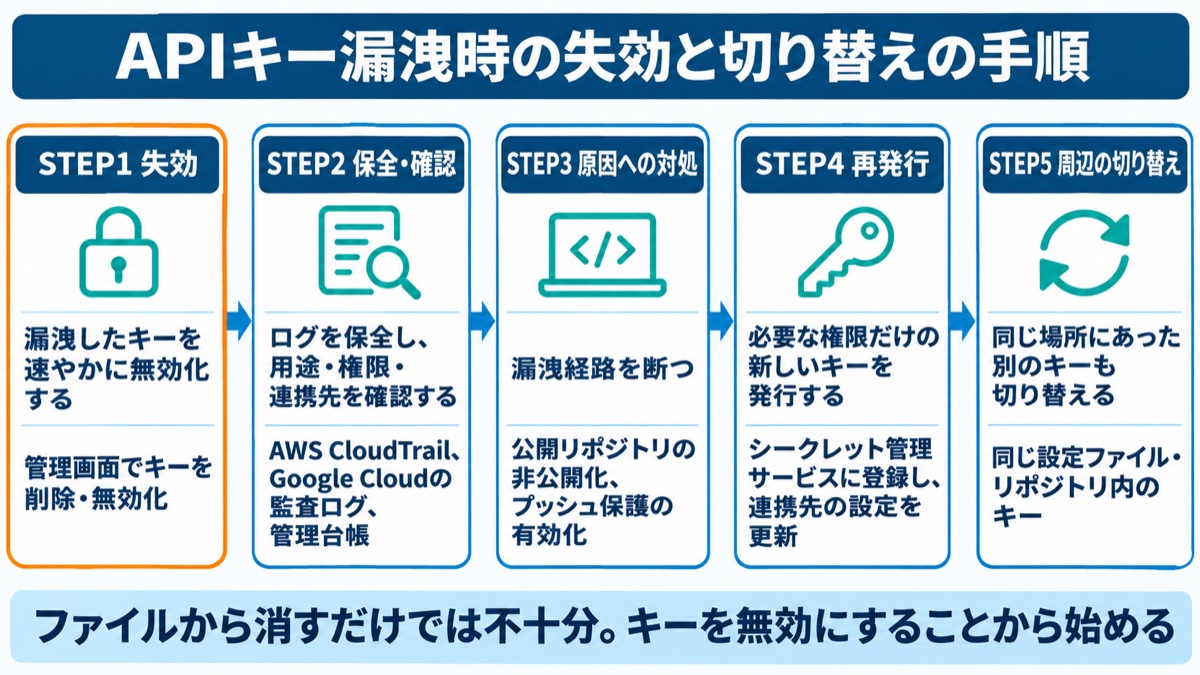
漏洩時は、まず漏洩したキーを無効にし、並行して用途と影響範囲を確認します。業務への影響を確認する必要はありますが、新しいキーへの切り替え準備を理由に、漏洩したキーを有効なまま放置しないことが重要です。
- 漏洩したキーを速やかに失効(無効化)します。業務への影響が大きい場合も、有効なまま残す時間を最小限にします。
- 台帳で、漏洩したキーの用途と権限範囲、連携しているシステムを確認します。
- 漏洩経路を断ち、新しいキーが再び漏洩しない状態を確認した上で、必要な権限だけを付けた新しいキーを発行します。安全な保管先に登録して連携先の設定を更新し、動作を確認して連携を復旧します。
- 同じ場所に保存されていた別のキーも、併せて切り替えます。
被害範囲の確認と報告
キーの失効と並行して、利用履歴や監査ログを保全し、不審な操作の有無と影響範囲を確認します。クラウドの監査ログ(AWS CloudTrail、Google Cloudの監査ログなど)やAPIの利用履歴で、漏洩期間中の操作を確認します。ただし、データの読み取りなどは設定しなければ記録されない場合があります(AWS CloudTrailのデータイベントは既定では記録されません)。記録がないことだけで、被害がなかったと判断しないようにします。
個人データへのアクセスが疑われる場合は、前述の個人情報保護委員会への報告の要否を判断し、取引先や委託元への連絡も行います。調査に必要な確認と、報告・連絡の判断を併せて進める必要があります。
漏洩の原因が公開リポジトリにある場合は、キーの失効を優先し、プッシュ保護などの再発防止策を導入します。Gitの履歴からの削除は、履歴の書き換えが共同作業へ及ぼす影響を確認した上で、必要に応じて実施します。キーの失効によって悪用を防ぐ対応と、漏洩経路を見直す対応の両方を行います。
9. OPTiM Biz Premiumで社内のSaaS利用とアカウントを把握し、APIキー管理の土台を作る
社内で使われているサービスとアカウントの把握は、APIキーの発行状況を調べる出発点になります。APIキーはクラウドやSaaSのアカウントから発行されるため、どの部門が、誰のアカウントでサービスを使っているかを確認することが重要です。
OPTiM Biz Premiumは、MDMのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。
- SaaS管理:社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスやソフトウェア(シャドーIT)を検知できます。部門が独自に契約した生成AIサービスなど、APIキーが発行されている可能性があるサービスを洗い出す手がかりになります。
- ID管理:全従業員の企業アカウントを1画面で集中管理し、CSVで一括登録・削除できます。SSO(シングルサインオン)と、メール認証コードや認証アプリのワンタイムパスワードによる多要素認証にも対応しています。
退職者のアカウントを削除する際は、そのアカウントで発行したAPIキーやトークンの失効、連携先サービス側の権限の変更も、各サービスで併せて確認します。
ツールによるサービス・アカウントの把握と、APIキーごとの管理は、組み合わせて進める必要があります。ツールの導入だけでAPIキーの管理が完了するわけではなく、台帳の更新やローテーションなどの運用は、企業側で継続して行います。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
APIキーは、開発担当者や各部門が業務のスピードを上げるために発行したものが多く、情報システム部門がすべてを把握するのは簡単ではありません。それでも、漏洩したキーは「正規の鍵」として使われるため、気付いたときには被害が広がっていることがあります。
今週中に、公開しているGitHubリポジトリでシークレットスキャンとプッシュ保護が有効になっているかを確認し、利用中の生成AIサービスとクラウドのAPIキーの発行状況を管理画面で確かめてください。年内には、本番環境で使うキーや権限の広いキーから優先して台帳にまとめ、権限と利用範囲の制限を見直し、退職・異動の手続きにキーの失効を加えます。その後、ローテーションの周期と漏洩時の初動手順を決め、定期的に台帳と実際のキーを突き合わせる仕組みを整えましょう。
社内で使われているサービスとアカウントを把握し、キー1本ごとに責任者と期限を決めることが、次のAPIキー漏洩に備える確かな一歩になります。