
この記事の要点
- 情報漏洩の経路は「外部からの攻撃」「人のミス」「内部不正・持ち出し」の3つに大別できます。上場企業の公表事例を集計した調査では、外部からの攻撃とメールなどの誤送信が上位を占めます。
- 企業で繰り返し起きる流出パターンは、ランサム攻撃、アカウントの乗っ取り、誤送信、共有設定のミス、端末・記録媒体の紛失、退職者などによる持ち出し、委託先経由、紙書類の誤交付の8つに整理できます。
- 対策は、自社の情報がどの経路を通って外部に出る可能性があるかを棚卸しし、入口・内部・出口・端末の4つの層で管理することから始めます。
情報漏洩の「経路」とは、企業が管理する情報が、本来の管理範囲から外部へ出ていく通り道のことです。経路を把握すると、限られた予算と人員の中で、どこから対策に取り組むべきかを判断しやすくなります。
本記事では、公的機関と調査会社の統計から実際に多い経路を確認し、企業で起こりやすい8つの流出パターンを整理します。その上で、経路ごとの具体的な対策と、情報漏洩が起きたときの対応を解説します。
この記事は「情報漏洩対策」特集の一部です
特集のメイン記事で整理した「情報が漏洩するルート(15ルート)」を、実際の統計データと、企業で繰り返し起きている8つの流出パターンから掘り下げて解説しています。それぞれのルートを塞ぐ手段の一覧と、自社の対策を点検するチェックリストは、【徹底解説】企業の情報漏洩対策で紹介しています。
1. 情報漏洩の経路とは?3つの分類で整理する
情報漏洩の経路は、原因の性質から「外部からの攻撃」「人のミス」「内部不正・持ち出し」の3つに分けると整理しやすくなります。それぞれで有効な対策が異なるため、まずは何が原因で情報が外部に出るのかを捉えることが重要です。
- 外部からの攻撃:ランサムウェア(データを暗号化して身代金を要求する不正プログラム)、不正アクセス、フィッシング(偽のログイン画面などで認証情報をだまし取る手口)など、外部の攻撃者によるもので、情報の窃取につながる場合があります。
- 人のミス:メールの誤送信、Webサイトやクラウドストレージの公開設定のミス、端末や書類の紛失など、従業員に悪意がなくても起きるものです。
- 内部不正・持ち出し:従業員や退職者、委託先の担当者が、権限を悪用して情報を持ち出すものです。
ただし、1つの事故が複数の分類にまたがる場合もあります。たとえば、従業員がフィッシングメールにだまされてパスワードを入力し、そのアカウントを乗っ取られた場合、きっかけには人のミスが関わりますが、情報を持ち出すのは外部の攻撃者です。
原因を1つに絞って考えると、必要な対策を見落とすおそれがあります。経路を確認するときは、「どこから入られたか」と「どこから情報が出ていったか」の両方を見る必要があります。
2. データで見る:企業の情報漏洩はどの経路から起きているか
上場企業とその子会社が公表した事故の統計では、外部からの攻撃がもっとも多く、次いで誤送信などの人のミスが続いています。一方、より広い範囲の報告では、紙書類の誤交付のような身近な経路も確認されています。
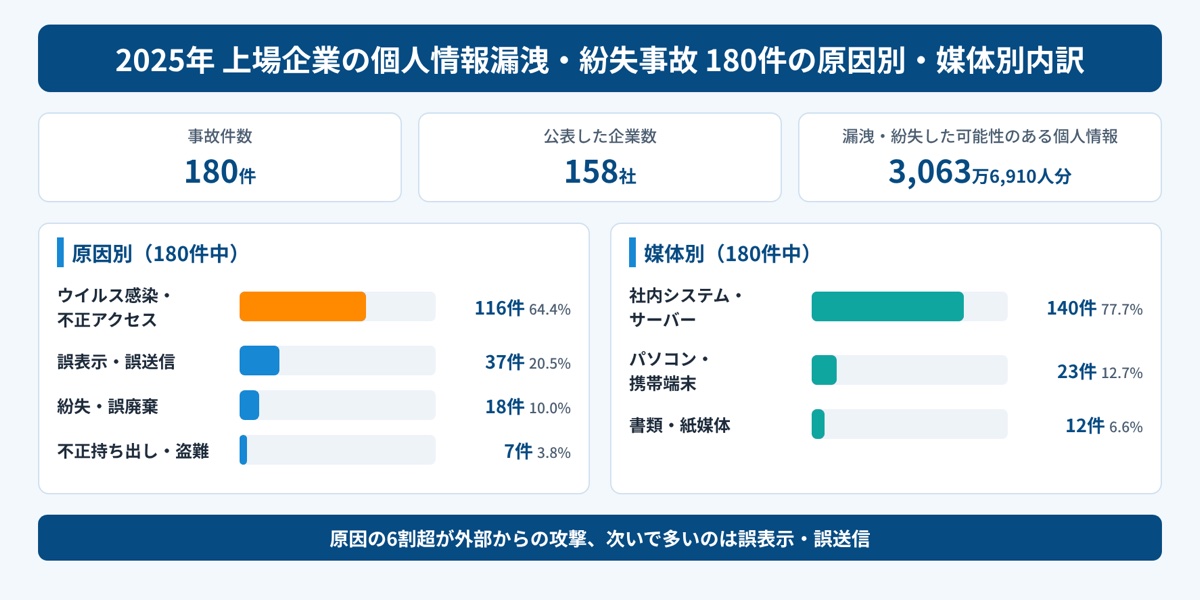
東京商工リサーチが2026年1月30日に公表した調査によると、2025年に上場企業とその子会社が公表した個人情報の漏洩・紛失事故は180件でした。漏洩・紛失した可能性のある個人情報は、3,063万6,910人分です。
原因別では「ウイルス感染・不正アクセス」が116件(64.4%)ともっとも多く、「誤表示・誤送信」37件(20.5%)、「紛失・誤廃棄」18件(10.0%)、「不正持ち出し・盗難」7件(3.8%)と続きます。媒体別では「社内システム・サーバー」が140件(77.7%)を占め、「パソコン・携帯端末」は23件(12.7%)、「書類・紙媒体」は12件(6.6%)でした。
上場企業に限らない状況を見ると、個人情報保護委員会の令和6年度年次報告では、民間事業者からの個人データの漏洩などに関する法令に基づく報告の処理件数は19,056件でした。上場企業の公表事例とは対象や集計方法が異なるため、単純には比較できません。主な要因として、病院や薬局での要配慮個人情報を含む書類の誤交付と、フィッシングが挙げられています。紙や窓口での手渡しといった経路も、件数の上では見過ごせません。
また、IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」組織編では、1位に「ランサム攻撃による被害」、2位に「サプライチェーンや委託先を狙った攻撃」、3位に初選出の「AIの利用をめぐるサイバーリスク」が並び、7位には内部不正による情報漏洩が入っています。
調査ごとに対象は異なりますが、外部攻撃、委託先、内部不正のいずれにも継続して注意を払う必要があります。
3. 企業で起こりやすい8つの流出パターン
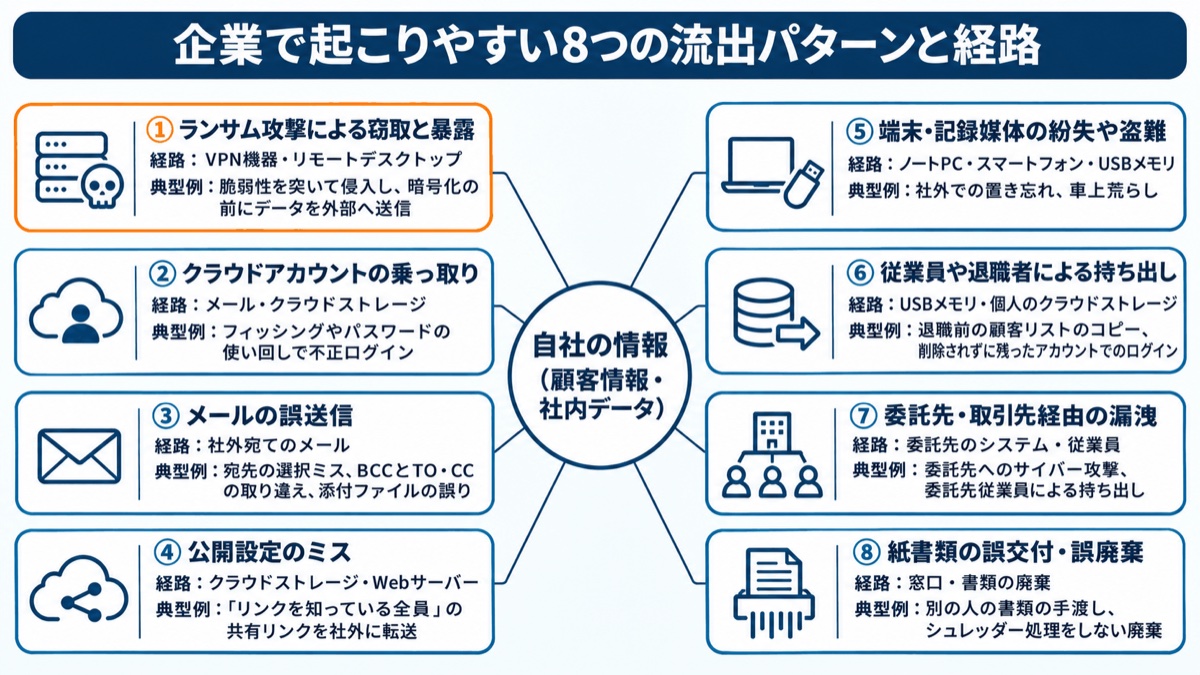
企業で繰り返し起きる情報漏洩は、経路の視点から次の8つに整理できます。自社の対策を確認する際は、攻撃を受ける経路に加え、日常業務で情報を送る・共有する・持ち出す経路も確認します。
① ランサム攻撃による窃取と暴露
ランサム攻撃では、データを暗号化される前に、情報を外部へ盗み出される場合があります。VPN機器(社外から社内ネットワークに接続するための装置)やリモートデスクトップの脆弱性、弱いパスワードなどが侵入のきっかけになります。
近年は、データの「暗号化」と「盗んだデータの公開」の両方で脅迫する二重恐喝が多く見られます。対策を考える際は、暗号化による業務停止と、情報の持ち出しの両方を想定する必要があります。
② クラウドサービスのアカウント乗っ取り
クラウドサービスでは、アカウントを乗っ取られることで、保存しているメールやファイルに不正にアクセスされるおそれがあります。フィッシングや、ほかのサービスと同じパスワードを使い回していたことによる、流出した認証情報の悪用が主なきっかけです。
正規のアカウントでログインされるため、通常の利用と見分けにくい点が特徴です。ログインできたことだけで、正当な利用者による操作と判断しない視点が求められます。
③ メールの誤送信
メールでは、宛先や添付ファイルの確認ミスが、そのまま情報漏洩につながります。宛先の選択ミス、BCCに入れるべき宛先をTOやCCに入れてしまうミス、誤った添付ファイルの送付などが該当します。
前述の調査でも「誤表示・誤送信」は原因別で2番目に多く、宛先数や添付ファイルの内容によっては、1回の誤送信で多数の個人情報が漏洩するおそれがあります。日常的な操作であるため、注意喚起に加えて、送信前に確認できる仕組みを設けることが重要です。
④ クラウドストレージやWebの公開設定ミス
公開範囲の設定を誤ると、意図していない相手にも情報を閲覧されるおそれがあります。共有リンクを「リンクを知っている全員」に設定したまま社外に転送する、Webサーバーのフォルダを公開状態にする、といったパターンです。
設定を変更した本人が気付かないまま、長期間公開されていることもあります。情報を置いた場所だけでなく、誰が閲覧できる状態かを確認する必要があります。
⑤ 端末・記録媒体の紛失や盗難
端末や記録媒体の紛失・盗難は、保存されているデータが第三者の手に渡る経路になります。ノートPC、スマートフォン、USBメモリを社外で紛失したり、車上荒らしなどで盗まれたりするケースです。
暗号化や画面ロックが設定されていない端末では、データを読み取られるおそれがあります。紛失そのものを防ぐ管理と、紛失しても情報を読まれにくくする対策の両方が必要です。
⑥ 従業員や退職者による持ち出し
業務上のアクセス権限や、削除されずに残ったアカウントも、情報の持ち出しに使われる場合があります。退職予定者が顧客リストを私物のUSBメモリや個人のクラウドストレージにコピーする、退職後も社内システムにログインできる、といったパターンです。在籍中の権限と、退職時のアカウント削除を一連の管理として捉える必要があります。
⑦ 委託先・取引先を経由した漏洩
委託先に預けた情報は、その委託先への攻撃や、委託先での不正によって漏洩するおそれがあります。業務委託先のシステムが攻撃を受ける、委託先の従業員が情報を持ち出す、といったパターンです。
自社内の管理が十分でも、預け先の管理が不十分であれば情報は外部に出ます。自社の管理範囲だけで対策を完結させず、委託先での取扱いまで確認することが重要です。
⑧ 紙書類の誤交付・誤廃棄
紙書類では、渡す相手や廃棄方法の誤りが情報漏洩につながります。窓口で別の人の書類を渡してしまう、シュレッダーにかけずに廃棄する、といったパターンです。
デジタル化が進んでも、件数の上では見過ごせない経路です。システム上の対策と併せて、紙を扱う業務の確認手順も見直す必要があります。
4. 被害が大きくなりやすい外部攻撃型の流れ
外部攻撃型では、侵入後の動きを早期に捉え、情報が持ち出される前に対応することが重要です。1件あたりの被害人数が大きくなりやすく、前述の調査でも「ウイルス感染・不正アクセス」による事故の平均人数は56万3,637人分と、ほかの原因に比べて突出していました。
ランサム攻撃は、侵入した直後に暗号化が始まるとは限りません。典型的な例では、攻撃者はVPN機器の脆弱性や盗んだ認証情報を使って侵入し、管理者権限を奪取します。その後、ネットワーク内で横展開(ほかのサーバーや端末へ侵入範囲を広げること)を行い、重要なデータを外部へ送り出してから、暗号化して脅迫します。実際の手順や、暗号化・窃取の有無は事案によって異なります。
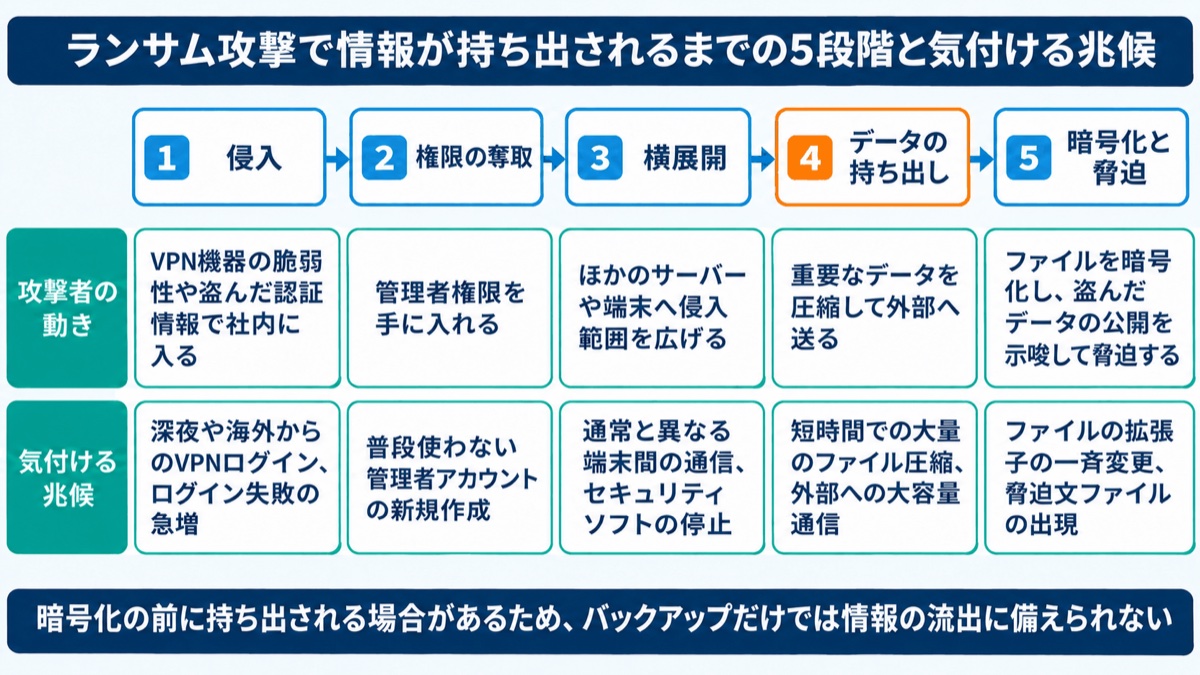
各段階には、管理者が気付ける兆候があります。たとえば、深夜や海外からのVPNログイン、普段使わない管理者アカウントの作成、短時間での大量のファイル圧縮、外部への大容量通信などです。こうした動きを早期に検知できれば、暗号化や情報の公開を防げる可能性があります。
暗号化の前に情報が持ち出される場合があるため、バックアップの有無だけでは漏洩への備えを判断できません。データを復旧できることと、盗まれた情報の公開を防ぐことは、分けて考える必要があります。
5. 従来の対策だけでは塞ぎにくくなった理由
社内ネットワークの出入口を守るだけでは、現在の情報の通り道を十分に管理できません。業務で扱う情報の置き場所と、情報にアクセスする場所が広がったためです。
かつては、社内のファイルサーバーに情報を保存し、社内のPCから利用する働き方が中心でした。その場合、ファイアウォールなどでネットワークの境界を守ることで、多くの経路を管理できました。
現在は、クラウドストレージやSaaS(インターネット経由で利用するソフトウェア)に情報を置き、自宅や外出先のノートPC、スマートフォンから直接アクセスする働き方が広がっています。
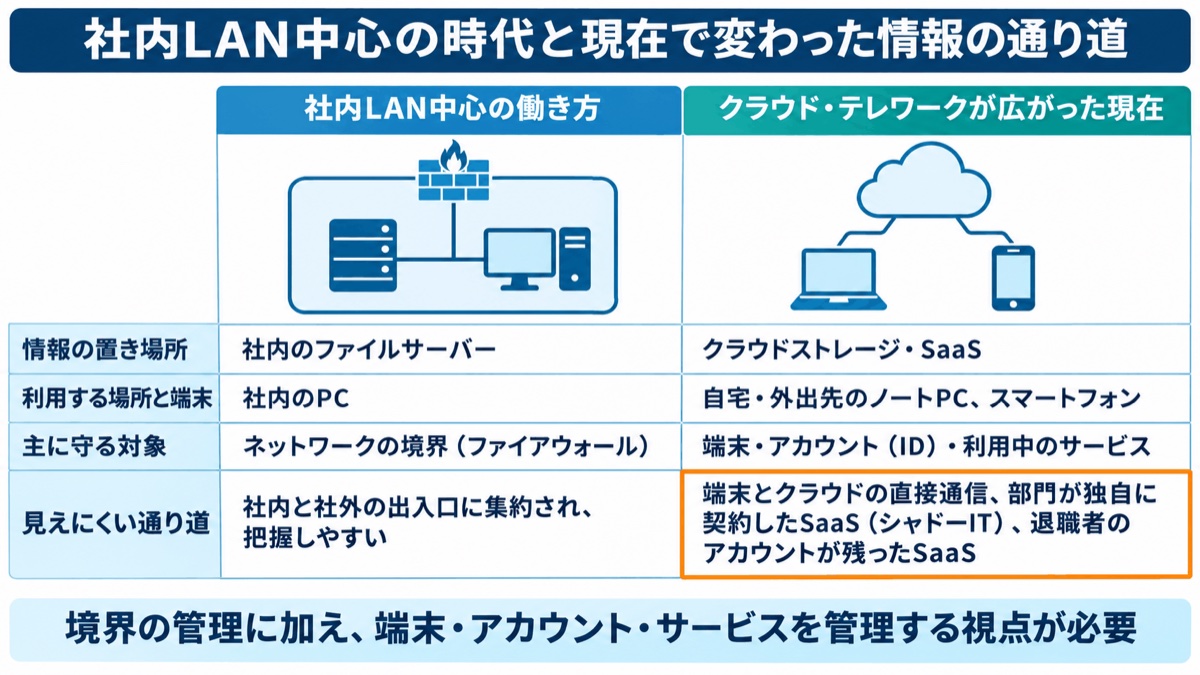
情報が端末とクラウドの間を直接行き来すれば、社内ネットワークを通る通信だけを確認しても、利用状況の全体は分かりません。情報システム部門が把握していないSaaSを部門が独自に契約する「シャドーIT」や、退職者のアカウントが残ったままのSaaSも、境界型の対策からは見えにくい経路です。
このため、ネットワークの境界に加え、利用する端末、アカウント(ID)、サービスそのものを管理する視点が必要です。情報がどこにあり、誰が、どの端末から利用しているかを把握することが、経路を管理する前提になります。
6. 経路を4つの層で塞ぐ技術的対策
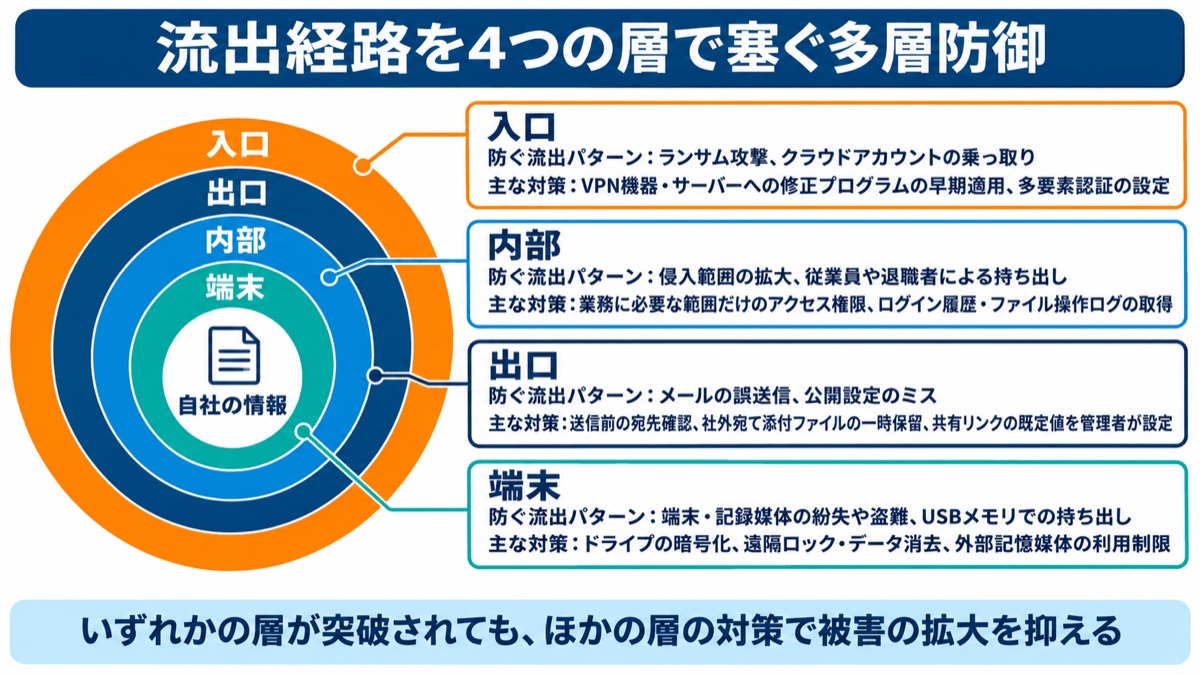
技術的な対策は、「入口」「内部」「出口」「端末」の4つの層で考えると整理しやすくなります。いずれかの層が突破されても、ほかの層の対策で被害の拡大を抑える多層防御によって、対策の抜けを減らします。
入口の対策:侵入とアカウント乗っ取りを防ぐ
入口では、機器やソフトウェアの弱点を減らし、認証情報だけで侵入されにくい状態を整えます。VPN機器やサーバーのOS・ソフトウェアを最新の状態に保ち、公開された脆弱性への修正を早期に適用します。
クラウドサービスには、多要素認証(知識情報・所持情報・生体情報のうち、異なる2種類以上の要素を組み合わせて本人確認する仕組み)を設定し、パスワードの使い回しを避けることと併せて、不正ログインのリスクを低減します。
内部の対策:権限を絞り、異常に気付く
内部では、アクセスできる情報を必要な範囲に絞り、普段と異なる操作を把握できるようにします。従業員ごとに業務上必要なアクセス権限だけを付与し、退職や異動の際には速やかに見直します。
併せて、ログイン履歴やファイル操作のログを取得します。深夜の大量ダウンロードなどに気付ける状態を整え、権限の管理と操作の確認を組み合わせることが重要です。
出口の対策:誤送信と公開設定ミスを防ぐ
出口では、情報を送信・共有する前に確認できる仕組みと、公開範囲のルールを設けます。メールには送信前の宛先確認画面や、社外宛ての添付ファイルを一定時間保留する設定などを導入します。
クラウドストレージでは、社外共有を許可する範囲や共有リンクの既定値を管理者側で決めます。利用者の注意だけに頼らず、誤った送信や共有が起きにくい設定にすることが大切です。
端末の対策:紛失・持ち出しに備える
端末では、紛失時に情報を読まれにくくし、記録媒体を使った持ち出しを制限します。ノートPCはドライブを暗号化し、スマートフォンには画面ロックのパスコードを必須にします。
さらに、紛失時に遠隔でロックやデータ消去ができる状態を整えます。USBメモリなどの外部記憶媒体についても、利用を業務上必要な範囲に制限します。
7. 経路を把握し続ける運用と教育
流出経路の把握は一度で終わらせず、業務の変化に合わせて把握した内容を更新する必要があります。新しいSaaSの導入や組織変更によって、情報の通り道が増えたり、管理する担当者が変わったりするためです。
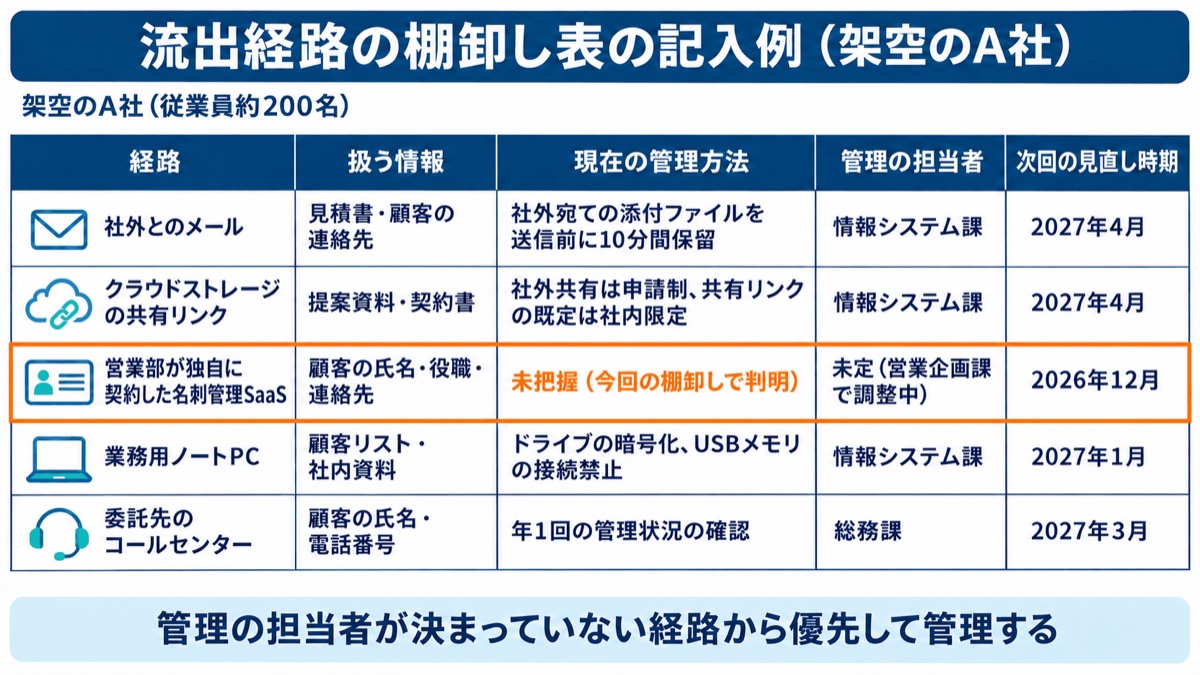
まずは、自社の情報が通る可能性のある経路を「流出経路の棚卸し表」にまとめます。経路ごとに、扱う情報の種類、現在の管理方法、管理の担当者、次に見直す時期を記入します。書き出すことで、顧客情報をやり取りしているにもかかわらず、管理する担当者が決まっていない経路などを見つけやすくなります。
教育では、従業員が自分の業務と結び付けて理解できる説明が重要です。「メールを送る前に宛先を確認しましょう」という一般的な注意喚起に加え、自社で起きたヒヤリハットや、本記事の8つのパターンを具体例として示します。
また、ミスを報告した従業員を責めず、早く報告するほど被害を小さくできることを周知します。報告しやすい環境を整えることが、誤送信や紛失の早期把握につながります。委託先についても、契約時に情報の取扱いのルールを定め、定期的に管理状況を確認します。
8. 情報漏洩が起きたときの初動対応と報告
情報漏洩が疑われるときは、被害の拡大防止、事実関係の調査、関係者への報告を並行して進めます。担当者がその場で判断に迷わないよう、対応手順をあらかじめ決めておくことが重要です。
不正アクセスが疑われる場合は、対象の端末をネットワークから隔離し、侵害されたおそれのあるアカウントの利用停止やパスワード変更、共有リンクの無効化を行います。調査に必要な記録を残すため、感染が疑われる端末の電源を切ったりファイルを削除したりせず、対応の担当者へ連絡します。紛失の場合は、遠隔でのロックやデータ消去を検討します。
併せて、漏洩した可能性のある情報の範囲と件数、原因を調査します。ログが残っていないと、どの情報にアクセスされたかを特定できず、影響を広く見積もらざるを得ない場合があります。平時からログを取得しておくことは、発生後の調査にも関わります。
個人データの漏洩、滅失、毀損が発生した、または発生したおそれがある事態のうち、法令上の報告対象に該当する場合は、原則として個人情報保護委員会などへの報告と本人への通知が必要です(委託先が委託元へ通知した場合など、法令上の例外があります)。報告対象は、要配慮個人情報が含まれる、財産的被害が生じるおそれがある、不正の目的をもって行われたおそれがある、本人の数が1,000人を超える、のいずれかに該当する事態です。なお、高度な暗号化など、個人の権利利益を保護するために必要な措置が講じられている場合は、報告対象から除かれます。
報告は、事態を知った後、速報を速やかに(おおむね3〜5日以内が目安)行い、確報を30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行います。確報の期限は、事態を知った日を1日目として、土日・祝日も含めて数えます。
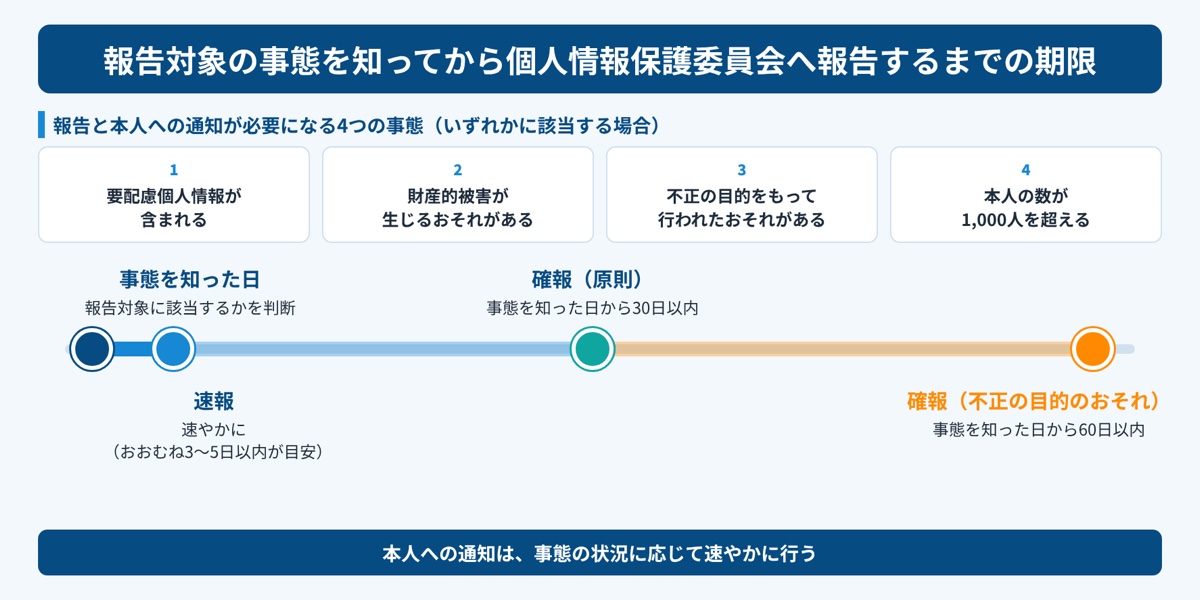
報告までの期限が短いため、発生してから役割を決めていては初動が遅れるおそれがあります。報告の判断者、調査の担当者、社外への連絡窓口を事前に決めておきます。
9. OPTiM Biz Premiumで端末・SaaS・アカウントの経路をまとめて把握する
OPTiM Biz Premiumは、端末・SaaS・アカウントの状況を一元的に把握し、管理するために活用できます。8つの流出パターンのうち、端末の紛失、退職者などによる持ち出し、アカウントの乗っ取りや、シャドーITに関わる経路の管理を支援します。
スマートフォン・タブレット・Windows/Mac PCに対応するMDM(モバイルデバイス管理)のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。
端末の経路:紛失時のリモートロックやデータ消去、位置情報の取得に対応しています。業務PCではUSBストレージの接続を禁止でき、記録媒体による持ち出しのリスクを低減できます。また、端末ごとのOSバージョンやインストール済みアプリを取得できるため、更新されていない端末の把握にも役立ちます。
SaaSの経路:社内で利用されているSaaSのアカウント数や利用状況を自動で収集します。情報システム部門が把握していないクラウドサービスやソフトウェア(シャドーIT)の検知にも対応しています。
アカウントの経路:全従業員の企業アカウントを1画面で集中管理し、CSVで一括登録・削除できます。シングルサインオン(SSO)と、メール認証コードや認証アプリのワンタイムパスワードによる多要素認証にも対応しています。企業アカウントを同じ画面で管理できるため、退職者の企業アカウントが残っていないかを確認しやすくなります。なお、各SaaS側のアカウントや、外部サービスとの連携に使う接続用のトークン、接続先のサービス側で個別に付与した権限は、アカウントの削除とは別に確認が必要です。
ツールで経路を可視化しても、権限の見直し、従業員教育、委託先の管理といった運用は企業側で行う必要があります。OPTiM Biz Premiumは、これらの運用を、把握した情報に基づいて継続するための基盤として活用できます。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
情報漏洩の経路は数が多く、日々の問い合わせ対応や端末の管理に追われる中で、すべてを一度に塞ごうとすると手が止まってしまいがちです。まずは、件数の多い経路と、自社で被害が大きくなる経路から順に手を付けることが現実的です。
今週中に取り組みたいのは、社外から接続できるVPN機器やサーバーの一覧と、ソフトウェアのバージョンを確認することです。ランサム攻撃は「ランサム攻撃による被害」として「情報セキュリティ10大脅威 2026」組織編の1位であり、入口の確認は優先して取り組みたい一手です。併せて、退職者のアカウントがクラウドサービスに残っていないかを確認します。
年内には、本記事の8つのパターンを使って自社の流出経路の棚卸し表を作り、経路ごとに管理の担当者を決めます。その際、法令上の報告対象に当たる事態が起きたときに、個人情報保護委員会などへ速報を速やかに(おおむね3〜5日以内が目安)出せるよう、判断者と連絡窓口も決めておきます。
その後は、新しいSaaSの導入や組織変更のたびに棚卸し表を更新する仕組みをつくり、端末・アカウント・SaaSの状態を継続的に把握できる体制を整えます。自社の情報がどこを通っているかを知っていることが、次の情報漏洩に備える確かな一歩になります。