「パスワードを複雑にしているから大丈夫」――そう考えていても、パスワードは使い回し、フィッシング(偽サイト)、他社サービスからの流出などで、本人の知らないうちに第三者の手に渡ることがあります。パスワードが漏れた瞬間に、メールやファイル共有などのクラウドサービスへ自由に入られてしまうのが、パスワードだけで守る仕組みの弱点です。
2026年10月9日には、独立行政法人情報処理推進機構(IPA)が「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」と題した注意喚起を公表し、多要素認証やアクセス制御の強化を呼びかけています。
本記事では、多要素認証(MFA)の仕組みと種類、二段階認証との違い、MFAでも防げない攻撃、企業での導入手順までをわかりやすく解説します。
2026年12月28日 申込分まで
多要素認証サービス「OPTiM ID+」を永年無償で提供中
相次ぐ不正アクセス・情報漏洩を受け、オプティムは多要素認証・シングルサインオン・ID管理ができる「OPTiM ID+」を、サービス提供が続く期間中、無償で提供しています。企業数・ID数の上限はありません。
この記事は「情報漏洩対策」特集の一部です
多要素認証は、情報漏洩のルートのうち「クラウド(SaaS)への不正アクセス」と「フィッシングによるID窃取」を塞ぐ手段です。情報漏洩の全体像は【徹底解説】企業の情報漏洩対策で解説しています。
1. 多要素認証(MFA)とは?
多要素認証(MFA:Multi-Factor Authentication)とは、本人確認のときに、種類の異なる2つ以上の「認証要素」を組み合わせる仕組みです。認証要素は、次の3つに分けられます。
| 認証要素 | 意味 | 例 |
|---|---|---|
| 知識情報 | 本人だけが知っているもの | パスワード、PINコード、秘密の質問 |
| 所持情報 | 本人だけが持っているもの | スマートフォン(認証アプリ・SMS)、セキュリティキー、ICカード |
| 生体情報 | 本人の体の特徴 | 指紋、顔、静脈 |
たとえば「パスワード(知識)」に加えて「スマホの認証アプリに表示されるコード(所持)」を入力させれば、パスワードが漏れても、スマホを持っていない第三者はログインできません。これが多要素認証の考え方です。
2. 二段階認証・二要素認証との違い
よく似た言葉に「二段階認証」と「二要素認証」があります。違いは、認証の「回数」を数えるか、「要素の種類」を数えるかです。
| 用語 | 数えるもの | 例 | 多要素認証にあたるか |
|---|---|---|---|
| 二段階認証 | 認証の回数 | パスワードの後に秘密の質問 | 要素が同じ(どちらも知識)ならあたらない |
| 二要素認証 | 要素の種類(2種類) | パスワード+認証アプリのコード | あたる(多要素認証のひとつ) |
| 多要素認証 | 要素の種類(2種類以上) | パスワード+認証アプリ+指紋 | あたる |
ポイントは、同じ種類の要素を2回重ねても、守りはほとんど強くならないことです。パスワードと秘密の質問は、どちらも「知識」なので、フィッシングで両方まとめて盗まれる可能性があります。企業で導入するときは、「回数」ではなく「種類の違う要素を組み合わせているか」を確認しましょう。
3. なぜ企業に多要素認証が必要なのか
パスワードは「いつか漏れる」前提で考える
パスワードが第三者に渡る経路は、本人の注意だけでは防ぎきれません。
- 使い回し:他のサービスから流出したパスワードを、別のサービスで試される
- フィッシング:本物そっくりの偽のログイン画面に入力してしまう
- 推測・総当たり:単純なパスワードを機械的に試される
- マルウェア:端末に入り込んだ不正なプログラムに入力内容を盗まれる
多要素認証を設定しておけば、パスワードが漏れても、それだけではログインできません。情報漏洩の入口になりやすいクラウドサービスへの不正アクセスを、大きく減らせます。
取引先から「多要素認証の導入」を求められる時代に
経済産業省が運用開始を予定している「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の★3では、多要素認証(MFA)の全ユーザーへの適用が評価項目に含まれています。今後は、取引先からセキュリティ対策の一環として多要素認証の導入状況を確認される場面が増えると考えられます。
SCS評価制度の詳細は「SCS評価制度とは?概要・評価レベル・企業が今から準備すべきことを解説」をご覧ください。
4. 多要素認証の種類と比較
多要素認証には、いくつかの方式があります。安全性と導入しやすさに違いがあるため、守りたいサービスや社員の環境に合わせて選びます。
| 方式 | 仕組み | 安全性 | 導入しやすさ | 注意点 |
|---|---|---|---|---|
| メール認証コード | 登録したメールアドレスに届くコードを入力 | △ | ◎ | メールアカウント自体が乗っ取られると突破される |
| SMS・音声通話 | 携帯電話番号に届くコードを入力 | △〜○ | ◎ | 電話番号の乗っ取り(SIMスワップ)や、偽サイトへのコード入力に弱い |
| 認証アプリ(ワンタイムパスワード) | スマホのアプリに表示される、30秒ごとに変わるコードを入力 | ○ | ○ | スマホの機種変更・紛失時の再登録手順が必要 |
| プッシュ通知 | スマホに届く通知で「承認」をタップ | ○ | ◎ | 通知を何度も送りつけて誤って承認させる攻撃に注意 |
| パスキー・セキュリティキー(FIDO2) | 端末の生体認証や専用キーで、偽サイトでは使えない形で認証 | ◎ | △〜○ | 対応サービスがまだ限られる。キーの配布・管理が必要 |
| 生体認証 | 指紋・顔などで本人確認(端末側で照合) | ○〜◎ | ○ | 単独ではなく、端末の所持と組み合わせて使う |
迷ったら「認証アプリ」から
多くのクラウドサービスが対応していて、追加の費用や機器がかからず、SMSより安全性が高いのが認証アプリです。まずは認証アプリで全社に多要素認証を行き渡らせ、管理者アカウントなど特に重要なアカウントから、パスキーやセキュリティキーへ段階的に切り替えていくのが現実的です。
5. 多要素認証でも防げない攻撃と、その対策
多要素認証は強力な対策ですが、万能ではありません。代表的な攻撃と対策を押さえておきましょう。
| 攻撃 | どんな攻撃か | 対策 |
|---|---|---|
| MFA疲労攻撃(プッシュ爆撃) | 盗んだパスワードでログインを繰り返し、承認通知を大量に送りつけて、うっかり「承認」させる | 画面に表示された番号を入力させる方式にする。身に覚えのない通知は承認せず報告するよう教育する |
| リアルタイムフィッシング | 偽サイトに入力させたパスワードとワンタイムコードを、その場で本物のサイトに転送してログインする | 偽サイトでは使えないパスキー・セキュリティキーを使う。URLを確認する習慣をつける |
| SIMスワップ | 携帯電話番号を不正に乗っ取り、SMSのコードを受け取る | 重要なアカウントではSMS認証を避け、認証アプリやパスキーを使う |
| 認証済み端末の紛失・盗難 | ログインしたままのスマホやPCをなくし、そのまま使われる | 画面ロックの強制、紛失時のリモートロック・ワイプなど、端末の管理を組み合わせる |
端末の紛失・盗難への備えは、【徹底解説】企業の情報漏洩対策の「漏洩ルートを塞ぐ手段」で解説しています。
6. 企業で多要素認証を導入する5ステップ
ステップ1:守るべきサービスを洗い出す
社内で使っているクラウドサービス(メール、ファイル共有、チャット、会計・人事システム、VPNなど)を一覧にし、それぞれ多要素認証に対応しているか、今設定されているかを確認します。社員が独自に使い始めたサービス(シャドーIT)も見落とさないようにしましょう。
ステップ2:優先順位を決める
一度に全部を設定する必要はありません。次の順に優先すると、効果が大きくなります。
- 管理者アカウント(乗っ取られると全社に影響する)
- メール(パスワード再設定の入口になる)
- VPN・リモートアクセス(社内ネットワークへの入口になる)
- ファイル共有・クラウドストレージ(機密情報が集まる)
- その他の業務サービス
ステップ3:認証方式を決める
サービスごとに対応している方式を確認し、社員の端末環境(会社支給スマホの有無など)を踏まえて方式を決めます。サービスごとに方式がバラバラだと、社員の負担も管理の手間も増えるため、できるだけ方式をそろえるのがポイントです。
ステップ4:社員への周知と登録のサポート
「なぜ必要か」「いつから必須になるか」「設定のやり方」を事前に案内し、登録の期限を決めます。スマホを持っていない社員や、私物スマホへのアプリ導入に抵抗がある社員のために、セキュリティキーなどの代わりの方法も用意しておきましょう。
ステップ5:運用ルールを決めて定着させる
導入後に見落とされがちなのが運用です。次のような場面の手順を決めておきます。
- 機種変更・スマホ紛失時の再登録の手順と本人確認の方法
- 退職・異動時のアカウント無効化
- 多要素認証を設定していないアカウントが残っていないかの定期的な点検
- 身に覚えのない認証通知が来たときの報告先
7. 導入でつまずきやすいポイント
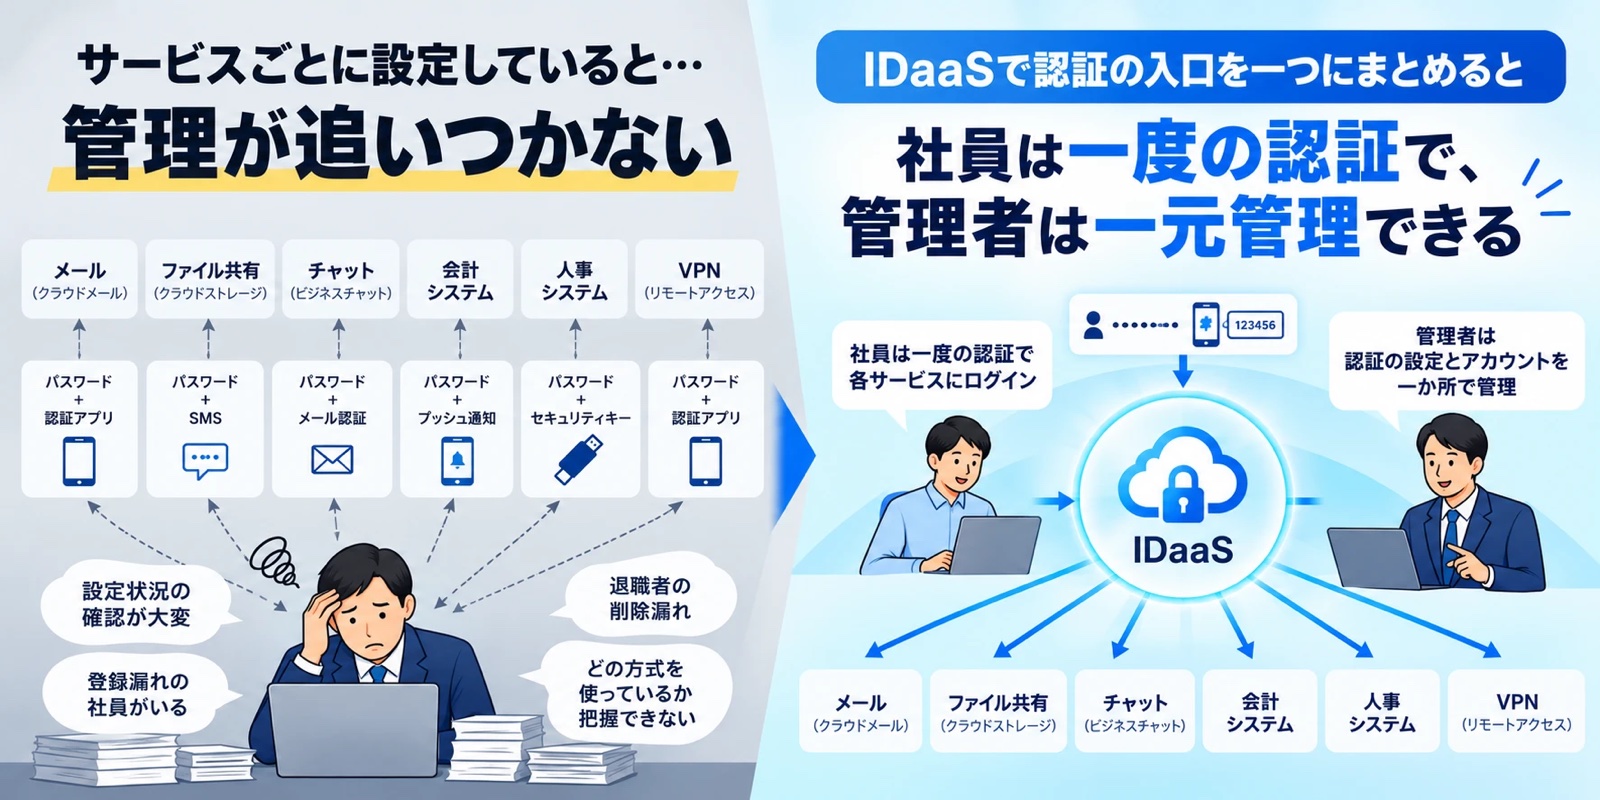
サービスごとに設定していると、管理が追いつかない
クラウドサービスが増えるほど、サービスごとの多要素認証の設定状況、社員の登録状況、退職者のアカウント削除状況を一つずつ確認するのは大変になります。設定漏れのアカウントが一つでも残れば、そこが入口になります。
そこで有効なのが、IDaaS(クラウド型ID管理サービス)で認証の入口を一つにまとめる方法です。IDaaSで多要素認証を行い、シングルサインオン(SSO)で各サービスにログインする形にすれば、社員は一度の認証で済み、管理者は認証の設定とアカウントを一か所で管理できます。
8. 多要素認証をすぐに始めるなら「OPTiM ID+」の永年無償提供を活用
OPTiM ID+は、クラウドサービスのログイン情報を一元管理し、認証の安全性と利便性の向上を支援するIDaaS(クラウド型ID管理サービス)です。
- 多要素認証:メール認証コードや認証アプリによる本人確認
- シングルサインオン(SSO):SAML対応クラウドサービスへのログインを一元化
- ID管理・ユーザー情報連携:IDの一元管理と、対応サービスのユーザー情報連携
2026年12月28日 申込分まで
「OPTiM ID+」永年無償提供
相次ぐ不正アクセス・情報漏洩への対策として、オプティムは「OPTiM ID+」の永年無償提供を決定しました。期間限定のお試しではなく、サービス提供が続く期間中、無償でご利用いただけます。
- 対象:現在「OPTiM ID+」を契約していない法人
- 申込期限:2026年12月28日まで
- 無償期間:「OPTiM ID+」のサービス提供が継続する期間中
- 上限:企業数・ID数の上限なし
- 申込条件:社内のIT環境に関するヒアリングへの回答
※ 一部の機能、別途SSOオプションの契約が必要となるサービス、連携先クラウドサービスの利用料、個別の導入・運用支援費用などは無償提供の対象外です。個別の導入に関するお問い合わせ、導入支援・運用サポートは無償提供に含みません。無償提供の対象となる機能や利用条件の詳細は、お申し込み時にご案内します。
※ 2026年10月29日時点の情報です。内容は予告なく変更される場合があります。詳しくはプレスリリースをご覧ください。
端末の管理までまとめて強化するなら OPTiM Biz Premium
多要素認証で「ログインの入口」を守ったら、次は「ログインに使う端末」の管理です。OPTiM Biz Premiumは、「統合ダッシュボード」「社内ITサポートAI」「スマホ・PC管理(MDM)」「ID管理」「SaaS管理」「物品管理」を1つのツールで管理できる、情シス・IT管理者向けの統合管理プラットフォームです。ID管理と端末管理を組み合わせることで、退職者のアカウント削除や紛失時の端末ロックまで、一か所で対応できます。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
9. まとめ:パスワードが漏れても入られない状態をつくる
- 多要素認証は、種類の異なる2つ以上の認証要素(知識・所持・生体)を組み合わせる仕組み
- 二段階認証でも、同じ種類の要素を重ねるだけでは多要素認証にならない
- パスワードは「いつか漏れる」前提で考え、漏れても入られない状態をつくることが大切
- 方式は、まず認証アプリで全社に広げ、重要なアカウントからパスキー・セキュリティキーへ
- 導入は「洗い出し → 優先順位 → 方式の決定 → 周知 → 運用ルール」の5ステップで進める
- サービスが多い企業は、IDaaSで認証の入口を一つにまとめると管理が楽になる
まずは管理者アカウントとメールから、多要素認証を設定してみましょう。