
この記事の要点
- シングルサインオン(SSO)は、一度の認証で複数の業務システムやクラウドサービスを利用できる仕組みです。SAMLやOpenID Connectを使う方式では、認証をIdP(IDプロバイダー)に集約し、各サービスはIdPの認証結果を検証してログインを許可します。
- 主な方式には、SAML 2.0、OpenID Connect(OIDC)、Kerberos、代理認証などがあります。OAuth 2.0は本来「認可」の仕組みであり、ログインに利用する場合はOIDCを組み合わせます。
- SSOは利便性とID管理の効率を高める一方、IdPに認証が集中します。多要素認証、管理者権限の分離、障害時の対応、ローカルアカウントの扱いを併せて設計することが重要です。
1. シングルサインオン(SSO)とは?一度の認証で複数のサービスを使える仕組み
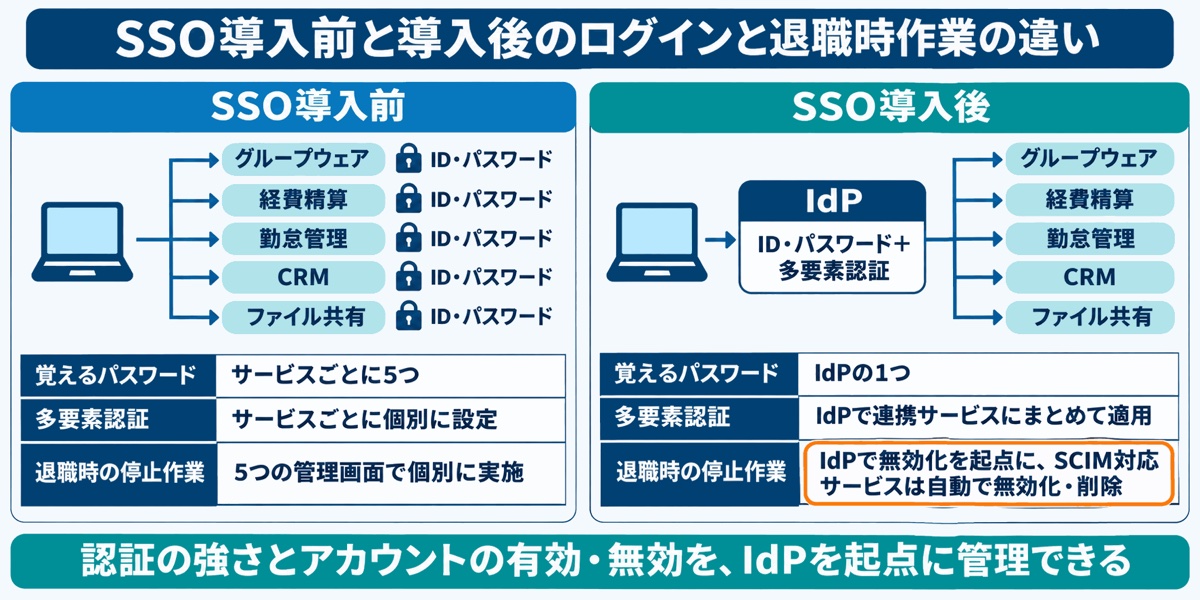
シングルサインオン(Single Sign-On、SSO)とは、一度の認証で、連携する複数のシステムやクラウドサービス(SaaS)にログインできる仕組みです。サービスを切り替えるたびに、IDとパスワードを入力する手間を減らせます。
SAMLやOpenID Connectを使うフェデレーション方式のSSOでは、認証を担うIdP(Identity Provider:IDプロバイダー)が利用者の本人確認を行い、その結果を各サービスに伝えます。認証結果を受け取るサービスは、SP(Service Provider:サービスプロバイダー)またはRP(Relying Party:認証結果を信頼する側)と呼ばれます。SPやRPは、受け取った認証結果を検証した上でログインを許可します。
米国国立標準技術研究所(NIST)のデジタルアイデンティティーガイドラインでは、IdPの認証結果を複数のRPで利用する仕組みを「フェデレーション」と呼び、この過程が「シングルサインオン」とも呼ばれると説明しています※3。
企業にとっての価値は、パスワードを覚える負担が軽くなることだけではありません。認証の入口をIdPに集約することで、認証の強さやアカウントの有効・無効を、まとめて管理しやすくなります。図解①のように、退職時の対応も、サービスごとの操作から、IdPでの停止を起点とする運用へ整理できます。ログインの利便性と、管理の一貫性を両立するための仕組みといえるでしょう。
2. SSOが求められる背景:クラウド利用の拡大とIDを狙う不正アクセス
SSOが求められる背景には、クラウドサービスの増加に伴うアカウント管理の負担と、ID・パスワードを悪用した不正アクセスへの対策があります。利用するサービスが増えるほど、個別の認証設定や退職時の停止作業をそろえることが難しくなります。
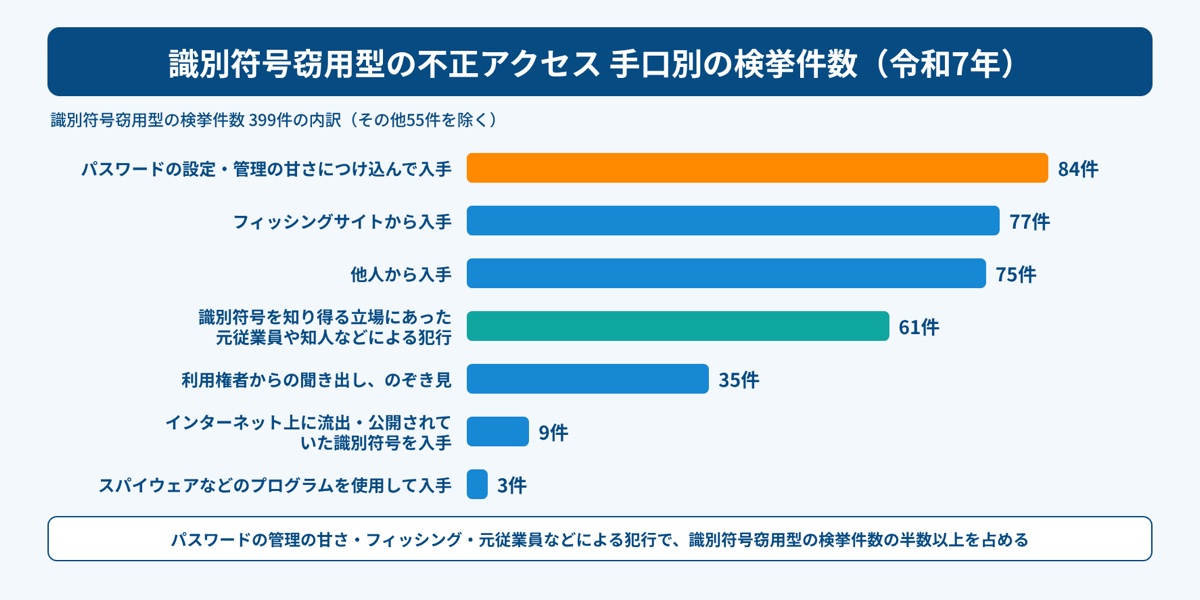
警察庁・総務省・経済産業省が2026年3月に公表した「不正アクセス行為の発生状況」によると、令和7年(2025年)の不正アクセス行為の認知件数は7,190件で、前年から1,832件増加しました※1。他人のIDやパスワードなどの識別符号を使う「識別符号窃用型」の検挙件数は399件で、不正アクセス行為の検挙件数407件の大半を占めています※1。
手口別では、「パスワードの設定・管理の甘さにつけ込んで入手」が84件、「フィッシングサイトから入手」が77件、元従業員や知人など、識別符号を知り得る立場にあった者による犯行が61件でした。識別符号窃用型の検挙件数399件をサービス別に見ると、社員・会員用などの専用サイトが122件でもっとも多くなっています※1。
同資料は、アクセス管理者に対し、ワンタイムパスワードなどの二要素認証や二経路認証に加え、パスキーのようなフィッシングに耐性のある認証技術を導入し、認証を強化するよう勧めています※1。
サービスごとにパスワードを管理する運用では、使い回しや弱いパスワードが生じやすく、多要素認証の設定にもばらつきが出がちです。また、IPA「情報セキュリティ10大脅威 2026[組織編]」では、内部不正による情報漏洩に関する脅威が7位、リモートワークなどの環境や仕組みを狙った攻撃が8位に入っています※2。
元従業員のアカウントが残る状態や、社外からクラウドへ直接ログインできる環境を管理するには、誰が、どの入口から認証されるのかを把握する必要があります。SSOによる認証の集約は、その管理をそろえるための土台になります。
3. SSOの仕組み:IdPとSPの役割と認証の流れ
SAMLやOpenID Connectを使うSSOでは、IdPが発行した「認証結果を証明する情報」を、SPやRPが検証します。この情報は、SAMLでは「アサーション」、OpenID Connectでは「IDトークン」と呼ばれます。IdPの電子署名によって、受け取った情報が改ざんされていないかを確認できます。
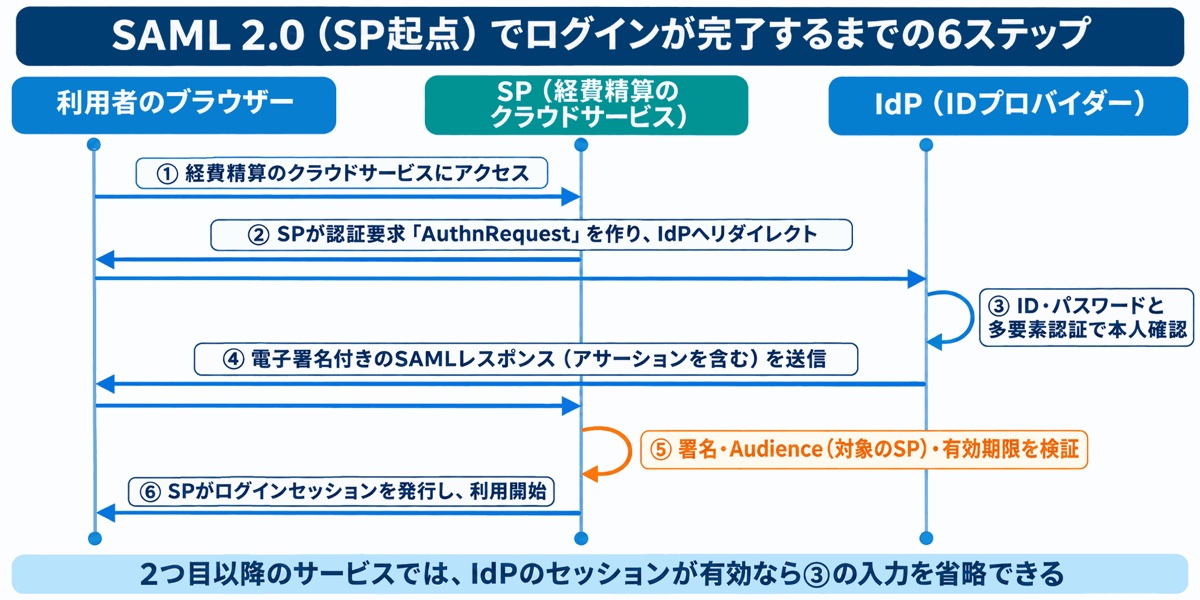
代表的なSAML 2.0で、利用者がSPにアクセスしてからログインするまでの流れは、次のとおりです。
- 利用者がSP(例:経費精算のクラウドサービス)にアクセスする
- SPが認証要求(AuthnRequest)を作成し、ブラウザーをIdPへリダイレクトする
- IdPが、設定された認証方式で本人確認を行う(多要素認証などを利用し、有効なセッションと認証ポリシーに応じて再認証が省略される場合がある)
- IdPが、レスポンスまたはその中のアサーションに電子署名を付け、SAMLレスポンスをブラウザー経由でSPへ送る
- SPが署名、対象のSPを示すAudience、送信先(Destination/Recipient)、有効期限、認証要求との対応関係などを検証する
- 検証に成功すると、SPが自身のログインセッションを発行する
セッションとは、認証後のログイン状態を維持するための情報です。2つ目以降のサービスにアクセスするときは、手順3でIdPのセッションが有効であれば、パスワードを再入力せずに処理が進みます。各サービスがIdPの認証結果を利用できるため、一度の認証で複数のサービスを使えるのです。
SAMLには、SPへのアクセスから始まる「SP起点」と、IdPのポータル画面から始まる「IdP起点」の2つの開始方法があります。
NISTのガイドライン(SP 800-63C-4)は、中位の保証レベル(FAL2)以上では、フェデレーションの処理をRP(SP)側から開始し、アサーションの注入攻撃から強く保護することを求めています※3。IdP起点の利便性だけで判断せず、SP起点で動作することも確認しておくと、導入時の検討に役立ちます。
4. SSOの主な認証方式:SAML・OIDC・Kerberos・代理認証
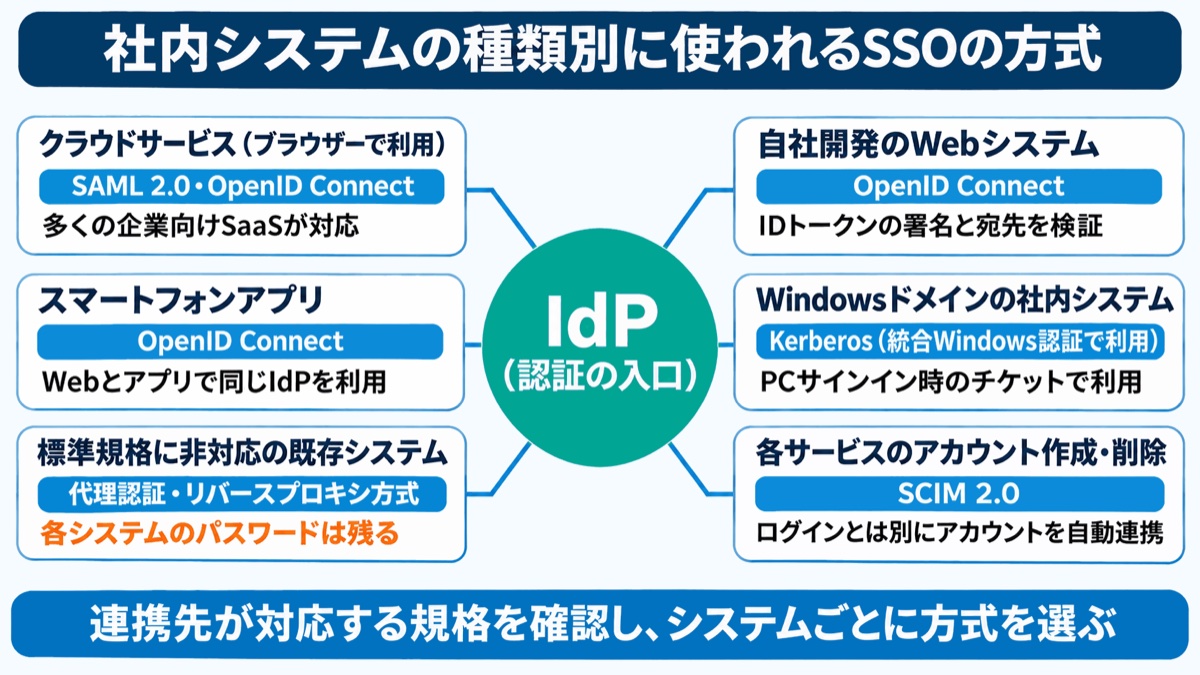
SSOの方式は、連携先のシステムが対応する規格や利用環境に応じて選びます。クラウドサービスではSAML 2.0やOpenID Connect、Windowsドメインの社内システムではKerberosが使われます。標準規格に対応していない既存システムでは、代理認証やリバースプロキシ方式が選択肢になります。
SAML 2.0(フェデレーション方式)
SAML(Security Assertion Markup Language)は、XML形式で認証結果をやり取りする規格です。多くの企業向けSaaSが対応しており、ブラウザーで利用する業務システムのSSOに広く使われています。
OpenID Connect(OIDC)
OpenID Connectは、OAuth 2.0を土台として、ログインした利用者が誰かを示す「IDトークン」を追加した規格です。IDトークンは、JSON形式の署名付きトークンとして扱われます。
Webサービスに加えてスマートフォンアプリとの相性もよく、新しく開発されるシステムで多く採用されています。OAuth 2.0との関係が深い規格ですが、本人確認に使う情報を扱う点を押さえておくことが大切です。
Kerberos(統合Windows認証で使われる方式)
Kerberosは、Windowsドメインで使われるチケット方式の認証です。PCへのサインイン時に取得したチケットを使い、社内のファイルサーバーやWebシステムへ、パスワードを再入力せずにアクセスできます。
主に社内ネットワークの内側で使われます。
代理認証・リバースプロキシ方式
標準規格に対応していないシステムでは、利用者に代わって専用ツールがIDとパスワードを入力する「代理認証(フォームへの自動入力など)」や、手前に置いた中継サーバーで認証する「リバースプロキシ方式」が使われます。
既存システムの改修を抑えられる場合がありますが、対応条件は方式や製品によって異なります。代理認証では各システムのパスワード自体が残るため、利用者が入力しなくなっても、パスワードの強度や保管方法は引き続き管理する必要があります。
アカウントの作成・削除を自動化するSCIM
アカウントの作成や削除まで効率化したい場合は、SSOと併せてSCIM(System for Cross-domain Identity Management)を検討します。
SCIMは、ユーザーやグループの情報をシステム間で連携するための規格です。IdPなどの管理元と各サービスを連携させることで、対応機能と設定に応じてアカウントの作成・変更・無効化・削除を自動化できます。SSOが「ログイン」を管理する仕組みであるのに対し、SCIMは「アカウントの存在」を管理する仕組みと考えると、役割の違いが明確になります。
5. SAML・OpenID Connect・OAuthの違いと標準化の流れ
SAMLとOpenID Connectは認証結果を伝える規格であり、OAuth 2.0はアクセス権限を与える認可の規格です。認証は「誰であるかの確認」、認可は「何にアクセスしてよいかの許可」と整理できます。
| 規格 | 主な目的 | データ形式・表現 | 主な用途 |
|---|---|---|---|
| SAML 2.0 | 認証結果の伝達 | XML | 企業向けSaaSのブラウザーSSO |
| OpenID Connect | 認証結果の伝達 | JSON(IDトークン) | Webサービス、スマートフォンアプリ |
| OAuth 2.0 | 権限の委譲(認可) | アクセストークン(形式は規定されず、JWTなどを使用) | API連携、外部アプリへの権限付与 |
製品やサービスの仕様を確認するときは、「認証に使う規格」と「外部アプリなどに権限を渡す規格」を分けて読むことが重要です。名称が並んでいても、それぞれが担う役割は異なります。
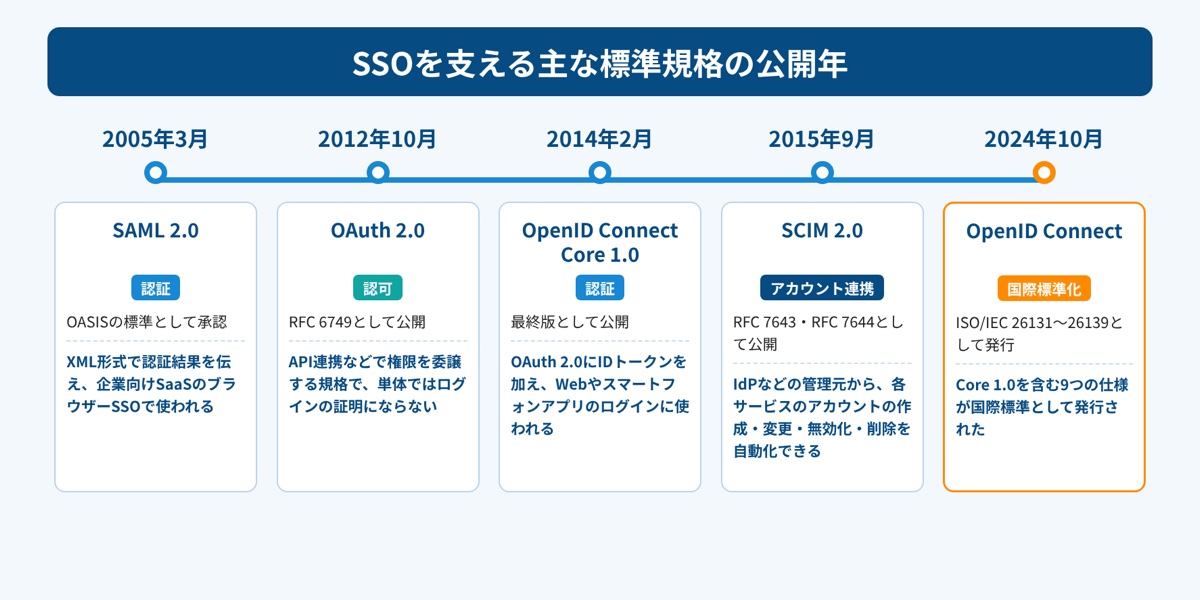
標準化の流れを見ると、SAML 2.0は2005年3月にOASISの標準として承認されました※5。OAuth 2.0は2012年10月にRFC 6749として公開され、OpenID Connect Core 1.0は2014年2月に最終版となりました※6。アカウントの自動連携に使うSCIM 2.0は、2015年9月にRFC 7643・RFC 7644として公開されています※7。OpenID Connectの一連の仕様は、2024年にISO/IEC 26131〜26139として国際標準にもなりました。
OAuth 2.0だけでログインを実装すると、アクセストークンを本人確認の証明として扱い、別のサービス向けに発行されたトークンを流用されるなどの問題が起きることがあります。ログインへの利用を確認する際は、OAuth 2.0への対応だけで判断せず、OpenID ConnectのIDトークンを検証する実装になっているかを確認しましょう。
6. SSO導入のメリット:利便性・セキュリティ・管理効率
SSOの主なメリットは、ログインの手間を減らしながら、認証とアカウント管理をそろえやすくなることです。利用者、セキュリティ、管理部門の3つの観点で整理すると、導入目的を明確にできます。
利用者の利便性:SSOで利用するパスワードを1つにまとめられるため、サービスごとのパスワードを覚えたり、ログインのたびに入力したりする負担を減らせます。パスワードを忘れた際の問い合わせの削減も期待でき、情報システム担当者の対応負担の軽減につながります。
セキュリティの強化:認証の入口をIdPに集約すると、多要素認証や、パスキーなどのフィッシングに強い認証方式を、連携サービスへの認証にまとめて適用できます。サービスごとに認証の強さが異なる状態を解消しやすくなります。また、アクセス元の端末や場所に応じた条件である「アクセスポリシー」も、IdPでまとめて設定できます。
管理の効率化と退職者対策:入社・異動・退職に合わせてIdPのアカウントを有効化・無効化すれば、連携サービスへのログインをまとめて制御できます。ただし、IdPでアカウントを無効化しても、各サービスで既に確立しているログイン状態(セッション)が終了するとは限らないため、退職時はサービス側の停止やセッションの失効も確認します。SCIM連携では、対応機能と設定に応じて各サービス側のアカウントの作成・変更・無効化・削除を自動化でき、元従業員のアカウントが残るリスクを減らせます。退職時に無効化と削除のどちらが実行されるかも確認しておきましょう。IdPにログイン履歴が集まるため、不審なログインも確認しやすくなります。
7. SSOの注意点とリスク:認証が1か所に集まることの影響
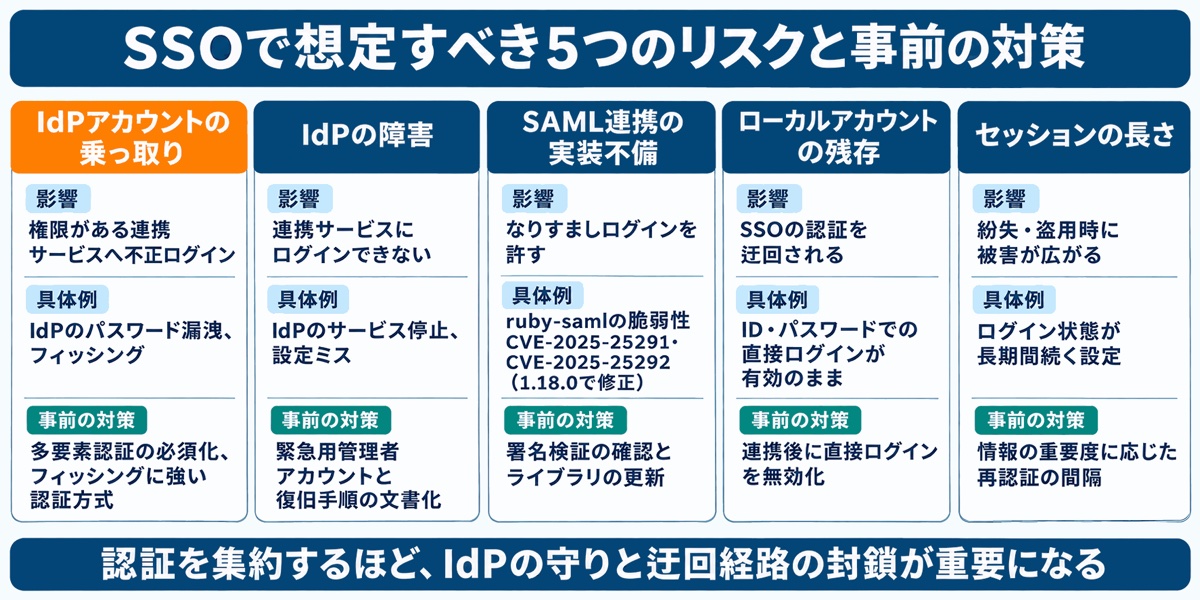
SSOの注意点は、認証を集約するIdPの問題が、複数のサービスに影響し得ることです。IdPのアカウントが乗っ取られると、そのアカウントに利用権限がある連携サービスへの不正アクセスにつながるおそれがあります。また、IdPが停止すると、各サービスへのログインができなくなる可能性があります。
IdPアカウントの乗っ取り:IdPの認証をパスワードだけに依存すると、1つのパスワードの漏洩が、連携サービス全体の不正利用につながります。多要素認証を必須とし、可能であればフィッシングに耐性のある認証方式を選びます。認証を集約するほど、IdPを強く守る必要があります。
IdPの障害:サービス停止や設定ミスによって、複数の業務システムへログインできなくなる可能性があります。障害が起きてから対応を考えるのではなく、緊急時に使う管理者アカウントの扱いを事前に決めておくことが重要です。
SAML連携の実装の不備:SP側で署名を正しく検証できなければ、なりすましを許すおそれがあります。Ruby向けのSAMLライブラリ「ruby-saml」では、2025年3月に認証を回避できる脆弱性(CVE-2025-25291・CVE-2025-25292)が公表され、1.12.4および1.18.0で修正されました※8。自社開発システムをSSOに対応させる場合は、利用するライブラリの更新状況も管理対象に含めます。
ローカルアカウントの残存:SSO導入後も、各サービスへIDとパスワードで直接ログインできる経路が残っていると、IdPで強化した認証を迂回されるおそれがあります。SSO連携の有無と、直接ログインの可否を併せて確認する必要があります。
セッションの長さ:ログイン状態が長く続くほど利用は便利になりますが、端末の紛失やセッション情報の盗用が起きた際の影響も大きくなります。利便性だけで有効時間を決めず、扱う情報の重要度も踏まえて設定しましょう。
8. SSOを安全に導入・運用するための手順
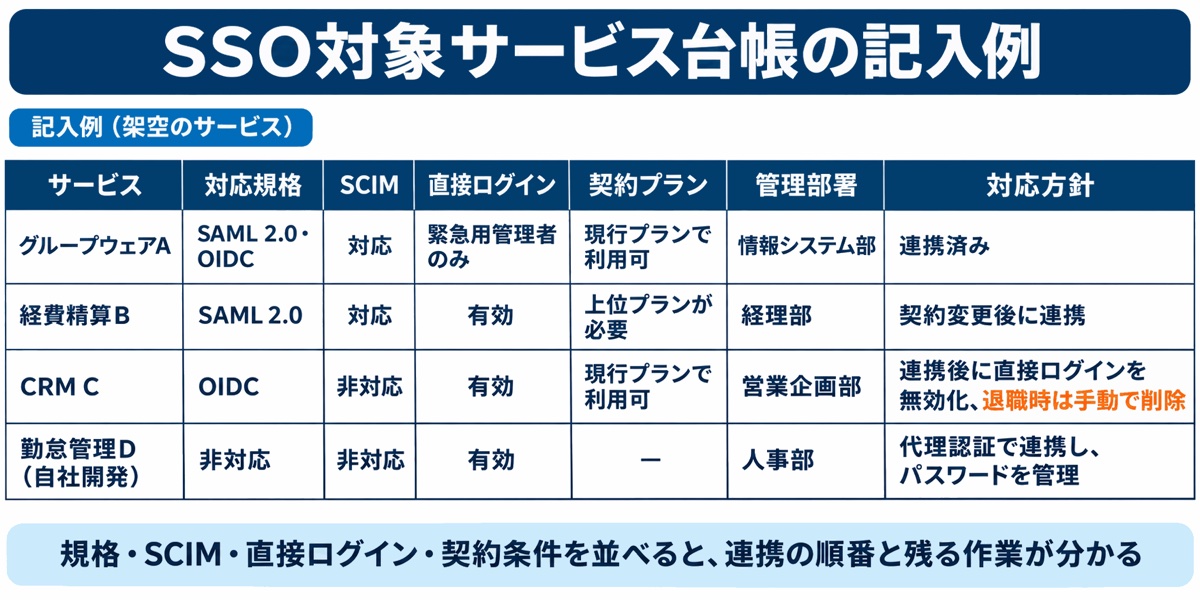
安全なSSO運用には、連携設定に加えて、認証・アカウント・セッション・緊急対応の設計が必要です。対象サービスを把握した上で、認証の入口と、その入口を使わない経路を順に確認します。
対象サービスを台帳で整理する
最初に行うのは、社内で利用しているシステムとクラウドサービスの洗い出しです。対象が分からなければ、SSOで管理できる範囲や、個別の対応が必要な範囲も判断できません。
台帳には、SAML・OIDCへの対応、SCIMへの対応、SSO以外のログイン経路の有無、管理部署に加え、SSOやSCIMを利用できる契約プランと追加費用の有無も記録します。情報システム部門が把握していないサービスである「シャドーIT」がないかも、この段階で確認しましょう。ログインの連携とアカウントの自動連携を分けて整理すると、導入後に残る作業が見えやすくなります。
IdPの認証を強化し、管理者権限を分離する
IdPでは多要素認証を必須とし、管理者アカウントを一般業務用のアカウントと分けます。複数のサービスへの入口になるため、IdPの認証と管理権限を優先して整えることが重要です。
管理者アカウントの数は最小限に絞り、操作ログを定期的に確認します。認証を強くすることと、管理者として操作できる人を限定することを、併せて進めましょう。
ローカルログインを閉じ、アカウント連携を自動化する
SSO連携が完了したサービスでは、可能な範囲でIDとパスワードによる直接ログインを無効化します。連携しただけで作業を終えず、IdPを経由しないログイン経路が残っていないかを確認します。
障害時に備えて緊急用管理者アカウントを残す場合は、保管方法と利用時の記録を決めておきます。また、SCIMに対応するサービスでは、対応機能と設定に応じてアカウントの作成・変更・無効化・削除を自動化し、退職時の停止漏れを減らします。通常の利用経路と緊急時の利用経路を整理しておくことが、認証の集約と業務継続の両方に役立ちます。
セッションの有効時間を決める
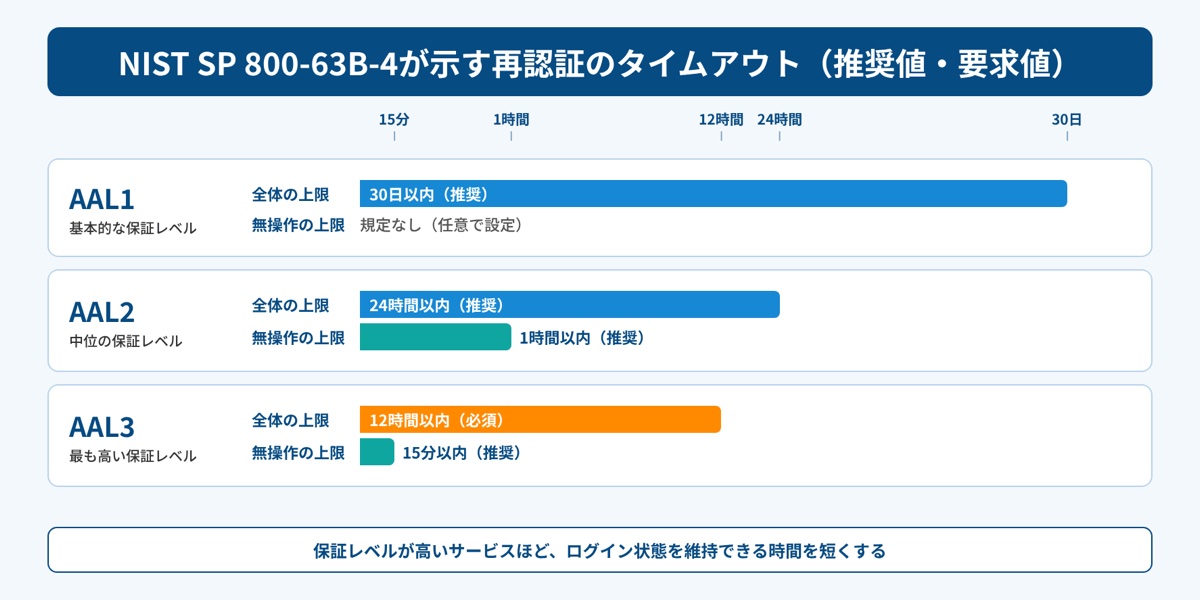
ログイン状態を維持する時間は、扱う情報の重要度に応じて決めます。再入力の手間を減らすことだけを優先せず、紛失やセッション情報の盗用が起きた場合の影響も考慮します。
2025年に改訂されたNIST SP 800-63B-4は、認証の保証レベルごとに再認証までの時間を示しています。中位のAAL2では全体で24時間以内、無操作で1時間以内を推奨し、もっとも高いAAL3では全体で12時間以内を要求した上で、無操作で15分以内を推奨しています※4。自社にどの水準を当てはめるかは、扱う情報のリスクに応じて判断します。
認証からの経過時間と、操作がない状態の継続時間を分けて考えると、設定の目的が明確になります。機密情報を扱うサービスほど、再認証を求める間隔を短くすることを検討しましょう。
不正利用や障害が疑われるときの初動を決める
不正利用や障害への対応は、発生前に手順を文書化しておきます。認証を集約していても、初動が決まっていなければ、必要な確認や停止作業に時間がかかります。
IdPアカウントの不正利用が疑われる場合は、対象アカウントの無効化、セッションの強制終了、パスワードを変更し、不正に登録された認証手段を削除した上で、必要に応じて多要素認証の認証手段を再登録します。併せて、IdPの認証ログと各サービスのアクセス・操作ログを突き合わせ、利用状況を確認します。セッションの強制終了も、IdPと各サービスの双方で実施できるかを確認しておきます。
IdPの障害についても、連絡体制と緊急用アカウントによる復旧手順をあらかじめ文書にまとめます。不正利用への対応と障害への対応を、それぞれ実行できる状態にしておくことが大切です。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. SSOの導入前に、自社の「塞がれていない漏洩ルート」を30項目で確認する
SSOの導入範囲や優先順位を決めるには、認証だけでなく、情報漏洩につながる経路を全体で確認することが重要です。認証の入口を一本化しても、退職者アカウントの消し忘れ、情報システム部門が把握していないクラウドサービス、紛失した端末に残るログイン状態など、平時から残る漏洩ルートが全て塞がれるわけではありません。
「情報漏洩対策チェックリスト(30項目)」は、自社の「塞がれていない漏洩ルート」を30項目で確認できる資料です。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループで対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも解説しています。
資料はPDF(A4・6ページ)で、印刷して記入することもできます。SSOの対象範囲や優先順位を検討する前に、まず現状の漏洩ルートを点検したい方はご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
SaaSが増えるたびにアカウントの発行と削除、パスワードの問い合わせ対応に追われている情報システム担当者にとって、SSOは利便性と認証管理の一貫性を同時に高める手段です。ただし、SAMLやOpenID Connectを使うSSOでは認証をIdPに集約するため、IdPの保護が不十分だと、複数の連携サービスに影響が及ぶおそれがあります。
今週中に、社内で使っているクラウドサービスを洗い出し、SAMLやOpenID Connect、SCIMに対応しているか、IDとパスワードで直接ログインできる経路が残っていないか、SSOを使える契約プランかを台帳にまとめてください。年内には、一部のサービスで連携を検証した上で、IdPの多要素認証の必須化と管理者アカウントの分離、セッションの有効時間の設定を済ませ、SSOの動作と障害時の緊急アクセス手段を確認した上で、連携できたサービスから通常の直接ログインを無効化します。その後は、SCIMによるアカウントの無効化・削除などの自動化と、IdPの障害や乗っ取りに備えた初動手順の文書化を進め、入社から退職までのアカウントの流れをIdPで管理できる状態をつくります。
自社のSSOを見直す際は、連携サービスの数に加え、退職者の利用を停止できるか、認証を迂回する経路がないか、障害時に対応できるかを確認し、残る課題に担当者と対応期限を設定してください。
関連記事
出典
- ※1国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- ※2IPA「情報セキュリティ10大脅威 2026」
- ※3NIST「SP 800-63C-4 Digital Identity Guidelines: Federation and Assertions」
- ※4NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」
- ※5OASIS「Assertions and Protocols for the OASIS Security Assertion Markup Language (SAML) V2.0」
- ※6OpenID Foundation「OpenID Connect Core 1.0」
- ※7IETF「RFC 7644 System for Cross-domain Identity Management: Protocol」
- ※8GitHub Advisory Database「ruby-saml has a SAML authentication bypass due to namespace handling (parser differential)」