2026年12月28日まで受付|対象機能は利用ID数の一律上限なしで無償提供
株式会社オプティム(以下、当社)は、クラウド型ID管理サービス「OPTiM ID+」の永年無償提供を開始しました。2026年12月28日までにお申し込みいただいた対象法人は、「OPTiM ID+」のサービス提供期間中、対象機能を継続して無償でご利用いただけます。今回の取り組みは、期間限定のトライアルではありません。利用ID数や申込企業数にも一律の上限を設けず、企業のID管理と認証セキュリティの強化を支援します。ただし、すべての機能・サービスが無償になるわけではなく、一部の機能や連携先サービスの利用料、導入支援などは対象外です。
この記事の要点
- 「OPTiM ID+」は、SSO(シングルサインオン)と多要素認証により、複数のクラウドサービスへのログインとIDを一元管理するサービスです。
- 2026年12月28日までにお申し込みいただいた、現在「OPTiM ID+」を契約していない法人が対象です。対象機能はサービス提供期間中、無償でご利用いただけます。
- 一部の機能、別途契約が必要なSSOオプション、連携先クラウドサービスの利用料、個別の導入・運用支援などは無償提供の対象外です。お申し込み後、当社の担当者が利用環境を確認し、利用条件をご案内します。
1. なぜ今「OPTiM ID+」を無償提供するのか
国内で不正アクセスや情報漏洩が相次ぐなか、企業にはID・パスワードを起点とした侵害への対策が求められています。当社は、企業規模や予算によって基本的なセキュリティ対策の導入が妨げられないよう、「OPTiM ID+」の対象機能を無償で提供することにしました。
1-1. 不正アクセスや情報漏洩が相次ぐ企業のセキュリティ環境
2026年10月9日、独立行政法人情報処理推進機構(IPA)は「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」を公表しました。IPAは、公表された事例の傾向から、外部公開しているアプリケーションやサービス、アカウントの侵害が不正アクセスの起点となっていることがうかがえるとして、企業に点検と対策の見直しを呼びかけています。
具体的には、組織が利用するクラウドサービスなどの外部サービスをすべて洗い出し、身に覚えのないアカウントや、削除・無効化したはずのアカウントが有効なまま残っていないかを確認することが求められています。さらに、点検で異常が見つからなかった場合でも、多要素認証やパスワードによる認証機能の強化、アカウントの付与範囲や棚卸運用の見直しといった、より強固な対策を検討するよう呼びかけています。
クラウドサービスの利用が増えると、従業員が管理するID・パスワードも増加します。パスワードの使い回しや退職者アカウントの削除漏れ、アクセス権限の管理不備は、不正アクセスにつながる要因となり得ます。一方、専任の情報システム担当者が少ない企業では、費用や運用体制の確保が課題となり、認証強化やID管理の整備が後回しになる場合があります。
1-2. 企業の基本的なセキュリティ対策を支援するため、永年無償提供を開始
こうした状況を踏まえ、当社は、スマートフォン・タブレット・PCの管理で培った企業セキュリティの知見を生かし、「OPTiM ID+」の対象機能を無償で提供します。所定の期限までにお申し込みいただいた対象法人は、「OPTiM ID+」のサービス提供が継続する期間中、対象機能を無償でご利用いただけます。
今回の取り組みを通じて、多要素認証やIDの一元管理といった、不正アクセスの入口を守る基本的な対策に、より多くの企業が取り組める環境を整えます。
2. 「OPTiM ID+」とは?できることと導入メリット
「OPTiM ID+」は、当社が提供する、企業が利用する複数のクラウドサービスへのログインとIDを一元管理するIDaaS(クラウド型ID管理サービス)です。従業員のログイン操作を簡素化するとともに、多要素認証によるセキュリティの強化や、管理者のID管理業務の効率化を支援します。
2-1. 複数のクラウドサービスへのログインを一元管理するサービス
IDaaSとは、IDの認証や管理に必要な機能をクラウド経由で提供するサービスです。「OPTiM ID+」を利用すると、連携したクラウドサービスへのログインを一元化できます。連携設定を行ったサービスであれば、従業員は「OPTiM ID+」に一度ログインすることで、各サービスに個別にログインする手間を減らせます。この仕組みをシングルサインオン(SSO)と呼びます。また、ログイン時に多要素認証を組み合わせることで、パスワードが第三者に知られた場合でも、不正ログインのリスクを低減できます。
多要素認証とは、知っている情報(パスワードなど)と持っているもの(メールを受け取れる環境や認証アプリを入れたスマートフォンなど)のように、異なる種類の要素を組み合わせて本人確認を行う仕組みです。
2-2. 具体的な利用イメージ:既存のSaaSとSSO連携する
「OPTiM ID+」は、SSOの標準規格であるSAML 2.0を利用したSSO連携に対応しています。実際の連携可否は、連携先サービスの仕様や契約プランによって異なります。LINE WORKS、Microsoft 365、Google Workspace、Zoom、kintone、SmartHRなどとのSSO連携に対応しています。
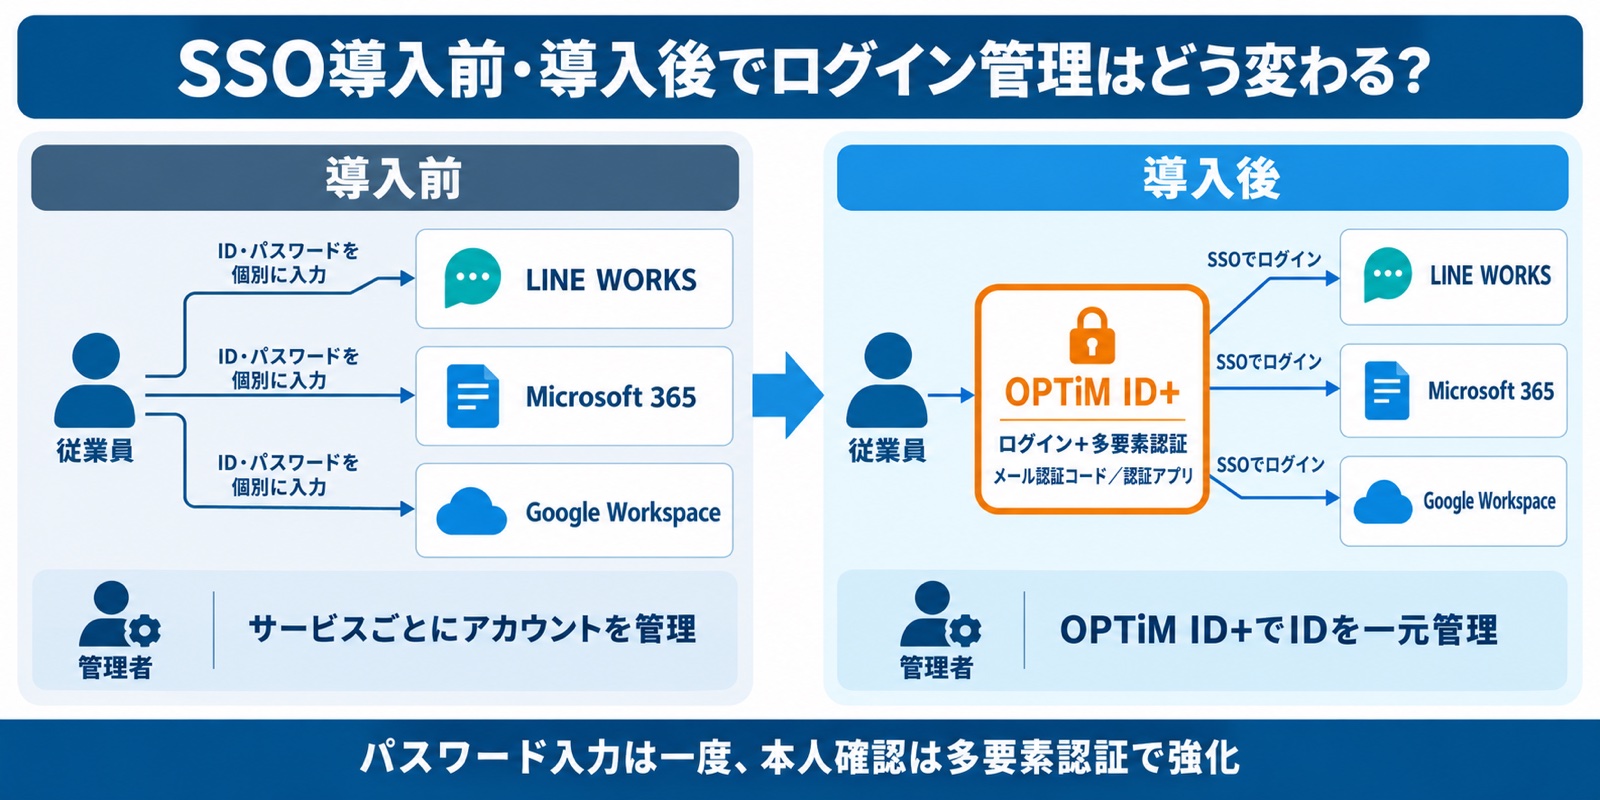
導入前は、従業員がサービスごとにID・パスワードを入力し、管理者も個別にアカウントを管理する必要がありました。導入後は、従業員が「OPTiM ID+」でログインと多要素認証を済ませることで、SSO連携した各サービスを利用できます。
| 対象 | 導入による変化 |
|---|---|
| 従業員 | サービスごとにパスワードを入力・管理する負担が軽減される |
| 管理者 | 認証やID情報を一元的に管理しやすくなり、入退社などに伴う運用負担の軽減につながる |
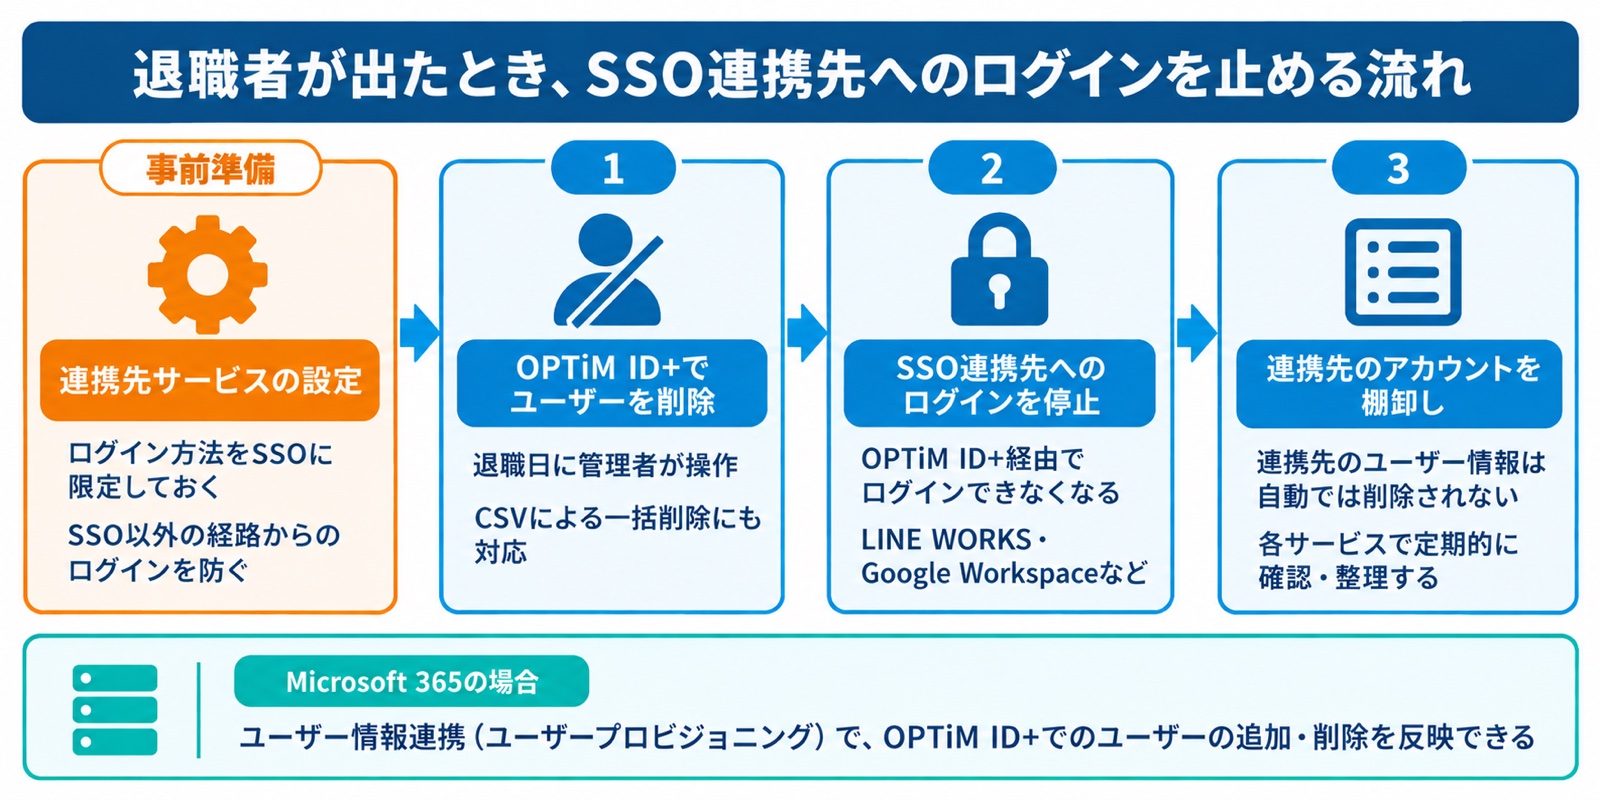
退職者が出た際のアクセス管理にも活用できます。「OPTiM ID+」で退職者のユーザーを削除すると、SSOを経由した連携先サービスへのログインを停止できます。ただし、SSO連携だけで連携先のアカウントが自動削除されるわけではありません。連携先にアカウントが残るため、SSO以外の経路からログインされないよう、連携先サービス側でログインをSSOに限定する設定をしておくことが前提です。あわせて、連携先の仕様に応じてアカウントの無効化なども行ってください。
なお、Microsoft 365については、「OPTiM ID+」でのユーザーの追加・削除を連携先に反映するユーザー情報連携(ユーザープロビジョニング)にも対応しています。
2-3. 「OPTiM ID+」で利用できる主な機能
| 機能 | 内容 |
|---|---|
| シングルサインオン(SSO) | SAML 2.0に対応したクラウドサービスへのログインを一元化し、ID・パスワード管理の負担を軽減 |
| 多要素認証 | メール認証コード、または認証アプリ(Google Authenticator、Microsoft Authenticator)のワンタイムパスワードで本人確認を強化 |
| ID管理 | 管理者が社内アカウントを一元管理。CSVによる一括登録・削除にも対応 |
| ユーザー情報連携 | 対応サービス(Microsoft 365など)と、ユーザーアカウントの追加・削除を連携 |
ユーザー情報連携は対応サービスに限られるなど、機能によって利用条件は異なります。また、一部の機能は無償提供の対象外です。無償提供の対象機能と利用条件の詳細は、お申し込み後にご案内します。
2-4. このような課題がある企業におすすめ
- パスワード管理が煩雑: 利用するクラウドサービスが増え、従業員による個別のログイン管理が負担になっている
- 不正アクセスが心配: パスワードだけに依存した認証を見直し、多要素認証を導入したい
- 退職者アカウントの管理に不安: 入退社や異動に伴うID管理を整理し、不要なアクセスを防ぎたい
- 専任の情報システム担当者が少ない: 限られた体制で、基本的な認証・ID管理の仕組みを整えたい
「OPTiM ID+」は、こうした課題を抱える企業のID管理と認証対策を支援します。今回の無償提供では、利用ID数に一律の上限を設けず、対象機能を提供します。
3. 永年無償提供の対象・期間・利用条件
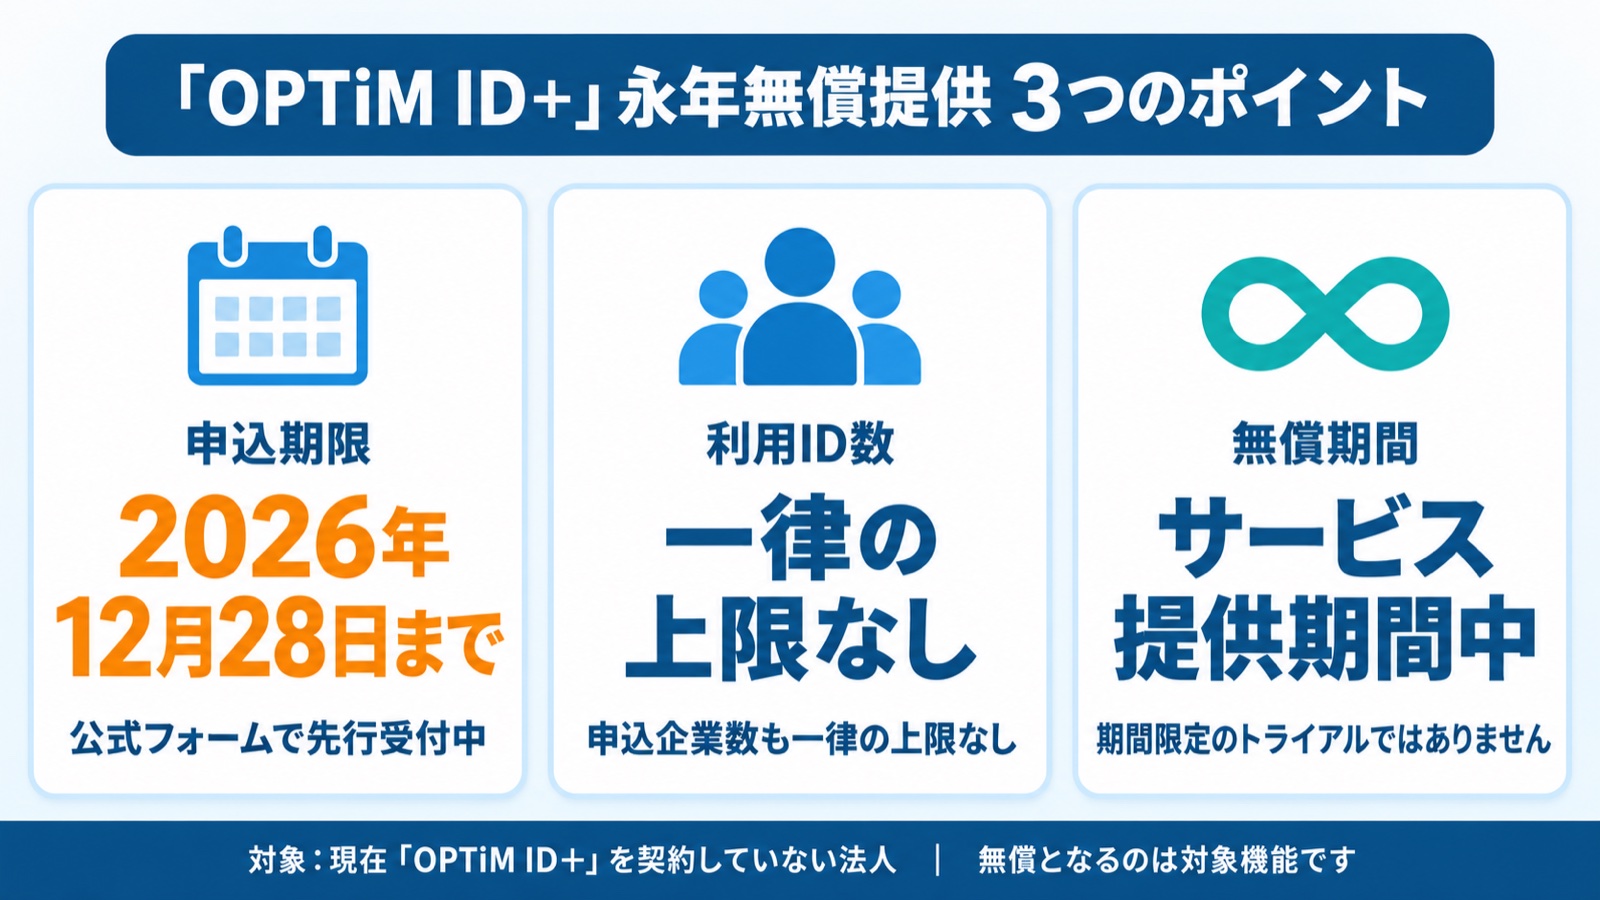
今回の取り組みでは、2026年12月28日までにお申し込みいただいた対象法人に、「OPTiM ID+」の対象機能をサービス提供期間中、無償で提供します。申込期限は2026年12月28日ですが、無償でご利用いただける期間が同日までという意味ではありません。期限内にお申し込みいただいた対象法人は、サービスの提供が継続する限り、対象機能を無償でご利用いただけます。
3-1. 無償提供の概要
利用ID数や申込企業数には一律の上限を設けていないため、少人数の企業から従業員数の多い企業まで、お申し込みをご検討いただけます。
| 項目 | 内容 |
|---|---|
| 申込期限 | 2026年12月28日まで |
| 対象 | 現在「OPTiM ID+」を契約していない法人 |
| 無償期間 | 「OPTiM ID+」のサービス提供が継続する期間中 |
| 利用ID数・申込企業数 | 一律の上限なし |
| 申込条件 | 社内のIT環境に関するヒアリングへの回答 |
| お申し込み | 当社のお問い合わせフォームから受付 |
3-2. 無償提供に含まれない費用・サービス
無償となるのは「OPTiM ID+」の対象機能です。次の費用・サービスは無償提供の対象外となるため、あらかじめご確認ください。
| 項目 | 取り扱い |
|---|---|
| 一部の機能 | 無償提供の対象外 |
| 別途SSOオプションの契約が必要となるサービス | 無償提供の対象外 |
| 連携先クラウドサービスの利用料 | 各サービスの契約に基づき別途必要 |
| 個別の導入支援・運用サポート | 無償提供の対象外(必要に応じて有償の「OPTiM Biz 情シス代行」などを案内) |
| OPTiM Bizで管理する端末に限定するアクセス制限 | OPTiM Bizの別途契約が必要 |
「OPTiM ID+」は、LINE WORKSやMicrosoft 365など、すでにご契約中の外部クラウドサービスとのSSO連携に活用できます。ただし、外部クラウドサービスとの連携可否や利用条件は、サービスや契約プランによって異なります。また、当社が提供する各種サービスとのSSO連携には、別途有償のSSOオプションが必要となる場合があります。お申し込み後、当社の担当者が利用環境を確認し、無償提供の対象範囲と必要な契約についてご案内します。
4. お申し込みから利用開始までの流れ
「OPTiM ID+」の永年無償提供は、2026年12月28日までに当社のお問い合わせフォームからお申し込みください。お申し込み後、当社の担当者が利用環境や連携希望サービスを確認し、利用条件と手続きをご案内します。フォーム送信と同時にサービスを利用できるわけではありません。
4-1. 利用開始までの3ステップ
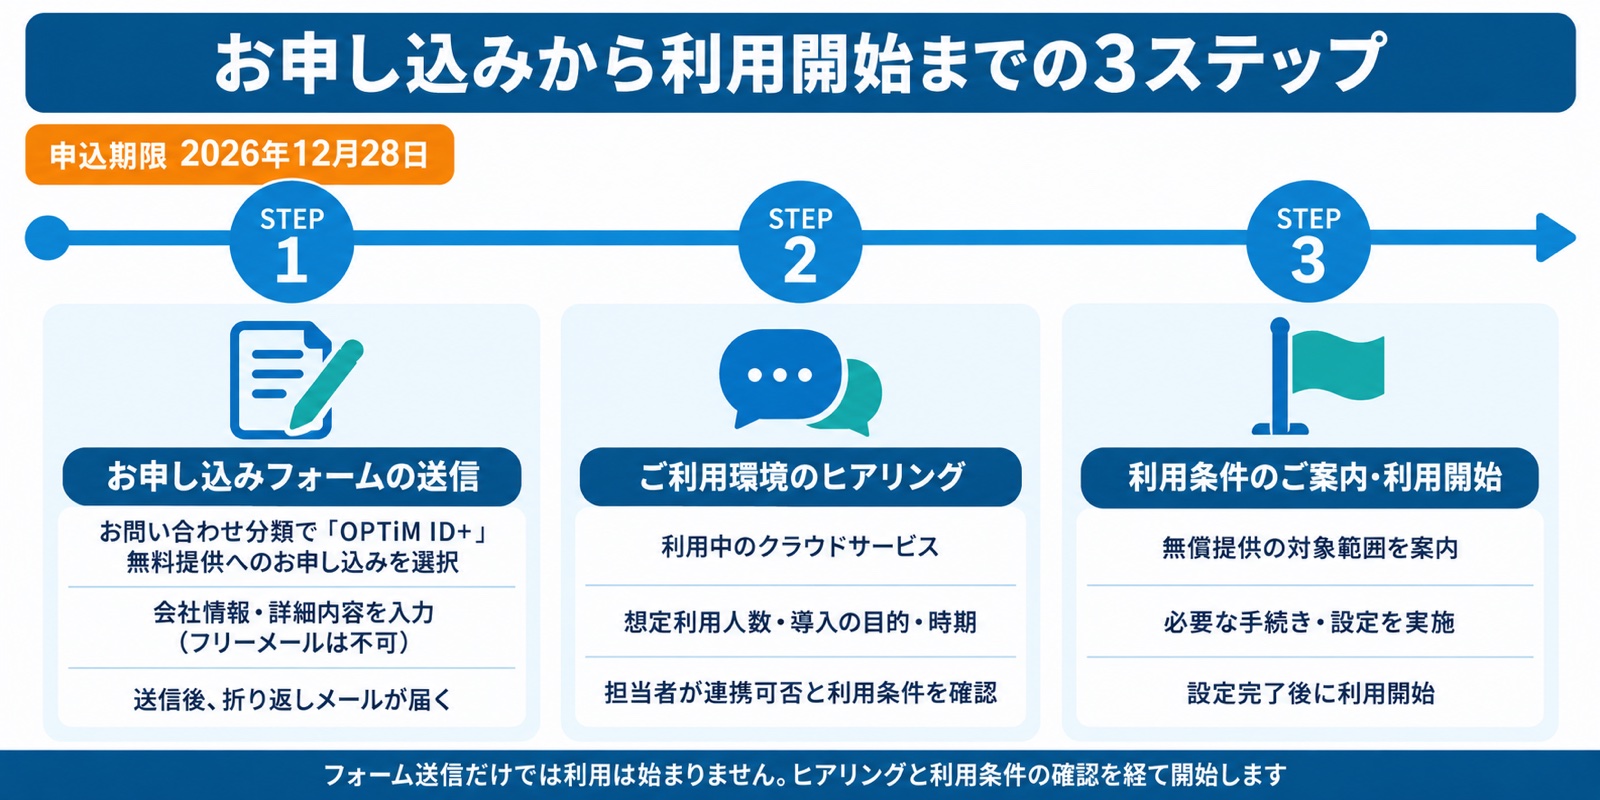
- お申し込みフォームの送信: 当社のお問い合わせフォームの「お問い合わせ分類」で「OPTiM ID+」無料提供へのお申し込みを選択し、会社情報と詳細内容を入力して送信します。送信後、当社から折り返しメールをお送りします。
- ご利用環境のヒアリング: 現在ご利用中のクラウドサービス、利用人数、導入目的などを伺い、当社の担当者が連携可否と利用条件を確認します。
- 利用条件のご案内・利用開始: 無償提供の対象範囲と必要な手続きをご案内します。ご案内に沿って必要な設定を行っていただいた後、サービスをご利用いただけます。
4-2. お申し込み時にご確認いただきたい情報
現在ご利用中のクラウドサービスや想定利用人数などを把握しておくと、お申し込み後の確認が円滑になります。次の情報はヒアリングを進めるための目安であり、追加の申込条件ではありません。
| 確認する情報 | 具体例 |
|---|---|
| 現在ご利用中のクラウドサービス | LINE WORKS、Microsoft 365、Google Workspaceなど |
| 想定利用人数 | 約50名、約300名など |
| 導入の目的 | 多要素認証の導入、パスワード管理の一元化など |
| 導入予定時期 | できるだけ早期、3か月以内など |
なお、フリーメールアドレスからのお申し込みはご遠慮いただいています。また、個別の初期設定代行や運用支援は無償提供に含まれません。支援が必要な場合は、有償サービスをご案内します。
4-3. 永年無償提供のお申し込みはこちら
2026年12月28日までにお申し込みいただいた対象法人は、「OPTiM ID+」の対象機能をサービス提供期間中、無償でご利用いただけます。現在は専用のお申し込みページの整備に先立ち、当社のお問い合わせフォームで先行受付を行っています。お申し込み内容を確認した後、当社の担当者から利用条件と利用開始までの手続きをご案内します。
5. よくあるご質問(FAQ)・まとめ
永年無償提供の期間や対象、クラウドサービスとの連携、導入支援などについて、よくあるご質問をまとめました。
Q1. 本当にずっと無料で利用できますか?
2026年12月28日までにお申し込みいただいた対象法人は、「OPTiM ID+」のサービス提供が継続する期間中、対象機能を無償でご利用いただけます。期間限定のトライアルではありません。ただし、すべての機能・サービスが無償になるわけではありません。一部の機能は無償提供の対象外で、連携先サービスの利用料は各サービスの契約に基づき別途必要です。個別の導入支援・運用サポートも無償提供には含まれません。
Q2. 利用人数に上限はありますか?
利用ID数・申込企業数に一律の上限は設けていません。企業規模や利用人数による一律の制限はありません。
Q3. どのクラウドサービスと連携できますか?
SAML 2.0を利用したSSO連携に対応しています。当社公式サイトの連携サービス一覧には、LINE WORKS、Microsoft 365、Google Workspaceなどの検証済みサービスを掲載しています。実際の連携可否は、サービスや契約プランによって異なるため、個別に確認します。
Q4. SalesforceやLINE WORKSを現在利用していますが、連携できますか?
LINE WORKSは、当社公式サイトの連携サービス一覧に掲載しています。Salesforceについては、ご利用中の契約プランや認証設定を確認したうえで、お申し込み後のヒアリングでSSO連携の可否をご案内します。
Q5. 他のオプティム製品とのSSOも無料ですか?
当社が提供する各種サービスとのSSO連携には、別途有償のSSOオプションが必要となる場合があります。無償提供の対象範囲と必要な契約については、お申し込み後に当社の担当者がご案内します。
Q6. すでにオプティムの別サービスを契約していますが、申し込めますか?
現在「OPTiM ID+」を契約していない法人であれば、対象となります。OPTiM Bizなど、当社のほかの製品をご契約中の場合もお申し込みいただけます。
Q7. 導入設定や運用サポートも無料ですか?
個別の導入支援・運用サポートは無償提供の対象外です。必要に応じて、有償の「OPTiM Biz 情シス代行」などをご案内します。
Q8. 申し込み後、すぐに利用できますか?
お申し込み後、利用環境のヒアリングと連携可否の確認を行います。その後、利用条件や必要な手続きをご案内し、設定を経て利用開始となります。
まとめ
クラウドサービスが増えるほどID・パスワードの管理は煩雑になり、限られた人数で認証対策まで手が回らない場合があります。IPAが求める外部サービスの洗い出しやアカウントの点検、多要素認証による認証強化は、一度にすべてを終えられるものではありません。
まずはお申し込みの前に、自社で利用しているクラウドサービスと、それぞれのおおよその利用人数を書き出してください。そのうえで、申込期限の2026年12月28日までに「OPTiM ID+」の無償提供に申し込み、ヒアリングでLINE WORKSやMicrosoft 365など主要なサービスとの連携可否と利用条件を確認すれば、費用負担を抑えながら多要素認証とSSOを導入する道筋が具体的になります。
導入後は、退職者が出たら「OPTiM ID+」で速やかにユーザーを削除すること、連携先サービス側でログインをSSOに限定する設定をしておくこと、定期的にアカウントを棚卸しすることを、社内の運用ルールとして定着させてください。SSO・多要素認証の仕組みと社内の運用をあわせて整えることが、不正アクセスの「入口」を守る確かな一歩になります。