
Microsoft 365やGoogle Workspaceに、日程調整ツールや生成AIツールなどの外部アプリを連携すると、「このアプリに次のアクセスを許可しますか?」という画面が表示されることがあります。このとき、外部アプリへのアクセス許可に使われるのが、OAuth(オーオース)です。
OAuthを使えば、外部アプリにパスワードを渡さずにサービスを連携できます。一方、利用者が同意画面で「承諾」を押すと、外部アプリが、許可された範囲で社内のメールやファイルにアクセスできるようになります。パスワードを共有しない仕組みであっても、連携先や与える権限の確認は欠かせません。
本記事では、OAuthの基本から、外部アプリ連携に潜むセキュリティリスク、管理者が見直すべき設定と運用までを解説します。
この記事の要点
- OAuthは、パスワードを渡さずに、外部アプリへ範囲と期限を限ったアクセス権を与える仕組みです。外部アプリは、アクセストークンを使ってデータにアクセスします。
- 同意画面で許可した権限は、パスワードを変更しても残る場合があります。同意フィッシングや連携先SaaSの侵害によって、その権限が情報漏洩に悪用されるおそれがあります。
- 対策の柱は、同意の入口を絞る、与える権限を最小にする、連携アプリを棚卸しする、異常時にトークンを失効させる、の4点です。
1. OAuthとは?パスワードを渡さずにアクセスを許可する仕組み
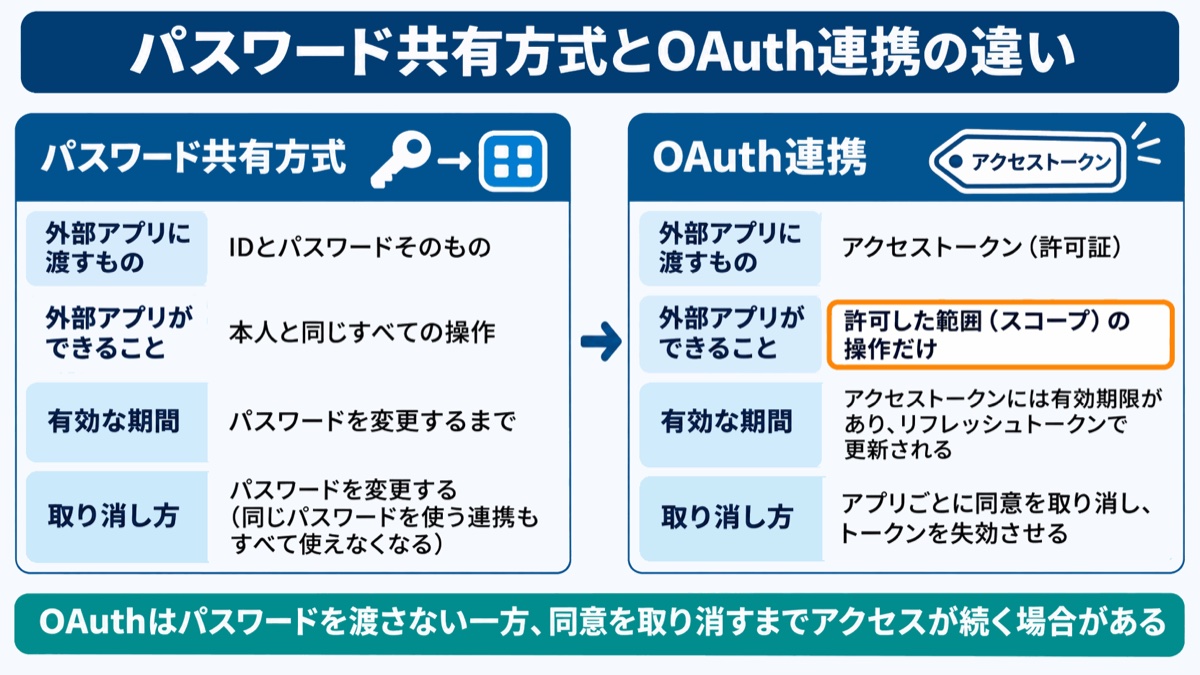
OAuthとは、あるサービスに保存されたデータへのアクセスを、パスワードを渡さずに別のアプリへ許可するための標準仕様です。現在広く使われているOAuth 2.0は、インターネット技術の標準化団体であるIETFが、2012年10月にRFC 6749として公開しました※1。
たとえば、日程調整ツールとMicrosoft 365の予定表を連携する場合、利用者はMicrosoftのサインイン画面で本人確認を済ませ、日程調整ツールに「予定表の読み取り」を許可します。許可を受けたツールは、パスワードの代わりに「アクセストークン」と呼ばれる許可証を取得し、それを使って予定表のデータを読み取ります。
この仕組みによって、利用者はMicrosoft 365のパスワードを日程調整ツールに預けずに済みます。OAuthを利用していることと、適切な範囲の権限が設定されていることは、分けて確認する必要があります。
OAuthを理解する上で、押さえておきたい用語は次のとおりです。
| 用語 | 意味 |
|---|---|
| アクセストークン | 外部アプリがデータにアクセスするための許可証。有効期限があり、許可された範囲の操作だけができる |
| リフレッシュトークン | アクセストークンの期限が切れたときに、新しいアクセストークンを取得するための許可証。利用者が操作しなくても連携を続けられる |
| スコープ | 外部アプリに許可する操作の範囲(例:メールの読み取り、ファイルの読み取り) |
| 同意 | 利用者または管理者が、外部アプリに対してスコープの利用を許可すること |
特に、アクセストークンの有効期限と、連携そのものが続く期間の違いには注意が必要です。アクセストークンの期限が切れても、リフレッシュトークンによって新しいアクセストークンを取得できる場合は、利用者が操作しなくても連携が続きます。連携の終了を判断する際は、トークンの期限だけでなく、同意や接続設定が残っていないかを確認します。
認証と認可の違い
OAuthは、「誰であるか」を確かめる認証ではなく、「何をしてよいか」を許可する認可の仕組みです。
「Googleでログイン」「Microsoftでサインイン」のように、外部のアカウントでログインする機能には、OAuth 2.0の上に認証の仕組みを加えたOpenID Connectが使われるのが一般的です。一方、そのアプリがメールやファイルを読み取るには、対応するアクセス権の許可が関わります。
ログインと同時にデータへのアクセスを求めるアプリもあるため、利用者は「ログインしただけ」と考えていても、メールやファイルへのアクセスまで許可している場合があります。同意画面では、ログイン先の名前だけでなく、外部アプリが何をできるようになるのかを確認することが大切です。
2. SaaSの外部アプリ連携でOAuthが使われる主な場面
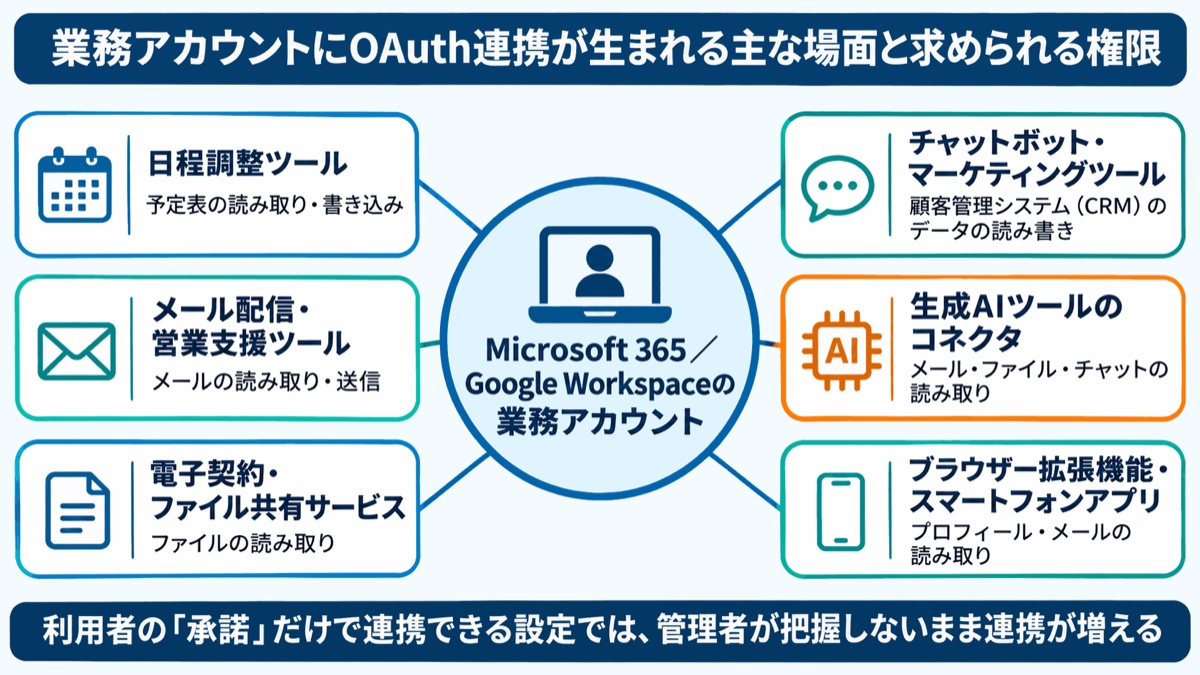
OAuth連携は、予定表、メール、ファイル、顧客情報など、業務で使うSaaSの幅広い領域で利用されています。
代表的な場面としては、日程調整ツールによる予定表の連携、メール配信・営業支援ツールによるメールの読み取りや送信があります。電子契約やファイル共有サービスによるクラウドストレージの読み取り、チャットボットやマーケティングツールによる顧客管理システム(CRM)との連携にも使われます。
最近では、生成AIツールに社内のメール、ファイル、チャットを読み込ませるコネクタでも、OAuthによる許可が使われることが一般的です。また、ブラウザーの拡張機能やスマートフォンのアプリが、業務アカウントへのアクセスを求めることもあります。
連携によって業務を効率化できる一方、利用者自身の判断で「承諾」を押せる設定では、情報システム部門が把握しないまま接続先が増える可能性があります。これは、情報システム部門が把握していないIT利用である「シャドーIT」が、外部アプリへのアクセス許可という形で広がる状態です。
3. OAuth連携に潜む5つのセキュリティリスク
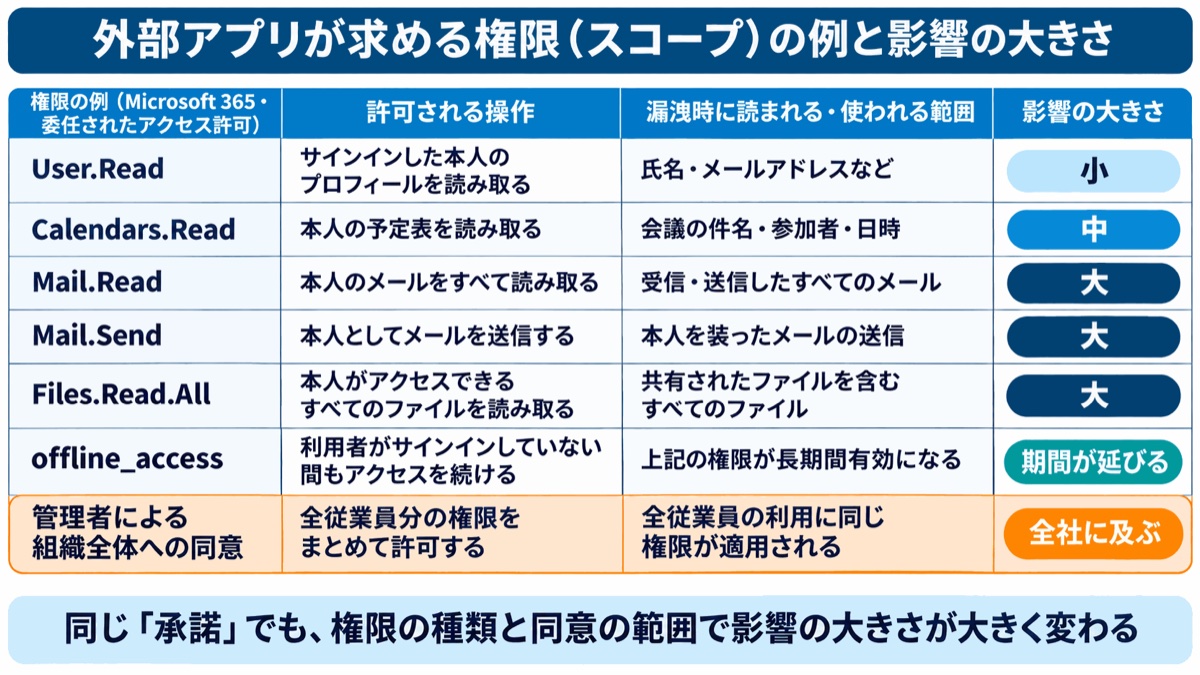
OAuth連携のリスクを判断するには、「どの範囲の権限を、どれだけの期間、誰の分まで許可するか」を確認します。主なリスクは、次の5つです。
過剰な権限の付与
業務に必要な範囲を超えた権限を与えると、外部アプリの不正利用や侵害が起きた際に、影響を受けるデータの範囲が広がります。
たとえば、Microsoft 365で利用者の代わりにアクセスする「委任されたアクセス許可」の場合、「User.Read」は、サインインした本人のプロフィールを読み取る権限です。一方、「Mail.Read」は本人のメールをすべて読み取る権限、「Files.Read.All」は本人がアクセスできるすべてのファイルを読み取る権限です。同じ「読み取り」でも、対象となる情報の範囲は大きく異なります※2。
また、管理者が組織全体に代わって委任されたアクセス許可に同意すると、利用者ごとの同意は原則として不要になり、その権限が全従業員の利用に適用されます。ただし、それだけで全従業員のデータに一括してアクセスできるわけではありません。なお、利用者のサインインなしで動作する「アプリケーションのアクセス許可」は、同じ名前の権限でも対象範囲が異なるため、権限の種類と対象範囲を併せて確認します。
同意フィッシング
同意フィッシングは、攻撃者が用意した外部アプリに、利用者自身の操作で権限を与えさせる手口です。利用者がパスワードを盗まれていなくても、承諾した権限がデータの読み取りなどに悪用されます。
連携先SaaSの侵害によるトークン流出
連携先のSaaS事業者が侵害されると、事業者が保管するアクセストークンやリフレッシュトークンが盗まれ、利用企業のデータにアクセスされるおそれがあります。自社の設定に不備がなくても、連携先の侵害によって被害が及ぶ点が、このリスクの特徴です。
この場合、利用者が不審な画面で承諾したとは限りません。正規の業務目的で許可した連携でも、トークンが流出すれば悪用される可能性があります。連携時の審査に加えて、連携先で問題が起きたときに、接続状況を確認してアクセスを遮断できる運用が必要です。
放置された連携
利用を終えたツールや、退職者・異動者が許可した連携が解除されずに残ると、不要なアクセス経路を維持することになります。
リフレッシュトークンによって連携が続く場合、使われていないアプリでも、気付かないうちにデータへアクセスできる状態が続きます。
把握できない連携
どの従業員が、どのアプリに、どの権限を許可したかが分からないと、不審な連携の発見や影響範囲の特定に時間がかかります。
4. 同意フィッシングとは?正規の画面で「許可」させる手口
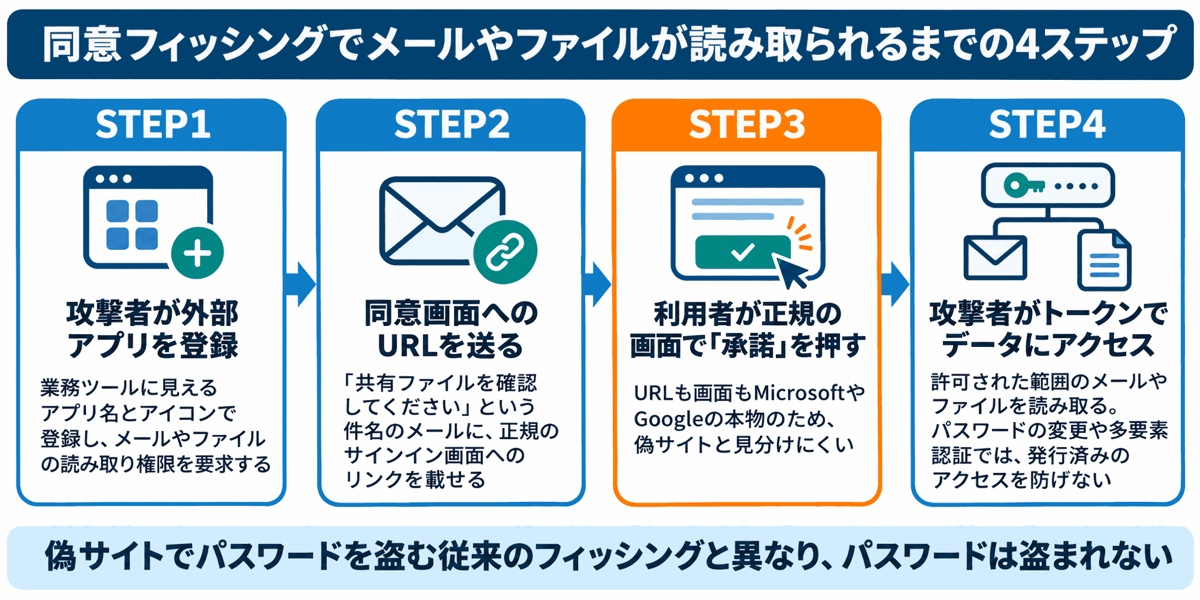
同意フィッシング(コンセントフィッシング)とは、攻撃者が登録した外部アプリに対して、利用者に正規の同意画面で「承諾」を押させ、メールやファイルへのアクセス権を得る攻撃です。
攻撃者はまず、業務ツールに見える名前やアイコンを使って外部アプリを登録します。次に、「共有ファイルを確認してください」などのメールで、そのアプリの同意画面へ誘導するURLを送ります。利用者がリンクを開くと、MicrosoftやGoogleの本物のサインイン画面と同意画面が表示されます。
従来のフィッシングでは、偽サイトにパスワードを入力させる手口が知られています。一方、同意フィッシングでは、正規の画面上で、攻撃者のアプリによるデータへのアクセスを許可させます。URLや画面が正規のものであっても、アクセスを求めているアプリまで信頼できるとは限りません。
利用者が承諾すると、攻撃者のアプリはトークンを取得し、許可された範囲でメールやファイルにアクセスします。Microsoftは、この攻撃ではアプリが組織の外部にあるため、パスワードのリセットや多要素認証といった通常の対処では、悪意あるアプリへのアクセス許可を解消できないと説明しています※3。
2025年12月には、認可コードを含むURLを攻撃者のページへ貼り付けさせる「ConsentFix」と呼ばれる手口も報告されています※4。認証後に表示されたURLを、第三者の指示で別のページに貼り付けないよう周知することも有効です。いずれも利用者の操作を悪用する手口です。ただし、ConsentFixではAzure CLIなどMicrosoftのファーストパーティーアプリが悪用されるため、サードパーティー製アプリへの同意の制限だけでは防ぎきれない場合があります。同意の制限などの技術的な設定に加え、利用者への周知と不審なサインインの監視を組み合わせることが必要です。
5. 連携先SaaSが侵害されると何が起きるか
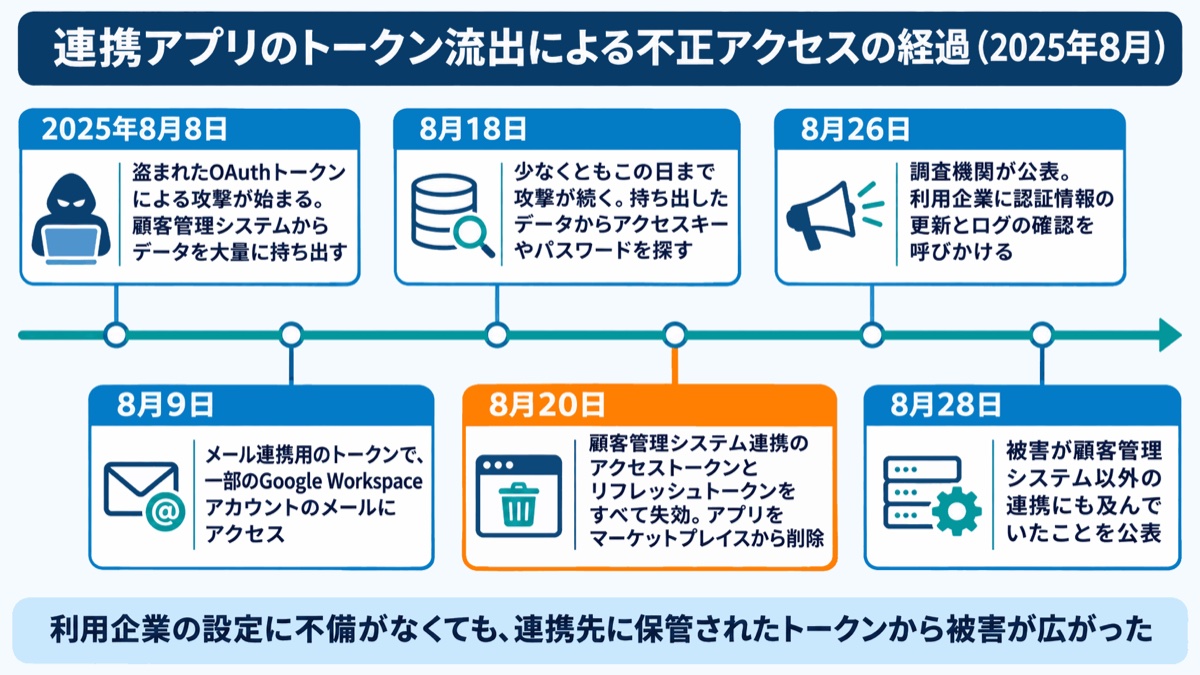
連携先SaaSが侵害されると、そこに保管されていたトークンを通じて、利用企業側のデータが持ち出されるおそれがあります。
2025年8月、米国の営業支援SaaS企業が提供するチャットボット連携アプリのOAuthトークンが盗まれました。その結果、アプリと連携していた多数の企業の顧客管理システムから、データが持ち出されました。
Googleの脅威インテリジェンス部門の公表によると、攻撃は2025年8月8日から少なくとも8月18日まで続きました。攻撃者は盗んだトークンを使って顧客管理システムにアクセスし、データを大量に持ち出した上で、サポート案件などに書かれたクラウドサービスのアクセスキーやパスワードを探していたとされています※5。
8月9日には、メール連携用のトークンを使って、一部のGoogle Workspaceアカウントのメールにもアクセスされました※5。8月20日には、顧客管理システムとの連携に使われていたアクセストークンとリフレッシュトークンがすべて失効し、調査機関は利用企業に対し、連携に関わる認証情報の更新とログの確認を呼びかけました。
この事例から、管理上の課題を3点に整理できます。
第一に、連携先に保管されたトークンも、自社のパスワードと同じように攻撃者に狙われる資産だという点です。パスワードを外部アプリへ渡していなくても、トークンが流出すれば、許可した範囲のデータへアクセスされる可能性があります。
第二に、連携アプリに広い権限を与えるほど、侵害時の被害範囲が広がる点です。
第三に、顧客管理システムなどにパスワードやアクセスキーを書き込んでいると、持ち出された情報が別のシステムへの侵入にも使われ得る点です。連携権限の管理と併せて、認証情報を記録する場所や運用も見直すことが重要です。
IPAの「情報セキュリティ10大脅威 2026」(組織編)でも、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられています※6。
6. パスワード変更や多要素認証だけでは防げない理由と対策の考え方
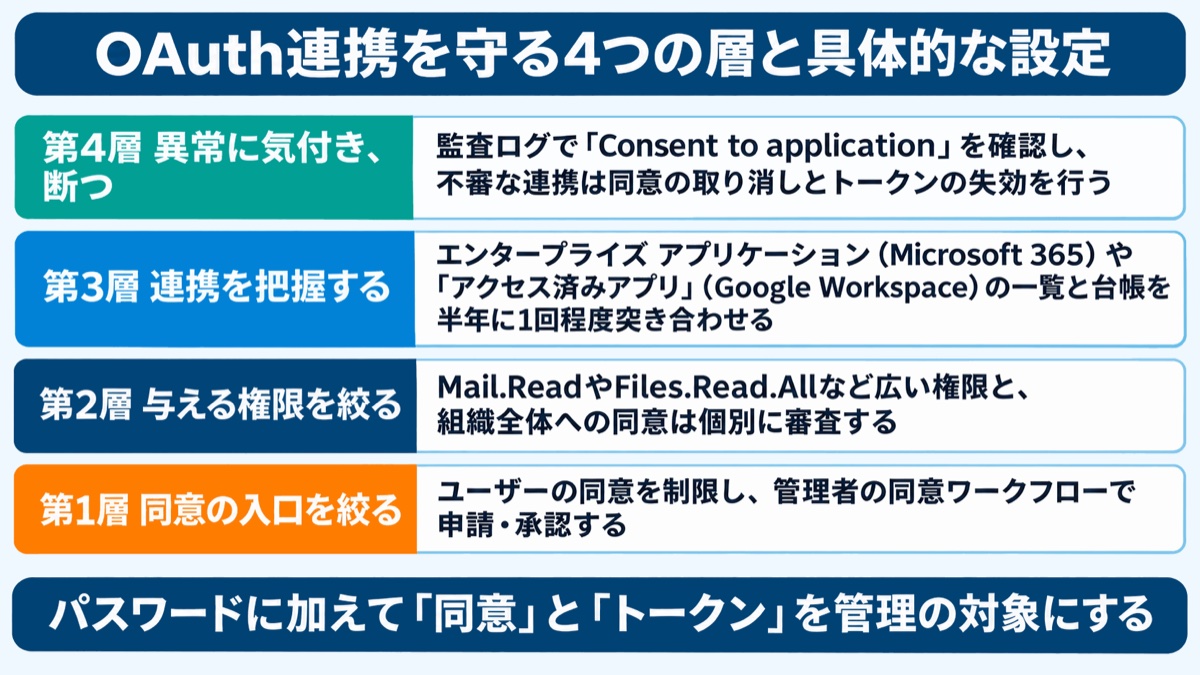
OAuth連携を守るには、パスワードや多要素認証の管理に加えて、「同意」と「トークン」を直接管理する必要があります。攻撃者がトークンでアクセスする場合、パスワードの変更だけでアクセスを断てるとは限らないためです。
同意フィッシングでは、利用者が同意した時点で、トークンが正規の手続きによって発行されます。また、連携先SaaSの侵害では、業務で使っていた正規のトークンが盗まれます。どちらも、パスワードを使った新たなサインインとは異なる経路で、データにアクセスされます。
そのため、パスワードを変更したり、多要素認証を設定したりしても、発行済みのトークンやアプリへの同意が有効なまま残る場合があります。さらに、アクセスが外部アプリのサーバーから行われるため、社内の端末やネットワークの監視では気付きにくいという特徴もあります。
対策は、次の4つの層で考えると整理しやすくなります。
- 同意の入口を絞る:利用者が自由に外部アプリへ同意できないようにし、管理者が承認する流れを整えます。
- 与える権限を絞る:許可するスコープを必要最小限にし、組織全体への同意は影響範囲を確認した上で判断します。
- 連携を把握する:どのアプリに、誰が、どの権限を与えているかを一覧で把握し、定期的に見直します。
- 異常に気付き、断つ:同意の記録を監視し、不審な連携を見つけたら、同意の取り消しとトークンの失効を行います。
7. Microsoft 365・Google Workspaceで管理者が見直す設定
まず確認したいのは、利用者が外部アプリへ自由に同意できるかどうかと、現在どのような連携があるかです。多くの企業では、Microsoft 365またはGoogle Workspaceの業務アカウントが連携の起点になるため、両サービスの管理画面から設定と利用状況を確認します。
| 確認項目 | Microsoft 365(Microsoft Entra ID) | Google Workspace |
|---|---|---|
| 利用者による同意の制限 | 「ユーザーの同意設定」で、同意を無効にするか、検証済みの発行元または組織のアプリへの低影響の権限に限定する | 「API の制御」の「未設定のサードパーティ製アプリ」で、ユーザーによるアクセスを許可しない設定にする |
| 承認の流れ | 管理者の同意ワークフローを有効にし、利用者が理由を添えて申請できるようにする | 申請を審査した上で許可するアプリを「制限付き」などに設定し、それ以外はブロックする。「信頼できる」は制限付きサービスを含むすべてのサービスにアクセスできるため慎重に判断する |
| 連携の一覧 | エンタープライズ アプリケーションの一覧と、各アプリのアクセス許可を確認する | 「サードパーティ製アプリのアクセスを管理」の「アクセス済みアプリ」で、ユーザー数とスコープを確認する |
| 同意の記録 | 監査ログで「Consent to application」を検索し、管理者による同意(IsAdminConsentがTrue)を確認する | 管理コンソールの監査ログで、OAuthによるアクセス許可の記録を確認する |
Microsoft 365(Microsoft Entra ID)
Microsoft Entra管理センターのユーザーの同意設定には、「ユーザーの同意を無効にします」「検証済みの発行元または組織のアプリケーションに、選択したアクセス許可に対してのみ同意できる」「すべてのアプリケーションに同意できる」などの選択肢があります※7。「すべてのアプリケーションに同意できる」設定になっている場合は、見直しの対象です。画面上の選択肢は更新されることがあるため、自社に適用されている設定を管理画面で確認します。
利用者の同意を制限する場合は、管理者の同意ワークフローを併せて有効にすると、利用者が画面上で理由を添えて承認を求められます※7。
なお、Microsoftは2025年7月中旬から、利用者がサードパーティー製アプリにファイルやサイトへのアクセスを許可する操作を、既定でブロックする変更を順次適用しました。ただし、同意設定を独自に構成しているテナントなどは対象外です※8。既定の設定に任せているつもりでも、自社に適用されている設定値を確認する必要があります。
Google Workspace
Google管理コンソールの「セキュリティ」→「アクセスとデータ管理」→「API の制御」から、サードパーティ製アプリのアクセスを管理します。アプリごとに「信頼できる」「制限付き」「ブロック中」を設定できます※9。
「アクセス済みアプリ」の一覧では、各アプリを利用しているユーザー数と、求められたスコープを確認できます。
連携先SaaS側の設定
顧客管理システムなど、外部アプリから接続される側のSaaSでも、権限と接続設定を確認します。Microsoft 365やGoogle Workspaceの設定だけで、すべての連携を管理できるわけではないためです。
連携アプリに許可する権限は必要最小限にし、サービスが対応していれば、接続元IPアドレスの制限やセッションの有効期限を設定します。
また、サポート案件やメモ欄に、パスワードやアクセスキーを書き込まない運用を徹底します。連携先のデータが持ち出された場合に、そこから別のシステムへの侵入につながらないよう、保存する情報にも注意が必要です。
8. 連携アプリの棚卸し・運用ルールと発生時の初動対応
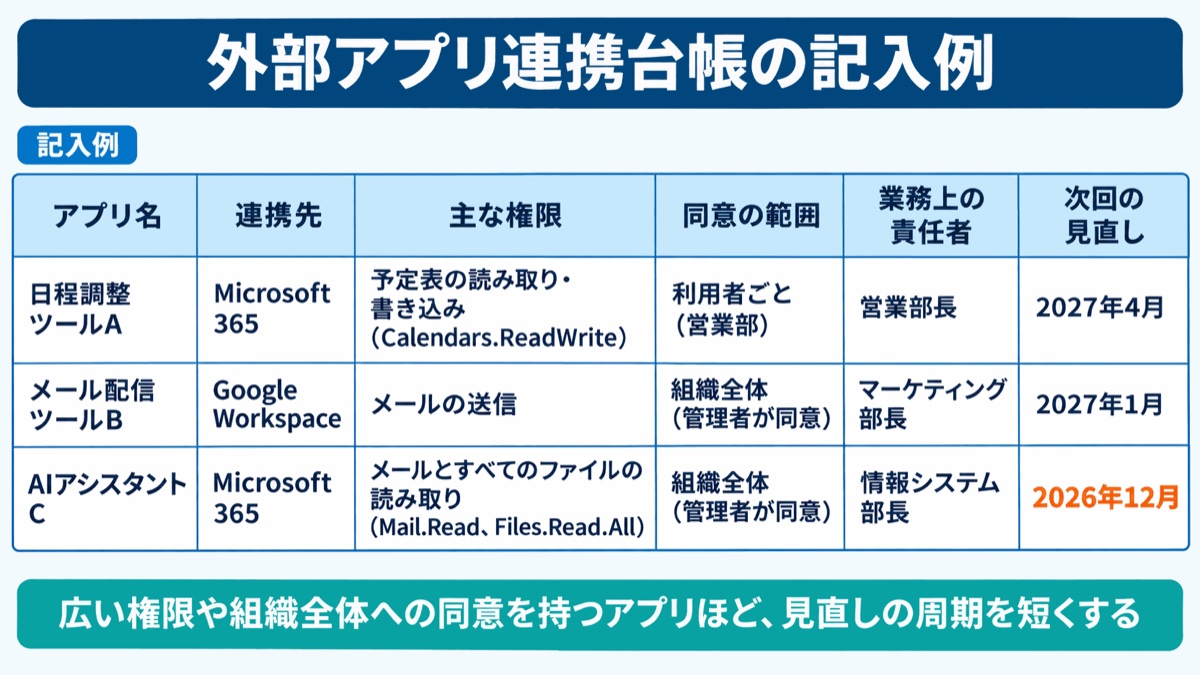
OAuth連携は、設定を見直した後も継続的に管理する必要があります。
連携アプリ台帳と定期的な棚卸し
連携アプリ台帳は、管理画面の情報と業務上の利用実態を結び付けるために作成します。アプリ名に加えて、連携先のサービス、主な権限、同意の範囲(利用者ごとか組織全体か)、業務上の責任者、次回の見直し時期を記録します。
管理画面の「アクセス済みアプリ」などの一覧と台帳を半年に1回程度突き合わせ、台帳にないアプリや、使われていない連携を洗い出します。台帳に記録されていても、利用目的が失われていれば、連携を残す必要があるかを判断します。
メールの読み取りや、すべてのファイルの読み取りなど、広い権限を持つアプリは見直しの周期を短くします。
申請・利用終了・退職時のルール
新しいアプリを連携する際は、利用目的と必要な権限を申請し、情報システム部門が承認するルールを設けます。
ツールの利用を終えたときは、連携の解除までを終了手順に含めます。
退職や異動の手続きでも、業務アカウントの停止だけでなく、本人が許可した外部アプリ連携と、連携先SaaS側の接続設定を確認します。台帳に業務上の責任者を記録しておくと、利用の継続や終了を確認しやすくなります。
利用者への周知
利用者には、正規の画面であっても、アプリ名、発行元、求められる権限を確認し、身に覚えのない依頼で「承諾」を押さないよう周知します。
特に、メールの読み取りや送信、すべてのファイルへのアクセスを求める画面が表示された場合は、情報システム部門に相談するルールにすると判断しやすくなります。利用者にすべての権限の意味を判断させるのではなく、確認が必要な操作と相談先を明確にすることが重要です。
不審な連携が見つかったときの初動対応
不審な連携が見つかった場合は、アクセスの遮断と影響範囲の確認を進めます。まず該当アプリへの同意を取り消し、アプリをブロックまたは削除します。
次に、対象アカウントのトークンやサインインセッションを失効させます。パスワード変更だけで対応を終えず、外部アプリが持つアクセス権を断つことが重要です。発行済みのアクセストークンや連携先独自のセッションが有効期限まで残る場合もあるため、遮断が反映されたかも確認します。
併せて監査ログを確認し、アプリがアクセスできた期間と、アクセス可能だったデータの範囲を確認し、ログなどから実際にアクセス・取得されたデータを可能な範囲で調べます。連携先に認証情報やアクセスキーを保管していた場合は、それらも更新します。
個人データの漏洩またはそのおそれがあり、法令上の報告対象に該当する場合は、個人情報保護委員会への報告に加え、原則として本人への通知も必要です。速報は事態を知った後速やかに行い、おおむね3〜5日以内が目安となります。確報は、報告対象の事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は同日から60日以内に行います※10。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 外部アプリ連携の見直しと併せて、自社の「塞がれていない漏洩ルート」を30項目で確認する
連携のリスクは、それだけで独立した問題ではありません。
退職者のアカウントの消し忘れ、情報システム部門が把握していないクラウドサービスの利用、インシデント発生時の連絡体制の未整備など、平時から残っている漏洩ルートと重なることで、被害が大きくなります。
「情報漏洩対策チェックリスト(30項目)」は、自社に残る「塞がれていない漏洩ルート」を30項目で確認できる資料です。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループで対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも解説しています。
資料はPDF形式(A4・6ページ)で、印刷して記入することもできます。外部アプリ連携の見直しを機に、自社の漏洩ルートを全体で点検したい方は、ぜひご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
業務で使うSaaSが増えるほど、外部アプリ連携の申請や問い合わせは増え、そのすべてを情報システム部門が把握するのは簡単ではありません。だからこそ、OAuth連携は「同意」と「トークン」という管理しやすい単位で捉えることが有効です。
今週中には、Microsoft Entra管理センターのユーザーの同意設定と、Google管理コンソールの「未設定のサードパーティ製アプリ」の設定を確認し、利用者が自由に同意できる状態になっていないかを確かめてください。併せて、エンタープライズ アプリケーションや「アクセス済みアプリ」の一覧を出力し、現在どれだけの連携があるかを把握します。
年内には、組織全体への同意や、メールの読み取り、すべてのファイルの読み取りといった広い権限を持つアプリを洗い出し、業務上の責任者と利用目的を確認します。不要な連携は解除し、利用者の同意を制限する場合は、管理者の同意ワークフローなどの承認の流れを整えます。
その後は、連携アプリ台帳を作り、半年に1回程度の棚卸しと、退職・異動時の連携の確認を手順に組み込みます。同意画面の見方を利用者に周知し、不審な連携を見つけたときに同意の取り消しとトークンの失効をすぐに行える体制にしておきます。
まずは、広い権限を持つ連携アプリから、利用目的と責任者を確認してください。不要な同意の取り消しとトークンの失効までを管理手順に組み込み、業務に必要な連携だけを維持できる運用につなげましょう。
関連記事
出典
- ※1IETF「RFC 6749 The OAuth 2.0 Authorization Framework」
- ※2Microsoft Learn「Microsoft Graph のアクセス許可のリファレンス」
- ※3Microsoft Learn「不正な同意の付与を検出して修復する」
- ※4Push Security「ConsentFix」
- ※5Google Threat Intelligence Group「Widespread Data Theft Targets Salesforce Instances via Salesloft Drift」
- ※6IPA「情報セキュリティ10大脅威 2026」
- ※7Microsoft Learn「ユーザーがアプリケーションに同意する方法を構成する」
- ※8Microsoft Learn「アプリ同意ポリシーを管理する」
- ※9Google Workspace 管理者ヘルプ「Google Workspace のデータにアクセスできるサードパーティ製アプリと内部アプリを管理する」
- ※10個人情報保護委員会「漏えい等の対応とお役立ち資料」