
SCS評価制度ランサムウェア対策
SCS評価制度とは?概要・評価レベル・企業が今から準備すべきことを解説
SCS評価制度の概要や評価レベル(★1〜★5)、背景をわかりやすく解説。★3取得に向けた対策領域や企業が今から進めるべき準備・チェックポイントまで網羅的に紹介します。
FEATURE
7件の記事
SCS評価制度の概要や評価レベル(★1〜★5)、背景をわかりやすく解説。★3取得に向けた対策領域や企業が今から進めるべき準備・チェックポイントまで網羅的に紹介します。
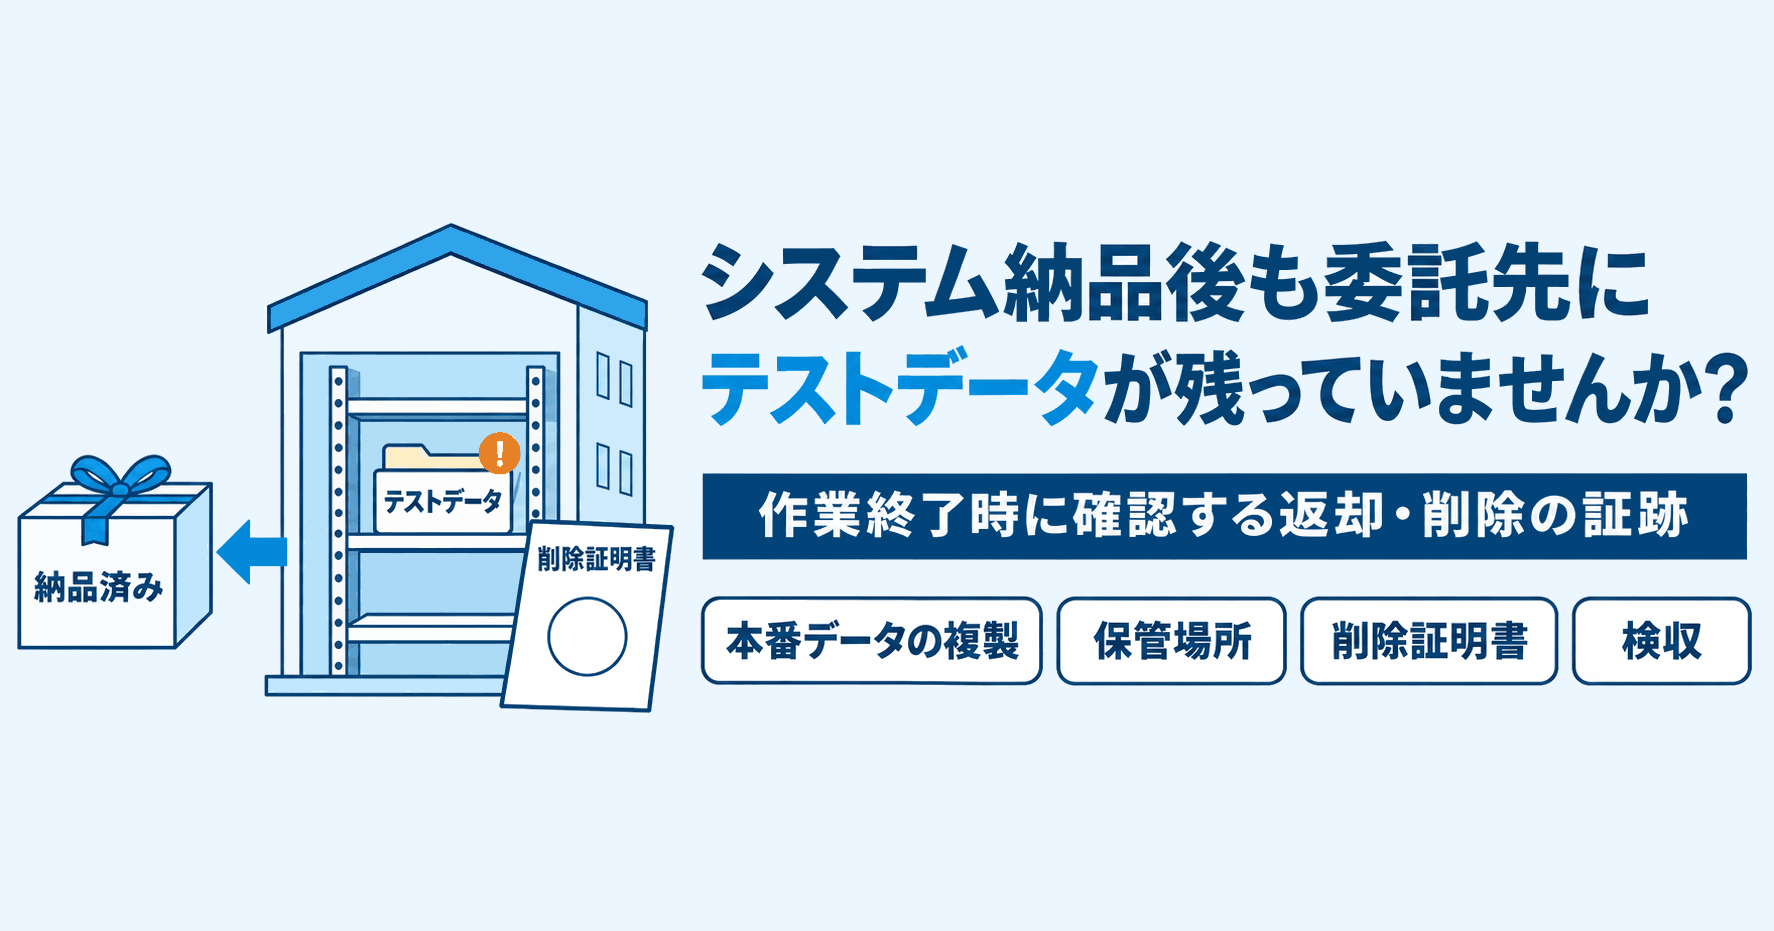
システム開発・データ移行・保守を委託すると、本番データの複製が納品後も委託先に残ることがあります。テストデータが残る場所と漏洩につながる理由、個人情報保護法上の委託先の監督とSCS評価制度での位置づけ、契約・作業終了時に確認する返却・削除の証跡、削除証明書だけに頼らない確認の進め方と台帳による管理までまとめます。
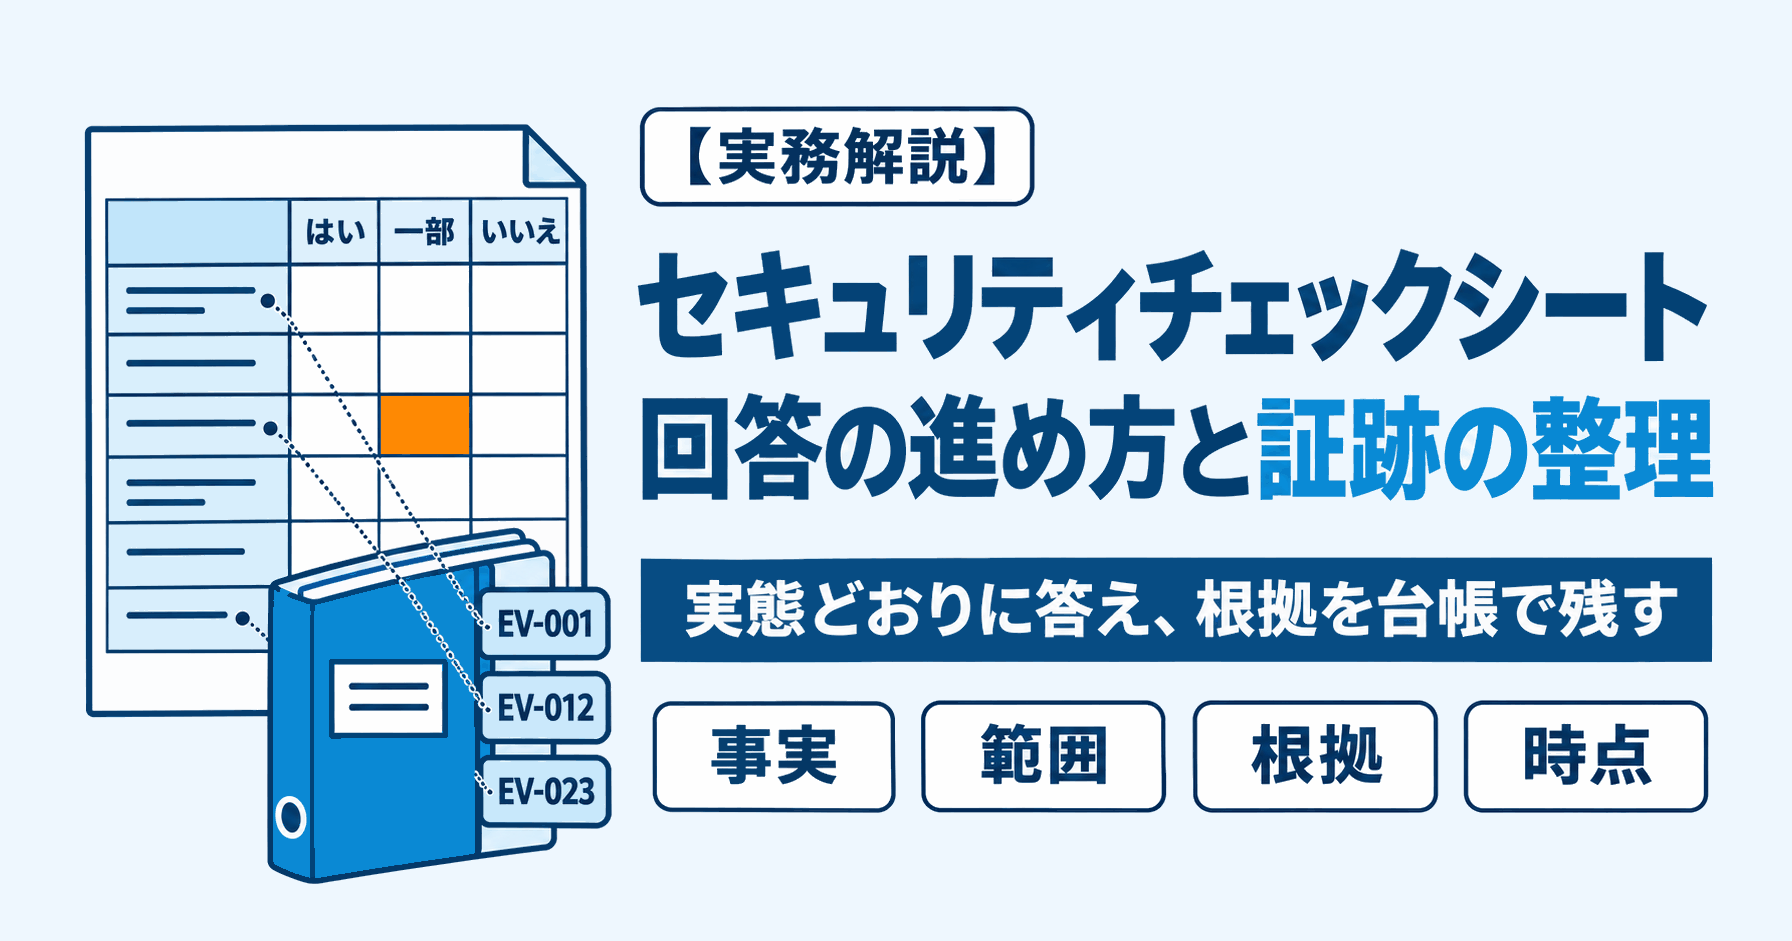
取引先からセキュリティチェックシートが届いたときの回答の進め方を解説。取引先が回答を求める理由と問われる内容の傾向、関連する法令・SCS評価制度などの位置づけ、「事実・範囲・根拠・時点」をそろえる回答の原則、受領から提出までの6ステップ、証跡台帳と回答ライブラリによる整理、未実施項目の示し方までまとめます。
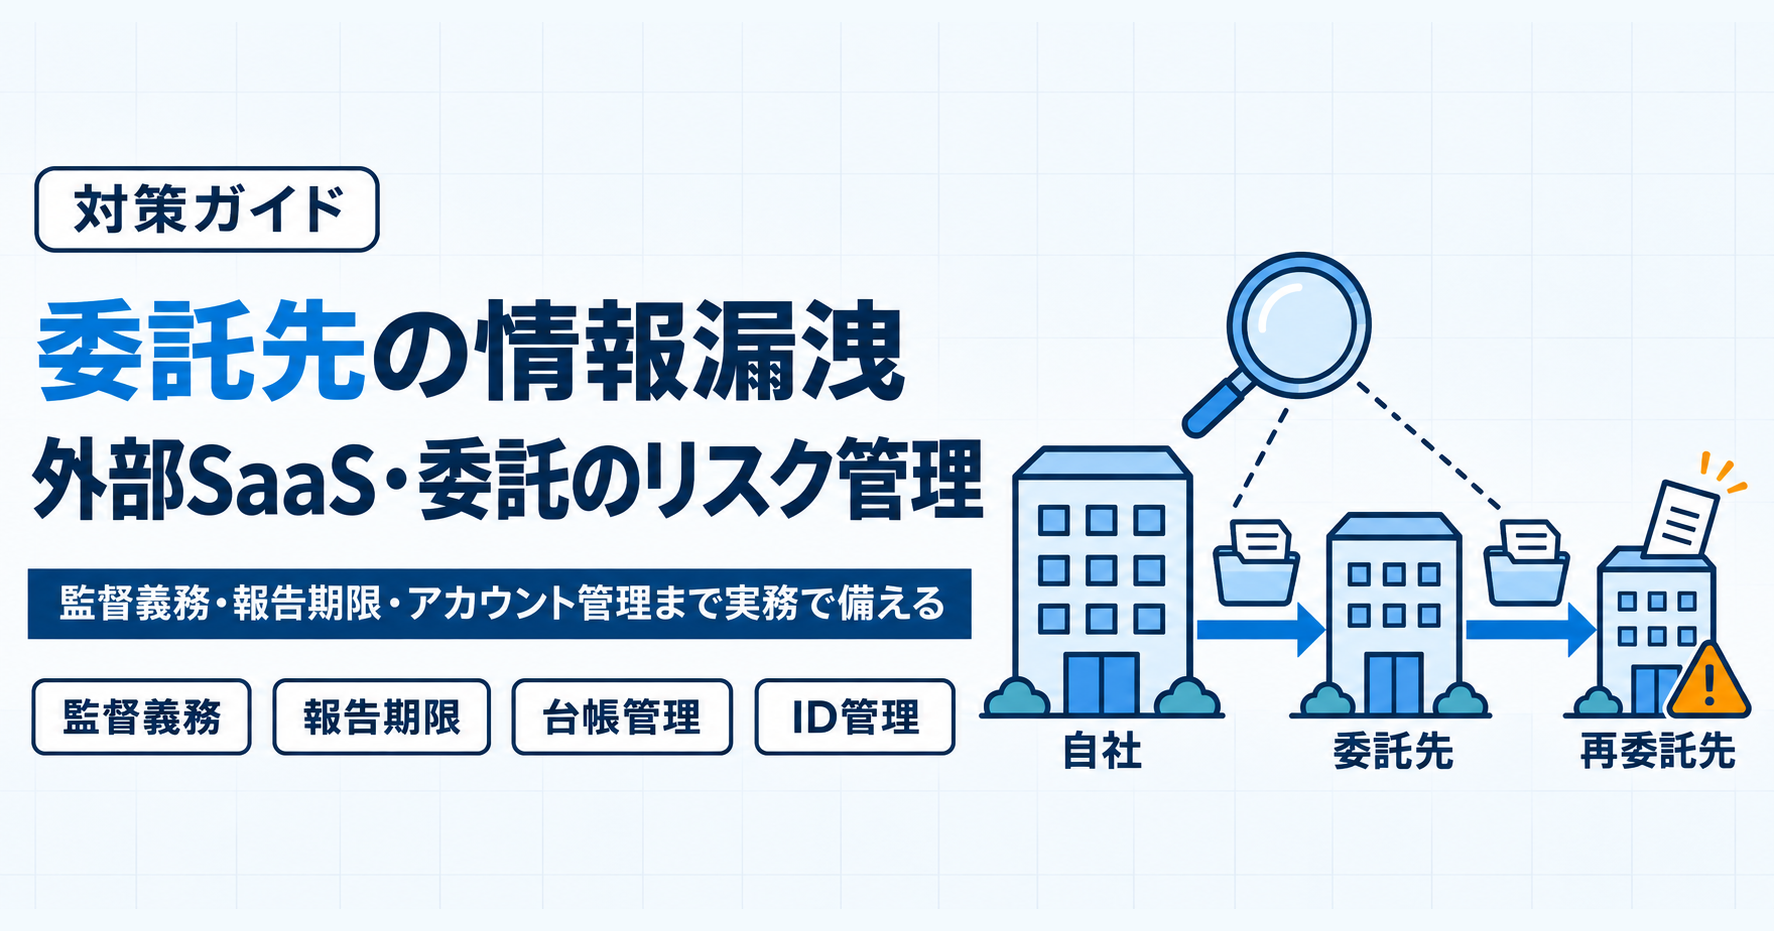
委託先や外部SaaS・クラウドサービスで起きる情報漏洩のリスクと、個人情報保護法上の委託先の監督義務、漏洩時の報告義務と期限、預ける情報とつながりで考える委託先リスク管理、選定・契約・取扱状況の把握で確認すべき点、台帳管理と漏洩の連絡を受けたときの初動を解説します。
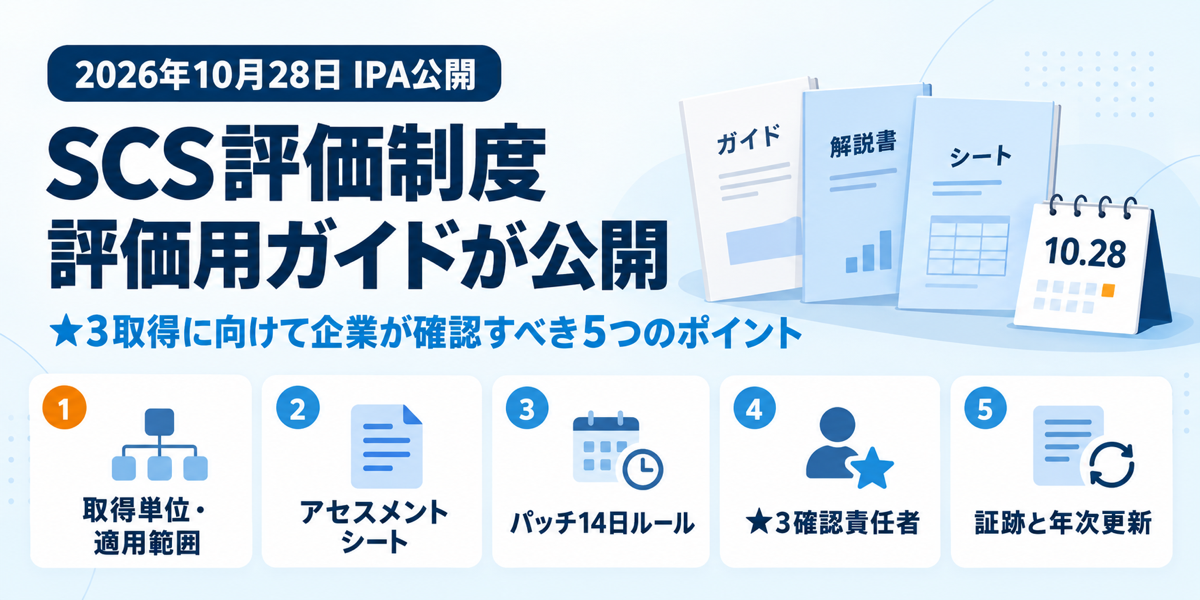
2026年10月28日、IPAはSCS評価制度の自己評価等ガイド・解説書・アセスメントシートなどを公開し、要求事項・評価基準をVer.1.1に更新しました。公開資料の位置づけ、パッチ適用「14日ルール」の変更点、★3取得に向けて企業が確認すべき5つのポイントを解説します。
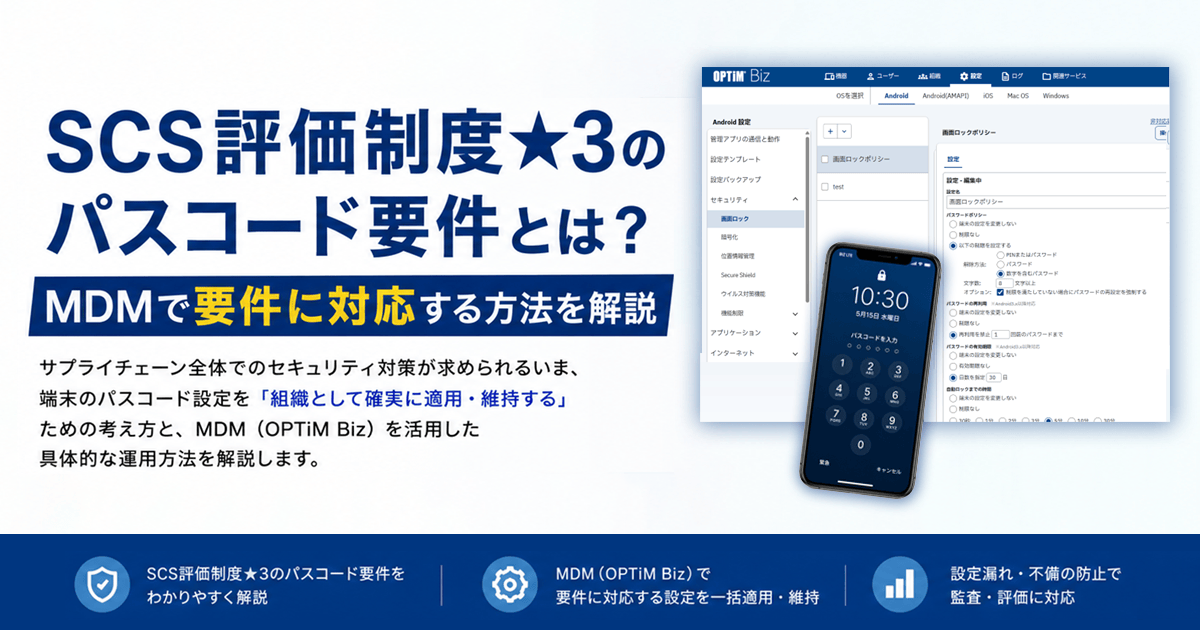
本記事は、SCS評価制度★3で求められる「パスコード・アカウントロック設定」への対応を、MDM(OPTiM Biz)を活用して効率的に進める方法を解説します。
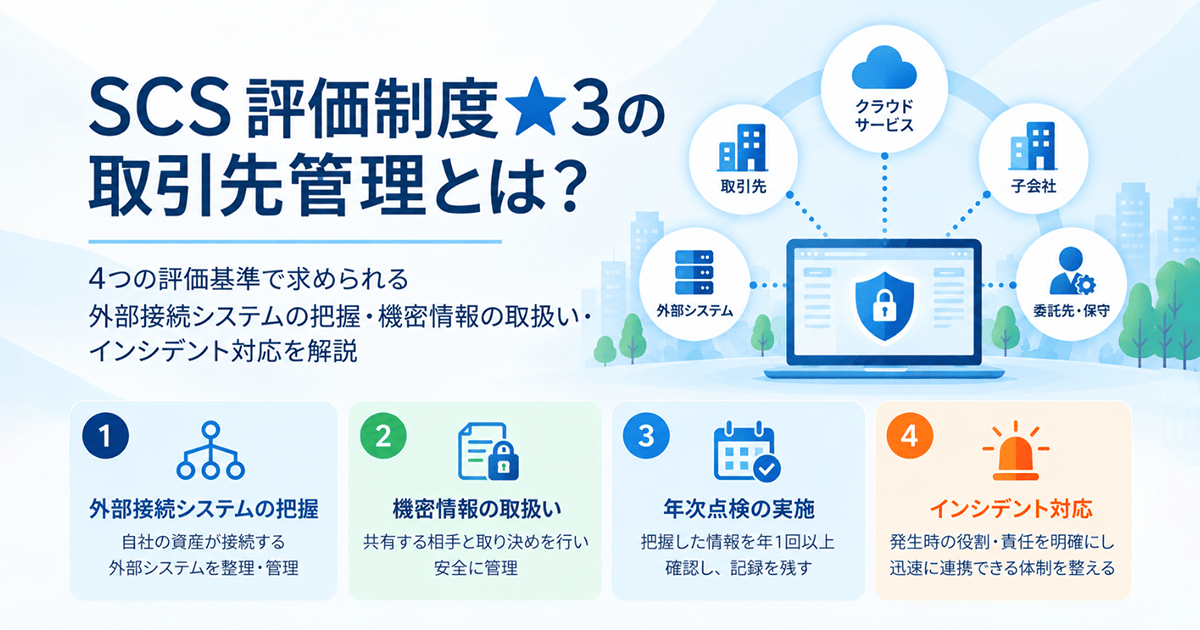
★3の「取引先管理」は、外部接続システムの把握、その年次点検、機密情報の取扱いの取り決め、インシデント時の役割・責任の明確化という4つの評価基準で構成されています。本記事では、この4基準すべてについて、企業が何を確認し、どのような記録を残せばよいのかを解説します。