
SaaSを解約するときは、契約手続きに加えて、データやアカウント、外部連携などの終了作業が必要です。預けていたデータを移行・削除し、他のサービスとの連携を解除してから利用者のアカウントを停止します。自社ドメインのDNS設定も利用終了に合わせて整理し、管理者アカウントは必要な手続きと最終確認を終えてから停止します。それぞれの作業が完了したことを記録するまでが、解約時のセキュリティ対策です。
SaaSの解約は、請求を停止すれば完了すると考えられがちです。しかし、契約が終わっても自動では消えない設定やデータが社内外に残り、情報漏洩や不正アクセスの入口になることがあります。解約申請の完了と、安全に利用を終了できた状態は分けて確認する必要があります。
本記事では、主要サービスの公開情報と一次情報を基に、解約後のデータがいつ消えるのか、何をどの順番で終了させるのかを解説します。
この記事の要点
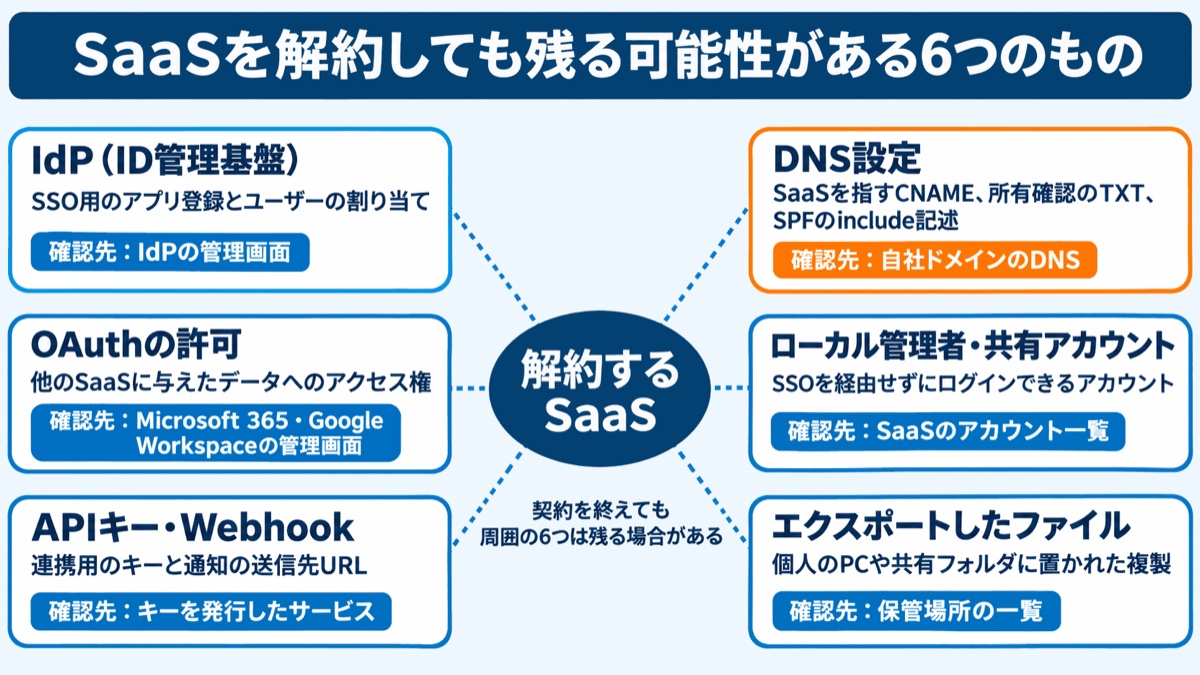
- SaaSを解約しても、IdP(認証情報を提供する基盤)のアプリ登録、OAuthの許可、APIキー、DNS設定、社員の手元にダウンロードされたファイルなどが残る場合があります。自動で削除・無効化される範囲を確認し、残るものは個別に処理します。
- 解約後のデータ保持期間はサービスや契約ごとに異なります。たとえばMicrosoft 365の法人向けサブスクリプションは、既定では終了後30日間の「期限切れ」、続く90日間の「無効」(管理者だけがデータにアクセス可能)を経て削除されますが、購入経路や解約の方法によってはこの期間が短くなります。
- 終了作業は、解約申請の期限を確認した上で、データ移行、外部連携の解除、利用者アカウントの停止の順に進めます。DNS設定は参照先のリソースが削除される前に、管理者アカウントは最終確認の後に整理します。
1. SaaSを解約するときのセキュリティ対策とは?「契約を終える」だけでは終わらない理由
SaaSを安全に解約するには、契約の終了に加えて、社内外のシステムとのつながりを解消する必要があります。解約するサービスだけを確認しても、自社側や連携先に残る設定までは整理できないためです。
SaaSは導入後、さまざまな仕組みとつながります。シングルサインオン(SSO:1回の認証で複数のサービスを使えるようにする仕組み)を利用するために、IdPへアプリとして登録することがあります。また、業務を効率化するために、OAuth(パスワードを渡さずにアクセス権を許可する仕組み)やAPIキーを使って、他のSaaSと連携することもあります。問い合わせ窓口やキャンペーンページで自社ドメインを利用する場合は、DNSにCNAMEレコードを追加することもあります。こうした設定は、SaaS事業者との契約を終えても、自社側や他のサービス側に残ります。
たとえば、Google Workspaceの管理者ヘルプでは、サブスクリプションを解約しても、サードパーティ製アプリのデータは自動では削除されないとされています※1。また、ユーザーアカウントやグループ、組織構造は、組織のGoogleアカウントを削除するまで残ることが示されています※1。
そのため、解約時には「事業者側で処理されるもの」と「自社で処理するもの」を確認することが大切です。契約の終了を確認するだけでなく、導入時や利用中に追加した設定を洗い出し、一つずつ終了させます。
2. 解約・乗り換え時に起きやすい情報漏洩のパターン
解約や乗り換えの際は、使わなくなった設定やデータの放置が、情報漏洩につながるおそれがあります。利用を終えたサービスは日常の確認対象から外れやすいため、終了作業の中で残存を確認することが重要です。代表的なパターンは、次の4つです。
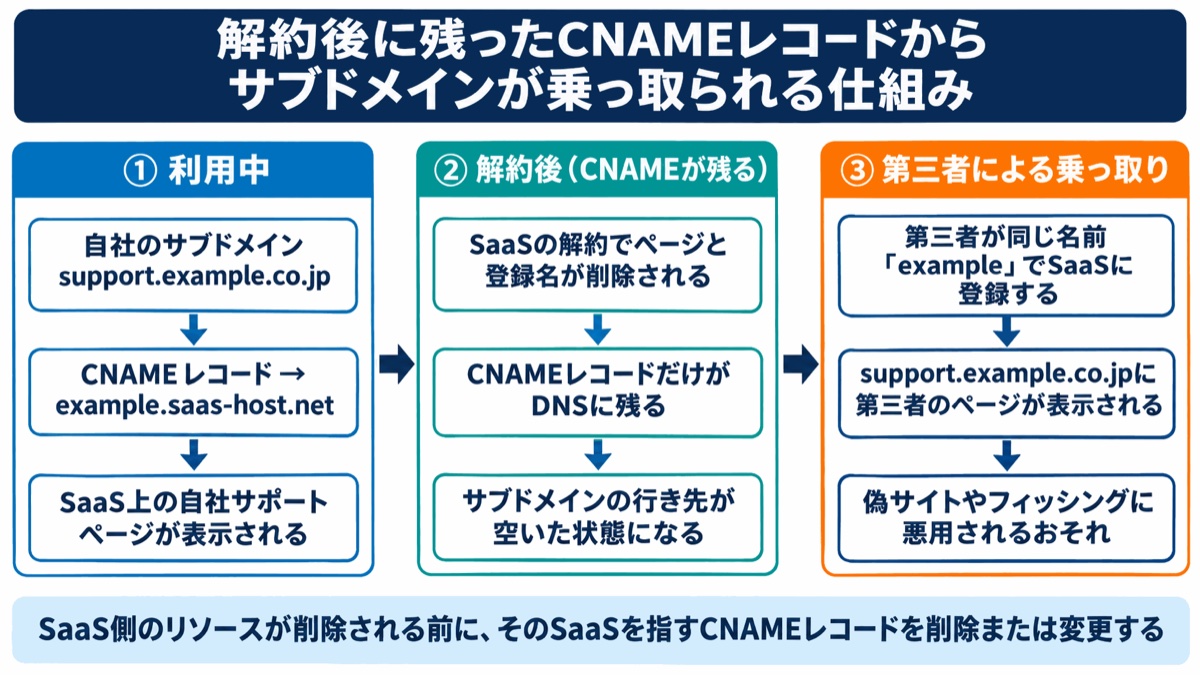
- DNS設定の消し忘れ:SaaSを指すCNAMEレコードを残したまま解約すると、第三者が同じ名前でそのSaaSに登録し、自社のサブドメインで偽のページを表示できる場合があります。これはサブドメインテイクオーバーと呼ばれます。
- 外部連携の放置:解約したSaaSに付与したOAuthのアクセス権や、そのSaaSが他のサービスへの接続に使うAPIキーが有効なまま残ると、認証情報の窃取などを通じて、連携先への不正アクセスに悪用されるおそれがあります。
- アカウントの残存:SaaS側のアカウントや認証情報が有効なまま残っていると、元担当者が引き続きアクセスできる場合があります。IdPのアプリ登録だけでなく、利用者への割り当てやSSOを使わずにログインできる管理者アカウントも確認します。
- データの持ち出し:エクスポートしたファイルが個人のPCや共有フォルダに置かれたままとなり、管理対象から外れます。
日本レジストリサービス(JPRS)は2025年1月、サービスの利用終了後もDNS設定が残っていると、第三者にサブドメインを乗っ取られ、意図しないサイトの表示やフィッシングに悪用されるおそれがあると注意を呼びかけました※2。利用者側の対策として、サービス開始時に追加したDNS設定を、終了時に削除または変更することを求めています※2。
また、IPA「情報セキュリティ10大脅威 2026」では、組織編の2位に「サプライチェーンや委託先を狙った攻撃」が挙げられています※3。外部サービスとのつながりは、利用中だけでなく、利用を終える際にも管理すべき対象です。解約時には、SaaSの管理画面だけで確認を終えず、認証基盤、連携先、DNS、エクスポート先にも目を向けます。設定やデータがどこに残るかを整理すると、確認すべき範囲が明確になります。
3. 法令・契約上の扱い:個人データの消去・委託先の監督・帳簿の保存
SaaSの解約時は、不要になったデータの消去と、保存が必要なデータの確保を分けて進めます。全てを残す、あるいは全てを消すという判断ではなく、データの利用目的や法定の保存期間に沿って扱いを決める必要があります。
個人データは不要になったら遅滞なく消去するよう努める
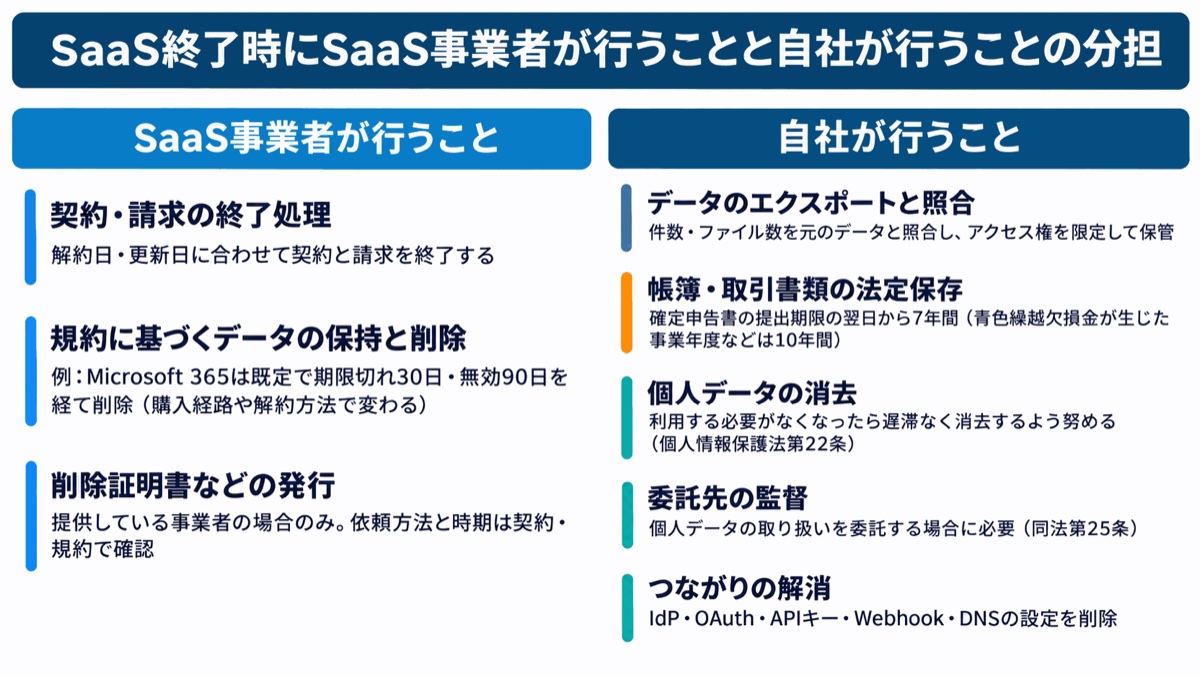
利用する必要がなくなった個人データは、遅滞なく消去するよう努める必要があります。個人情報保護法第22条は、この対応を努力義務として定めています※4。SaaSの解約に伴って顧客情報や従業員情報を使わなくなる場合は、事業者側に残るデータの削除時期と方法を確認します。契約を終えたという事実だけで、データも削除済みと判断しないことが大切です。
また、確認の対象は事業者側のデータに限りません。自社でエクスポートした個人データも、利用目的がなくなった時点で消去するのが基本です。移行のために取り出したデータについても、取り出した後の保管や消去まで管理します。
SaaS事業者に個人データの取り扱いを委託する場合は委託先として監督する
自社の利用目的の達成に必要な範囲で、SaaS事業者に個人データの取り扱いを委託する場合は、委託元には委託先を必要かつ適切に監督する義務があります。これは、個人情報保護法第25条に定められています※4。
一方、個人情報保護委員会のQ&Aでは、事業者が個人データを取り扱わないこととなっている場合は、委託に当たらないとされています※5。契約条項で事業者が保存された個人データを取り扱わない旨が定められ、適切なアクセス制御が行われている場合などが該当します。ただし、その場合も、利用する側が自ら適切な安全管理措置を講じる必要があります※5。
いずれの場合も、終了時のデータの扱いは自社で確認する必要があります。委託に該当するかどうかと、解約後のデータ管理を確認することは、分けて考えると整理しやすくなります。
帳簿や取引データは法定の保存期間を満たすよう自社に移す
法定の保存期間がある帳簿や取引データは、必要な期間にわたって保存できる状態にしてから解約します。SaaSの利用を終えることを理由に、直ちに削除してよいわけではありません。
国税庁によると、法人の帳簿と取引に関して作成・受領した書類は、その事業年度の確定申告書の提出期限の翌日から7年間保存する必要があります※6。青色繰越欠損金が生じた事業年度などは、保存期間が10年間となります。ただし、2018年4月1日前に開始した事業年度は9年間です※6。会計・請求・経費精算などのSaaSを解約する場合は、法定の保存期間を満たせる形式で、自社側へデータを移します。電子取引のデータなど電子帳簿保存法の対象となるデータは、移行後も検索や表示などの保存要件を満たせるかを確認します。エクスポートの実施だけで完了とせず、移したデータを必要な期間保存できることまで確認してから、解約を進めます。
4. 解約後のデータはいつ消える?主要SaaSのデータ保持期間
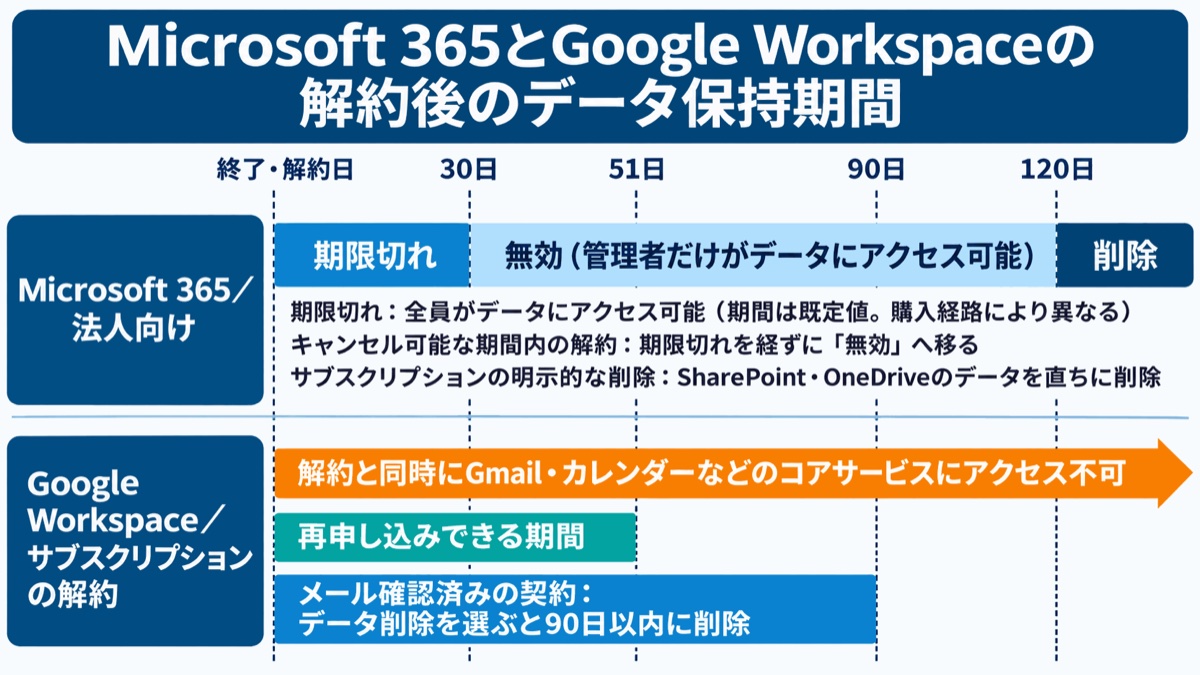
解約後のデータ保持期間は、サービスによって異なります。作業計画を立てる際は、「解約後もデータを取り出せる期間」と「データが削除されるまでの期間」を分けて確認してください。データが事業者側に残っていても、自社で取り出せるとは限りません。
Microsoftの法人向け管理者資料によると、Microsoft 365のサブスクリプションは終了日を迎えると、既定では30日間の「期限切れ」(全員がデータにアクセス可能)、90日間の「無効」(管理者だけがデータにアクセス可能)を経て「削除」に移り、データが削除されます※7。ただし、期間は購入経路によって異なり(Microsoft顧客契約で直接購入したライセンスベースのサブスクリプションには、2026年2月9日以降「期限切れ」の状態が適用されません)、キャンセル可能な期間内に解約すると「期限切れ」を経ずに「無効」へ移ります※7。また、サブスクリプションを明示的に削除すると、SharePoint Online(OneDriveを含む)のデータは直ちに削除されます※7。
Google Workspaceでは、サブスクリプションを解約するとユーザーのGoogle Workspaceデータは削除され、復元できなくなるとされています※1。メールアドレスの確認で利用を開始したサブスクリプションでは、解約時に「ユーザーのデータを削除する」を選ぶと、マイドライブと共有ドライブのデータは90日以内に削除されます※1。この選択肢の有無や扱いは契約の種類によって異なるため、自社の契約に当てはまる条件を管理者ヘルプで確認してください。また、Gmailやカレンダーなどのコアサービスには、解約後アクセスできなくなります。そのため、必要なデータは解約前に、データエクスポートツールなどで取り出しておく必要があります※1。
このように、解約後も取り出せる期間があるサービスと、解約と同時に取り出せなくなるサービスがあります。利用規約や管理者向けヘルプを確認し、自社が利用するサービスの扱いを把握してください。解約後に取り出せる場合も、その期間を前提に作業を先送りせず、解約前にエクスポートを終える計画にすると安心です。
5. 「解約手続き=終了」とする従来の進め方の限界
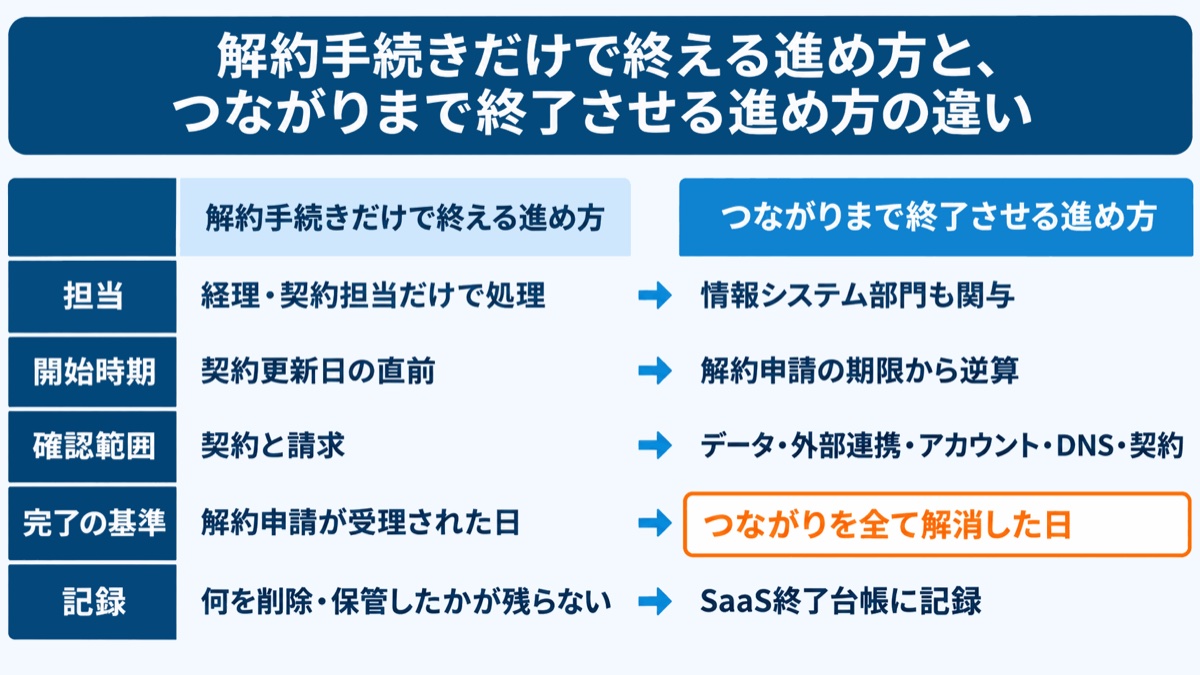
請求停止の手続きだけでは、データや設定の終了まで確認できません。SaaSの解約を経理や契約担当が処理し、情報システム部門に連絡が届かない場合には、作業範囲、準備時間、記録の3点で問題が生じます。
1つ目は、確認する範囲が契約に限られることです。契約担当者からはIdPの設定やDNSのレコードが見えないため、システム上のつながりが残っていても「解約済み」として扱われます。契約の状況と技術的な終了状況を、それぞれ確認できる体制が必要です。
2つ目は、作業を始める時期が遅くなることです。契約更新日の直前に解約を決めると、データのエクスポートや、移行先での確認に使える時間がほとんど残りません。解約の判断と同時に必要な作業を洗い出せるよう、情報システム部門への連絡を流れに組み込みます。
3つ目は、作業の記録が残らないことです。何を削除し、何を保管したかが分からなければ、後から監査や問い合わせを受けた際に説明できません。担当者が作業内容を覚えていることを前提にせず、確認結果を残す必要があります。
SaaSは部門単位で導入されることが多く、情報システム部門が把握していないサービスもあります。導入時だけでなく、終了時にも情報システム部門が関わる流れを作ることが、解約に伴う対応漏れを防ぐ前提になります。
6. 安全に終了するための原則:解約日から逆算し、順序を守る
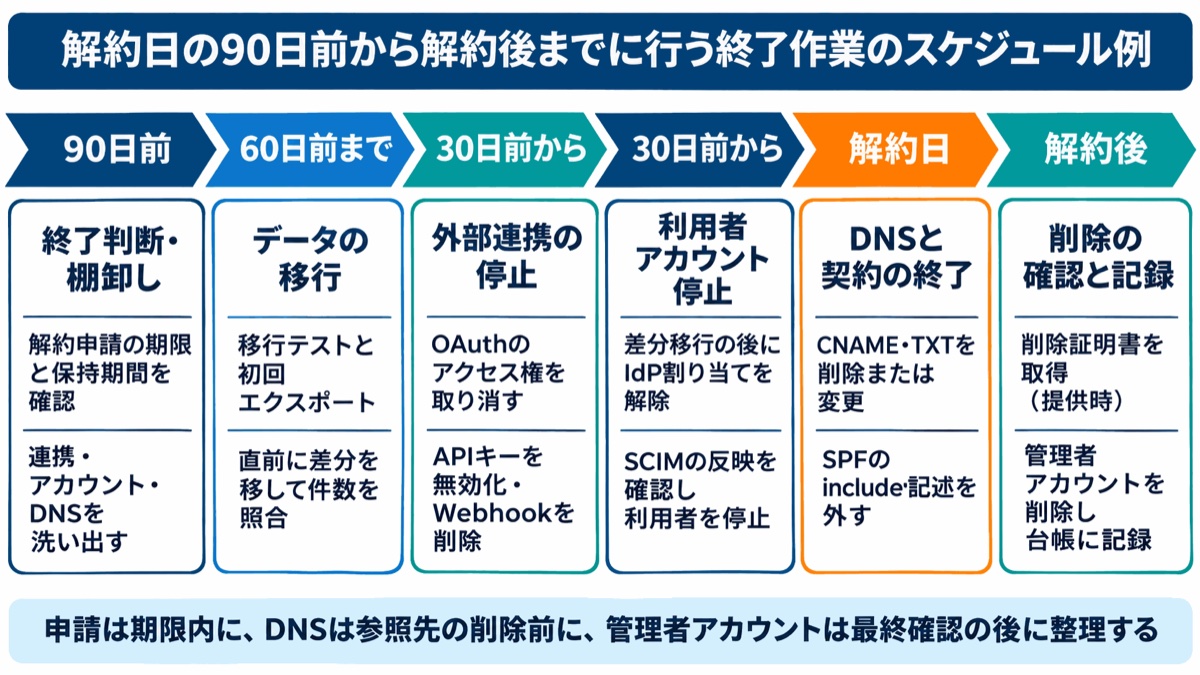
安全に終了するには、まず解約申請の期限と利用停止日を確認し、期限内に申請を行えるよう準備します。データ移行、外部連携の解除、利用者アカウントの停止を基本の順序とし、DNS設定は参照先のリソースが削除される前に整理します。管理者アカウントは、必要な手続きと最終確認を終えてから停止します。必要なデータの取り出しや設定の確認ができる状態を保ちながら、順に終了させることが基本です。
準備に必要な期間は、データ量や外部連携の数によって変わります。たとえば、解約日の90日前に終了の判断と棚卸しを始め、60日前までに移行テストと初回のエクスポートを終える流れが考えられます。30日前からは、外部連携とアカウントの停止対象・実施日を確定します。利用終了の直前にデータの更新を停止し、追加・更新されたデータの差分を移して照合した後、外部連携と利用者アカウントを停止します。DNS設定は参照先のリソースが削除される前に削除または変更し、解約日に契約の終了を確認します。管理者アカウントは必要な手続きと最終確認を終えてから停止します。
この日程は計画を立てるための目安です。日付だけを決めるのではなく、それぞれの時点で何を確認し終えるかを明確にすると、次の作業へ進めるかを判断しやすくなります。
作業の順序にも理由があります。データを取り出す前にアカウントを停止すると、エクスポートができなくなります。また、外部連携を停止する前にアカウントを削除すると、どの連携が残っているかを管理画面で確認できなくなります。先にアクセス手段をなくさないよう、データと連携の確認を済ませてから利用者のアカウントを停止し、最終確認に必要な管理者アカウントは最後まで残します。
DNS設定も後回しにできません。SaaS側のリソースが削除された後に、それを指すDNS設定が残ると、乗っ取りの対象になるためです。Microsoftは、サービスを廃止する際の手順に「DNSエントリの削除」を含めることを推奨しています※8。サービス側のリソースが削除される前に、該当するDNS設定を削除または移行先へ変更することが大切です。
7. データ・アカウント・外部連携の具体的な終了手順
終了作業では、データ、アカウント、外部連携、DNSのそれぞれについて、対象と完了状態を確認します。以下では領域別に作業を整理します。実際に進める際は、前章の順序を踏まえ、データの取り出しや外部連携の確認を終えてから、アカウントを停止してください。
データ:エクスポート・保管・削除の確認
データは、必要なものを移行・保管し、不要なものの削除を確認するところまで管理します。まず、SaaSに保存されている顧客情報、契約書、ログなどの種類を整理し、それぞれの移行先・保管先を決めます。
エクスポートは、移行先で読み込めることと、法定の保存期間を満たせることを確認できる形式で行います。取り出した後は、件数やファイル数が元のデータと一致するかを照合します。ファイルを出力できたことだけでなく、必要なデータが移っていることまで確認するのがポイントです。
エクスポートしたファイルは、アクセス権を限定した保管場所に置き、個人のPCに残さないようにします。最後に、事業者側のデータ削除の時期と方法を確認します。削除証明書などの書面を発行できる場合は、取得して保管してください。
アカウント:IdP・管理者・共有アカウントを停止する
アカウントは、IdP経由の利用と、SSOを経由しない利用の両方を確認して停止します。必要な手続きと最終確認に使う管理者アカウントのアクセス手段を確保した上で、停止対象の利用者についてIdPに登録しているアプリの割り当てを外し、SCIM(IdPからSaaSへアカウントを自動で作成・削除する仕組み)による停止・削除がSaaS側のアカウントに反映されたことを確認してから、プロビジョニング設定を停止します。反映されないアカウントは、SaaSの管理画面で停止します。
特に見落としやすいのが、SSOを経由しないローカルの管理者アカウントや共有アカウントです。IdP側の設定だけで判断せず、SaaSの管理画面からアカウント一覧を出力して確認します。
併せて、パスワード管理ツールに保存している認証情報も削除します。利用者向けのアカウントだけでなく、管理用・共有用のアカウントまで対象に含めることが重要です。
外部連携:OAuth・APIキー・Webhookを無効にする
外部連携は、接続に使っている権限や認証情報を、管理元で取り消します。解約するSaaSの管理画面だけでなく、アクセスを許可した側や認証情報を発行した側でも作業が必要です。
解約するSaaSに許可したOAuthのアクセス権は、Microsoft 365やGoogle Workspaceなどの管理画面で取り消します。また、解約するSaaSから他のサービスへ接続するために発行したAPIキーやアクセストークンは、発行元のサービスで無効化します。
Webhook(イベント発生時に外部へ通知を送る仕組み)も確認対象です。送信先に解約するSaaSのURLが残っていないかを確認します。連携ごとに、どのサービスのどの設定を変更するのかを整理して進めると、作業漏れを防ぎやすくなります。
DNS:不要なレコードやSPFの記述を削除・変更する
DNSでは、解約するSaaSの利用に伴って追加した設定を確認し、不要なものを削除するか、移行先に合わせて変更します。対象には、SaaSを指すCNAMEレコード、ドメイン所有確認用のTXTレコード、SPFを設定したTXTレコード内のinclude記述などがあります。利用していたサービスによっては、MXレコードやDKIM用のレコードなども確認します。
自社ドメインを使っていたかどうかに加え、どのレコードや記述を追加したのかまで確認してください。他のサービスと共有している設定を誤って削除しないよう、SPFはレコード全体ではなく、解約するサービスのinclude記述だけを取り除きます。サービスの利用終了とDNS設定の整理を別々に進めると、設定だけが残るおそれがあります。
JPRSは、削除や変更の漏れを検知するためにツールを使うことも有効としています※2。利用開始時に追加した設定と、終了時に削除する設定を対応づけて確認することが大切です。
8. 終了台帳と社内ルールで「解約漏れ」を防ぐ
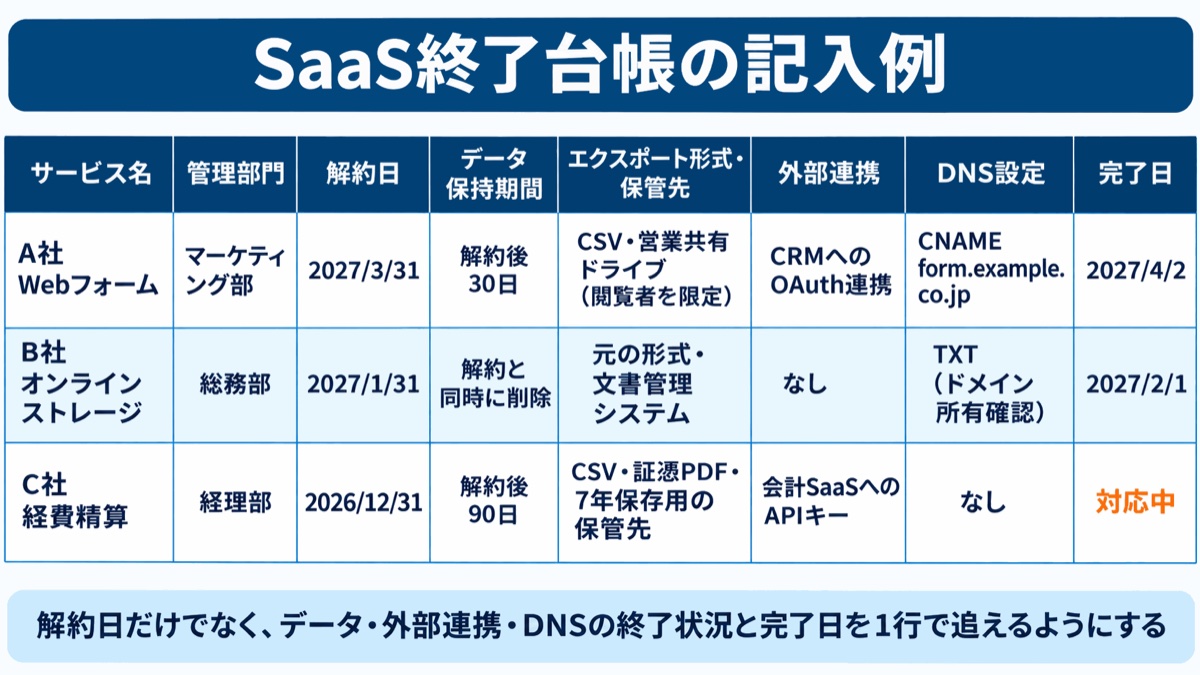
終了作業を継続して漏れなく行うには、台帳で進捗と結果を残し、社内ルールで事前連絡の流れを定めます。担当者が替わっても同じ項目を確認できるようにすることが目的です。
SaaS終了台帳には、サービス名、管理部門、作業担当者、解約申請期限、利用停止日、契約終了日、データの保持期間、エクスポートの形式と保管先、アカウント、外部連携、DNS設定、各作業の期限・確認結果・完了日を記録します。契約が終わったかだけでなく、データや設定の整理がどこまで進んだかも分かるようにします。
台帳があれば、関係者が解約の進み具合を共有でき、監査や問い合わせの際にも対応内容を説明できます。作業の完了後にまとめて思い出すのではなく、確認した内容を記録しながら進めると、対応済みの項目と残っている項目を区別しやすくなります。
社内ルールでは、経理や契約担当だけで解約を処理せず、情報システム部門へ事前に連絡する流れを定めます。たとえば、契約更新日の90日前に、情報システム部門が更新予定の一覧を各部門に確認する方法があります。また、解約申請の様式に「連携しているサービス」「独自ドメインの利用有無」の欄を設けると、必要な確認につなげやすくなります。
解約後に、残存アカウントへの不審なログインを見つけた場合は、該当するアカウントや連携をすぐに無効化します。利用を終了したサブドメインに不審なページが表示される場合は、DNS設定と参照先を確認し、不正な参照につながる設定を削除・変更します。被害拡大の防止と並行してログなどの証拠を保全し、影響範囲を調べます。個人データの漏洩のおそれがある場合は、個人情報保護委員会への報告と本人への通知の対象になるかを確認してください。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 解約の前に、自社の「塞がれていない漏洩ルート」を30項目で確認する
SaaSの解約は、日常の業務に残る漏洩ルートを点検する機会にもなります。解約時に見つかるアカウントや外部連携の放置は、利用中のサービスでも起こり得る問題です。
退職者のアカウントの消し忘れ、情報システム部門が把握していないクラウドサービス、事故が起きたときの連絡体制の未整備などは、日々の業務の中で見えにくいまま積み重なります。解約するサービスの確認と併せて、自社全体の対策状況を整理することも大切です。
「情報漏洩対策チェックリスト(30項目)」は、自社の「塞がれていない漏洩ルート」を30項目で確認できる資料です。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループで対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも分かります。
形式はPDF(A4・6ページ)で、印刷して記入することもできます。SaaSの棚卸しや解約を機に、自社の漏洩ルートを併せて点検したい方は、無料でダウンロードしてご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
SaaSの解約は、事業部門からの急な連絡で始まることが多く、限られた時間の中で契約・データ・設定の全てに目を配るのは負担の大きい作業です。だからこそ、毎回考え直さなくてよい順序と記録の型を持っておくことが、担当者自身を守ることにつながります。
今週中に取り組みたいのは、今後90日以内に契約更新日を迎えるSaaSを一覧にし、解約や乗り換えの予定がないかを各部門に確認することです。解約予定があれば、そのサービスの利用規約や管理者向けヘルプで、解約後もデータを取り出せる期間と削除までの期間を確かめてください。年内には、予定しているSaaSについて、IdPのアプリ登録、OAuthの許可、APIキー、DNSのCNAME・TXT・SPFの設定を洗い出し、データ移行、外部連携の解除、利用者アカウントの停止を基本の順序として、終了計画を立てます。解約申請は期限内に行い、DNS設定は参照先のリソースが削除される前に整理します。管理者アカウントは必要な手続きと最終確認を終えてから停止します。その後は、SaaS終了台帳と、解約前に情報システム部門へ連絡する社内ルールを整え、終了作業を担当者の記憶に頼らない仕組みにしていきます。
解約予定のSaaSごとに、残すデータと削除・停止する設定を整理し、担当者と期限を決めてください。契約終了後も未完了の作業を台帳で追い、データの保管・削除とアカウント・外部連携・DNSの整理を確認するまで管理を続けましょう。
関連記事
出典
- ※1Google Workspace 管理者ヘルプ「Google Workspace の解約」
- ※2日本レジストリサービス(JPRS)「サービス終了後に残っているDNS設定を利用したサブドメインの乗っ取りについて」
- ※3IPA「情報セキュリティ10大脅威 2026」
- ※4e-Gov法令検索「個人情報の保護に関する法律」
- ※5個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」Q7-53・Q7-54
- ※6国税庁「No.5930 帳簿書類等の保存期間」
- ※7Microsoft Learn「一般法人向け Microsoft 365 のサブスクリプションが終了したとき、データとアクセスはどうなりますか?」
- ※8Microsoft Learn「未解決の DNS エントリを防ぎ、サブドメインの乗っ取りを回避する」