
委託先の情報漏洩とは、業務を委託した事業者や、利用している外部のSaaS・クラウドサービスで、自社の顧客情報や機密情報が漏れることです。事故が起きた場所が社外であっても、個人データを預けた企業は、委託先の監督義務や個人情報保護委員会への報告義務を負う場合があります。委託先で発生した事故として、自社の対応を切り離すことはできません。
備えの基本は、委託先の対策状況を確認するとともに、預けている情報と自社との接続を把握することです。本記事では、委託先の監督義務、漏洩時の報告期限、外部SaaSやアカウントを管理する際の確認事項を解説します。
この記事の要点
- 個人データの取扱いを委託する企業は、個人情報保護法第25条に基づき、委託先を「必要かつ適切に監督」する義務を負います。監督の柱は、「委託先の選定」「委託契約の締結」「取扱状況の把握」の3つです。
- クラウドサービスの利用が「委託」に当たるかは、提供事業者が個人データを取り扱うことになっているかどうかで判断します。委託に当たらない場合でも、利用企業には自らの安全管理措置や、漏洩時の報告義務が残ります。
- 委託先管理は、契約書の整備だけでは完結しません。どの委託先・外部サービスに何を預け、どのアカウントで接続しているかを台帳で把握し、契約終了や担当者の交代に合わせて整理することが重要です。
1. 委託先の情報漏洩とは?外部SaaS・業務委託で起きる漏洩の範囲
委託先の情報漏洩とは、自社が外部の事業者に預けた情報が外部に流出することです。本記事では、情報が失われる「滅失」や、内容が意図せず変更されたり利用できなくなったりする「毀損」も含めて扱います。対象は、給与計算、コールセンター、データ入力などの業務委託から、ファイル共有、顧客管理、会計などの外部SaaSまで多岐にわたり、外部事業者での事故だけでなく、自社が管理するアカウントや共有設定も確認の対象になります。
主な発生パターンは、次のとおりです。
- 委託先がランサムウェア(データを暗号化して身代金を要求するマルウェア)に感染し、預けていたデータが暗号化・窃取される
- 委託先の従業員が、預かったデータを不正に持ち出す
- 委託先が自社に無断で別の事業者に再委託し、再委託先で漏洩する
- 外部SaaSのアカウントが乗っ取られる、または共有設定の誤りでファイルが外部から閲覧できる状態になる
- 契約が終わった委託先に発行したアカウントが残り、そこから不正にログインされる
最後の2つは、委託先の対策だけでは防ぎきれません。自社が発行したアカウントや設定した共有範囲を、どのように管理しているかが関係します。
そのため、委託先の情報漏洩対策は、「相手先の安全管理措置を確認すること」と「自社とのつながりを管理すること」の両面で考える必要があります。委託先への確認と社内の管理を組み合わせることが、対策の基本です。
2. 委託先・外部サービス経由のリスクが注目される背景
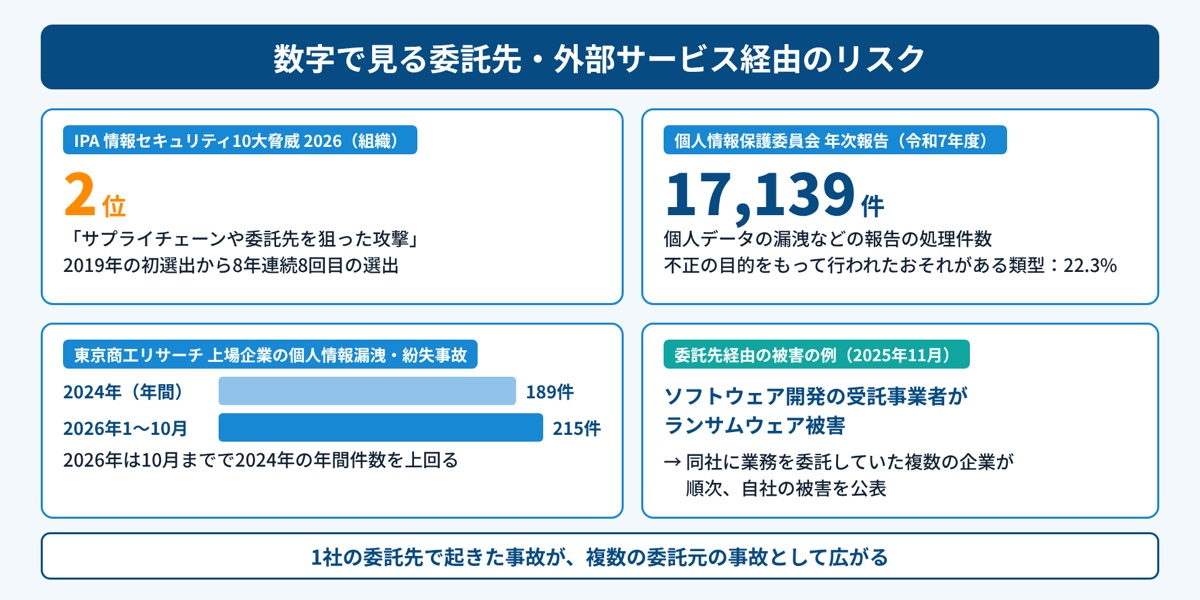
委託先・外部サービス経由のリスクが重視されるのは、1社の被害が複数の取引先に広がるためです。IPA(情報処理推進機構)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、「サプライチェーンや委託先を狙った攻撃」が2位に選ばれました※1。2019年の初選出から、8年連続8回目の選出です。
IPAの解説書では、攻撃者が対策の堅牢な標的組織を直接狙わず、関連会社や委託先など、対策が手薄な部分を経由して間接的に攻撃すると説明しています※2。自社の対策を強化していても、取引先を経由する影響まで防げるとは限りません。
実際に、2025年11月にはソフトウェア開発の受託事業者がランサムウェア被害を受け、同社に業務を委託していた複数の企業が順次被害を公表しました。委託先で起きた1件の事故が、多くの委託元に影響する構造が表れています。
漏洩などの報告も高い水準で推移しています。個人情報保護委員会の年次報告によると、令和7年度(2025年4月〜2026年3月)に同委員会が委任先省庁経由分を含めて処理した個人データの漏洩などの報告は17,139件にのぼり、報告の類型では、不正アクセスなど不正の目的をもって行われたおそれがあるものが22.3%を占めました※3。また、東京商工リサーチの調査では、上場企業とその子会社が公表した個人情報の漏洩・紛失事故は、2024年に189件となり、当時、2012年の集計開始以来の最多を記録しました。2026年は1〜10月の累計で215件と、すでに2024年の年間件数を上回っています。
業務のSaaS化に伴い、企業には複数の外部サービスを管理することが求められています。情報システム部門が把握していないSaaSの利用、いわゆるシャドーITも含めると、自社の情報の預け先を正確に把握できていない可能性があります。対策を検討する前提として、利用実態の把握が求められます。
3. 個人情報保護法上の扱い:委託先の監督義務とクラウド利用の考え方
個人データの取扱いを委託する場合、委託元には法令に基づく監督義務があります。個人情報保護法第25条は、委託先で安全管理措置が適切に講じられるよう、「必要かつ適切な監督」を行うことを求めています。取引先管理として望ましいというだけでなく、法令上の義務である点を押さえる必要があります。
委託先の監督で求められる3つの措置
委託先の監督は、選定、契約、取扱状況の把握という3つの段階で進めます。個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4では、委託元が講じるべき措置として、次の3つを挙げています※4。
- 適切な委託先の選定:委託先の安全管理措置が、少なくとも委託元に求められる水準と同等であることを、あらかじめ確認する
- 委託契約の締結:双方が同意した安全管理措置の内容と、委託元が委託先の取扱状況を合理的に把握できることを、契約に盛り込むことが望ましい
- 委託先における個人データ取扱状況の把握:定期的な監査などで契約内容の実施状況を調査し、委託内容の見直しも含めて評価することが望ましい
選定時に確認した対策が、契約後も実施されているかを把握することが重要です。契約の締結だけで監督が完了するわけではありません。
再委託についても、相手方、業務内容、再委託先での取扱方法などについて、委託先から事前報告を受けるか、承認を行うことが望ましいとされています。ガイドラインでは、再委託の条件を指示せず、取扱状況の確認も怠った結果、再委託先で漏洩した場合を、「必要かつ適切な監督を行っていない事例」として挙げています。
クラウドサービスの利用は「委託」に当たるか
外部SaaSの利用が「委託」に当たるかは、提供事業者が個人データを取り扱うことになっているかで判断します。個人データを保存しているという理由だけで、全てのクラウドサービスが委託に該当するわけではありません。
個人情報保護委員会のQ&A(Q7-53)では、契約で提供事業者が個人データを取り扱わない旨が定められ、適切なアクセス制御が行われている場合などは、個人データの提供に当たらず、委託先としての監督義務も生じないとしています※5。
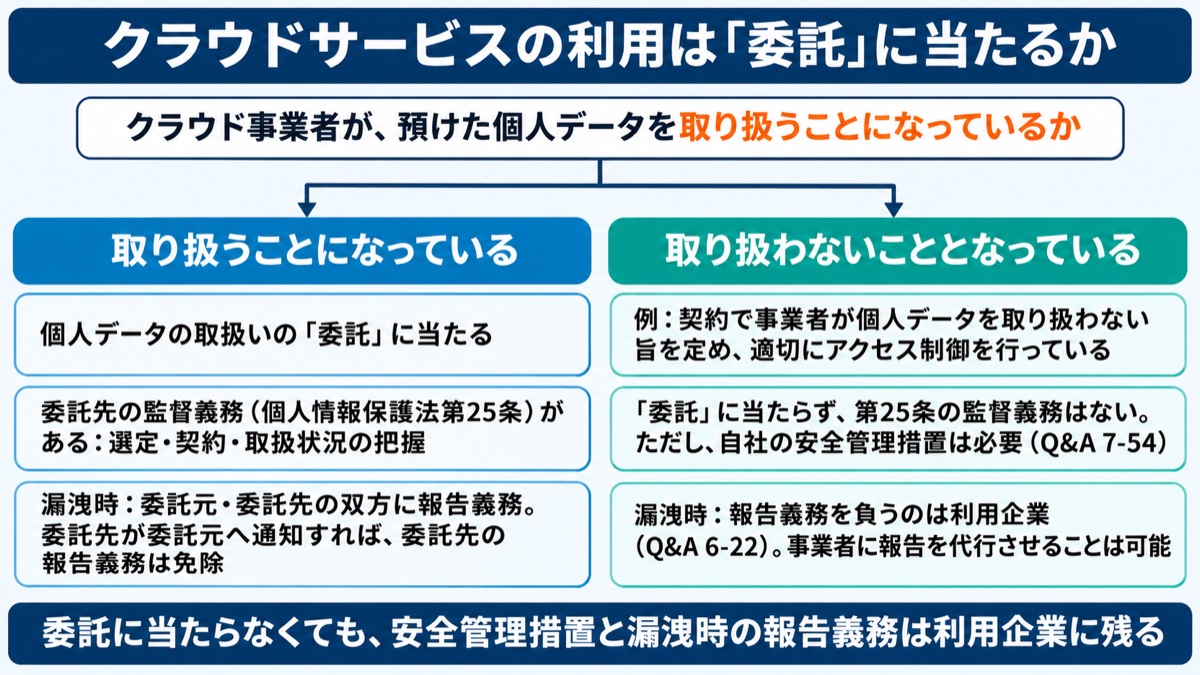
ただし、委託に当たらない場合でも、利用企業の対応が不要になるわけではありません。Q&A(Q7-54)は、利用企業が自らの安全管理措置の一環として、適切な措置を講じる必要があるとしています。
また、Q&A(Q6-22)によれば、このようなクラウドサービスで報告対象となる漏洩などが起きた場合、報告義務を負うのは利用企業です。「委託に該当するか」と「自社に安全管理や報告の義務があるか」は、分けて確認する必要があります。
4. 委託先で漏洩が起きたときの報告義務と期限
委託先で報告対象となる漏洩などが起きた場合、原則として委託元と委託先の双方が報告義務を負います。ただし、委託先が委託元に必要な事項を通知したときは、委託先の報告義務が免除され、通知を受けた委託元が個人情報保護委員会に報告します(法第26条第1項ただし書)。
報告対象となるのは、個人データの漏洩などが、①要配慮個人情報を含む、②クレジットカード番号のように不正利用による財産的被害のおそれがある、③不正アクセスのように不正の目的をもって行われたおそれがある、④対象となる本人の数が1,000人を超える、のいずれかに該当する場合です。ただし、高度な暗号化などの秘匿化がされている場合は除かれます。漏洩などが実際に発生した場合だけでなく、発生したおそれがある場合も報告対象になります。
ガイドラインでは、不正の目的をもった行為の相手方に、委託先や、自社が利用している外部サービスの提供者も含まれると明記されています。社外のサービスで起きた事故であっても、自社の報告対象となるかを確認する必要があります。
報告期限と起算点は、次のとおりです。
| 対応 | 期限の目安 | 起算点 |
|---|---|---|
| 委託先から委託元への通知 | 速やかに(おおむね3〜5日以内) | 委託先が事態を知った時点 |
| 委託元から個人情報保護委員会への速報 | 速やかに(おおむね3〜5日以内) | 委託元が事態を知った時点(遅くとも委託先から通知を受けた時点) |
| 確報 | 30日以内(不正の目的をもって行われたおそれがある場合は60日以内) | 委託元が事態を知った時点 |
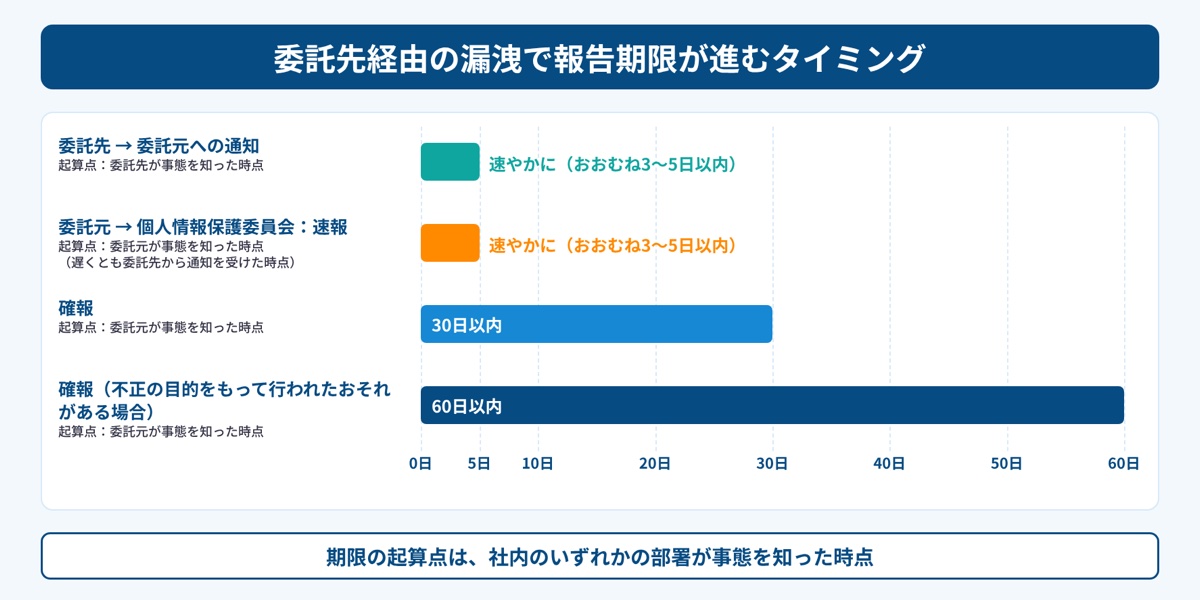
法人では、社内のいずれかの部署が事態を知った時点が起算点になります。委託先から連絡を受けたのが業務部門であっても、情報システム部門や法務部門に共有されるまで期限の進行が止まるわけではありません。
委託先との契約では、事故時に「何日以内に、誰に、何を通知するか」を定めておきます。併せて、業務部門が連絡を受けた場合も、情報システム部門・法務部門へ速やかに共有できる社内の連絡経路を整えることが重要です。
5. 委託先リスク管理の考え方:預ける情報とつながり方で優先度をつける
委託先管理は、預ける情報の重要度と自社とのつながり方に応じて、確認の優先度を決めると進めやすくなります。全ての委託先を同じ深さで調べるのではなく、事故が起きた場合の影響に合わせて対応する考え方です。
ガイドラインも、委託する個人データの内容や規模、漏洩時に本人の権利利益が侵害される程度に応じた措置を求めています。
委託先管理の方法には、契約時の秘密保持契約の締結や、年に1回のチェックシートの回収などがあります。ただし、これらの方法だけでは、次のような点が残ります。
- チェックシートは自己申告であり、記入内容と実際の運用が一致しているかまでは分からない
- 現場が独自に契約したSaaSは、管理対象のリストに載らない
- 委託先に発行したアカウントや、SaaS同士の連携(API連携)が把握されず、契約終了後も残る
そこで、委託先・外部サービスごとに、「預ける情報」「委託への該当性」「自社との接続」「事故時の連絡体制」を整理します。この評価を基に、詳しい確認が必要な対象と、簡易な確認で対応できる対象を判断します。
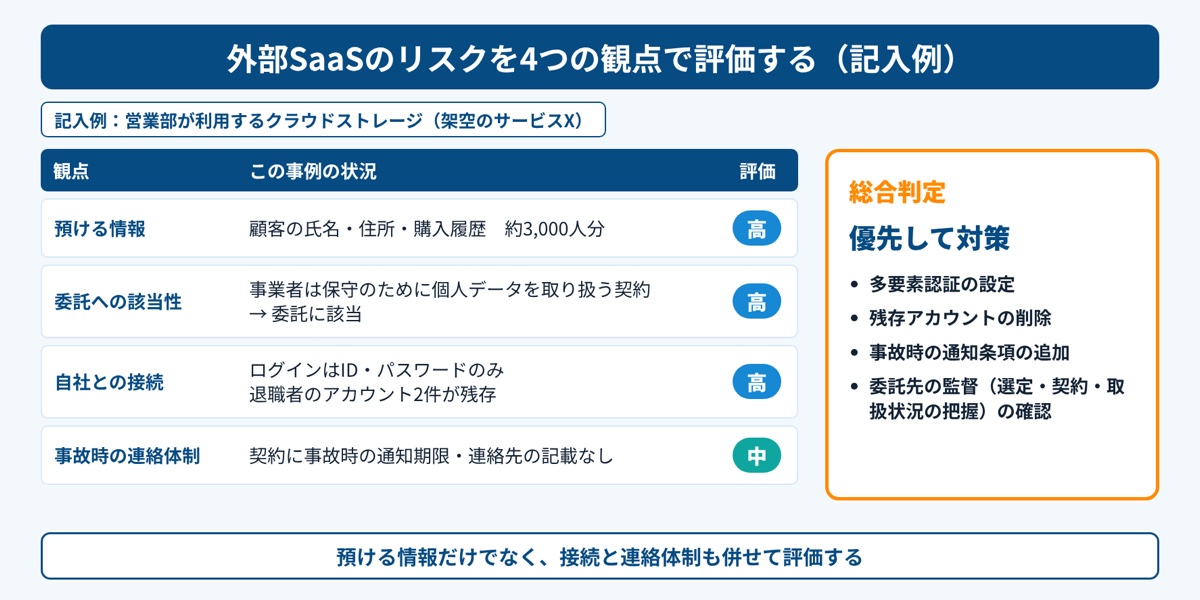
たとえば、顧客の氏名・住所・購入履歴を預けるクラウドストレージで、ID・パスワードだけでログインでき、事故時の通知期限も契約に記載されていない場合は、優先して対策すべき対象です。預けている情報だけでなく、認証や連絡体制にも課題があるためです。
一方、個人データを預けず、社外公開済みの資料だけを扱うサービスであれば、簡易な確認で足りる場合があります。確認項目を一律に増やすよりも、影響の大きい対象に確認の手間をかけることが現実的です。
6. 委託先の選定・契約・取扱状況の把握で確認すべきこと
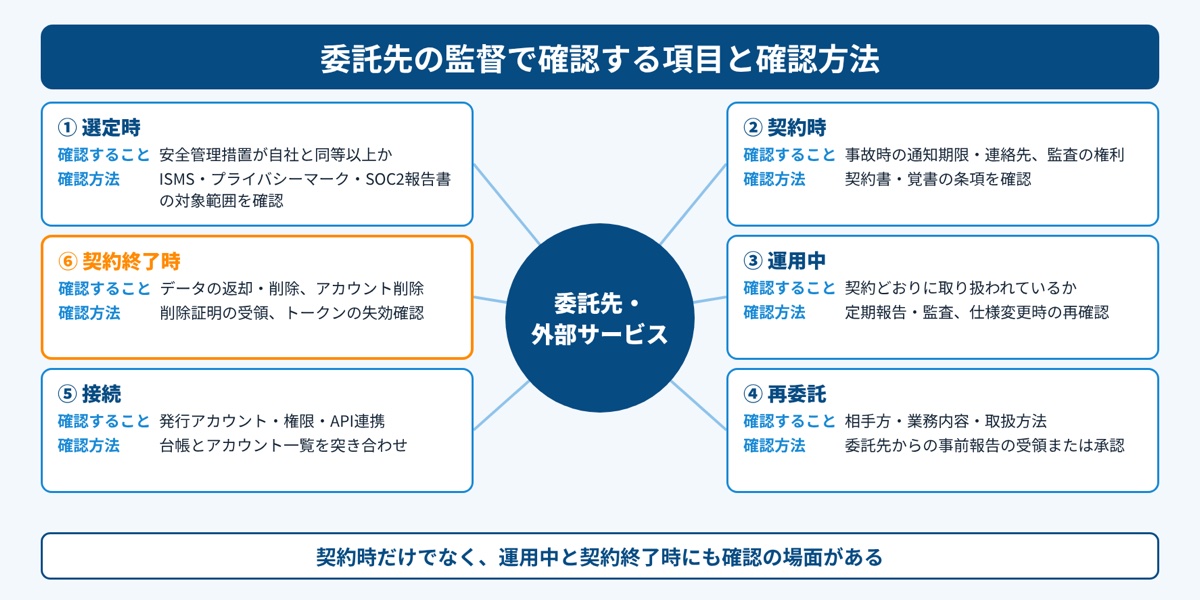
委託先の監督では、取引開始前の確認と、開始後の継続的な確認を組み合わせます。ガイドラインが示す3つの措置を実務に落とし込むと、確認事項は「選定時」「契約時」「運用中」「再委託」「接続」「契約終了時」の6つの場面に整理できます。
各場面で何を確認するかを決めておくと、契約の締結時だけに確認が集中することを防げます。
選定時:第三者認証と安全管理措置の実態を確認する
選定時は、第三者認証・保証の有無に加え、対象となる業務や拠点がその範囲に含まれるかを確認します。判断材料には、ISMS(ISO/IEC 27001)、プライバシーマーク、SOC2報告書などがあります。政府機関向けのクラウドサービスであれば、ISMAP(政府情報システムのためのセキュリティ評価制度)への登録も参考になります。
ただし、認証・保証を得ていても、事故が起きないことが保証されるわけではありません。認証を取得しているという説明だけで判断せず、委託する業務を担う部署や拠点が対象に含まれているかも確かめる必要があります。
契約時:事故時の通知と再委託の条件を書き込む
契約では、秘密保持に加え、事故時の対応や再委託、契約終了時の情報の扱いを具体的に定めます。盛り込む項目は、事故時の通知期限と連絡先、再委託の事前承認、委託元による監査や報告の求め、契約終了時のデータの返却・削除と削除証明の提出などです。
経済産業省の「サイバーセキュリティ経営ガイドライン Ver3.0」も、指示9で、委託先などを含むサプライチェーン全体の対策状況の把握と、契約による役割・責任範囲の明確化を求めています※6。事故が起きてから調整する事項を減らせるよう、契約段階で双方の対応を確認しておきます。
運用中:定期的な報告と、条件の変化への追随
運用中は、定期確認に加えて、委託の条件が変わった際にも確認し直す仕組みが必要です。年1回の報告や監査だけでは、その間に起きた変化を把握しきれないことがあります。委託先の体制変更、サービスの仕様変更、再委託先の追加などを、再確認のきっかけとして整理しておきます。
取引先のセキュリティ対策を共通の基準で確認する仕組みとして、経済産業省は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を整備しています※7。★3・★4は、2026年度末頃の制度開始(申請受付の開始)を目指すとしています。
7. 外部SaaS・委託先のアカウントと接続を台帳で管理する
委託先・外部サービスの台帳には、情報の預け先だけでなく、アクセスできるアカウントや接続も記録します。どの事業者に何を預け、誰がどのアカウントでアクセスできるかが分からなければ、漏洩の連絡を受けても影響範囲を判断できません。
少なくとも、次の項目を記録しておきます。
- 委託先・サービス名と、自社側の管理部門
- 預けている情報の種類(個人データの有無、要配慮個人情報の有無)
- 個人情報保護法上の「委託」に当たるかどうか
- 再委託の有無と、再委託先
- 自社が発行したアカウントごとの利用者と権限、多要素認証(知識・所持・生体情報のうち、異なる2種類以上の要素で本人確認する仕組み)の有無
- API連携の有無と連携先、その管理責任者
- 事故時の通知期限と連絡先
- 最終確認日と、契約終了時のデータ返却・削除の方法
なお、パスワードやAPIトークンそのものは台帳に記載せず、別の手段で厳重に管理します。
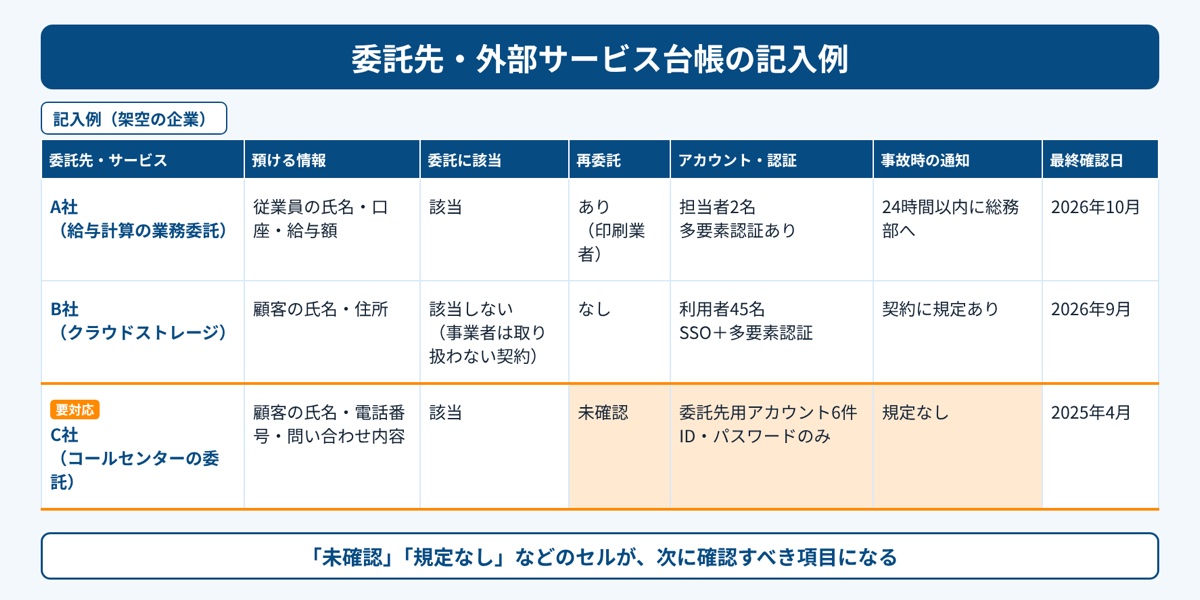
台帳は、契約終了や担当者の交代に合わせて更新する必要があります。特に、委託先の担当者に発行したアカウントや、SaaS同士を連携させるAPIトークン(システム同士の接続に使う認証情報)は、利用が終わっても残りやすいため、確認が重要です。
契約が終了していても、アカウントやトークンが有効なままであれば、接続できる状態が続きます。契約上の終了と、システム上の接続終了を併せて確認し、アカウントの削除やトークンの失効まで台帳に反映する運用が必要です。
8. 委託先から漏洩の連絡を受けたときの初動対応
漏洩の連絡を受けたら、影響範囲の確認と並行して、ログなどの証拠を保全し、被害拡大のおそれがある接続やアカウントを必要に応じて停止し、報告対象かどうかを判断します。報告期限は自社が事態を知った時点から進むため、連絡を受けた当日から対応を始める必要があります。
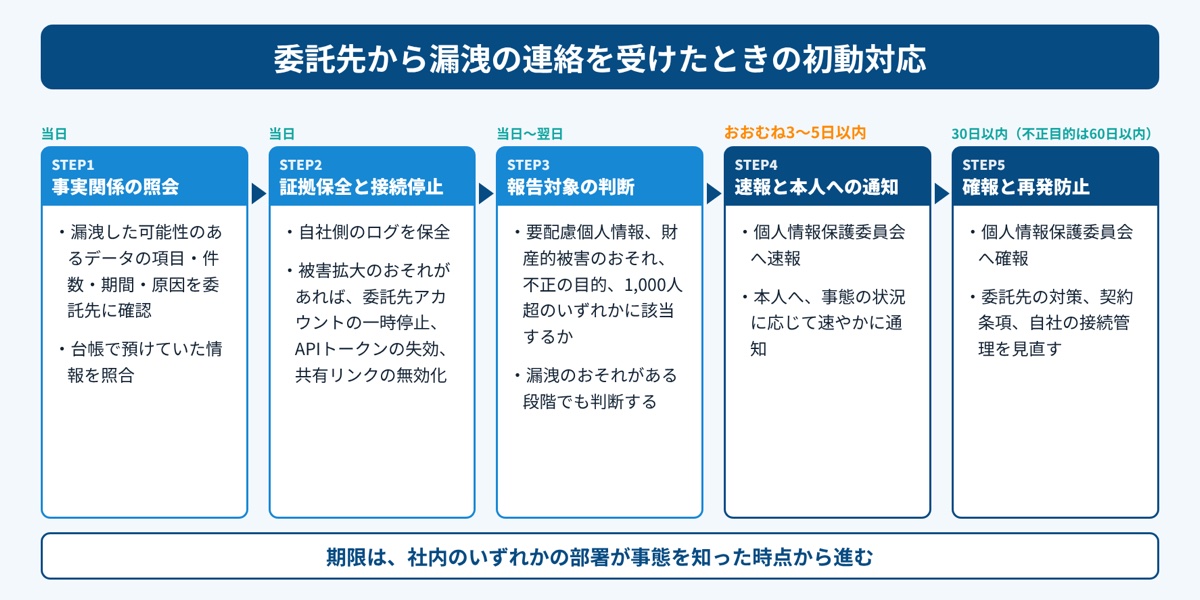
- 事実関係の照会:委託先に、漏洩した可能性のあるデータの項目、件数、期間、原因(不正アクセスか誤操作かなど)を確認します。台帳と照合し、自社が預けていた情報を確認します
- 証拠の保全と接続の停止:自社側のログなどの証拠保全を進めるとともに、被害拡大のおそれがある場合は、委託先に発行したアカウントの一時停止、APIトークンの失効、共有リンクの無効化など、自社側で実施できる措置を行います
- 報告対象の判断:要配慮個人情報、財産的被害のおそれ、不正の目的、1,000人超の4つの観点から、個人情報保護委員会への報告が必要かを判断します
- 速報と本人への通知:報告対象であれば、おおむね3〜5日以内を目安に速報を行います。本人にも、事態の状況に応じて速やかに通知し、通知が困難な場合は本人の権利利益を保護するための代替措置を講じます
- 再発防止と契約の見直し:原因が分かった段階で、委託先の対策、契約条項、自社の接続管理を見直します
社内の連絡経路が曖昧だと、業務部門が委託先からの連絡を受けたまま、対応が進まないおそれがあります。受けた部署を問わず、情報システム部門と法務部門に共有するルールを、あらかじめ決めておくことが大切です。
平常時に整備した台帳と連絡体制が、初動対応の土台になります。情報の預け先と接続を把握しておくことは、事故時に確認すべき対象を絞る上でも役立ちます。
9. OPTiM Biz Premiumで外部SaaSと自社アカウントを可視化し、つながりを管理する
OPTiM Biz Premiumは、社内で利用するSaaSと、そこに紐づくアカウントの把握を支援します。MDMのOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。委託先・外部サービスの管理に必要な、利用実態の把握に活用できます。
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、余剰ライセンスを特定できます。情報システム部門が把握していないクラウドサービスやソフトウェア、いわゆるシャドーITも検知できます。台帳に載っていない外部サービスに、業務データが預けられていないかを確認する手がかりになります。
ID管理では、企業のアカウントを1画面で集中管理でき、CSVによる一括登録・削除に対応しています。また、SSO(シングルサインオン:1回の認証で複数のサービスにログインできる仕組み)や、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証も利用できます。SSOで連携した外部SaaSへのログインに多要素認証を組み合わせることで、ID・パスワードだけに頼らない運用に近づけられます。
一方、委託先の選定、契約条項の整備、取扱状況の確認、事故時の連絡体制づくりは、企業側で継続する必要があります。アカウントを削除した後も、接続用トークンや、委託先・SaaS側で付与した権限が残っていないかは、別途確認が必要です。
OPTiM Biz Premiumは、これらの運用の前提となる「どのサービスを、誰が、どのアカウントで使っているか」を把握し続けるための基盤として役立ちます。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
委託先や外部SaaSは、社内だけでは回らない業務を支える欠かせない存在です。その一方で、情報システム部門の担当者にとっては、自社が直接管理しにくい場所で起きた事故についても、委託元として対応を求められる悩ましい領域です。全てを一度に整えることが難しい場合は、法令上必要な対応を確保した上で、リスクの高い対象から改善を進めましょう。
今週中に取り組みたいのは、顧客情報や従業員情報を預けている委託先・外部サービスを洗い出し、それぞれの契約に事故時の通知期限と連絡先が書かれているかを確認することです。委託先で報告対象となる漏洩などが起きた場合、委託元は自社が事態を知った時点(遅くとも委託先から通知を受けた時点)から、速やかに(おおむね3〜5日以内を目安に)速報、30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に確報を行う必要があります。連絡が業務部門で止まらないよう、社内の連絡経路も併せて決めておきましょう。
年内には、洗い出した委託先・サービスを台帳にまとめ、個人情報保護法上の委託に当たるか、再委託の有無、自社が発行したアカウントごとの利用者・権限と多要素認証の有無、API連携の有無を記録します。契約が終わった委託先のアカウントやAPIトークンが残っていないかも、この機会に確認します。
その後は、契約終了や担当者の交代、サービスの追加のたびに台帳とアカウントを更新する仕組みを作り、リスクに応じて定期的に取扱状況を評価し、委託条件やサービスの仕様が変わった際にも確認します。2026年度末頃にはSCS評価制度の★3・★4の申請受付の開始も予定されており、取引先から対策状況の説明を求められる場面が増える可能性があります。自社が何をどこに預け、どのようにつながっているかを説明できる状態を作っておくことが、次の委託先事故に備える確かな一歩になります。
出典
- ※1IPA(情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月29日)
- ※2IPA(情報処理推進機構)「情報セキュリティ10大脅威2026 解説書[組織編]」(PDF、2026年3月)
- ※3個人情報保護委員会「令和7年度個人情報保護委員会 年次報告」(2026年7月)
- ※4個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- ※5個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」Q7-53
- ※6経済産業省「サイバーセキュリティ経営ガイドライン Ver 3.0」
- ※7経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」