
この記事の要点
- ドメイン管理のセキュリティ対策とは、自社のドメイン名の「更新」「登録情報」「DNS設定」「廃止」を管理し、更新漏れによる停止や、第三者による乗っ取り・再登録を防ぐ取り組みです。
- .comなどのgTLDは、更新されないと有効期限後に削除され、期限後に更新できる期間や削除の時期はレジストラの規約によって異なります。汎用JPドメイン名は、廃止の翌日から20日間に限り登録回復を申請できます。有効期限切れや廃止によってWebサイトやメールが停止し、その後、ドメイン名が第三者の手に渡るおそれがあります。
- 乗っ取りを防ぐには、管理サービスのアカウント保護(多要素認証・権限分離)、移転・変更のロック、不要なDNSレコードの削除、管理台帳による一元管理を組み合わせることが有効です。
1. ドメイン管理のセキュリティ対策とは
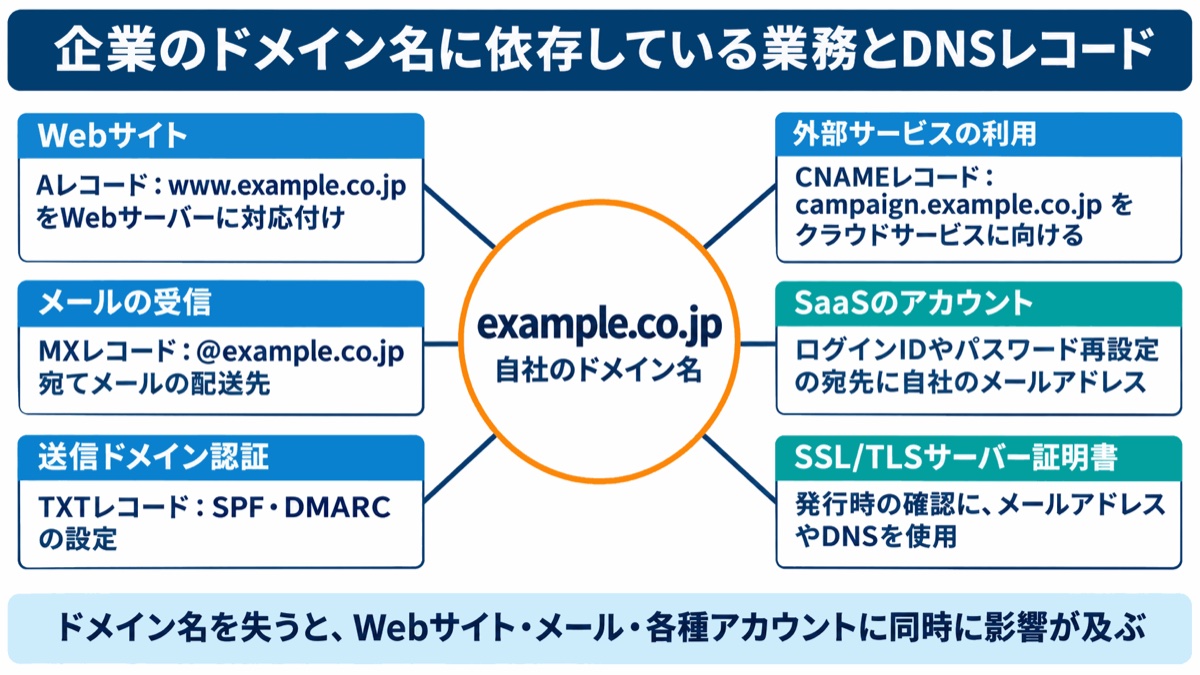
ドメイン管理のセキュリティ対策とは、企業が保有するドメイン名について、取得後の更新から廃止まで、責任者と手順を決めて管理することです。有効期限の更新、登録者情報の維持、DNS設定の変更、不要になった際の廃止を適切に行い、更新漏れによるサービス停止や、第三者による乗っ取り・悪用を防ぎます。
ドメイン名は、example.co.jpのようにインターネット上の住所に当たるものですが、その用途はWebサイトの表示だけではありません。DNS(ドメイン名とサーバーを対応付ける仕組み)には、Webサーバーの場所を示すAレコード、メールの配送先を示すMXレコード、送信ドメイン認証のSPF・DMARCに使うTXTレコード、外部サービスにサブドメインを向けるCNAMEレコードなどが登録されています。
また、そのドメインのメールアドレスは、SaaSのログインIDやパスワード再設定の宛先にも使われます。SSL/TLSサーバー証明書を発行する際の確認にも、メールアドレスやDNSが利用されます。
このため、ドメイン名を失ったり、関連する設定を不正に書き換えられたりすると、Webサイトだけでなく、メールや各種サービスのアカウントにも影響が及びます。企業のドメイン管理では、「サイトを表示できるか」に加え、「どの業務やサービスがそのドメインに依存しているか」を把握する視点が必要です。ドメイン名を継続的に管理することは、情報漏洩の防止とブランドの保護につながります。
2. ドメインをめぐる4つのリスク
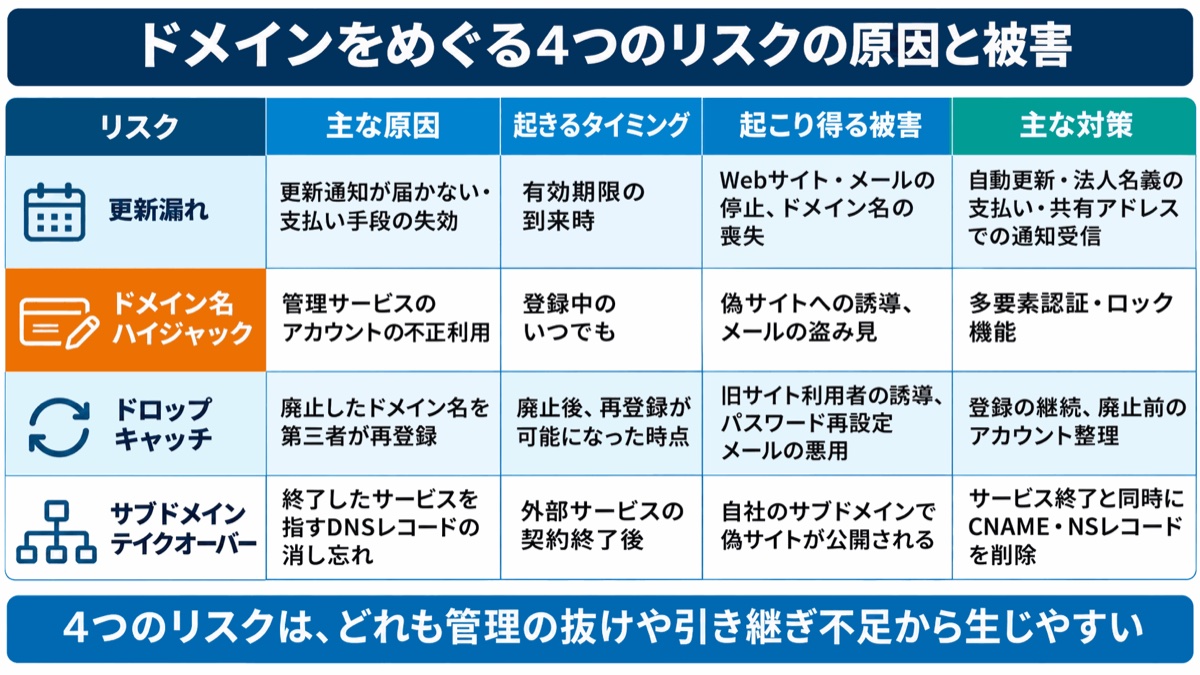
企業が押さえておきたいドメイン名のリスクは、「更新漏れ」「ドメイン名ハイジャック」「ドロップキャッチ」「サブドメインテイクオーバー」の4つです。原因や被害の広がり方が異なるため、それぞれを区別して対策を考える必要があります。
いずれも、技術的な脆弱性だけでなく、管理の抜けや担当者交代時の引き継ぎ不足など、日常の運用上のすき間から生じやすい点が共通しています。図のとおり、4つのリスクは起きるタイミングも異なり、更新漏れは有効期限の到来時、ドロップキャッチは廃止後、サブドメインテイクオーバーは外部サービスの契約終了後に、それぞれ表面化します。
ドロップキャッチとは、廃止されたドメイン名が再び登録できるようになる瞬間を狙い、再登録する行為です。自社が利用を終えていても、旧サイトへのリンクや、そのドメインのメールアドレスを使ったアカウントが残っていると、第三者による悪用につながるおそれがあります。
一方、サブドメインテイクオーバーは、キャンペーンサイトなどの終了後に残ったDNS設定を悪用し、自社のサブドメインを乗っ取る攻撃です。ドメイン名そのものの登録を継続していても、不要な設定を残しているとリスクが生じます。
更新漏れには期限と支払いの管理、ハイジャックには管理権限の保護、使わなくなったドメイン名やサブドメインには廃止時の確認が必要です。登録中だけでなく、利用を終える段階まで管理の対象に含めることが重要です。
3. 更新漏れはなぜ起きるのか:gTLDの有効期限切れから削除までの流れ
更新漏れを防ぐには、自動更新を設定するだけでなく、更新通知が届き、支払いが完了する状態を維持する必要があります。通知先や支払い手段が登録時のままになっていると、担当者が更新の必要性に気付かないまま、有効期限を迎えるおそれがあります。
たとえば、通知先のメールアドレスが担当者の退職・異動によって使われなくなっていたり、支払いに使っている個人のクレジットカードの有効期限が切れていたりすると、通知の確認や自動更新が滞ります。更新の仕組みを設定したことと、その仕組みが機能し続けていることは分けて確認しなければなりません。
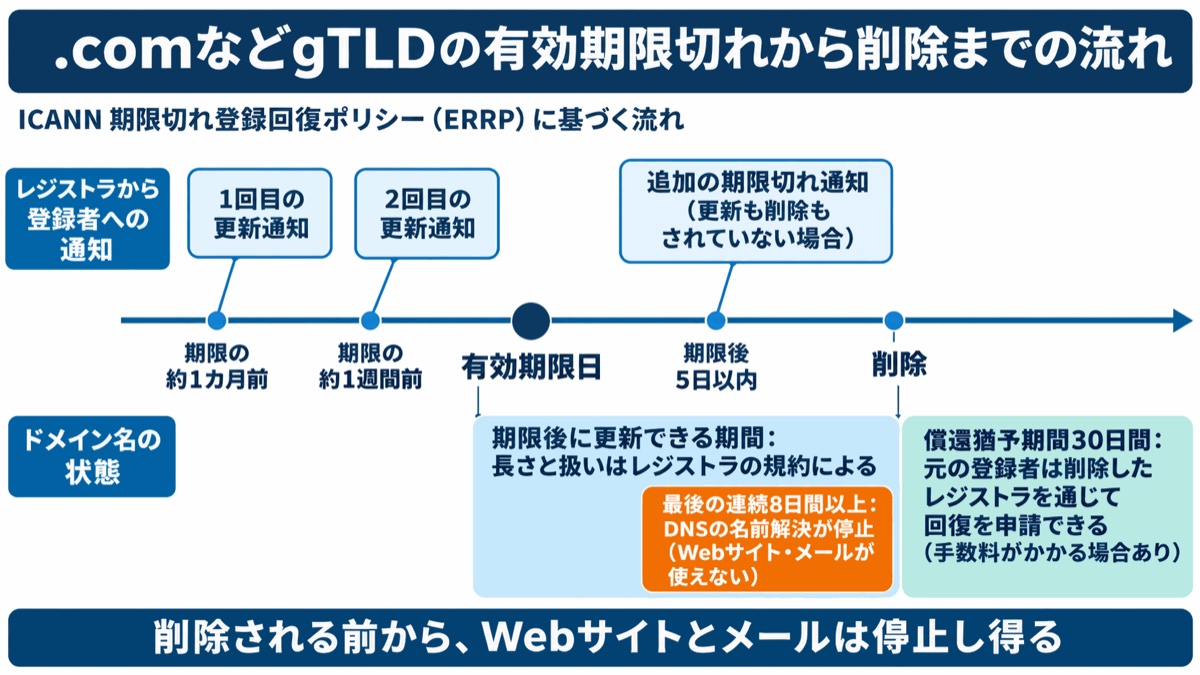
.comや.netなどのgTLD(分野別トップレベルドメイン)には、ICANN(ドメイン名の国際的な調整機関)の「期限切れ登録回復ポリシー(ERRP)」が適用されます。レジストラ(登録を受け付ける事業者)は、有効期限のおよそ1カ月前と1週間前に、登録者へ更新通知を送ることになっています※1。更新も削除もされずに期限を過ぎた場合は、期限後5日以内に追加の通知が送られます※1。
期限を過ぎたドメイン名は、削除前の一定期間、DNSによる名前解決が停止されます。期限から8日以上たって削除される場合は、元の登録者が更新できる期間のうち、少なくとも最後の連続8日間は名前解決が停止され、Webサイトやメールが利用できなくなります※1。ドメイン名が削除されていなくても、業務への影響はすでに生じ得るということです。
削除後も、.comや.netなど多くのgTLDのレジストリ(TLDを管理する組織)には、原則として30日間の「償還猶予期間(Redemption Grace Period)」があり、元の登録者は削除したレジストラを通じて登録を回復できます※1。ただし、一部のgTLDは対象外で、レジストラが回復の手数料を請求する場合もあるため、条件は管理事業者に確認してください※1。
削除前に更新できる期間や期限切れ登録の扱いは、レジストラの規約によって異なります。削除前の段階で第三者への譲渡を定めている場合もあるため、「期限を過ぎても、しばらくは問題ない」と考えることは避けましょう。回復手続きは万一の場合の対応と位置付け、期限内に更新を完了させる運用が基本です。
4. JPドメイン名の有効期限と廃止後の扱い
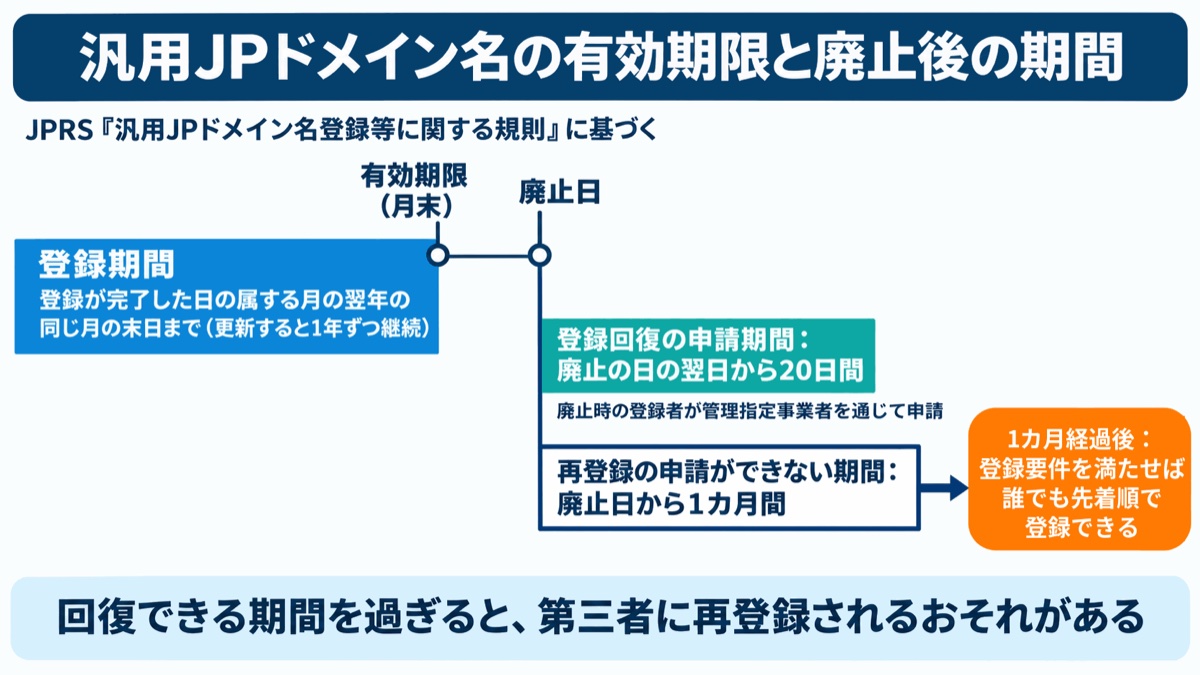
JPドメイン名は、gTLDとは期限や廃止後の手続きが異なります。同じ管理サービスで契約していても、すべてのドメイン名を同じルールで扱わず、種類ごとに有効期限と手続きを確認する必要があります。
JPRS(株式会社日本レジストリサービス)の「汎用JPドメイン名登録等に関する規則」では、登録期間は、登録が完了した日の属する月の翌年の同じ月の末日までとされています※2。更新すると1年間ずつ継続し、更新手続きは契約している管理指定事業者(JPドメイン名の登録を取り次ぐ事業者)を通じて行います。
更新されずに廃止された場合は、廃止の日の翌日から20日間に限り、廃止時の登録者が管理指定事業者を通じて登録回復を申請できます※2。管理指定事業者によって受付期限が異なる場合があるため、速やかに確認してください。また、廃止日から1カ月間は再度の登録申請ができません※2。この期間を過ぎると、登録要件(日本国内に住所を持つことなど)を満たせば誰でも先着順で登録できる状態に戻り、ドロップキャッチの対象になり得ます。
登録を回復できる期間と、第三者を含めて再登録できるようになるまでの期間は、それぞれ異なります。廃止後の対応を考える際は、両者を混同しないことが大切です。
属性型(co.jpなど)や地域型のJPドメイン名についても、それぞれの規則で登録期間と廃止後の扱いが定められています。有効期限が月末に集中しやすいことも踏まえ、自社が保有するドメイン名ごとに、有効期限と管理指定事業者を把握しておきましょう。
5. ドメイン名ハイジャックの手口
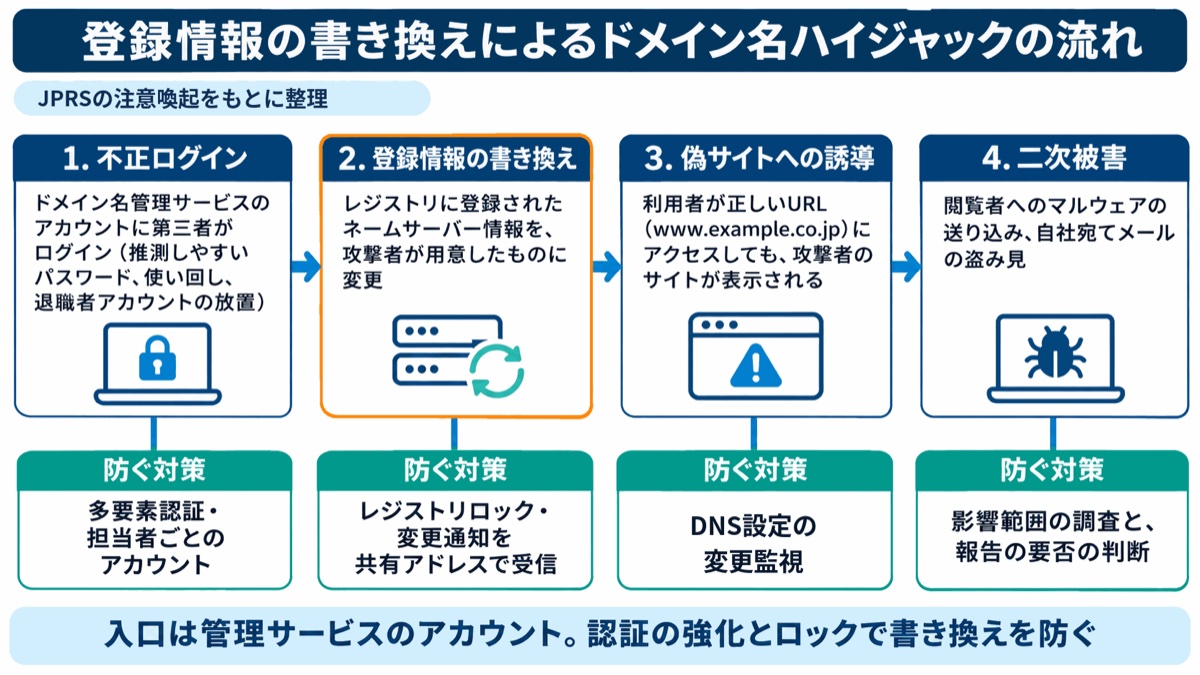
ドメイン名ハイジャックを防ぐ上では、管理サービスのアカウントと登録情報を守ることが重要です。ドメイン名ハイジャックとは、管理権限を持たない第三者が、不正な手段で他者のドメイン名を支配下に置くことをいいます※3。
JPRSは、その手口として、DNSサーバーに不正な応答を返させる方法と、ドメイン名の管理権限を奪って登録情報を書き換える方法を挙げています※3。企業の担当者には、特に後者を防ぐための管理が求められます。
2014年9月から10月にかけて、国内組織が運用する複数の.comサイトで、登録情報の不正な書き換えによるドメイン名ハイジャックの被害が確認され、JPRSが同年11月に注意喚起を行いました※4。このケースでは、レジストリに登録されたネームサーバー情報が書き換えられました。その結果、利用者が正しいURLにアクセスしても攻撃者のサイトへ誘導され、特定の閲覧者にマルウェアの注入を図る行為も確認されています※4。
典型的な入口となるのは、ドメイン名管理サービスのアカウントです。推測しやすいパスワードやパスワードの使い回し、退職者のアカウントの放置は、不正ログインにつながる要因になります。管理権限を奪われると、第三者に登録情報やDNS設定を書き換えられるおそれがあります。
ネームサーバーの書き換えは、Webサイトだけの問題にとどまりません。メールの配送先も攻撃者の管理下に移ると、取引先や顧客から届くメールが盗み見られるおそれがあります。
個人データの漏洩またはそのおそれがあり、法令上の報告対象に該当する場合は、原則として個人情報保護委員会への報告と本人への通知が必要です。報告は、事態を知った後、速報を速やかに(おおむね3〜5日以内が目安)、確報を30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行います※5。ドメイン名の乗っ取りは、サービス停止への対応だけでなく、情報漏洩の調査や報告が必要となる事態にもつながります。
6. 使わなくなったドメインとDNS設定が狙われる理由
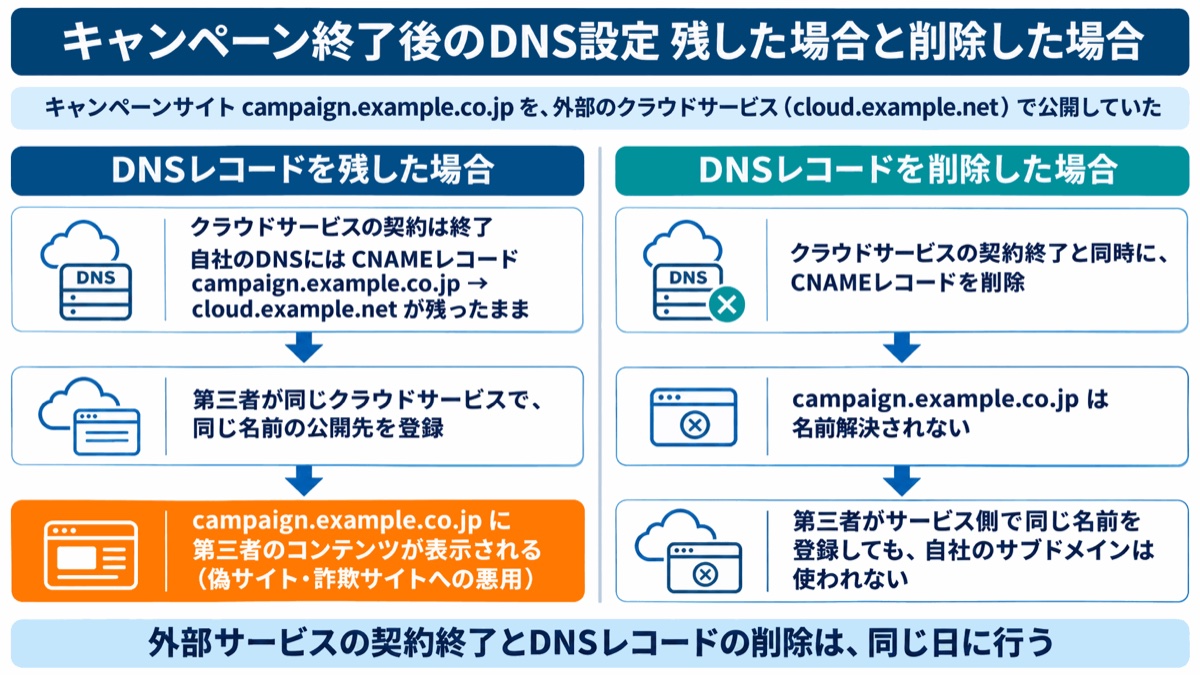
使わなくなったドメイン名やDNS設定も、利用終了後の処理が済むまでは管理が必要です。日常的に確認する機会が減り、管理の目が届きにくくなる一方で、旧サイトへのアクセスや外部サービスとの接続設定が残っている場合があります。
廃止したドメイン名のドロップキャッチ
ドメイン名を廃止する際は、Webサイトの公開終了だけでなく、リンクやメールアドレスの利用状況まで確認する必要があります。
第三者が廃止済みのドメイン名を再登録すると、残っているリンクやブックマークから訪れた利用者が、アダルトサイトや詐欺サイトなどへ誘導されるおそれがあります※6。自社では利用を終えたつもりでも、利用者にとっては、以前の企業サイトにつながる入口として残っていることがあります。
また、旧ドメインのメールアドレスをSNSやWebサービスのアカウントに登録したままにしていると、第三者が同じメールアドレスを作り直し、パスワード再設定メールを受け取ってアカウントを乗っ取ることも考えられます※6。
JPRSは、こうしたトラブルを防ぐもっとも有効な手段として、登録の継続を挙げています※6。利用を終えたドメイン名についても、残っている用途や第三者に渡った場合の影響を確認した上で、廃止を判断することが重要です。
DNSレコードの消し忘れによるサブドメインテイクオーバー
外部サービスの利用を終了するときは、そのサービスを指すDNSレコードも併せて整理する必要があります。契約の終了だけでは、自社のDNS設定に残った参照先まで取り除かれるとは限りません。
JPRSは2025年1月21日、「終わったWebサイトのDNS設定、そのままになっていませんか?」として、ダングリングレコード(参照先がなくなったまま残るDNSレコード)への注意を呼びかけました※7。
たとえば、campaign.example.co.jpを外部のクラウドサービスに向けるCNAMEレコードを残したまま、サービス契約を終了するケースです。第三者が同じサービスで同じ名前を登録できると、自社のサブドメインで不適切なコンテンツを公開されるおそれがあります。利用を終了したDNSサービスを指すNSレコードが残り、第三者がその参照先で対象サブドメインのDNS設定を作成できる場合も、NSテイクオーバーと呼ばれる同様の乗っ取りが起こり得ます※7。
期間限定のキャンペーンサイトでも、公開終了後にDNS設定が残ると、乗っ取りに悪用されるおそれがあります。公開時の設定だけでなく、終了時にどのDNSレコードを削除するかまで管理することが必要です。
7. 乗っ取りを防ぐ技術的対策
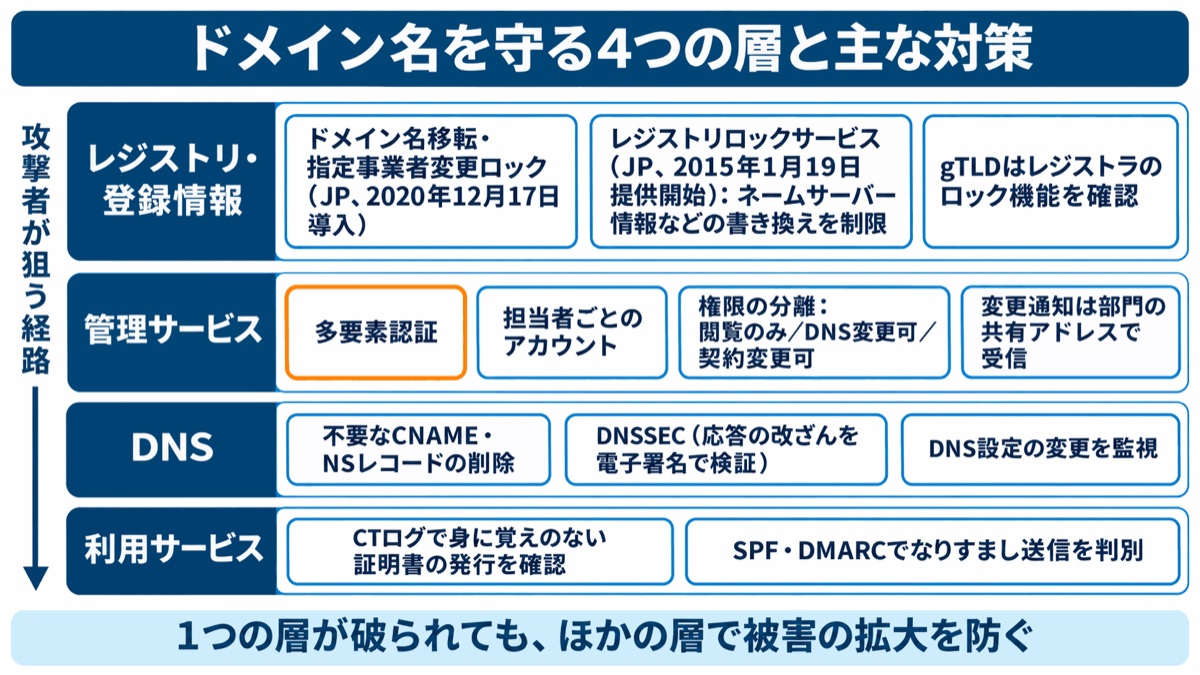
乗っ取り対策は、レジストリ・管理サービス・DNS・利用サービスの各層で重ねて実施することが有効です。それぞれの対策が担う役割を整理し、1つの対策が破られても、ほかの層で被害の拡大を防げるようにします。
レジストリ・登録情報の層:ロック機能の利用
登録情報の保護では、ロック機能の利用を検討します。ロック機能は種類によって保護できる範囲が異なり、移転や管理事業者の変更だけを制限するものと、ネームサーバー情報などの書き換えまで制限するものがあります。
JPドメイン名では、2020年12月17日から「指定事業者変更ロック」が導入されています※8。汎用JPドメイン名と都道府県型JPドメイン名では、ドメイン名移転と指定事業者変更の両方の申請を受け付けない「ドメイン名移転・指定事業者変更ロック」を設定できます※8。さらにJPRSは2015年1月19日から、登録者の名称やネームサーバー情報などの意図しない書き換えを防ぐ「レジストリロックサービス」を提供しており、指定事業者を通じて申し込みます※9。
gTLDでも、レジストラのロック機能を利用できる場合があります。また、TLDによっては、レジストリ側で登録情報の変更などを制限する「レジストリロック」をレジストラ経由で申し込めます。自社が利用しているドメイン名と管理事業者を確認し、利用可能なロック機能を把握しましょう。
管理サービスの層:アカウントの保護
管理サービスのアカウントは、認証の強化と権限の分離によって保護します。推測されにくいパスワードに加え、多要素認証(パスワードとは別の要素も使って本人確認する仕組み)を設定することが基本です。
共有アカウントの利用を避け、担当者ごとにアカウントを分けることも有効です。権限は、閲覧のみ、DNS変更可、契約変更可など、担当する業務に応じて分けます。登録情報の変更通知メールは個人宛てにせず、部門の共有アドレスで受け取り、担当者の不在や交代によって確認が途切れないようにします。
DNSの層:設定の整理と監視
DNSの管理では、不要な設定を残さないことと、不正な変更に気付けることが重要です。不要になったCNAME・NSレコードは、サービス終了と同時に削除します。
併せて、DNSSEC(DNSの応答が改ざんされていないことを電子署名で検証できる仕組み)の導入や、DNS設定の変更を検知して通知する監視を検討します。DNS応答の検証と設定変更の監視を組み合わせ、DNSの保護と異常の早期把握につなげます。
利用サービスの層:なりすましへの備え
ドメイン名を利用するWebサイトやメールでも、なりすましへの備えが必要です。
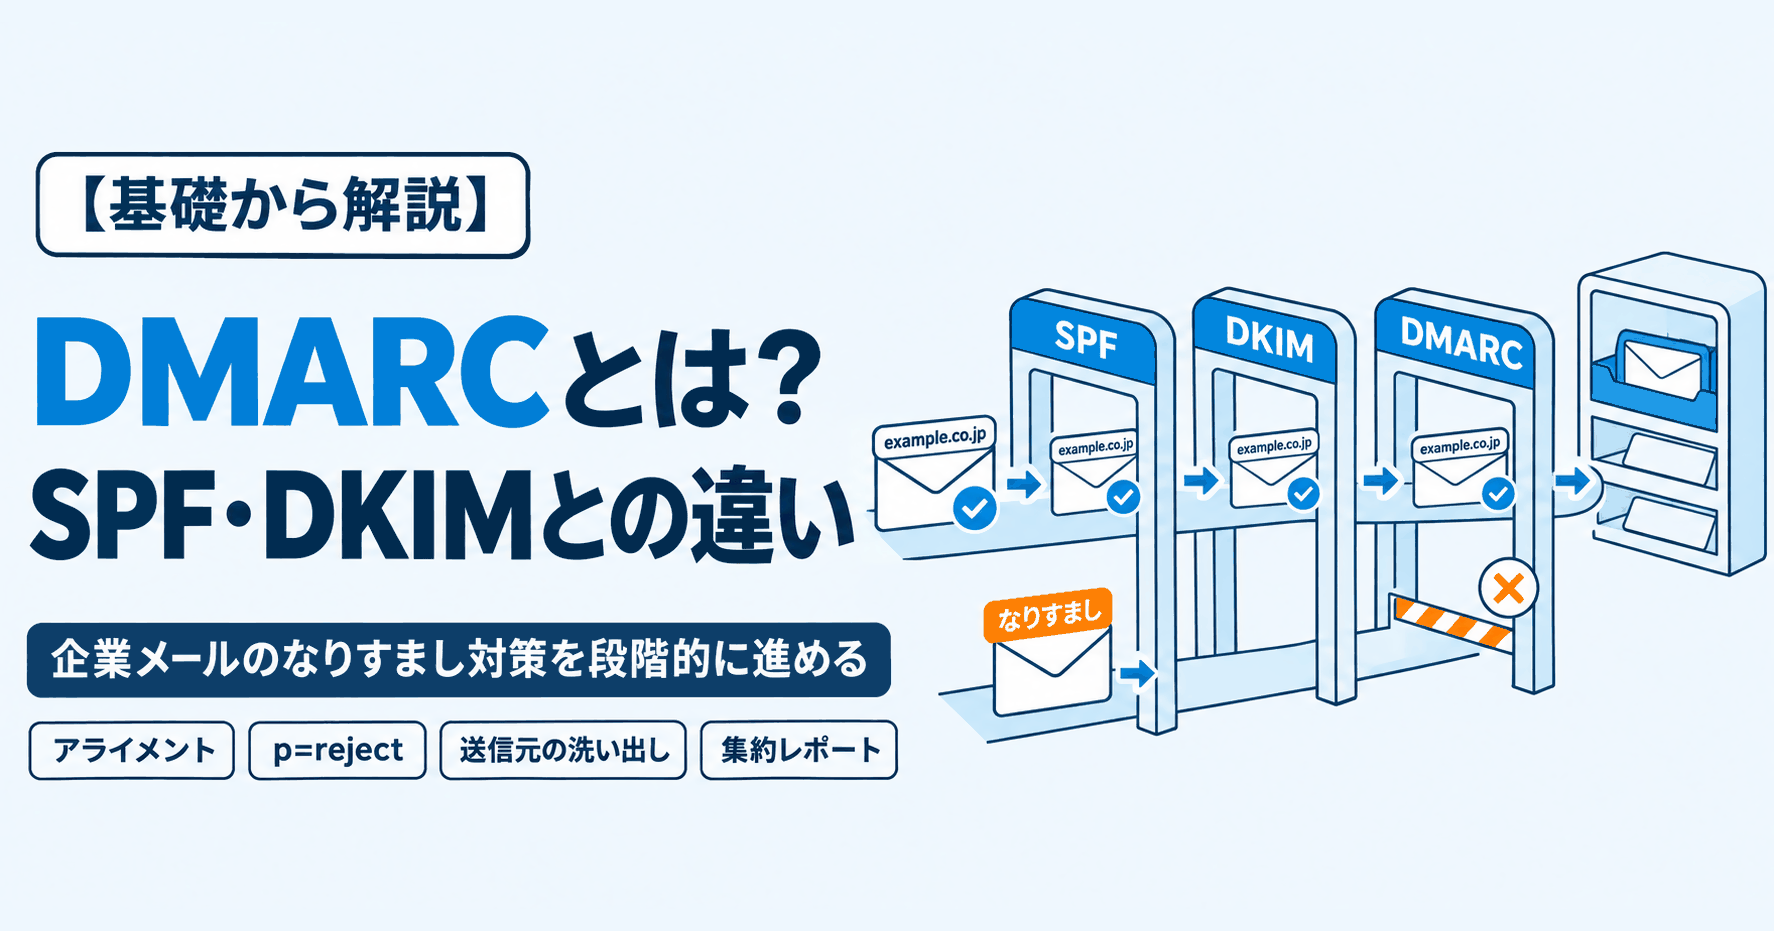
SSL/TLSサーバー証明書については、発行記録が公開される「証明書透明性(CT)ログ」を確認することで、自社ドメインで身に覚えのない証明書が発行されていないかを把握できます。メールではSPF・DMARCを設定し、自社ドメインを使ったなりすまし送信を受信側で判別しやすくします。
8. 更新漏れを防ぐ運用ルールと管理台帳
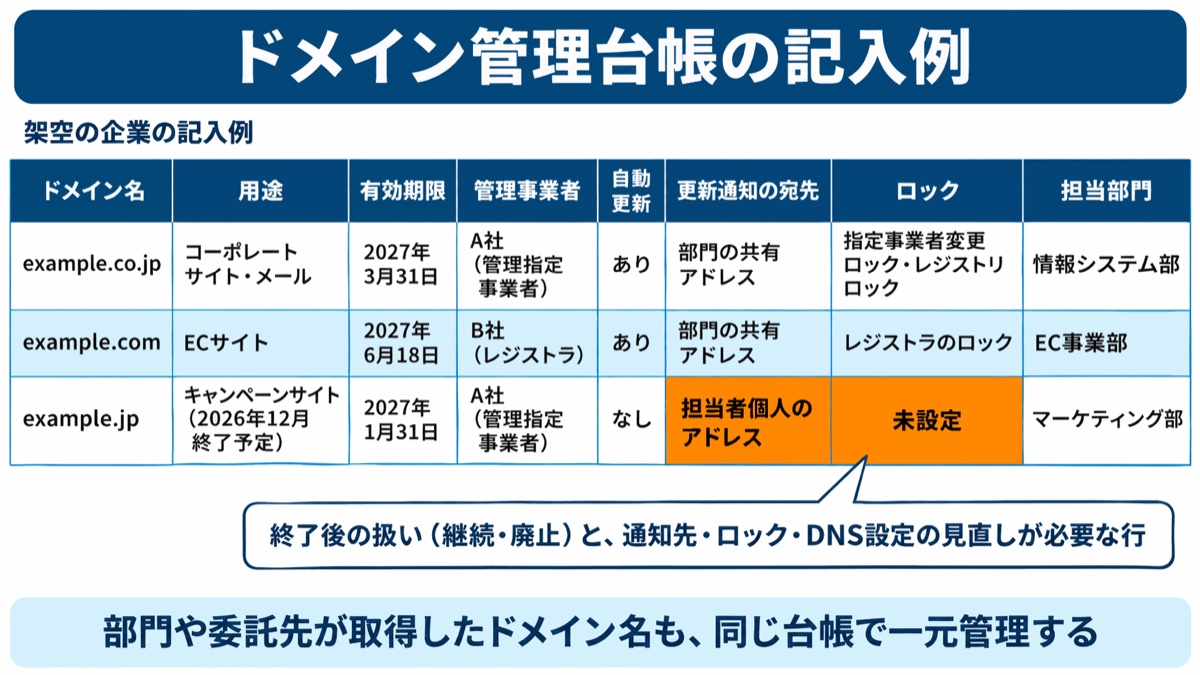
更新漏れや管理の放置を防ぐには、ドメイン名を一元的に把握し、取得・更新・廃止のルールをそろえる必要があります。技術的な対策を導入しても、対象となるドメイン名や担当者が分からなければ、設定や運用の抜けを確認できません。
JPRSは、部門ごとに複数の管理サービスが使われると全体を把握できず、管理が放置されたドメイン名が生じ、乗っ取りのリスクが高まると指摘しています※3。
管理台帳で押さえる項目
管理台帳には、契約・設定・担当者の情報をまとめ、誰が見ても管理先と対応すべき内容が分かるようにします。
記録する項目は、ドメイン名、用途、有効期限、レジストラまたは管理指定事業者、管理サービスのアカウント保有者、ロックの設定状況、DNSを管理する事業者、担当部門です。更新漏れを防ぐため、自動更新の設定有無、更新通知の宛先、支払い手段の有効期限、更新完了を確認した日も併せて記録します。有効期限だけでなく、設定変更や契約手続きが必要になった際の窓口まで把握できる形にします。
情報システム部門が直接取得したものに限らず、部門が独自に取得したキャンペーン用ドメインや、委託先が代理で取得したドメインも対象に含めます。その際は、登録者が自社になっているかも確認してください。
更新と廃止のルール
更新は自動更新を基本とし、担当者個人に依存しない連絡先と支払い手段を用意します。支払いには法人名義の手段を使い、登録者の連絡先は部門の共有アドレスにして、担当者が交代しても通知が届くようにします。管理サービスの画面で登録情報を定期的に確認し、公開されている登録情報とも照合しておくと安心です。JPドメイン名はJPRSのWhois(ドメイン名の登録情報を検索できるサービス)で、gTLDはRDAP(Whoisの後継となる登録情報の検索方式)に対応した検索サービスで確認できます。gTLDでは、2025年1月28日に登録情報の提供方式がWhoisからRDAPへ切り替わりました※10。
廃止は、サイトを使わなくなった時点ですぐに決めるのではなく、残っている利用関係を整理してから判断します。アクセス状況の確認、利用者への周知、そのドメインで登録したアカウントの連絡先変更、DNS設定の削除を済ませ、第三者に渡った場合の影響を確認することが大切です。
異常に気付いたときの初動
異常が起きたときは、有効期限と設定の状態を確認し、不正な変更が疑われる場合は管理事業者へ連絡します。
「Webサイトが表示されない」「メールが届かない」「身に覚えのない変更通知が届いた」といった場合は、まず管理サービスにログインし、有効期限、ネームサーバー、DNSレコードを確認します。不正な変更が疑われる場合は、パスワードの変更と多要素認証の再設定を行い、レジストラまたは管理指定事業者に設定の復旧とロックを依頼します。
メールの盗み見が疑われる場合は、設定の復旧に加えて、情報が漏洩した可能性のある範囲を調べます。個人データが含まれていれば、法令上の報告が必要かどうかを判断します。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. ドメイン管理と併せて、平時の漏洩ルートを30項目で点検する
ドメイン管理を見直す際は、周辺のアカウント管理や連絡体制も併せて点検することが有効です。更新漏れや乗っ取りの背景には、退職者アカウントの放置、部門が独自に契約したサービスの把握漏れ、担当者不在時の連絡体制の不備など、平時から残っている問題があります。
ドメイン名だけを点検しても、その周辺に同じ管理上のすき間が残っていれば、別の経路から情報が流出するおそれがあります。管理台帳の整備や担当者の確認を、組織全体の対策状況を見直す機会として活用できます。
「情報漏洩対策チェックリスト(30項目)」は、自社の「塞がれていない漏洩ルート」を30項目で確認できる資料です。外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループに分けて対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも分かります。
形式はPDF(A4・6ページ)で、印刷して記入することもできます。ドメイン管理台帳の整備を機に、組織全体の漏洩ルートも点検したい方はご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
ドメイン名は、取得した担当者が異動したり、部門ごとに管理サービスが分かれたりして、情報システム部門が全体を把握しきれなくなる場合がある資産です。だからこそ、日々の業務の合間に一度に整えようとせず、段階を分けて進めることをおすすめします。
今週中には、自社が保有するドメイン名を洗い出し、それぞれの有効期限、契約している管理サービス、更新通知の届く宛先を確認してください。退職者や個人のメールアドレスが登録されていれば、その場で部門の共有アドレスに変更するだけでも、更新漏れのリスクは下がります。
年内には、管理サービスのアカウントに多要素認証を設定し、JPドメイン名であれば指定事業者変更ロックの設定状況を管理指定事業者に確認します。併せて、終了したキャンペーンサイトを指すCNAMEレコードなど、参照先のないDNSレコードが残っていないかを点検してください。
その後は、管理台帳を整備して、ドメイン名の取得・更新・廃止を情報システム部門が把握できる仕組みにします。ドメイン名の取得や廃止を申請制にしておけば、管理の抜けが生じにくくなります。
ドメイン名は、利用を終えた後もメールやアカウントとの関係が残ります。更新期限の確認に加え、誰が何に使っているか、廃止前に何を整理するかまで台帳と手順に落とし込み、担当者が交代しても管理を続けられる状態にしてください。
関連記事
出典
- ※1ICANN「Expired Registration Recovery Policy(期限切れ登録回復ポリシー)」
- ※2JPRS「汎用JPドメイン名登録等に関する規則」
- ※3JPRS「ドメイン名の乗っ取りに関する注意」
- ※4JPRS「(緊急)登録情報の不正書き換えによるドメイン名ハイジャックとその対策について」
- ※5個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-3 個人情報保護委員会への報告
- ※6JPRS「ドメイン名の廃止にあたっての注意」(フィッシング対策協議会 報告会資料、2023年3月9日)
- ※7JPRS「終わったWebサイトのDNS設定、そのままになっていませんか?」(パンフレット、2025年1月21日)
- ※8JPRS「指定事業者変更ロック」
- ※9JPRS「レジストリロックサービス」
- ※10ICANN「ICANN Update: Launching RDAP; Sunsetting WHOIS」