
この記事の要点
- DMARCは、SPF・DKIMの認証結果と、受信者が目にする差出人(ヘッダーFrom)のドメインとの一致を確認し、認証に失敗したメールの扱いを送信側のドメイン所有者が受信側に示す仕組みです。
- SPF・DKIMだけでは、受信者に見える差出人アドレスの詐称を判定できません。DMARCを組み合わせ、p=quarantineまたはp=rejectを設定することで、自社ドメインを名乗るなりすましメールの隔離・拒否を受信側に求められます。
- 日本の大手企業でも、DMARCを公開しながら監視用の「p=none」にとどまる例が多く見られます。送信元を洗い出し、レポートを確認しながら段階的にp=rejectへ移行することが、実効性のある対策につながります。
1. DMARCとは?SPF・DKIMの結果を使ってなりすましメールの扱いを決める仕組み
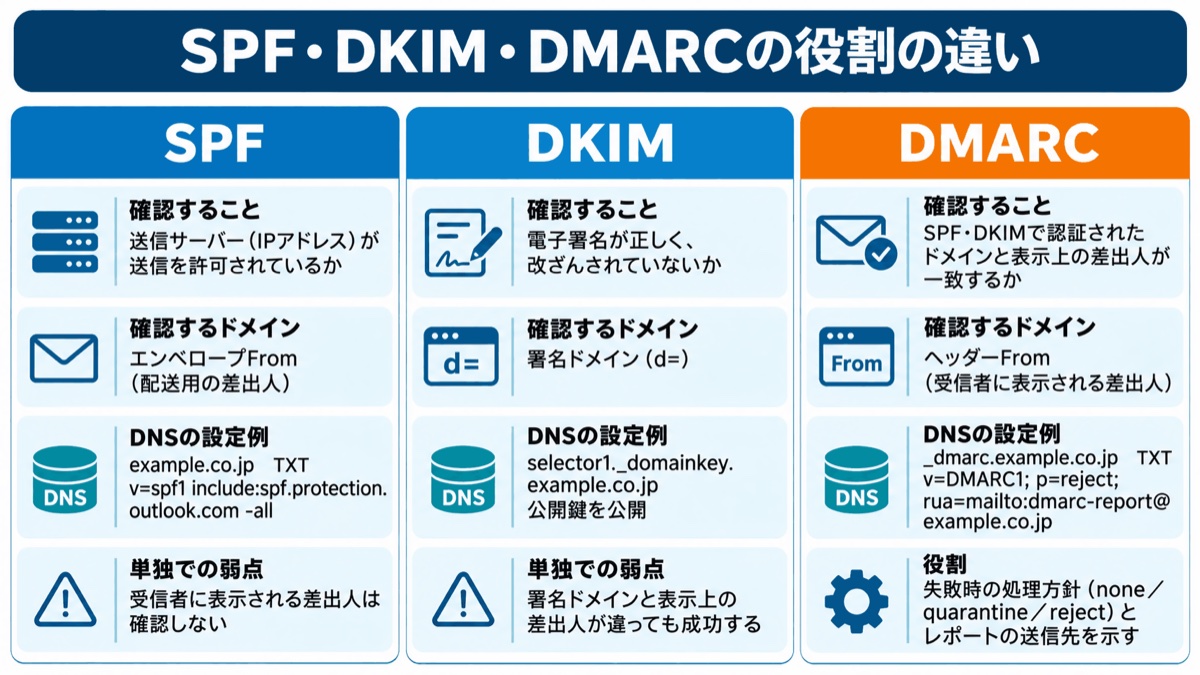
DMARC(Domain-based Message Authentication, Reporting, and Conformance)は、メールに表示された差出人のドメインが正当に使われているかを、SPF・DKIMの認証結果に基づいて判定する仕組みです。送信ドメイン認証技術の一つであり、自社を名乗るなりすましメールへの対策に使われます。
ドメイン所有者は、判定に失敗したメールについて、受信側でどう扱ってほしいかをDNSに公開します。指定するのは、特別な扱いを求めない、隔離を求める、受信拒否を求める、といった処理方針です。
SPF・DKIM・DMARCは関連する技術ですが、確認する対象は異なります。図解①では、それぞれがどのドメインを確認し、DNSにどのような値を公開するかを設定例で示しています。
| 技術 | 確認すること | DNSに公開するもの |
|---|---|---|
| SPF | 送信元のメールサーバー(IPアドレス)が、そのドメインのメール送信を許可されているか | 送信を許可するサーバーの一覧 |
| DKIM | メールに付けられた電子署名が正しく、署名の対象部分が途中で改ざんされていないか | 署名を検証するための公開鍵 |
| DMARC | SPF・DKIMで認証されたドメインと、受信者に見える差出人のドメインが一致しているか。失敗時の扱い | 失敗時の処理方針(ポリシー)とレポートの送信先 |
SPF(Sender Policy Framework)は、送信に使われたサーバーが許可されたものかを確認します。DKIM(DomainKeys Identified Mail)は、電子署名を検証することで、署名ドメインと、署名の対象部分の改ざんの有無を確認します。
DMARCは、これらの認証結果を受信者に見える差出人ドメインと結び付け、判定と処理方針の提示を行います。DMARCレコードだけを公開しても、正規メールを認証できる状態にはなりません。導入時には、送信元のSPF・DKIMの設定も併せて整える必要があります。
2. なぜ今DMARCが必要なのか
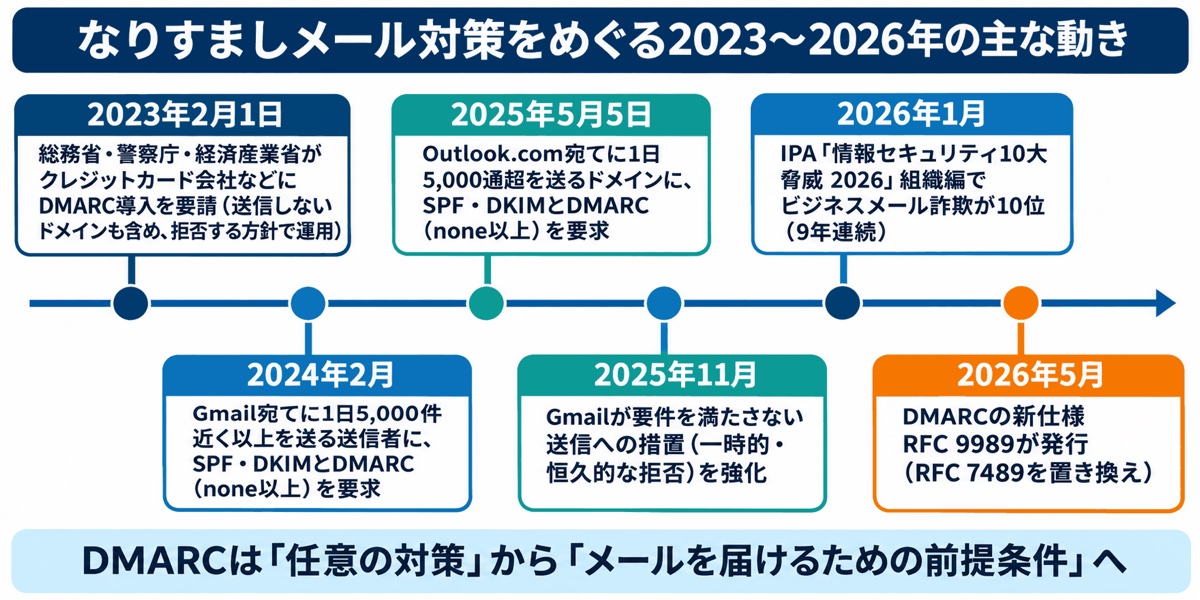
DMARCは、自社ドメインのなりすまし対策に加え、取引先や顧客へのメール配信を維持する上でも欠かせない対策になっています。行政による導入要請と、メールサービス側の送信者要件の両面で、対応を求める動きが進んでいるためです。
2023年2月1日、総務省・警察庁・経済産業省は、クレジットカード会社などにフィッシング対策の強化を要請しました。利用者向けに公開しているドメインについて、メールを送信しないものも含めて全てにDMARCを導入し、受信側でなりすましメールを拒否する方針で運用するよう求めています※1。
メールサービス側でも、一定量以上のメールを送る送信者に対する要件化が進んでいます。Googleは2024年2月から、Gmailの個人アカウント宛てに1日5,000件近く、またはそれ以上を送信する送信者に、SPFとDKIMの両方の設定と、DMARC(ポリシーはnone以上)の公開を求めています※2。2025年11月からは、要件を満たさない送信に対する一時的・恒久的な拒否などの措置を強化しています※2。
Microsoftも2025年5月5日から、Outlook.com(hotmail.com、live.com、outlook.com)宛てに1日5,000通を超えて送信するドメインに対し、SPF・DKIMの認証成功、DMARCレコードの公開(p=none以上)、およびSPFまたはDKIMの少なくとも一方でヘッダーFromとのアライメントが一致することを求めています※3。
さらに2026年5月には、DMARCの新しい仕様であるRFC 9989が、標準化過程の文書(Proposed Standard)として発行され、2015年のRFC 7489を置き換えました※4。IPA「情報セキュリティ10大脅威 2026」(組織編)でも、「ビジネスメール詐欺」が10位に入り、9年連続で選出されています※5。
企業には、送信者要件を満たしてメールを届けるための対応と、自社を名乗る不正なメールを抑止するための運用が求められています。
3. SPF・DKIMだけでは防げない「ヘッダーFrom」のなりすまし
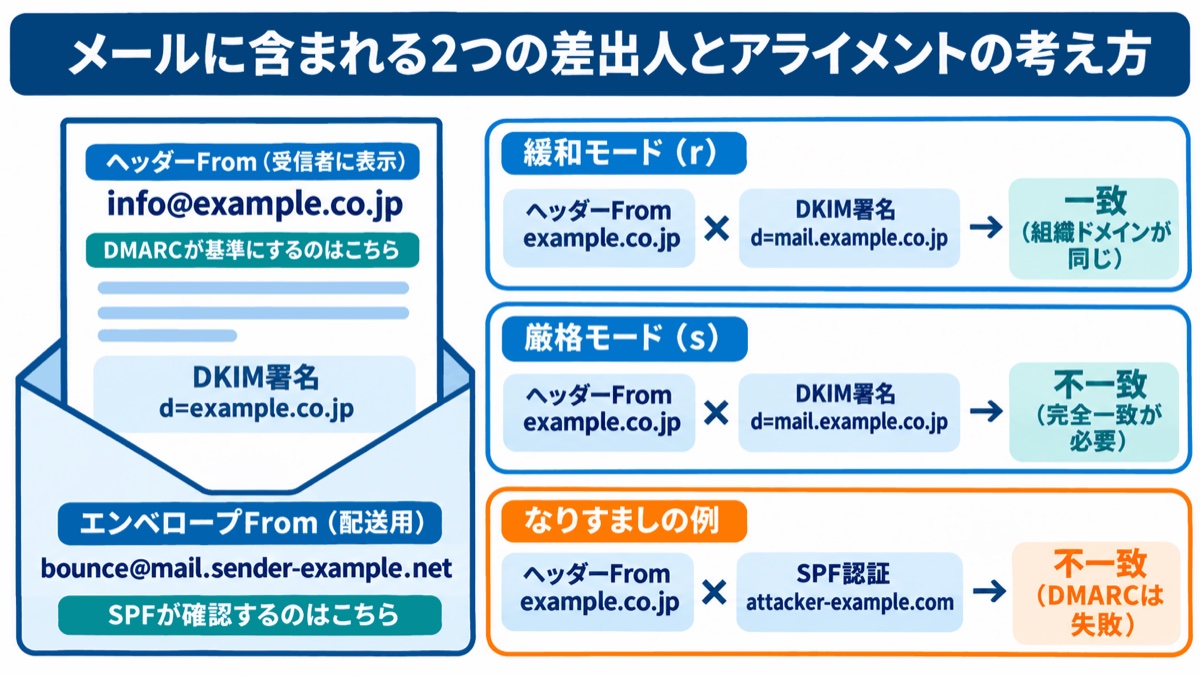
SPFやDKIMの認証に成功していても、受信者に表示される差出人アドレスが正しいとは限りません。認証で確認したドメインと、表示上の差出人ドメインが、別々である可能性があるためです。
メールには、配送に使われる「エンベロープFrom」と、メールソフト上で受信者に表示される「ヘッダーFrom」があります。封筒と便箋に例えると、エンベロープFromは封筒に書かれた差出人、ヘッダーFromは便箋に書かれた差出人に当たります。SPFが確認するのは、原則としてエンベロープFromのドメインです。
たとえば、攻撃者が自分で取得したドメインにSPFを正しく設定し、ヘッダーFromだけを「[email protected]」と偽って送信したとします。この場合、SPFの認証対象は攻撃者のドメインであるため、表示上の差出人を偽っていてもSPF認証は成功します。
DKIMも、署名に使われたドメイン(d=)とヘッダーFromのドメインが異なっていても、署名自体が正しければ認証は成功します。つまり、SPF・DKIMの成功だけでは、表示されている差出人ドメインの正当性まで確認できません。
DMARCは、SPFまたはDKIMで認証されたドメインが、ヘッダーFromのドメインと一致しているかを確認します。この一致の確認が「アライメント」です。
アライメントには、組織ドメインが同じなら一致とみなす「緩和モード(r)」と、ドメインの完全一致を求める「厳格モード(s)」があります。既定値は緩和モードです。DMARCを理解する上では、認証に成功することと、表示上の差出人ドメインとの一致を確認することを、分けて捉えると整理しやすくなります。
4. DMARCの判定の流れと3つのポリシー
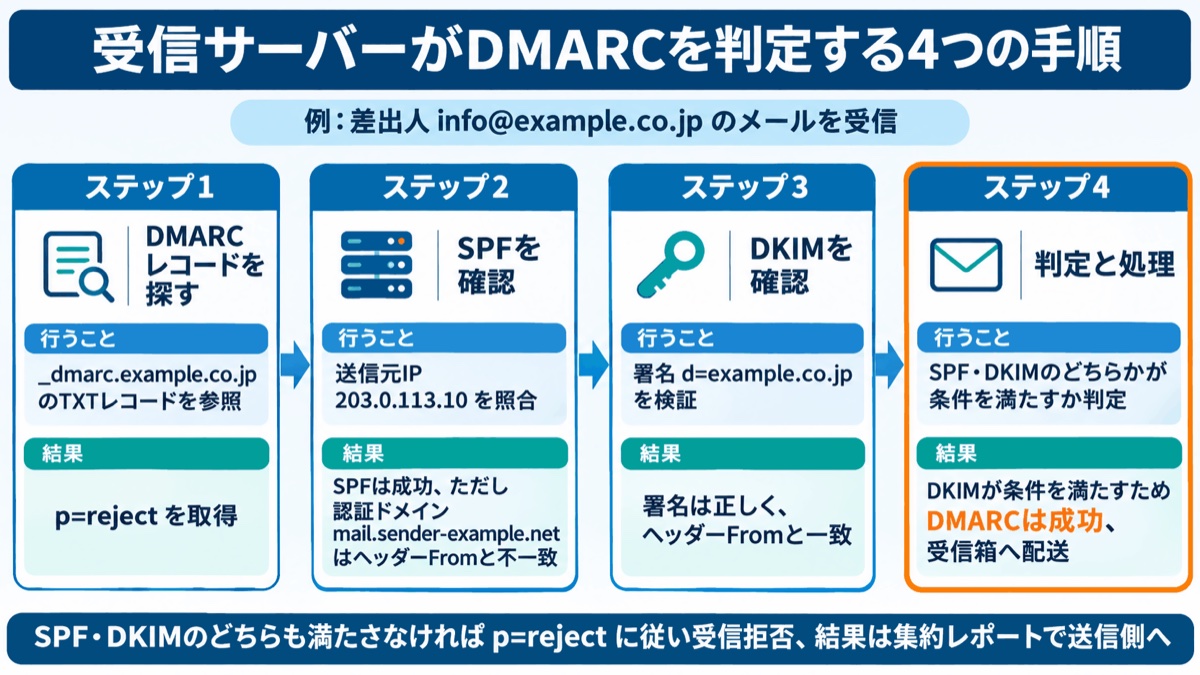
DMARCは、SPFとDKIMのどちらか一方で「認証成功」と「アライメント一致」の両方を満たせば、成功(pass)になります。両方の認証結果を確認しますが、DMARCの成功に両方の条件成立が必要なわけではありません。
受信サーバー側では、次の流れで判定します。
- ヘッダーFromのドメインを取り出し、DNSでDMARCレコード(_dmarc.ドメイン名)を探す
- SPFの認証結果と、認証されたドメインがヘッダーFromのドメインと一致するかを確認する
- DKIMの署名検証の結果と、署名ドメインがヘッダーFromのドメインと一致するかを確認する
- どちらも条件を満たさない場合は、公開されたポリシーを踏まえて処理する。判定の成否にかかわらず、ruaが指定されていれば、レポート送信に対応する受信側から集約レポートが届く
図解④では、SPFは成功してもドメインが一致せず、DKIMだけで条件を満たしてDMARCが成功する例を示しています。SPFが転送や外部サービスの利用で一致しない場面は多いため、DKIM署名を整えておくことが安定した判定につながります。
認証に失敗したメールの扱いを示すポリシー(pタグ)は、次の3種類です。
| ポリシー | 意味 | 位置付け |
|---|---|---|
| p=none | 失敗時の扱いを指定しない | 監視段階。レポートで状況を確認する |
| p=quarantine | 失敗したメールを疑わしいものとして扱うよう求める(迷惑メールフォルダへの振り分けなど) | 移行段階 |
| p=reject | 失敗したメールを受け取らないよう求める | 受信拒否を求める最終段階 |
p=noneは、認証に失敗したメールの隔離や拒否を求める設定ではありません。レポートから送信状況を把握し、正規メールが認証に成功するかを確認するための段階です。
そのため、DMARCレコードが存在するだけで、なりすまし対策が完了したとはいえません。正規メールへの影響を確認しながら、p=quarantine、p=rejectへ進めることで、受信側に隔離・拒否を求める運用につながります。なお、ポリシーはドメイン所有者からの「要求」であり、最終的にどう扱うかは受信側が判断します。
5. DMARCレコードの書き方とタグの意味
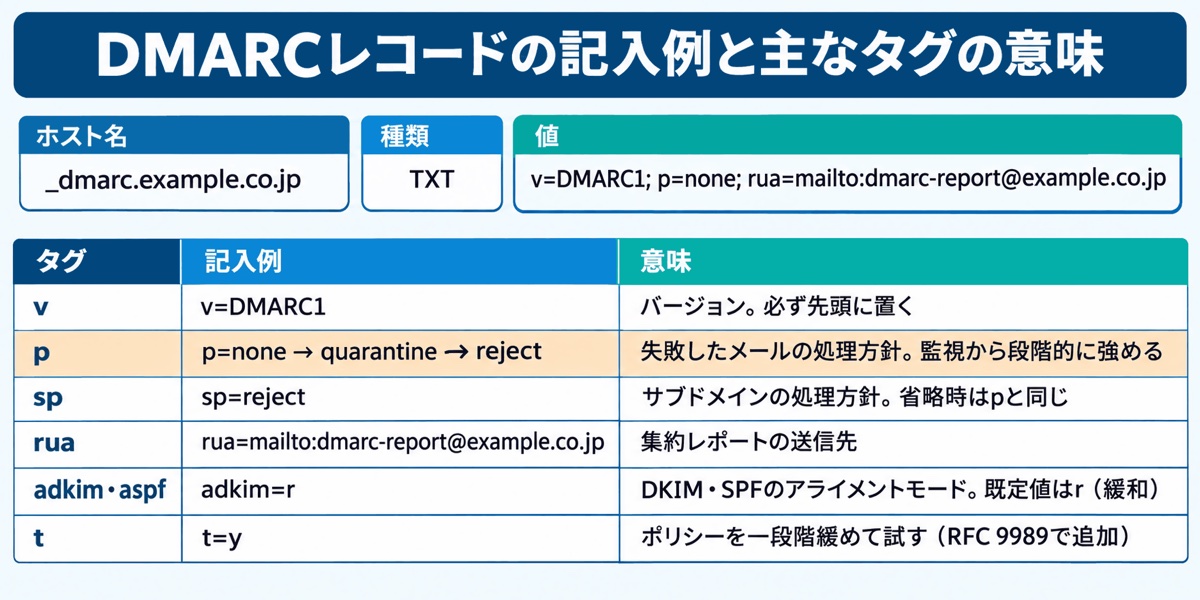
DMARCの公開は、自社ドメインのDNSに「_dmarc」という名前のTXTレコードを1つ追加することから始められます。導入初期はp=noneを指定し、集約レポートを受け取って送信状況を確認する進め方が一般的です。
監視用の設定例は、次のとおりです。
_dmarc.example.co.jp TXT "v=DMARC1; p=none; rua=mailto:[email protected]"
この例では、DMARCのバージョン、失敗時の処理方針、集約レポートの送信先を指定しています。レコードを公開して終わりではなく、その後に届くレポートを確認して設定を見直すところまでが一連の運用になります。
主なタグの意味は、次のとおりです。
| タグ | 意味 | 記入例 |
|---|---|---|
| v | バージョン。必ず先頭に置く | v=DMARC1 |
| p | 失敗したメールの処理方針 | p=none/quarantine/reject |
| sp | サブドメインに適用する処理方針。サブドメインに個別のレコードがあればそちらを優先し、省略時はpと同じ | sp=reject |
| rua | 集約レポートの送信先 | rua=mailto:[email protected] |
| adkim/aspf | DKIM・SPFのアライメントモード。既定値はr(緩和) | adkim=r |
pは対象ドメインの処理方針、spは組織ドメイン配下のサブドメインに適用する処理方針を示します。ただし、サブドメインに個別のDMARCレコードがある場合は、その設定が優先されます。また、ruaは送信状況を把握するための集約レポートの送信先です。ポリシーだけでなく、レポートをどこで受け取り、どう確認するかも併せて整理します。
なお、2026年5月のRFC 9989では、適用割合を指定するpctタグが削除され、ポリシーを一段階緩めて試すためのtタグ(t=y)が設けられました。存在しないサブドメインに適用するnpタグも仕様に含まれています。
既存の設定がすぐに無効になるわけではありません。ただし、新たに設計する際は、RFC 9989の仕様を踏まえてタグの役割を確認しておくと、後から設定を見直す手間を減らせます。なお、新しい仕様に対応していない受信側では、未知のタグとしてtタグが無視される場合があります。t=yを付けていても、指定したポリシーがそのまま適用される可能性がある前提で設定します。
6. 日本企業の導入状況とp=noneにとどまる課題
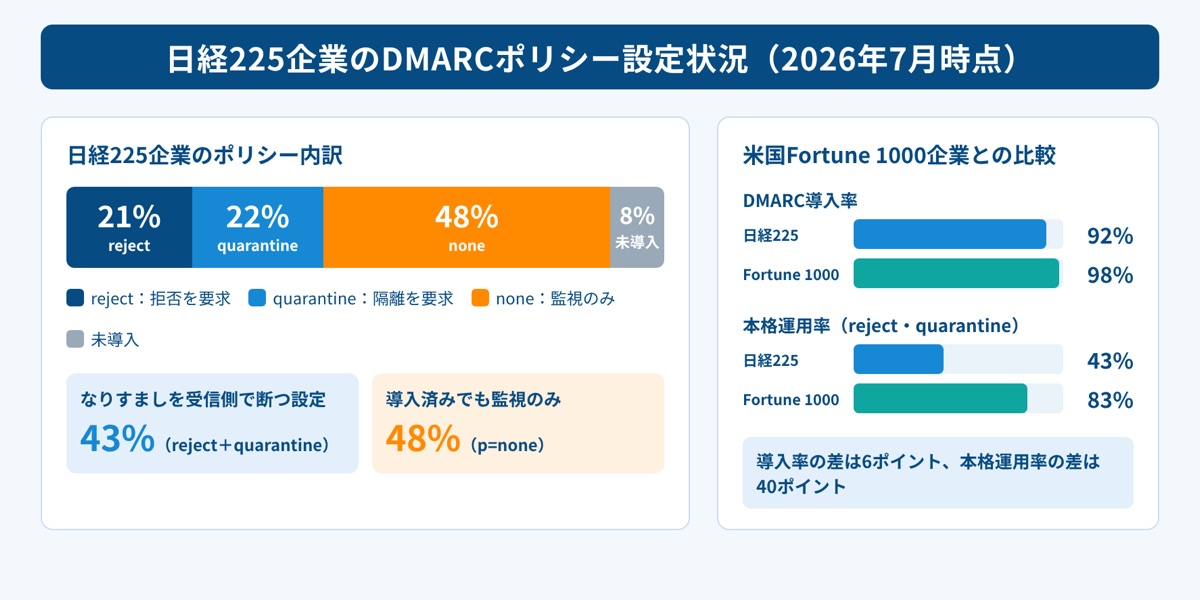
日本の大手企業ではDMARCの導入が進む一方、隔離・拒否を求める設定への移行が課題となっています。導入率だけでなく、どのポリシーで運用しているかを見る必要があります。
プルーフポイントの調査(2026年7月時点)では、日経225企業のDMARC導入率は92%でした。一方、ポリシーの内訳はreject 21%、quarantine 22%、none 48%、未導入8%となっています※6。米国のFortune 1000企業では導入率98%、quarantineまたはrejectによる本格運用が83%であり、日本企業はp=noneにとどまる割合の高さが目立ちます。
TwoFiveの調査(2026年5月時点)では、日経225企業のうちDMARCを導入している企業は94.7%、強制力のあるポリシーであるquarantine・rejectを1ドメイン以上で設定している企業は69.8%でした※7。調査対象のドメインや集計方法が異なるため、プルーフポイントの数値とは単純に比較できませんが、いずれの調査でも「導入済み」と「隔離・拒否まで設定済み」の間に差があることが分かります。
p=noneから移行する際に懸念となるのが、正規メールへの影響です。マーケティングツールや請求書発行サービスなど、情報システム部門が把握していない送信元があると、必要なSPF・DKIMの設定を見落とす可能性があります。その状態でp=rejectへ切り替えると、正規の業務メールまで受信されなくなるおそれがあります。
この懸念を解消するには、ポリシーの変更に先立ち、自社ドメインを使う送信元を把握することが必要です。レポートの確認と各部門への聞き取りを組み合わせ、正規メールを認証できる状態に整えることが、次の段階へ進む土台になります。
7. 自社ドメインでメールを送っている送信元を洗い出す
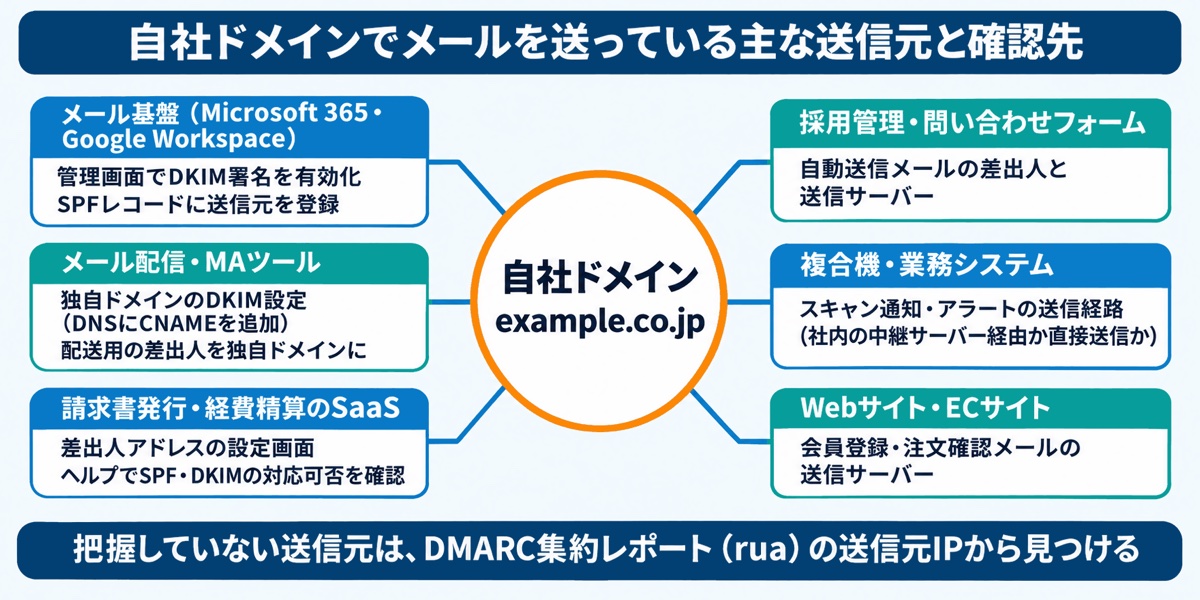
p=quarantine・p=rejectへ移行する前に、自社ドメインを差出人として使うサービスや機器を洗い出します。確認対象は、社員が日常的に使うメールサービスだけではありません。部門ごとに契約したクラウドサービスや、業務システムからの自動通知も対象です。
主な送信元と確認事項は、次のとおりです。
- メール基盤(Microsoft 365、Google Workspaceなど):DKIM署名の有効化と、SPFレコードへの登録
- マーケティングオートメーション・メール配信サービス:独自ドメインでのDKIM署名の設定
- 請求書発行・経費精算などのSaaS:差出人アドレスの設定と、SPF・DKIMの対応状況
- 採用管理・問い合わせフォームなどのWebサービス:自動送信メールの差出人
- 複合機・業務システム:スキャン通知やアラートメールの送信経路
洗い出しでは、p=noneの段階で受け取るDMARC集約レポート(rua)が役立ちます。レポートには、自社ドメインを名乗るメールの送信元IPアドレスや、SPF・DKIMの認証結果が受信側ごとに記録されます。集約レポートはXML形式で届くため、解析ツールなどで送信元IP、認証結果、アライメントの結果を集計し、各部門が利用しているサービスと照合すると、把握していなかった送信元を見つけやすくなります。
確認の目的は、送信元を一覧にすることだけではありません。正規の送信元からのメールが認証に成功し、ヘッダーFromとのアライメントも一致する状態に整えることです。レポート上の認証結果と、実際の送信設定を結び付けて確認します。
SPFでは、認証処理で評価するDNS参照を伴うメカニズムや修飾子(include、a、mx、ptr、exists、redirect)の合計が、参照先の設定も含めて10個を超えるとエラーになります※9。送信元の追加に伴ってレコードが肥大化していないかも確認が必要です。また、DKIMでRSA鍵を使う場合は、RFC 8301で2,048ビット以上の利用が推奨されています※10。
8. p=rejectまでの段階的な移行と、DMARCでは防げないなりすまし
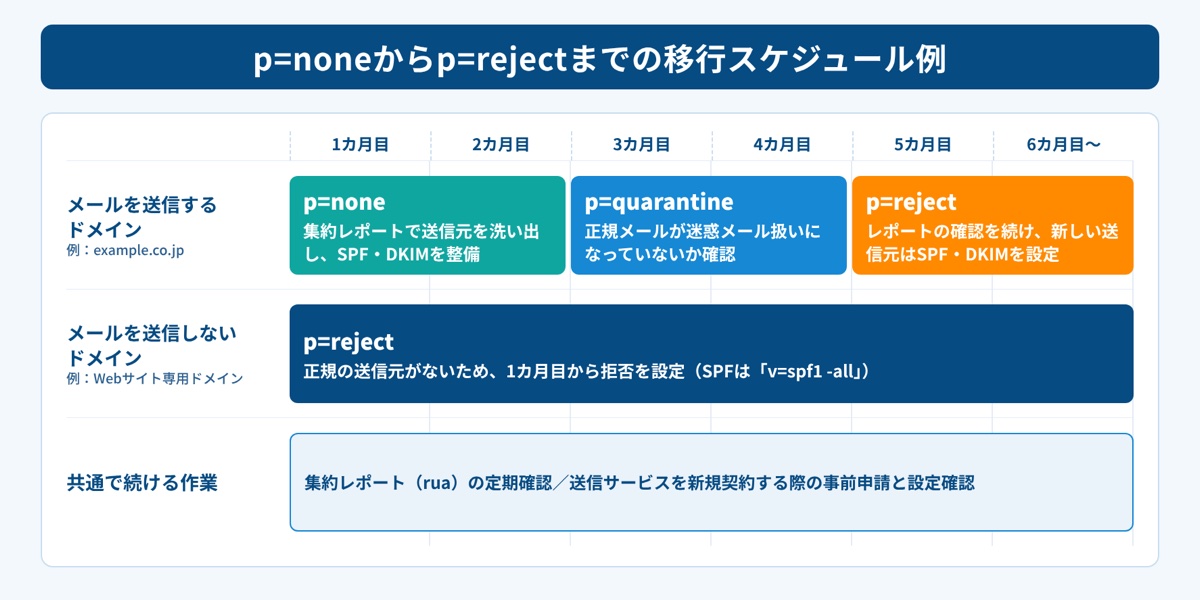
DMARCは、正規メールが認証に成功することを確認しながら、p=none→p=quarantine→p=rejectの順に移行します。送信元の洗い出しが不十分なままp=rejectにすると、必要な業務メールが届かなくなるおそれがあるためです。
移行期間は、送信元の数やレポートの結果によって変わります。一例として、最初の1〜2カ月はp=noneで集約レポートを受け取り、正規の送信元についてSPF・DKIMの設定を整えます。次にp=quarantineへ切り替え、1〜2カ月ほど状況を確認します。正規メールが迷惑メールとして扱われていないことを確かめた上で、p=rejectへ進みます。
この期間はあくまで一例であり、期間が過ぎたかどうかではなく、レポートの結果と正規メールへの影響を見て次の段階へ進みます。直接送信されるメールだけでなく、転送やメーリングリストを経由して届くメールの扱いも確認します。転送ではSPFが失敗しやすく、メーリングリストで署名対象の件名や本文が書き換えられるとDKIMの署名検証も失敗する場合があります。p=rejectへの移行前に、集約レポートや自社が参加するメーリングリストでの受信テストで、転送・メーリングリスト経由のメールのDMARC判定と到達状況を確認し、問題があれば送信経路やメーリングリストの設定を見直します。
一方、メールを送信しないドメインやサブドメインには正規の送信元がないため、早い段階でp=rejectを設定できます。SPFも「v=spf1 -all」を公開し、このドメインから送信するサーバーがないことを示しておきます。
ただし、p=rejectへ移行しても、全てのなりすましメールを防げるわけではありません。DMARCが対象とするのは、自社ドメインそのものの詐称です。
フィッシング対策協議会の2026年9月分の報告では、調査用アドレスに届いたフィッシングメールのうち、実在するサービスのドメインを使ったなりすましは約37.8%でした※8。残る約62.2%は攻撃者が独自に取得したドメインから送られており、その多くがDMARC認証に成功していました。
たとえば、自社ドメインのexample.co.jpに似せたexamp1e.co.jpからのメールは、ドメインそのものの詐称ではありません。乗っ取られた正規アカウントから送られたメールも含め、DMARCだけでは不正なメールかどうかを判定できません。
こうした範囲を補うため、メールアカウントの多要素認証、振込先変更などを電話といった別の手段で確認する社内ルール、従業員への教育を併せて進めます。DMARC認証に成功したメールでも、内容まで安全だとは限らない点を従業員に伝えておく必要があります。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 自社に残る「塞がれていない漏洩ルート」を30項目で確認する
なりすましメールの多くは、認証情報の窃取や不正送金の入り口として使われます。DMARCで自社ドメインの詐称を抑えても、退職者アカウントの消し忘れ、情報システム部門が把握していないクラウドサービス、多要素認証が設定されていないメールアカウントなどが残っていれば、攻撃者に狙われる余地があります。送信元の洗い出しで見つかったサービスやアカウントを起点に、平時の管理状況も点検すると、自社に残る課題を整理しやすくなります。
OPTiMの「情報漏洩対策チェックリスト(30項目)」では、外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます。チェック結果の見方と、優先して塞ぐべきルートも解説しています。
資料はPDF(A4・6ページ)で、印刷して記入することもできます。DMARCの設定を見直すこの機会に、メール以外の漏洩ルートも併せて点検したい方は、ぜひご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
メール基盤の運用、取引先からの問い合わせ対応、各部門が契約したサービスの管理と、情報システム担当者の業務は多岐にわたり、DMARCの移行まで手が回らないと感じている方も多いはずです。ただ、DMARCの導入はDNSのTXTレコード1件の公開から始められ、段階的に進められる対策です。
今週中に、自社ドメインに「_dmarc」のTXTレコードがあるか、ポリシーがnone・quarantine・rejectのどれになっているかを確認してください。レコードがない場合は、まず上位ドメインから適用されるポリシーを確認します。既にp=quarantineやp=rejectが適用されている場合は、その保護を維持してレポートの受信方法を検討します。適用されるポリシーがない場合は、ruaでレポートの送信先を指定したp=noneの設定を公開し、集約レポートの受け取りを始めます。年内には、レポートと各部門への聞き取りで、マーケティングツールや請求書発行サービスなど自社ドメインで送信している送信元を洗い出し、SPF・DKIMの設定を整えます。その後、正規メールの認証成功を確かめながらp=quarantine、p=rejectへと移行し、メールを送信しないドメインにもp=rejectを設定します。類似ドメインやアカウントの乗っ取りはDMARCの対象外のため、多要素認証と振込先変更の確認ルールも併せて整えておきます。
DMARCは設定の公開をゴールにせず、正規メールの到達を確認しながら、なりすましメールの隔離・拒否を求める運用へ進めてください。移行後も送信元の追加や変更をレポートで確認し、取引先や顧客へのメールの信頼性を維持していきましょう。
関連記事
出典
- ※1総務省「クレジットカード会社等に対するフィッシング対策の強化を要請しました」
- ※2Google「メール送信者のガイドラインに関するよくある質問」
- ※3Microsoft「Strengthening Email Ecosystem: Outlook's New Requirements for High-Volume Senders」
- ※4IETF「RFC 9989 Domain-based Message Authentication, Reporting, and Conformance (DMARC)」
- ※5IPA「情報セキュリティ10大脅威 2026」
- ※6プルーフポイント「日本と米国の業界別DMARC導入状況(2026年)」
- ※7TwoFive「なりすましメール対策実態調査の最新結果を発表 2026年5月版」
- ※8フィッシング対策協議会「2026/09 フィッシング報告状況」
- ※9IETF「RFC 7208 Sender Policy Framework (SPF)」
- ※10IETF「RFC 8301 Cryptographic Algorithm and Key Usage Update to DomainKeys Identified Mail (DKIM)」