
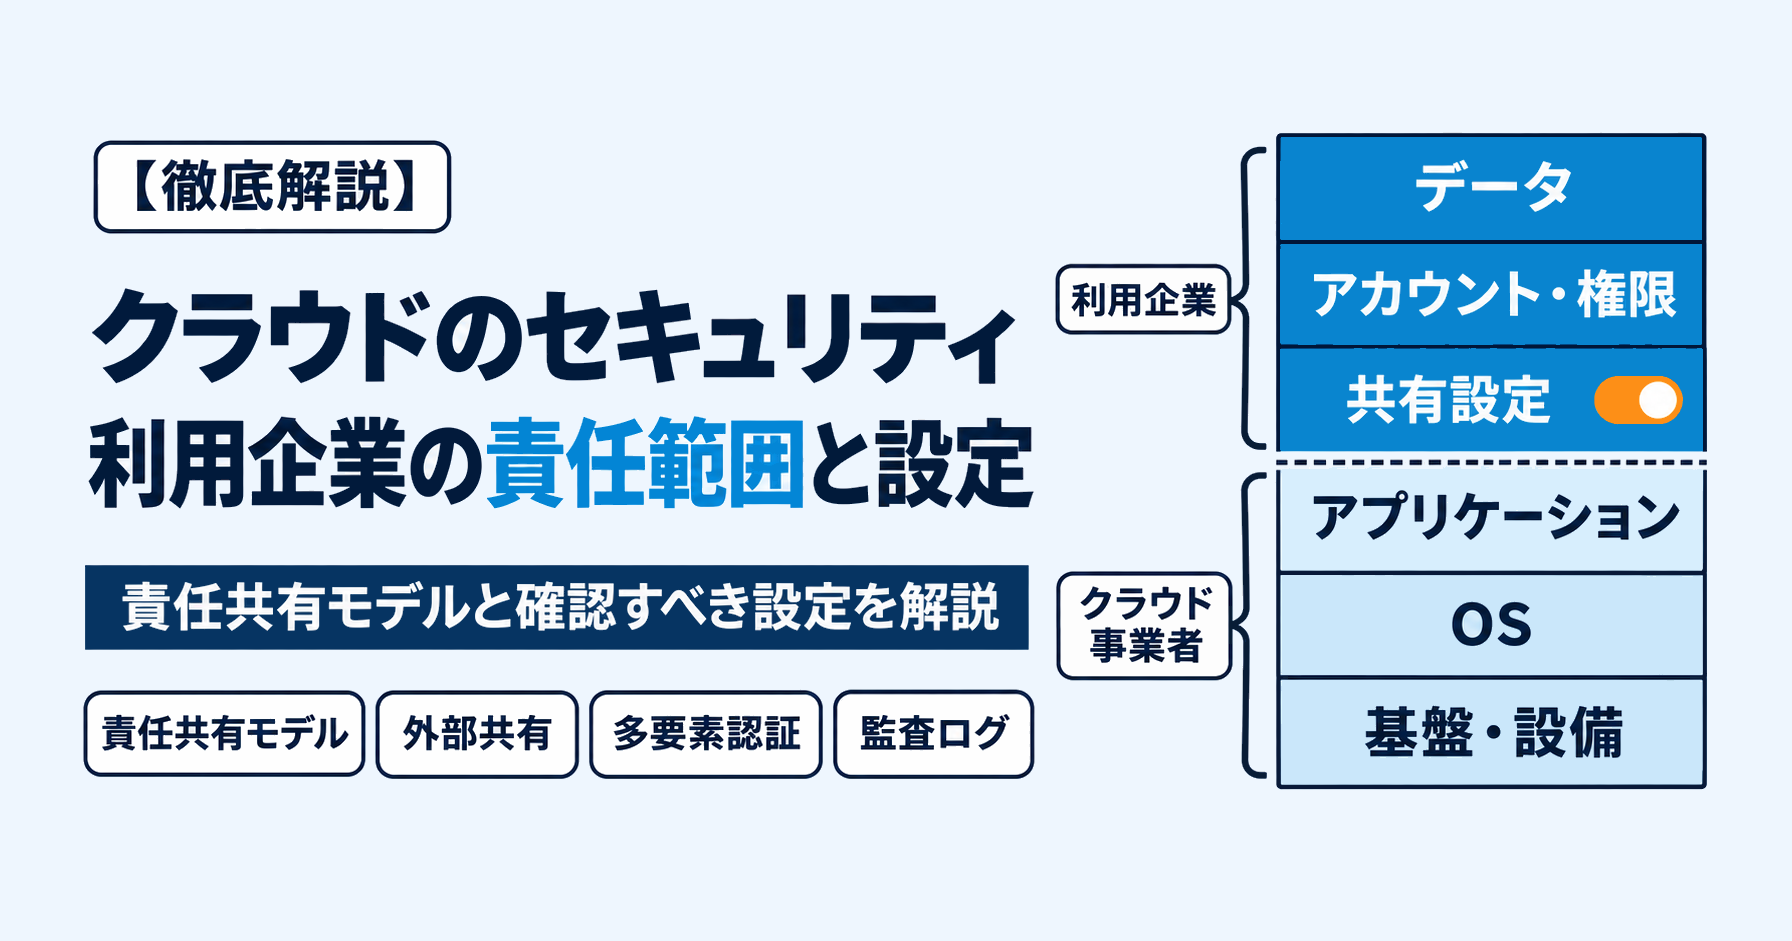
クラウドサービスのセキュリティとは、クラウド事業者と利用企業が、それぞれの責任範囲で情報やシステムを守るための対策です。事業者がデータセンターや基盤の安全を確保していても、利用企業による設定や管理が不要になるわけではありません。誰にどのデータを見せるか、どのアカウントでログインさせるかは、利用企業が管理する領域です。
クラウドでは、こうした利用企業側の設定や管理の不備が情報漏洩につながることがあります。安全に利用するには、事業者に任せる範囲と自社で対応する範囲を把握し、設定の確認を日常の運用に組み込むことが大切です。
この記事の要点
- クラウドのセキュリティは「責任共有モデル」で成り立ち、SaaSでもアカウント・アクセス権・データの扱いは利用企業の責任です
- 総務省は2022年10月に「クラウドサービス利用・提供における適切な設定のためのガイドライン」を、2024年4月にその解説である「クラウドの設定ミス対策ガイドブック」を公表しています
- 外部共有の範囲、管理者の多要素認証、監査ログ、退職者アカウントの4点は、利用企業が自ら確認すべき代表的な設定です
1. クラウドサービスのセキュリティとは?責任共有モデルの基本
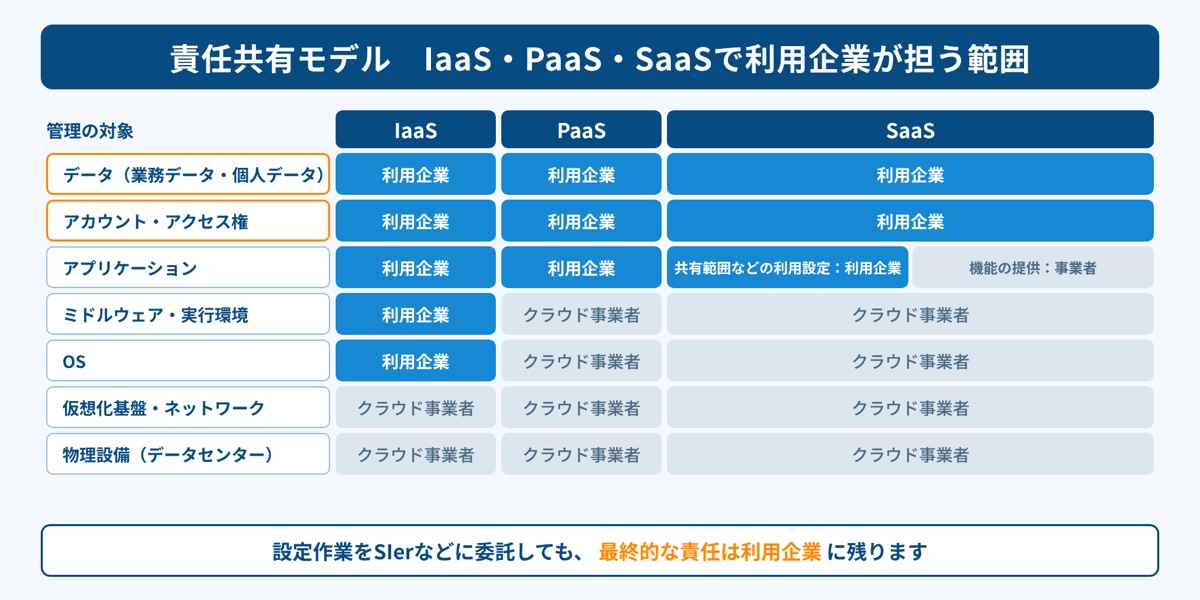
クラウドサービスのセキュリティを考える基本は、事業者と利用企業で責任を分担する「責任共有モデル(Shared Responsibility Model)」です。事業者に任せられる範囲はサービスの形態によって異なりますが、どの形態でも利用企業が担う責任は残ります。
総務省の設定ガイドラインでは、IaaS(仮想サーバーなどの基盤を借りる形態)は、利用企業が仮想環境上のOSを含む全てのソフトウェアを管理すると整理しています※1。基盤を借りていても、その上で動かすソフトウェアの管理まで事業者に任せられるわけではありません。
PaaS(アプリケーションの実行環境を借りる形態)では、アプリケーションやデータベースの設定が利用企業側に残ります。SaaS(完成したアプリケーションを利用する形態)でも、利用者アカウントの設定や業務データの扱いは利用企業が管理します※1。完成したサービスを利用する場合も、誰が利用できるか、どこまで情報を共有するかは自社で決める必要があります。
また、同ガイドラインは、設定作業をSIerなどに委託しても、最終的な責任は利用企業に残るとしています※1。作業を依頼する際は、設定する項目と、設定結果を確認する担当者を明確にしておくことが重要です。「クラウドだから事業者が守ってくれる」「設定は業者に任せた」という認識だけでは、必要な確認が行われないままになるおそれがあります。
2. クラウド利用で情報漏洩が起きる典型パターン
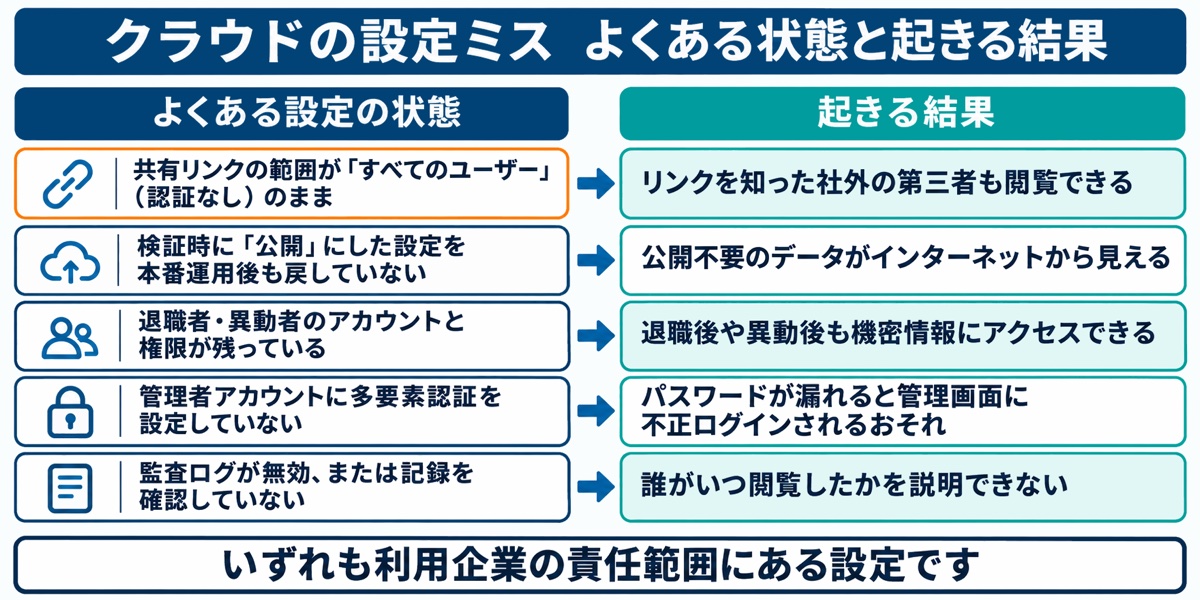
クラウドの情報漏洩対策では、利用企業側の設定や管理の不備を確認することが欠かせません。外部からの高度な攻撃を想定するだけでなく、日常の共有操作やアカウント管理によって、意図しない相手が情報を閲覧できる状態になっていないかを点検する必要があります。
総務省のガイドブックは、2023年度の事例として、ファイル共有サービスの公開範囲の設定ミスを紹介しています。この事例では、顧客情報などが「リンクを知っているインターネット上のすべての人」から閲覧可能になっていました※2。関係者に渡すつもりで作成したリンクでも、設定次第では閲覧できる相手が想定より広くなります。
典型的なのは、次のようなパターンです。
- 共有リンクを「誰でもアクセス可能」にしたまま、社外の関係者以外も閲覧できる状態になっている
- 開発や検証のために一時的に「公開」にした設定を、本番運用後も戻していない
- 退職者や異動者のアカウントが残り、権限の見直しが行われないまま機密情報にアクセスできる
- 管理者アカウントに多要素認証(パスワードに加えて別の要素で本人確認する仕組み)を設定していない
- 監査ログの機能が既定で無効になっている、または記録を確認していないため、不審な閲覧に気付けない
これらは、導入時の確認だけで防ぎ続けられるものではありません。共有の目的が変わったときや、従業員が退職・異動したときなど、利用状況の変化に合わせた見直しが必要です。
ガイドブックは、設定ミスの原因として、担当者のうっかりミスのほか、マニュアルの不備、複雑な設定が必要なソフトといった作業環境、人手不足やルールのあいまいさといった組織の環境も挙げています※2。事業者が既定値を変更した後も既定のまま利用し、情報が流出した事例も紹介しています※2。担当者に注意を促すだけで終わらせず、確認する項目や時期を決め、個人の注意力に頼り切らない運用を整えましょう。
3. 設定ミスが注目される背景と公的機関の動き
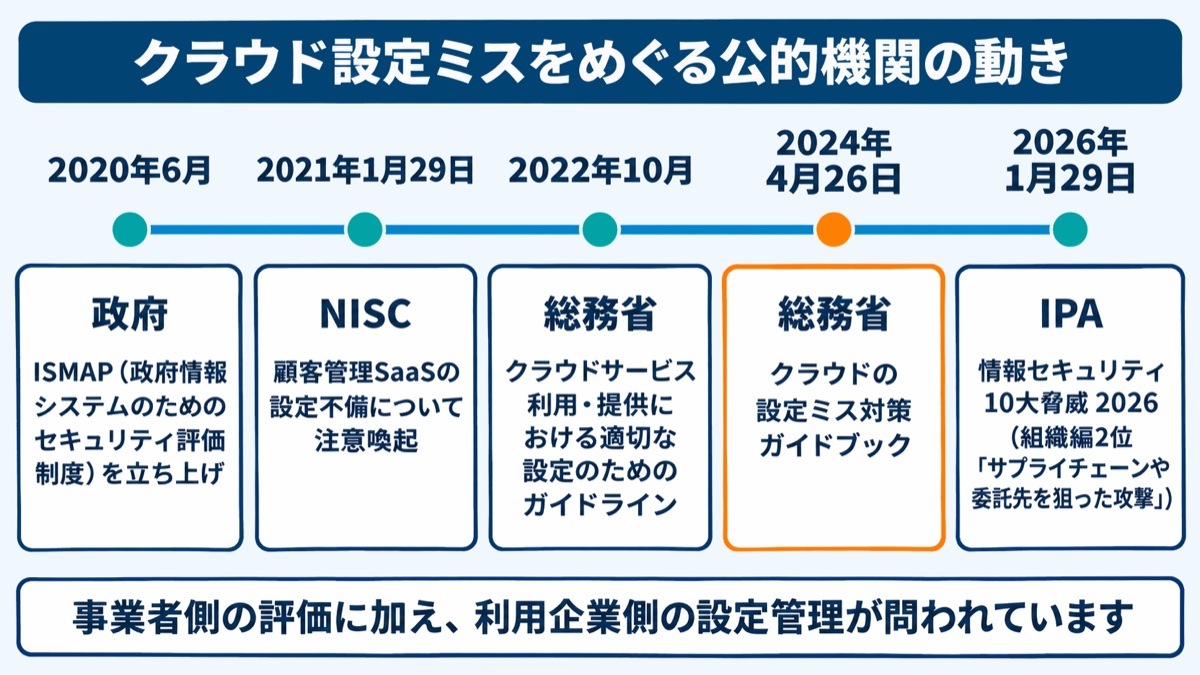
クラウドの設定ミスは、公的機関が継続して注意を呼びかけている課題です。政府は2020年6月に、政府情報システムで使うクラウドサービスを評価する「ISMAP(政府情報システムのためのセキュリティ評価制度)」の運用開始を発表し、事業者側の安全性を評価する仕組みを整えました※3。一方で、サービスそのものの安全性に加え、利用企業が設定を適切に管理できているかも重視されるようになっています。
2021年1月29日には、内閣サイバーセキュリティセンター(NISC)が、重要インフラ事業者などに注意喚起を行いました。顧客管理SaaSでアクセス権などの設定に不備があると、意図しない情報が外部から参照される可能性があるという内容です※4。
これを受けて総務省は、2022年10月に「クラウドサービス利用・提供における適切な設定のためのガイドライン」を公表しました※5。さらに、2024年4月26日には、その内容を分かりやすく解説した「クラウドの設定ミス対策ガイドブック」を公表しています※5。背景には、クラウドサービスを利用する事業者で、情報流出のおそれがある事案が続いていることがあります※5。
IPA(情報処理推進機構)が2026年1月29日に公表した「情報セキュリティ10大脅威 2026」の組織編でも、「サプライチェーンや委託先を狙った攻撃」が2位、「リモートワーク等の環境や仕組みを狙った攻撃」が8位に入っています※6。
クラウドを通じて社外とつながる業務では、自社の社内環境だけを見ていては、確認すべき範囲を捉えきれません。利用するサービスや委託先との役割を整理し、自社が担当する設定と管理を継続して確認することが求められます。
4. 個人情報保護法上の扱いと漏洩時の報告義務
個人データをクラウドサービスに保存していても、利用企業が安全管理措置を講じる責任は残ります。保存先を社外に移すことと、個人データの安全管理を全て事業者に任せることは、分けて考える必要があります。
個人情報保護委員会のQ&A(Q7-53)は、クラウドサービス事業者が個人データを取り扱わないこととなっている場合は、第三者への「提供」に当たらないとしています※7。その上で、同Q&A(Q7-54)は、この場合でも利用企業は、自ら果たすべき安全管理措置の一環として適切な安全管理措置を講じる必要があると説明しています※7。クラウドを利用しているという理由だけで、自社による設定や管理の確認を省くことはできません。
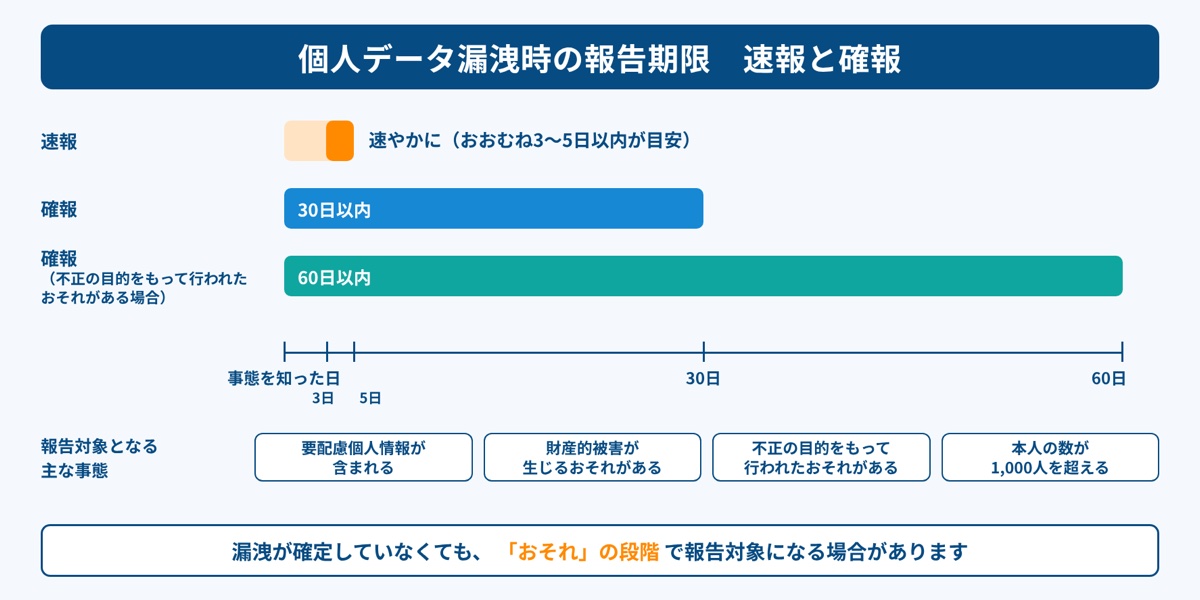
設定ミスによって個人データの漏洩などが発生し、または発生したおそれがあり、法令上の報告対象に該当する場合は、個人情報保護委員会への報告と本人への通知が必要です。漏洩が確定していなくても、「おそれ」の段階で報告対象になる場合がある点に注意が必要です。報告対象には、要配慮個人情報が含まれる場合、財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある場合、漏洩などが発生し、または発生したおそれがある個人データに係る本人の数が1,000人を超える場合などがあります※8。
報告は、速報と確報の2段階で行います。事態を知った後、速報は速やかに行う必要があり、おおむね3〜5日以内が目安です※8。確報は事態を知った日から30日以内、不正の目的をもって行われたおそれがある場合は同日から60日以内に行います※8。調査の完了を待たずに、調査と並行して報告対象への該当性を判断し、判明している内容で速報します。確報の期限までに判明しない事項は、その時点の内容を報告し、判明次第追完します※8。
そのため、設定を修正するだけで対応を終えず、対象となるデータや公開されていた期間を確認することが重要です。「誰が、いつから閲覧できる状態だったか」を説明できるよう、平時からログを残し、必要な記録を調査に使える状態にしておきましょう。
5. 社内ネットワーク中心の対策が届かない理由
クラウドの公開設定やアカウントを守るには、社内ネットワークの出入口を守る対策に加えて、サービス上の設定と利用状況を管理する必要があります。社内の通信を監視していても、クラウド上で誰に閲覧が許可されているかまでは、それだけで管理できないためです。
クラウドサービスのデータは社外のサーバーにあり、従業員は社内外のさまざまな端末から、インターネット経由でアクセスします。そのため、ファイアウォールなどの境界型の対策だけでは、クラウド上の公開設定やアカウントの不正利用を防げません。利用する場所だけでなく、アカウントと権限、共有するデータにも目を向ける必要があります。
また、部門や個人が情報システム部門の許可なく使い始めたクラウドサービスは、「シャドーIT」と呼ばれます。会社が利用実態を把握していないサービスでは、設定を確認する担当者が決まらないまま、業務データの保存や共有が続く状態になりがちです。総務省のガイドラインも、シャドーITへの対応策の不備を、設定不備の要因の一つとして挙げています※1。
クラウドの対策では、接続元の確認に加え、利用者の本人確認、端末の状態、アクセス権、対象データを組み合わせて、「誰が、どの権限で、どのデータにアクセスできるか」を管理する考え方が必要です。その前提として、社内で使われているサービスを把握し、管理の対象から漏れているものがないかを確かめましょう。
6. 利用企業が確認すべきSaaSの主な設定
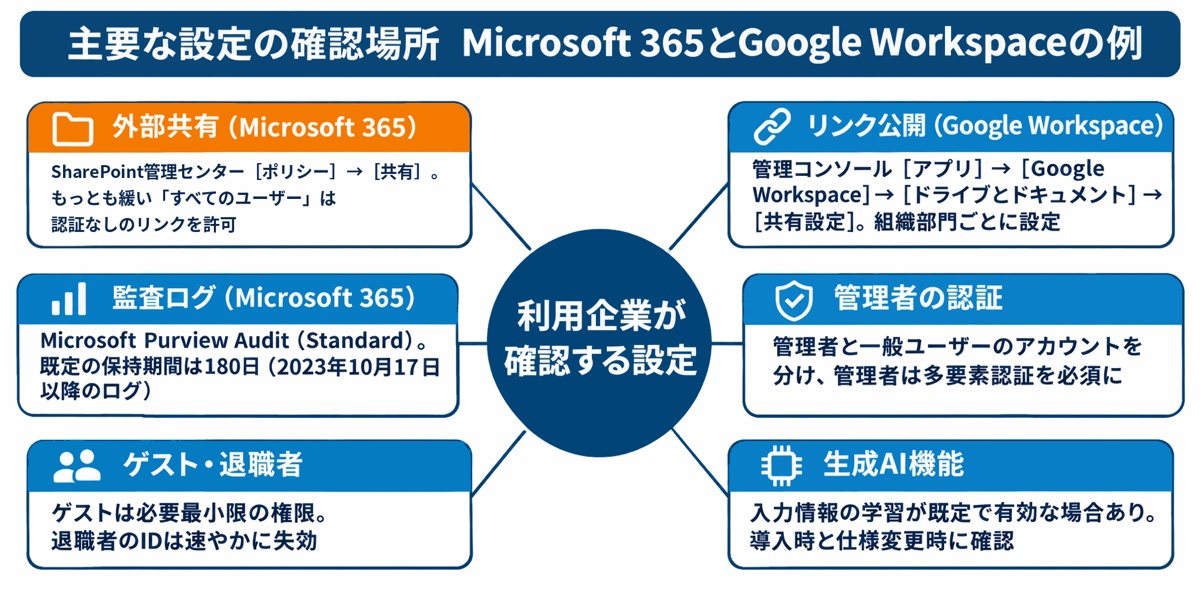
SaaSの設定を点検するときは、外部共有の範囲、認証、権限、ログ、既定値の5つを確認します。設定項目の名称を確認するだけでなく、自社が認める利用方法と実際の設定が一致しているかを見ることが大切です。
外部共有の範囲
外部共有では、業務上必要な相手と、設定上アクセスできる相手が一致しているかを確認します。「リンクを渡した相手だけが見られる」という認識で使っていても、認証なしでアクセスできる設定になっている場合があります。
Microsoft 365では、SharePoint管理センターの[ポリシー]→[共有]で外部共有のレベルを選べます。もっとも緩い「すべてのユーザー」は、認証なしでリンクを持つ全員がアクセスできる共有リンクの利用を許可する設定です※9。組織の設定は「許可するかどうか」を決めるもので、実際の公開状況は、サイトの設定や個別ファイルの共有リンクも併せて確認します。
ほかに「新規および既存のゲスト」「既存のゲスト」「組織内のユーザーのみ」があります。OneDriveの設定はSharePointより厳しくできますが、緩めることはできません※9。両方を利用している場合は、設定の関係を踏まえて確認する必要があります。
Google Workspaceでは、管理コンソールの[アプリ]→[Google Workspace]→[ドライブとドキュメント]→[共有設定]で、リンクを知っているすべてのユーザーへの公開を許可するかどうかを、組織部門ごとに設定できます※10。共有ドライブについても、所属する組織部門の設定と、ドライブ固有の共有制限を確認します。部門別の方針を適用する場合は、共有ドライブが意図した組織部門に割り当てられているかも確認します。
外部との共有が必要な業務を確認した上で、公開できる範囲を決めましょう。サービスを利用できる状態と、業務データを適切な範囲で共有できている状態を分けて確認することが重要です。
認証と権限
認証と権限の管理では、管理者アカウントと一般ユーザーのアカウントを分け、管理者には多要素認証を必須にします。管理者として操作するときと、通常の業務で利用するときのアカウントを区別し、適切に管理します。
ゲストユーザーに与える権限は、必要最小限にとどめます。また、退職者のIDは速やかに失効させます。アカウントを作成した時点の確認に加え、退職や異動など、利用者の立場や担当業務が変わる場面で権限を見直すことが大切です。
ログと既定値
ログは、記録されているかだけでなく、必要な期間にわたって確認できるかを点検します。問題が見つかってから調べようとしても、保持期間を過ぎた記録は調査に使えません。
Microsoft 365の監査ログ(Microsoft Purview Audit(Standard))は、2023年10月17日以降に生成されたログの既定の保持期間が180日です※11。自社の調査に必要な期間を満たしているかを確認し、事故時に記録を確認できるようにしておきます。
また、ガイドブックは、生成AI機能で入力情報の学習が既定で有効になっている場合があると指摘しています※2。既定値は、そのまま自社に適した設定とは限りません。導入時とサービスの仕様変更時に、自社のルールに合っているかを確認しましょう。
7. 設定ミスを防ぐ運用体制とルール
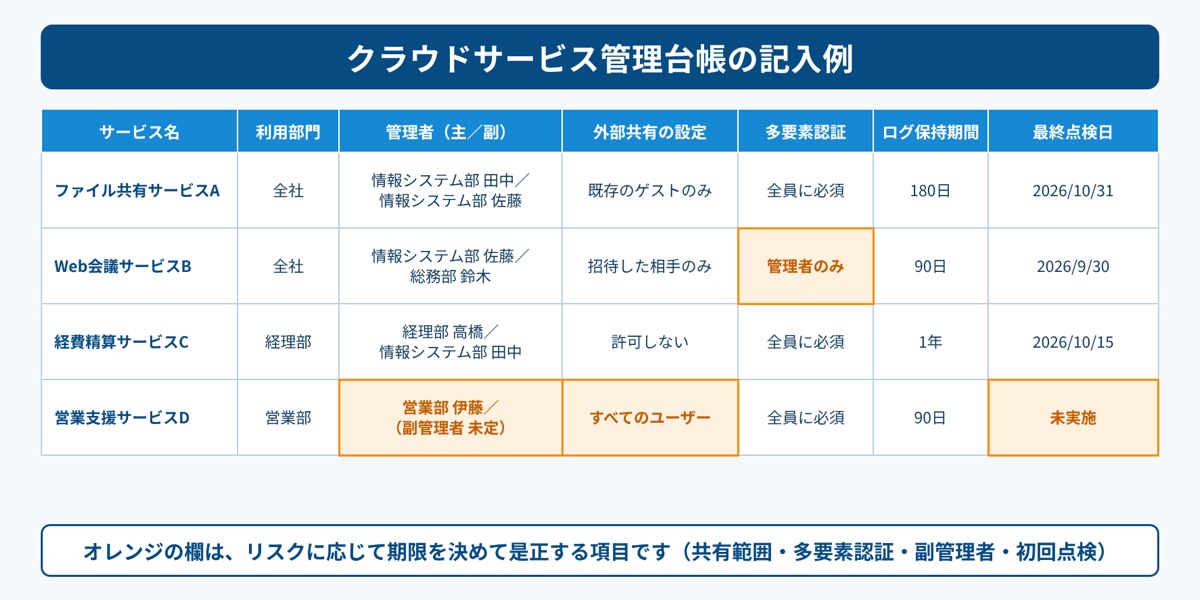
設定ミスを防ぐ運用は、利用中のサービスを台帳にまとめ、責任者と点検のタイミングを決めることから始めます。確認すべき設定が分かっていても、担当者や確認時期が曖昧なままでは、点検を継続しにくくなります。
ガイドブックは、責任者と担当者を明確にすること、設定する人と確認する人を分けること、事業者との窓口を明確にすることを挙げています※2。誰が設定を変更し、誰が結果を確認するかを決め、サービスに関する連絡が担当者個人の中だけにとどまらないようにします。
台帳には、サービス名、利用部門、管理者(主・副)、外部共有の設定、多要素認証の適用状況、ログの保持期間、最終点検日を記載します。管理者を2人置くことで、担当者の不在や異動によって点検が止まるのを防ぎやすくなります。記入例では、多要素認証が管理者だけに適用されているサービスや、認証なしの共有を許可したまま副管理者が決まらず点検も行われていないサービスを、リスクに応じて対応期限を決めて是正する項目として示しています。機密情報が意図せず公開されている場合は、点検の時期を待たずに直ちに対応します。
台帳は、作成後も実際の設定に合わせて更新することが重要です。最終点検日を記録しておけば、どのサービスで確認が止まっているかを把握する手掛かりにもなります。
併せて、クラウドサービス利用方針に、ユーザーアカウント管理、アクセス管理、情報公開のルールを定めます。退職時のアカウントの無効化と、異動時の権限の見直しは、人事部門と情報システム部門が連携して手順化しましょう。
設定の点検は導入時だけで終えず、定期的に継続します。可能であれば設定診断ツールも活用し、担当者による確認を支える方法を検討します。台帳、ルール、点検をそれぞれ独立させず、同じ運用の中で更新していくことが大切です。
8. 設定不備に気付いたときの初動対応
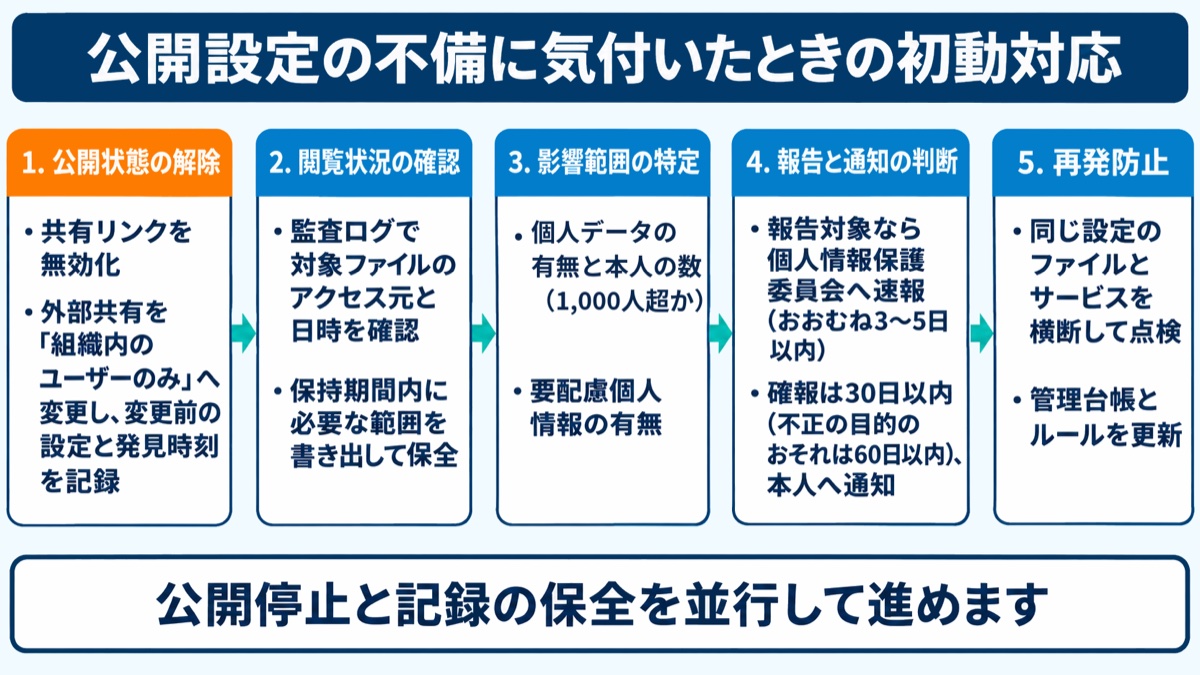
設定不備に気付いたら、公開停止を急ぎつつ、可能な範囲で変更前の設定と発見時刻を記録し、ログを保全します。設定を修正しただけでは、公開されていた期間や影響を受けたデータを把握できません。調査では、公開されていた期間・範囲と、実際にあったアクセスを分けて調べ、確認できない事項も記録します。
その後は、保存した記録を基に影響範囲を調べ、報告と通知の要否を判断します。対応が遅れると、ログの保持期間を過ぎたり、報告期限に間に合わなくなったりするおそれがあります。
- 公開状態の解除:共有リンクを無効にし、外部共有の範囲を「組織内のユーザーのみ」などに変更します。変更前の設定は画面の記録などで残し、どのような公開状態だったかを後から確認できるようにします。
- 閲覧状況の確認:監査ログに記録された範囲で、対象ファイルへのアクセス元や日時を確認します。匿名アクセスでは閲覧者を特定できない場合があり、ログに記録がないことだけでアクセスがなかったとは断定できません。必要な範囲を書き出して保全し、ログの保持期間を過ぎる前に調査に使える状態にします。
- 影響範囲の特定:対象データに個人データが含まれるか、対象となる本人の数や、要配慮個人情報の有無を確認します。閲覧可能だった範囲と、保存されていた情報の内容を整理します。
- 報告と通知の判断:法令上の報告対象に該当する場合は、個人情報保護委員会への速報・確報と本人への通知を行います。調査の完了を待たず、調査と並行して該当性を判断し、判明している内容で速報します。
- 再発防止:同じ設定のファイルやサービスが他にないかを点検し、台帳とルールを見直します。発見した箇所の修正に加え、同様の不備が残っていないかを確認します。
初動対応を円滑に進めるには、平時から管理者とログの保持期間を把握しておくことが重要です。日常の台帳管理と点検は、事故を防ぐためだけでなく、問題が起きた後に状況を調べるための準備にもなります。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 自社の「塞がれていない漏洩ルート」を30項目で確認する
クラウドの設定を見直す際は、アカウント管理や社内の連絡体制も併せて点検することが大切です。設定ミスは単独で起きるとは限らず、平時の管理上の不備が重なることで、被害が広がりやすくなります。
退職者アカウントの消し忘れ、情報システム部門が把握していないクラウドサービス、事故時の連絡体制やルールの未整備などは、設定の確認と併せて見直したい管理上の課題です。クラウド上の設定だけを直しても、関連する運用に不備が残っていれば、継続的な管理につながりません。
「情報漏洩対策チェックリスト(30項目)」は、自社の「塞がれていない漏洩ルート」を30項目で確認できる資料です。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループで対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも解説しています。
形式はPDF・A4・6ページで、印刷して記入することもできます。クラウドサービスの責任範囲を見直すこの機会に、クラウド以外も含めた自社の漏洩ルートを点検したい方はご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
クラウドサービスの数が増えるほど、情報システム部門が一つ一つの設定を把握し続ける負担は大きくなります。それでも、責任共有モデルの考え方では、アカウント、アクセス権、データの公開範囲は利用企業が管理する領域です。
今週中に、全社で使っているSaaSの外部共有の設定を確認し、「すべてのユーザー」のような認証なしで閲覧できる共有が許可されていないか、管理者アカウントに多要素認証が設定されているかを確かめてください。年内には、利用しているクラウドサービスを台帳にまとめ、各サービスの管理者と監査ログの保持期間を記入します。その後は、退職時のアカウントの無効化と異動時の権限の見直しの手順と定期点検の時期を決め、設定する人と確認する人を分けた運用を定着させていきましょう。
自社が担う設定について、誰が・いつ・何を確認するかを明確にし、利用状況の変化に合わせて見直しましょう。点検結果とログを残し、設定不備の予防から発見後の調査まで対応できる運用を整えてください。
関連記事
出典
- ※1総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」(2022年10月)
- ※2総務省「クラウドの設定ミス対策ガイドブック」
- ※3総務省「「政府情報システムのためのセキュリティ評価制度(ISMAP)」の運用開始」
- ※4ScanNetSecurity「NISC、重要インフラ事業者等に向けSalesforce 製品の設定不備に注意喚起」
- ※5総務省「「クラウドの設定ミス対策ガイドブック」の公表」
- ※6IPA「情報セキュリティ10大脅威 2026」
- ※7個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」Q7-53・Q7-54
- ※8個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-3 個人情報保護委員会への報告
- ※9Microsoft Learn「Microsoft 365 で SharePoint と OneDrive の共有設定を管理する」
- ※10Google Workspace 管理者ヘルプ「組織の外部共有を管理する」
- ※11Microsoft Learn「監査ログの保持ポリシーを管理する」