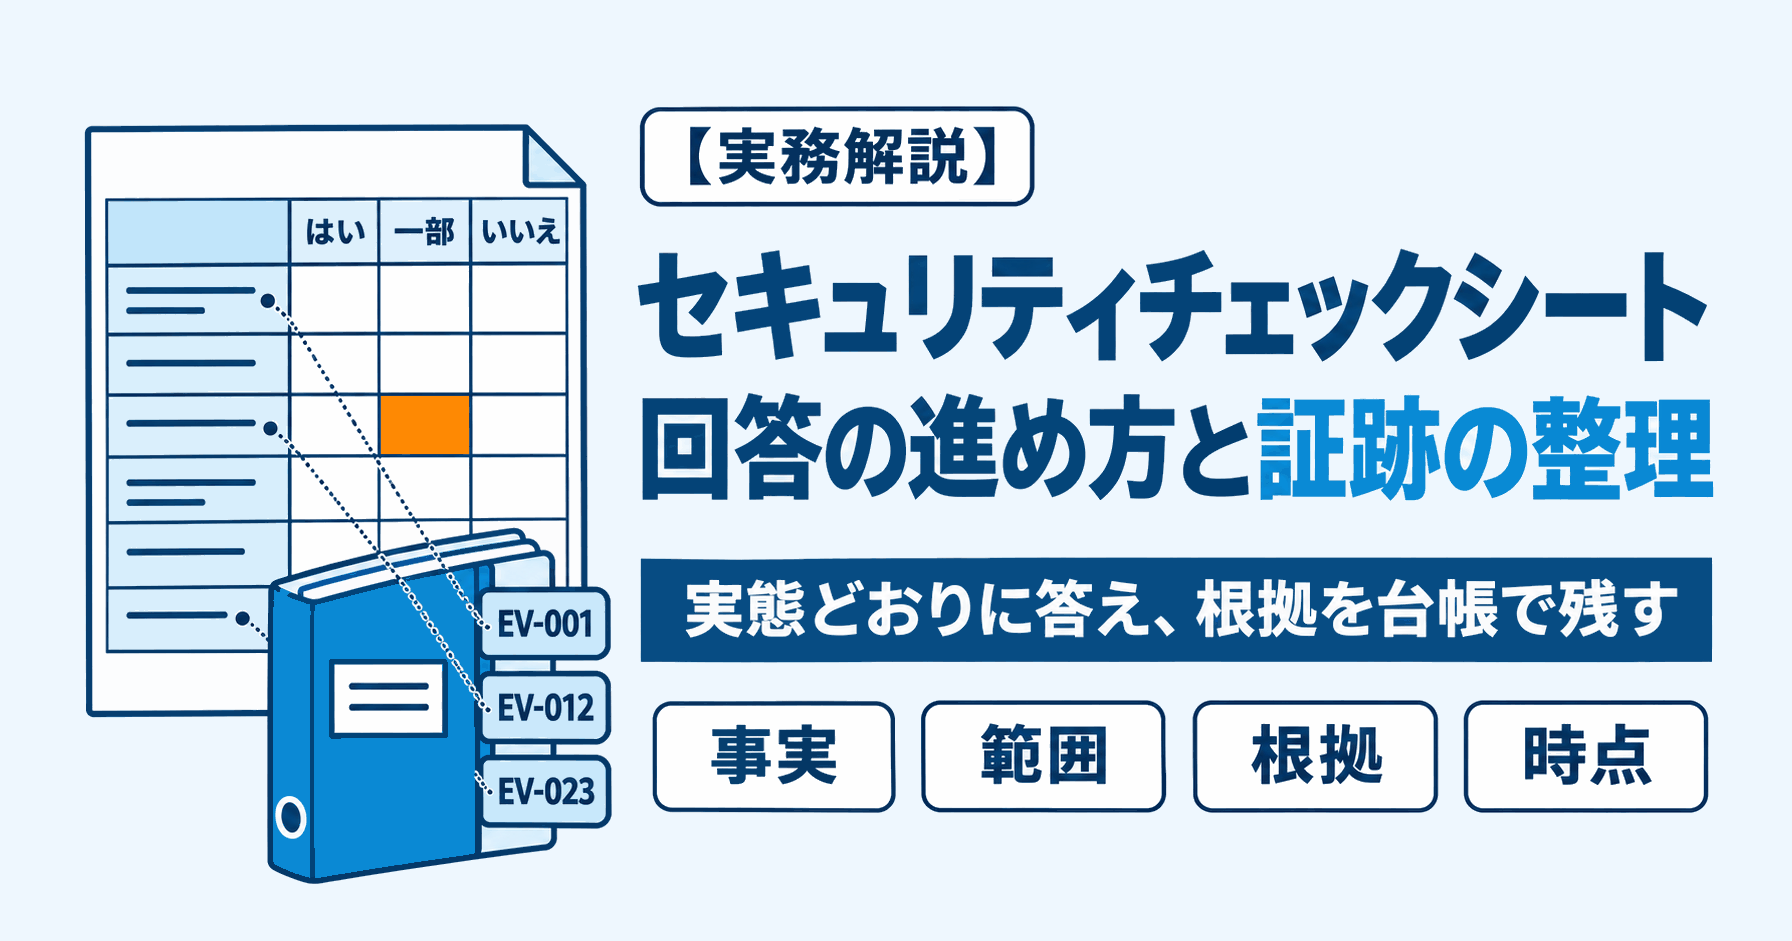
取引先から届く「セキュリティチェックシート」は、自社の情報セキュリティ対策の実施状況を、質問への回答と根拠資料によって示すための確認書です。回答内容は、取引の継続や新規契約を判断する材料になります。
正確に回答するには、実態に沿って対象範囲を明示し、回答を裏付ける証跡と結び付けることが大切です。さらに、使用した証跡を台帳で管理し、次回も活用できる状態にしておけば、確認や資料探しの負担を減らせます。
本記事では、チェックシートが届く背景から、回答の進め方、証跡の整理方法、未実施の項目を説明する際の考え方までを解説します。
この記事の要点
- セキュリティチェックシートは自己申告の確認書であり、回答内容と実態を一致させる必要があります。
- 回答は「事実・範囲・根拠・時点」の4つをそろえ、未実施の項目は改善予定と併せて正直に示します。
- 規程・記録・設定画面などの証跡は台帳で管理し、回答ライブラリと結び付けて次回に再利用します。
1. セキュリティチェックシートとは?取引先が回答を求める理由
セキュリティチェックシートとは、発注元や委託元の企業が、取引先のセキュリティ対策の状況を確認するために送る質問票です。回答する側には、自社がどのような対策を実施しているかを、根拠とともに説明することが求められます。
多くはExcel形式で、「情報セキュリティ基本方針を定めていますか」「退職者のアカウントを速やかに削除していますか」といった質問が並んでいます。各質問に「はい/いいえ/一部実施/該当なし」などで回答し、必要に応じて補足説明や根拠資料を添えて返送します。
取引先が回答を求める背景には、委託先や取引先を経由した攻撃・情報漏洩への警戒があります。IPA(独立行政法人情報処理推進機構)の「情報セキュリティ10大脅威 2026」(組織編)では、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられています※1。データを預ける相手やシステムを接続する相手の対策状況を把握することは、取引先にとって自社を守るための管理策の一つです。
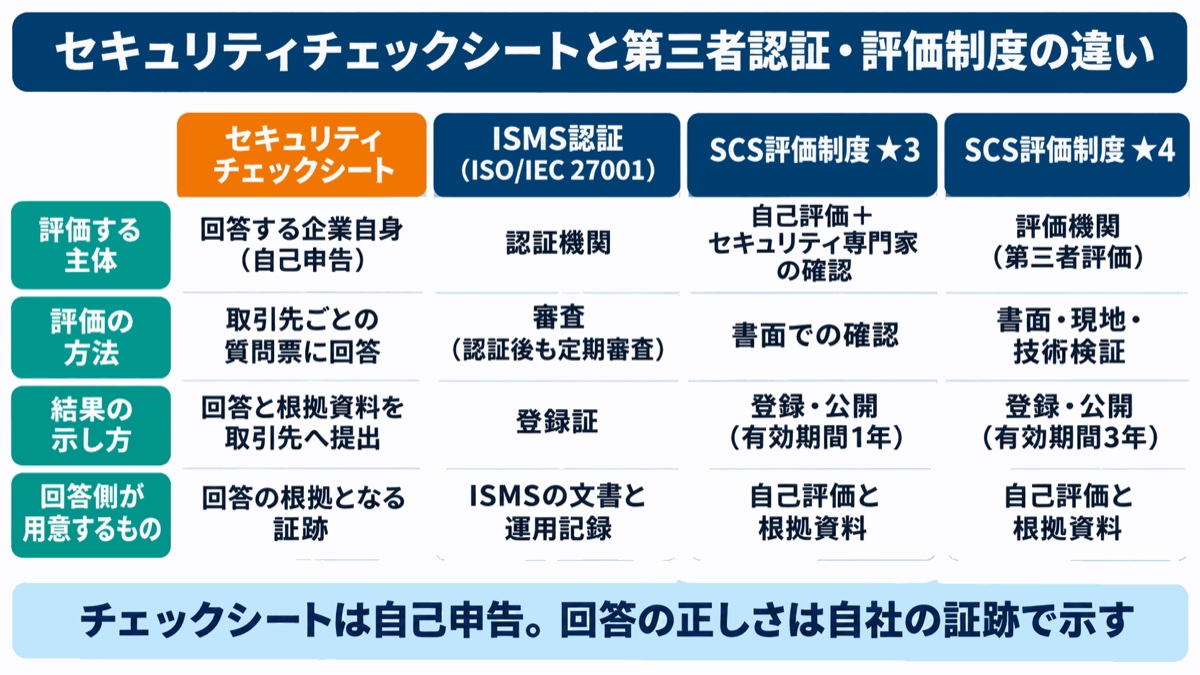
チェックシートの特徴は、回答企業による自己申告であることです。ISMS(情報セキュリティマネジメントシステム)認証のように審査機関が審査するものや、SCS評価制度★4のように評価機関が第三者評価を行うものとは異なります※2。
回答の正しさを担保するのは、回答企業自身です。そのため、回答欄を埋めるだけでなく、「何を確認して、その回答に至ったのか」を説明できることが信頼性につながります。
2. チェックシートが届く場面と、問われる内容の傾向
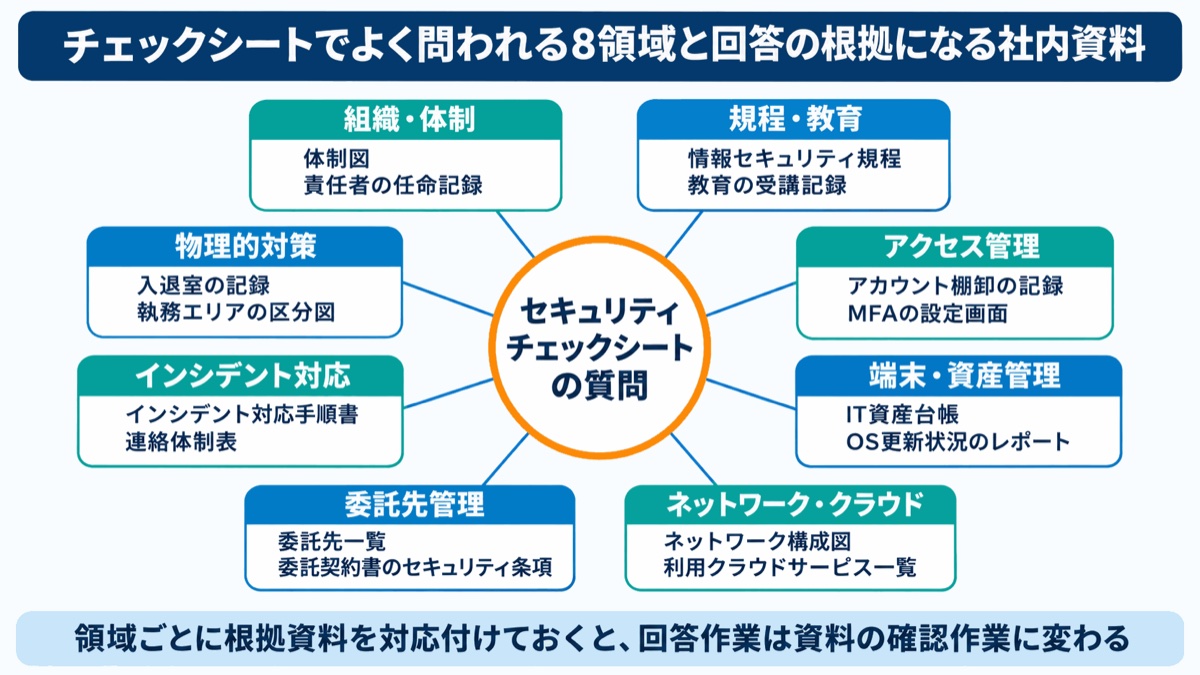
チェックシートは、取引の開始や更新、定期点検などの際に届きます。質問の様式は取引先によって異なりますが、確認される領域を整理すると、社内のどの部門や資料を確認すべきかが見えてきます。
代表的な場面は、新規取引の開始前、業務委託やクラウドサービスの契約前、契約更新時、取引先が年1回などの定期点検を行うときです。大手企業との取引では、取引先独自の様式に加え、業界団体の様式が使われることもあります。
たとえば自動車産業では、日本自動車工業会(自工会)と日本自動車部品工業会(部工会)による「自動車産業サイバーセキュリティガイドライン」に基づくチェックシートがあります。最新版のV2.3では達成条件が全153項目あり、各項目を「対策完了」「該当なし」「対策中」「未実施」から選んで自己評価します※3。
質問の内容は様式ごとに異なりますが、おおむね次の領域に分かれます。
| 領域 | 質問の例 |
|---|---|
| 組織・体制 | 情報セキュリティの責任者を任命していますか |
| 規程・教育 | 従業員へのセキュリティ教育を年1回以上実施していますか |
| アクセス管理 | 多要素認証(MFA)を導入していますか |
| 端末・資産管理 | 業務端末の台帳を作成し、OSを最新に保っていますか |
| ネットワーク・クラウド | 外部からの接続経路を把握し、制限していますか |
| 委託先管理 | 再委託先にも同等の対策を求めていますか |
| インシデント対応 | 事故発生時の連絡体制と手順を定めていますか |
| 物理的対策 | 執務室への入退室を管理していますか |
回答の根拠になる社内資料は、領域ごとに整理できます。質問を上から順に処理する前に、「どの資料で確認できるか」「誰がその資料を管理しているか」を対応付けておくと、確認先を探す手間を減らせます。
また、質問文が似ていても、確認されている内容まで同じとは限りません。規程の有無を問う質問なのか、実際の運用状況を問う質問なのかを読み分けることが、適切な資料選びの出発点になります。
3. 回答に関わる法令・制度と、要請の位置づけ
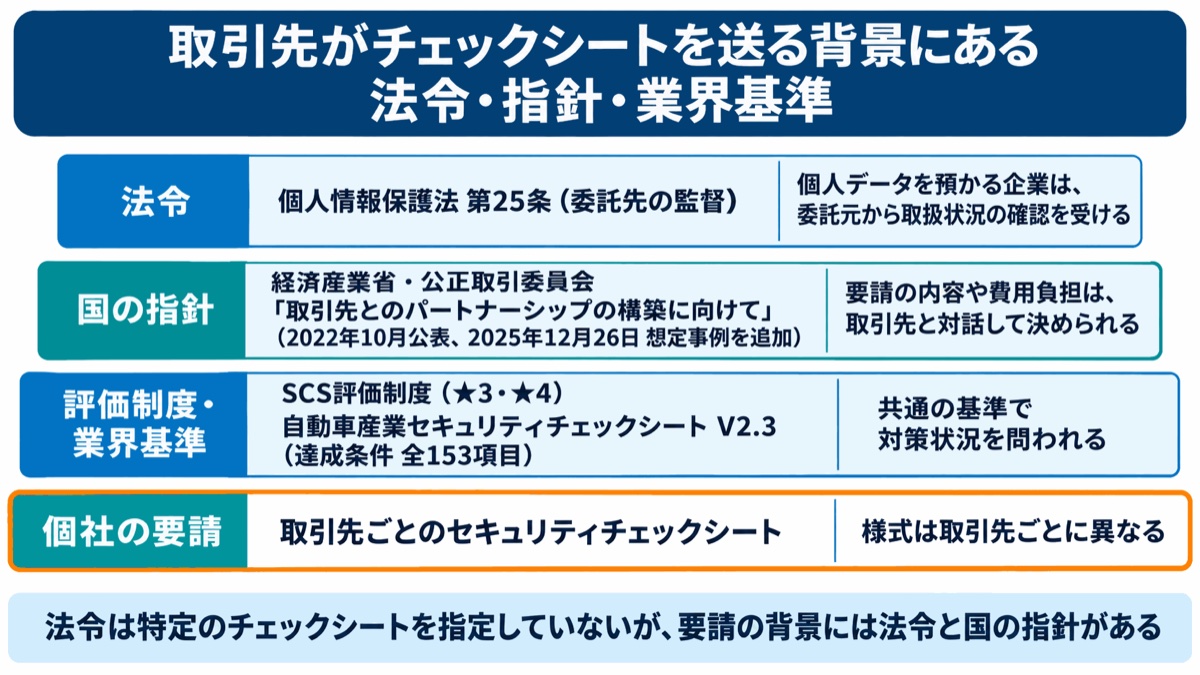
個人情報保護法などの法令は、特定のチェックシートによる回答を指定しているわけではありません。ただし、取引先が回答を求める背景には法令上の義務や国の指針があり、契約や取引条件で回答が求められている場合もあるため、まず契約内容を確認します。回答の要請と、その背景にある義務を分けて理解しておくことが大切です。
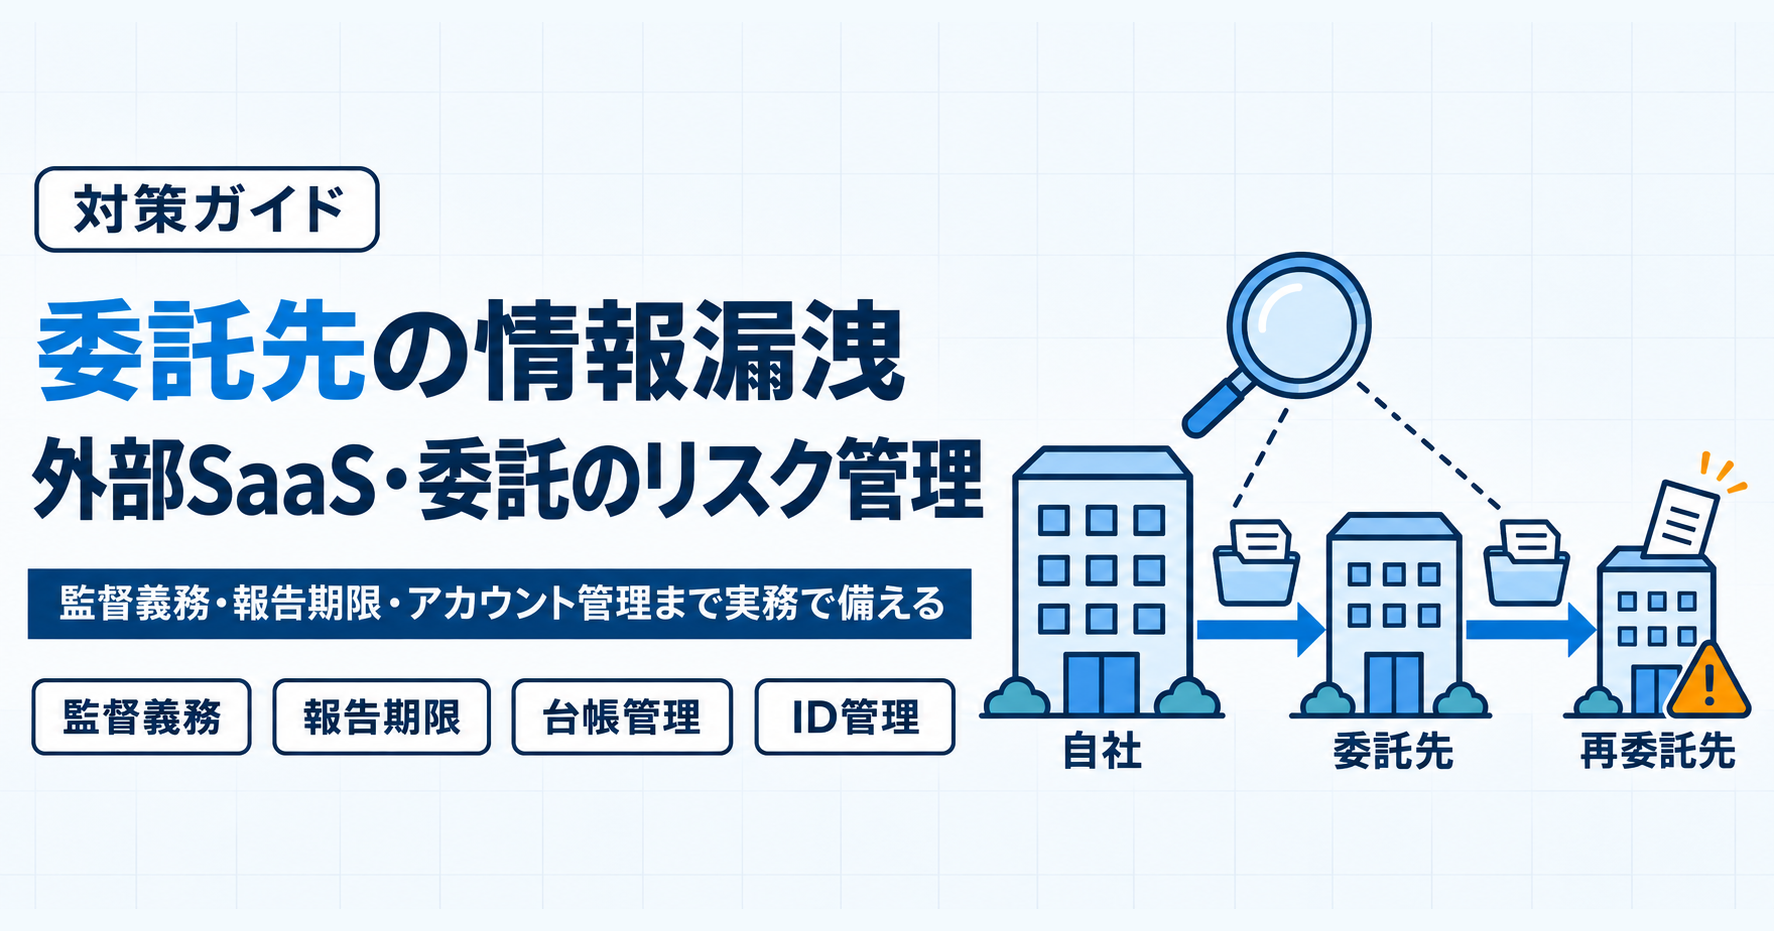
代表的なものが、個人情報保護法における委託先の監督です。個人データの取扱いを委託する事業者は、委託先に対して必要かつ適切な監督を行う義務があります(第25条)※4。個人情報保護委員会のガイドラインでは、適切な委託先の選定、委託契約の締結、委託先における取扱状況の把握が求められています※4。
個人データを預かる企業にチェックシートが届くのは、こうした監督の一環である場合が多いと考えられます。取引先は、回答を通じてデータの取扱いや対策状況を確認しようとしているのです。
取引先への要請の進め方については、経済産業省と公正取引委員会が2022年10月に「サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて」を公表しています※5。2025年12月26日には、SCS評価制度を踏まえた想定事例が追加されました※5。
そこでは、合理的な範囲を超える負担を求めないこと、必要な対策や費用負担の考え方を説明すること、合意した内容を書面に残すことなどが示されています※5。回答側も、要請の内容や費用負担に疑問があれば、その意図や必要性を取引先に確認し、対話を通じて対応を検討できます。
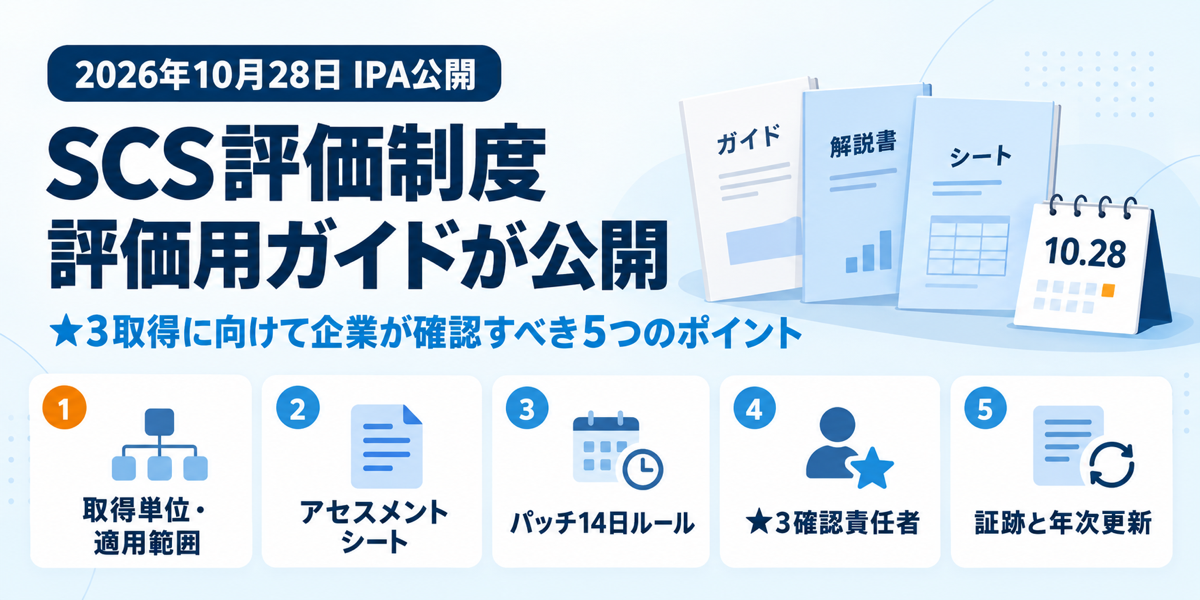
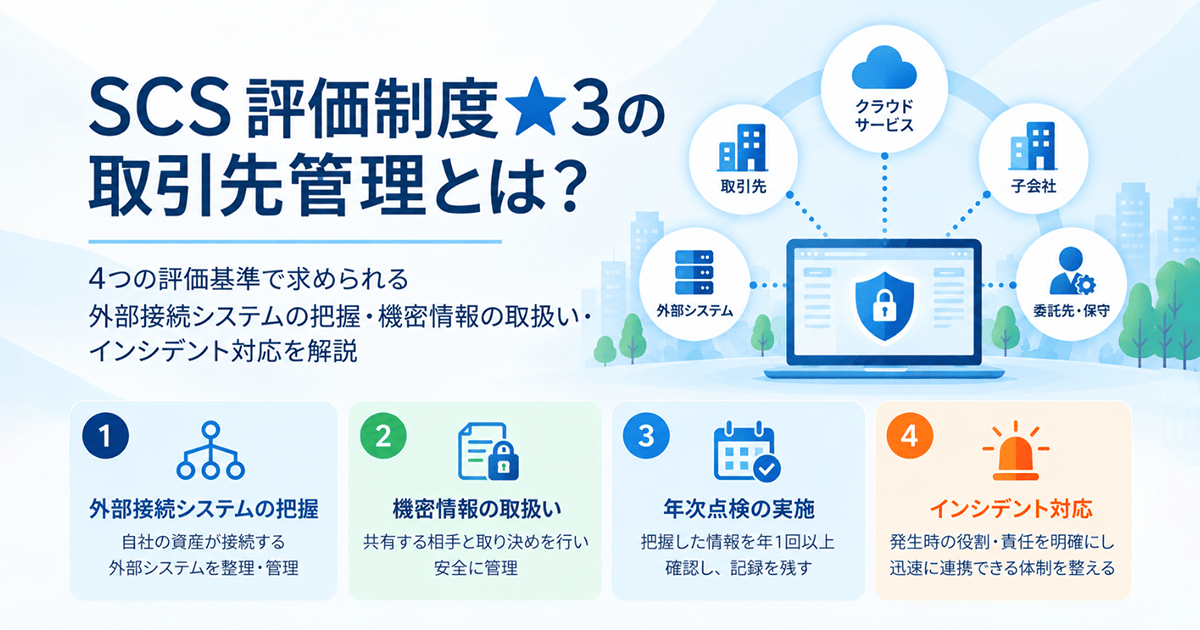
また、経済産業省と内閣官房国家サイバー統括室が進める「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」では、★3は専門家の確認を受けた自己評価、★4は評価機関による第三者評価という仕組みが示されています※2。今後は、個社ごとのチェックシートに加え、こうした制度に基づく評価・登録の状況を問われる場面も増えると考えられます。
▶ SCS評価制度の概要や★1〜★5の評価レベル、★3取得に向けた準備は、SCS評価制度とは?概要・評価レベル・企業が今から準備すべきことを解説で詳しく解説しています。
4. その場しのぎの回答が招く問題
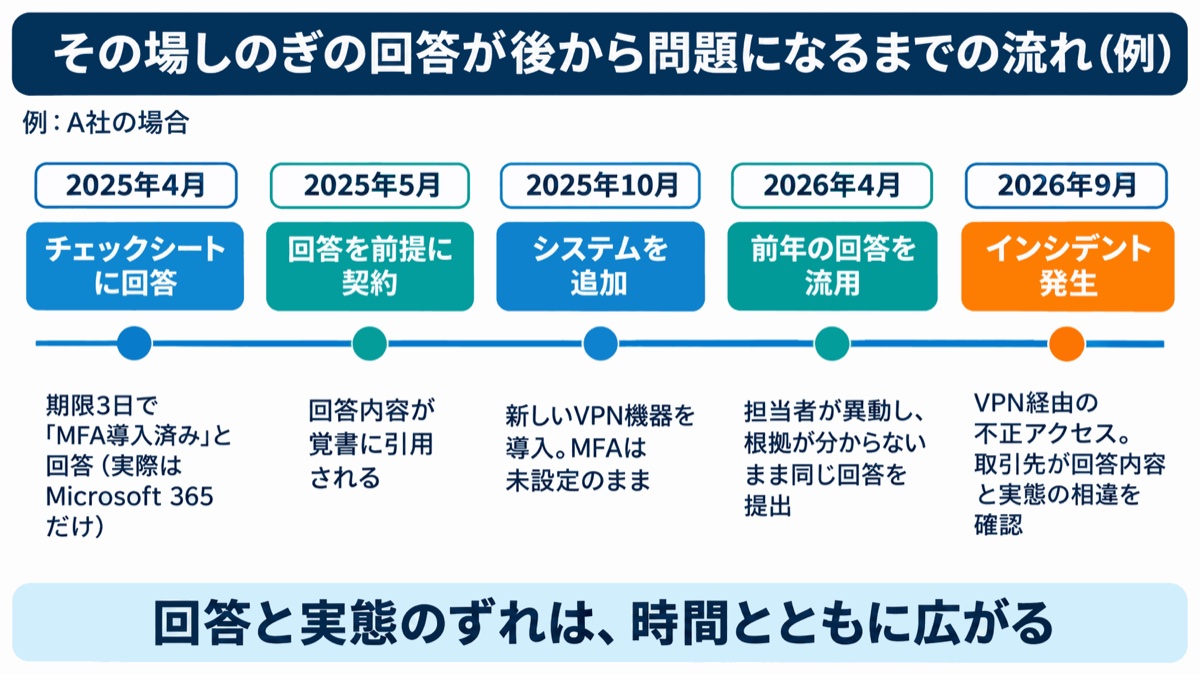
実態を確認せずに回答すると、契約上の問題や事故発生時の説明負担につながるおそれがあります。その場では回答作業を終えられても、根拠のない回答は後から確認や修正の負担を生みます。
チェックシートは質問数が多く、回答期限も短いことが多いため、担当者が手元の知識だけで「はい」を選んでしまうことがあります。しかし、「実施しているはず」という認識と、実際の運用が一致しているとは限りません。特に注意したいのは、次の問題です。
第一に、契約上のリスクです。回答内容が契約書や覚書に引用されたり、回答を前提として契約が結ばれたりする場合があります。その後に実態との相違が判明すると、契約違反や信頼の失墜につながるおそれがあります。
第二に、事故発生時の説明責任です。情報漏洩などが起きた際、取引先は過去の回答内容と実際の対策を照らし合わせます。「導入済み」と回答した対策が一部の部門にしか適用されていなければ、事故対応と並行して、回答との違いを説明する必要が生じます。
第三に、社内での確認負担です。根拠が担当者の記憶にしか残っていないと、異動や退職によって回答の経緯をたどれなくなります。資料の所在や確認先も分からなければ、次回も一から調べ直さなければなりません。
過去に正しく回答していても、その内容が現在まで有効とは限りません。システムの入れ替えや組織変更の後に過去の回答をそのまま流用すると、同じ問題が起こり得ます。回答を再利用する際にも、現在の実態との照合が必要です。
5. 回答の基本原則:「事実・範囲・根拠・時点」をそろえる
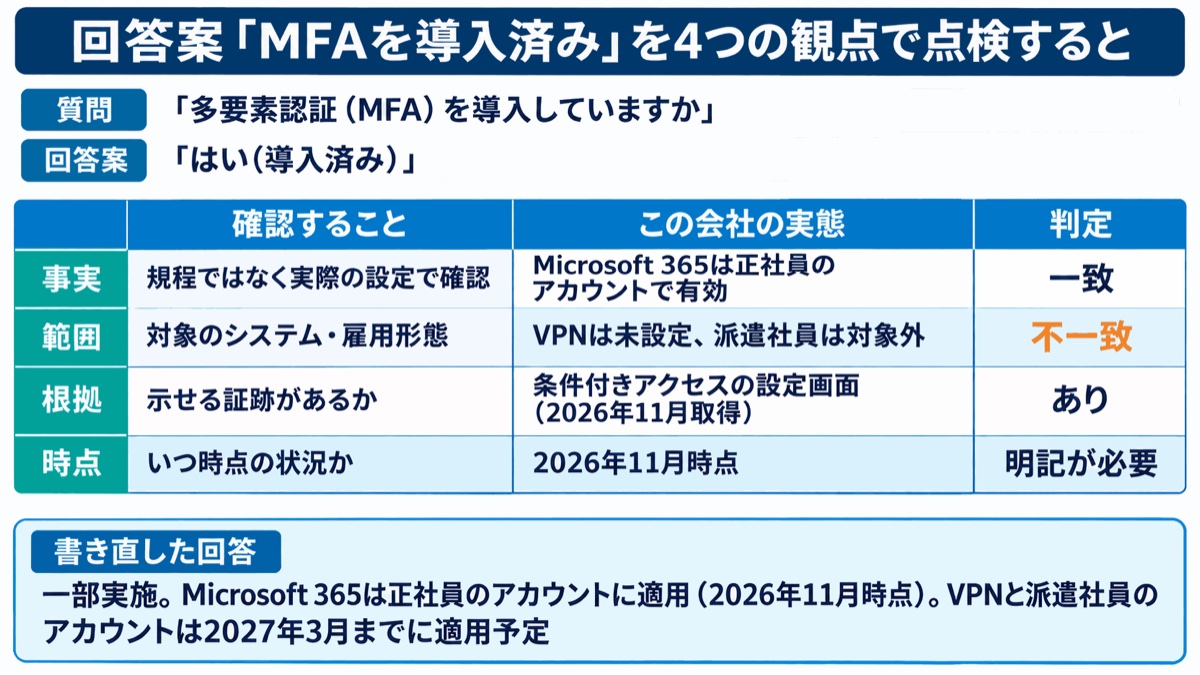
回答の正確さと分かりやすさを保つには、「事実・範囲・根拠・時点」の4つをそろえます。この観点で確認すると、回答する側と読む側の認識のずれを減らせます。
- 事実:運用状況を問われている場合は、規程の有無だけでなく、実際に運用されているかを確認する
- 範囲:どの拠点・部門・システム・雇用形態が対象かを明示する
- 根拠:回答を裏付ける証跡(規程、記録、設定画面など)を特定できるようにする
- 時点:いつ時点の状況を回答しているかを示す
たとえば「多要素認証を導入していますか」という質問に「はい」とだけ答えると、取引先は全システム・全従業員が対象だと受け取る可能性があります。実際にはMicrosoft 365だけで有効にしており、VPN(社外から社内ネットワークに安全に接続する仕組み)や派遣社員のアカウントが対象外なら、「一部実施」とした上で対象範囲と今後の予定を補足するほうが、実態を正確に伝えられます。
この場合、対策を導入しているという事実だけでなく、どこまで適用されているかが判断材料になります。根拠資料でも同じ範囲を確認できるか、資料の取得後に設定や対象が変わっていないかまで照合すると、回答の一貫性を保てます。
「いいえ」や「一部実施」という回答が、ただちに取引上の不利につながるとは限りません。代替策や改善予定を具体的に示せば、取引先は現状のリスクを評価しやすくなります。回答をよく見せることよりも、判断に必要な情報を過不足なく伝えることを優先しましょう。
6. 回答の進め方:受領から提出までの6ステップ
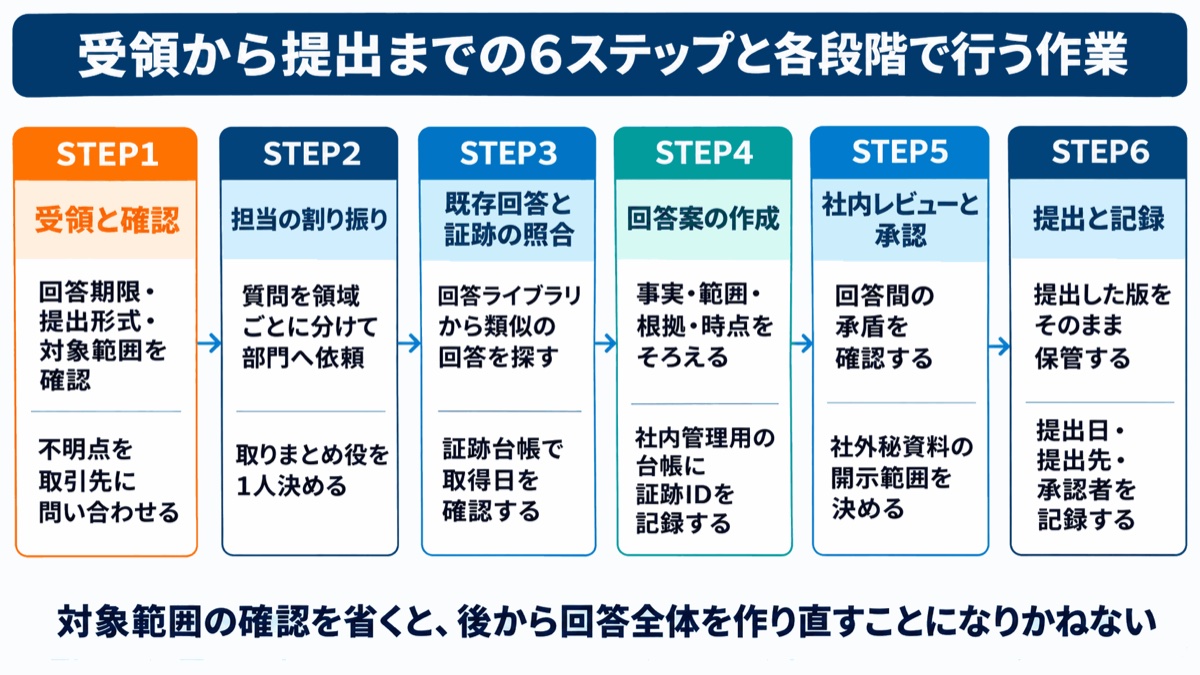
回答作業は、対象範囲の確認から提出版の保存までを一連の流れとして進めます。最初に確認事項と担当を整理しておくことで、回答漏れや部門間の認識のずれを防ぎやすくなります。
- 受領と確認:回答期限、提出形式、対象範囲、秘密保持の取扱いを確認します。全社について答えるのか、特定のサービスや拠点について答えるのかによって、確認する資料や担当部門が変わります。不明点は早めに取引先へ問い合わせ、回答の前提をそろえます。
- 担当の割り振り:質問を領域ごとに分け、情報システム、総務、人事、法務など、実態を確認できる部門に割り振ります。全体の取りまとめ役を1人決め、各部門の回答を集約できるようにします。担当者の知識だけで判断せず、必要な確認先につなぐことが大切です。
- 既存回答と証跡の照合:過去の回答や証跡台帳から、今回の質問に使える情報を探します。質問文が似ているかだけでなく、対象範囲や確認時点が一致しているかも点検します。以前の回答から変更がないことを確認した上で再利用します。
- 回答案の作成:「事実・範囲・根拠・時点」に沿って回答案を作成します。回答を裏付ける証跡の管理番号は社内管理用の台帳や作業用ファイルに記録し、レビュー時に根拠をたどれるようにします。提出版に、内部用の列・シート・コメントなどの不要な情報が残っていないかを確認します。選択肢だけでは実態を伝えきれない場合は、補足欄で対象範囲などを説明します。
- 社内レビューと承認:取りまとめ役が全体を確認し、回答間に矛盾がないかを点検した上で、責任者の承認を得ます。証跡は必要な部分だけを開示し、設定画面や報告書に含まれる認証情報や不要な個人情報は除去します。詳細を開示できない場合は、要約版やマスキング版での提出を取引先と相談します。回答内容の確認と、資料を社外へ出せるかの確認を併せて進めます。
- 提出と記録:提出した版をそのまま保管し、提出日、提出先、承認者を記録します。取引先から追加質問があった場合は、その回答も同じ場所に残します。提出後に説明した内容までまとめておくと、次回の確認時に経緯を把握できます。
期限が短くても、最初の対象範囲の確認は省略しないことが重要です。前提を誤解したまま各部門に作業を依頼すると、回答を集めた後で全体を作り直すことになりかねません。作業を始める前の確認が、結果として手戻りを減らします。
7. 証跡の整理方法:証跡台帳と回答ライブラリ
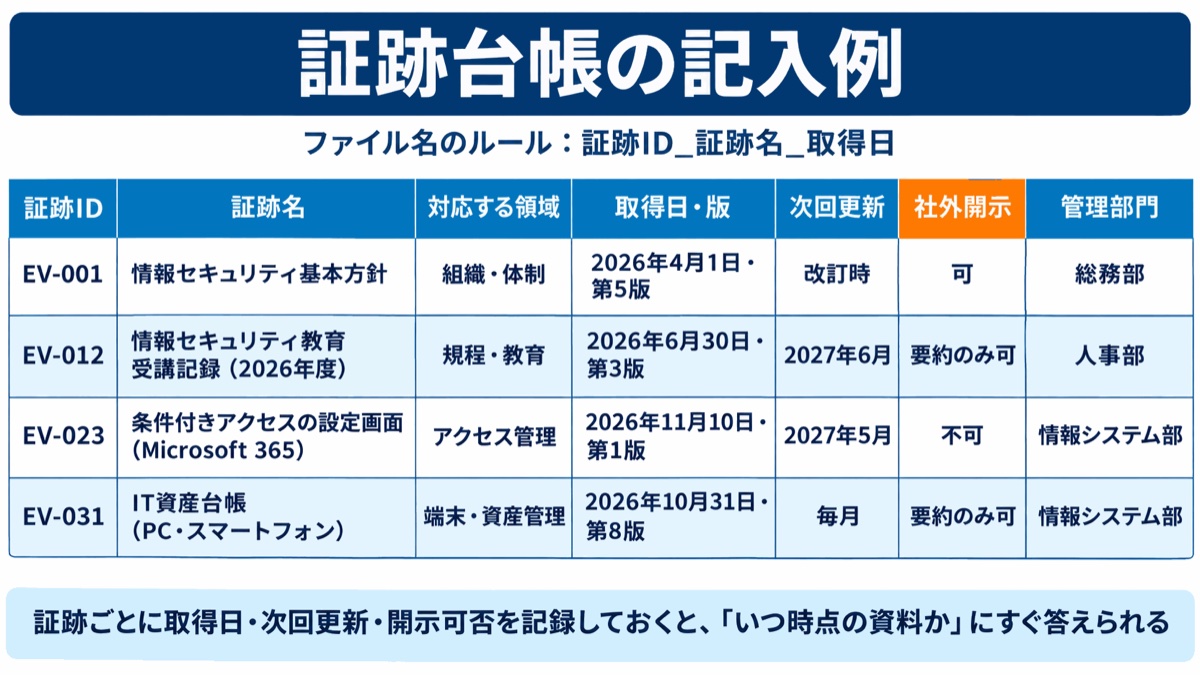
証跡は台帳で所在や更新時点を管理し、回答ライブラリと結び付けると再利用しやすくなります。資料を保存するだけでなく、「どの回答を、どの資料で裏付けたか」をたどれる状態にすることがポイントです。
証跡とは、回答内容が事実であることを示す資料です。主に、規程類、記録類、設定の証拠、外部の証明に分かれます。
規程類には基本方針、各種規程、手順書があり、記録類には教育の受講記録、アカウント棚卸の記録、パッチ適用状況のレポート、訓練の実施記録などがあります。設定の証拠としては管理画面のスクリーンショットやポリシー設定の出力、外部の証明としてはISMS登録証、プライバシーマーク、脆弱性診断の報告書などが挙げられます。
これらは、示せる内容がそれぞれ異なります。規程に書かれている内容と実際に実施した記録を区別し、質問に合う資料を確認することが大切です。
証跡台帳に記録する項目
証跡台帳には、資料の内容、保管場所、更新時点、開示の可否を記録します。ファイルサーバーやクラウドストレージに保存していても、どこに何があるか分からなければ、次の回答時に再び探すことになります。
次の項目を持つ台帳を作り、1つの証跡に1行を割り当てて管理します。
| 項目 | 記入する内容 |
|---|---|
| 証跡ID | EV-001のような通し番号 |
| 証跡名 | 情報セキュリティ教育 受講記録(2026年度) |
| 対応する領域 | 規程・教育 |
| 作成・取得日/版 | 2026年6月30日/第3版 |
| 次回更新予定 | 2027年6月 |
| 保管場所 | 証跡フォルダ内の格納先 |
| 社外開示 | 可/要約のみ可/不可 |
| 管理部門 | 人事部 |
保管時のルールもそろえておきます。ファイル名を「証跡ID_証跡名_取得日」に統一する、スクリーンショットは取得日と対象システムが分かる状態で保存する、更新時には旧版を残す、といった運用です。
旧版が残っていれば、現在の状況だけでなく、過去の回答時に何を根拠にしたかも確認できます。一方で、証跡には社内の設定情報や構成情報が含まれるため、証跡と回答ライブラリを閲覧できる担当者を限定し、保存期間と廃棄方法も定めておきます。取引先から「いつ時点の資料か」と問われた場合に、台帳とファイルを照合して説明できる状態を目指します。
回答ライブラリで次回の負担を減らす
回答ライブラリは、提出済みの質問文、回答、補足、対象範囲、確認日、根拠の証跡IDと使用した版・取得日をセットにしたものです。証跡が更新された後でも、提出時に何を根拠にしたかを特定できます。過去の回答をまとめておくことで、似た質問への回答や確認に使った資料を探しやすくなります。
取引先ごとに様式が違っていても、確認される内容には共通する部分があります。回答と証跡を結び付けて蓄積しておけば、担当者が変わっても、以前の回答の根拠を確認しながら作業を進められます。
ただし、回答ライブラリは、そのまま転記すればよい完成済みの回答集ではありません。再利用する際には、質問の意図や対象範囲に合っているかを確認し、証跡の時点と現在の状況を照合します。過去の回答を確認の出発点として使うことで、効率と正確さを両立できます。
8. 「いいえ」「一部実施」の項目と取引先との対話
未実施や一部実施の項目は、現状、代替策、改善の予定時期をまとめて伝えます。不足している点を隠さず、現在の対策と今後の対応を分けて説明することが、取引先の判断を助けます。
たとえば、「USBメモリーへの書き込みを技術的に制限する対策は未実施です。現在は持ち出し申請と台帳管理で運用しており、2027年3月までに端末管理ツールで書き込みを制限する予定です」と記載します。改善時期は社内で承認された予定を書き、未定の場合はその旨を明示します。このように説明すれば、取引先は現時点の対策と改善の見通しを把握できます。
補足を書く際は、実施済みの対策と予定段階の対策が混ざらないようにします。今後導入する予定があっても、現時点で未実施であれば、その状況が伝わる回答にすることが大切です。
改善予定を回答したら、社内でも実行計画に落とし込み、期日を管理します。回答欄に予定を書くだけで終わり、次回のチェックシートでも同じ項目が未実施のままだと、信頼を損ねるおそれがあります。取引先への説明と社内の改善活動を結び付けて進めましょう。
要請された対策が、自社の規模や取引内容に対して過大だと感じる場合や、費用負担が大きい場合は、取引先に意図や優先度を確認します。その上で、代替策や実施時期を相談します。前述の経済産業省と公正取引委員会の指針も、取引の相手方と十分に協議することが望ましいとしています※5。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. チェックシートへの回答を機に、平時の漏洩ルートを30項目で点検する
チェックシートへの回答は、自社に残っている漏洩ルートを見直す機会にもなります。回答を進めるなかで、退職者アカウントの削除が徹底されていない、把握できていないクラウドサービスがある、事故時の連絡体制が文書になっていないといった課題に気付くことがあります。
こうした課題は、取引先から問われる前から残っていたものです。個別の質問への回答だけでは全体像が見えにくいため、自社の対策状況をまとめて点検することも有効です。
OPTiMでは、自社の「塞がれていない漏洩ルート」を30項目で確認できる資料「情報漏洩対策チェックリスト(30項目)」を無料で提供しています。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループ30項目で対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも分かります。
資料はPDF(A4・6ページ)で、印刷して記入することもできます。チェックシートの回答準備と併せて、自社の対策状況を一通り点検しておきたい方は、ぜひご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
取引先から届くセキュリティチェックシートは、通常業務と並行して対応しなければならず、質問数の多さや短い回答期限に負担を感じている情報システム担当者の方も多いはずです。だからこそ、毎回一から調べるのではなく、回答と証跡を蓄積して再利用できる仕組みを整えることが、負担を減らす現実的な方法です。
今週中には、手元に届いているチェックシートの回答期限と対象範囲を確認し、質問を領域ごとに分けて担当部門に割り振ってください。回答案は「事実・範囲・根拠・時点」の4つの観点で点検し、未実施の項目は代替策と改善予定を添えて回答します。年内には、今回使った規程・記録・設定画面などを証跡台帳に登録し、証跡IDと取得日を付けて保管しましょう。その後は、提出した回答を回答ライブラリとして蓄積し、年1回の定期点検に加えて、システムや運用の変更時、回答の再利用時にも証跡の時点と回答内容を見直す運用に移していくと、次のチェックシートにも正確に回答しやすくなります。
提出後は、回答の根拠をたどれる状態を保ち、未実施とした項目の改善状況を継続して確認しましょう。蓄積した回答と証跡を現在の実態に照らして更新し、次回の回答作業と社内の対策見直しに活用してください。