
この記事の要点
- VPN(Virtual Private Network)は、インターネットなどの共有回線の上に仮想的な専用通信路をつくり、社外から社内ネットワークへのアクセスや、離れた拠点同士の接続を実現する仕組みです。インターネットを使うVPNでは、暗号化と認証で通信を保護します。
- 企業では、テレワークや出張先からの社内システム利用、本社と支店・工場の接続、クラウドや保守ベンダーとの接続などに利用されています。
- VPNが守るのは、主に「通信の経路」です。VPN機器の脆弱性、認証情報の漏洩、接続端末の不備には別の対策が必要です。警察庁の統計でも、ランサムウェアの侵入経路としてVPN機器が大きな割合を占めています。
1. VPNとは?企業ネットワークを安全につなぐ仕組み
VPNとは、インターネットなど多くの人が利用する回線の上に、特定の利用者や機器だけが通信できる仮想的な専用通信路をつくる技術です。日本語では「仮想専用線」や「仮想プライベートネットワーク」と呼ばれます。
社内ネットワークは通常、外部から直接アクセスできないように構成されています。VPNを利用すると、社外にいる従業員のPCやスマートフォン、離れた拠点のネットワークから社内ネットワークに接続し、物理的に同じ場所にいなくても、社内にいるときと同様に業務システムなどを利用できます。
インターネットを使うVPNでは、通信内容を暗号化し、接続する利用者や機器を認証することで通信を保護します。暗号化は通信内容の盗み見を防ぎ、改ざんの検知と組み合わせて通信を保護します。また、利用者や機器の認証は、接続を許可する相手を確認する役割を担います。なお、通信事業者の閉域網を使うIP-VPNなどは、ほかの利用者の通信と分離することを基本とし、暗号化の有無は構成によって異なります。
たとえば、カフェの公衆Wi-Fiから社内の業務システムを利用する場面を考えます。HTTPSなどで暗号化されていない通信は、同じネットワーク上の第三者に内容を見られたり、改ざんされたりするおそれがあります。また、社内ネットワークだけで公開している業務システムには、そもそも社外から接続できません。VPNを使うと、端末から社内のVPN装置までの通信が暗号化された上で、社内のシステムに接続できるようになります。
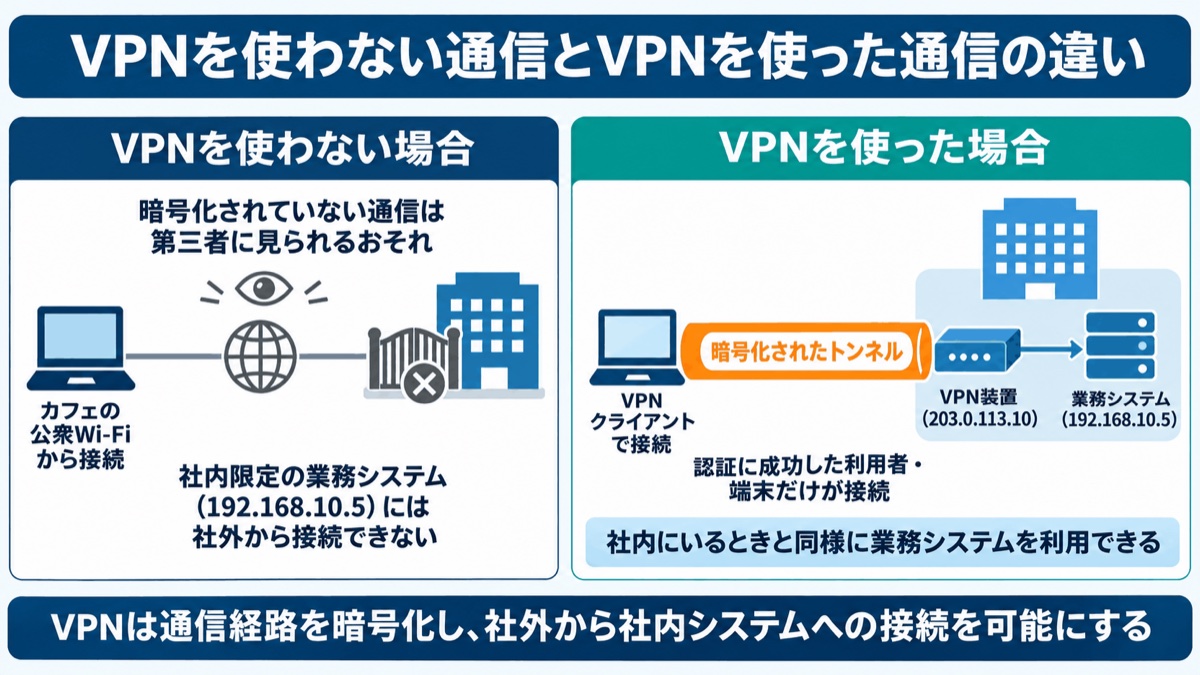
ただし、通信路が保護されていることと、接続する端末やVPN機器自体が安全であることは別の問題です。VPNで守れる範囲と限界は、6章で解説します。
2. 企業がVPNを利用する目的と主な利用場面
企業がVPNを利用する目的は、「社外から社内の情報資産へ安全にアクセスすること」と「離れた拠点やシステム同士を安全につなぐこと」の2つです。特にインターネットVPNでは、専用線を敷設する場合と比べて通信路のコストを抑えやすい点も、導入理由に挙げられます。
主な利用場面は、次のとおりです。
- テレワーク・在宅勤務:自宅のPCから社内のファイルサーバーや業務システムに接続します(リモートアクセスVPN)。
- 出張・外出先:ノートPCやスマートフォン、タブレットから、社内のメールや基幹システムを利用します(リモートアクセスVPN)。
- 拠点間の接続:本社と支店・営業所・工場のネットワークをつなぎ、1つの社内ネットワークとして利用します(拠点間VPN)。
- クラウドとの接続:IaaS(クラウド上の仮想サーバーなどの基盤)に構築した仮想ネットワークと、社内ネットワークを接続します。
- 保守ベンダーのリモート保守:委託先が、システムの保守や監視のために社内機器へ接続します。
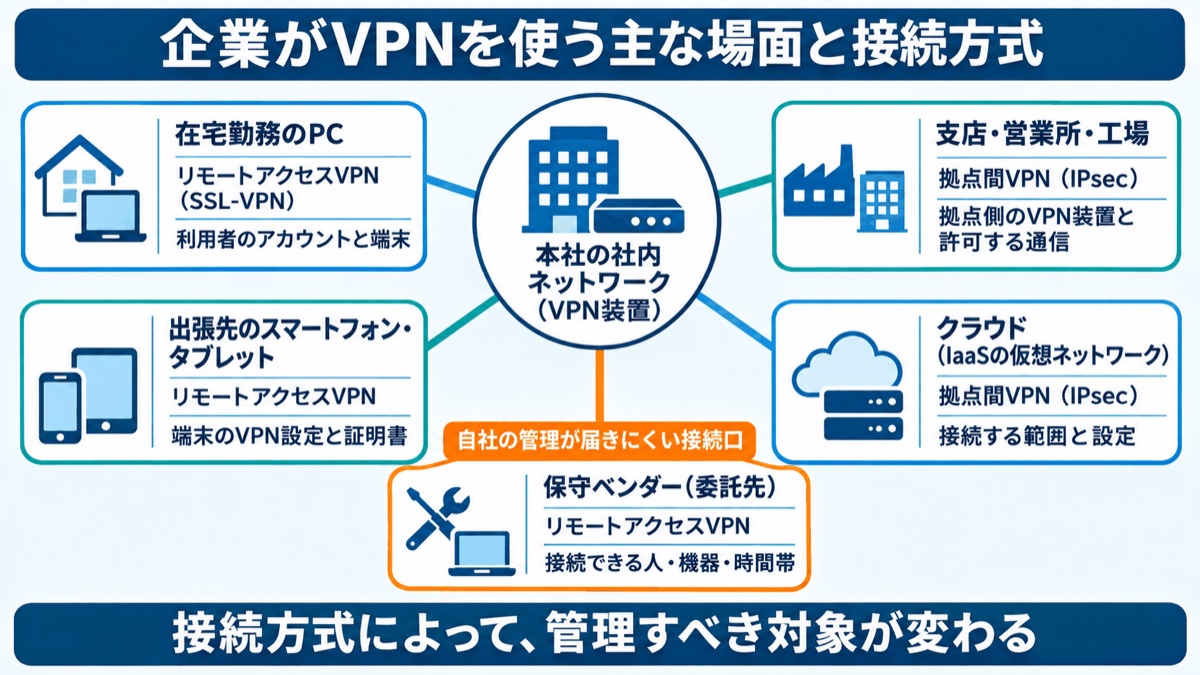
同じVPNでも、従業員が端末から接続する場合と、拠点のネットワーク同士をつなぐ場合では、管理する対象が異なります。前者では利用者のアカウントと端末を、後者では拠点側のVPN装置と、拠点間で許可する通信を管理します。
特に保守ベンダー向けの接続は、自社の管理が届きにくい接続口になりやすいため注意が必要です。「誰が、どの機器に、いつ接続できるのか」を、契約内容と実際の設定の両面で明確にしておきます。
3. VPNの仕組み:トンネリング・カプセル化・暗号化・認証
VPNの仕組みは、「通信をどう運ぶか」と「通信や接続相手をどう守り、確認するか」に分けると理解しやすくなります。前者を担うのがトンネリングとカプセル化、後者を担うのが暗号化と認証です。
トンネリングとカプセル化
トンネリングとは、元の通信を別の通信で包み、仮想的な通信路(トンネル)を通して届ける技術です。このとき、元の通信データ(パケット)を別のパケットで包む処理を「カプセル化」と呼びます。トンネリング自体は通信内容を隠すものではないため、内容を読み取られないようにするには暗号化を組み合わせます。
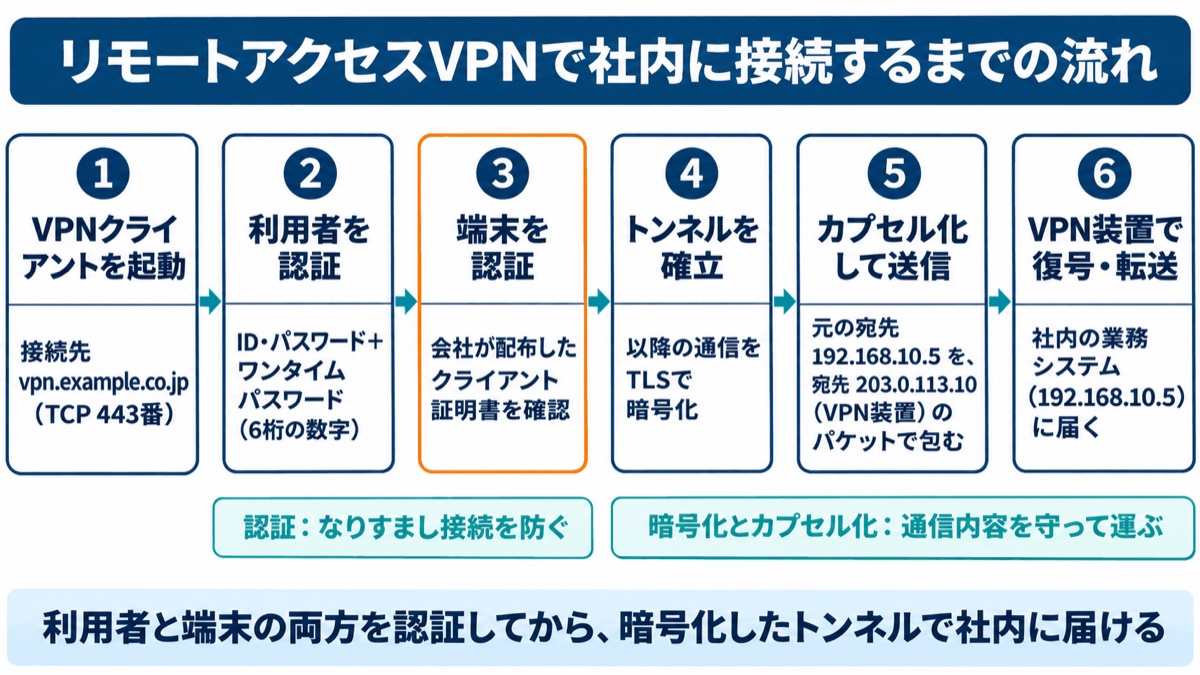
社内のサーバーは通常、「192.168.10.5」のような社内でしか通用しないIPアドレスを持っています。この宛先のままではインターネットを通じて届けられないため、元のパケットを暗号化し、VPN装置のグローバルIPアドレスを宛先とする新しいパケットに包んで送ります。受け取ったVPN装置は、外側のパケットを取り除いて復号し、元の宛先である社内サーバーへ転送します。
暗号化と認証
暗号化は、通信内容を第三者が読めない形に変換する技術です。認証は、接続しようとする利用者や機器が正規のものかを確認する仕組みです。通信経路を守るには、両方を適切に組み合わせる必要があります。
認証には、IDとパスワードにワンタイムパスワードなどを組み合わせる多要素認証や、端末にインストールした電子証明書(クライアント証明書)による機器認証が使われます。多要素認証は、複数の異なる認証要素で正規の利用者かを確認する仕組みです。会社が認めた端末を識別する証明書による機器認証と多要素認証を組み合わせることで、なりすましによる接続を防ぎやすくなります。
代表的なプロトコル
VPNで使われる代表的な通信方式には、IPsecを使う方式と、TLSを使うSSL-VPNがあります。主に使われる場面や、通信に使うポートが異なります。
- IPsec:ネットワーク層で通信を暗号化する方式で、拠点間VPNで広く使われています。一般的に、鍵交換にUDP 500番、NAT(アドレス変換)を越える通信にUDP 4500番のポートを使います。
- SSL-VPN:Webの暗号化と同じTLSを使う方式です。主にTCP 443番ポートを利用するため、多くのネットワーク環境で通信が通りやすく、リモートアクセスVPNで広く利用されています。
4. VPNの種類と特徴:インターネットVPN・IP-VPN・広域イーサネット
VPNは、利用する回線によって「インターネットVPN」「IP-VPN」「広域イーサネット」に分けられます。これとは別に、接続の形態として「拠点間VPN」と「リモートアクセスVPN」があります。用途だけでなく、コストや管理の手間も踏まえて選ぶことが大切です。
| 種類 | 使う回線と通信の守り方 | 主な用途 |
|---|---|---|
| インターネットVPN | インターネット。暗号化と認証で保護する | 拠点間の接続、テレワーク・外出先からの接続 |
| IP-VPN | 通信事業者の閉域網。ほかの利用者の通信と分離する | 多拠点の接続 |
| 広域イーサネット | 通信事業者の閉域網。ほかの利用者の通信と分離する | 拠点間で自由度の高いネットワークを組む |
インターネットVPNは、既存のインターネット回線を利用できるため、コストを抑えやすい方式です。一方、インターネットに公開されたVPN装置が攻撃対象になるため、機器の脆弱性や設定の管理が欠かせません。テレワークで使われるリモートアクセスVPNも、インターネットVPNの一種です。
IP-VPNや広域イーサネットは、通信事業者が用意した閉じたネットワークを使います。インターネット経由の盗聴や攻撃のリスクを抑えやすい反面、回線費用は高くなる傾向があります。
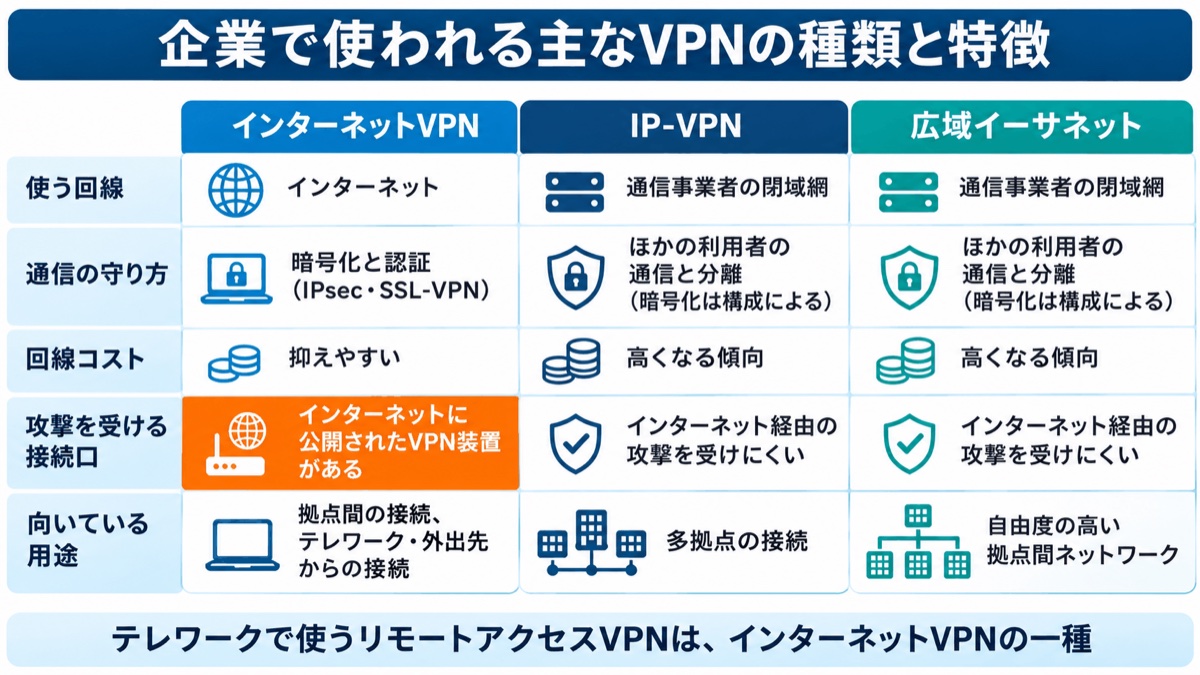
構成例としては、拠点間の接続にインターネットVPN(IPsec)、テレワークにSSL-VPNによるリモートアクセスVPNを組み合わせる方法があります。いずれもインターネットに接続口を持つため、導入後も継続的な機器管理が必要です。具体的な対策は7章で解説します。
5. VPNが攻撃対象になる背景と被害統計
VPNが攻撃対象になるのは、社内ネットワークへの入り口だからです。VPN機器の脆弱性を突いたり、漏洩したIDとパスワードを使ったりして侵入し、社内ネットワークでランサムウェアを実行する手口が目立っています。
警察庁が2026年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害組織へのアンケート結果として、侵入経路はVPN機器が6割以上を占めるとされています。2026年9月公表の令和8年上半期の資料でも、ランサムウェアの被害報告件数は123件と、半期として統計開始以降最多でした。同資料では、被害組織へのアンケート結果でVPN機器を経由した侵入が約5割を占めています。また、被害企業の約6割が中小企業とされています。
IPAの「情報セキュリティ10大脅威 2026」(組織編)でも、1位は「ランサム攻撃による被害」、8位は「リモートワーク等の環境や仕組みを狙った攻撃」です。IPAの解説資料では、警察庁の統計をもとにしたランサムウェアの感染経路の割合として、VPN機器経由とリモートデスクトップ経由の合計が2025年は87%だったと示されています。
背景には、テレワークの普及でVPN機器の設置が増えたこと、機器がインターネットに常時公開されていること、機器の更新やアカウントの管理が後回しになりやすいことがあります。VPNを導入していることを安全の根拠にするのではなく、攻撃を受ける可能性のある接続口として管理する必要があります。
6. VPNで守れること・守れないこと
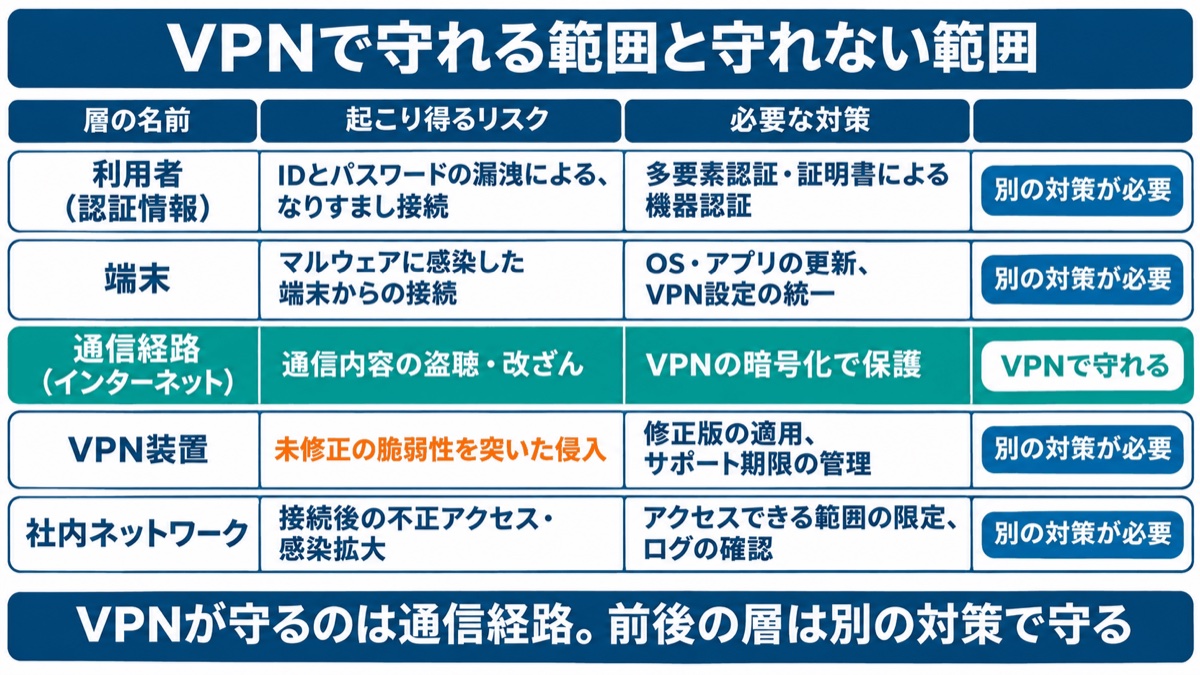
インターネットVPNが保護するのは、端末とVPN装置の間や、拠点のVPN装置同士の間の通信です。通信経路を保護しても、端末の感染やVPN機器の脆弱性、接続後のアクセスまで一括して防げるわけではありません。
インターネットVPNは、暗号化や改ざんの検知によって通信を保護し、認証した利用者や機器に対して、設定で許可された範囲への接続を提供します。一方、次のようなリスクには別の対策が必要です。
- 接続する端末の安全性:マルウェアに感染したPCがVPNに接続すると、感染が社内ネットワークに広がるおそれがあります。
- VPN機器そのものの脆弱性:未修正の脆弱性があると、認証を経ずに侵入される可能性があります。
- 認証情報の悪用:IDとパスワードが漏洩すると、攻撃者が正規の利用者になりすまして接続するおそれがあります。
- 接続後の社内での行動:接続後にアクセスできるサーバーの範囲は、社内ネットワークのアクセス制御によって決まります。
ゼロトラストとの関係
VPN接続後のアクセスを社内ネットワーク全体に広く許可する運用では、一度侵入されると被害が広がりやすくなります。これに対し、ゼロトラストは、ネットワークの内側か外側かだけを信頼の根拠にせず、アクセスのたびに利用者や端末の状態を確認して許可する考え方です。総務省のテレワークセキュリティガイドラインでも取り上げられています。
VPNを直ちに廃止する必要はありません。VPNを使い続ける場合でも、多要素認証や端末の状態確認、接続後にアクセスできる範囲の限定など、ゼロトラストの要素を取り入れることが、VPNの限界を補う対策になります。
7. VPNを安全に使うための技術的なセキュリティ対策
VPNを安全に使うには、「VPN機器」「認証」「接続する端末」の3つを組み合わせて対策します。いずれかの管理が不十分だと、通信経路を暗号化していても侵入のリスクが残ります。
VPN機器:脆弱性情報を確認し、速やかに修正版を適用する
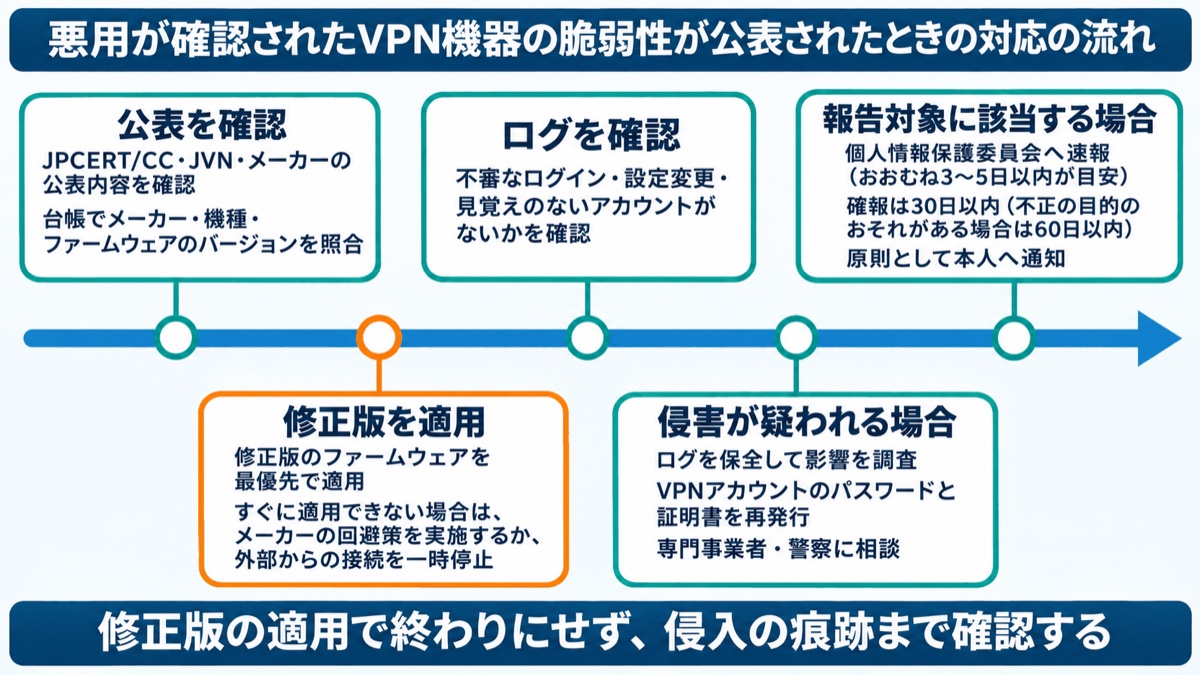
VPN機器は、脆弱性情報の確認と修正版の適用を継続することが基本です。メーカーやJPCERT/CC、JVN(Japan Vulnerability Notes:国内で使われるソフトウェアの脆弱性情報を公開するサイト)が公表する情報を定期的に確認し、修正版のファームウェアを速やかに適用します。
特に悪用が確認されている脆弱性は、修正版の適用を最優先とします。すぐに適用できない場合は、メーカーが示す回避策の実施や、外部からの接続の一時停止を検討します。
修正版を適用すれば対応が終わるとは限りません。適用前に侵入されていた場合、攻撃者が設置した仕組みが残る可能性があります。適用後にログで不審なログインや設定変更を確認し、侵害が疑われる場合は、ログを保全して影響を調査し、メーカーや専門事業者の案内に沿って復旧します。盗まれた可能性のある認証情報の変更も必要です。メーカーのサポートが終了した機器は、原則として修正版の提供を受けられなくなるため、サポート期限までに更新できるよう計画します。
認証:多要素認証と証明書で「なりすまし接続」を防ぐ
VPNの認証は、IDとパスワードだけに頼らず、ワンタイムパスワードなどの多要素認証を組み合わせます。さらに、会社が管理する端末にクライアント証明書を配布し、VPN側で証明書認証を必須にすると、私物端末や攻撃者の端末からの接続を防ぎやすくなります。
接続する端末:OS・アプリを最新に保ち、設定を統一する
VPNに接続する端末は、OSとアプリを最新の状態に保ち、ウイルス対策ソフトを有効にします。端末ごとにVPNの設定が異なると、誤った接続先や古い設定が残る原因になるため、管理者が設定を一括で配布し、接続先や設定を統一するのが望ましい方法です。
また、無料のVPNアプリなど、会社が許可していないVPNサービスの利用は禁止します。個人向けのVPNサービスでは通信がサービス事業者のサーバーを経由するため、業務データが社外の事業者を通ることになります。会社が指定したVPNと個人向けのVPNサービスの違いを、従業員に周知しておくことも大切です。
8. VPNの運用ルールと台帳管理、従業員への周知
VPNの安全性を維持するには、導入時の設定に加え、機器・アカウントの管理と従業員への周知を続ける必要があります。対象の機器や利用者を把握できていなければ、更新や利用停止に漏れが生じやすくなります。
VPN機器とアカウントを台帳で管理する
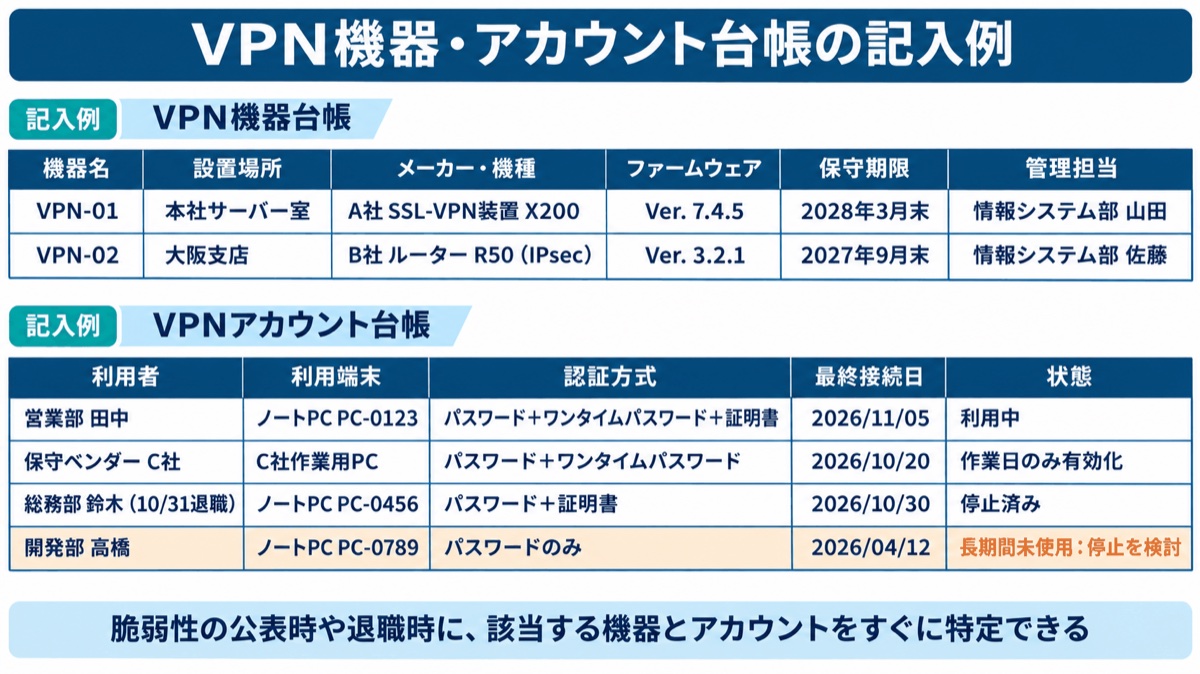
台帳管理の目的は、対応が必要な機器やアカウントをすぐに特定できる状態にすることです。機器の台帳には、設置場所、メーカー・機種、ファームウェアのバージョン、保守契約の期限、管理担当者をまとめます。脆弱性情報が公表されたときに、自社の機器が該当するか、誰が対応するかをすぐに確認できるようにします。
アカウントの台帳には、利用者、利用する端末、認証方式、最終接続日を記録します。退職や委託契約の終了に合わせてアカウントを停止し、異動の際は接続できる範囲を見直します。長期間使われていないアカウントも定期的に確認し、台帳は実際の利用状況に合わせて更新します。
従業員へのルール周知
従業員には、接続方法だけでなく、認証情報の扱いや異常時の連絡方法まで具体的に伝えます。主なルールは、次のとおりです。
- 社外から業務システムを利用するときは会社が指定した接続方法に従い、VPNが必要なシステムには指定のVPNで接続する
- VPNのIDやパスワード、ワンタイムパスワードを他人に教えない
- 「VPNの再設定が必要」などと称して認証情報を求めるメールや電話には応じず、情報システム部門に確認する
- 端末を紛失したら、すぐに情報システム部門に連絡する
不正接続が疑われるときの初動
見覚えのない時間帯や国からの接続、利用者に心当たりのない接続履歴などがあれば、該当アカウントを停止し、VPN機器と認証基盤のログを保全します。被害が疑われる場合は、セキュリティの専門事業者や警察に相談します。
個人データの漏洩などが発生した場合、または発生したおそれがある場合で、法令上の報告対象に該当するときは、個人情報保護委員会などへの報告に加え、原則として本人への通知も必要です。報告は、事態を知った後、速報を速やかに(おおむね3〜5日以内が目安)、確報を30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に行います。
9. OPTiM BizでVPN接続する端末の設定とOSを管理する
VPNを安全に使うには、接続する端末の設定と状態を管理者が把握し、統一することが欠かせません。MDM(Mobile Device Management:スマートフォンやPCなどの業務端末を一元管理する仕組み)の「OPTiM Biz」を使うと、VPNに関わる端末側の管理を管理サイトからまとめて行えます。
VPN設定と証明書を配布する
OPTiM Bizでは、iOS/iPadOS端末にVPN接続の設定を適用できるほか、アプリケーションごとにVPN接続を確立する設定も配布できます。また、機器認証に必要なクライアント証明書やCA証明書を管理サイトにアップロードし、iOS/iPadOS、Android、Windowsの端末に配布できます。証明書による機器認証と組み合わせることで、会社が管理する端末だけがVPNに接続できる構成をつくりやすくなります。
OSバージョンとアプリを把握し、アップデートを制御する
OPTiM Bizでは、端末ごとのOSバージョンやインストールされているアプリケーションの情報を取得できるため、古いOSのまま使われている端末を見つけられます。OSアップデート管理では、監視対象のiOS/iPadOS端末でアップデートを1〜90日延期したり、Windowsの機能更新プログラムを0〜365日延期したりでき、業務への影響を確認しながら計画的にアップデートを進められます。会社が許可していないアプリの利用禁止や、インストールの制限も設定できます。
パスワードポリシーと紛失時の対応
パスワードの長さや複雑さを定めるパスワードポリシーを端末に設定でき、VPNの設定が入った端末を紛失した場合には、管理サイトからリモートロックやデータ消去を行えます。
ただし、OPTiM Bizを導入するだけでVPNの安全性が確保されるわけではありません。VPN機器の脆弱性対応やアカウントの棚卸し、従業員への周知は、企業が自ら運用として続ける必要があります。
10. まとめ
VPNは、テレワークや拠点間の接続を支える重要な業務インフラです。その管理を少人数で担っている情報システム担当者にとって、脆弱性情報への対応やアカウントの見直しは、日々の業務に追われて後回しになりやすい作業です。
まず今週中に、自社のVPN機器のメーカー・機種とファームウェアのバージョンを確認し、JPCERT/CCやメーカーが公表している脆弱性情報と照らし合わせてください。悪用が確認されている脆弱性に該当し、すぐに修正版を適用できない場合は、外部からの接続の一時停止も判断の選択肢に入れます。併せて、退職者や契約が終了した委託先のVPNアカウントが残っていないかを確認するだけでも、不要な侵入口を減らせます。
年内には、VPN機器とアカウントの台帳を整え、IDとパスワードだけで接続できる状態から、多要素認証の導入と証明書による機器認証の併用へ切り替える計画を立てましょう。その後は、接続する端末のOSと設定を一元的に管理し、脆弱性情報が公表されたときに誰が何を確認するかを決めておくことで、担当者が替わっても続けられる仕組みになります。
VPNを「入れて終わり」の設備ではなく、「狙われる入り口」として管理し続けることが、次のサイバー攻撃に備える確かな一歩になります。