この記事の要点
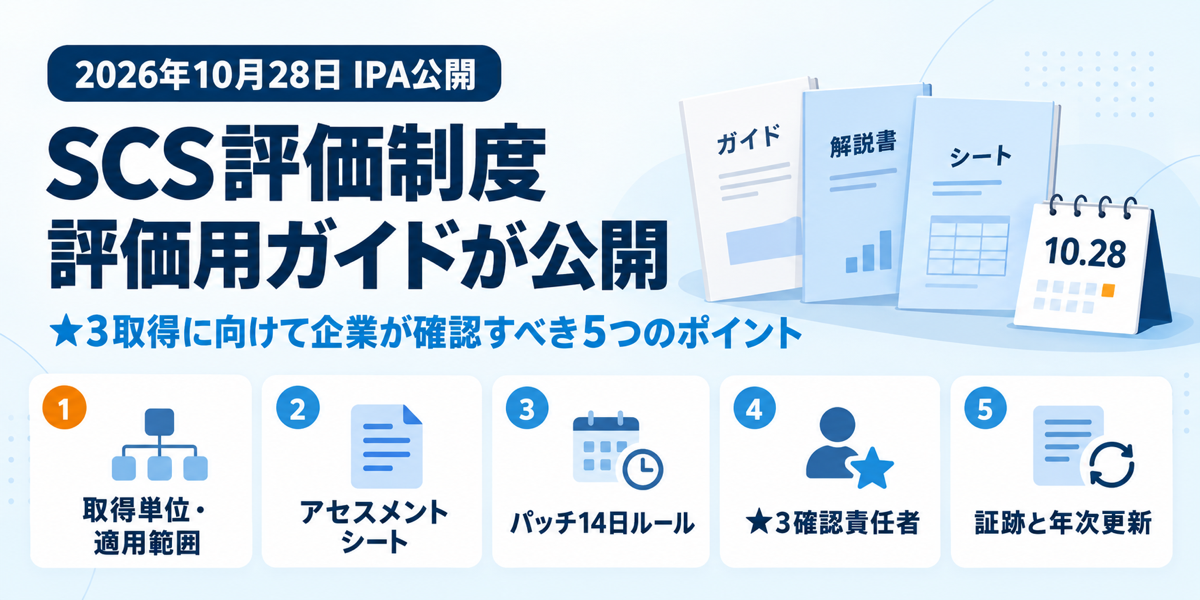
- 2026年10月28日、IPAはSCS評価制度の「自己評価等ガイド」「第三者評価ガイド」「技術検証ガイド」「要求事項・評価基準 解説書」と、自己評価用のアセスメントシートを公開しました。併せて、要求事項・評価基準がVer.1.1に更新されています。
- 要求事項・評価基準の変更は3つの評価基準に限られ、★3に関係するのは4-4-4-1と4-4-4-2(セキュリティパッチ・アップデート)です。パッチ適用の「リリースから14日以内」という期限や対象に変更はありません。
- ★3の登録申請は2027年3月に受付開始予定です。取得単位と適用範囲の決定、アセスメントシートによる現状把握、★3確認責任者の確保を並行して進めることが重要です。
1. SCS評価制度の評価用ガイド公開とは?10月28日の発表の要点と制度の基本
2026年10月28日、IPA(独立行政法人情報処理推進機構)は、SCS評価制度の★3・★4取得に向けた評価用ガイドなどを公開しました。これにより、企業がどのような基準で自社のセキュリティ対策を評価し、取得に向けて何を準備すればよいのかを、具体的に確認できるようになりました。これまでも要求事項・評価基準は公開されていましたが、どのような状態であれば適合と判断できるのか、どのような方法で自己評価を行うのかについては、詳しい説明が示されていませんでした。今回の公開は、制度の概要を理解する段階から、自社の対応状況を確かめて準備を進める段階へ移るための重要な更新といえます。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、経済産業省と内閣官房国家サイバー統括室の監督のもと、IPAが運営する制度です。企業間の取引で求めるセキュリティ対策の水準を★(星)の段階で示し、委託元が取引先に必要な対策を促して、その実施状況を確認しやすくすることを目的としています。★の取得は任意で、業種や企業規模を問わず取得できます。★3と★4では、求められる対策の範囲に加え、評価方法や有効期間も異なります。
| 項目 | ★3 | ★4 |
|---|---|---|
| 水準 | 一般的なサイバー脅威に対処しうる水準 | 被害拡大の防止やサプライチェーン強靭化策まで含む水準 |
| 要求事項・評価基準 | 26項目・81基準 | 43項目・153基準(★3の基準を含む) |
| 評価方法 | 専門家確認付き自己評価 | 評価機関による第三者評価(実地審査・技術検証を含む) |
| 有効期間・登録料 | 1年・10,000円(2028年3月31日まで。以降20,000円) | 3年・60,000円 |
★3は、企業が自己評価を実施し、★3確認責任者による確認・署名と、経営層による自己適合宣言を経て登録を申請する方式です。そのため、★3を目指す企業には、対策を実施するだけでなく、取り組みの根拠を説明できる状態にしておくことが求められます。なお、IPAのよくある質問では、要求事項を満たしていないことを理由に直ちに取引停止が求められるものではないこと、特定のセキュリティ対策製品の導入を求めるものではないことが説明されています。
2. 10月28日に公開された資料一覧と各資料の位置づけ
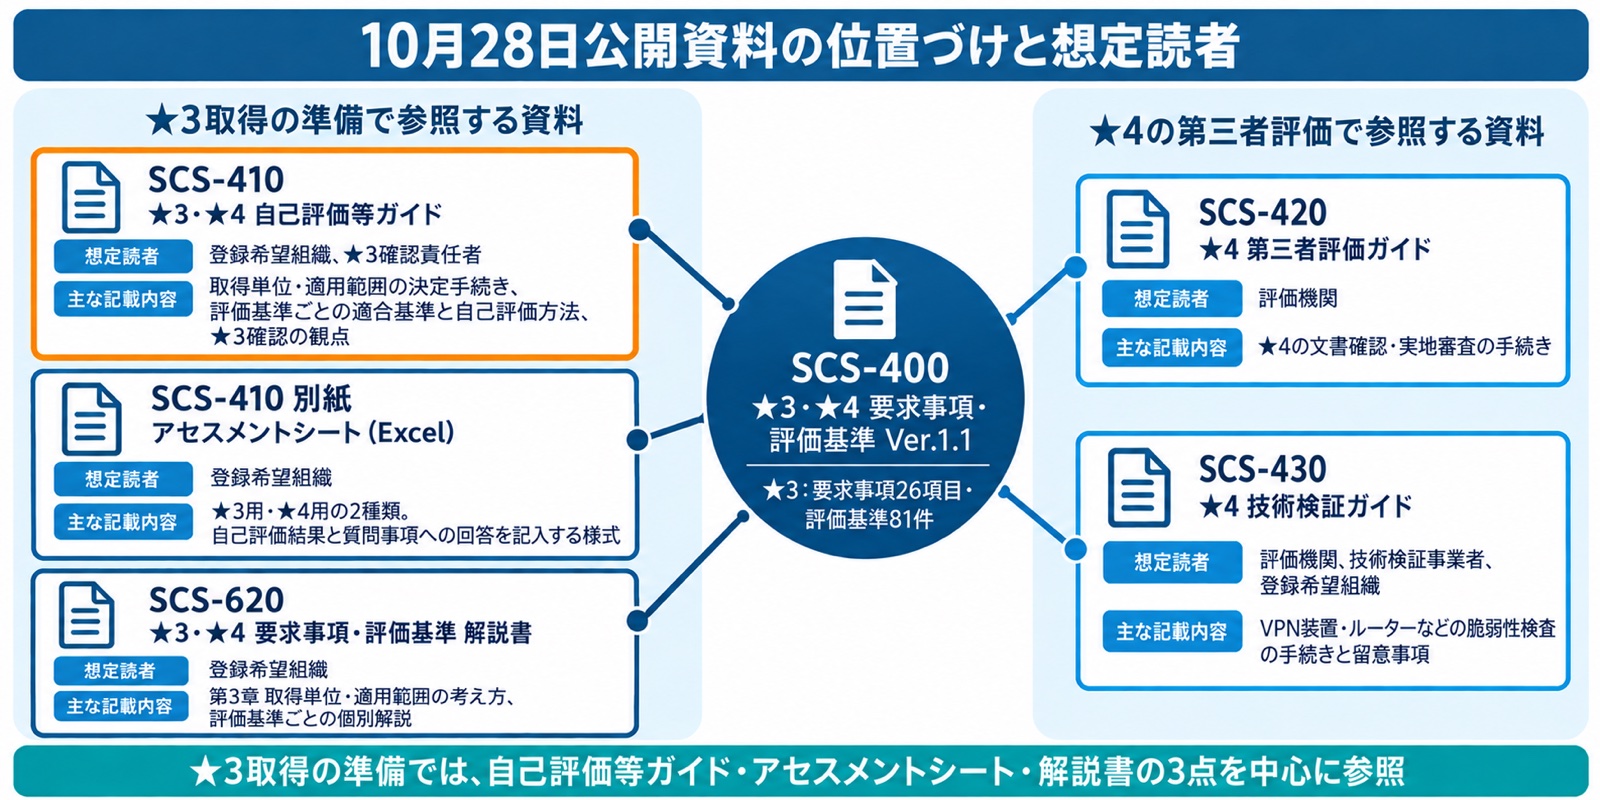
今回の公開資料は、★3の取得準備に直接使うものと、主に★4の第三者評価で使うものに分けられます。★3を目指す企業は、まず「自己評価等ガイド」「アセスメントシート」「要求事項・評価基準 解説書」の3点を読むと、制度の要求内容から実際の評価方法までを効率よく理解できます。
| 文書番号 | 資料名 | 想定読者と主な記載内容 |
|---|---|---|
| SCS-400 | ★3・★4 要求事項・評価基準(Ver.1.1)(Excel) | 全員。要求事項と評価基準の原本 |
| SCS-410 | ★3・★4 自己評価等ガイド(PDF) | 登録希望組織・★3確認責任者。取得単位・適用範囲の決定、自己評価、確認の手続き |
| SCS-410 別紙 | アセスメントシート(Excel) | 登録希望組織。自己評価結果と質問への回答を記入する様式 |
| SCS-420 | ★4 第三者評価ガイド(PDF) | ★4の評価機関 |
| SCS-430 | ★4 技術検証ガイド(PDF) | ★4の評価機関・技術検証事業者・登録希望組織 |
| SCS-620 | ★3・★4 要求事項・評価基準 解説書(PDF) | 登録希望組織。取得単位・適用範囲の考え方(第3章)と各基準の解説 |
SCS-400は、制度で求められる対策と評価基準を定めた基本文書で、自社が満たすべき基準を確認する出発点です。SCS-410の自己評価等ガイドには、取得単位や適用範囲の決め方、自己評価の手順、★3確認責任者による確認の方法が記載されています。その別紙のアセスメントシートは、各評価基準への対応状況を記入するExcel形式の様式で、申請直前だけでなく準備の初期段階から使うと効果的です。SCS-620の解説書は、取得単位・適用範囲の考え方と個々の評価基準を詳しく説明しており、要求事項の文言だけでは判断しにくい場合に役立ちます。
特に重要なのが、自己評価等ガイドの別紙に評価基準ごとに示された「対象外となるための条件」「適合基準」「自己評価方法」です。これを読むと、どのような状態なら適合と判断できるのか、何を根拠に確認すればよいのかが分かります。このほか、各資料の位置づけをまとめたPDFと、要求事項・評価基準の変更箇所を示したPDFも公開されています。
3. 要求事項・評価基準Ver.1.1の変更点
Ver.1.1で変更された評価基準は3つに限られ、いずれもサポートが終了したソフトウェアの利用と、セキュリティパッチ・アップデートの扱いに関するものです。★3の取得を目指す企業が確認すべきなのは4-4-4-1と4-4-4-2で、残る4-4-2-1は★4のみの評価基準です。
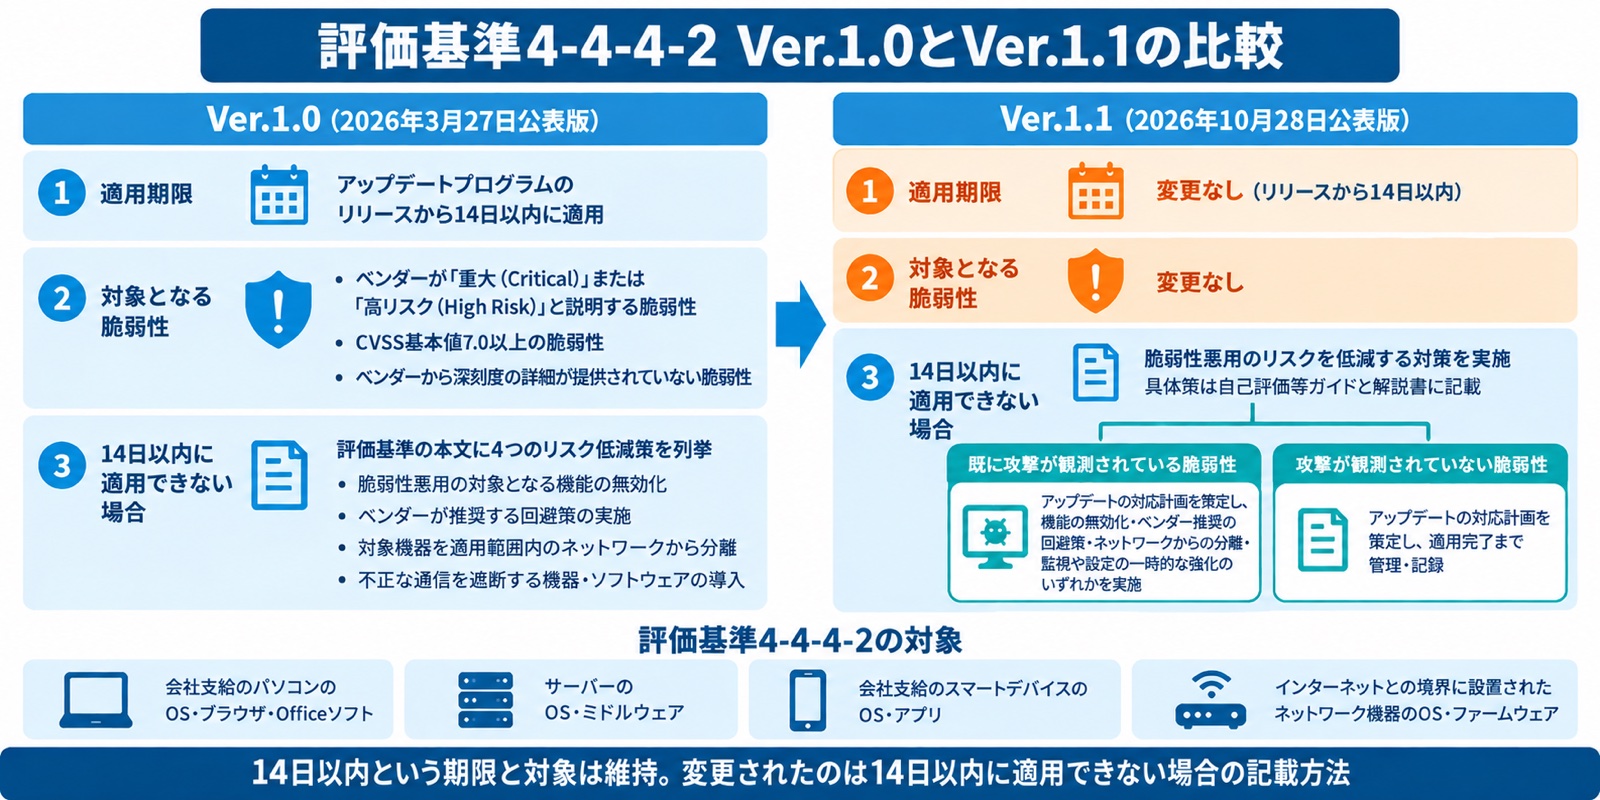
最も注意したいのは評価基準4-4-4-2です。この基準は、対象となるアップデートを「リリースから14日以内」に適用することを求めています。対象は、ベンダーが「重大」「高リスク」とする脆弱性、CVSS基本値が7.0以上の脆弱性、深刻度の詳細が示されていない脆弱性を修正するものです。CVSSとは、脆弱性の深刻度を0.0〜10.0の数値で示す国際的な指標で、数値が大きいほど深刻度が高いことを表します。今回の更新で、この期限と対象は変わっていません。
変わったのは、期限内に適用できない場合の対策の書き方です。Ver.1.0では「機能の無効化」「ベンダー推奨の回避策」「ネットワークからの分離」「不正通信を遮断する機器などの導入」の4つが評価基準の本文に列挙されていましたが、Ver.1.1では本文から外し、自己評価等ガイドと解説書で説明する構成になりました。IPAは、国内外の情勢変化に応じて機動的に見直せるようにするためと説明しています。対応計画や代替策があれば14日以内の適用が免除されるわけではなく、期限内に適用するという基本的な考え方が緩和されたわけでもない点に注意が必要です。
自己評価等ガイドでは、14日以内に適用できない場合、まずアップデートの対応計画を策定することを求めています。その上で、既に攻撃が観測されている脆弱性なら、機能の無効化、回避策の適用、ネットワーク分離、監視の一時的な強化などを行い、攻撃が観測されていない脆弱性なら、対応計画を完了まで管理・記録します。また、評価基準4-4-4-1には、やむを得ずサポートが終了したものを利用する場合は脆弱性悪用のリスクを低減する対策を実施する、という一文が加わりました。自社のパッチ適用手順に、期限内に適用できない場合の対応計画とリスク低減策が組み込まれているかを点検しておきましょう。
4. ポイント①:取得単位と適用範囲を最初に決める
★3の準備では、個々の対策を確かめる前に、どの組織単位で取得し、どこまでのIT基盤を評価対象にするかを決める必要があります。自己評価等ガイドは、自己評価に先立ち、取得単位と適用範囲を登録希望組織が自らの責任で定めることを求めています。範囲が曖昧なまま進めると、端末やサーバーの洗い出しに漏れが生じ、評価の途中で手戻りが発生しかねません。
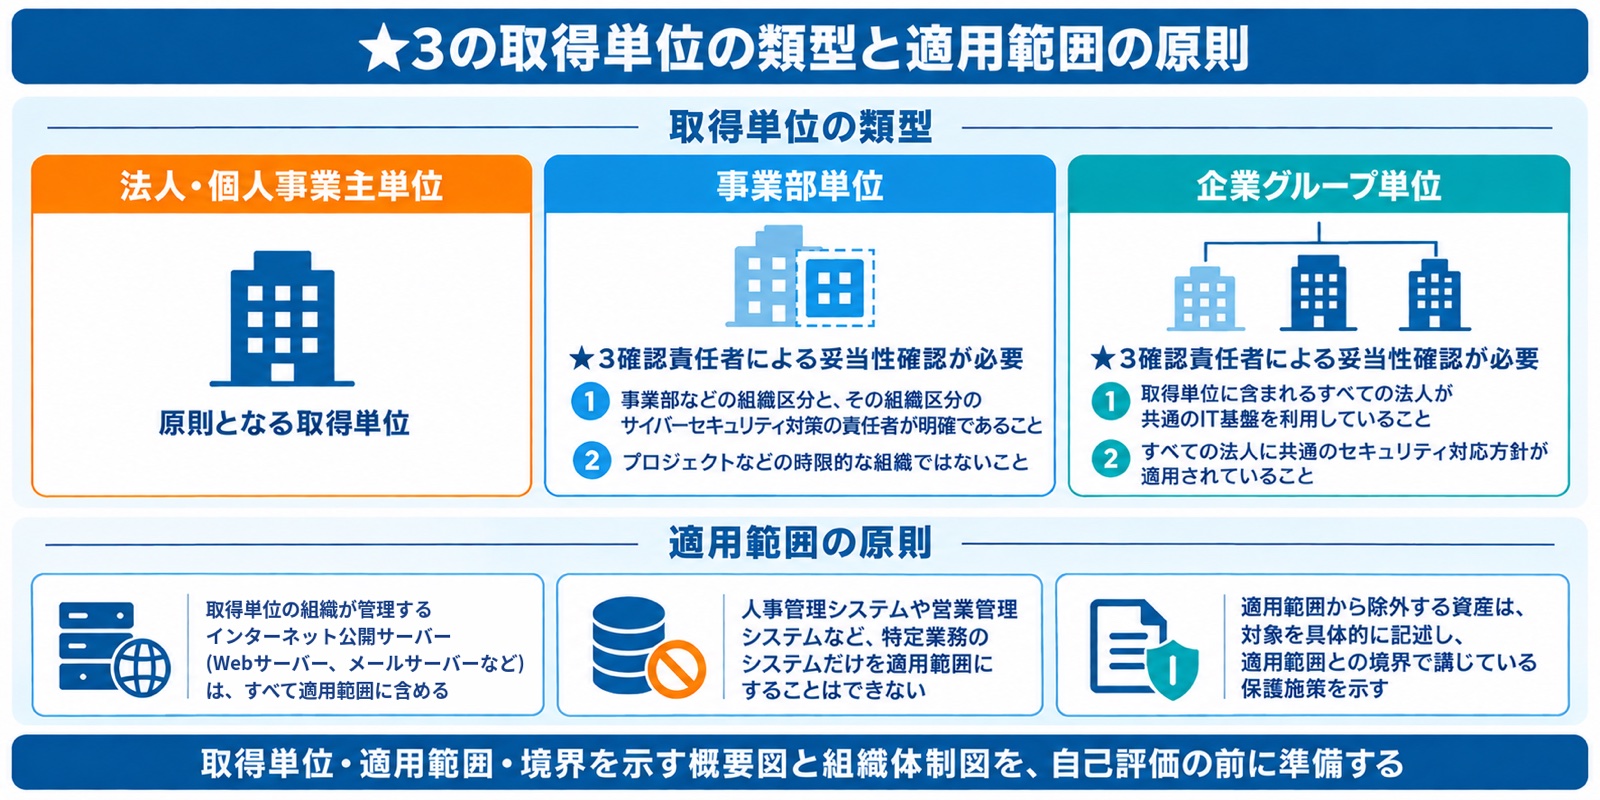
取得単位は原則として法人または個人事業主ですが、条件を満たせば事業部単位や企業グループ単位でも取得できます。事業部単位の場合は、組織区分とセキュリティ対策の責任者が明確で、プロジェクトのような時限的な組織でないことが条件です。企業グループ単位の場合は、含まれる法人がすべて共通のIT基盤を利用し、共通のセキュリティ対応方針が適用されていることが確認されます。いずれも★3確認責任者による妥当性の確認が必要です。
適用範囲は、取得単位に含まれる組織が利用するIT基盤全体を踏まえて決めます。人事管理システムや営業管理システムのような特定業務のシステムだけに限定することはできません。取得単位の組織が管理するインターネット公開サーバー(Webサーバー、メールサーバーなど)はすべて含める必要があり、適用範囲から除外するものは具体的に記述した上で、境界でどのような保護施策を講じているかを示すことが求められます。取得単位・適用範囲・境界を示す概要図と組織体制図を早めに作っておけば、アセスメントシートの記入にも、★3確認責任者への説明にも使えます。取得単位の類型ごとの条件と、適用範囲の原則を下図に整理しました。
5. ポイント②:アセスメントシートで現状とのギャップを洗い出す
★3に向けた現状把握には、今回公開されたアセスメントシートを使うのが効果的です。アセスメントシートは★3の81の評価基準について自社の対応状況を記入する様式で、申請時の自己評価だけでなく、準備の初期段階で不足している対策を洗い出す用途にも適しています。利用は任意ですが、自己評価に必要な証跡を事前に網羅的に把握できるとして推奨されています。独自の様式を使う場合も、「評価基準」「対象外の判断と理由」「適合・不適合の結果」「質問事項と回答」の4点を含める必要があります。
シートには、適用範囲に係る質問事項と、評価基準ごとの質問事項が設けられています。社内規程について尋ねる質問には該当する規程の具体的な名称を、取り組みについて尋ねる質問には実際の対策を具体的に記入します。単に「対応済み」と書くのではなく、何を根拠に適合と判断したのかを説明できるようにしておくことが大切です。
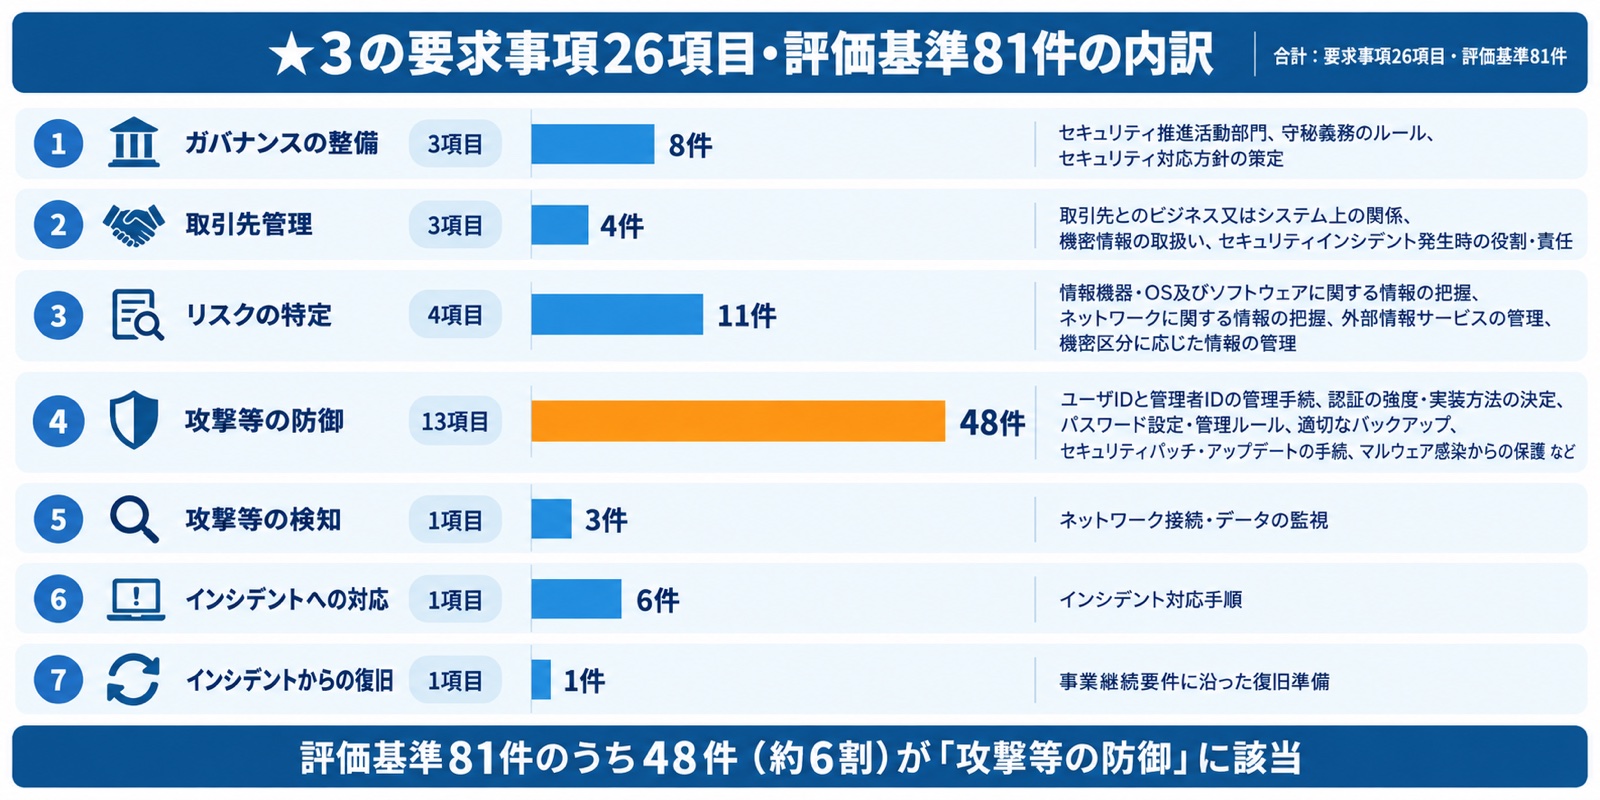
★3の要求事項26項目は、「ガバナンスの整備」「取引先管理」「リスクの特定」「攻撃等の防御」「攻撃等の検知」「インシデントへの対応」「インシデントからの復旧」の7分類に整理されており、81基準のうち48基準を「攻撃等の防御」が占めます。アカウント管理、パッチ適用、マルウェア対策など、日常のIT運用に関わる基準が中心になるということです。
進め方としては、まず各評価基準が自社にとって対象か対象外かを判定し、対象となる基準について適合状況を確かめます。その上で、適合していない基準を「規程がない」「運用されていない」「記録が残っていない」といった原因別に分けると、取得までの作業量を見積もりやすくなります。なお、自己評価等ガイドでは、「文書」「記録」「台帳」に情報システムの設定や管理ツールの画面表示・出力(スクリーンショット、CSVなど)も含まれると定義されています。IT資産管理ツールなどを既に使っている企業は、紙の台帳を新たに作らなくても、既存の管理画面や出力データを対策の実施状況を説明する資料として活用できます。ただし、評価基準が求める管理対象や実施内容、実施時期を確認できる内容になっている必要があります。
6. ポイント③:IT資産の把握とパッチ「14日ルール」の運用を固める
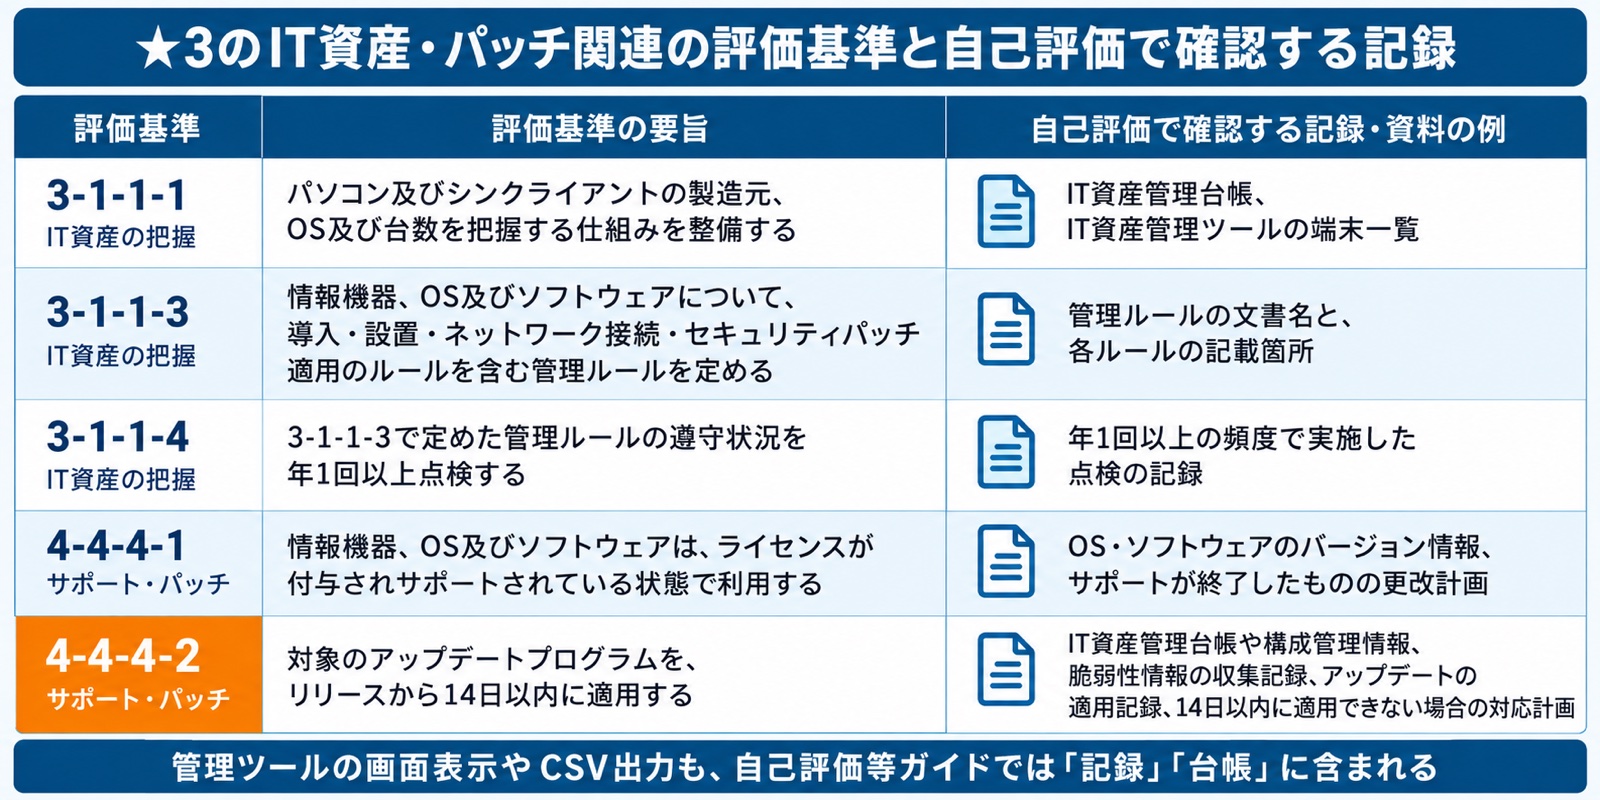
★3の技術的な準備で負荷が大きくなりやすいのは、IT資産の把握とセキュリティパッチの適用です。評価基準3-1-1-1はパソコン及びシンクライアントの製造元、OS及び台数を把握する仕組みを、3-1-1-3は導入・設置・ネットワーク接続・セキュリティパッチ適用のルールを含む管理ルールを、3-1-1-4はその遵守状況を年1回以上点検することを求めています。台数を数えるだけでなく、ルールを定め、ルールどおりに管理されているかを継続的に確かめる仕組みが必要です。
評価基準4-4-4-2の対象は、会社支給のパソコンのOS・ブラウザ・Officeソフト、サーバーのOSとミドルウェア、会社支給のスマートデバイスのOSとアプリ、インターネットとの境界に設置されたネットワーク機器のOSとファームウェアです。自己評価方法では、IT資産管理台帳や構成管理情報で対象を把握していること、ベンダーやIPA、JPCERT/CCなどから脆弱性情報を収集していること、14日以内に適用していることを確認します。また解説書は、CVSS基本値が7.0未満でも、攻撃が観測されているインターネット境界機器の脆弱性には早急な対応を強く推奨しています。数値だけで判断せず、実際の攻撃状況を踏まえることが重要です。IT資産とパッチに関わる主な評価基準と、自己評価で確認する記録の例を下図に整理しました。
実務では、「脆弱性情報の収集担当と確認頻度」「リリースから対象機器の特定、検証、展開までの日程」「14日を超える場合の対応計画の様式と進捗管理の方法」を管理ルールに書き込んでおくと、期限内の適用が難しくなった場面でも迷わず対応でき、自己評価や確認の際にも運用を説明しやすくなります。
7. ポイント④:★3確認責任者を確保し、確認の観点を理解する
★3は自己評価だけでは取得できず、★3確認責任者による確認と署名が必要です。確認責任者は社内の人が担当することも、社外の人に依頼することもできます。ただし、経済産業省のFAQは、単に社内の情報システム担当者であればよいわけではないと説明しています。IPAはSCSセキュリティ専門家の要件として、情報処理安全確保支援士、公認情報セキュリティ監査人(主任監査人を含む)、CISSP、CISM、CISA、ISO27001主任審査員のいずれかの資格に加え、研修の受講と制度運営機関への登録を挙げており、SCSセキュリティ専門家は2027年1月以降に公開される予定です。社内に担える人材がいるかを確認し、社外への依頼も想定して早めに方針を決めておきましょう。
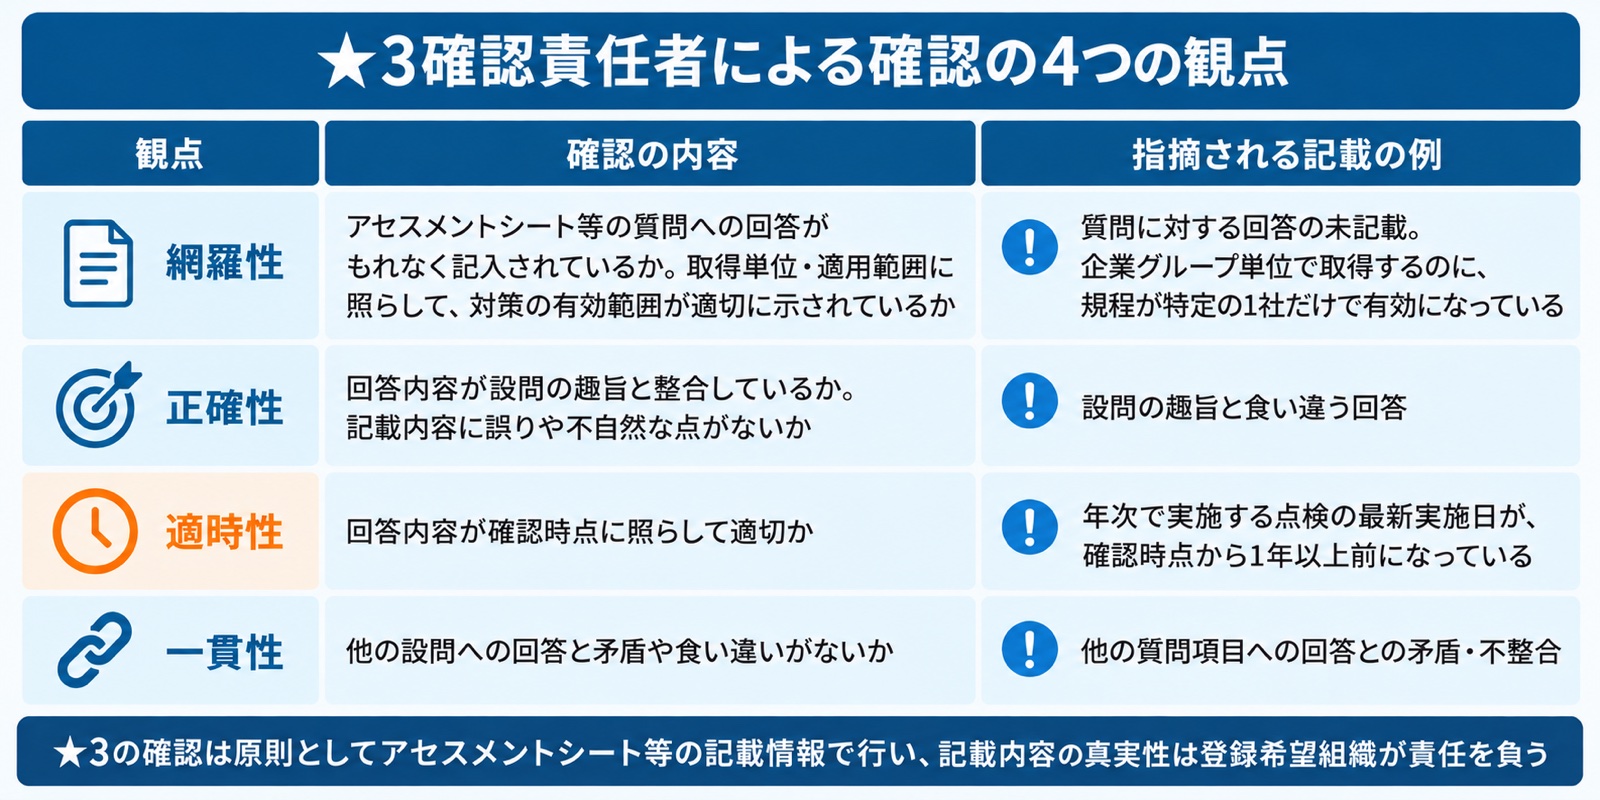
確認の観点は4つあります。「網羅性」はアセスメントシートの回答に漏れがないか、「正確性」は回答が設問の趣旨に沿っているか、「適時性」は年次点検の最新実施日が1年以上前になっているなど古い情報が残っていないか、「一貫性」は他の回答と矛盾がないかを見るものです。★3の確認は、原則としてアセスメントシートに記載された情報をもとに妥当性を確かめる方式のため、規程名や対策を具体的に書くことが求められます。一方で、記載内容が事実であることの責任は登録希望組織が負います。自己評価等ガイドは、指摘すべき記載の例として、企業グループ単位で取得するのに規程が特定の1社だけで有効になっているケースや、年次点検の最新実施日が確認時点から1年以上前になっているケースを挙げています。なお、社内の人が確認責任者を担う場合も、確認結果を理由に人事上の不当な扱いをしてはならないと定められています。
8. ポイント⑤:登録後を見据えてエビデンスを保持し、年1回更新する
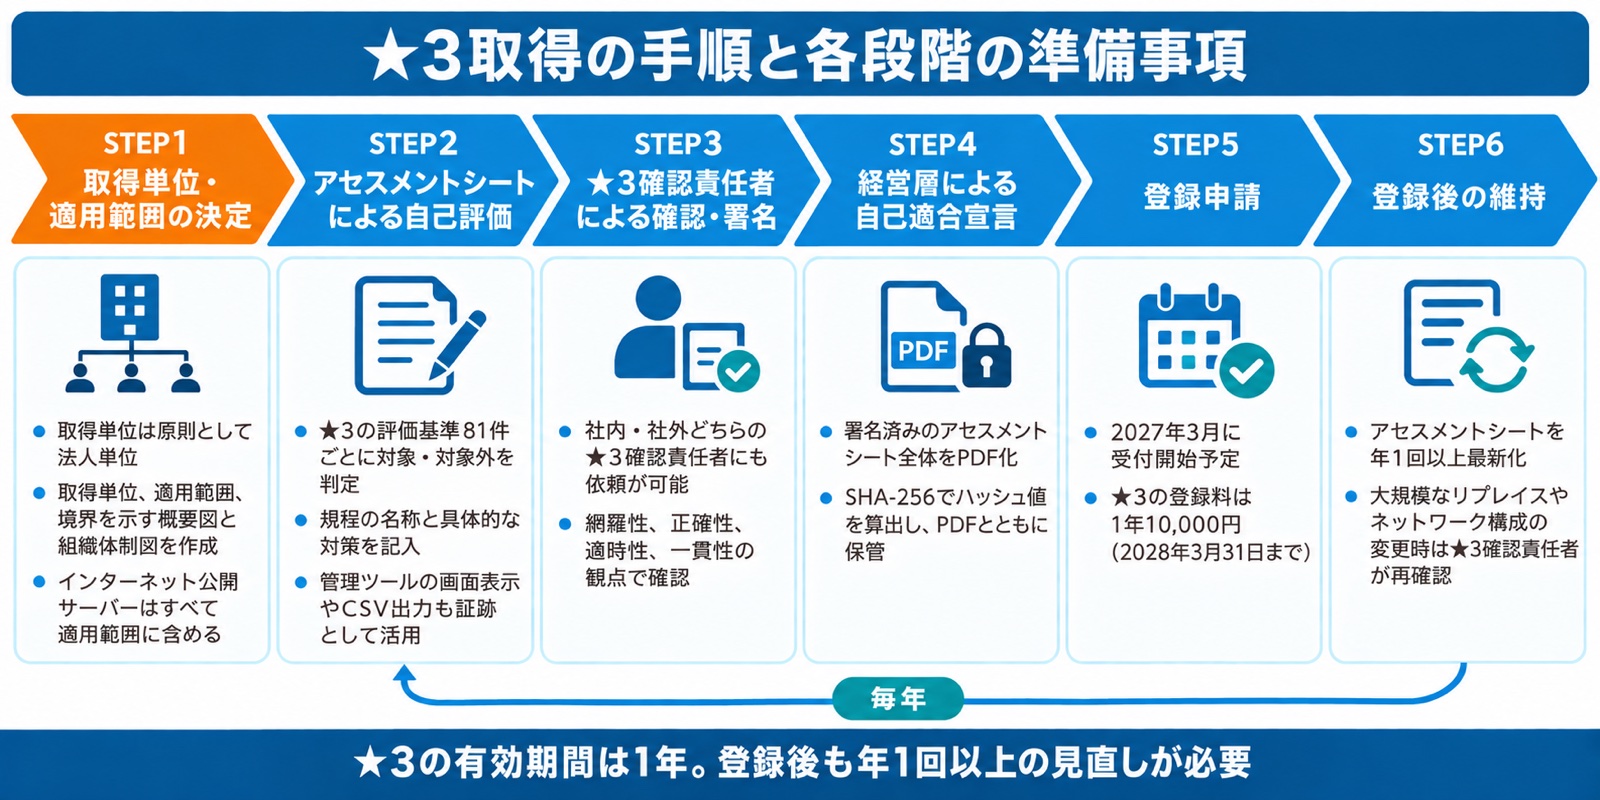
★3は取得すれば終わりではなく、登録期間中も証跡を保持し、内容を定期的に見直す必要があります。自己評価等ガイドは、★3確認責任者が適合と判断し、自己適合宣言に係る署名または記名が行われたアセスメントシート全体をPDF化し、SHA-256でハッシュ値を算出して、PDFとハッシュ値の両方を保管するよう求めています。SHA-256はデータから固定長の値を算出する方式で、データが変われば値も変わるため、改変の有無を確かめられます。ハッシュ値は制度運営機関にも提出し、登録後にシートが改変されていないことの確認に使われます。
★3の有効期間は1年で、アセスメントシートの内容も1年に1回以上最新化する必要があります。また、端末やサーバーの大規模なリプレイス、クラウド基盤への大規模移行、ネットワーク構成の顕著な変更など、評価基準の達成に大きく影響する変更があれば、★3確認責任者の再確認を受けなければなりません。IT資産の管理情報やパッチ適用の記録を日常業務の中で残しておけば、年次の見直しの負担を抑えられます。
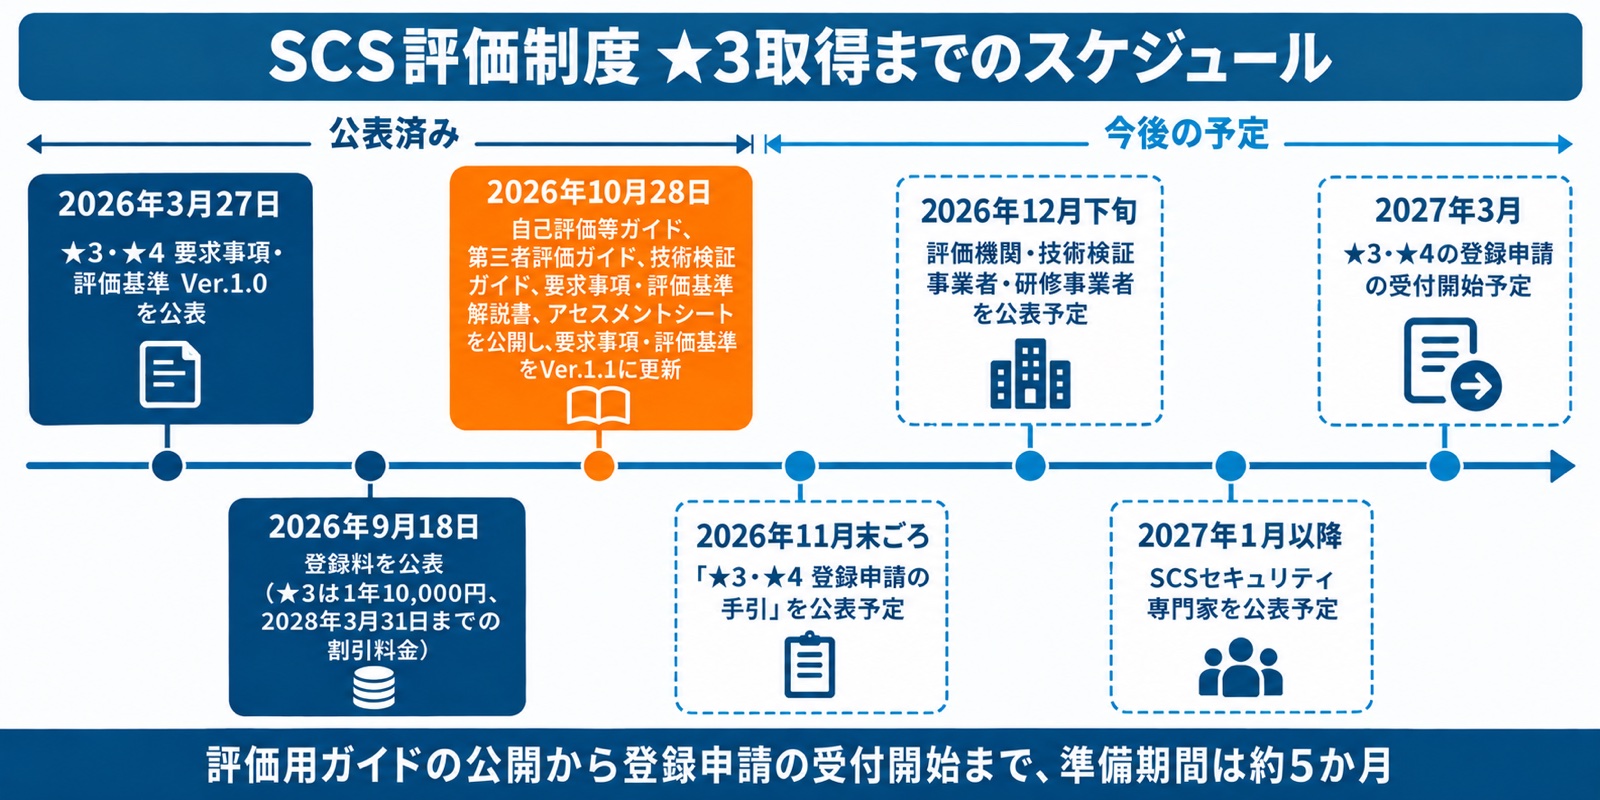
今後は、申請方法を示す「★3・★4 登録申請の手引」が2026年11月末ごろに、評価機関・技術検証事業者・研修事業者が2026年12月下旬に公表される予定です。制度ロゴマークの制定も予定されています。
9. OPTiM Bizで端末のOS・アプリ情報を把握し、アップデートを計画的に適用する
★3の評価基準のうち、パソコンやスマートデバイスの把握とアップデートの適用管理は、MDM(モバイルデバイス管理:企業が利用する端末を一元的に管理・設定する仕組み)で効率化しやすい領域です。OPTiM Bizは、スマートフォン・タブレット・Windows/Mac PCに対応したMDMです。
OPTiM Bizでは、管理する端末ごとにOSのバージョンやインストール済みアプリの名前・バージョンを取得できます。評価基準3-1-1-1が求めるOSと台数の把握や、4-4-4-2の対象となるOS・アプリの特定に活用でき、脆弱性情報が公表された際に影響を受ける可能性のある端末を洗い出す手がかりになります。自己評価等ガイドが管理ツールの画面表示や出力も「記録」「台帳」に含めているため、管理画面の情報や出力データは、端末の管理状況を説明する資料としても使えます。
OSアップデートの制御にも対応しています。監視対象のiOS/iPadOSではリリース日から1〜90日の範囲で延期日数を設定でき、Windowsでは機能更新プログラムを0〜365日延期し、品質更新プログラムの延期日数も設定できます。Androidでは、利用可能になった時点での強制インストールや、指定時刻でのインストールを設定できます。これらの設定を使えば、動作検証の期間を確保しながら、社内のパッチ適用ルールに沿って展開のタイミングを管理できます。ただし、延期設定は14日以内の適用を保証するものではないため、更新の実行と、取得したOSバージョンによる適用結果の確認を別途行うことが前提です。このほか、業務PCのUSBストレージ接続の禁止や、紛失時のリモートロック・データ消去にも対応しています。
ただし、OPTiM Bizを導入するだけで★3の要求事項を満たせるわけではありません。管理ルールの策定、脆弱性情報の収集、年1回の点検、アセスメントシートの記入と★3確認責任者による確認は、企業自身が責任を持って行う必要があります。自社の管理ルールとツールの機能を対応づけ、どの評価基準を何を根拠に説明するかを整理しておくことが、効率的な準備につながります。
10. まとめ
取引先からの要請を見据えて、通常業務と並行しながらSCS評価制度の準備を進める情報システム担当者の負担は小さくありません。それでも、10月28日の公開で「何をどこまでやれば適合か」が初めて具体的に示されました。2027年3月の申請受付開始までの時間を、迷わず使える状態になったといえます。
今週中には、IPAの「要求事項・評価基準」ページから自己評価等ガイドとアセスメントシート、解説書を入手し、★3用シートの81基準を、すでに満たしているもの、規程はあるが記録がないもの、未着手のものに大まかに振り分けてください。併せて、評価基準4-4-4-2の変更点を踏まえ、パッチ適用の手順に「14日を超える場合の対応計画」を記録する方法があるかを確かめておくと、変更の影響をすぐに把握できます。
年内には、取得単位と適用範囲を決めて概要図を作り、経営層に★3取得の目的とスケジュールを共有した上で、★3確認責任者を社内で担うか社外に依頼するかを決めておきましょう。11月末ごろ公表予定の登録申請の手引と、12月下旬の評価機関などの公表もこの時期に確認できます。
年明けから申請までの期間は、不足している規程の整備や、IT資産の台帳とパッチ適用記録を管理ツールから継続的に出力できる仕組みづくりにあてることになります。登録後も年1回の見直しが続くため、手作業に頼らず記録が残る運用にしておくことが、★3を取得し、維持し続けるための確かな一歩になります。
参考資料(IPA公式サイト)