
Java4Shell(CVE-2026-114938)は、OpenJDKの実行環境で、Base64形式の文字列を元のデータに戻す処理に見つかった脆弱性です※1。影響を受ける環境では、アプリケーションが細工された文字列を処理すると、メモリの一部が破壊されることがあります。条件がそろうと、攻撃者がログインせずに、遠隔からサーバー上でコードを実行できるおそれがあります。これをリモートコード実行(RCE)といいます。
Oracleは2026年11月17日(米国時間)に修正版を公開しました※2。企業がまず確認したいのは、自社のどの業務システムが、どのJavaで動いているかです。サーバーにインストールしたJavaを更新しても、業務アプリが製品に同梱された別のJavaを使っていれば、そのアプリの対策は完了していません。自社で稼働するJavaの配布元とバージョンを洗い出し、影響を受けるものを修正版に更新します。Oracle Java 8を使っている場合は、性能向上版に該当するかも確認します。
脆弱性・EOL脆弱性情報・EOLデータベース|主要ソフトウェアのサポート終了日・最新アップデート一覧この記事の要点
- 主な確認対象はJava 17.0.6以降の17系列と、21・25・27の各系列です。影響の有無は、実行環境のバージョンに加え、CPUがAVX-512 VBMIという拡張命令セットに対応しているかを確認します。その上で、外部からの入力が該当する処理に届くかを調べ、外部から悪用されるおそれを判断します。標準のJava 8・11は対象外です。
- 業務アプリやベンダー製品に同梱されたJavaは、ソフトウェア台帳に単独の項目として載っていないことがあります。起動中のJVM(Java仮想マシン)を確認し、システムごとに実際に使っているバージョンを特定します。
- 根本対策は、使用している配布元の修正版への更新です。Oracleの修正版には17.0.21.1、21.0.13.1などがあります。すぐに更新できない環境では、起動オプションによる暫定策を検討します。
1. Java4Shell(CVE-2026-114938)とは?
Java4Shellは、OpenJDKがBase64形式のデータを復号する際に、確保した領域の外にまでデータを書き込んでしまう脆弱性です。発見したセキュリティ企業のCalif(カリフ)が名付けたもので、2021年に世界中の企業が対応に追われた「Log4Shell」にならった名前と考えられます※3。
Base64は、データを文字列として扱うための形式です。アプリケーションは、受け取った文字列を元のデータに戻して利用します。OpenJDKには、この復号処理をCPUのAVX-512という拡張命令セットで高速化するコードがあります。不具合が見つかったのは、この高速化を担う部分です。
末尾に「=」を含む特定の形のBase64文字列をこのコードで処理すると、書き込みが隣のメモリ領域に及び、その内容が壊れることがあります。発見者は、この不具合からメモリの内容を読み出せることや、条件によっては認証を経ずにコードを実行できることを実証したとしています※4。
深刻度について、発見者はCVSS 4.0で9.2(Critical)、OracleとOpenJDKはCVSS 3.1で8.1(High)と評価しています※5。算定に用いたCVSSのバージョンが異なるため、数値の大小だけで評価を直接比較することはできません。
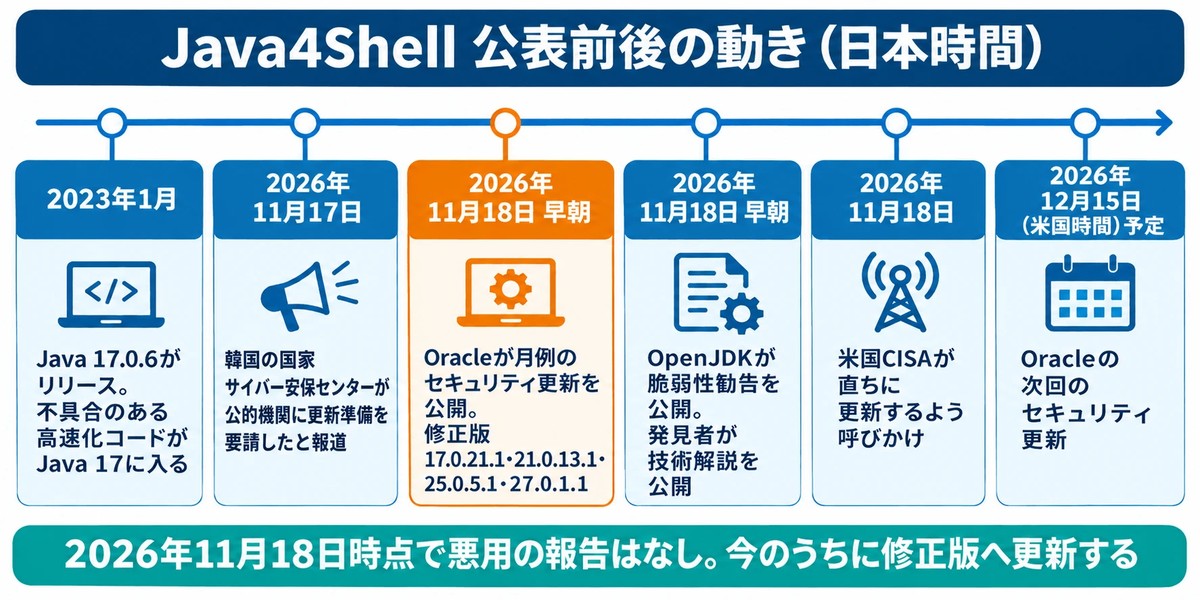
Oracleの修正版公開に先立ち、11月17日には、韓国の国家サイバー安保センターが公的機関に対し、利用環境の確認とセキュリティ更新の準備を求めたと韓国メディアが報じました※6。日本時間の11月18日午前6時に、Oracleがセキュリティ更新(Critical Security Patch Update)を公開しました。OpenJDKは脆弱性勧告を、発見者のCalifは技術解説を公開しています。米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)も、直ちに更新するよう呼びかけています※7。国内では、JPCERT/CCとIPAが共同で運営する脆弱性情報サイトJVNが、11月18日に情報を公開しました※1。2026年11月18日時点で、実環境での悪用は報告されておらず、CISAが公開する悪用確認済みの脆弱性の一覧(KEV)にも掲載されていません※8。
2. 影響を受けるのはどんな環境か
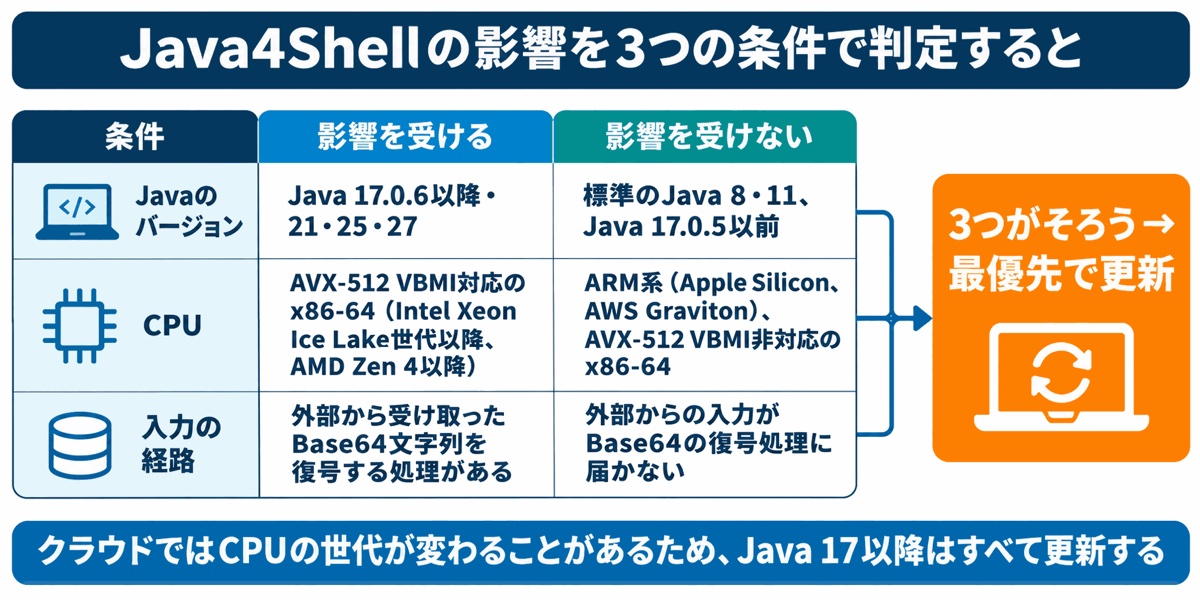
自社への影響は、Javaのバージョン、CPU、入力の経路の順に確認すると整理できます。最初の2つで、不具合のあるコードがその環境で動くかを確認します。その上で、アプリケーションが受け取ったデータの流れを調べると、外部から悪用されるおそれを判断できます。
Javaのバージョン
OpenJDKの勧告で対象とされているのは、17・21・25・27の各系列です※9。Java 17では、高速化コードが導入された17.0.6(2023年1月リリース)以降について、修正版への更新状況を確認します。
OpenJDKをもとにしたOracle Java SE、Eclipse Temurin、Amazon Corretto、Microsoft Build of OpenJDK、Azul Zulu、Red HatのOpenJDKなども、該当する系列が確認対象です。
標準のJava 8と11は対象外です※9。ただし、OracleはJava 8の性能向上版「8u511b33-perf」を対象に挙げています。Java 8を利用している環境では、標準版か、この性能向上版かを区別して判断します。
CPU
不具合のある高速化コードが動くのは、AVX-512 VBMIに対応したx86-64のCPUです。
該当するのは、Intel XeonのIce Lake、Sapphire Rapids、Emerald Rapids、Granite Rapidsや、Zen 4以降のAMD EPYC・Ryzenなどです※4。これらのCPUはクラウドのサーバーでも広く使われています。一方、Apple SiliconやAWS GravitonなどのARM系CPUは、この脆弱性の影響を受けません。
入力の経路
外部から悪用されるには、攻撃者の送ったデータが、アプリケーション内で該当するBase64復号処理に渡る必要があります。Oracleは、Webサービスなどを通じてAPIにデータを渡すことで、悪用される可能性があると説明しています※5。
確認の際は、どの画面やAPIで外部からデータを受け取り、そのデータをどの処理に渡しているかをたどります。
3. 想定される被害と、企業が負う責任
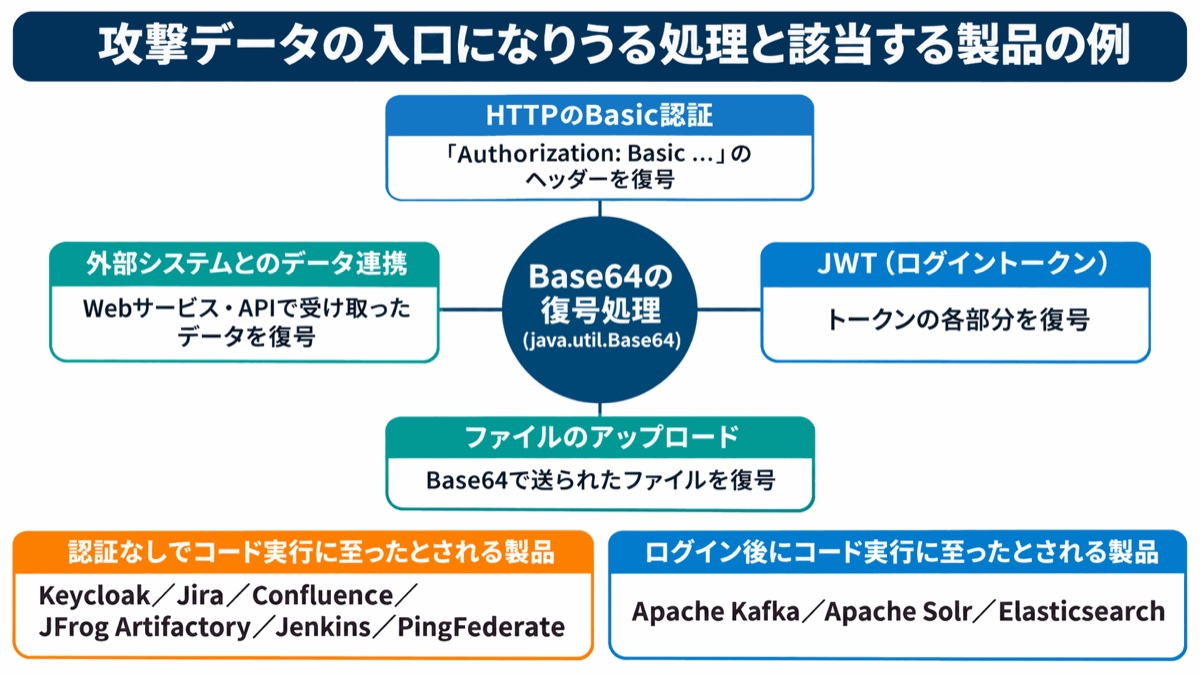
企業にとって影響が大きいのは、認証基盤や開発基盤でコードを実行され、そこにつながるシステムにも被害が及ぶケースです。Base64はログインやシステム間のデータ連携にも使われるため、利用者がファイルを送信する画面以外にも、確認すべき入口があります。
たとえば、HTTPのBasic認証では認証情報をBase64で、JWT(ログイン状態などを示すトークン)では各部のデータをBase64urlで表現します。これらを受け取る処理や、Base64形式でファイルを受け付ける処理では、使用するデコーダーを確認します。ログインが必要なサービスでも、認証に使うデータはログインの完了前に受け取ります。サービス全体にログイン画面があるかどうかと、個々の処理に認証が必要かどうかは、分けて考える必要があります。
発見者は、既定の設定で認証なしにコード実行に至った製品として、Keycloak、Jira、Confluence、JFrog Artifactory、Jenkins、PingFederateを挙げています。また、ログイン後の操作でコード実行に至った製品として、Apache Kafka、Apache Solr、Elasticsearchなどを挙げています※4。
サーバーが侵害され、個人データが漏洩した場合や、そのおそれがある場合には、技術対応と併せて報告・通知の要否を判断します。不正の目的をもって行われたおそれがある個人データの漏洩などは、件数にかかわらず、法令上の報告対象になり得ます※10。報告対象に該当する場合は、個人情報保護委員会への報告に加え、本人への通知も原則として必要です。本人への通知が困難な場合は、本人の権利利益を保護するために必要な代替措置を講じます※10。
委員会への速報は、事態を知った後、速やかに行います。目安はおおむね3〜5日以内です※10。確報の期限は事態を知った日から30日以内で、不正の目的をもって行われたおそれがある場合は60日以内です※10。脆弱性の公表日と、自社で漏洩などの事態を知った日を区別して対応します。
4. Log4Shellとの違いと、これまでの対策が届かない理由
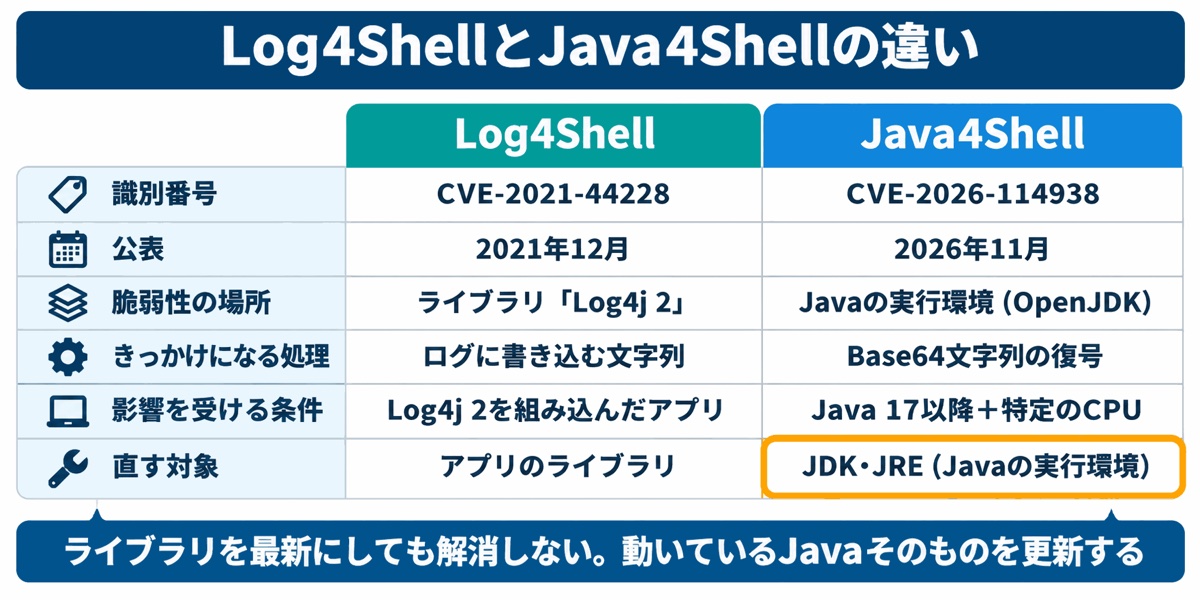
Log4ShellとJava4Shellでは、更新する対象が異なります。Log4Shellで問題になったのは、Javaアプリケーションが組み込んで使う「Log4j 2」というライブラリでした。当時、多くの企業が、各アプリケーションで利用するライブラリとそのバージョンを調べ、対象のライブラリを更新する手順を整えました。
今回のJava4Shellで更新するのは、アプリケーションを動かしているJDK・JREです。アプリケーション側のライブラリをすべて最新にしても、その下で動くJava実行環境に不具合のあるコードが残っていれば、対策は完了しません。また、Log4Shellと異なり、同じバージョンを使うシステム同士でも、CPUによって影響の有無が変わります。
見落としやすいのが、業務パッケージやベンダー製品に同梱されたJavaです。こうした製品では、OSにインストールしたJavaとは別に、製品専用の実行環境を使っていることがあります。その場合、OSの更新で製品側のJavaは入れ替わりません。
CISAも、JDKや実行環境がソフトウェア台帳に独立した項目として載っていない場合があると注意を促しています※7。Log4Shell対応で整備した台帳を活用する場合は、ライブラリの一覧に加え、「そのアプリケーションを実際に起動しているJavaはどれか」まで確認範囲を広げます。
5. 更新対象を洗い出すための3つの考え方
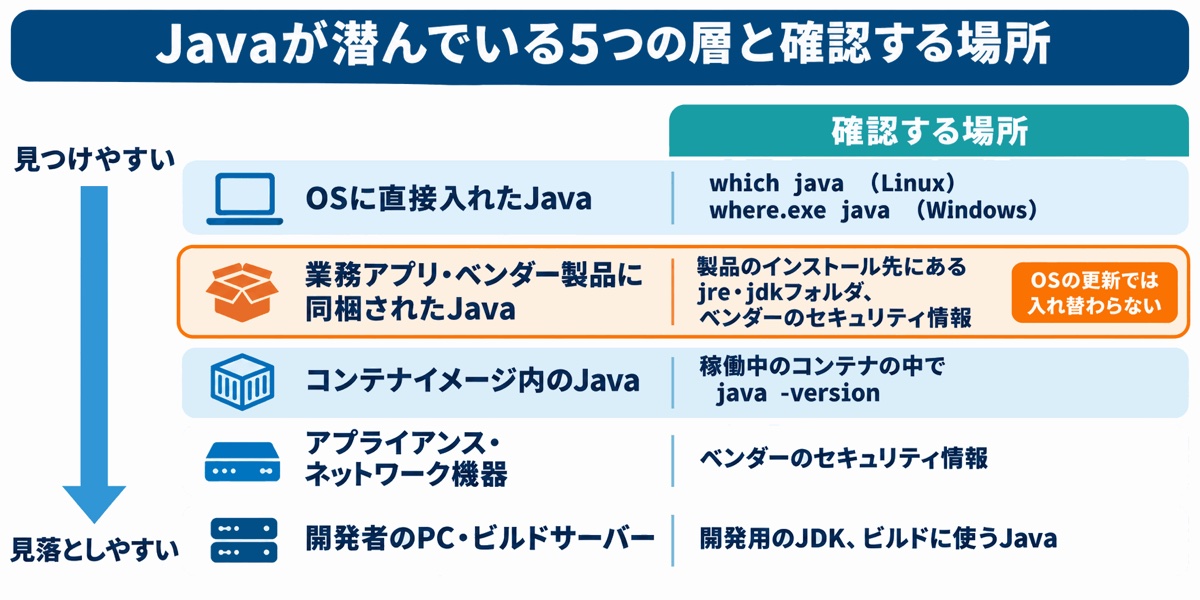
更新対象を漏れなく把握するには、稼働中のJavaを基準にし、配置場所ごとに探し、誰が更新できるかを明らかにすることが重要です。この3点を押さえると、対象を見つけた後に、更新やベンダーへの問い合わせまで進めやすくなります。
1つ目は、業務システムごとに、実際に使っているJavaの実行環境を特定することです。1台のサーバーに複数のJavaが入っている場合、システムごとに異なる実行環境を使っている可能性があります。インストール済みのJavaの一覧からは、どの業務アプリがどれを使っているかまでは分かりません。起動中のプロセスを調べ、業務システムと実行環境を対応付けます。
2つ目は、Javaが置かれる場所を5つの層に分けて探すことです。確認するのは、OSに直接インストールしたJava、業務アプリやベンダー製品に同梱されたJava、コンテナイメージ内のJava、ネットワーク機器などのアプライアンス、開発者のPCや社内ツールです。
3つ目は、更新の担当を早めに決めることです。自社で管理するJavaは配布元の修正版を確認して更新を進めます。一方、製品に同梱されたJavaは、製品ベンダーの勧告で、製品全体の更新が必要か、Java単体の更新や暫定策を適用できるかを確認します。勧告が出ていない場合は、対象製品が見つかった段階で、影響の有無と修正版の提供時期を問い合わせてください。回答を確認する担当者と期限まで決めておくと、自社で進める作業と並行して対応できます。
6. 更新対象の具体的な調べ方
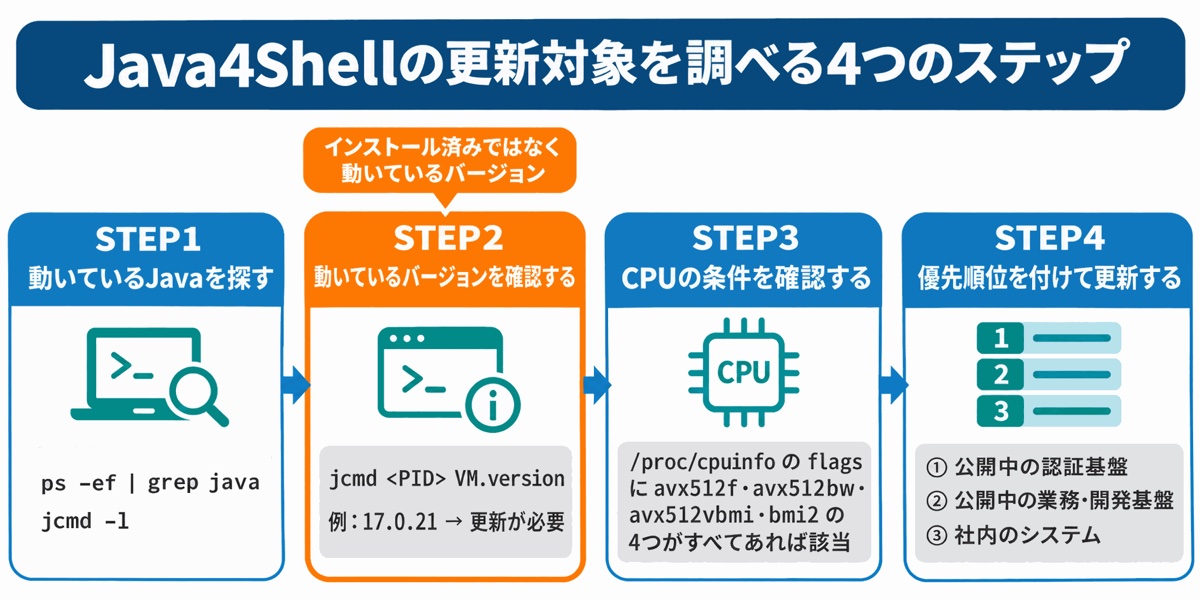
調査は、起動中のJavaを探し、実際のバージョンとCPUを確認した上で、インターネットからの到達性をもとに更新順を決める流れで進めます。
ステップ1:Javaが動いているサーバーを探す
まず、サーバー上で起動しているJavaのプロセスを探します。Linuxではps -ef | grep javaを使います。Windowsでは、タスクマネージャーで、java.exeやjavaw.exeのプロセスを確認します。where.exe javaは、コマンドとして呼び出せるJavaの実行ファイルの場所を調べる際に使えます。
JDKに含まれるjcmd -lを使うと、実行ユーザーから確認できる起動中のJVMを一覧表示できます。同じサーバーに複数のJVMが見つかった場合は、プロセスごとに確認を続けます。1つのJVMのバージョンを確認した段階で、そのサーバー上のすべての業務システムの調査を終えないようにします。コンテナで動くJVMはコンテナごとに確認し、夜間バッチなど調査時に停止している処理は、ジョブの起動設定から使用するJavaを特定します。
ステップ2:動いているJavaのバージョンを確認する
更新の判断には、対象の業務システムで実際に稼働しているJVMのバージョンを使います。java -versionで分かるのは、コマンドを実行した環境でパスが通っているJavaのバージョンです。その結果が修正版であっても、業務アプリが同梱版のJavaで動いている場合は、別途確認が必要です。
起動中のJVMのバージョンは、jcmd <プロセスID> VM.versionで確認します。コンテナを使っている場合も、DockerfileのFROM行だけで判断せず、稼働中のコンテナの中でバージョンを確認してください。
ステップ3:CPUが条件に当てはまるか確認する
Linuxでは、次のコマンドでCPUが対応する命令を確認します。出力にavx512f、avx512bw、avx512vbmi、bmi2の4つがすべて表示されれば、CPUの条件に該当します※4。
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
この結果は、現時点の更新順を決める材料にします。クラウドでは、仮想マシンを作り直すと別の世代のCPUに移ることがあります。現在のCPUが条件を満たしていなくても、その結果だけを根拠に、対象系列のJavaを今後の更新計画から外さないようにします。
ステップ4:インターネットからの到達性で優先順位を付ける
対象が複数ある場合は、インターネット経由で受け取った入力が、認証前に該当するBase64処理に届くシステムから更新します。たとえば、公開している認証基盤(Keycloakなど)、Jira・Confluence・Jenkinsなどの開発・業務基盤、ログインやファイルのアップロードを受け付けるJavaのWebサービスが該当します。
同じ製品でも、公開範囲や認証前に利用できる機能は環境によって異なります。製品名と併せて、自社で外部から到達できる処理を確認してください。社内だけで使うシステムについても、到達範囲と業務への影響に応じて、担当者と対応時期を決めます。
7. 修正版への更新と、すぐ更新できない場合の暫定策
根本対策は、稼働中のJavaを、その配布元が提供する修正版に更新することです。Oracle Java SEでは、利用している系列と現在のバージョンを次の表に照らして更新先を確認します※2。表の「Oracleが対象として挙げたバージョン」はOracleの勧告に記載されたバージョンで、OpenJDKの17系列では、問題の高速化コードが導入された17.0.6以降について、使用中の配布元で修正済みかを確認します。
| Javaの系列 | Oracleが対象として挙げたバージョン | 修正版(Oracle) |
|---|---|---|
| Java 8(性能向上版) | 8u511b33-perf | 8u513-perf |
| Java 17 | 17.0.21.0.3 | 17.0.21.1 |
| Java 21 | 21.0.13.0.3 | 21.0.13.1 |
| Java 25 | 25.0.5.0.3 | 25.0.5.1 |
| Java 27 | 27.0.1.0.3 | 27.0.1.1 |
Amazon Correttoの修正版は、17.0.21.1.2、21.0.13.1.2、25.0.5.1.2、27.0.1.1.4です※11。Eclipse TemurinやMicrosoft Build of OpenJDKなども、配布元ごとに修正版の番号と提供日程が異なります。Oracleのバージョン番号を他の配布元の完了基準にせず、使用中の配布元の勧告で更新先を確認してください。Oracle GraalVM for JDKを利用している場合も、Oracleの勧告で対象バージョンを確認します。
標準のJava 8・11はJava4Shellの対象外ですが、Oracleの11月の更新には、認証なしで悪用される可能性のあるJava SEの脆弱性が計11件含まれています※5。Java 8・11を使っている環境も、今回の機会に更新しておくとよいでしょう。なお、Oracle JDKの商用利用条件は、系列や更新版によって異なります。更新先のバージョンに適用されるライセンス条件も確認します。
すぐに修正版を適用できない場合は、Javaの起動オプションに-XX:-UseBASE64Intrinsicsを追加する暫定策があります。不具合のある高速化コードを無効にし、標準の処理でBase64を復号する方法です。Base64を大量に扱う処理では速度が低下する可能性があるため、業務への影響を事前に検証します。
-XX:UseAVX=2でAVX-512全体を無効にする方法もありますが、影響範囲はBase64の復号以外にも及びます。また、ARM環境のOpenJDKではこのオプションを認識できず、起動に失敗するため、CPUの異なる環境への一律適用は避けてください※4。
どちらの起動オプションも、反映には対象のJavaの再起動が必要です。なお、発見者は、Webサーバーの手前に置いたリバースプロキシなどでリクエストをまとめて受け取る方法(リクエストバッファリング)も、一般的な対策にはならないとしています※4。
8. 対応後の運用と、侵害が疑われる場合の対応
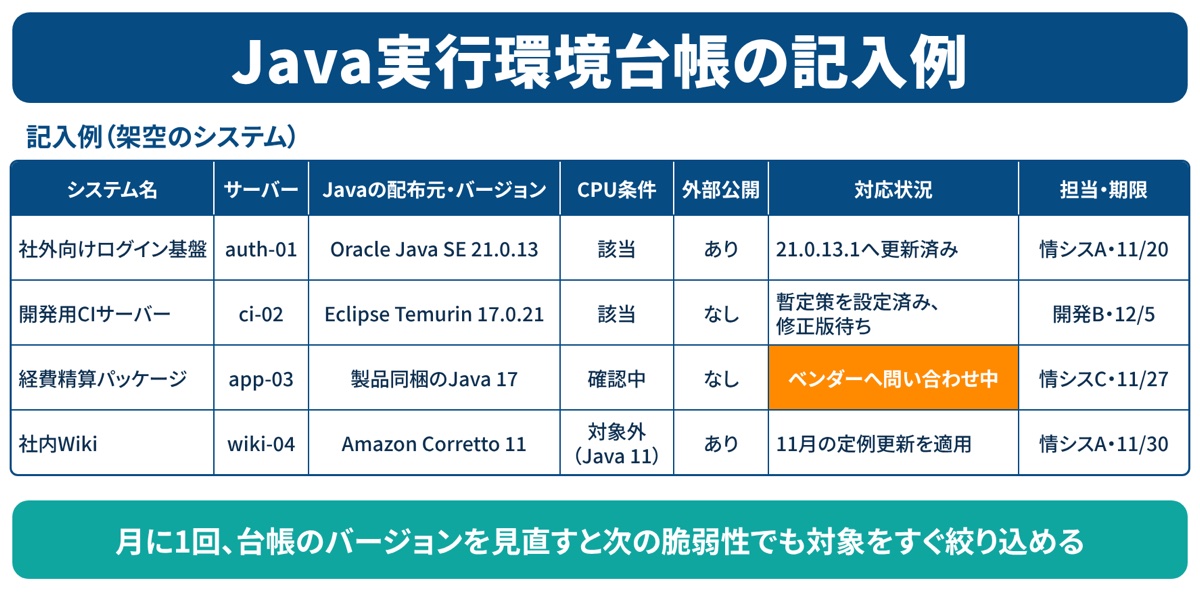
今回の調査結果は、業務システムごとのJava実行環境台帳にまとめます。システム名、サーバー、Javaの配布元とバージョン、CPU、インターネットからの到達性、更新の担当者と期限を記録します。修正版へ更新した環境、暫定策を適用した環境、ベンダーの回答を待っている環境を区別できれば、次に誰が何をするかが明確になります。
Oracleは次回のセキュリティ更新の予定日として、2026年12月15日(米国時間)を公表しています※5。月に1回、配布元の更新情報と稼働中のJavaのバージョンを照合し、その結果を台帳に反映します。製品に同梱されたJavaも同じ台帳で追跡すると、次の勧告が出た際に、ベンダーへの確認が必要な製品をすぐに特定できます。
一方、公開サーバーでJavaのプロセスが原因不明の異常終了を繰り返す場合や、見覚えのないプロセスや通信がある場合は、侵害の可能性を考慮します。直ちに社内の対応責任者へ連絡し、被害拡大のおそれに応じてネットワークから隔離した上で、ログやメモリなどの証拠を保全します。電源を遮断したり再起動したりすると、メモリ上の証拠が失われます。実施の要否は、社内の対応責任者やセキュリティベンダーに相談して判断します。個人データが漏洩したおそれがある場合は、個人情報保護委員会への報告と本人への通知の要否も判断します。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. Javaの脆弱性対応と併せて、平時の漏洩ルートを30項目で確認する
Java4Shellへの対応と併せて、日頃の業務に残る情報漏洩の経路も点検しておくと、対策の抜けを把握できます。業務システムへの入口はJavaに限られません。削除し忘れた退職者のアカウントや、会社が利用状況を把握していないクラウドサービスも確認の対象です。また、事故発生時の連絡体制が整っていないと、対応が遅れ、被害が広がるおそれがあります。
「情報漏洩対策チェックリスト(30項目)」では、外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループ・30項目で、自社の対策状況を確認できます。チェック結果の見方と、優先して塞ぐべきルートも分かります。
PDF・A4・6ページで、印刷して記入できます。今回の脆弱性対応を機に、自社の漏洩ルートを点検したい方はご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
公表から間もない脆弱性の対応は、情報が日々更新されるなかで、通常業務と並行して進めなければならず、情報システム担当者の負担が大きいものです。それでも、Java4Shellへの対応は、各業務システムで使っているJavaを特定し、外部から影響を受けやすいシステムから更新することで着実に進められます。
今週中に、インターネットに公開しているサーバーと稼働中のコンテナでjcmd -lを使って稼働中のJVMを一覧にし、それぞれのバージョンを確認してください。影響を受ける環境は、認証前の外部入力が該当処理に届くものを優先し、配布元が該当系列向けに提供する修正版(Oracleなら17.0.21.1や21.0.13.1)へ更新してください。すぐに更新できない環境では、配布元の案内を確認し、事前検証の上で-XX:-UseBASE64Intrinsicsを起動オプションに追加して再起動します。ベンダー製品に同梱されたJavaについては、先にベンダーの勧告を確認し、不明な場合は暫定策の適用可否と修正版の提供時期を問い合わせます。年内には、社内向けのシステムや開発者のPC、コンテナイメージまで対象を広げ、到達範囲と業務への影響に応じて対応期限を決めます。Oracleが米国時間12月15日に予定している次回更新の内容も確認します。その後は、今回作ったJava実行環境の台帳を毎月見直す仕組みにしてください。
対応を終える前に、業務システムごとに、実際に稼働しているJavaが修正版に切り替わったかを確認してください。暫定策を適用した環境やベンダーの回答を待つ製品には、台帳に担当者と次の確認日を記入しましょう。
関連記事
出典
- ※1JPCERT/CC・IPA JVN「JVNVU#99608534 OpenJDKにおけるヒープベースのバッファオーバーフローの脆弱性」
- ※2Oracle「JDK 17.0.21.1 Release Notes」
- ※3オレンジソフトウェア「PHP2Shell、HTTP2Shell、XSS2Shell…なぜ脆弱性には「Shell」が付くのか?代表的な12選を解説」
- ※4Calif「Java4Shell: Write once, RCE everywhere」
- ※5Oracle「Oracle Critical Security Patch Update Advisory - November 2026」
- ※6韓国経済新聞「PHP 이어 자바서도 치명적 취약점…공공·기업 보안 비상」(韓国語)
- ※7CISA「Critical Java Vulnerability Requires Immediate Patching」
- ※8CISA「Known Exploited Vulnerabilities Catalog」
- ※9OpenJDK「OpenJDK Vulnerability Advisory: 2026/11/17」
- ※10個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-3
- ※11Amazon Corretto「Change Log for Amazon Corretto 17」