CVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)は、ソフトウェアや機器の脆弱性の深刻度を、0.0〜10.0の数値で示す国際的な評価基準です。ベンダーやセキュリティ機関が公表する脆弱性情報には、CVSSスコアが広く使われています。「9.8(緊急)」といった表記を見たことがある方も多いでしょう。
ただし、CVSSスコアが示す「脆弱性そのものの深刻度」と、「自社にとっての危険度」は同じではありません。スコアが高くても、委託先や利用中のサービスを含めて自社への影響がないと確認できれば、対処は不要です。一方、スコアが比較的低くても、実際に悪用されている脆弱性には早急な対応が求められます。
本記事では、CVSSスコアとベクトル文字列の読み方、最新版であるCVSS v4.0の変更点を整理します。その上で、悪用状況や自社の環境を踏まえ、対策の優先順位を決める方法を解説します。
この記事の要点
- CVSSは脆弱性の深刻度を0.0〜10.0で示す共通の尺度で、9.0以上は「緊急(Critical)」、7.0〜8.9は「重要(High)」に区分されます。
- 公表されるスコアの多くは「基本評価」だけで算出されており、悪用の有無や自社の環境は反映されていません。また、同じ脆弱性でも評価者によってスコアが異なることがあります。
- 対策の優先順位は、CVSSスコアに「悪用が確認されているか(KEV)」「悪用される可能性(EPSS)」「自社のどの資産が影響を受けるか」を組み合わせて決めます。判断を安定させるには、対応期限を社内ルールとして定めておくことが重要です。
1. CVSSとは?脆弱性の深刻度を共通の尺度で示す評価基準
CVSSは、製品やベンダーの違いに左右されず、共通の方法で脆弱性の深刻度を評価するための基準です。米国の非営利団体FIRST(Forum of Incident Response and Security Teams)が仕様を管理しています。現在の最新版は2023年11月に公開されたCVSS v4.0ですが、実際に流通するスコアでは、2019年公開のv3.1とv4.0が併用されています。
公開された脆弱性のうち、CVEプログラムに登録されるものには、CVE(Common Vulnerabilities and Exposures)と呼ばれる識別番号が付けられます。CVEが「どの脆弱性か」を特定する番号であるのに対し、CVSSは「その脆弱性がどれほど深刻か」を示します。脆弱性情報を確認する際は、CVE番号で対象を特定し、CVSSスコアで深刻度を把握するという役割の違いを押さえておきましょう。
国内では、IPAが運営する脆弱性対策情報データベース「JVN iPedia」で、CVE番号とCVSSスコアを日本語で確認できます。
CVSS v4.0は、次の4つの指標グループで構成されています。
| 指標グループ | 評価する内容 | 主に評価する人 |
|---|---|---|
| 基本評価(Base) | 脆弱性そのものの特性。時間や環境で変わらない | 製品ベンダー、CVE番号の採番機関 |
| 脅威評価(Threat) | 攻撃コードの公開や実際の悪用など、現在の状況 | 脆弱性情報の提供者、利用組織 |
| 環境評価(Environmental) | 利用組織のシステムでの重要度や対策状況 | 利用組織 |
| 補足評価(Supplemental) | 自動化のしやすさ、復旧性など。スコアには影響しない | 提供者、利用組織 |
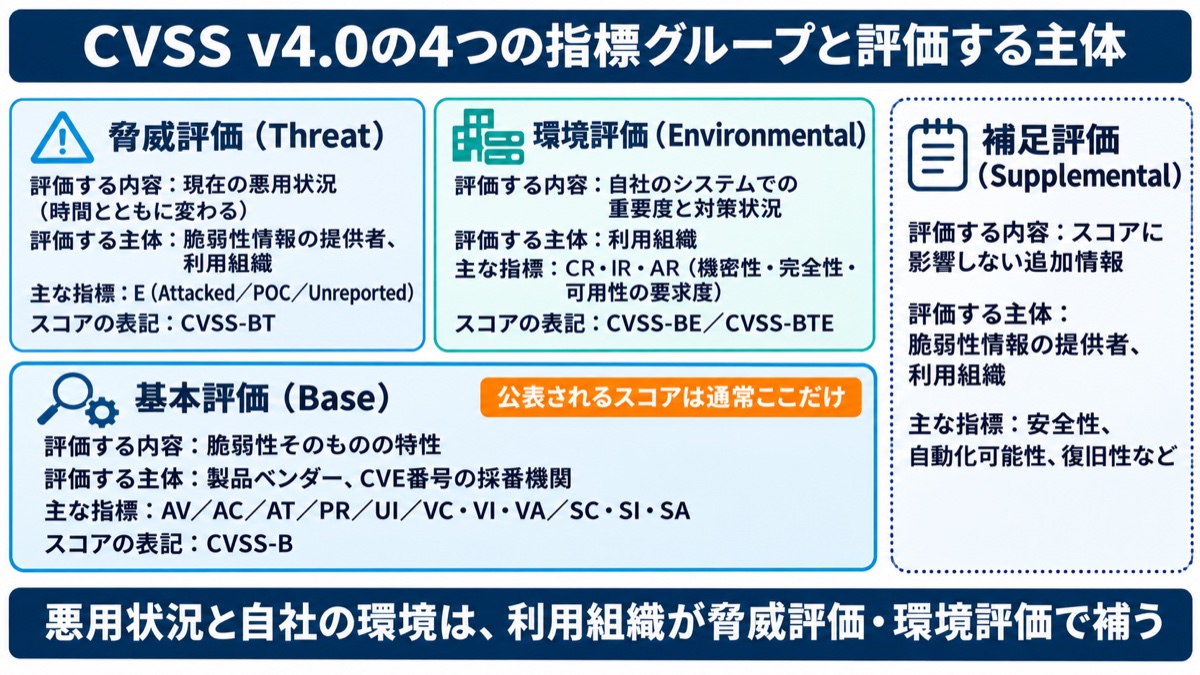
確認しておきたいのは、脆弱性情報の提供者が公表するスコアは、通常「基本評価」だけで算出されている点です。基本評価は脆弱性の特性を知るために役立ちますが、現在の悪用状況や、自社のシステムで生じる影響までは示していません。
v4.0では、評価に使った指標を区別できるよう、基本評価のみを「CVSS-B」、基本評価と脅威評価を使ったものを「CVSS-BT」、基本評価と環境評価を使ったものを「CVSS-BE」、3つ全てを使ったものを「CVSS-BTE」と表記するルールが定められました。数値を見る際は、どの指標を反映したスコアなのかも確認する必要があります。
2. CVSSスコアの見方:深刻度の5段階と数値の意味
CVSSスコアは、v3.0以降、0.0〜10.0の数値に応じて5段階の深刻度に分類されます。IPAによる日本語表記との対応は、次のとおりです。
| スコア | 深刻度(英語) | IPAの日本語表記 |
|---|---|---|
| 9.0〜10.0 | Critical | 緊急 |
| 7.0〜8.9 | High | 重要 |
| 4.0〜6.9 | Medium | 警告 |
| 0.1〜3.9 | Low | 注意 |
| 0.0 | None | なし |
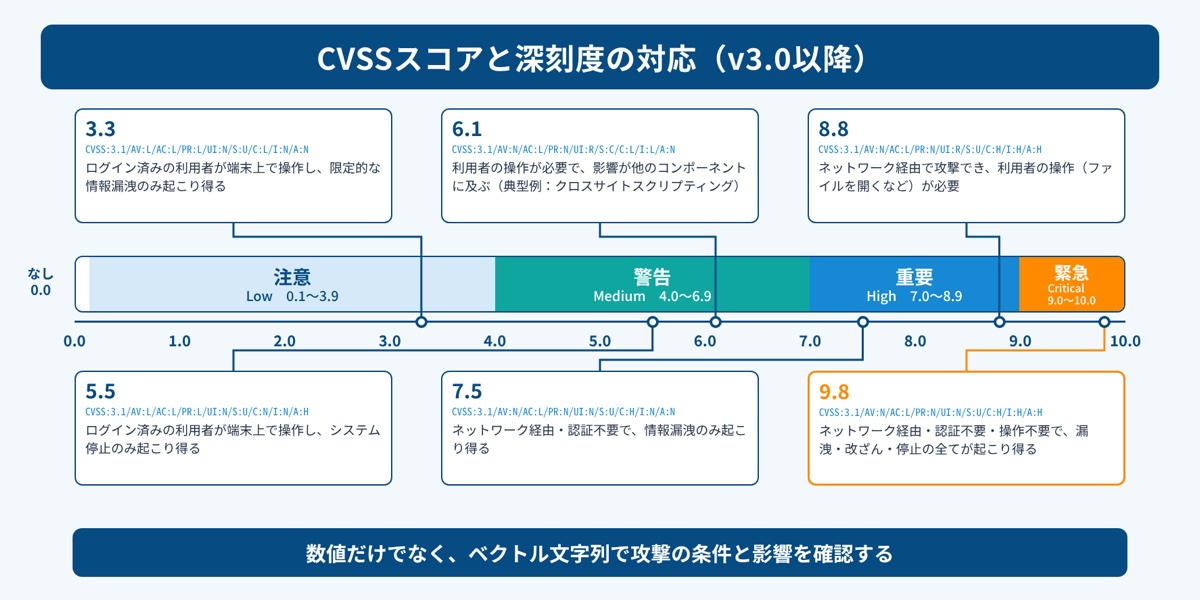
たとえばCVSS v3.1の「9.8」は、ネットワーク経由で攻撃でき、攻撃条件の複雑さが低く、権限も利用者の操作も不要で、機密性・完全性・可用性への影響がいずれも高い(情報の漏洩・改ざん・システム停止が起こり得る)と評価された場合の基本値です。
ただし、CVSSは「攻撃されやすさ」と「攻撃された場合の影響」を組み合わせた値です。「緊急」「重要」といった区分も、対応を完了すべき日数を直接指定するものではありません。
実務では、スコアと深刻度を最初の確認材料とし、実際の悪用状況や対象機器の利用状況を調べた上で対応期限を決めます。数値だけで判断を終えず、評価の根拠まで確認することが大切です。
3. ベクトル文字列の読み方:スコアの「中身」を確認する
ベクトル文字列を読むと、CVSSスコアがどのような条件や影響を前提に算出されたかが分かります。数値だけでは見えない評価の内訳を確認できるため、自社への影響を判断する際に役立ちます。
v3.1で9.8と評価される典型的なベクトル文字列は、次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
文字列の先頭は評価に使ったバージョンを示し、その後に各指標と評価値が続きます。この例の主な指標は、次のように読み取れます。
| 略号 | 指標 | この例の値と意味 |
|---|---|---|
| AV | 攻撃元区分 | N:ネットワーク経由で攻撃できる |
| AC | 攻撃条件の複雑さ | L:特別な条件がなくても攻撃できる |
| PR | 必要な特権レベル | N:認証や権限が不要 |
| UI | ユーザー関与 | N:利用者の操作が不要 |
| S | スコープ | U:影響は脆弱なコンポーネントと同じセキュリティ管理主体が管理する範囲にとどまる |
| C / I / A | 機密性・完全性・可用性への影響 | H:いずれも重大な影響がある |
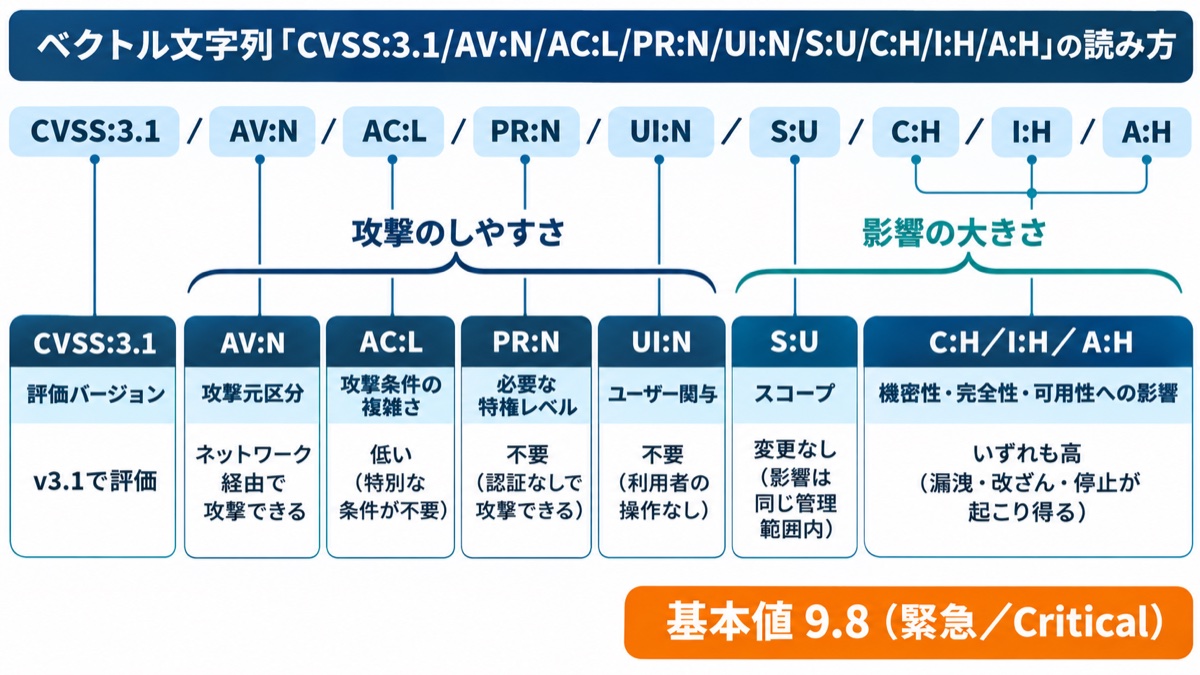
まず確認したいのは、攻撃元区分や必要な権限、利用者の操作の有無です。どこから、どのような条件で攻撃できるかが分かれば、自社の利用状況と照らし合わせやすくなります。
たとえば、攻撃元区分が「L(ローカル)」の場合は、端末上での操作やログインが前提になり、利用者に細工したファイルを開かせる攻撃も含まれます。「P(物理)」の場合は、機器に物理的に触れて操作する必要があります。ネットワーク経由で攻撃できる脆弱性とは、攻撃に至る条件が異なります。
また、対象がインターネットに公開されたサーバーなのか、社内だけで利用する端末なのかによっても、実際の危険度は変わります。ベクトル文字列は、自社の環境に照らして確認すべき点を整理するために活用しましょう。
4. CVSS v3.1とv4.0の違い
CVSS v4.0では、攻撃が成立する条件や影響範囲を、v3.1より細かく評価できるようになりました。従来の「評価が粗い」「基本評価だけが使われがち」といった課題を踏まえ、指標が見直されています。
主な変更点は、次のとおりです。
- 「現状評価(Temporal)」が「脅威評価(Threat)」に変わり、評価項目が「攻撃される可能性(Exploit Maturity)」の1つに絞られました。値は「Attacked(攻撃が報告されている、または攻撃を容易にするツールが入手できる)」「POC(実証コードが公開されている)」「Unreported(いずれも報告されていない)」の3つで、評価しない場合は未定義(X)とします。
- 基本評価に「攻撃要件(AT)」が追加され、特定の設定や競合状態など、攻撃が成功するための前提条件を評価できるようになりました。
- 「ユーザー関与(UI)」が「不要(N)」「受動的(P)」「能動的(A)」の3段階になりました。
- 評価が分かれやすかった「スコープ(S)」が廃止され、脆弱なシステムへの影響(VC/VI/VA)と、その先にある後続システムへの影響(SC/SI/SA)を分けて評価する形になりました。
- スコアに影響しない「補足評価」が新設されました。
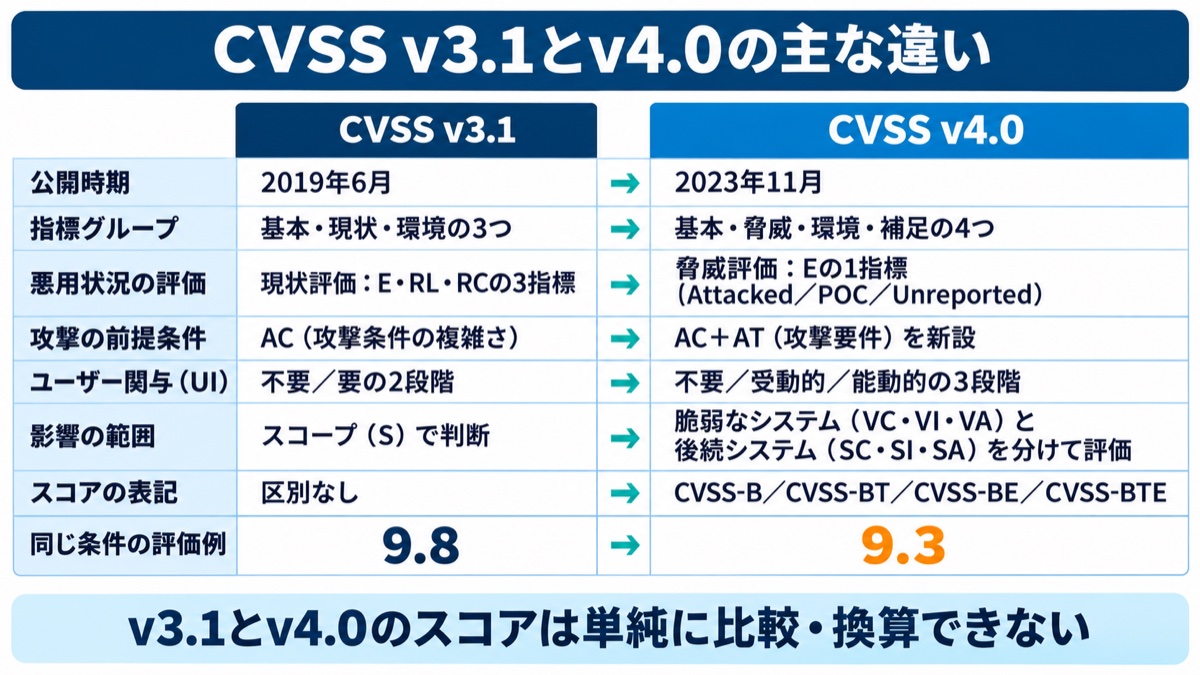
評価方法が変わったため、同じ脆弱性でもv3.1とv4.0ではスコアが異なることがあります。たとえば、攻撃要件なし(AT:N)、後続システムへの影響なしとした「CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N」のスコアは9.3です。指標が異なるため、v3.1のスコアをv4.0に単純に換算することはできません。
v3.1の9.8とv4.0の9.3を比べて、脆弱性の危険度が下がったと判断することはできません。異なる情報源のスコアを比べる際は、まず評価バージョンを確認し、その上で指標の内容を読み取る必要があります。
5. 同じ脆弱性でもスコアが違う?Linuxカーネルの事例に見る評価の幅
同じ脆弱性であっても、評価する組織によってCVSSスコアが異なる場合があります。基本評価は「時間や環境で変わらない」特性を対象としますが、攻撃条件などをどう判断するかで評価が分かれるためです。
2026年10月に公表されたLinuxカーネルの脆弱性(CVE-2026-98432)は、こうした違いが見られる例です。
この脆弱性はIPv4のTCP処理に関する不具合で、認証なしにネットワーク経由で攻撃できる可能性があるとされています。2026年11月4日時点の各社の公表値を見ると、Linuxカーネルの採番機関やRed HatはCVSS v3.1で9.8(Critical)と評価した一方、Amazon LinuxやOracle Linux、SUSEは8.1と評価しました(CVSSの区分ではHigh。各社独自の重要度表記はImportant)。
両者の差は、「攻撃条件の複雑さ(AC)」をL(低)とするか、H(高)とするかだけです。また、CVSS v4.0のスコアを併記したSUSEとUbuntuは、9.2と評価しています。
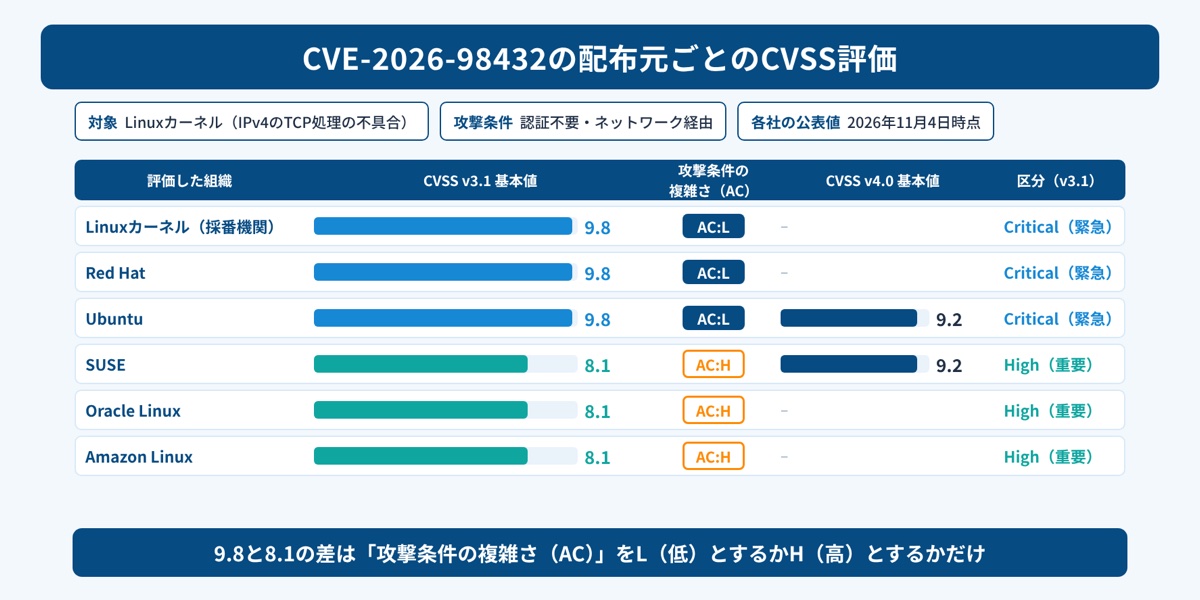
この事例は、スコアを確認する際に、評価者と評価の根拠も見る必要があることを示しています。「8.1だから急がなくてよい」「9.8だから最優先」と、数字だけで結論を出すのは危険です。
自社で利用している製品の配布元がどのように評価しているかを確認し、スコアに差があれば、ベクトル文字列のどの指標が異なるかを調べましょう。その違いを自社の利用状況と照らし合わせることで、対応の判断に役立てられます。
6. CVSSスコアだけで優先順位を決めてはいけない理由
CVSSの基本評価のスコアだけでは、実際の悪用状況や自社で生じる被害を判断できません。FIRSTもCVSS v4.0の解説で、基本評価のスコアはリスクそのものではなく、脅威評価や環境評価の情報で補うべきだとしています。
スコアだけを基準にすると、主に次のような問題が生じます。
高スコアの脆弱性が多すぎて対応しきれない
「7.0以上は全て即時対応」といったルールでは、毎月の修正プログラムだけでも対応対象が大量になり、現場の負担が増えます。全てを同じ優先度で扱うと、本当に危険な脆弱性への対応が遅れるおそれがあります。
悪用されている中程度の脆弱性を見逃す
スコアが6点台の「警告」であっても、実際に攻撃者に悪用されている脆弱性は少なくありません。ランサムウェアの侵入口として、複数の脆弱性が組み合わせて使われることもあります。高スコアのものだけを追う運用では、こうした脅威を見落とす可能性があります。
自社での影響の大きさが反映されない
同じ9.8でも、インターネットに公開されたVPN装置と、隔離されたネットワーク内の検証用端末では、攻撃される可能性も被害の大きさも異なります。基本評価だけでは、この違いを判断できません。
IPA「情報セキュリティ10大脅威 2026」の組織編でも、「システムの脆弱性を悪用した攻撃」は4位に挙げられています。脆弱性への対応は、単にソフトウェアを最新にする作業ではなく、情報漏洩や業務停止を防ぐための取り組みです。
脆弱性の悪用によって個人データの漏洩が発生し、または発生したおそれがあり、法令上の報告対象に該当する場合は、原則として個人情報保護委員会への報告と本人への通知が必要です。速報は事態を知った後速やかに行い、おおむね3〜5日以内が目安とされています。確報の期限は、報告対象の事態を知った日から30日以内で、不正の目的をもって行われたおそれがある場合は同日から60日以内です。
限られた人員で被害を防ぐには、スコアに加えて悪用状況と自社への影響を確認し、対応の順番を決める必要があります。
7. CVSSと組み合わせたい判断材料:KEV・EPSS・自社の環境
CVSSを対策の判断に生かすには、KEV、EPSS、自社の資産情報を組み合わせることが重要です。それぞれ「実際の悪用」「今後の悪用の可能性」「自社への影響」という異なる情報を補います。
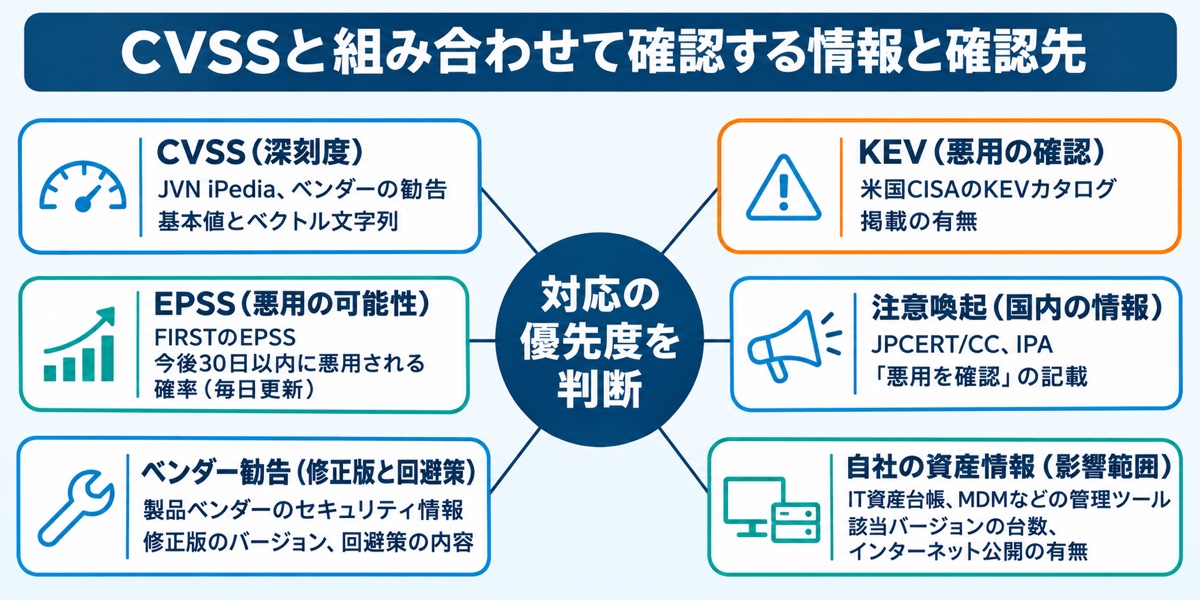
KEV:悪用が確認された脆弱性のカタログ
KEVへの掲載は、スコアにかかわらず、優先して対応すべき脆弱性を見つける判断材料になります。
KEV(Known Exploited Vulnerabilities)カタログは、米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が公開する、実際に悪用が確認された脆弱性の一覧です。掲載には、CVE番号が割り当てられていること、実環境で悪用されている信頼できる証拠があること、修正プログラムの適用など明確な対処方法があることの3つが条件となります。
米国の連邦文民行政機関(FCEB)には所定の期限内の対応が義務付けられており、それ以外の組織にも活用が推奨されています。自社で利用する製品の脆弱性が掲載されていれば、優先対応の候補として確認しましょう。
EPSS:今後30日以内に悪用される確率
EPSSは、脆弱性の深刻度に加えて、今後悪用される可能性を判断するための指標です。
EPSS(Exploit Prediction Scoring System)は、CVSSと同じFIRSTが提供しています。公開されたCVEが今後30日以内に実環境で悪用される確率を0〜1(0〜100%)で推定し、スコアは毎日更新されます。
CVSSが示すのは「深刻度」、EPSSが示すのは「悪用の可能性」です。両方を確認することで、深刻度の高さだけでは分からない対応の必要性を検討しやすくなります。
自社の環境:どの資産が影響を受けるか
自社での対応が必要かを判断するには、脆弱性の影響を受ける端末・サーバー・サービスを特定する必要があります。
確認するのは、対象製品の該当バージョンを使っている端末の台数、インターネットへの公開の有無、機密情報や個人情報を扱っているかといった点です。外部の脆弱性情報だけでは、自社のどこに影響が及ぶかまでは分かりません。
そのため、IT資産の台帳や管理ツールを使い、日頃から製品やバージョンの情報を把握しておくことが重要です。脆弱性が公表されてから一台ずつ調べる状態では、優先順位を決めるまでに時間がかかります。
8. 企業の対策優先順位の決め方:4つの観点と対応期限のルール化
対策の優先順位は、自社への該当有無を確認した上で、悪用状況、深刻度、自社への影響の順に検討すると整理しやすくなります。確認する観点をそろえることで、担当者による判断のばらつきも抑えられます。
- 自社に該当するか:対象製品・バージョンを使っている端末やサーバーに加え、委託先や利用中のサービスへの影響も確認します。自社への影響がないと確認できれば、その脆弱性への対処は不要です。
- 悪用されているか:KEVへの掲載や、ベンダー・JPCERT/CCの注意喚起で悪用が確認されているかを調べます。CVSS v4.0の脅威評価が「Attacked」であるかも確認します。ただし「Attacked」は悪用を容易にするツールが入手できる場合にも該当するため、この値だけで実際の悪用が確認されたとは判断できません。
- どれだけ深刻か:CVSSの基本評価とベクトル文字列を確認します。特に、ネットワーク経由で攻撃できる「AV:N」で、認証不要の「PR:N」に該当するかを見ます。
- 自社での影響はどの程度か:インターネットへの公開の有無、扱う情報の重要度、影響を受ける台数を確認します。
次の表は、架空のA社が4件の脆弱性に優先順位を付けた例です。CVSSスコアがもっとも高いものから順に対応するのではなく、悪用状況と自社の利用環境を踏まえて期限を決めています。
| 脆弱性(架空) | CVSS v3.1基本値 | KEV | EPSS | 自社の状況 | A社の対応期限 |
|---|---|---|---|---|---|
| VPN装置の脆弱性 | 9.8 | 掲載あり | 0.94 | インターネット公開・1台 | 当日中に修正版を適用 |
| PDF閲覧ソフトの脆弱性 | 6.5 | 掲載あり | 0.60 | 業務PC 80台 | 3日以内に適用を完了し、結果を確認 |
| ブラウザの脆弱性 | 8.8 | 掲載なし | 0.02 | 業務PC 120台 | 7日以内の定例更新で適用 |
| ファイルサーバーの脆弱性 | 9.1 | 掲載なし | 0.01 | 社内LANのみ・管理者のみ接続 | 既存の対策を確認し、期限を決めて次回の保守日に適用 |
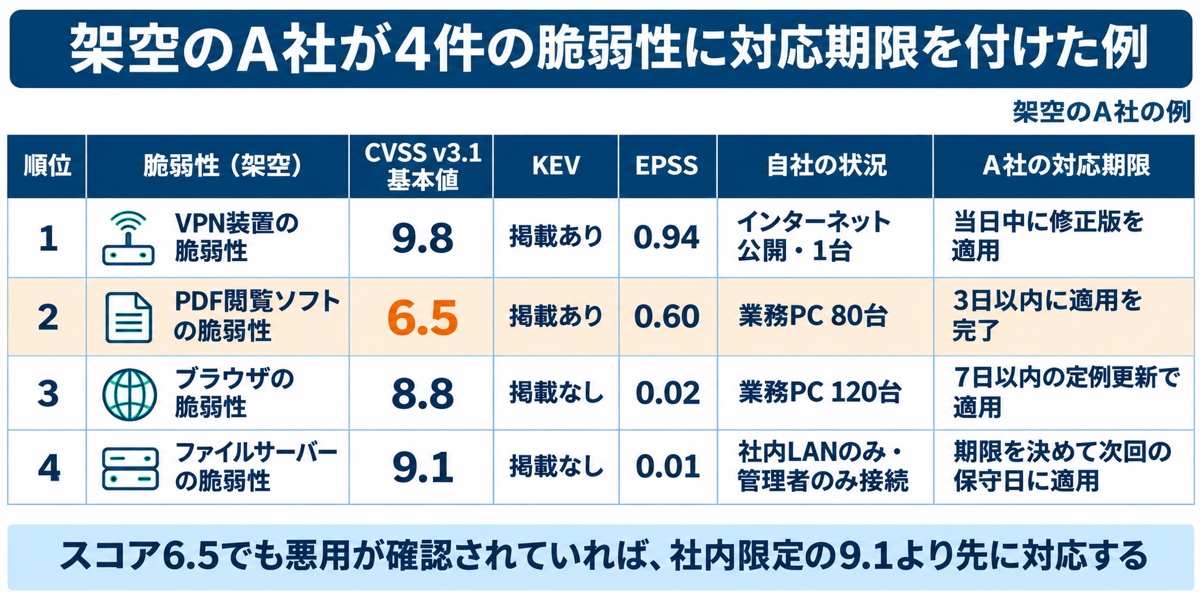
この例では、スコア6.5のPDF閲覧ソフトを、スコア9.1のファイルサーバーより先に対応しています。実際の悪用が確認されていることや、業務PCへの影響を考慮した判断です。表の期限はA社の判断例であり、自社でも同じ日数を採用するという意味ではありません。
実務では、「KEV掲載またはベンダーが悪用を確認した脆弱性は○日以内」「インターネットに公開している機器の緊急(9.0以上)は○日以内」のように、対応期限を社内ルールとして文書化しましょう。
修正プログラムをすぐに適用できない場合は、ベンダーが案内する機能の無効化や通信の遮断などの回避策を適用します。併せて、修正プログラムを適用できない理由と期限を記録し、対応が保留されたままにならないようにすることが必要です。
9. OPTiM Bizで脆弱性の影響を受ける端末を特定し、OSアップデートを制御する
OPTiM Bizは、端末のOSやアプリのバージョンを把握し、脆弱性の影響を受ける端末を洗い出す作業に活用できます。優先順位付けの出発点である「自社に該当するか」を素早く判断するには、こうした端末情報を正確に管理することが重要です。
MDM(Mobile Device Management:モバイル端末管理)サービスのOPTiM Bizは、スマートフォン・タブレット・Windows/Mac PCの管理に対応しています。管理画面では、端末ごとのOSバージョンと、インストールされているアプリの名前・バージョンを取得できます。深刻な脆弱性が公表された際には、対象バージョンを利用する端末の確認を効率化できます。
また、OSアップデートの制御にも対応しています。監視対象のiOS/iPadOSでは、アップデートをリリース日から1〜90日延期できます。Windowsでは、機能更新プログラムを0〜365日延期したり、品質更新プログラムの延期日数を設定したりできます。Androidでは、アップデートが利用可能になった時点での強制インストールや、指定した時刻でのインストールを設定できます。
平時は業務アプリとの互換性を確認するために延期期間を設け、悪用が確認された脆弱性が公表された際は延期期間を短くするなど、対策の優先順位に合わせた運用が可能です。端末情報の把握と更新の制御を、社内の対応ルールに結び付けて活用しましょう。
ただし、ツールの導入だけで脆弱性対策が完了するわけではありません。対応期限の策定、脆弱性情報の収集、適用後の確認などは、企業側で継続して行う必要があります。
10. まとめ
毎日のように公表される脆弱性情報を追いかけながら、通常業務もこなす情報システム担当者にとって、「どれから手を付けるか」を判断し続けることは大きな負担です。CVSSは、その判断を支える共通の尺度ですが、公表されるスコアの多くは基本評価だけであり、自社にとっての危険度とは一致しません。
今週中には、JVN iPediaやCISAのKEVカタログ、利用している製品のベンダーの勧告ページを情報収集先として決め、担当者の間で共有してください。年内には、自社の端末やサーバーのOS・ソフトウェアのバージョンを一覧で把握できる状態にした上で、「KEV掲載は○日以内」「インターネット公開機器の緊急は○日以内」といった対応期限の社内ルールを文書化することを目指しましょう。なお、悪用が確認された脆弱性が公表されたときは、これらの整備の完了を待たずに影響確認と対処を進めてください。その後は、新しい脆弱性が公表されるたびに、CVSSのベクトル文字列と悪用状況、自社の該当台数を確認して対応期限を決める流れを定着させていきます。
スコアの数字に振り回されず、「自社に該当するか」「悪用されているか」から判断する仕組みを整えておくことが、次の重大な脆弱性の公表に落ち着いて対応するための確かな一歩になります。