
この記事の要点
- 業務で使うソフトウェアの多くは、OSS(オープンソースソフトウェア)などの「部品」を組み合わせて作られています。部品に脆弱性が見つかると、その部品のバージョンや使われ方によっては、組み込み先のソフトウェアにも影響が及ぶおそれがあります。
- 2026年10月に公表されたBrotli(データ圧縮ライブラリ)の脆弱性CVE-2026-111497は、Node.js・Python・.NETなどに組み込まれた部品の問題です。OSの更新だけでは解消しない場合があり、部品の組み込み方に応じた対応が必要です。
- どの製品にどの部品が使われているかを示すSBOM(ソフトウェア部品表)と、端末やサーバーにあるソフトウェアのバージョン情報を組み合わせることで、影響調査を短時間で進めやすくなります。
1. ソフトウェアの「部品」とは?OSS・SBOMの基本
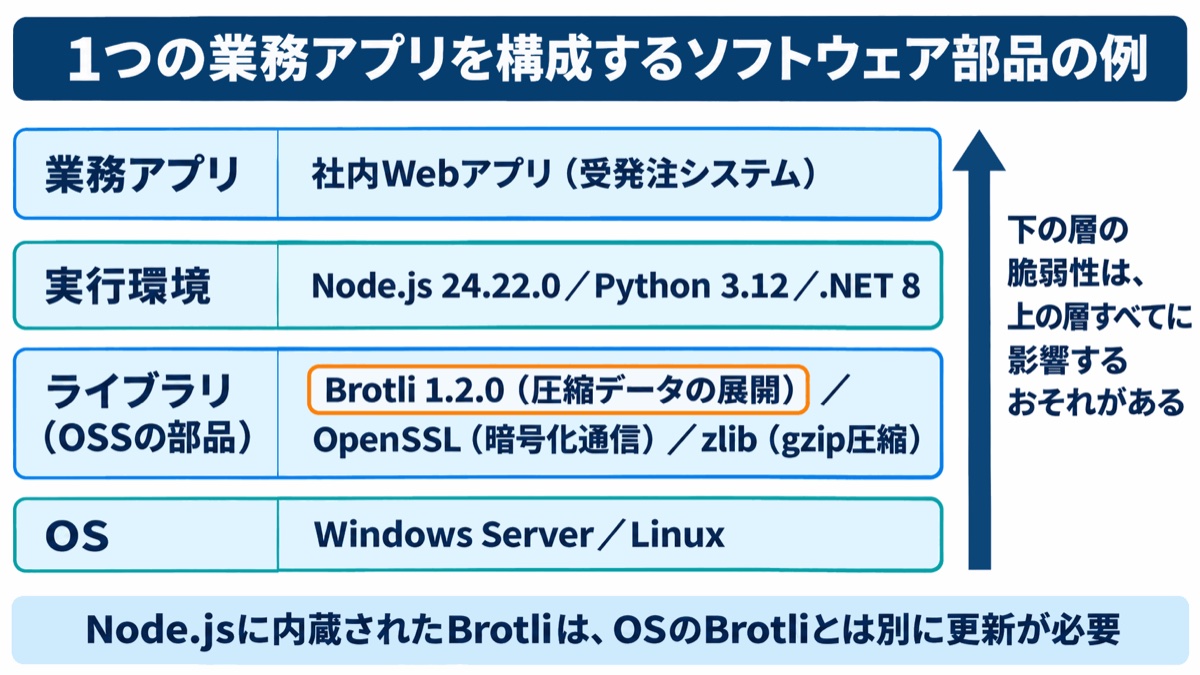
ソフトウェアの「部品」とは、アプリケーションに組み込まれて動くライブラリや実行環境のことです。脆弱性を管理するには、利用しているアプリケーションの名前だけでなく、その中にどのような部品が含まれているかにも目を向ける必要があります。
現在の業務アプリやWebサービスの多くは、全ての機能をゼロから開発するのではなく、圧縮・暗号化・通信などの機能を持つOSSを組み合わせて作られています。利用者が普段操作しているのは1つのアプリケーションでも、その内部では複数の部品が動いているということです。
OSSとは、ソースコードが公開され、ライセンスの条件に従って利用・改変・再配布できるソフトウェアです。さまざまな製品で活用される一方、同じOSSが世界中の製品に組み込まれるため、脆弱性が見つかった際には影響が広範囲に及びます。自社でそのOSSを直接導入した認識がなくても、利用している製品の内部に含まれている可能性があります。
こうした部品の構成を把握するために使うのが、SBOM(Software Bill of Materials、ソフトウェア部品表)です。「どの製品に、どの部品が、どのバージョンで入っているか」を一覧にします。経済産業省は「ソフトウェア管理に向けたSBOMの導入に関する手引」で、SBOMを「ソフトウェアの部品構成表」と説明し、脆弱性管理やライセンス管理に役立つとしています。製品名だけでは分からない内部の構成を整理することが、部品の脆弱性に対応するための基本となります。
2. Brotliの脆弱性(CVE-2026-111497)の概要と経緯
Brotliの脆弱性CVE-2026-111497は、圧縮データを展開する処理に問題があり、細工されたデータの処理を通じて攻撃を受けるおそれがあるものです。圧縮機能を利用するさまざまなソフトウェアに関わるため、部品単位での影響確認が必要になりました。
Brotliは、Googleが開発したデータ圧縮形式です。今回の問題は、そのC言語実装で圧縮データを展開(デコード)する処理に見つかった、境界外書き込みの脆弱性です。認証のない遠隔の攻撃者が細工した圧縮データを処理させると、任意のコード実行、情報の窃取、サービス運用妨害(DoS)につながるおそれがあります。
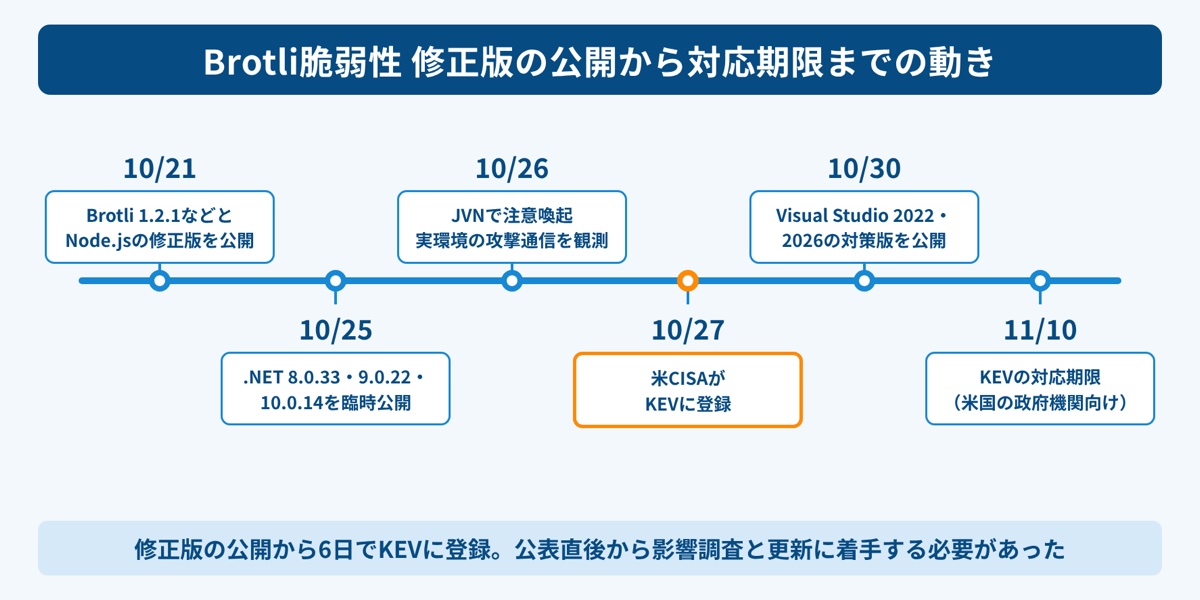
影響を受けるのはBrotli 1.0.3以上1.0.10未満、1.1.0以上1.1.1未満、1.2.0以上1.2.1未満で、修正版は1.0.10、1.1.1、1.2.1です。2026年10月21日にNode.jsが修正版を公開し、Googleもアドバイザリを出しました。その後、10月26日にIPAとJPCERT/CCがJVN(JVNVU97400824)で注意喚起し、10月27日には米CISAが「既知の悪用された脆弱性カタログ(KEV)」に登録しています。
この脆弱性は、HTTPで圧縮データをやり取りする幅広いソフトウェアに影響することから、「HTTP2Shell」という通称でも呼ばれています。ただし、問題があるのはBrotliの処理であり、HTTP/2という通信方式そのものの脆弱性ではありません。通称から対象を判断せず、利用製品にBrotliが組み込まれているかを確認することが重要です。
3. 今回の脆弱性を4つの観点で評価すると
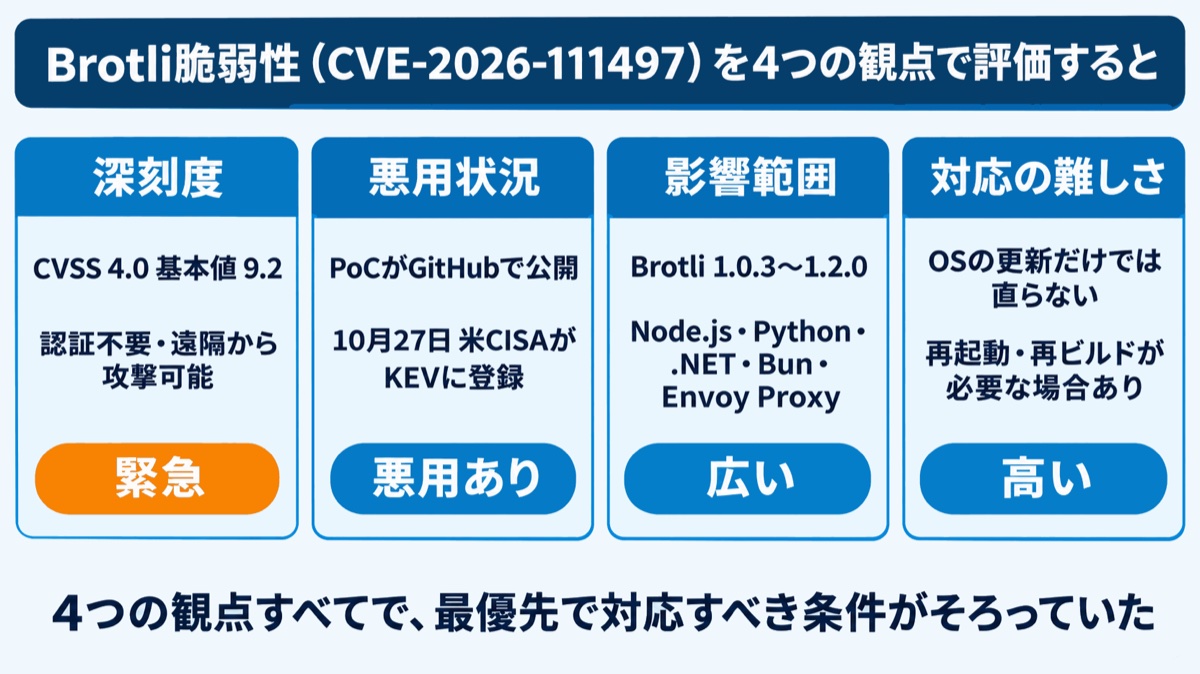
今回の脆弱性は、深刻度・悪用状況・影響範囲・対応の難しさの4つの観点から、優先して対応すべき条件がそろっていました。深刻度の数値だけでなく、攻撃の状況と自社の利用環境を併せて考える必要があります。
深刻度については、GoogleがCVSS 4.0の基本値を9.2(緊急)と評価しています。任意のコード実行、情報の窃取、DoSにつながるおそれがあり、業務で利用するソフトウェアへの影響を早期に確認すべき問題でした。
悪用状況については、Node.js 24.22.0で任意コード実行が実証されたと報告され、検証コード(PoC)も公開されています。また、10月26日には実環境で攻撃通信が観測されたと報じられています。脆弱性の存在が公表されているだけでなく、攻撃に関する情報も出ていた点が、対応の優先度を判断する材料になります。
影響範囲は、Node.js、Python、.NET、Bun、Envoy Proxyなど多岐にわたります。対象となるのは、外部から受け取った圧縮データを展開する処理です。そのため、製品を利用しているかに加え、該当する処理がどこで行われているかを確認する必要があります。
対応の難しさは、Brotliが製品内部に組み込まれ、OSの更新だけでは解消しない場合があることです。影響する製品を探し、製品ごとの修正版を適用した上で、再起動や再配備まで確認する必要がありました。影響調査と更新作業の両方に手間がかかることも、早めに着手すべき理由です。
4. なぜOSの更新だけでは対処できない場合があるのか
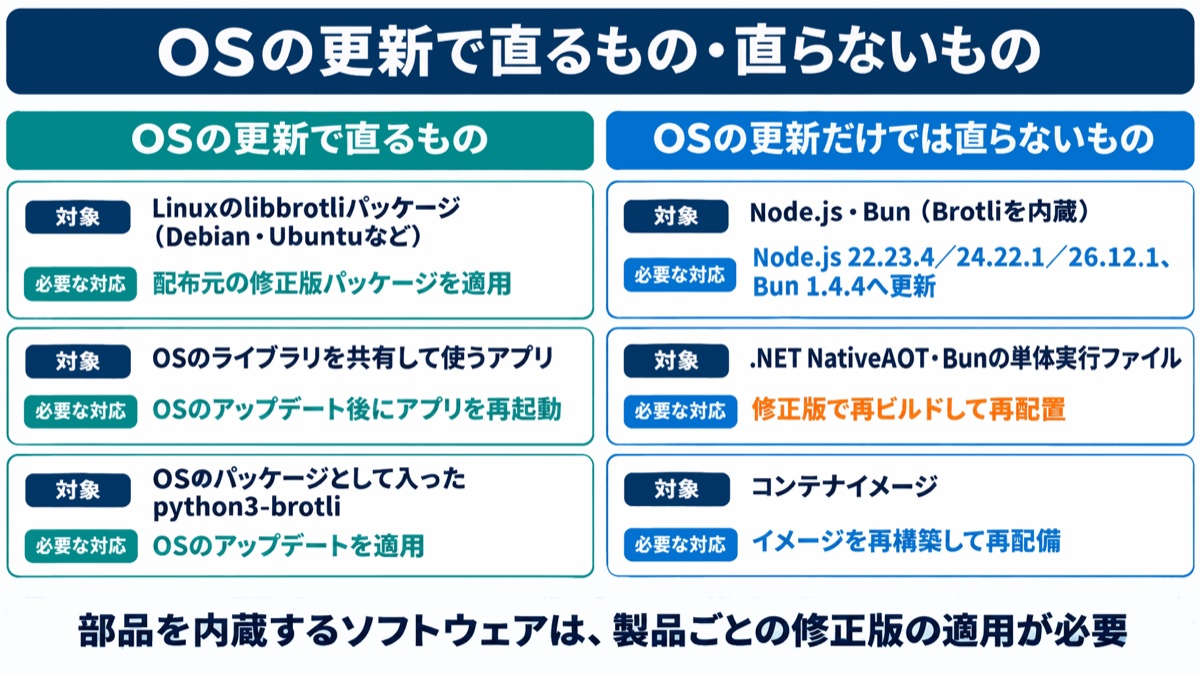
OSの更新だけでは、製品内部に組み込まれたBrotliまで更新されるとは限りません。部品の脆弱性への対応では、「OSを更新したか」と「対象製品に修正が反映されたか」を分けて確認する必要があります。
Node.jsの公式ビルドやBunは、Brotliのライブラリを実行環境の中に内蔵しています。この場合、OSに入っているBrotliを更新しても、Node.jsなどの内部にある脆弱な部品はそのまま残ります。OS側の更新が完了していても、内蔵する製品への対応は別に必要です。
また、ライブラリを更新しただけでは、稼働中のプロセスに修正が反映されないことがあります。更新作業が終わった時点で対応完了とせず、アプリケーションの再起動まで確認することが重要です。コンテナイメージに対象の部品を含む場合には、修正版を反映したイメージを再構築するか、提供元の修正済みイメージを取得し、再配備します。
部品をアプリと一緒に配布する形式にも注意が必要です。.NETの自己完結型アプリ(ランタイムをアプリに同梱する方式)は、更新済みのランタイムで再ビルドして配置し直します。NativeAOT(公開時にネイティブコードへ事前コンパイルし、共有ランタイムに依存せずに実行できる形式にする方式)では、SDKなどを修正版に更新した上で再発行し、配置し直す必要があります。Bunの単体実行ファイルも同様で、修正版を使って作り直し、配置し直さなければ問題は解消しません。
つまり、必要な作業は部品の組み込み方によって異なります。OS、実行環境、コンテナ、単体実行ファイルのどこに対象の部品があるかを把握し、その配置方法に応じて更新・再起動・再配備を進める必要があります。
5. Brotliが組み込まれている場所と確認方法
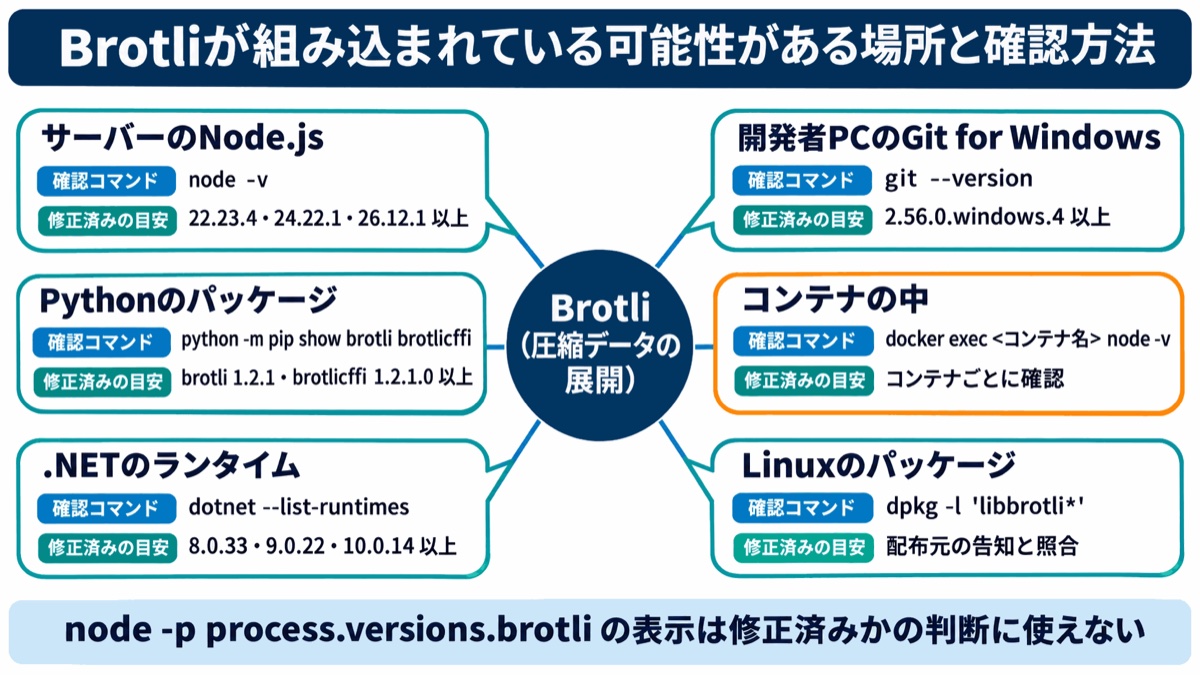
Brotliの影響調査では、OSの資産一覧だけでなく、実行環境や開発ツール、コンテナ内のソフトウェアまで確認する必要があります。Brotliはサーバーに限らず、開発者のPCに入っている開発ツールにも組み込まれていました。
確認の出発点になるのは、各製品のバージョン情報です。たとえば、Node.jsは node -v、Pythonのパッケージは python -m pip show brotli brotlicffi、.NETのランタイムは dotnet --list-runtimes、Git for Windowsは git --version で確認できます。取得した情報を製品ごとの修正版と照合し、対応が必要かを判断します。なお、各コマンドが示すのは、そのコマンドを実行した環境の情報だけです。Pythonの仮想環境や、複数のバージョンのNode.jsを切り替えて使っている場合は、環境ごとに確認します。
コンテナを利用している場合は、コンテナ内のソフトウェアも確認します。たとえば、docker exec <コンテナ名> node -v のように、コンテナ内で同じコマンドを実行します。コンテナの外側で確認した情報だけで、内部のバージョンまで把握できたと判断しないことが大切です。
自社のプログラムがBrotliを直接呼び出していなくても、影響を受けることがある点にも注意が必要です。たとえば、PythonのHTTPライブラリであるurllib3(requestsなどが内部で利用)は、brotliまたはbrotlicffiが入っていると、Brotliで圧縮された応答を自動で展開します。Node.jsの fetch() も、Brotliで圧縮された応答を展開します。「Brotliを使っている覚えがない」ことは、対象外と判断する理由になりません。
ただし、表示された部品のバージョンだけでは判断できない場合もあります。Node.jsで node -p process.versions.brotli と入力すると、内蔵Brotliのバージョンが表示されます。しかし、修正版のNode.jsでも1.1.0や1.2.0と表示されるため、この値は修正済みかどうかの判断には使えません。Node.jsの公式配布版では本体のバージョンで判断します。OSのディストリビューションなどが提供するパッケージでは、提供元の修正情報も確認します。
6. 主な製品の修正版と対応時の注意点
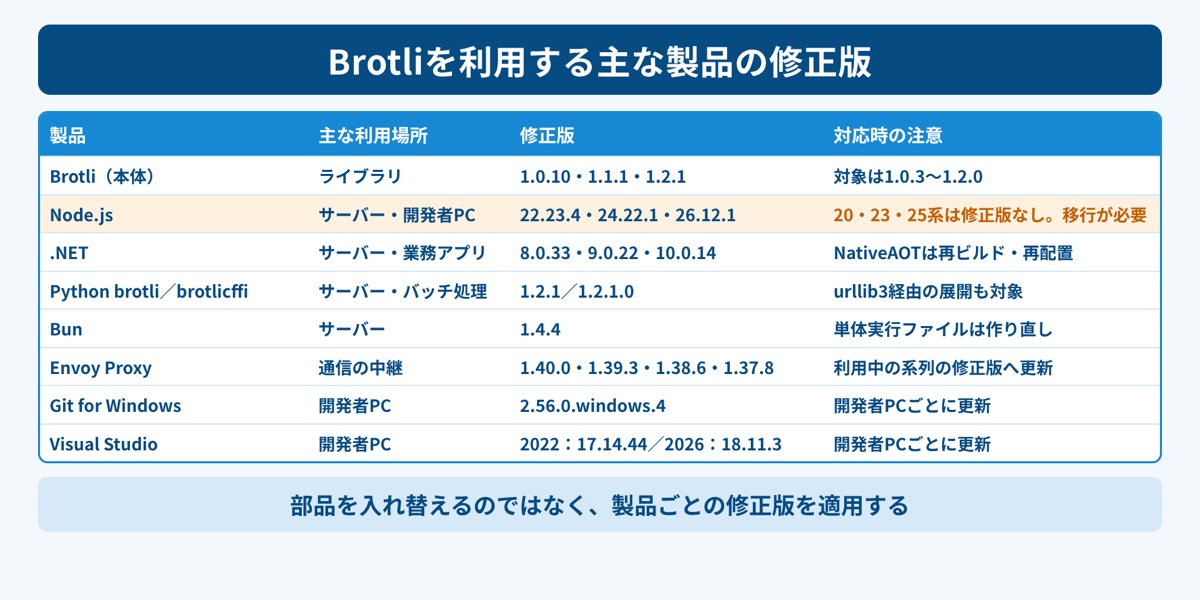
対応の基本は、Brotliを利用する製品ごとに、提供元が公開した修正版を適用することです。部品だけを入れ替えて対応したと判断せず、利用製品とその系列に応じた更新を進める必要があります。
Node.jsの修正版は、22.23.4、24.22.1、26.12.1です。20系・23系・25系はサポートが終了しているため、修正版は提供されません。これらを利用している場合には、サポート中の系列への移行が必要です。現在のバージョンを確認し、同じ系列で更新できるのか、系列の移行が必要なのかを整理します。
.NETでは、10月25日に8.0.33、9.0.22、10.0.14が臨時で公開されました。Pythonでは、brotli パッケージの1.2.1、brotlicffi の1.2.1.0が修正版です。同じBrotliを利用していても、製品ごとに修正版の番号が異なるため、それぞれを照合する必要があります。
このほか、JavaScriptの実行環境であるBunは1.4.4、通信の中継に使われるEnvoy Proxyは1.40.0、1.39.3、1.38.6、1.37.8などが修正版として公開されています。Bunで作った単体実行ファイルは、修正版で作り直す必要があります。
開発者のPCでは、Git for Windows 2.56.0.windows.4、Visual Studio 2022 17.14.44、Visual Studio 2026 18.11.3も対策版として公開されています。サーバー側の対応に加え、開発ツールの更新状況も確認することが重要です。
修正版をすぐに適用できない場合には、信頼できない相手から受け取ったBrotli圧縮データを展開しない設定が暫定策として示されています。たとえば、サーバーで「Content-Encoding: br」の要求を拒否する方法です。ただし、サーバーが受け付ける要求を拒否するこの設定では、クライアントとして外部サーバーから受け取る応答の展開は防げません。暫定策を講じた場合も、その設定がどの処理を対象とするのかを確認し、修正版の適用を優先して進めます。
7. SBOMとは?部品表で「どこに何があるか」を即答できるようにする
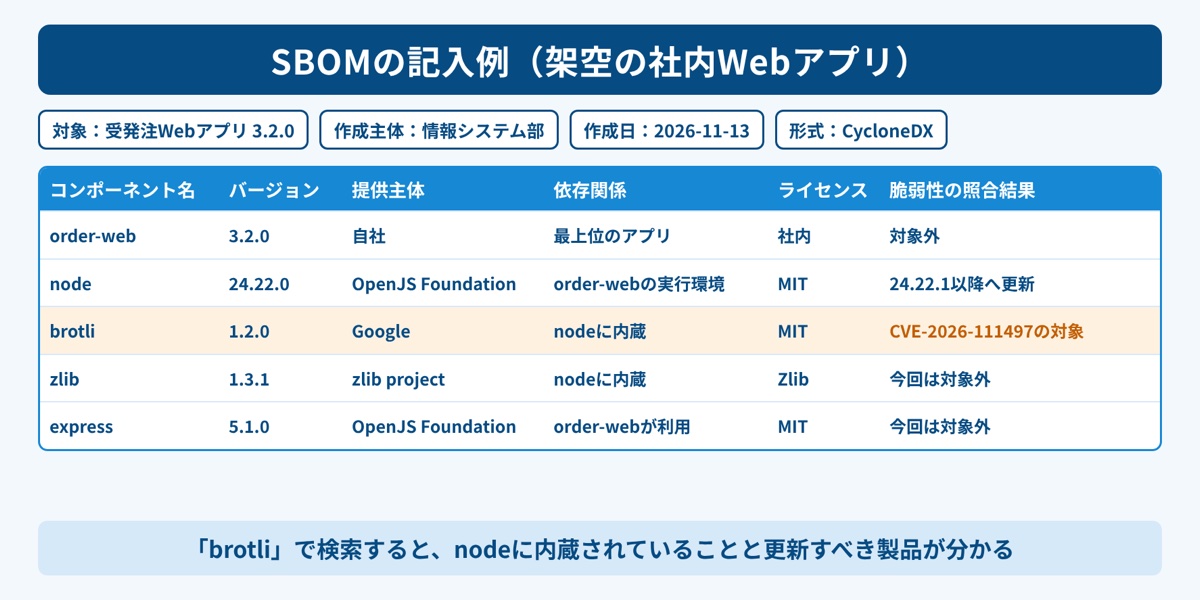
SBOMは、脆弱性が公表された際に、自社のどの製品・システムが影響を受けるかを調べるための台帳です。部品の名前とバージョンをあらかじめ一覧にしておくことで、問題が起きてから構成を一から調べる負担を減らせます。
たとえば、SBOMに部品の情報が記載されていれば、「brotli 1.2.0」を検索し、その部品を使っている製品を絞り込めます。製品名だけの一覧では分からない内部の構成を、影響調査に使える形で整理することがSBOMの役割です。
SBOMに記載する項目は、国際的にも整理が進んでいます。2026年7月30日には、経済産業省と内閣官房国家サイバー統括室が、米国などの関係機関と共同で「2026 Minimum Elements for a Software Bill of Materials (SBOM)」に署名しました。署名した国・地域は、日本を含めて14にのぼります。コンポーネント名、バージョン、提供主体、依存関係、ハッシュ値、ライセンスなどが最小要素として示されています。
また、記載内容だけでなく、情報を扱う形式も重要です。SBOMの標準フォーマットとしては、SPDXやCycloneDXが広く使われています。
EUのサイバーレジリエンス法(CRA)は、EU市場に提供されるデジタル要素を持つ製品の製造者に、SBOMの作成などを求めています。SBOMの作成を含む主要な義務は2027年12月11日から適用されます。なお、悪用されている脆弱性や重大なインシデントの報告義務は、2026年9月11日から適用されています。海外に製品を提供する企業にとって、SBOMは社内の脆弱性管理だけでなく、取引上の要件にもなりつつあります。
8. 脆弱性発覚時の初動対応とSBOM運用の進め方
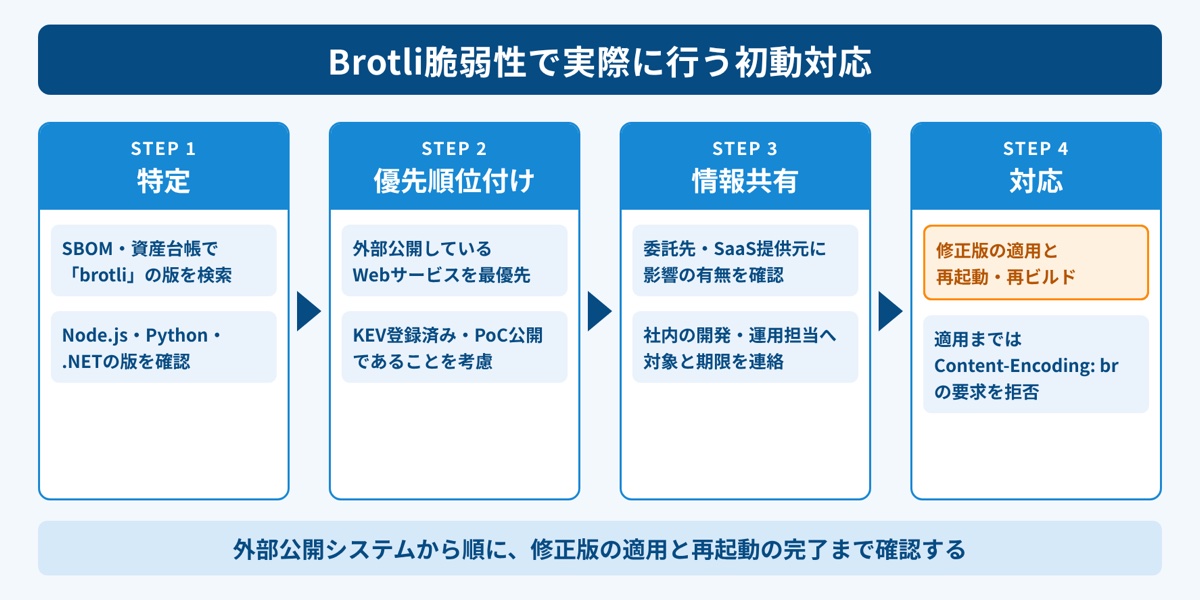
脆弱性が公表されたら、「特定」「優先順位付け」「情報共有」「対応」の順に進めます。経済産業省の手引ver2.0も、SBOMを使った脆弱性管理を、この4つのフェーズで整理しています。
「特定」では、SBOMやソフトウェアのバージョン情報を使い、問題のある部品を利用している製品・システムを探します。今回のように複数の実行環境や開発ツールが関係する場合は、製品ごとの確認が必要です。
「優先順位付け」では、脆弱性の深刻度や悪用状況に加え、自社での利用状況を確認します。外部から受け取った圧縮データを展開する処理など、影響する箇所を整理することが、対応順序の判断につながります。
「情報共有」では、調査結果や対応が必要な対象を、更新作業に関わる担当者や提供元・委託先と共有します。どの製品への対応が必要かを明確にし、修正版の適用や再配備を進められるようにします。
「対応」では、修正版を適用し、必要な再起動やコンテナの再配備、実行ファイルの作り直しまで行います。更新前のバージョンを確認するだけでなく、対応後の状態も確かめることが重要です。
SBOM運用を始めるときのポイント
SBOMの運用は、対象を絞って始め、作成と更新を継続できるようにすることが現実的です。最初から全てのシステムを対象にする必要はありません。
経済産業省の手引では、SBOMを適用する範囲を決め、ツールを選定し、SBOMを作成・共有し、運用する流れが示されています。まずは外部に公開しているWebサービスなど、攻撃を受けやすいシステムから始めると、優先度の高い対象の部品構成を整理できます。
対象を決めた後は、一覧を作る作業と、更新を続ける運用を併せて考えます。初回の作成だけで終わらせず、部品のバージョンが変わった際にも情報を更新し、脆弱性の公表時に利用できる状態を維持することが大切です。
自社で開発していない製品やSaaSについては、提供元にSBOMや脆弱性の影響有無に関する情報を求めることも有効です。自社だけでは内部の部品を確認できない場合も、提供元からの情報を影響調査に活用できます。また、委託先との契約に、脆弱性が発覚した際の報告や対応期限を盛り込んでおくと、いざというときの確認を進めやすくなります。
9. OPTiM Bizでインストール済みソフトのバージョンを把握し、更新漏れを見つける
端末に直接インストールされたソフトウェアの更新漏れを調べるには、MDM(モバイルデバイス管理)で取得するアプリ情報が役立ちます。SBOMによる内部の部品管理と併せて、端末側のソフトウェアの状態も把握することが重要です。
OPTiM Bizは、スマートフォン・タブレット・Windows/Mac PCを一元管理できるMDMです。端末ごとのOSバージョンに加え、インストール済みアプリの名前とバージョンを取得できます。
今回のケースでは、Node.js、Git for Windows、Visual Studioなどのバージョンを管理画面で確認し、修正版になっていない端末を洗い出す使い方が考えられます。取得したバージョン情報を修正版と照合することで、どの端末で更新状況の確認が必要かを整理できます。
また、Windowsの機能更新プログラム・品質更新プログラムの延期日数を設定するなど、OSアップデートの適用も制御できます。ただし、OSの更新と、製品内部に組み込まれた部品への対応は、それぞれ確認する必要があります。
端末管理ツールで把握できるのは、端末に入っているソフトウェアの情報です。サーバーやコンテナ内の部品、自社開発アプリのSBOM整備、修正版の適用と再起動の確認は、企業側の運用として行う必要があります。
10. まとめ
日々の問い合わせ対応や更新作業に追われる中で、「ソフトウェアの中の部品」まで把握するのは簡単ではありません。それでも、Brotliの事例が示したように、部品の脆弱性はOSの更新だけでは解消しない場合があり、影響を受ける製品や部品の所在を確認しながら対応を進める必要があります。
今週中に、社内のサーバーと開発者のPCで node -v や python -m pip show brotli brotlicffi を実行し、Node.jsが利用中の系列の修正版(22.23.4、24.22.1、26.12.1)以降になっているか、Pythonの brotli が1.2.1以降、brotlicffi が1.2.1.0以降になっているかを確認してください。20系などサポートが終了した系列が見つかった場合は、サポート中の系列への移行計画をその場で立てます。年内には、外部に公開しているWebサービスから順に、使っている部品とバージョンを一覧にしたSBOMを作り、提供元や委託先から脆弱性情報を受け取る窓口を決めておきましょう。その後は、端末のソフトウェアのバージョンを定期的に確認する仕組みと、ソフトウェアの更新に合わせてSBOMを更新し続ける運用を整えていきます。
まずは外部公開システムから、部品構成と稼働中のバージョンを確認し、影響調査から修正版の反映確認までの担当を決めてください。SBOMと端末情報を更新し続け、脆弱性が公表されたときに、対応対象と必要な作業を判断できる状態を維持しましょう。