
この記事の要点
- システム開発・データ移行・保守を委託すると、テストや移行のために渡した本番データの複製が、作業終了後も委託先のサーバーやクラウドストレージに残ることがあります。2024年と2026年には、作業終了後も委託先の環境に残っていたデータが、サイバー攻撃により流出した事例が公表されています。
- 個人情報保護委員会のガイドラインは、個人データの削除を委託する場合に「委託先が確実に削除又は廃棄したことについて証明書等により確認すること」も重要だとしています。口頭やメールで「削除しました」と報告を受けたときは、対象のデータや保管場所、削除方法まで確認できる記録があるかを確かめます。
- 作業終了時は、委託元がデータを渡したときの台帳と、委託先が申告した保管場所を照合します。ごみ箱・バックアップ・再委託先にある複製も対象に含め、何を返却・削除したかを証明書と記録で確認します。
1. 委託先に残るテストデータとは?「削除しました」だけでは足りない理由
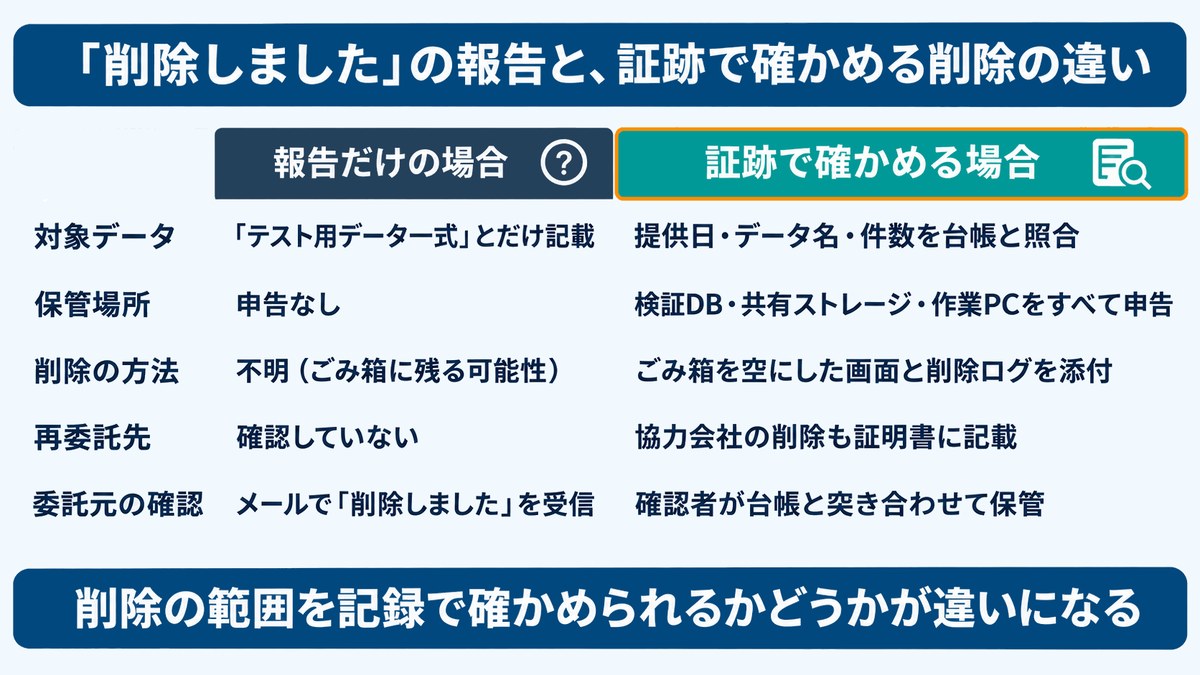
委託先にテストデータの削除を依頼したら、対象のデータ、保管場所、削除方法まで確認します。システムの開発・テスト・データ移行・保守のために渡したデータは、システムの納品や検収が済んだ後も、委託先の環境に残っていることがあるためです。
この記事でいう「テストデータ」には、架空の値で作成したダミーデータと、動作確認や移行リハーサルに使う本番データの複製が含まれます。顧客名簿、会員情報、取引履歴などを作業用に渡した場合は、ファイルの用途がテストであっても、実際の顧客や取引に関する情報が含まれている点に注意が必要です。
納品や検収が済むと、委託元の関心は稼働後の運用に移ります。一方、委託先では、検証用のデータベース、作業用のパソコン、共有用のクラウドストレージ、バックアップなどに複製が分散していることがあります。「削除しました」という報告を受けても、その報告が検証用データベースだけを指すのか、ほかの場所に保存した複製まで含むのかが分からなければ、委託元は削除の範囲を判断できません。
そこで必要になるのが、返却・削除の「証跡」です。証跡とは、作業に直接関わっていない第三者でも、何を実施したかを後から確認できる記録を指します。図のように、対象データ、保管場所、処理方法、実施日時、確認者が分かる証跡があれば、委託元はデータを渡したときの記録と照合できます。確認できていない場所を見つけやすくなり、万一の事故の際にも、どこまで返却・削除を確認していたかを説明できます。
2. 公表事例に見る、作業後に委託先へ残ったデータ
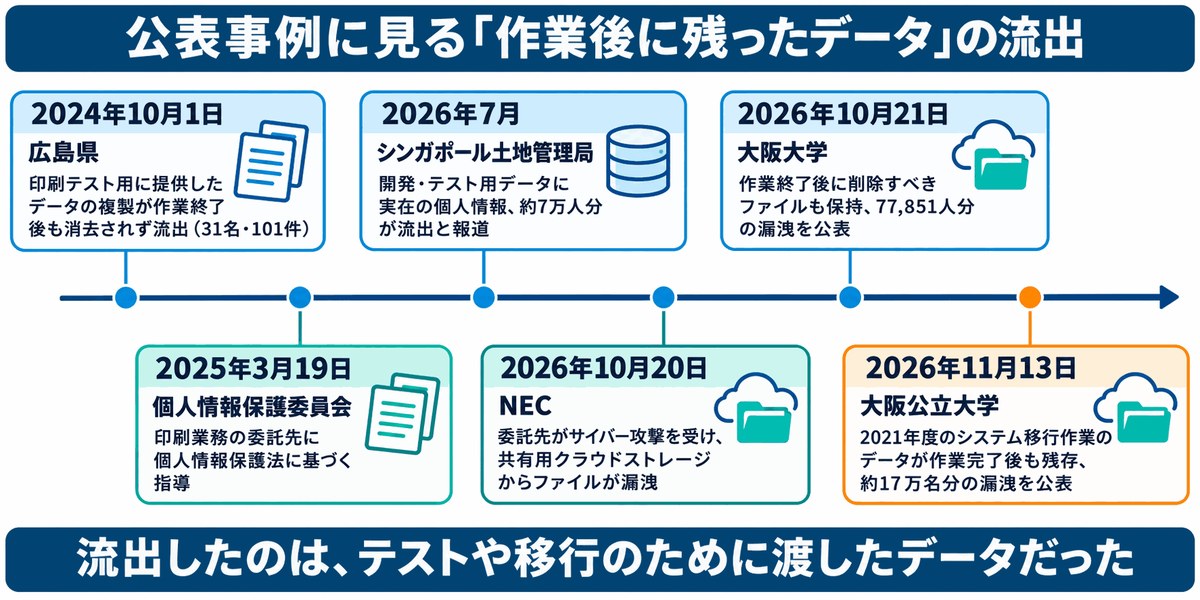
テストや移行に使ったデータは、作業終了から時間がたっても流出するおそれがあります。2024年には印刷テスト用データ、2026年にはシステム移行用データなどが、作業終了後も委託先の環境に残り、サイバー攻撃により流出した事例が公表されました。
印刷業務の委託先である株式会社イセトーがランサムウェアの被害を受けた事案では、広島県が2024年10月1日の最終報で、流出したデータは令和5年度に「印刷テスト用」として県が提供したものだったと公表しました。作業終了後も消去されていなかった複製が、個人情報を取り扱うネットワークとは別のネットワークのサーバーから窃取されたとしています※1。広島県は再発防止策として、業務完了後の削除などの確認を徹底するとしています※1。この事案について、個人情報保護委員会は2025年3月19日、イセトーに対して個人情報保護法に基づく指導を行ったと公表しました※2。
2026年には、システム開発・保守業務の委託先がサイバー攻撃を受け、複数の顧客に影響が及んだ事案が公表されました。日本電気株式会社(NEC)は2026年10月20日、システム開発・保守の委託先がサイバー攻撃を受け、顧客・委託先との情報共有に使っていたクラウドストレージからファイルが漏洩したと発表しました※3。大阪大学は10月21日、NECが作業終了後に削除すべきファイルを保持しており、第三者がそのファイルをダウンロードしたと公表しました※4。発表時点で確認された漏洩対象者は、重複を除いて77,851人です※4。
大阪公立大学は11月13日の第6報で、漏洩した機密性の高い個人情報の多くが、2021年度のシステム移行作業で使われたデータだったと明らかにしました※5。大学は、作業完了後もそのデータがクラウドストレージ上に保存されたままだったと、NECから報告を受けたとしています※5。この事例を踏まえると、委託先にあるデータを点検する際には、現在進行中の業務に加え、過去の移行作業で渡したデータも確認の対象になります。
海外では、シンガポール土地管理局(SLA)が2026年7月、IBMが管理する開発・テスト環境のデータセットに、匿名化されているはずの約7万人分の個人情報(氏名、身分証番号、当時の不動産の住所)が匿名化されないまま含まれており、このデータセットに不正アクセスがあったと公表しました※6。
国内の事例では、作業終了後も委託先に残っていたデータが流出しました。シンガポールの事例では、個人情報を含む開発・テスト用データセットが不正アクセスの対象になりました。いずれも、委託先の作業環境や共有環境に、テストや移行のために用意した個人情報を含むデータがありました。委託元が確認すべき保管場所には、本番環境に加え、作業用のサーバーや、受け渡しに使ったクラウドストレージも含まれます。
3. 法令上の扱い:委託先の監督と、削除の記録・証明書による確認
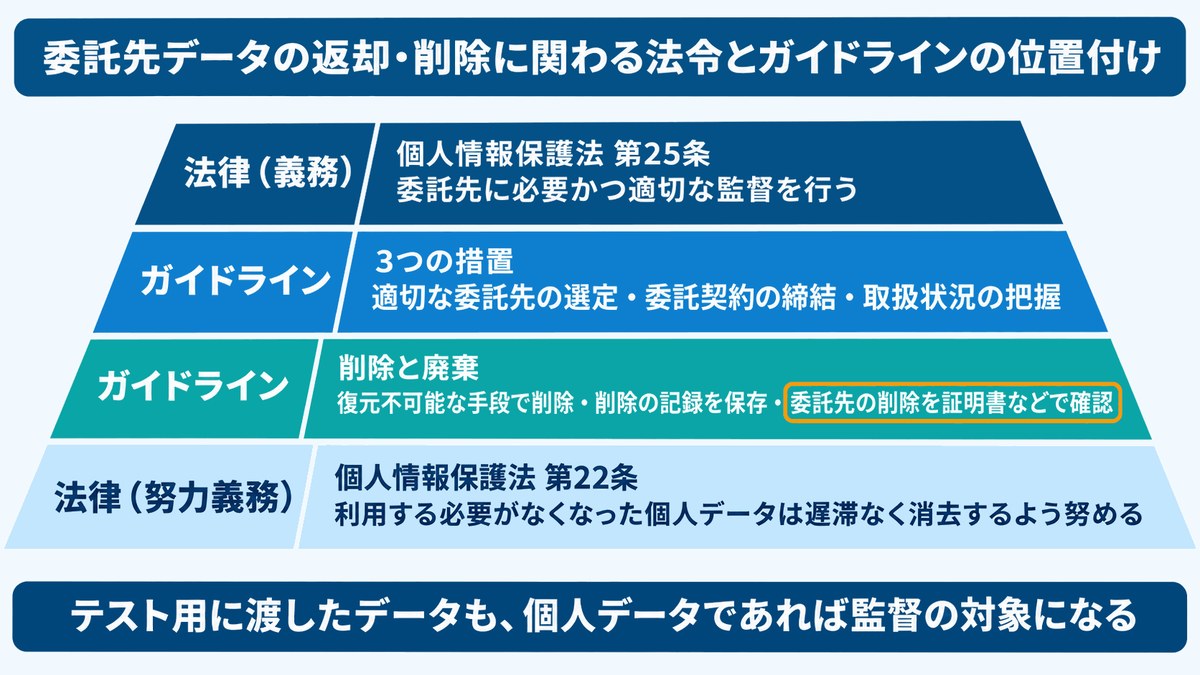
民間事業者が個人データの取扱いを委託する場合、委託元には、委託先で個人データが安全に管理されるよう監督する義務があります。テスト用に渡したデータも、個人データであれば、その監督の対象に含まれます。
個人情報保護法第25条は、委託した個人データの安全管理が図られるよう、委託元が委託先に対して必要かつ適切な監督を行うことを求めています※7。個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」は、監督の内容として、(1)適切な委託先の選定、(2)委託契約の締結、(3)委託先における個人データ取扱状況の把握を挙げています※7。
同ガイドラインの物理的安全管理措置では、個人データの削除や、個人データを記録した機器・電子媒体などの廃棄は、復元できない手段で行う必要があるとしています※7。また、削除や廃棄の記録を保存することも重要だとしています※7。削除や廃棄を委託する場合には、「委託先が確実に削除又は廃棄したことについて証明書等により確認すること」も重要だとしています。さらに、法第22条は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを定めています※7。ただし、法令で保存期間などが定められているデータは、この限りではありません。
図では、法律が定める監督義務と、ガイドラインが示す具体的な確認方法の位置付けを整理しています。委託元の実務では、データの取扱いを契約で取り決め、終了時には証明書などを用いて、その取り決めに沿って返却・削除されたかを確かめます。証明書の対象を提供時の台帳と照合できるようにしておくと、どのデータの処理まで確認したかを記録できます。
委託先で個人データの漏洩などが発生した場合や、そのおそれがある場合に、法令上の報告対象に該当すれば、原則として委託元と委託先の双方に、個人情報保護委員会への報告義務があります※7。委託先が報告義務を負う委託元に法令に沿って速やかに通知した場合、委託先は報告義務を免れます※7。速報は、報告対象となる事態を知った後、速やかに行います。目安はおおむね3〜5日以内です※7。確報は、その事態を知った日を1日目として30日以内に行います※7。不正の目的をもって行われたおそれがある漏洩などは60日以内です※7。
4. 報告書と契約だけでは防ぎにくい理由
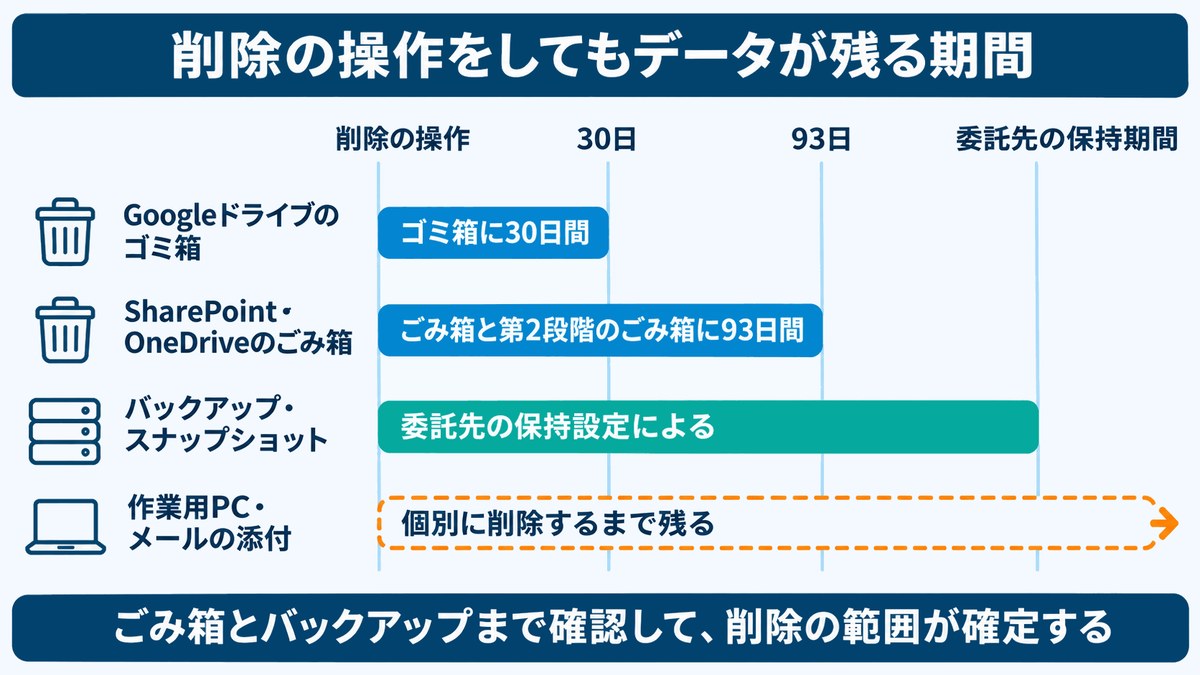
契約に作業終了後の削除を定め、委託先から報告書を受け取った場合も、削除の対象に含まれた保管場所と、処理後にデータが残っていないかを確認する必要があります。データが残る理由は、大きく3つあります。
1つ目は、担当者によって削除範囲の認識が異なることです。たとえば、委託先の担当者が検証用データベースを削除の対象と捉えていた場合、移行作業で作成した中間ファイル、作業用パソコンのダウンロードフォルダ、チャットの添付ファイルなどが対象から漏れることがあります。「テストデータを削除した」という報告を受けたら、どの作業で作成した複製を、どの保管場所まで含めて処理したかを確かめます。
2つ目は、クラウドサービスでは、通常の削除操作の後もごみ箱にデータが残ることです。Microsoft 365のSharePointと職場または学校向けのOneDriveでは、削除したファイルは通常、元の場所から削除した時点から最長93日間、ごみ箱に残ります※8。SharePointでは、第2段階のごみ箱に移した場合も、最初の削除から数えて93日間のうち残りの日数が適用されます※9。Microsoft 365の保持ポリシーなどが適用されている場合は、ごみ箱とは別の場所に複製が保持されることもあります※10。Googleドライブでは、ゴミ箱に移動したファイルは、手動で消去しない限り30日間残ります※11。オーナーがファイルをゴミ箱に移動した後も、完全に削除するまでは共有相手が閲覧できるとされています※11。ファイルが元のフォルダに見当たらなくなった時点で、どのごみ箱に残っているか、共有相手が引き続き閲覧できるかを確認します。
3つ目は、再委託先やバックアップなど、委託元から保管状況を直接把握しにくい場所があることです。大阪大学が公表した事例のように、委託元に報告されていない協力会社が業務に関わっていると、その会社の作業環境は委託元から見えません。サーバー上の作業用データを削除した後も、バックアップやスナップショットに複製が残る場合があります。
契約では、委託先が確認すべき範囲をあらかじめ取り決めます。報告書を受け取った段階では、ごみ箱、再委託先、バックアップなど、作業用フォルダ以外の保管場所が確認の対象に含まれているかを照合します。
5. 返却・削除の考え方:「どこに残るか」を先に洗い出す
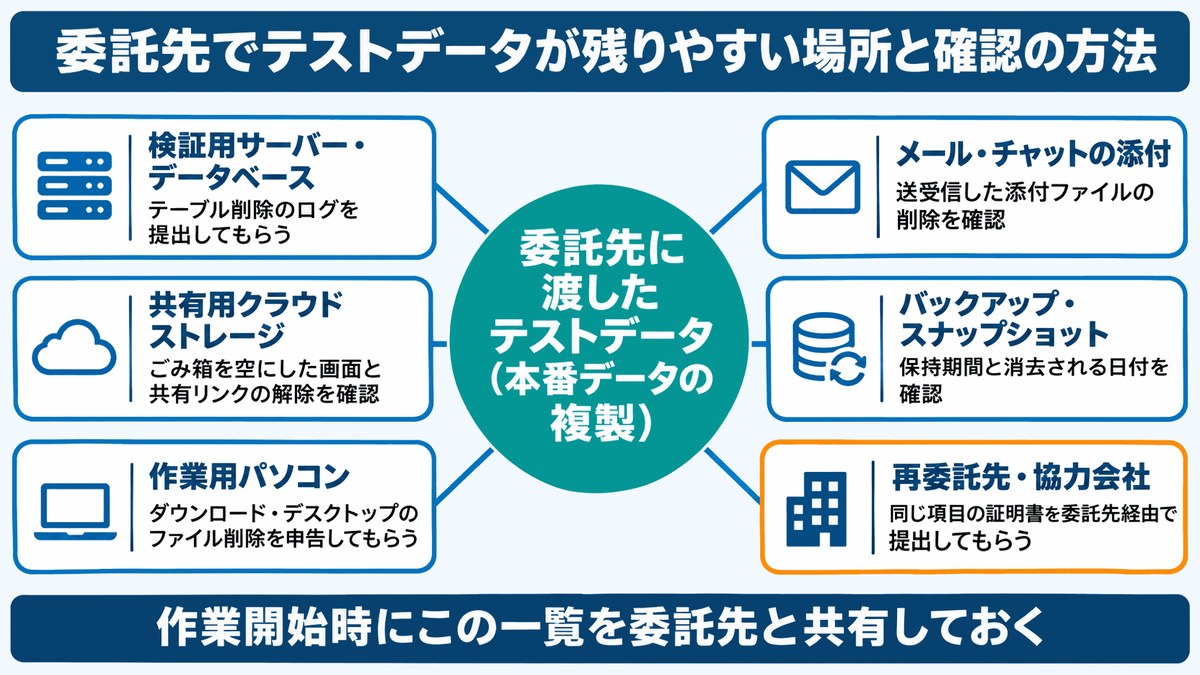
返却・削除の準備は、委託先にデータを渡す前に始めます。渡すデータの範囲と保管場所を先に決めておくと、終了時に、どのデータをどこまで確認すればよいかが明確になります。取り決める内容は次の4つです。
- 渡さない・減らす:テストには、可能な限り架空の値で作ったダミーデータを使います。氏名・住所などを置き換えたマスキング済みのデータでも、マスキング後の情報から特定の個人を識別できる場合や、ほかの情報と容易に照合して特定の個人を識別できる場合は、個人情報として取り扱います※7。本番データの複製が必要な場合は、確認したい動作や移行作業に必要な項目と件数を委託先と確認し、提供する範囲を必要最小限に絞ります。
- 保管場所を決める:委託元が用意した環境や指定のクラウドストレージなど、データを保存してよい場所を事前に決め、それ以外の場所には保存しないことを取り決めます。データの受け渡しに使う場所と、実際にテストや移行作業に使う場所が異なる場合は、両方を確認します。
- 期限を決める:返却・削除の期限は「検収日から○営業日以内」のように、起点と期限が分かる形で定めます。委託元と委託先の担当者が、いつまでにデータの処理と確認を進めるかを把握できるようにします。
- 証跡を決める:何をもって削除完了とするかを、契約や作業計画の段階で合意します。証明書に記入する項目と、作業を裏付けるために添付する記録を事前に決めておくと、委託先も終了時に何を提出すべきか判断できます。
図は、データが残りやすい場所と、それぞれの確認方法を整理したものです。たとえば、クラウドストレージではごみ箱や共有リンクを確認し、データベースでは対象のテーブルを削除した記録を確認します。作業開始時に図のような一覧を委託先と共有し、案件で実際に使う場所に印を付けておくと、終了時の確認に使えます。
6. 証跡として何を残すか:返却・削除証明書と添付する記録
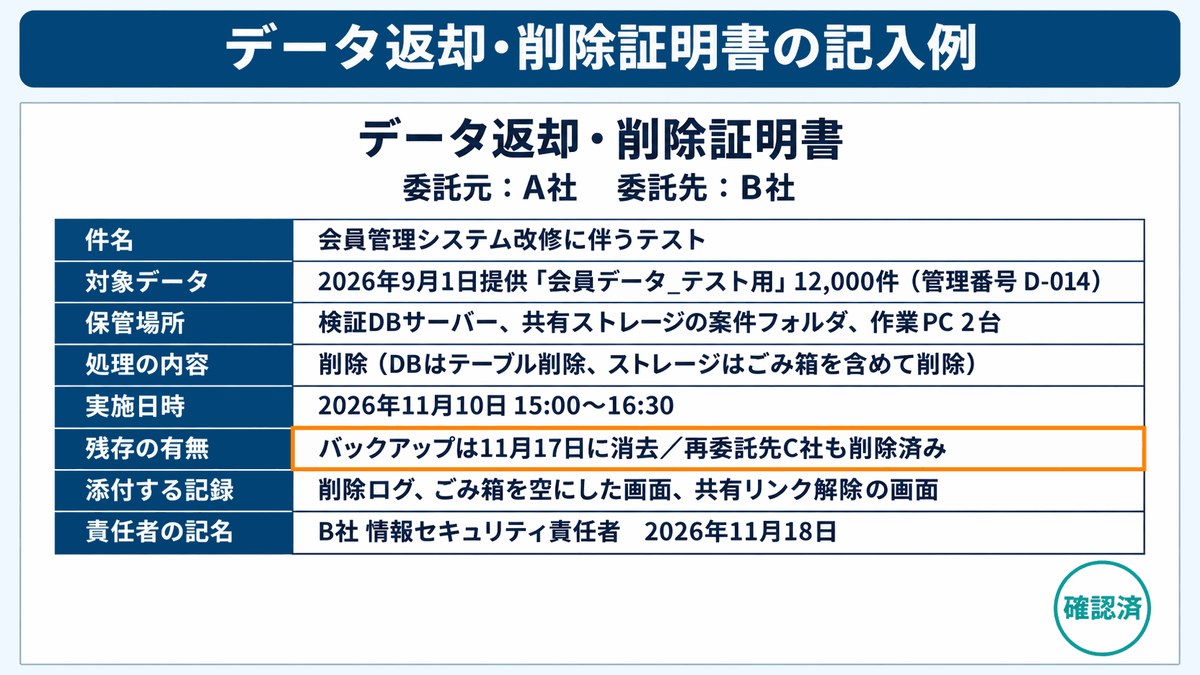
返却・削除の証跡は、委託先の責任者が記名する「データ返却・削除証明書」と、個々の作業を裏付ける記録で構成します。証明書の書式は、契約や適用される規程で指定があれば、それに従います。委託元の台帳と照合し、対象データ、保管場所、処理の内容をたどれるよう、少なくとも次の項目を含めます。
| 項目 | 記載する内容 |
|---|---|
| 対象データ | 提供日、データ名、件数、提供時の管理番号 |
| 保管場所 | データを保存していた全ての場所(サーバー名、ストレージのフォルダ、端末の管理番号) |
| 処理の内容 | 返却・削除の別と実施した方法。返却の場合は返却先、削除の場合は対象と処理方法を記載し、ごみ箱やバックアップなどに残る複製の処理状況も示す |
| 実施日時と作業者 | 作業した日時、作業者、確認者 |
| 残存の有無 | ごみ箱、バックアップ、再委託先、メール・チャットの添付ファイルごとの残存の有無。個別に削除できないバックアップは、保管場所、アクセス制限、消去予定日 |
| 責任者の記名 | 委託先の責任者の氏名・役職と日付 |
証明書には、記載した処理を裏付ける記録を添付してもらいます。たとえば、クラウドストレージのごみ箱を空にした後の画面、フォルダの共有設定と外部共有リンクの解除状況を示す画面、データベースのテーブル削除のログ、媒体を消去した場合の消去ソフトのレポートなどです。ログやスクリーンショットは、作業日時と対象が読み取れるものを受け取ります。個人情報や認証情報など、作業の確認に不要な情報は、委託先でマスキングした上で提出してもらいます。
添付記録を確認する際は、証明書に記載された場所や作業と対応しているかを見ます。たとえば、ごみ箱を空にした画面は、そのごみ箱の処理を確認するための記録です。第2段階のごみ箱や、保持ポリシーの適用によって残る複製がある場合は、それぞれの処理状況も確認します。作業用パソコンにもデータを保存していた場合は、その端末の処理についても証明書の記載と添付記録を確認します。こうして保管場所ごとに照合すると、どの場所まで確認できたかが分かります。
図は、架空の委託先が作成した証明書の記入例です。委託元は証明書を受け取ったら、提供データの台帳を起点に、渡したデータが全て記載されているかを確認します。次に保管場所の申告と照合し、同じデータを複数の場所に保存していた場合は、それぞれの処理が記録されているかを確かめます。
7. 作業終了時に行う確認の手順
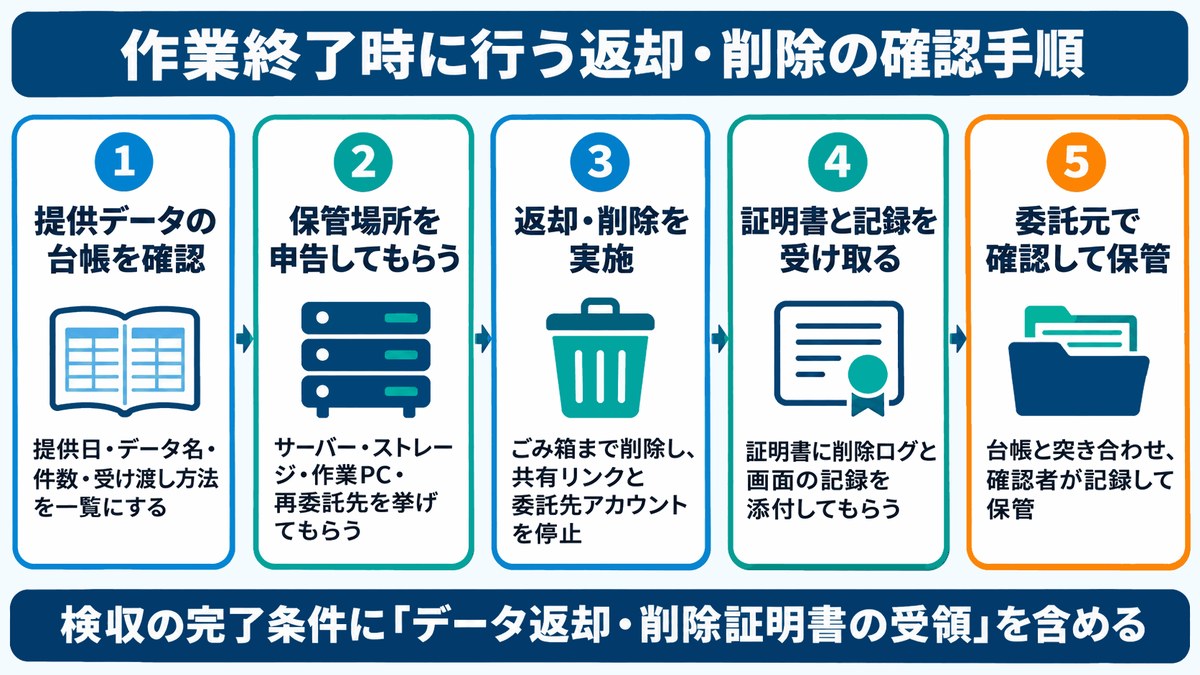
作業終了時は、委託元の台帳と委託先の申告を基に、処理の対象を確定してから返却・削除を進めます。確認は次の5つの手順で行います。
- 提供データの台帳を確認する:委託元が渡したデータについて、提供日、データ名、件数、受け渡しの方法を一覧にします。受け渡しの記録がない場合は、この機会に台帳を作ります。委託先から提出される証明書を照合できるよう、まず委託元側で渡したデータを特定します。
- 保管場所を申告してもらう:委託先に、データを保存した全ての場所と、業務に関わった再委託先・協力会社を申告してもらいます。当初指定した保管場所と照らし合わせ、作業途中で作成した複製や、バックアップなどに残っているデータも確認します。
- 返却・削除を実施してもらう:返却するデータは委託元が指定した場所に戻し、削除するデータはごみ箱まで含めて処理してもらいます。返却した場合も、委託先や再委託先に複製が残っていないかを確認します。併せて、終了した作業で使った外部共有リンクを解除し、不要になった委託先のアカウントや接続権限を無効にします。個別に削除できないバックアップは、保管場所とアクセス制限、消去予定日を記録し、その日を過ぎた後に消去を確認します。
- 証明書と記録を受け取る:第6節で挙げた項目を満たす証明書と、作業の裏付けとなる記録を提出してもらいます。証明書に記載された処理と添付記録が対応しているかを確認し、記載や記録から処理を確認できない場所があれば、委託先に問い合わせます。
- 委託元で確認して保管する:台帳、保管場所の申告、証明書を突き合わせ、問題がなければ確認者が結果を記録し、証明書と裏付けの記録を保管します。委託元側の共有フォルダやメールに残っている受け渡し用のファイルも、同じタイミングで整理します。
これらの確認は、システムの検収と同じタイミングで進めると効率的です。検収の完了条件に、データ返却・削除証明書と裏付けとなる記録の受領・確認を含めておくと、成果物と併せて、委託先に渡したデータの処理も確かめられます。バックアップの消去待ちなど、検収時点で処理が終わっていないものは、未完了として記録します。検収前に例外として扱う条件と対応期限を合意し、期限到来後に処理結果を確認します。保守契約が継続する場合も、移行や改修など、区切りのある作業が終わるたびに同じ確認を行います。
8. 委託先にデータが残っていたと分かったときの対応
委託先にデータが残っていたことが分かったら、委託先と連携し、外部共有の停止などで不要なアクセスを速やかに遮断するとともに、アクセス記録を保全します。その上で、残っていたデータの件数、項目、保管期間、保管場所を把握し、外部からのアクセスや流出の兆候を調べます。調査に必要な記録を確保してから、削除を依頼します。何が、いつから、どこに残っていたかを押さえておくと、影響の有無を判断しやすくなります。
漏洩や不正アクセスの疑いがある場合は、委託先に事実関係の報告を求めます。委託元は、その時点で把握している情報を基に、法令上の報告対象に該当するかを判断します。該当する場合は、第3節の期限に沿って報告し、事態の状況に応じて速やかに本人に通知します。本人への通知が困難な場合は、本人の権利利益を保護するために必要な代替措置を取ります※7。広島県や大阪公立大学のように、委託元が状況を公表し、問い合わせ窓口を設けた例もあります。
併せて、同じ委託先に過去に渡したデータがほかにも残っていないかを確認します。数年前の移行や改修で渡したデータが対象になることもあるため、今回の案件で見つかったデータの処理を進めながら、委託先ごとに過去の受け渡しまでさかのぼって点検します。確認には第7節と同じ手順を用い、提供したデータ、保管場所、処理の記録を照合します。
▶ 取引先に求められるサプライチェーンのセキュリティ対策と、SCS評価制度の★1〜★5の評価レベルは、SCS評価制度とは?概要・評価レベル・企業が今から準備すべきことを解説で詳しく解説しています。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 委託先管理を含む、自社の漏洩ルートを30項目で点検する
委託先に残ったテストデータは、平時から塞がれていない漏洩ルートの一つです。退職者や委託先のアカウントの削除漏れ、把握できていないクラウドサービスの共有設定も、情報漏洩につながるおそれがあります。事故時の連絡体制や対応ルールの整備状況も、併せて確認します。
「情報漏洩対策チェックリスト(30項目)」では、「外部からの攻撃」「紛失や盗難」「人のミスや内部不正」「体制とルール」の4グループに分かれた計30項目で、自社の対策状況を確認できます。チェック結果の見方と、優先して塞ぐべきルートも整理されています。
資料はPDF・A4・6ページで、印刷して記入できます。委託先へのデータの受け渡しを見直すこの機会に、自社に残っている漏洩ルートも併せて点検してみてください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
システムの納品や移行を終えたばかりの情報システム担当者にとって、委託先に渡したデータの保管状況まで確認するのは、手間のかかる作業です。それでも、公表事例が示すように、流出したのは印刷テスト用に渡したデータや、数年前のシステム移行に使われたデータでした。
今週中には、直近で検収した案件と、現在進行中の開発・移行案件を挙げ、委託先にどのデータを渡したかを一覧にしてください。年内には、検収済みの案件の委託先に保管場所の申告と、データ返却・削除証明書の提出を依頼し、提出された内容を台帳と突き合わせます。その後は、検収の完了条件に証明書と裏付けとなる記録の確認を加え、データを渡す前に保管場所と削除の期限を取り決める運用を、委託の手順そのものに組み込んでいきます。
委託先に渡したテストデータとその複製について、何が返却され、何が削除されたかを後から記録でたどれるところまでが、システム開発や移行の締めくくりです。
関連記事
出典
- ※1広島県「印刷業務委託先のランサムウェア被害の発生について(最終報)」
- ※2個人情報保護委員会「株式会社イセトーに対する個人情報の保護に関する法律に基づく行政上の対応について(令和7年3月19日)」
- ※3日本電気株式会社「委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び」
- ※4大阪大学「委託事業者における個人情報漏えいについて」
- ※5大阪公立大学「本学情報基盤システムにおける障害の発生について【第6報】」
- ※6Singapore Land Authority「Security Incident Involving an IBM-managed Cloud Environment」
- ※7個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- ※8Microsoft サポート「OneDrive で削除したファイルまたはフォルダーを復元する」
- ※9Microsoft サポート「SharePoint または Teams から削除されたごみ箱内のアイテムを復元する」
- ※10Microsoft Learn「SharePoint と OneDrive の保持の詳細」
- ※11Google ドライブ ヘルプ「Google ドライブ内のファイルを削除する」