
※この記事は2026年11月19日午前(日本時間)時点の情報で公開し、同日23時すぎに公開された修正版(8.5.13、8.4.28、8.3.37、8.2.36)と脆弱性の情報を、11月20日に追記しました。追記した内容は、目次のすぐ後の「11月20日追記」の章にまとめています。
PHPのセキュリティチームは2026年11月18日(協定世界時)、サポート中のすべてのPHP系列に向けたセキュリティリリースを、日本時間の11月19日23時から23時30分の間に公開すると予告しました※8。修正される脆弱性の最高深刻度は「Critical(致命的)」です。PHPによると、Criticalと評価された問題の成立には、既定設定から変更された構成か、一般的ではない実行環境のいずれかが必要です。
企業の情報システム担当者が公開前に確認しておきたいのは、どのサイトや機器でPHPが動いているか、そして10月に緊急修正が公開された「PHP2Shell」への対応が済んでいるかです。今回の修正版が公開されたときに、自社の環境をすぐに照合できるよう、利用中のバージョンと設定を把握しておきます。
本記事では、2026年11月19日午前(日本時間)までの公表情報に基づき、今回の脆弱性とPHP2Shellの違い、自社サイトへの影響の確認方法、リリース前後の対応を整理します。
脆弱性・EOL脆弱性情報・EOLデータベース|主要ソフトウェアのサポート終了日・最新アップデート一覧この記事の要点
- PHPによると、今回Criticalと評価された問題の成立には、既定設定から変更された構成か、一般的ではない実行環境のいずれかが必要です。標準の構成でも認証なしに遠隔からコードを実行されるおそれがあったPHP2Shellとは、影響を受ける条件が異なります。
- 修正版は8.5.13、8.4.28、8.3.37、8.2.36です。PHPが動いているサイトや機器を洗い出し、実際に使われているバージョンがこれより古ければ更新します。
- PHP2Shellの修正(8.5.12、8.4.27、8.3.36、8.2.35)が未適用のサーバーも含め、今回の修正版(8.5.13、8.4.28、8.3.37、8.2.36)以降、または配布元の修正済みパッケージに更新します。今回の修正版には、PHP2Shellの修正の取りこぼし2件への対処も含まれます。
11月20日追記:公開された修正版と、Criticalと評価された7件の成立条件
PHPは予告どおり、日本時間の11月19日23時すぎに、修正版のPHP 8.5.13、8.4.28、8.3.37、8.2.36を公開しました※1。新しい系列のPHP 8.6.0の正式版も、同じ日に出ています。修正された脆弱性は17件で、そのうち7件が最高深刻度のCritical(CVSS v4.0で9.2)と評価されています※2。7件とも、特定の設定や構成がそろったときに成立するもので、どの環境でも無条件に攻撃が成立するものではありません。
| 系列 | 11月19日の修正版 | Criticalのうち対象となるもの |
|---|---|---|
| PHP 8.5 | 8.5.13 | 7件すべて |
| PHP 8.4 | 8.4.28 | 5件(8.5のみの2件を除く) |
| PHP 8.3 | 8.3.37 | 5件(8.5のみの2件を除く) |
| PHP 8.2 | 8.2.36 | 4件 |
PHP 8.1以前には修正版が提供されません。Criticalの7件と、それぞれが成立する主な条件は次のとおりです。
- CVE-2026-129289(PHP-FPMのリクエストの読み残し):nginxの fastcgi_keep_conn on やApacheの enablereuse=on のように、WebサーバーとPHP-FPMの接続を使い回す設定で、送られてきたデータを最後まで読まない処理がアプリケーションにある場合です。接続を毎回閉じる標準的な構成は、実証された攻撃の影響を受けません。PHP本体の設定は既定のままでも成立します※3。暫定対策は、接続の使い回しを無効にすることです(全系列)。
- CVE-2026-115560(セッションの保存形式の食い違い):同じセッションの保存先を、保存形式の設定が違うアプリケーションや処理が共有している場合です。10月に「情報提供」として公表されていたもので、今回修正されました(全系列)。
- CVE-2026-126714(セッションファイルの一部上書き):攻撃者がセッションの中身に影響を与えられ、書き込みが途中で中断され、さらにアプリケーション側に悪用できるクラスの連鎖がそろう必要があります※5(全系列)。
- CVE-2026-129496(タイムゾーンのキャッシュ):起動時に警告が出る設定(date.timezone の値の誤りなど)で、PHPのエラーをファイルに記録している場合です。暫定対策は、設定エラーを直してからワーカーを再起動することなどです※2(全系列)。
- CVE-2026-129474(エラー時のバックトレース):PHP 8.5で zend.exception_ignore_args=0 にしている場合です。本番用の推奨設定(php.ini-production)では防がれます※6(8.5のみ)。
- CVE-2026-129182、CVE-2026-129481(PHP2Shellの修正の取りこぼし):管理者による特殊な設定の組み合わせや、セッション終了時の致命的なエラーなどが必要です(129182は8.5のみ、129481は8.3〜8.5)。
10月に公表されたCVE-2026-115560は、最終版のアドバイザリで成立条件が広げられました。実行中に保存形式を切り替えないアプリケーションでも、別のアプリケーションやFPMプール、コマンドラインの処理が同じ保存先に違う形式で書き込めば影響を受けうるとしています※4。修正版では session.upload_progress.enabled が既定で無効になりました。
11月20日時点で、PHPの発表に実際の悪用の記載はなく、CISAの「悪用が確認された脆弱性」の一覧にも追加されていません※7。まずは修正版、または配布元の修正済みパッケージへ更新し、すぐに更新できない場合は上の暫定対策を検討します。なお、図1・図2・図6・図7は、修正版の公開前(11月19日午前)の情報で作成しています。
1. PHPの「Critical」脆弱性とは? 11月19日のセキュリティリリースの概要
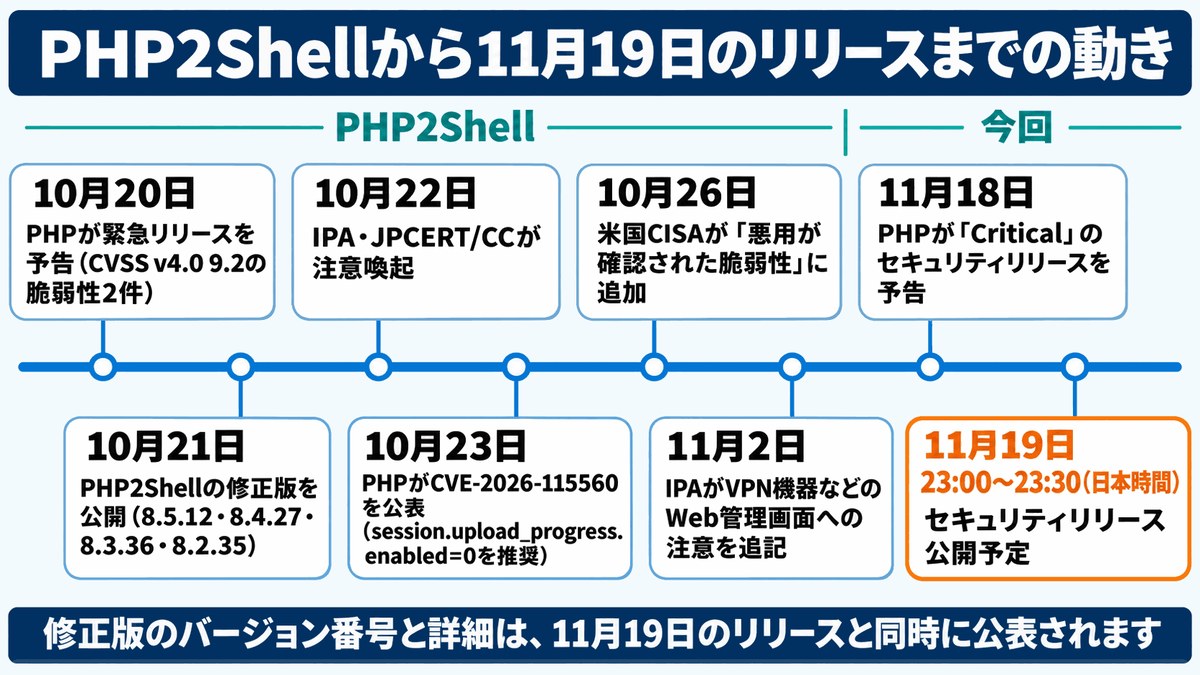
11月18日(協定世界時)の告知は、PHPが4週間ごとに行う定例リリースに含まれるセキュリティ修正の予告です※8。修正版の提供対象はサポート中の全系列です。修正される問題のうち、最高深刻度のCriticalに該当するものは、既定ではない構成や一般的ではないセットアップを必要とすると、PHPは説明しています。
自社への影響を判断する際は、利用中のバージョンやパッケージが、公式情報で示された影響範囲に含まれるかを確かめ、続いて、各脆弱性の成立条件が実際の運用構成に当てはまるかを確認します。Criticalという評価は、問題が成立した場合の深刻さを示します。個々のサイトでその問題が成立するかは、設定やアプリケーションの実装によって決まります。
PHPは、WebサイトやWebアプリケーションを作るためのプログラミング言語です。WordPressなどのCMS(コンテンツ管理システム)や業務システムでは、PHPの実行環境が使われています。PHP本体に脆弱性がある場合、その上で動くCMSやアプリケーションを最新版にしていても影響を受ける可能性があります。更新状況を確認する際は、CMSとPHPそれぞれのバージョンを把握します。
修正版のバージョンは8.5.13、8.4.28、8.3.37、8.2.36で、技術的な詳細は脆弱性ごとのアドバイザリで公表されました。PHPのセキュリティチームは、速やかな更新を強く推奨しています。また、新しい系列となるPHP 8.6.0の正式版も同じ11月19日に公開されました※9。既存環境の更新を計画する際は、現在使用している系列に対して、どの修正版が提供されたかを確認します。
2. 前回のPHP2Shellとの違い
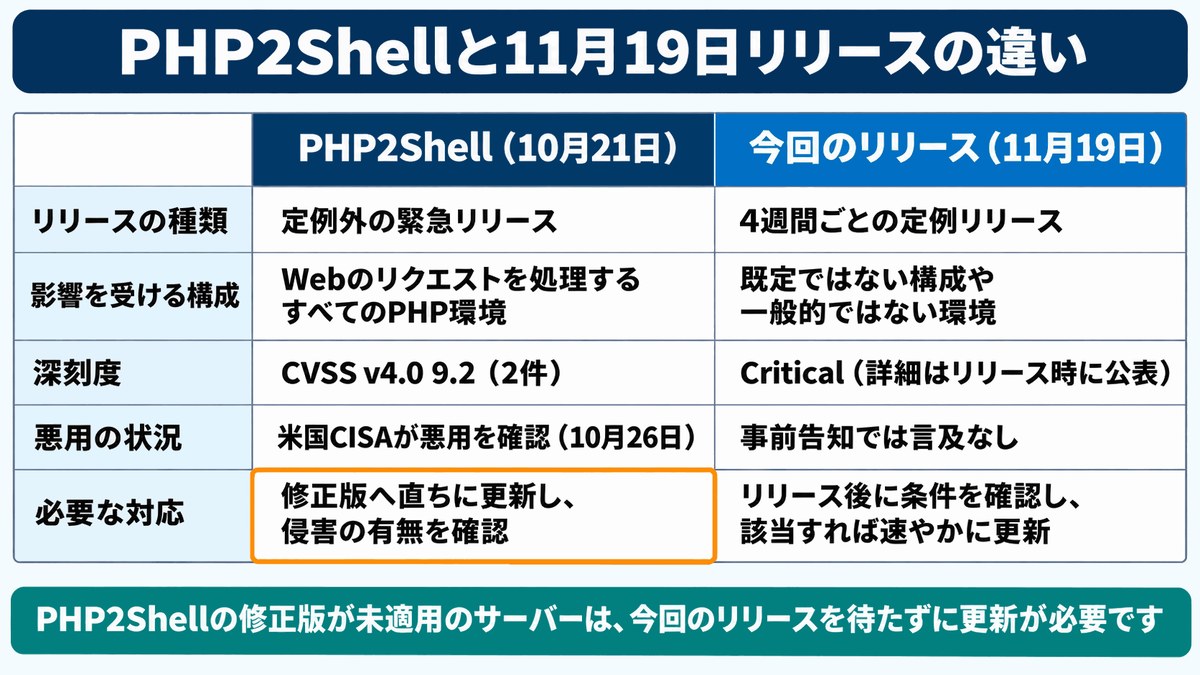
PHP2Shellと、今回の事前告知でCriticalとされた脆弱性を比べると、影響を受ける構成の範囲に違いがあります。PHP2Shellは、Webリクエストを処理するPHP環境が広く影響を受ける問題でした。今回Criticalと評価された問題には、既定ではない構成や一般的ではない環境という条件があります。Criticalの7件はどれも、Webサーバーとの接続の使い回し、セッションの保存形式の食い違い、エラーをファイルに記録する設定といった、個別の条件がそろったときに成立します。自社の構成をこれらの条件と照らし合わせて判断します。
PHP2Shellは、2026年10月21日に修正版が公開された2件の脆弱性(CVE-2026-109618、CVE-2026-109619)の通称です。CVE(共通脆弱性識別子)は、個別の脆弱性を識別するための共通のIDです。2件はいずれも、脆弱性の深刻さを数値で表す国際的な指標であるCVSS v4.0で9.2と評価されました※10。PHP公式は、PHP-FPM、ApacheのPHPモジュール(mod_php)、php-cgiなど、修正前のバージョンでWebリクエストを処理するすべてのPHP環境が影響を受けるとしています※11。
| 項目 | PHP2Shell(10月21日) | 今回(11月19日) |
|---|---|---|
| リリースの種類 | 日程を前倒しした緊急リリース | 4週間ごとの定例リリース |
| 影響を受ける構成 | 修正前のバージョンでWebのリクエストを処理するすべてのPHP環境 | Criticalの問題は、既定ではない構成や一般的ではない環境に限られる |
| 公表済みの情報 | CVE番号、CVSS v4.0でいずれも9.2、修正版、緩和策 | 修正版8.5.13・8.4.28・8.3.37・8.2.36。17件のうちCritical 7件(CVSS v4.0で9.2)、成立条件と暫定対策を公表 |
| 悪用の状況 | 米国CISAが10月26日に「悪用が確認された脆弱性」の一覧に追加 | 11月20日時点で、PHPの発表に悪用の記載はなく、CISAのKEVにも追加されていない |
PHP2Shellでは、修正版の公開前にCVE番号などの情報が出回り、修正版の公開後、米国CISAは10月26日(現地時間)に、2件を悪用が確認された脆弱性の一覧(KEVカタログ)に追加しました※12。IPAは注意喚起を出し、11月2日の更新では、VPN機器やセキュリティ機器のWebインターフェースなどにもPHPが使われている場合があるとして、開発元の情報を確認するよう呼びかけています※13。Webサイトの保守を担当する部門に加え、機器を管理する部門でも対応状況を確認する必要があります。
3. PHPが10月23日に公表したCVE-2026-115560の仕組みと成立する条件
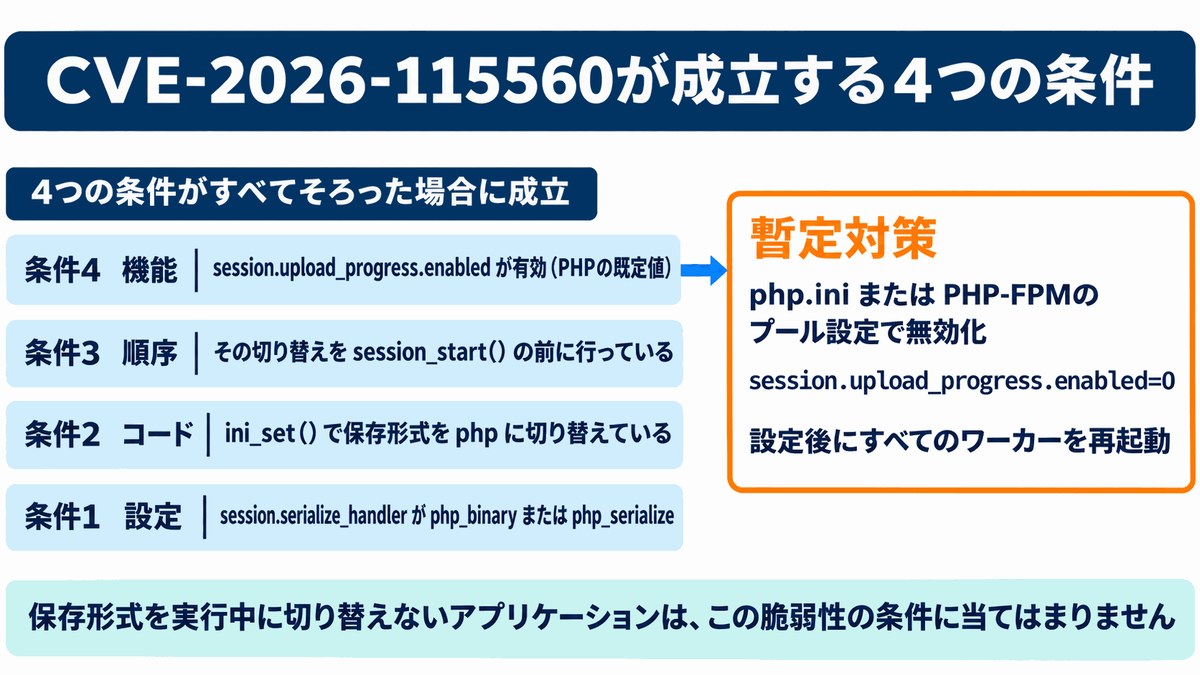
CVE-2026-115560は、ファイルのアップロード進捗を記録する機能と、アプリケーションによるセッション設定の変更が特定の形で重なった場合に、遠隔からコードを実行されるおそれがある脆弱性です。PHPは10月23日の情報提供でこの問題を公表し、詳しい情報は次のリリースで公開するとしていました※14。このCVEは11月19日のリリース(8.5.13、8.4.28、8.3.37、8.2.36)で修正され、深刻度はCritical(CVSS v4.0で9.2)と公表されました。
セッションは、Webサイトでの一連の操作に関する情報を、複数のリクエストにわたって保持する仕組みです。PHPには、ファイルのアップロード中に進み具合をセッションへ記録する機能があり、この機能を制御する session.upload_progress.enabled は、修正前のバージョンでは既定で有効です※15。修正版では既定で無効に変わりましたが、設定ファイルで明示的に有効にしている場合は有効のままです※4。自社の環境にこの脆弱性の条件がそろっているかは、次の4点で確認します。
- PHPの設定で、セッションデータの保存形式(session.serialize_handler)が php_binary または php_serialize になっているか
- アプリケーションのコードで、ini_set() を使って保存形式を php に切り替えているか
- その切り替えを、session_start() の呼び出し前に行っているか
- セッションのアップロード進捗機能が有効になっているか
10月の時点でPHPは、これらの条件がすべてそろう構成は実際の利用では起こりにくいと説明していました※14。11月19日に公開された最終版のアドバイザリでは、実行中に保存形式を切り替えないアプリケーションでも、別のアプリケーションや処理が同じ保存先に違う形式で書き込めば影響を受けうる、と説明が改められています※4。自社で判断する際は、PHPの設定値と、アプリケーションの実行中に設定値を変える処理の有無を併せて確認します。
4. 自社サイトにとってのリスクをどう見積もるか
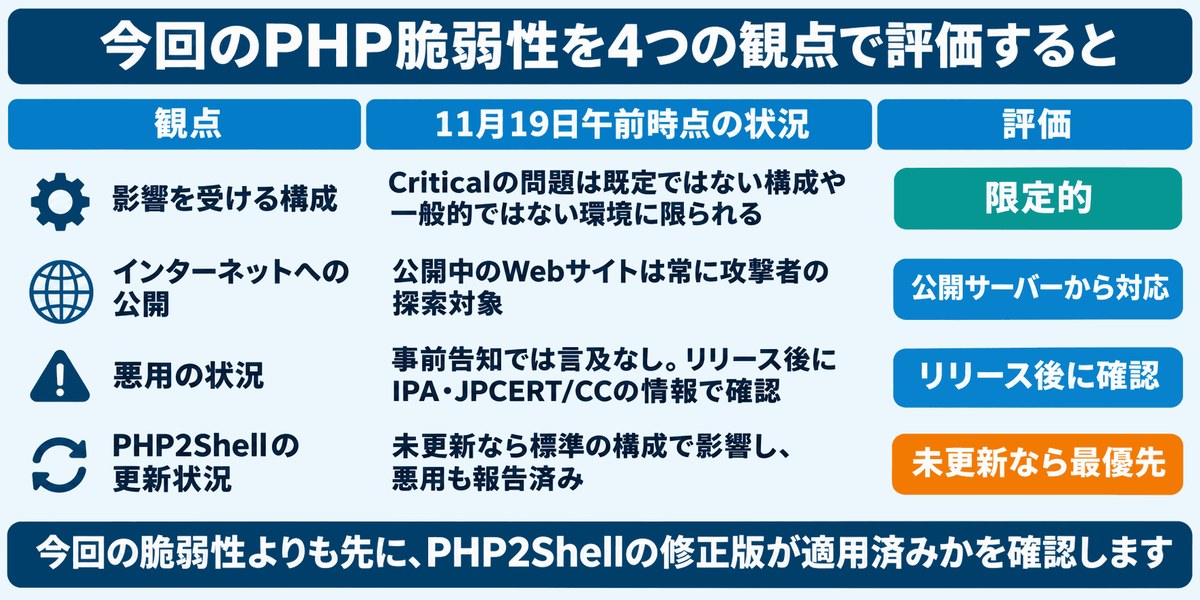
対応の優先順位は、「影響を受ける構成か」「インターネットに公開されているか」「悪用が始まっているか」「PHP2Shellの更新が済んでいるか」の4つを確認すると決めやすくなります。同じPHPの系列を使っていても、サイトの公開範囲や設定、過去の修正の適用状況によって、急いで対応すべき作業は変わります。
- 影響を受ける構成か。 CVE-2026-115560は、設定とアプリケーションの実装に関する条件がそろう場合に成立します。今回修正された17件の内訳と深刻度、成立条件は、PHPのアドバイザリで公表されています(Criticalの7件は冒頭の追記を参照)。
- インターネットに公開されているか。 外部からアクセスできるWebサイトやサービスは、攻撃者の探索対象になります。該当する構成が複数ある場合は、公開環境から優先して対応を検討します。
- 悪用が始まっているか。 11月20日時点で、PHPの発表に今回の脆弱性の悪用の記載はありません。公開後は、PHPの発表に加え、IPAやJPCERT/CCの情報で、脆弱性ごとに悪用の報告が出ているかを確認します。
- PHP2Shellの更新が済んでいるか。 PHP2Shellは標準の構成でも影響を受け、悪用が報告されています。修正が未適用の環境は、今回の修正版へ直接更新します。
まずPHP2Shellへの対応状況を確認すれば、すでに更新を進められる環境が明確になります。今回のリリースについては、公表された条件と各環境の構成、公開範囲を照らし合わせて優先順位を決めます。
5. 自社サイトへの影響の確認方法①:PHPが動いている場所を洗い出す
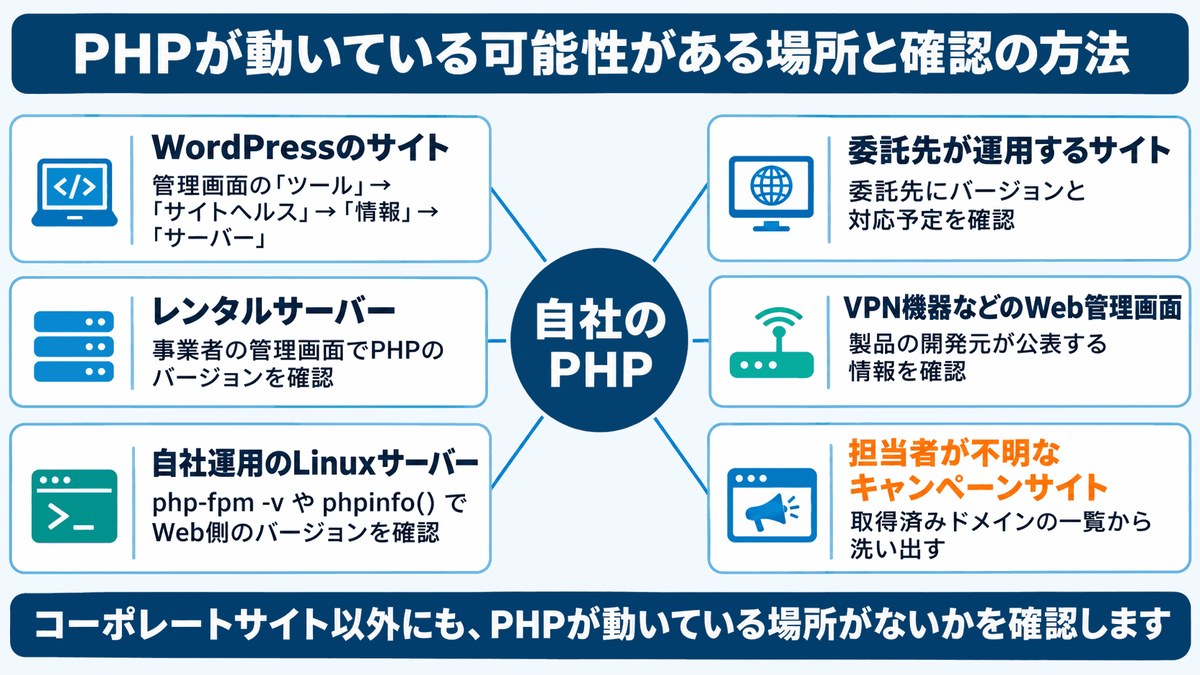
自社への影響を確かめる最初の作業は、PHPが稼働しているサイト、サーバー、機器の洗い出しです。コーポレートサイトに加え、採用サイトや過去のキャンペーンサイト、社内の業務システム、機器の管理画面も確認します。運用形態によって、バージョンを確認できる場所や問い合わせ先が異なります。
- WordPressなどで作ったコーポレートサイト、採用サイト、キャンペーンサイト
WordPressの場合は、管理画面の「ツール」→「サイトヘルス」→「情報」タブ→「サーバー」でPHPのバージョンを確認できます。サイトを複数運用している場合は、サイトごとに確認します。
- レンタルサーバーやクラウドのWebホスティング
事業者の管理画面で、対象サイトに設定されているPHPのバージョンを確認します。
- 自社で運用するLinuxサーバー上の業務システムや問い合わせフォーム
サーバー上でコマンドを使い、PHPのバージョンを調べます。Webリクエストを処理する環境の確認方法は、次の見出しで説明します。
- 制作会社や開発会社に運用を委託しているサイト
委託先に、対象サイトで実際に使用しているPHPのバージョンを確認します。複数のサイトを委託している場合は、対象のサイトを明示して依頼します。
- PHPを使うVPN機器やネットワーク機器のWeb管理画面
製品の開発元が公表する情報で、利用している機器が影響を受けるかを確認します。
IPAは、PHP 8.1以前はサポートが終了して修正版が提供されないことや、長期間更新されていないWebサイトやシステムでは対応が難しい場合があることを指摘しています※13。更新頻度の低いサイトや、担当者が分からないまま残っているキャンペーンサイトも、稼働していれば確認対象です。洗い出したサイトや機器には、確認を担当する部門や委託先をひも付けておくと、その後の更新確認を進めやすくなります。
6. 自社サイトへの影響の確認方法②:バージョンと設定を確かめる
PHPが動いている場所を把握したら、Webリクエストを実際に処理しているPHPのバージョンと設定を確認します。コマンドライン用のPHPと、Webサーバーが使うPHPのバージョンは、同じサーバー上でも異なることがあります。
サーバー上で php -v を実行すると、コマンドラインで使われるPHPのバージョンが分かります。PHP-FPMを利用している場合は、まず対象サイトが接続しているPHP-FPMのサービスとプールを特定し、そのサービスが使用するPHP-FPMの実行ファイルを特定し、-v オプションでバージョンを確認します。ディストリビューションによっては、コマンド名が php-fpm8.3 -v などになります。Web環境で有効なPHPのバージョンと設定は、対象サイトと同じ実行環境で確認します。phpinfo() を使う場合は、担当者だけがアクセスできる状態にしてから確認用ファイルを配置し、確認後すぐに削除します。
Linuxディストリビューションが配布するパッケージでは、PHP本体のバージョン番号を維持したまま、セキュリティ修正だけを取り込むことがあります。この場合は、コマンドライン用ではなくWeb側で実際に使っているパッケージ(PHP-FPMなど)を特定し、配布元の更新情報や変更履歴で対象のCVEが修正されているかを確認します。具体的には、Debian、Ubuntu系では dpkg -l php8.3-fpm、Red Hat系では rpm -q php-fpm のようにインストール済みのパッケージのバージョンを確認し、配布元のセキュリティ情報で、CVE-2026-109618とCVE-2026-109619の両方が修正されたパッケージのバージョンと照合します。Red Hat系では、rpm -q --changelog php-fpm でインストール済みパッケージの変更履歴も確認できます。
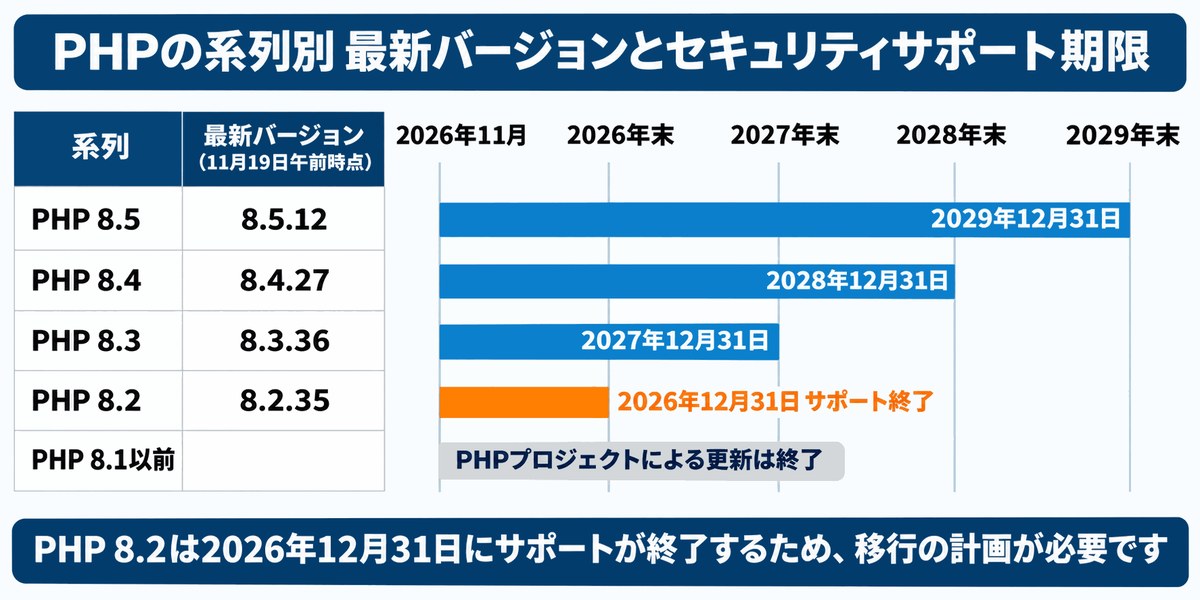
2026年11月20日時点の、各系列の最新バージョンとセキュリティサポート期限は次のとおりです※16。表のバージョンは、PHP2Shellと今回の脆弱性の修正を含みます。PHP 8.1以前は、PHPプロジェクトによる更新が終了しています※11。
| 系列 | 最新バージョン(11月19日の修正版) | セキュリティサポート期限 |
|---|---|---|
| PHP 8.5 | 8.5.13 | 2029年12月31日 |
| PHP 8.4 | 8.4.28 | 2028年12月31日 |
| PHP 8.3 | 8.3.37 | 2027年12月31日 |
| PHP 8.2 | 8.2.36 | 2026年12月31日 |
| PHP 8.6(新しい系列) | 8.6.0 | 2030年12月31日 |
CVE-2026-115560については、Web側で有効な session.upload_progress.enabled と session.serialize_handler の値を確認します。続いて、対象サイトが実際に読み込むアプリケーションのソースコードや依存ライブラリーを対象に、serialize_handler の参照箇所を grep -rn "serialize_handler" などで検索し、実行時に保存形式を切り替える処理があるかを確認します。該当する記述が見つかった場合は、実際に設定を変更する処理か、セッションの開始前に実行されるかを確認します。
7. リリース前後の対応手順と暫定対策
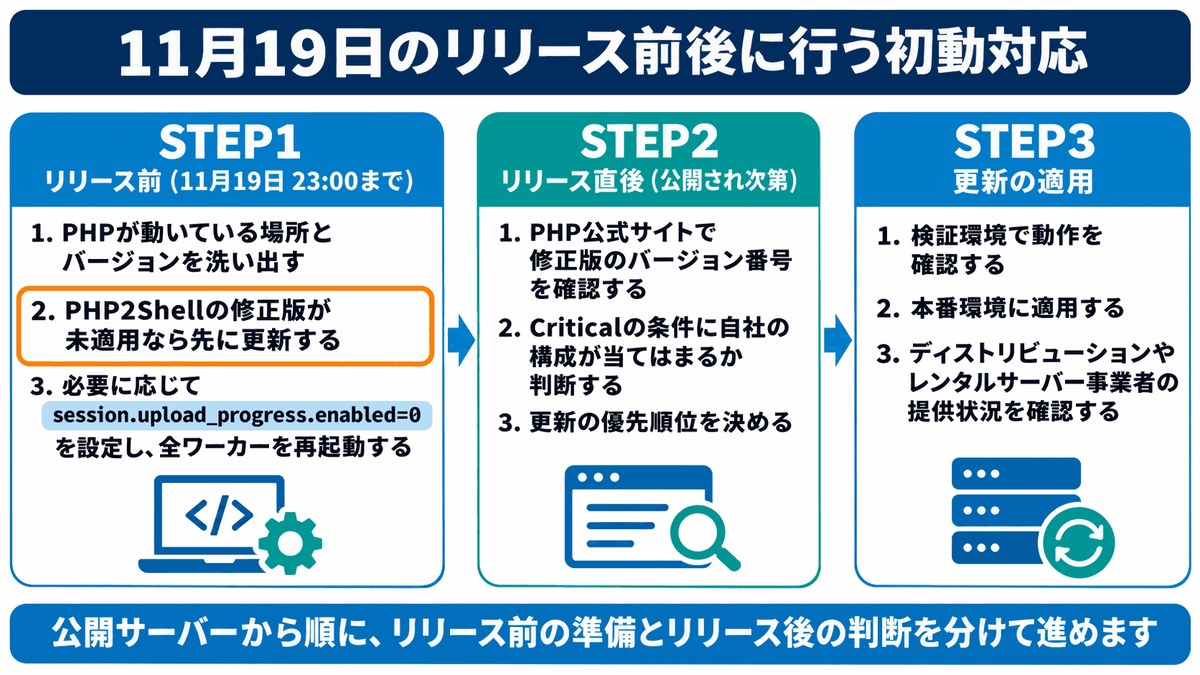
対応は、リリース前の準備、リリース直後の情報確認、更新の適用の3段階で進めます。公開前にサイトごとのバージョンと設定を確認しておくと、修正版の公開後、影響の判定と更新作業に移りやすくなります。
リリース前は、環境の洗い出しとPHP2Shellへの対応を進めます。 稼働中のPHPのバージョンを確認し、PHP2Shellの修正が未適用のサーバーは先に更新します。CVE-2026-115560への暫定対策としては、アップロードの進捗表示を使う機能がある場合は動作への影響を確認した上で、PHPが示すとおり、php.ini またはPHP-FPMのプール設定で session.upload_progress.enabled=0 を設定し、すべてのワーカーを再起動します。設定の適用には、ini_set() やPHP-FPMの .user.ini による変更は使わず、リクエストの処理前に反映される設定を使います※11。CVE-2026-109619の緩和策としてこの設定を適用済みの場合は、設定を維持します。PHP2Shellの影響を受ける環境では、引き続き修正版を適用します。
リリース直後は、公開された修正版と自社の構成を照合します。 修正版は日本時間の11月19日23時すぎに公開されました。PHP公式のアドバイザリで、Criticalと評価された7件の成立条件を確認します。公開前に整理したサイトごとのバージョン、設定、公開範囲を使って、影響を受ける環境と更新の優先順位を判断します。
更新時は、検証環境で動作を確認してから本番に適用します。 対象サイトで使っている機能が更新後も動作することを確かめ、本番反映後はWeb側で稼働しているバージョンを確認します。Linuxディストリビューションのパッケージを使っている場合は、配布元から提供される更新パッケージを適用します。レンタルサーバーでは、事業者の対応状況を確認します。
8. PHP2Shellの侵害確認と、外部委託サイトでの確認の進め方
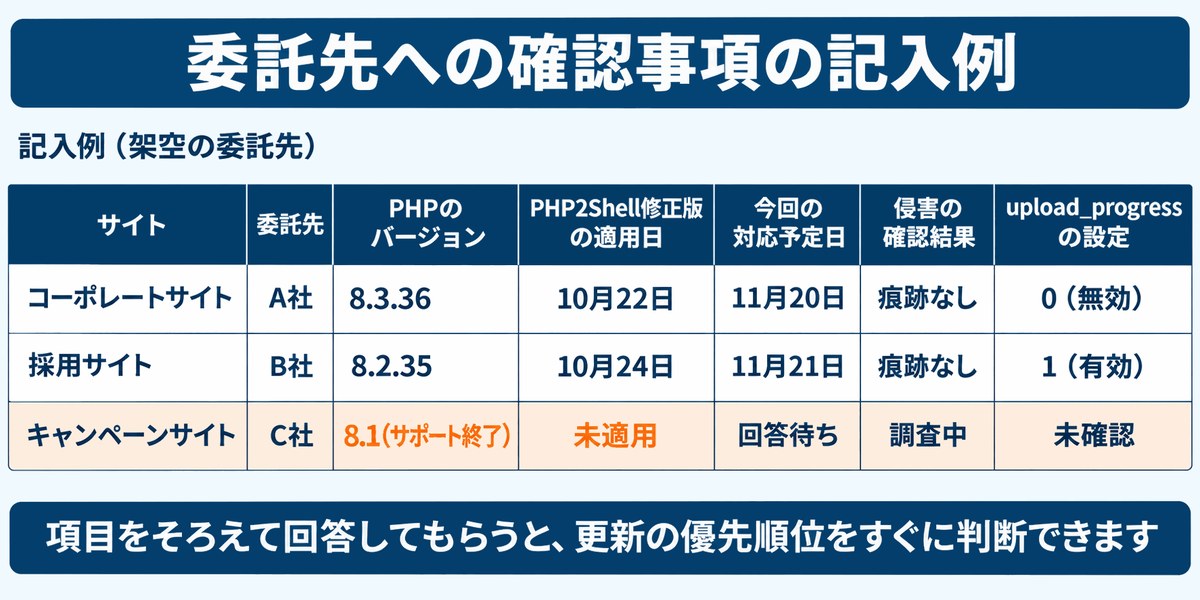
PHP2Shellの影響を受けるバージョンで稼働していたサーバーでは、修正の適用状況を確かめるとともに、修正前の稼働期間に侵害の痕跡がないかを確認します。JPCERT/CCの注意喚起では、過去のログを調べる際の着眼点として、次の3点を挙げています※17。
- 過去のHTTPレスポンスで、不自然に長い値や異常な形式の値を持つセッションCookie(PHPSESSID)が設定されていないか
- 不審な multipart/form-data 形式のリクエストがあり、その前後にPHPのメモリ上限に関するエラーやHTTP 500エラーが発生していないか
- PHPのワーカープロセスが、予期せず異常終了したり、頻繁に再起動したりした形跡がないか
攻撃の手法やログの記録状況によっては、痕跡が残らない場合があります。JPCERT/CCは、上記の兆候が見つからない場合でも、不審なプロセスの実行、外部への通信、ファイルの作成など、ほかの痕跡も確認し、継続的に監視するよう呼びかけています※17。侵害が疑われる場合は、関連するログなどの証拠を保全し、影響範囲の調査やシステムの隔離を検討します。
制作や運用を委託しているサイトについては、対象サイトを明示した上で、次の5点をまとめて確認します。
- 現在、本番サイトのWebリクエストを処理しているPHPのバージョン
- PHP2Shellの修正状況(適用済みの場合は本番適用日と、適用したPHPのバージョンまたは配布元のパッケージ名・バージョン。未適用の場合は適用予定日)
- 11月19日の修正版(8.5.13、8.4.28、8.3.37、8.2.36)または配布元の修正済みパッケージの適用状況と、適用予定日
- PHP2Shellの侵害調査の実施状況、調査の対象期間、確認した痕跡の有無
- 本番環境で有効な session.upload_progress.enabled の設定値
委託先が複数のサイトを運用している場合は、サイトごとに回答をそろえてもらうと、社内で更新状況や調査結果を確認しやすくなります。対応予定日の回答は、すでに完了した更新や調査の回答と区別し、作業の完了後に結果を確認します。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 脆弱性対応をきっかけに、平時の漏洩ルートを30項目で点検する
PHPの更新を機に見直したいのが、平時のサイト管理と緊急時の連絡体制です。担当者が分からないまま残っていたキャンペーンサイト、委託先に確認しなければ更新状況が分からないサーバー、緊急時の判断者が決まっていない連絡体制は、いずれも脆弱性への対応を遅らせる要因になります。今回の確認で見つかった課題から、日常の運用で情報漏洩につながり得る箇所を点検します。
「情報漏洩対策チェックリスト(30項目)」は、自社の「塞がれていない漏洩ルート」を30項目で確認できる資料です。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループで対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも分かります。
PDF形式のA4・6ページで、印刷して記入することもできます。PHPの脆弱性対応を機に、自社の対策全体を見直したい方はご活用ください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
先月のPHP2Shellへの対応が落ち着かないうちに、再び「Critical」の告知が出たことで、負担を感じている情報システム担当者の方も多いと思います。ただ、PHPによると、今回Criticalと評価された問題の成立には、既定設定から変更された構成か、一般的ではない実行環境のいずれかが必要です。自社の環境を把握しておけば、公表された条件と照合して落ち着いて判断できます。
まず今日のうちに、自社でPHPが動いているサイトとサーバーを洗い出し、今回の修正版(8.5.13、8.4.28、8.3.37、8.2.36)または配布元の修正済みパッケージが適用されているかを確認しましょう。公表された脆弱性ごとの条件に自社の構成が当てはまるかを判断し、当てはまる環境から速やかに検証と更新を進めます。委託先が運用するサイトについても、修正状況と対応予定の確認を早めに依頼しておくと、判断が遅れません。
年内には、2026年12月31日にサポートが終了するPHP 8.2を使っているシステムの移行計画を固めることをおすすめします。その後は、PHPを使うサイトや機器、担当者や委託先を台帳にまとめ、脆弱性が公表された日に対象をすぐ答えられる状態を作っておきましょう。
今回Criticalと評価された脆弱性が自社サイトに及ぼす影響は、実際に稼働しているPHPのバージョンと構成によって変わります。PHP2Shellの修正状況も踏まえると、どの環境から対応すべきかが見えてきます。
関連記事
出典
- ※1PHP「PHP 8.5.13 Released!」ほか(8.4.28・8.3.37・8.2.36)
- ※2GitHub(php/php-src)「Security advisories」
- ※3GitHub(php/php-src)「PHP-FPM request smuggling through an unread HTTP request body」(CVE-2026-129289)
- ※4GitHub(php/php-src)「Session serializer mismatch can lead to remote code execution」(CVE-2026-115560)
- ※5GitHub(php/php-src)「Partially overwritten session files can lead to remote code execution」(CVE-2026-126714)
- ※6GitHub(php/php-src)「Use-after-free in magic method backtraces can lead to remote code execution」(CVE-2026-129474)
- ※7CISA「Known Exploited Vulnerabilities Catalog」
- ※8PHP「Upcoming Critical PHP Security Release(2026年11月18日)」
- ※9PHP「PHP 8.6.0 Released!」
- ※10PHP「Upcoming Critical PHP Security Release(2026年10月20日)」
- ※11PHP「Security advisory: Critical remote code execution vulnerabilities, update now」
- ※12CISA「CISA Adds Two Known Exploited Vulnerabilities to Catalog」
- ※13IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」
- ※14PHP「Informational advisory: Session upload progress」
- ※15PHPマニュアル「実行時設定(セッション)」
- ※16PHP「Supported Versions」
- ※17JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」