
公開WebサイトやリバースプロキシでNGINX(エンジンエックス)を使っている場合は、稼働中のバージョンとHTTP/2の設定を優先して確認してください。2026年11月18日、NGINXの修正版1.30.7(安定版)と1.31.9(開発版)が公開され、合わせて10件の脆弱性が修正されました。
なかでも、HTTP/2の処理に関わる「CVE-2026-123007」は、2015年の1.9.5から1.31.8まで(1.30系は1.30.6まで)と、影響を受けるバージョンの範囲が広い脆弱性です※1。認証を必要としない通信によって、サーバーで通信を処理するプロセスが異常終了するおそれがあります。条件によっては、攻撃者にコードを実行される可能性もあります。
本記事では、今回の脆弱性の深刻度と業務への影響を整理した上で、NGINXが動いている場所の洗い出し、対象バージョンと設定の確認、更新後の稼働確認までを順に解説します。
脆弱性・EOL脆弱性情報・EOLデータベース|主要ソフトウェアのサポート終了日・最新アップデート一覧この記事の要点
- 2026年11月18日に公開されたNGINX 1.30.7/1.31.9で、合わせて10件の脆弱性が修正されました。HTTP/2を有効にしている環境では、CVE-2026-123007の対象かを優先して確認します。
- OS提供元のパッケージでは、nginx -v に表示される本体のバージョン番号を維持したまま、修正が取り込まれることがあります。コンテナでも、OS提供元のパッケージを使っている場合は同様です。この方法をバックポートと呼びます。表示された番号と提供元の修正情報を照合してください。
- パッケージの更新後はNGINXを再起動し、更新後のプログラムで稼働していることを確認します。すぐに更新できない場合は、HTTP/2の無効化を一部の脆弱性への暫定対策として検討できます。
1. 2026年11月18日に公表されたNGINXの脆弱性とは
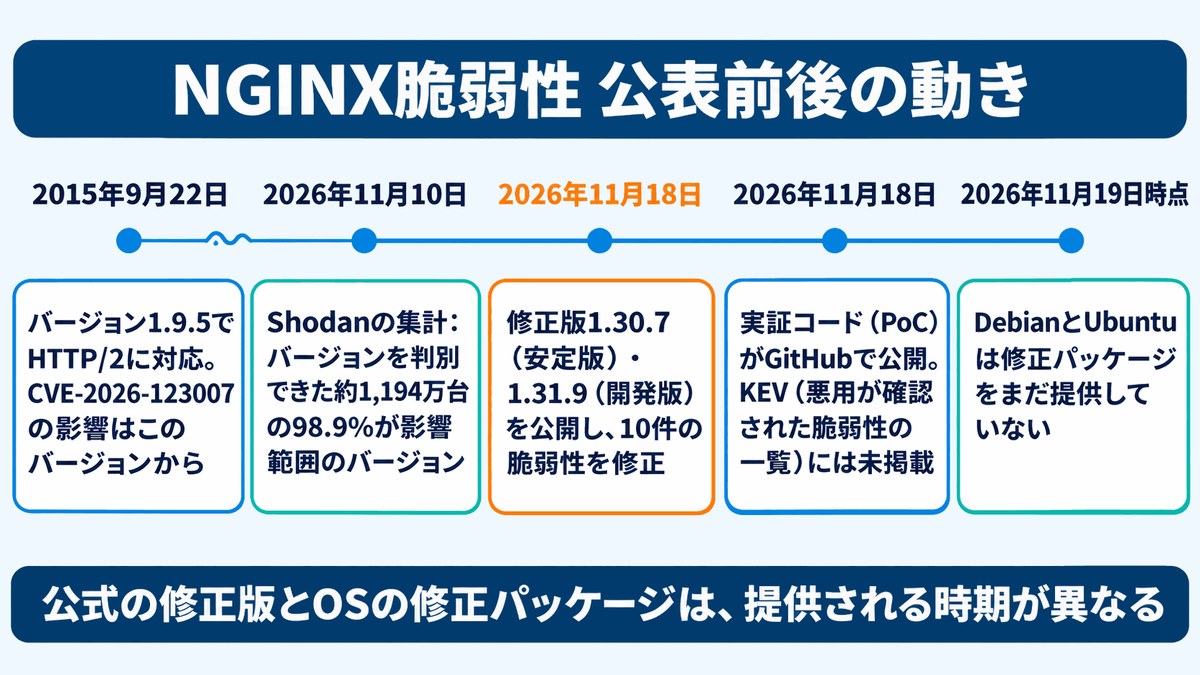
今回、優先して影響を確認すべきなのは、HTTP/2を有効にしているNGINXです。NGINXはWebサイトの配信に加え、アプリケーションサーバーの手前で通信を中継するリバースプロキシや、複数のサーバーに通信を振り分けるロードバランサーとしても使われています。Webサイトの運用担当者が普段確認しているサーバーのほかに、通信の入口を担う設備でも動いている可能性があります。
2026年11月18日、F5とNGINXプロジェクトは、安定版1.30.7と開発版1.31.9を公開しました。今回の修正対象は合わせて10件です※2。報告者のセキュリティ企業Xintは、このうち5件を「NGINX2Root」と総称しています※3。同日、報告者の1社であるRapid7は、CVE-2026-123007を実証するコード(PoC)をGitHubで公開しました※4。
報告者のXintは、インターネットに公開された機器を検索できるShodanを使い、2026年11月10日時点の状況を集計しました。NGINXのバージョンを判別できた約1,194万ホストのうち、98.9%がCVE-2026-123007の影響範囲に含まれるバージョンを表示していました※3。
この割合は、外部から確認できたバージョン表示に基づく集計です。各ホストでHTTP/2が有効か、OSの提供元が修正を取り込んでいるかは集計に含まれていません。自社環境の影響を判断する際は、実際の設定とパッケージの修正状況を確認します。
2. 今回の脆弱性はどれほど深刻か
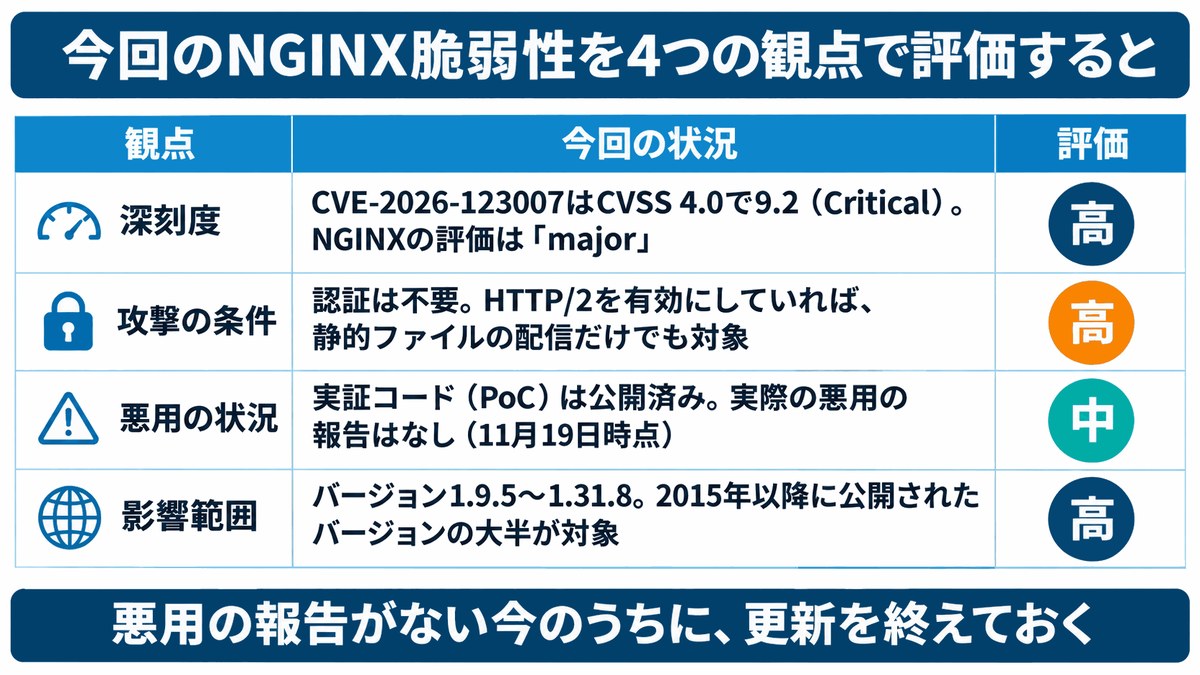
CVE-2026-123007は、認証なしの通信でNGINXのワーカープロセスを異常終了させられるおそれがあるため、優先度の高い脆弱性です。NGINXは深刻度を「major」としており、F5の評価はCVSS 4.0で9.2(Critical)、CVSS 3.1で8.1(High)です※5。CVSSは、脆弱性の深刻度を0〜10の数値で示す国際的な指標です。
| 主なCVE | 内容 | 影響を受ける主な構成 |
|---|---|---|
| CVE-2026-123007 | HTTP/2のフロー制御でのメモリ破損(1.9.5〜1.31.8) | HTTP/2を有効にしている(静的ファイルの配信だけでも対象) |
| CVE-2026-123633 | HTTP/2での解放済みメモリの使用(1.19.7〜1.31.8) | HTTP/2を使い、バックエンドへ転送している(リバースプロキシ) |
| CVE-2026-118899 | TLS 1.3通信でHTTPリクエストの本文を読み取る際の無限ループ(1.13.0〜1.31.8) | NGINX自身がHTTPS通信を受け付け、TLS 1.3を有効にしている |
| CVE-2026-121810 | HTTP/3での解放済みメモリの使用(1.25.0〜1.31.8) | HTTP/3を有効にしている |
| CVE-2026-113425 | メールプロキシでの解放済みメモリの使用(0.5.33〜1.31.8) | NGINXをメールプロキシとして使っている |
表は主な脆弱性を抜き出したものです。HTTP/2を使っていない環境も含め、NGINXの公式アドバイザリで全10件の対象バージョンを確認し、各CVEの詳細情報で対象となる構成を確認します※1。
CVE-2026-123007では、細工されたHTTP/2通信を処理した際に、ワーカープロセスが異常終了するおそれがあります。ワーカープロセスは、利用者からの通信を実際に処理するプログラムです。メモリの配置をランダム化する保護機能であるASLRが無効な環境や、攻撃者がASLRを回避できる環境では、ワーカープロセスの権限でコードを実行される可能性があります※5。
同じHTTP/2に関わる脆弱性でも、確認すべき構成は異なります。CVE-2026-123007は、静的ファイルを配信するだけの構成でも対象になり得ます※6。CVE-2026-123633については、HTTP/2の利用に加え、受け付けた通信をバックエンドに転送する構成かも確認します※6。また、今回の修正にはHTTP/3、TLS 1.3、メールプロキシに関わる脆弱性も含まれます。利用している機能を確認し、該当するCVEを絞り込んでください。
2026年11月18日時点で、10件はいずれも米国CISAの「悪用が確認された脆弱性カタログ(KEV)」に掲載されていません※7。11月19日時点で、実際の悪用を報告した一次情報も確認されていません。CVE-2026-123007はPoCが公開されているため、対象となる公開環境から更新を進めます。
3. 公開Webサイト・リバースプロキシで想定される影響
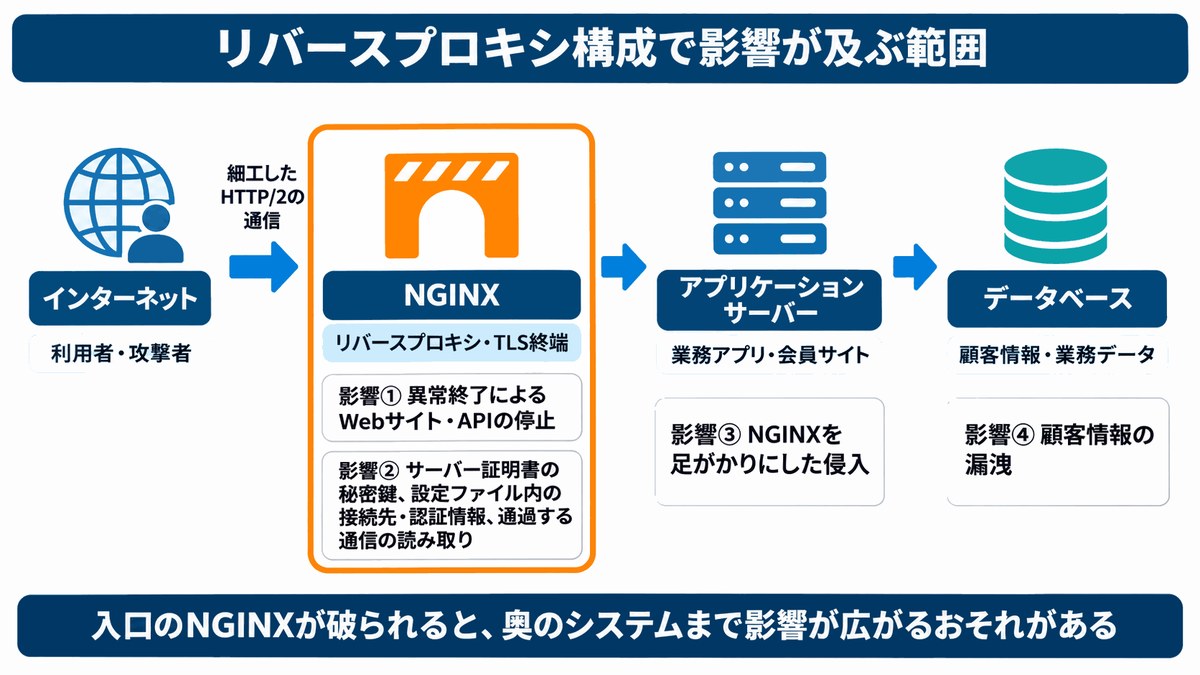
公開Webサイトやリバースプロキシでは、まずサービスの停止や応答の遅れを想定します。NGINXがインターネットとバックエンドのアプリケーションサーバーの間にある構成では、利用者からの通信が最初にNGINXを通ります。そのため、ワーカープロセスが異常終了すると、公開Webサイトの閲覧、問い合わせフォームの送信、会員向けサイトやAPIの利用に影響が出るおそれがあります。
リバースプロキシは、HTTPS通信の暗号化を解いてバックエンドに中継する役割を担うことがあります。この構成をTLS終端と呼びます。影響を見積もる際は、NGINXがどのWebサイトやシステムにつながっているかに加え、その場所でどの通信を処理し、どの情報を扱っているかも確認します。
コード実行に至った場合は、ワーカープロセスの権限でアクセスできる範囲に応じて、サーバー証明書の秘密鍵、設定ファイルに記載されたバックエンドの接続先や認証情報、通過する通信の内容が読み取られる可能性があります。さらに、NGINXを足がかりにバックエンドのサーバーやデータベースへ侵入された場合は、顧客情報の漏洩につながるおそれもあります。
報告者のXintは、NGINXの脆弱性によりワーカープロセスの権限でコードが実行され、さらに未修正のLinuxカーネルの不具合が悪用される条件がそろうと、サーバーの管理者権限(root)が取得される可能性があると報告しています※3。自社への影響は、NGINXが置かれている場所、扱う通信や情報、接続先の範囲を踏まえて判断します。
4. 自社でNGINXが動いている場所を洗い出す
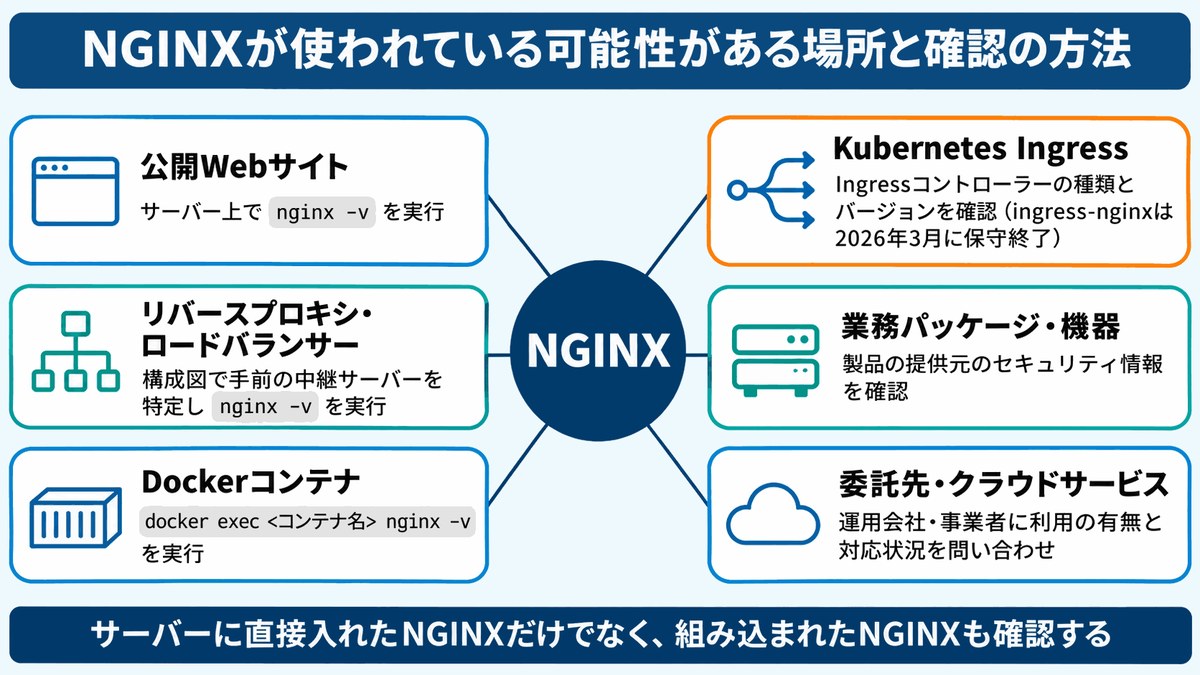
最初に、インターネットからアクセスできるWebサイトとリバースプロキシを洗い出します。その上で、コンテナや機器に組み込まれたもの、委託先が運用するものに確認を広げます。Webサイトのアプリケーションを管理する担当者と、通信を受け付ける基盤を管理する担当者が異なる場合は、両方に構成を確認すると、NGINXが動いている場所を把握しやすくなります。
- 公開Webサイト・コーポレートサイトのWebサーバー
- 社内システムや業務アプリケーションの手前に置いたリバースプロキシ・ロードバランサー
- Dockerなどのコンテナイメージや、外部からの通信を振り分けるKubernetesのIngressコントローラー
- 業務パッケージや機器(アプライアンス)に組み込まれたWebサーバー
- 委託先が運用するWebサイトや、レンタルサーバー・クラウドサービスの基盤
構成を確認したら、稼働場所と併せて、NGINXの設定や更新を誰が管理しているかを押さえます。サーバーに直接インストールした環境、コンテナとして配備した環境、委託先が基盤を管理する環境では、それぞれバージョンの確認方法と更新の窓口が異なります。稼働場所と管理者を対応づけておくと、対象が見つかった時点で更新の確認に進めます。
なお、KubernetesのIngressコントローラーとして広く使われてきた「ingress-nginx」は、2026年3月に保守が終了しました。セキュリティ修正を含む新しいリリースは提供されない方針です※8。利用している場合は、現在の構成で影響を確認し、保守が継続している別のIngressコントローラーなどへの移行も検討します。
5. 自社のNGINXが対象かを確認する手順
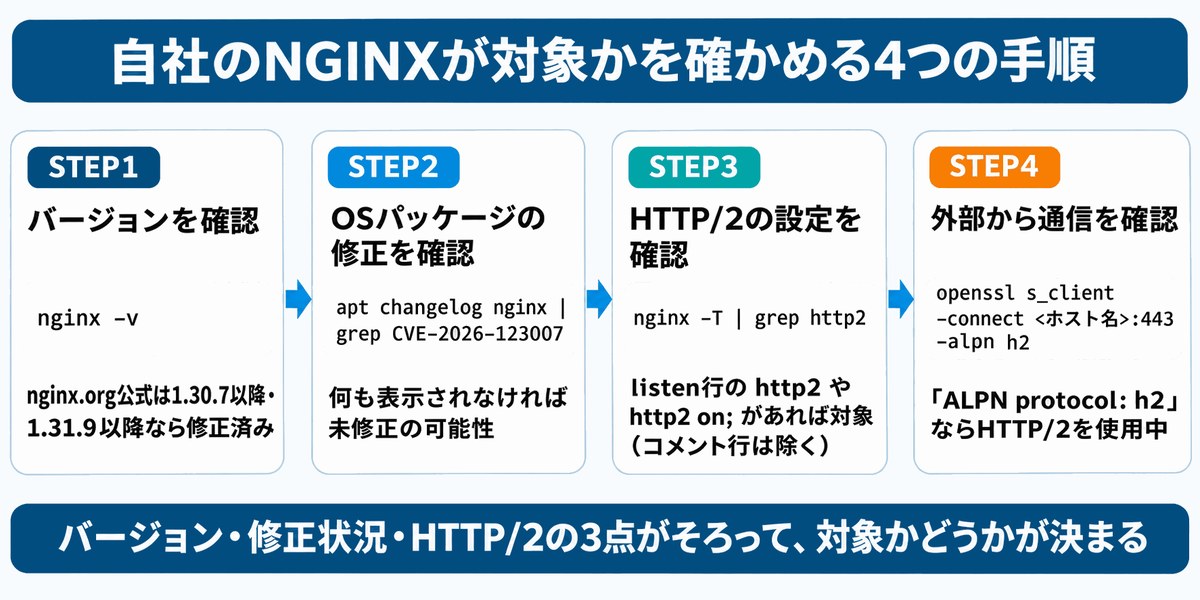
自社のNGINXが対象かどうかは、稼働中のバージョン、提供元による修正の有無、HTTP/2などの機能の利用状況を照らし合わせて判断します。公開Webサイトやリバースプロキシから確認を始め、同じ手順でほかの環境にも範囲を広げます。
1. 稼働中のNGINXのバージョンを確認する
サーバーでは nginx -v、コンテナでは docker exec <コンテナ名> nginx -v を実行します。コンテナの構成では、ホスト側で確認したバージョンと、コンテナ内で稼働するNGINXのバージョンを取り違えないようにします。また、nginx -v は実行したファイルのバージョンを表示するため、1台のサーバーに複数のNGINXが入っている場合は、対象サービスで稼働しているプログラムを特定してから確認します。nginx.orgの公式パッケージや公式ソースを使っている場合、今回の修正が含まれるのは安定版の1.30.7以降、開発版の1.31.9以降です※1。
2. OSのパッケージに修正が取り込まれているか確認する
OSのパッケージを使っている場合は、提供元のセキュリティ情報とパッケージの変更履歴を確認します。Debian・Ubuntuでは apt changelog nginx | grep CVE-2026-123007、Red Hat Enterprise Linux系では rpm -q --changelog nginx | grep CVE-2026-123007 が使えます。該当行が表示されない場合は、修正がまだ取り込まれていない可能性があるため、提供元のセキュリティ情報で修正状況を確認します。最終的には、提供元が示す修正済みパッケージの情報と、自社に入っているパッケージのバージョンを照合してください。
3. HTTP/2が有効か確認する
対象のNGINXで nginx -T を実行して設定全体を表示し、listen 行の http2 や http2 on; を探します。nginx -T が表示するのはディスク上の設定のため、設定を変更した後に再読み込みや再起動をしていない場合は、稼働中の設定と異なることがあります。コメントアウトされた記述を有効な設定として数えないようにし、確認したいWebサイトに対応する設定を確認します。外部から特定のホストへの接続を確認する場合は、openssl s_client -connect <ホスト名>:443 -alpn h2 を実行します。「ALPN protocol: h2」と表示されれば、その接続先ではHTTP/2が選択されています。ただし、CDNやロードバランサーが手前で暗号化を終端している構成では、外部からの確認結果はその機器の設定を示すため、NGINX側の設定も併せて確認します。
4. ほかの脆弱性に関わる機能を確認する
CVE-2026-123633については、HTTP/2を利用し、バックエンドにリクエストを転送しているかを確認します。その上で、HTTP/3、メールプロキシ、TLS 1.3など、残る8件の対象となる機能の利用状況を設定から確認します。バージョン、修正状況、使っている機能を環境ごとに記録しておくと、どのCVEへの対応が残っているかを確認できます。
6. 修正版への更新方法とOS・コンテナでの注意点
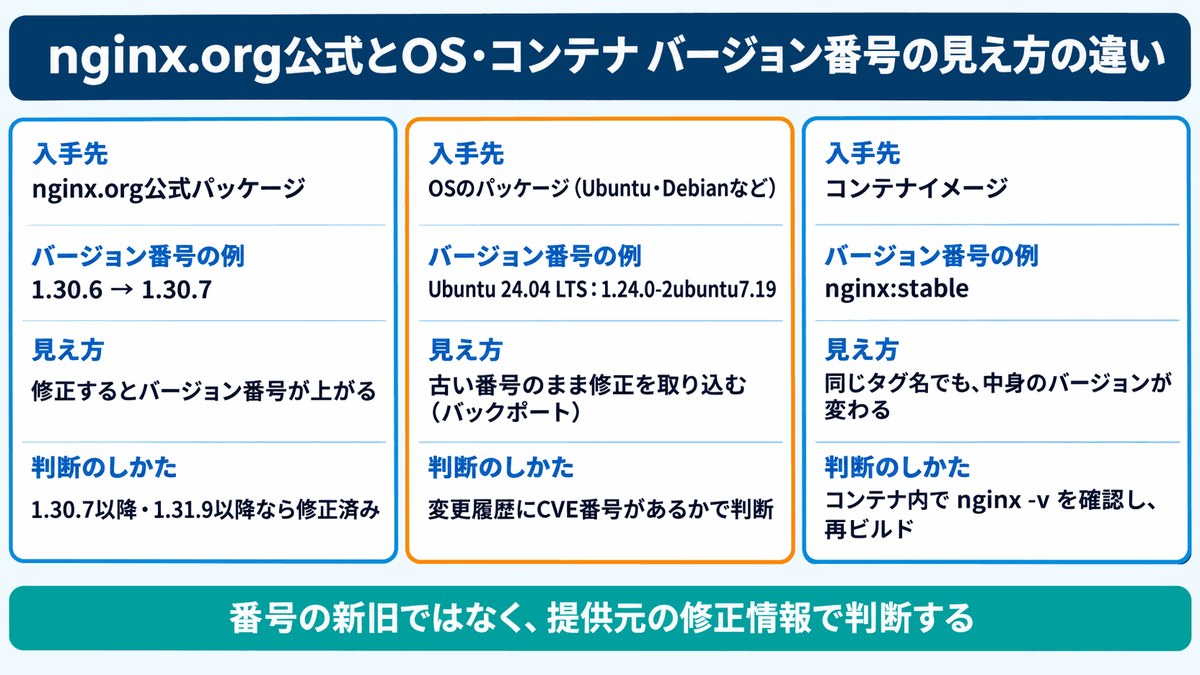
対策の基本は、現在使っているNGINXの入手先を確認し、その提供元の修正版へ更新することです。対応を始める前に、nginx.orgの公式パッケージ、OSのパッケージ、コンテナイメージのどれを使っているかを確認します。
nginx.orgの公式パッケージを使っている場合は、安定版なら1.30.7以降、開発版なら1.31.9以降へ更新します。OSのパッケージを使っている場合は、OSの提供元が公開する修正パッケージを適用します。2026年11月19日時点では、Debian 12・13およびUbuntu 24.04 LTSの公式情報で、CVE-2026-123007に対する対象パッケージの状態は「影響あり」とされていました※10。状況は日々変わるため、利用中のOSリリースの公式情報で最新の状況を確認します。
OSのパッケージでは、Ubuntu 24.04 LTSの「1.24.0」のようなNGINX本体のバージョン番号を維持したまま、修正を取り込むことがあります。その場合、nginx -v の表示が同じでも、インストール済みパッケージのバージョンは更新されています。適用状況は、OSの提供元が案内する修正済みパッケージのバージョンと照合して判断します。
コンテナでは、nginx:stable などのタグ名が同じでも、指しているイメージの中身は変わることがあります。タグ名だけで判断せず、イメージを取得し直してコンテナ内のNGINXのバージョンと修正状況を確認してください。公式イメージを基に自社のイメージを作っている場合は再ビルドし、修正済みのイメージでコンテナを再配置します。最後に、実際に稼働しているコンテナでバージョンを確認します。
商用版のNGINX Plusも今回の脆弱性の影響を受けます。利用中のリリースと構成をF5の各アドバイザリに照らし、該当する修正版を確認してください。
7. すぐに更新できない場合の暫定対策と更新後の確認
すぐに更新できない場合は、HTTP/2を一時的に無効化することで、CVE-2026-123007とCVE-2026-123633への暫定対策ができます。修正パッケージの提供を待つ間や、更新前の検証に時間がかかる場合は、対象サービスでHTTP/2を停止できるか確認します。
バージョン1.25.1以降では、対象の server ブロックに http2 off; を記述します。それより前のバージョンでは、listen 行から http2 を削除します※3。1.25.1以降でも listen 行に http2 が残っていると無効にならないため、対象の設定を変更する際は、全ての listen 行を確認してください。反映後は、NGINXでTLSを終端している場合、対象ホストへの接続でALPNに「h2」が表示されないことを確かめます。
変更後は、nginx -t で設定の文法を確認してから反映します。対象の接続先がHTTP/1.1にも対応していれば、HTTP/2を停止してもブラウザでの閲覧は継続できます。一方、HTTP/2を前提とする通信方式であるgRPCを対象の区間で使っている場合は、通信に影響します。対象のWebサイトやAPIで使われている通信方式を確かめてから、設定を変更します。
HTTP/2の無効化は、報告者のXintが示したCVE-2026-123007とCVE-2026-123633への暫定対策です※3。今回修正されたほかの8件は、それぞれの対象構成と修正状況を確認します。暫定対策を適用した環境でも、修正版が提供された時点で速やかに更新します。
パッケージの更新後は、NGINXを再起動して、実行中のプログラムを切り替えます。Xintによると、設定の再読み込み(reload)では、実行中のプログラムは置き換わりません※3。systemdでNGINXのサービスを管理している環境では、systemctl restart nginx でサービスを再起動し、更新後のプログラムに切り替えます。
再起動後は、ps -o pid,lstart,cmd -C nginx を実行し、マスタープロセス(「nginx: master process」と表示されるプロセス)の起動時刻がパッケージの更新後になっていることを確認します。設定の再読み込みではマスタープロセスの起動時刻は変わらないため、起動時刻は再起動の確認に使えます。併せて、対象サービスが使用するプログラムに、提供元が案内する修正版が適用されていることを確認します。併せて、Webサイトや主要なAPIが正常に応答することも確かめます。暫定対策としてHTTP/2を無効にしていた場合は、修正版で稼働していることを確認した上で設定を元に戻し、ALPNの確認で「h2」が表示されることを確かめます。
8. 委託先・クラウドサービスへの確認と継続的な管理
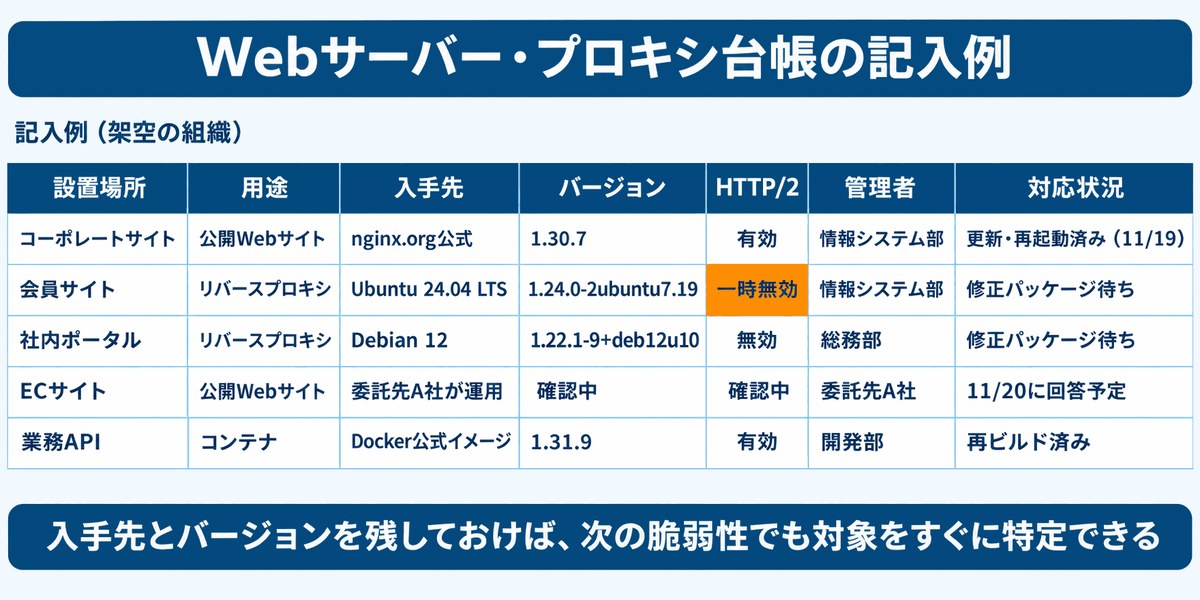
制作会社や保守会社に運用を委託しているWebサイト、レンタルサーバーやクラウドサービスも確認対象です。管理画面から基盤の構成を確認できない場合は、運用会社やサービス提供元に、対象のWebサイトや環境でNGINXを利用しているかを問い合わせます。利用している場合は、11月18日公表の脆弱性に対する対応状況と、対応が完了する予定日を確認します。
委託先への問い合わせでは、どのWebサイトやサービスについて確認しているかを伝え、回答を対象ごとに記録します。更新作業が予定されている場合は完了予定日を控え、作業後に対応が完了したことを確認します。社内で管理している環境と併せて記録しておくと、対応が終わった環境と、回答や更新を待っている環境を把握できます。
NGINXは2026年に入ってから、2月、3月、5月、6月、7月、9月、10月、11月にセキュリティ修正を公開しています※2。次の公表時にも対象をすぐに調べられるよう、今回の確認結果をWebサーバー・リバースプロキシの台帳に残します。記録する項目は、設置場所、入手先(nginx.org・OSのパッケージ・コンテナ)、バージョン、HTTP/2などの主な機能、管理者、更新状況です。
併せて、F5やNGINXの公式情報、OSの提供元のセキュリティ情報、JPCERT/CCなどの注意喚起を定期的に確認する担当者を決めます。担当者が公表情報を確認した際に、台帳を使って該当する構成と管理者を特定できるようにしておくと、確認や更新の依頼を速やかに進められます。
▶ 情報漏洩が「何が」「どこから」漏れて「どう塞ぐか」という全体像は、【徹底解説】企業の情報漏洩対策で詳しく解説しています。
9. 公開サーバーの対応を機に、平時の漏洩ルートを30項目で点検する
公開サーバーの脆弱性対応と併せて、普段の運用に残りやすい情報漏洩の経路も確認できます。外部に公開している機器を把握できていないと、脆弱性が公表されても対象機器への対応が遅れ、外部からの侵入につながるおそれがあります。削除されていない退職者アカウント、管理部門が把握していないクラウドサービス、連絡体制やルールの未整備も、平時から点検しておきたい項目です。
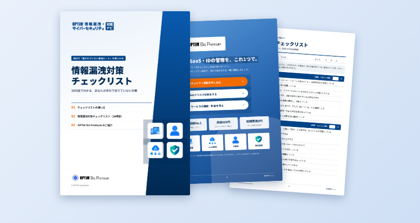
「情報漏洩対策チェックリスト(30項目)」は、自社で塞がれていない漏洩ルートを確認するための資料です。外部からの攻撃、紛失や盗難、人のミスや内部不正、体制とルールの4グループ30項目で対策状況を確認でき、チェック結果の見方と、優先して塞ぐべきルートも分かります。
PDF・A4・6ページで、印刷して記入することもできます。NGINXの対応を進めるこの機会に、公開サーバー以外の漏洩ルートも併せて点検してみてください。
無料ダウンロード
情報漏洩対策チェックリスト(30項目)
外部からの攻撃・紛失や盗難・人のミスや内部不正・体制とルールの4グループ30項目で、自社の対策状況を確認できます(PDF・A4・6ページ)。
10. まとめ
公開サーバーの脆弱性は、公表された日から速やかな対応が求められ、ほかの業務を抱えながら対応する情報システム担当者の負担は小さくありません。それでも、確認すべきことは「どこで動いているか」「どの入手先・バージョンで、修正が入っているか」「HTTP/2などの対象となる機能を使っているか」の3点に絞られます。
今週中に、公開Webサイトとリバースプロキシから順に nginx -v と設定の確認を行い、nginx.orgの公式パッケージなら安定版は1.30.7以降、開発版は1.31.9以降へ更新し、更新後は再起動まで済ませてください。OSのパッケージで修正がまだ提供されていない場合は、HTTP/2の無効化を暫定対策として検討し、提供元のセキュリティ情報を毎日確認します。委託先が運用するWebサイトには、対応状況と完了予定日を問い合わせます。
年内には、社内のサーバー、コンテナ、機器に組み込まれたNGINXまで確認の範囲を広げ、Webサーバー・リバースプロキシの台帳を作ります。その後は、台帳と公式情報の確認を定例の業務に組み込み、次の更新にも同じ手順で対応できる体制を整えます。
NGINXが動く場所ごとに、HTTP/2などの利用状況と修正の適用状況が分かれば、「自社は対象か」という問いに答えられます。修正版での稼働まで確認することで、どの公開サービスで対応が完了し、どこに対応が残っているかが明確になります。
関連記事
出典
- ※1nginx「nginx security advisories」
- ※2nginx「CHANGES(Changes with nginx 1.31.9 ほか)」
- ※3Xint「nginx2root: Remote Code Execution」
- ※4Rapid7「CVE-2026-123007: Critical NGINX HTTP/2 Integer Underflow Leads to RCE (Fixed)」
- ※5F5「K000163926: NGINX ngx_http_v2_module vulnerability CVE-2026-123007」
- ※6Wiz「NGINX HTTP/2 RCE vulnerabilities」
- ※7CISA「Known Exploited Vulnerabilities Catalog」
- ※8Kubernetes「Ingress NGINX Retirement: What You Need to Know」
- ※9Debian Security Tracker「CVE-2026-123007」
- ※10Ubuntu「CVE-2026-123007」