
この記事の要点
- 2026年10月以降、欧州で約700店舗のスーパーマーケットや血液製剤の保管施設などの冷凍・冷蔵設備が遠隔から不正に操作されました。これを受け、2026年11月9日に内閣官房 国家サイバー統括室が国内事業者へ注意喚起を出しました。
- 攻撃者は、冷却の停止や除霜ヒーターの連続稼働など、設備に備わる正規の機能を悪用しました。情報の窃取ではなく設備の運転機能が悪用され、大量の食品の廃棄や営業停止といった物理的な被害につながった点が特徴です。
- 対策の基本は、制御機器をインターネットから切り離すこと、初期パスワードの変更、安全リミット(温度の上限)の設定、保守業者の管理、独立した温度監視の5点です。
1. 冷凍・冷蔵設備へのサイバー攻撃とは
冷凍・冷蔵設備へのサイバー攻撃とは、温度を管理する制御機器(コントローラー)や遠隔監視システムに不正アクセスし、温度設定や運転モードを書き換える攻撃です。冷蔵ショーケースや冷凍倉庫などが対象となり、設備の正常な運転が妨げられます。
主に点検すべきなのは、インターネットから直接アクセスできる状態の制御機器と、初期設定のまま使われているパスワードです。いずれも、設備の接続状況や設定を点検し、見直すことが対策につながります。設備が動いているかだけでなく、外部から誰が操作できる状態にあるかを確認する必要があります。
こうした制御機器は、IoT(Internet of Things:インターネットにつながるモノ)機器であると同時に、OT(Operational Technology:設備や機械を動かす制御技術)の機器でもあります。温度という物理的な状態を制御するため、不正な操作は在庫の廃棄、営業停止、設備の故障などに直結します。
対象となるのは、食品スーパーや飲食チェーン、物流倉庫に限りません。医薬品や検体を保管する医療機関、研究機関、食品工場など、温度管理を必要とする組織にも関わる問題です。自社で直接操作していなくても、保守業者が遠隔監視している設備があれば、その接続方法や管理状況を確認する必要があります。
2. 欧州で何が起きたのか:攻撃の経緯と各国の注意喚起
欧州では2026年10月中旬から冷凍・冷蔵設備への攻撃が発生し、約1カ月の間にフランス、米国、日本の政府機関が相次いで注意喚起を出しました。設備の遠隔監視や保守に使うコントローラーが侵害され、食品や血液製剤の保管に関わる設備にも影響が及びました。
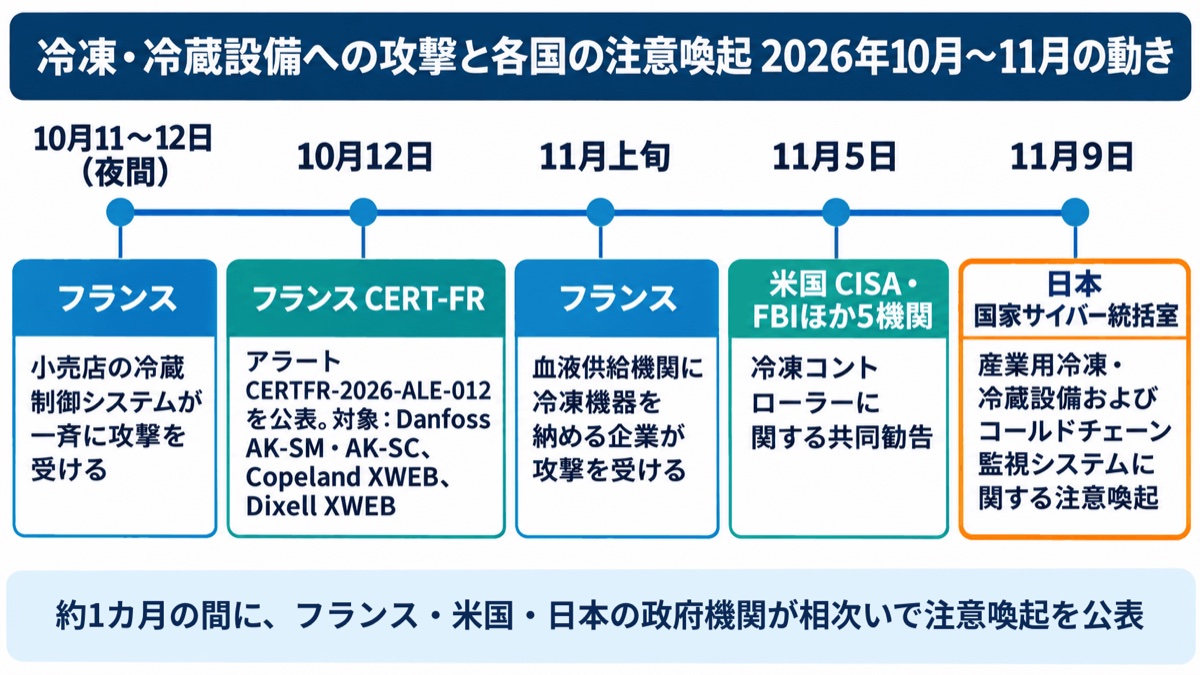
フランス外務省が11月10日に公表した声明によると、10月11日から12日の夜間にかけて、同国の700以上の小売店舗で冷蔵設備の制御システムが攻撃を受けました※1。フランスの政府機関CERT-FRは10月12日にアラート(CERTFR-2026-ALE-012)を公表し、その後も更新しています※2。10月16日の更新版では、Danfoss社のAK-SM・AK-SCシリーズ、Copeland社とDixell社のXWEBといった遠隔監視コントローラーについて、多数の侵害を把握しているとしています。報道によると、11月上旬には、フランスの血液供給機関に冷凍機器を納める企業も攻撃を受けています。
米国では11月5日に、CISA(米国サイバーセキュリティ・インフラストラクチャセキュリティ庁)、FBI、保健福祉省、農務省、運輸省の5機関が共同で、対策をまとめた資料(ファクトシート)を公表しました※3。日本でも11月9日に、内閣官房 国家サイバー統括室が「産業用冷凍・冷蔵設備およびコールドチェーン監視システムに関する注意喚起」を公表しています※4。
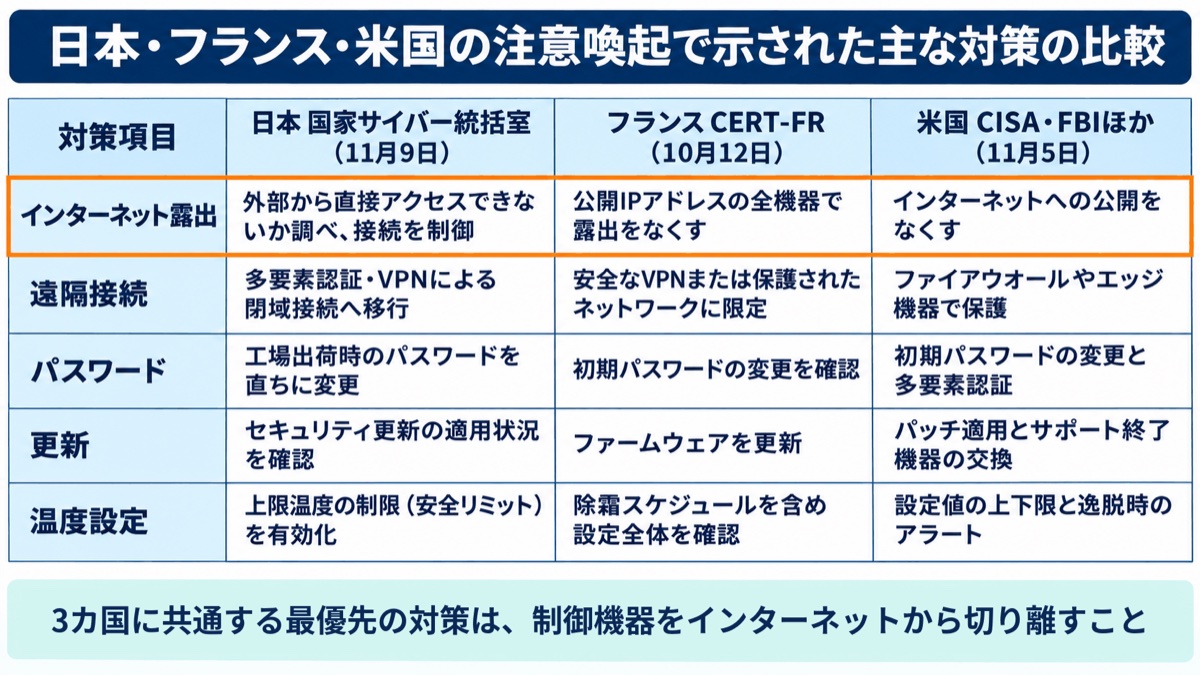
3カ国の注意喚起に共通するのは、「インターネットからの露出をなくす」「初期パスワードを変える」「業務ネットワークと分離する」「更新を適用する」という対策です。表現に違いはありますが、外部からの侵入を防ぎ、侵入された場合にも影響を広げないことを求めています。
2026年11月時点で、国家サイバー統括室の注意喚起に国内の被害事例は示されていません。ただし、同じメーカーの機器や同様の遠隔監視の仕組みは日本でも使われています。海外の事案として捉えるだけでなく、自社設備にも共通する接続や設定がないかを確かめる必要があります。
3. IoT・OTセキュリティとは:情報システムとの違い
IoTセキュリティはネットワークにつながる機器やそのデータを守る取り組みで、OTセキュリティは設備や機械を監視・制御するシステムの安全性と安定稼働を守る取り組みです。本記事では、両方に当てはまる冷凍・冷蔵設備の遠隔監視・制御を扱います。情報システムでは情報の漏洩や改ざんの防止が重視されますが、OTでは設備を安全に動かし続けることが最優先となります。
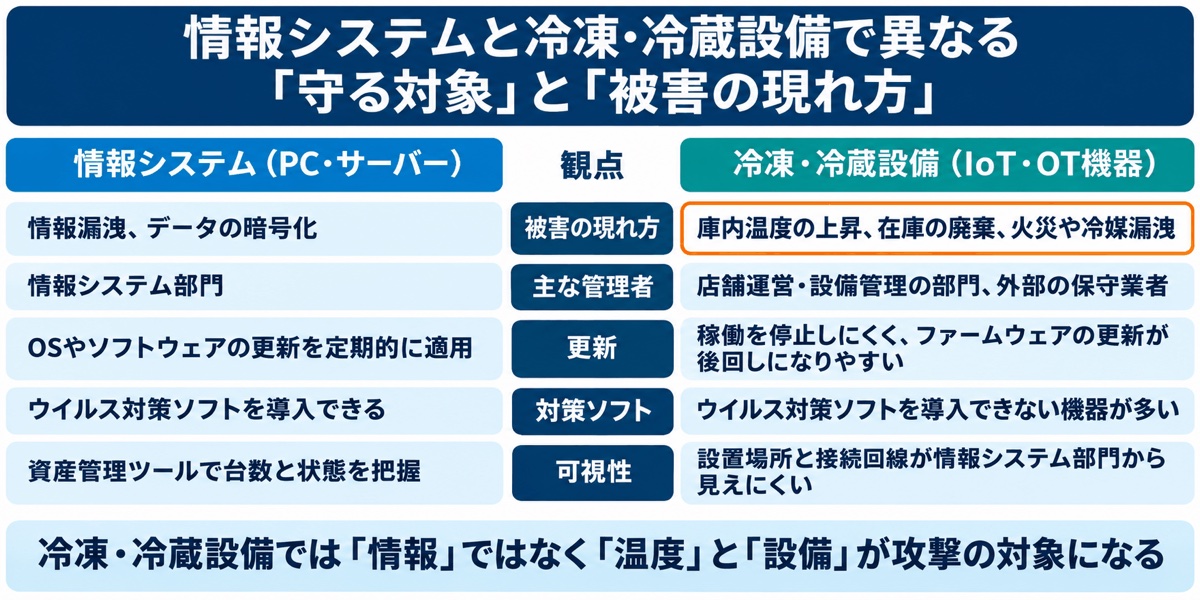
両者の違いは、主に次の4つです。
1つ目は、被害の現れ方です。冷凍・冷蔵設備では、庫内温度の上昇、在庫の廃棄、火災、冷媒漏洩など、物理的な被害として影響が現れます。情報の持ち出しがなくても、事業を続けられなくなるおそれがあります。
2つ目は、管理を担う部門です。店舗運営や設備管理の部門、外部の保守業者が実際の管理を担っていることが多く、情報システム部門だけでは設定や接続の実態を把握できない場合があります。
3つ目は、更新の難しさです。設備の稼働を停止しにくいため、ファームウェア(機器に組み込まれたソフトウェア)の更新が後回しになりがちです。更新状況を確認する際には、設備の運用と併せて考える必要があります。
4つ目は、機器や接続状況の把握の難しさです。どの機器がどこにあり、どの回線で外部とつながっているかが、情報システム部門から見えていないことも少なくありません。
そのため、PCやサーバーを前提とした情報漏洩対策だけでは、冷凍・冷蔵設備への対応は十分ではありません。ウイルス対策ソフトを導入できない機器も多く、まずは設備部門や保守業者と協力し、「どこに何があり、どうつながっているか」を把握することが出発点になります。
4. 冷凍・冷蔵設備が狙われる理由と主な侵入経路
冷凍・冷蔵設備が狙われる主な要因の一つは、遠隔監視や保守に使う機器が、インターネットから直接アクセスできる状態に置かれていることです。接続の必要性と、その接続が安全に管理されているかは、分けて確認する必要があります。
国家サイバー統括室は、インターネットに直結された機器、外部保守用回線の初期パスワードの放置、委託先管理の不備を突いた、無差別の探索・侵入が原因と見られるとしています※4。
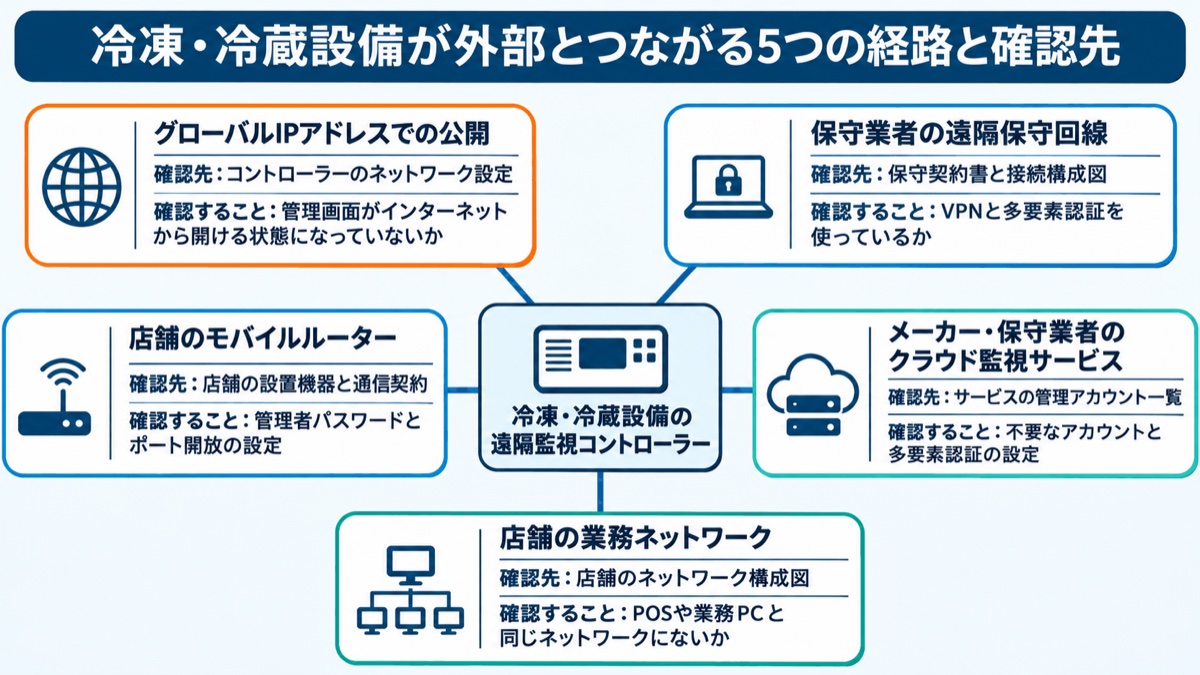
一般的に想定される侵入方法は、インターネットに公開された管理画面の探索と、初期パスワードや既知の脆弱性の悪用です。CERT-FRも、管理画面をインターネットに公開すること自体が、推奨される運用に反すると指摘しています※2。
確認すべき接続経路は、次の5つです。
- 遠隔監視コントローラーのグローバルIPアドレスでの公開
- 保守業者の遠隔保守回線
- 店舗に設置されたモバイルルーター
- メーカーや保守業者のクラウド監視サービス
- 店舗の業務ネットワークとの接続
特に注意したいのは、保守業者が設置した回線やルーターです。社内の機器一覧に載っていないことが多いため、一覧だけで確認を終えず、保守契約書や設置時の資料と照らし合わせます。設備本体の情報に加え、監視や保守に使う通信経路まで確認することが重要です。
5. 政府が示す5つの経営リスク
冷凍・冷蔵設備への攻撃は、在庫、営業、設備の安全性、企業の信用に影響する経営リスクです。国家サイバー統括室の注意喚起では、現場の設備トラブルにとどまらないリスクとして、次の5つが挙げられています※4。
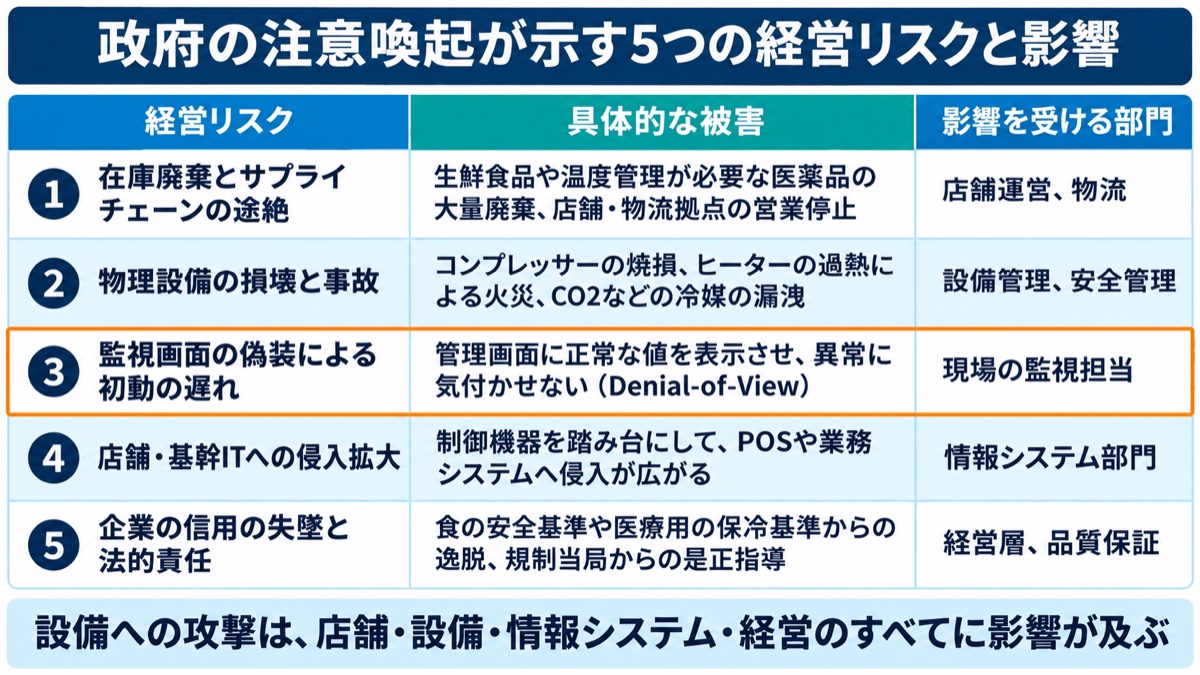
- 在庫廃棄損失とサプライチェーンの途絶:生鮮食品や温度管理が必要な医薬品の大量廃棄、店舗や物流拠点の営業停止
- 物理設備の損壊と事故:コンプレッサーの焼損、ヒーターの過熱による火災、CO2などの冷媒の漏洩
- 監視画面の偽装による初動の遅れ:管理画面に正常な値を表示させ、異常に気付かせない「Denial-of-View(監視の妨害)」
- 店舗や基幹ITへの侵入拡大:制御機器を踏み台にして、POS(販売時点情報管理)や業務システムへ侵入が広がる
- 企業の信用の失墜と法的責任:食の安全基準や医療用の保冷基準からの逸脱、規制当局からの是正指導
特に、監視画面の偽装と業務システムへの侵入拡大は、対策を考える上で押さえたい点です。画面に正常な値が表示されていれば、担当者が監視を続けていても、実際の温度異常に気付けないおそれがあります。監視の仕組み自体が操作される可能性を考慮する必要があります。
また、制御機器が業務ネットワークとつながっている場合、設備への侵入がPOSや顧客情報を扱うシステムへの侵入の足がかりになり得ます。設備の停止や損壊に加え、情報漏洩へ影響が広がるおそれもあるため、設備側と情報システム側の双方から確認することが求められます。
6. 政府の注意喚起が求める5つの対策
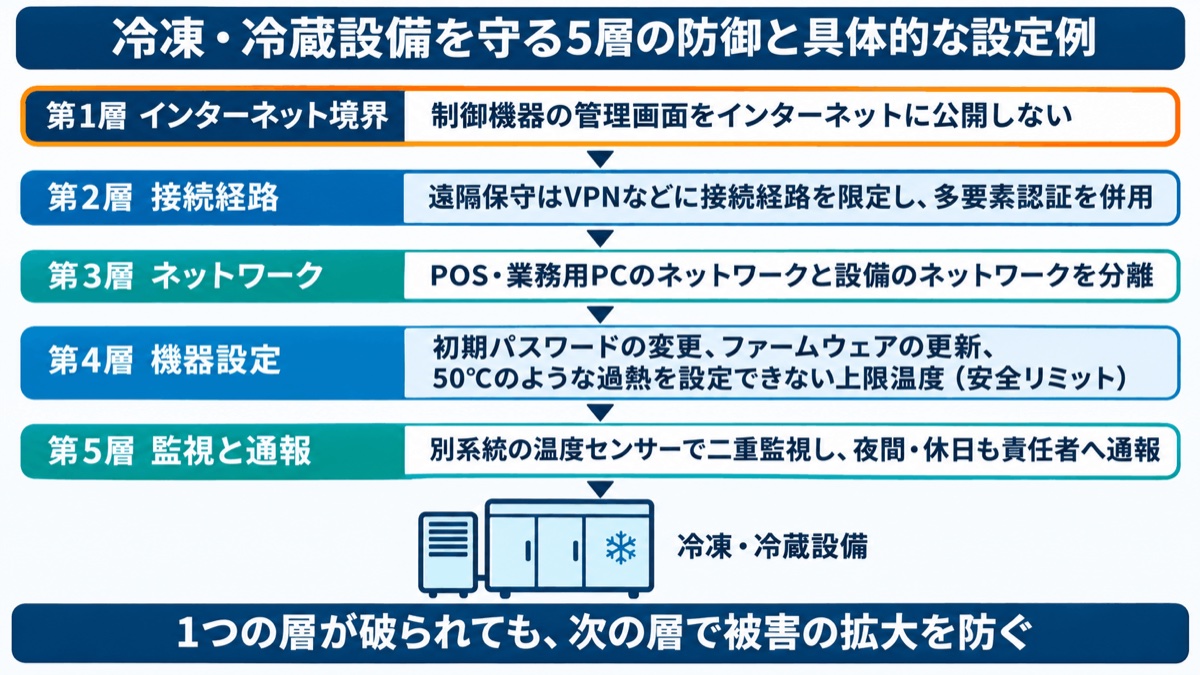
対策では、外部からの侵入を防ぐことと、侵入されても設備の異常や被害の拡大を抑えることを組み合わせます。国家サイバー統括室が推奨する対策も、複数の対策を重ねる多層防御の考え方に基づいています※4。本章では5つの対策のうち4つを説明し、保守業者の管理は第7章で説明します。自社と委託先で役割を分担して対応を進める必要があります。
制御機器へのアクセス制御とネットワーク分離
制御機器への接続は必要な範囲に限定し、業務システムへの侵入拡大も防ぐ必要があります。まず、インターネットから制御機器に直接アクセスできる状態になっていないかを調べます。
遠隔監視や保守が必要な場合は、安全に構成したVPN(暗号化された通信経路)などに接続経路を限定し、多要素認証を併用します。併せて、業務用PCと冷凍・冷蔵設備のネットワークを分離し、設備が侵害されても業務システムへ影響が広がらない構成にします。外部との接続と社内での接続の両方を見直すことが重要です。
初期パスワードの変更とアクセス権限の見直し
工場出荷時のパスワードは直ちに変更し、不要なアクセス権限を残さないようにします。使っていない管理者アカウントや保守用のアクセスも停止します。
パスワードを変更したかだけでなく、現在も必要なアカウントか、保守用のアクセスを使い続ける必要があるかまで確認することが大切です。米国の勧告では、可能な範囲でフィッシングに強い多要素認証を使うことも推奨しています。
安全リミットの設定とセキュリティ更新の適用
不正操作による危険な温度設定を制限するため、機器が備える安全リミットを有効にします。制限値を誰が変更できるか、制御機器が侵害された場合にも制限が働くかを、メーカーや保守業者と確認します。これは、侵入を防ぐ対策に加え、操作された場合の被害を抑えるための設定です。
注意喚起では、50℃のような過熱の設定ができない状態にすることが例として示されています。上限温度の制限が有効になっているかを確認し、併せてメーカーが提供するセキュリティ更新の適用状況も点検します。サポートが終了した機器には更新が提供されないため、交換の計画を立てる必要があります。
独立した温度監視と緊急時の連絡体制
温度監視は、制御機器の画面だけに頼らないことが重要です。監視画面が偽装される可能性を踏まえ、別系統の温度センサーで二重に監視できているかを点検します。
異常を検知しても、対応する人に伝わらなければ初動が遅れます。夜間・休日を含め、温度異常を現場と責任者へ速やかに知らせる連絡体制を整え、監視と連絡を一体で運用する必要があります。
7. 保守業者との役割分担と機器台帳の整備
冷凍・冷蔵設備のセキュリティでは、自社と保守業者の役割を明確にし、機器や接続の情報を共有することが欠かせません。多くの設備は保守業者が遠隔監視・保守を行っており、注意喚起でも、委託元が保守業者の管理状況を確認するよう求めています。
確認すべき点は、遠隔保守回線の接続形態、パスワードの管理方法、セキュリティ更新を適用する責任の所在の3つです。「保守を委託している」というだけでは、誰がどの設定を管理し、更新を担当するかまでは分かりません。実際の作業と責任の範囲を確認する必要があります。
保守業者のアカウントや遠隔接続の環境が侵害されると、自社設備への侵入口になります。自社のアカウントだけでなく、保守業者が使うアカウントも同じ水準以上で管理されているかを確認します。
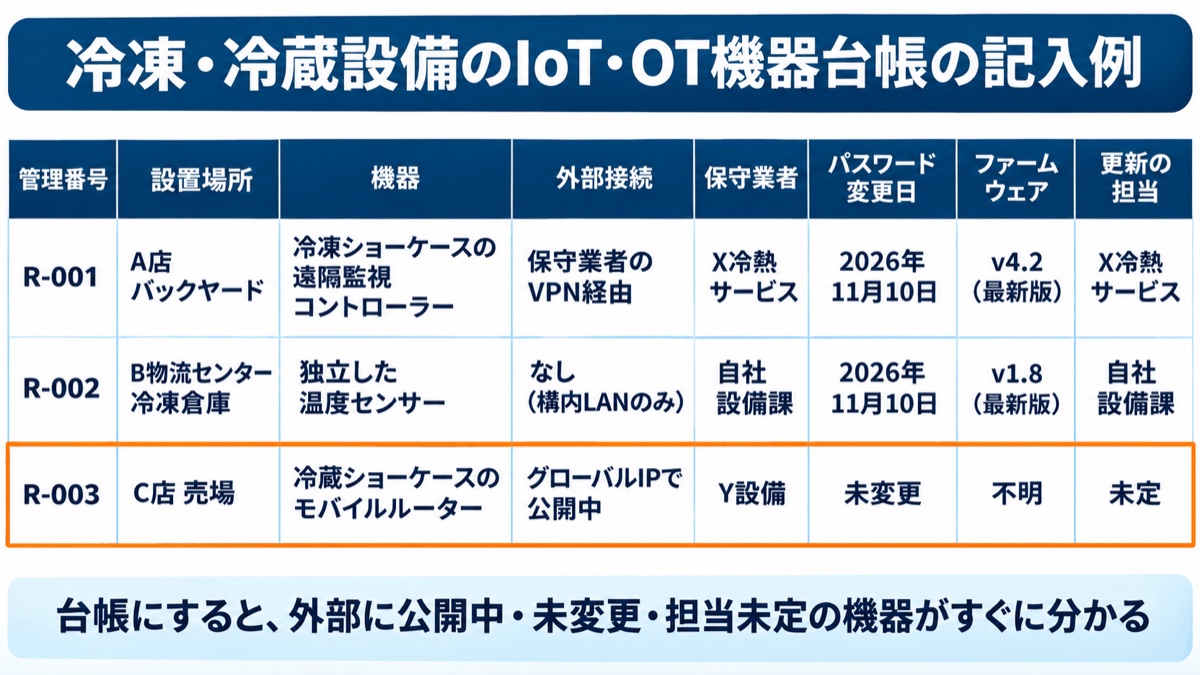
こうした確認の土台になるのが、機器台帳です。設置場所、機器の種類と型番、ファームウェアのバージョン、外部との接続方法、保守業者と連絡先、パスワード変更日、更新の担当を1つの台帳にまとめます。
情報がまとまっていれば、注意喚起が出た際に、該当する機器の有無と確認先を判断しやすくなります。機器の一覧を作るだけでなく、接続方法と管理担当まで記録することで、設定の見直しや更新の依頼にもつなげられます。
8. 温度異常や不正操作に気付いたときの初動対応
温度異常や設定の書き換えに気付いた場合は、人身・設備・保管品の安全を確保した上で、設備担当者や保守業者と連携し、不正な外部接続を断って被害の拡大を防ぎます。CERT-FRは、侵害の有無に応じた具体的な対応手順を示しています※2。接続の遮断、設定の確認、復旧、安全な再接続までを一連の対応として進めることが重要です。
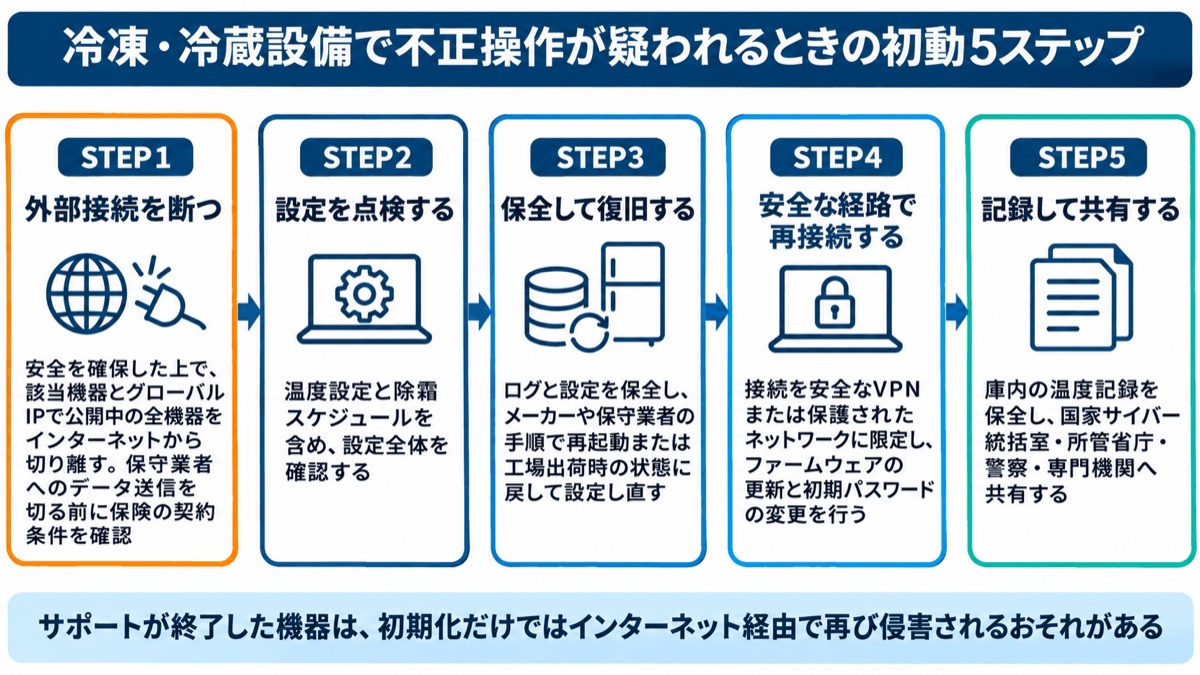
最初に、該当する機器に加え、グローバルIPアドレスで公開されているすべての機器について、インターネットからの露出をなくします。CERT-FRは、保守業者へのデータ送信を切る前に、保険の契約条件も確認するよう求めています。
次に、除霜のスケジュールを含め、設定全体を確認します。一部の温度設定だけを戻すのではなく、運転に関わる設定を確認することが必要です。侵害されている場合は、可能な範囲でログや設定を保全してから、メーカーや保守業者の手順に従って復旧します。CERT-FRは、Danfoss社の機器について、再起動、または工場出荷時の状態への復元を挙げています。復旧後は、安全なVPNや保護されたネットワークに接続を限定します。
CERT-FRは、サポートが終了した機器を工場出荷時の状態に戻すだけでは不十分だと警告しています。インターネットに露出した状態を続ければ、再び侵害される可能性が高いためです。設定の復旧と接続方法の見直しを併せて行う必要があります。
また、設備の復旧とともに、在庫の温度記録を保全し、品質の判断につなげることも欠かせません。被害が発生した場合は、技術情報を国家サイバー統括室、所管省庁、警察、専門機関などへ速やかに共有するよう求められています※4。
9. OPTiM Biz Premiumで設備の機器台帳と監視端末を一元管理する
OPTiM Biz Premiumの物品管理機能は、冷凍・冷蔵設備の対策に必要な機器台帳の整備に活用できます。OPTiM Biz Premiumは、MDM(モバイル端末管理)を中心に、SaaS、ID、物品を横断して管理できる統合型の資産管理サービスです。
物品台帳管理では、導入から廃棄までの履歴を一元管理でき、管理項目もカスタマイズできます。冷凍・冷蔵設備のコントローラーやルーターを登録し、設置場所、保守業者、外部接続の方法、ファームウェアのバージョンなどの項目を設ければ、設備管理に必要な情報をまとめられます。
既存の一覧はCSVのアップロードで取り込めるほか、現場のスマートフォンから台帳を更新できます。店舗や倉庫が多い企業でも、現場で把握した情報を台帳に反映しやすくなります。棚卸管理では、QRコードを読み取り、現物と台帳を照合できます。
店舗で温度の監視画面を確認するタブレットやPCについては、MDMの機能でパスワードの長さや複雑さを強制し、セキュリティ設定を適用できます。また、従業員の企業アカウントは、ID管理の機能で1画面から集中管理でき、多要素認証も利用できます。
こうした機能は、設備情報の整理や監視端末・アカウントの管理に活用するものです。ネットワーク分離、安全リミットの設定、保守業者との取り決め、緊急時の連絡体制は、設備部門や保守業者と協力して整える必要があります。台帳や端末の管理と、設備そのものの対策を併せて運用することが重要です。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
情報システム部門にとって、冷凍・冷蔵設備は「自分たちの管理範囲の外」に見えるかもしれません。しかし今回の欧州の事案では、遠隔監視コントローラーへの不正操作によって、食品の廃棄や営業停止が起きました。接続の構成によっては、業務システムへの侵入口にもなり得ます。人手が限られる中で新しい領域を担うのは負担ですが、最初の一歩は大きな投資ではなく、現状の把握です。
今週中に、設備部門と保守業者に連絡し、冷凍・冷蔵設備の遠隔監視コントローラーの型番と、インターネットから直接アクセスできる状態になっていないかを確認してください。Danfoss社のAK-SM・AK-SCシリーズ、Copeland社やDixell社のXWEBを使っている場合は、特に優先して確認します。年内には、初期パスワードの変更、安全リミットの有効化、VPNなどによる接続経路の限定と多要素認証の併用を保守業者と取り決め、業務ネットワークとの分離の計画を立てます。その後は、機器台帳を整備して保守契約に更新の責任を明記し、夜間・休日の温度異常の連絡体制を訓練で確かめる仕組みをつくります。
設備の「つながり」を見える化し、保守業者と役割を取り決めておくことが、次の注意喚起に慌てず対応するための確かな一歩になります。
出典
- ※1フランス外務省「Declaration of attribution to Iran of cyber attacks against France」(英語、2026年11月10日)
- ※2CERT-FR「Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération」(CERTFR-2026-ALE-012、フランス語、2026年10月12日公開)
- ※3CISA「US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems」(英語、2026年11月5日)
- ※4内閣官房 国家サイバー統括室「産業用冷凍・冷蔵設備およびコールドチェーン監視システムに関する注意喚起」(PDF、2026年11月9日)