
この記事の要点
- 警察庁の統計では、感染経路を回答したランサムウェア被害組織のうち、VPN機器からの侵入が6割以上を占めています。攻撃者は、未修正の脆弱性、漏洩した認証情報、簡易なパスワード、設定不備を悪用して社内ネットワークへ侵入します。
- パッチを適用するだけでは、対策は完了しません。適用前に盗まれた認証情報や、攻撃者が作成した不正なアカウントが残っていれば、侵入が続く可能性があります。
- 企業が見直すべき対策は、①脆弱性とサポート期限の管理、②認証とアカウントの見直し、③外部からの露出の最小化、④ログの保全と侵害調査、⑤侵入を前提にした被害拡大の防止と復旧準備、の5つです。
1. ランサムウェアはVPNから侵入する?結論と基本の整理
結論から言えば、警察庁が被害組織に行ったアンケートでは、侵入経路を回答した組織のうち6割以上がVPN機器からの侵入でした。VPN機器を利用している企業にとって、社外から社内へ接続する入口となるVPN機器の管理は、優先して点検すべき項目です。
ランサムウェアとは、企業のデータを暗号化して使えなくし、元に戻す代わりに金銭(身代金)を要求する不正プログラムです。近年は、暗号化の前にデータを盗み、「支払わなければ公開する」と脅す二重恐喝が一般的になっています。暗号化に加えてデータの窃取も行われた場合は、データが利用できなくなる問題と、盗まれた情報が公開されるリスクの両方に対応する必要があります。
VPN(Virtual Private Network)は、社外から社内ネットワークへ安全に接続するための仕組みです。テレワークや拠点間接続を支える一方で、インターネットに直接公開されているVPN機器は、攻撃者にとっても社内への入口になります。VPN機器では、未修正の脆弱性や認証・設定の不備が侵入に悪用されます。更新やアカウントの管理が滞れば侵入の危険は高まり、適切に管理していても修正前の脆弱性を狙われる可能性があります。そのため、導入時の設定に加えて運用中の状態を継続して確認し、侵害の検知や被害拡大の防止にも備えることが重要です。
2. 警察庁の統計で見るランサムウェア被害とVPN機器
ランサムウェアは企業規模や業種を問わず備えるべき脅威であり、なかでもVPN機器を経由する侵入への対策が重要です。警察庁が2026年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」から、主な数値を整理します。
| 項目 | 警察庁の報告で示された状況 |
|---|---|
| ランサムウェアの被害報告件数(2025年) | 226件。依然として高い水準 |
| 組織の規模別 | 中小企業が約6割 |
| 業種別 | 製造業が約4割 |
| 侵入経路(感染経路を回答した被害組織) | VPN機器が6割以上 |
| 調査・復旧費用 | 総額1,000万円以上を要した組織が5割超 |
| 復旧期間 | 1か月未満で復旧できた組織は5割強にとどまる(復旧中を含む) |
大企業だけの問題と捉えず、自社の接続環境や運用状況を確認する必要があります。2025年上半期の報告では、侵入経路を回答した組織のうち、VPNやリモートデスクトップ用の機器からの侵入が8割以上を占めました。社外から接続するための機器が、攻撃者にも侵入の足掛かりとして使われている状況が分かります。復旧に時間と費用がかかることから、侵入を防ぐことに加え、業務停止が続く場合の対応や復旧の準備まで考えておく必要があります。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」で、この脅威は11年連続で選出されています。4位には「システムの脆弱性を悪用した攻撃」、8位には「リモートワーク等の環境や仕組みを狙った攻撃」が入っています。VPN機器の管理は、これら3つの脅威に共通する課題です。
3. VPN機器が狙われる理由と侵入から暗号化までの流れ
VPN機器が狙われる主な理由は、インターネットから到達でき、突破されると社内ネットワークへの侵入に直結することです。入口の弱点が、その先にあるサーバーやパソコンへの攻撃の足掛かりになります。
警察庁は、攻撃者が未修正の脆弱性、漏洩した認証情報や簡易なパスワード、設定不備などを悪用して侵入すると指摘しています。2025年上半期の報告では、機器のIDやパスワードが非常に安易だった例や、不必要なアカウントが管理されないまま残っていた例も挙げられています。そのため、確認対象を機器の更新状況だけに絞ることはできません。認証情報が適切に管理されているか、不要なアカウントが残っていないか、設定に不備がないかを、あわせて確認する必要があります。
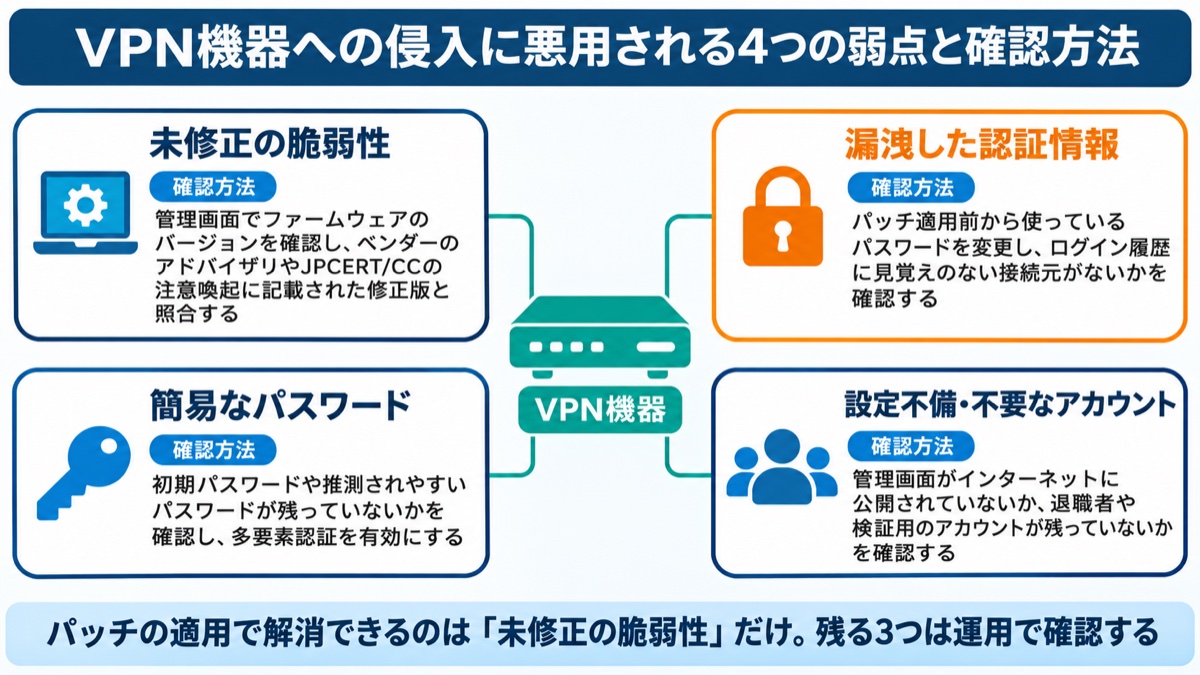
JPCERT/CC(JPCERTコーディネーションセンター)は、VPN機器などネットワークの境界に置かれる機器を「エッジデバイス」と呼び、注意を促しています。エッジデバイスは侵害時に認証情報が盗まれやすく、多要素認証まで突破される恐れがあります。また、EDR(端末の不審な動きを検知し、対処を支援する製品)が導入されていないことが多く、監視が弱い傾向にあると指摘しています。
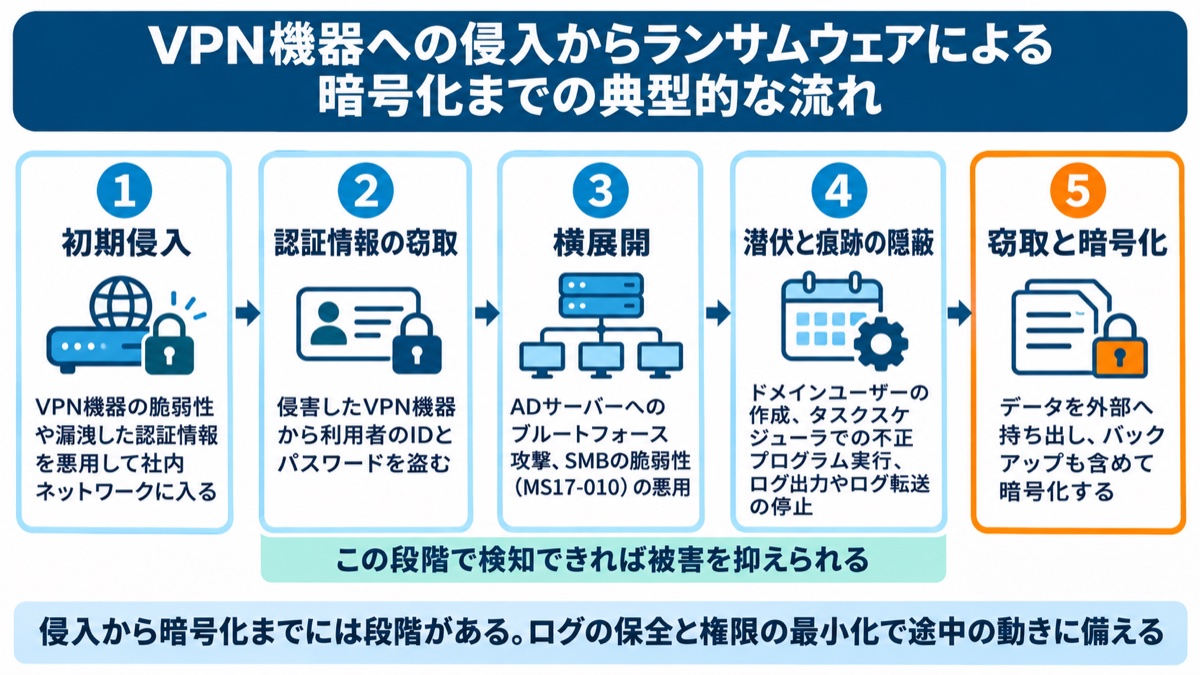
侵入後、攻撃者はすぐに暗号化するとは限りません。社内のサーバーやパソコンへ横に広がる「ラテラルムーブメント」、管理者権限の奪取、ログ出力の停止、バックアップの破壊などを行い、データの窃取や暗号化に及ぶことがあります。実際の手順や順序は攻撃によって異なります。対策を考える際には、VPN機器への侵入だけでなく、その後にアクセスできる範囲にも目を向け、入口の管理と侵入後の被害拡大を抑える備えを組み合わせることが重要です。
4. ランサムウェア被害が企業に与える影響と法的な対応
ランサムウェア被害への対応では、システムの復旧と並行して、業務や取引先への影響、法的な報告義務を確認する必要があります。
データが暗号化されると、業務停止や復旧費用の発生に加え、取引先への影響や信用の低下につながります。警察庁の報告では、復旧を妨害するために、バックアップも一緒に暗号化される場合が多いとされています。バックアップを取得していても、それ自体が被害を受ければ復旧に使えません。
個人データに関わる被害では、法的な対応も必要です。個人情報保護法では、不正の目的をもって行われたおそれがある行為によって個人データの漏洩・滅失・毀損が発生した、またはそのおそれがある場合、原則として個人情報保護委員会への報告と本人への通知が義務づけられています。データの窃取は漏洩に、暗号化されて復元できなくなった場合は毀損に当たり得ます(同じ内容のデータが別に保管されていて復元できる場合は毀損に当たりません)。報告は速報と確報の2段階で行います。速報は、報告対象の事態を知った後、速やかに(おおむね3〜5日以内を目安に)行います。不正の目的をもって行われたおそれがある行為による事態では、確報の期限は、その事態を知った日から60日以内です。復旧作業だけに対応が集中しないよう、被害状況の確認と報告に向けた判断を並行して進めてください。取引先との契約で事故時の報告義務を定めている場合もあるため、法令に基づく対応とあわせて契約上の義務も確認が必要です。
5. 「パッチを当てれば安心」が通用しない理由
パッチの適用は必要な対策ですが、それだけで侵害の影響を取り除けるとは限りません。更新後も安全に利用できるかを判断するには、適用前の侵害や認証情報の流出まで確認する必要があります。理由は3つあります。
1つ目は、パッチを適用する前に攻撃を受けている可能性があることです。更新した時点で、すでに侵入されている場合もあります。JPCERT/CCは、目立った異常がなくても、まず侵害の有無を調査するよう呼びかけています。正常に動作していることだけを根拠に、侵害されていないと判断することはできません。
2つ目は、盗まれた認証情報や、攻撃者が作成したアカウントは、パッチを適用しても消えないことです。脆弱性の修正と、認証情報やアカウントの確認は、それぞれ別に対応する必要があります。
3つ目は、サポートが終了した機器にはパッチが提供されないことです。この場合は修正版を待っても解決しないため、機器や接続方式の移行を検討する必要があります。
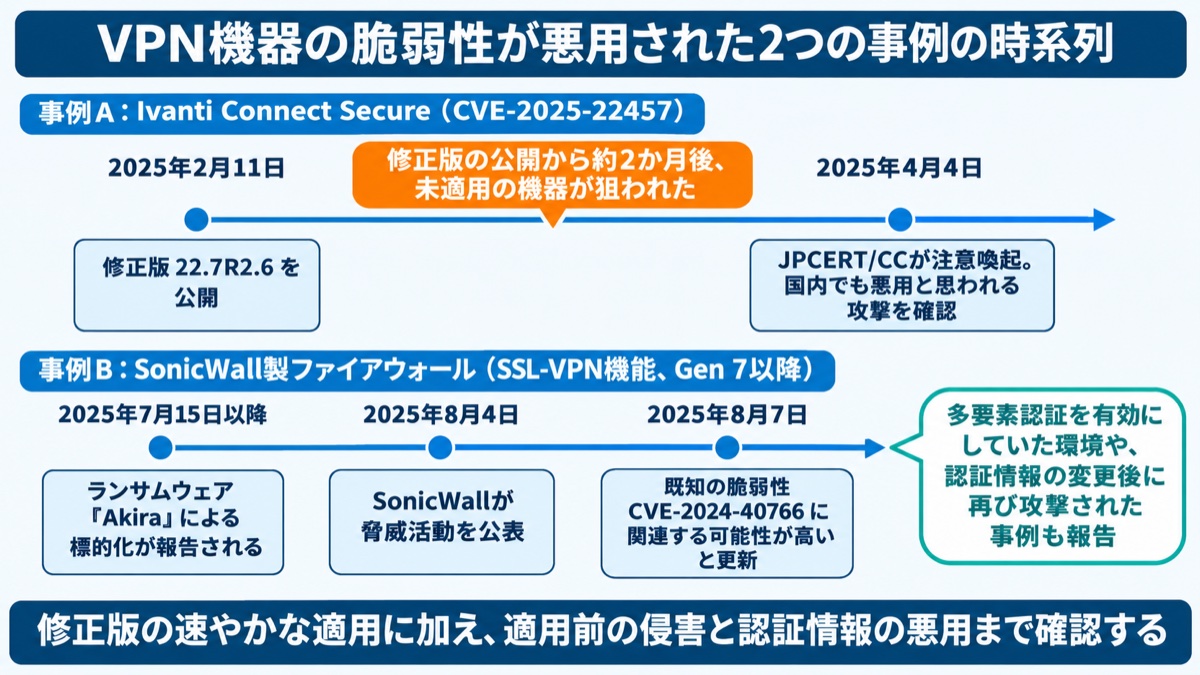
実際の事例でも、修正版の公開と攻撃の時期はずれています。Ivanti Connect Secureの脆弱性(CVE-2025-22457)は、2025年2月11日に公開された22.7R2.6で修正されていましたが、2025年4月4日にJPCERT/CCが注意喚起を出し、国内でも悪用と思われる攻撃が確認されました。修正版が出ていても、適用していなかった機器が狙われたことになります。
また、SonicWall製ファイアウォールのSSL-VPN機能を狙った攻撃では、2025年7月15日以降にランサムウェア「Akira」による標的化が報告されました。2025年8月7日の更新では、既知の脆弱性であるCVE-2024-40766に関連する可能性が高いとされています。多要素認証を有効にしていた環境や、認証情報を変更した後に再び攻撃された事例も報告されており、対策の実施有無だけで判断せず、攻撃者が利用できる状態が残っていないかを確認することが重要です。
6. 対策1・2:VPN機器の脆弱性とサポート期限を管理し、認証とアカウントを見直す
対策1:脆弱性とサポート期限を管理する
最初に取り組むべきことは、自社で使っているVPN機器と、その更新・サポート状況を把握することです。製品名、ファームウェアのバージョン、サポート期限が分からなければ、注意喚起の対象かどうかや、必要な対応を判断できません。
機器の情報を確認したら、ベンダーのセキュリティアドバイザリとJPCERT/CCの注意喚起を定期的に確認し、修正版が出たら速やかに適用します。注意喚起を読むだけで終わらせず、自社の製品名やバージョンと照らし合わせ、対応が必要かを確かめることが大切です。
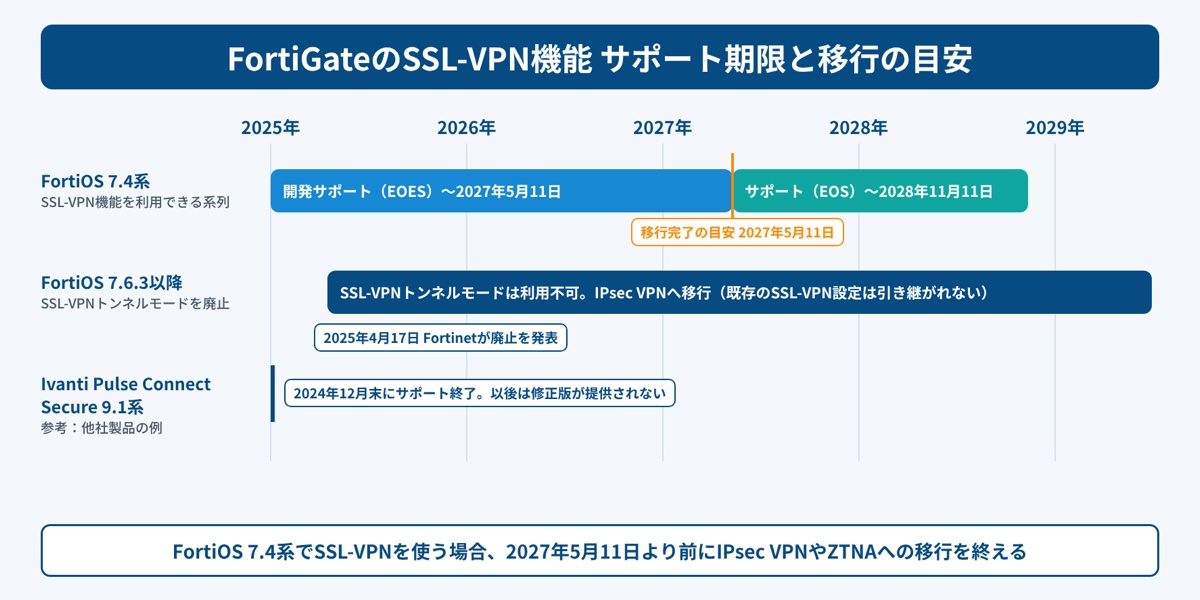
サポート期限は、機器の更新計画や接続方式の見直しにも関わります。たとえばFortinetは、FortiOS 7.6.3以降でSSL-VPNのトンネルモードを廃止し、IPsec VPNへの移行を求めています。7.6.3へアップグレードすると既存のSSL-VPN設定は引き継がれないため、移行を済ませてから更新する必要があります。SSL-VPN機能が残るFortiOS 7.4系も、開発サポート(EOES)が2027年5月11日、サポート(EOS)が2028年11月11日に終了する予定です。また、Ivanti(旧Pulse Secure)のPulse Connect Secure 9.1系は、2024年12月末までにサポートが終了しています。現在の機器が動作していても、修正や技術支援を受けられる状態かを確認し、期限から逆算して移行を検討してください。
対策2:認証を強化し、アカウントを棚卸しする
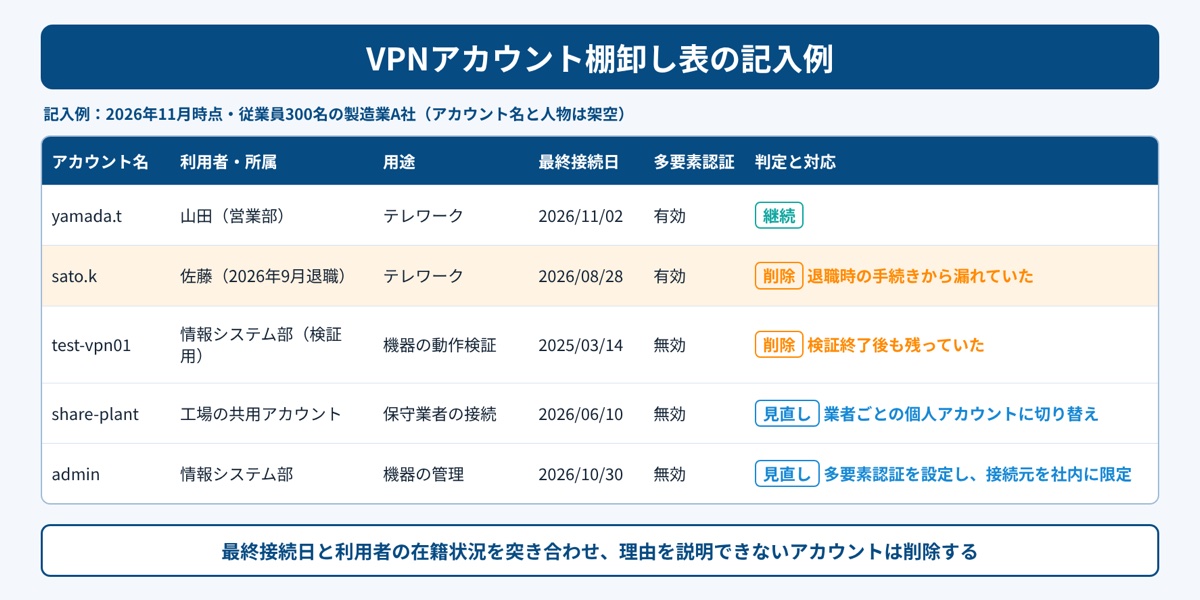
認証の強化と不要なアカウントの削除を組み合わせ、利用者とアカウントの対応を明確にすることが重要です。
VPNの認証には多要素認証(パスワードに加えて、ワンタイムパスワードなど別の要素を求める仕組み)を設定し、推測されやすいパスワードを使わないようにします。そのうえで、退職者や異動者のアカウント、利用されていない共用アカウント、検証用のアカウントが残っていないかを棚卸しします。アカウントが存在する理由や現在の利用者が分からないままでは、必要性を判断できません。最終接続日と利用者を突き合わせ、不要なものを整理する作業を、多要素認証を設定した後も定期的に続けてください。
7. 対策3・4:外部からの露出を最小限にし、ログで侵害を見つける
対策3:外部からの露出を最小限にする
VPN機器は、業務に必要な接続を確保しながら、外部からアクセスできる範囲をできるだけ小さくすることが重要です。具体的には、管理画面をインターネットに公開しない、接続元のIPアドレスを制限する、海外からの通信を遮断する、使わない機能やポートを無効にする、といった設定で攻撃を受ける面を減らします。テレワークの利用時間が決まっている場合は、接続できる時間帯を限定することも有効です。接続元、機能、ポート、時間帯のそれぞれについて、業務上必要な範囲を現在の利用実態に照らして見直してください。
対策4:ログを保全し、侵害の有無を調べる
侵害の兆候を見つけるには、VPN機器のログを外部に保全し、定期的に内容を確認する必要があります。ログを取得しているだけでは、異常の発見や調査につながりません。
攻撃者は、ログの出力を止めたり、外部サーバーへのログ転送を止めたりすることがあります。VPN機器のログは機器の中だけに置かず、外部のログサーバーへ転送して保全し、転送が途切れていないかも把握しておきます。確認する際は、深夜や海外からの接続、短時間での大量のログイン失敗、見覚えのないアカウントがないかに注目し、普段の利用状況と照らし合わせて不審な点があれば侵害の有無を調べます。機器の設定を維持する作業と、ログを確認する作業の両方を、日常の運用に組み込んでください。
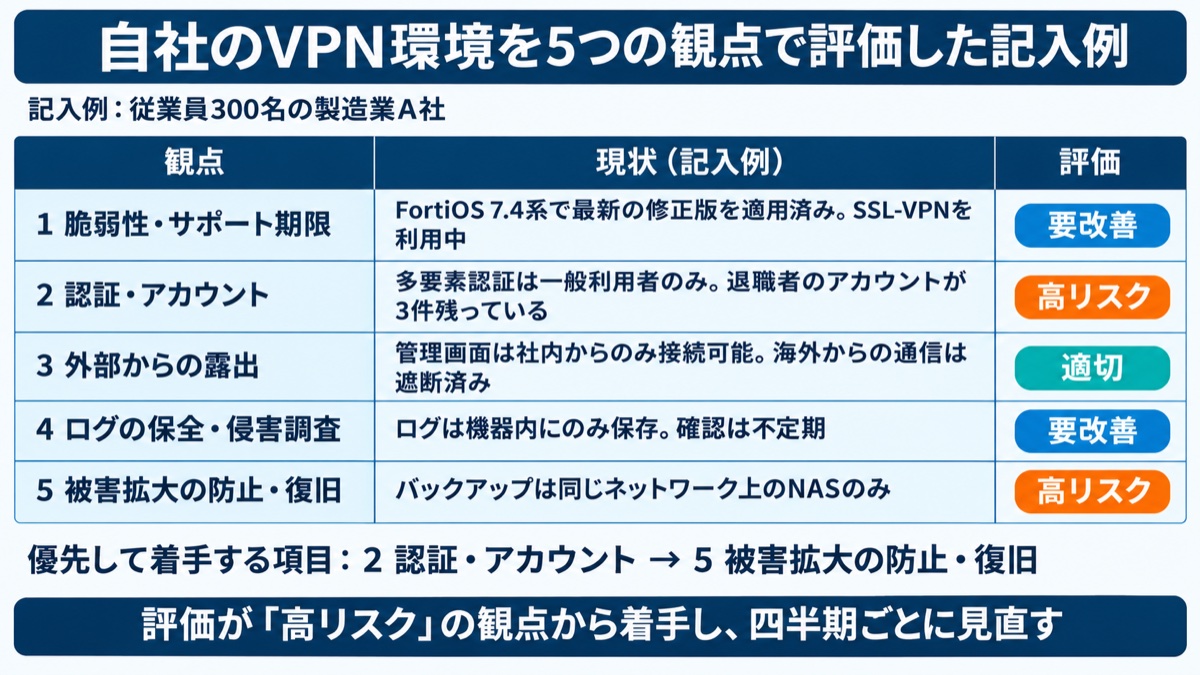
ここまでの対策1〜4と、次に説明する対策5を観点として、自社のVPN環境の現状を整理しておくと、優先して取り組むべき項目が明確になります。
8. 対策5:侵入を前提に、被害の拡大を防ぎ復旧できる状態をつくる
権限を最小限にし、バックアップを分離する
VPNを突破された場合に備え、アクセス範囲を絞ることと、被害を受けても復旧できる状態を整えることが必要です。
利用者ごとにアクセスできる範囲を必要最小限にし、管理者権限を持つアカウントを絞り込みます。侵入後に社内へ横に広がる攻撃を想定し、誰がどこまでアクセスできるかを確認しておくことが重要です。バックアップは、社内ネットワークから切り離した場所やオフラインにも保管し、取得していることだけで安心せず、実際に復元できるかを定期的に確認してください。
また、警察庁の報告では、被害に遭った組織のうちBCP(事業継続計画)を策定済みの組織は約18%にとどまっています。システムが止まったときに、受注や出荷などの業務をどの手段で続けるかを決め、復旧準備とあわせて整理しておく必要があります。
段階的に「VPNに頼らない」構成を検討する
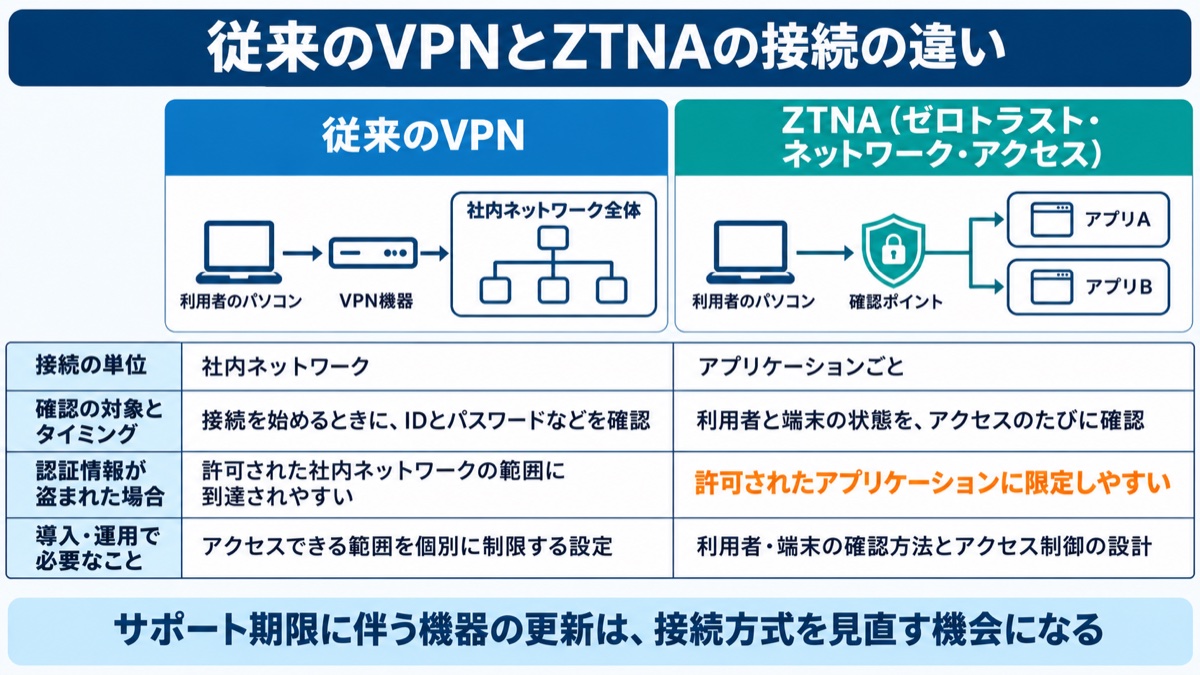
中長期的には、ネットワークの内側を信頼しない「ゼロトラスト」の考え方に基づく接続方式への移行も選択肢です。代表的なものがZTNA(ゼロトラスト・ネットワーク・アクセス)で、利用者と端末を確認したうえで、アプリケーション単位で接続を許可します。従来のVPNでもアクセス範囲の制限は可能ですが、ZTNAはアプリケーション単位の制御を前提とするため、仮に認証情報が盗まれても到達できる範囲を限定しやすい構成です。ただし効果を得るには、利用者・端末の確認方法とアクセス制御を適切に設計する必要があります。サポート期限に伴う機器の更新を、接続方式そのものを見直す機会として捉えることもできます。
侵入が疑われるときの初動
侵入が疑われる場合は、ログの保全、被害拡大の防止、認証情報のリセットを進め、通報や報告の判断も並行して行います。不審な接続を見つけたら、被害拡大を防ぐために影響を受けた機器をネットワークから隔離し、並行してログなどを保全します。証拠が失われないよう原則として電源は落とさず、専門家に相談しながら進めます。続いて、VPN機器と関連するアカウントの認証情報をリセットします。あわせて、警察への通報・相談と、個人情報保護委員会への報告の要否の判断を進め、技術的な復旧作業と関係先への対応を並行して進められる体制を整えておくことが重要です。
9. OPTiM Biz Premiumで、IDと端末の管理を一元化する
VPN機器の対策を進めると、「誰がどのアカウントを持っているか」「社員のパソコンのOSやソフトウェアが最新か」といった、機器の先にある管理の課題が見えてきます。OPTiM Biz Premiumは、MDM(モバイルデバイス管理)のOPTiM Bizを基盤に、ID管理、SaaS管理、物品管理を統合したサービスで、こうしたアカウントや端末の管理を支援します。
ID管理では、全従業員の企業アカウントを1つの画面で集中管理でき、CSVによる一括登録・削除に対応しています。シングルサインオン(SSO)や、メール認証コードまたは認証アプリのワンタイムパスワードによる多要素認証も設定できます。退職や異動にあわせて、管理対象の企業アカウントを一括で整理する運用に役立ちます。
端末の管理では、スマートフォンやWindows/Macのパソコンごとに、OSのバージョンと、インストール済みアプリの名前・バージョンを取得できます。Windowsの機能更新プログラムの延期日数の設定など、OSアップデートの制御にも対応しています。SaaS管理では、情報システム部門が把握していないクラウドサービスの利用(シャドーIT)も検知できます。アカウント、端末、SaaSの利用状況を把握することは、VPN機器の対策と並ぶ継続的な管理の基礎になります。
ただし、ツールの導入だけで対策が完了するわけではありません。アカウントの棚卸しの頻度、退職時の手続き、ログの確認体制といった運用ルールを決め、社員への教育とあわせて継続することが前提です。
▶ OPTiM Biz Premium 資料ダウンロードはこちら
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
VPN機器の更新やアカウント管理は、日々の問い合わせ対応と並行して進める地道な作業で、情報システム担当者にとって負担の大きい仕事です。それでも、侵入経路を回答した被害組織の6割以上がVPN機器から侵入されていたという事実は、VPN機器を利用する企業にとって、ここが優先して点検すべき侵入口であることを示しています。
今週中に、自社で使っているVPN機器の製品名とファームウェアのバージョンを確認し、ベンダーのアドバイザリやJPCERT/CCの注意喚起と照らし合わせてください。あわせて、VPNのアカウント一覧を出力し、退職者や使われていないアカウントを削除し、多要素認証が有効になっているかを確かめます。年内には、ログを外部サーバーへ転送する設定と、バックアップを切り離して保管し復元できるかの確認を済ませておきます。FortiOS 7.4系でSSL-VPNを使っている場合は、開発サポートが終わる2027年5月11日より前に、IPsec VPNやZTNAへの移行計画を立てておく必要があります。
その後は、四半期ごとのアカウント棚卸しとサポート期限の確認を、仕組みとして定着させてください。入口となるVPN機器と、その先にあるアカウントと端末の状態を把握し続けることが、次のランサムウェア攻撃に備える確かな一歩になります。