
企業のバックアップとは、業務データやシステムの複製を本番環境とは別の場所に保管し、障害やサイバー攻撃でデータが失われた際に、元の状態へ戻せるようにする仕組みです。
バックアップの有効性は、「取得しているか」だけでは判断できません。必要なデータを、必要な時点の状態へ、決めた時間内に戻せることが重要です。取得処理が正常に終了していても、保管先が攻撃を受けたり、復元に必要なデータが不足していたりすれば、業務の再開にはつながりません。
本記事では、バックアップの基本となる3-2-1ルールと、ランサムウェアに備えて「復元できるバックアップ」を維持するための運用方法を、警察庁の統計を交えて解説します。
この記事の要点
- 警察庁の令和7年のアンケート調査では、ランサムウェア被害に遭った組織のうちバックアップ取得状況の有効回答116件中105件(約9割)が取得済みでした。一方、復元結果の有効回答99件中、被害直前の水準まで復元できたのは20件(約2割)にとどまります。
- 基本は「データを3つ持ち、2種類の媒体に保存し、1つは別の場所に置く」3-2-1ルールです。加えて、攻撃者の手が届かないオフライン保管、書き換えできない保管、世代管理を組み合わせます。
- 対象の洗い出しから、RPO・RTOに基づく設計、定期的な復元テストと記録までを継続することで、「戻せるバックアップ」を維持します。
1. 企業のバックアップとは?「取得」と「復元」は別の問題
企業のバックアップの目的は、データの複製を保管することではなく、失われたデータやシステムを戻し、事業を継続・再開できるようにすることです。そのため、取得状況と復元の可否は分けて確認する必要があります。
バックアップが必要になる主な場面には、ハードウェアの故障、操作ミスによる削除や上書き、自然災害、ランサムウェアなどのサイバー攻撃があります。このうちサイバー攻撃では、攻撃者が復旧を妨げるためにバックアップそのものを狙う点に注意が必要です。本番データの複製があっても、同時に失われれば復元には使えません。
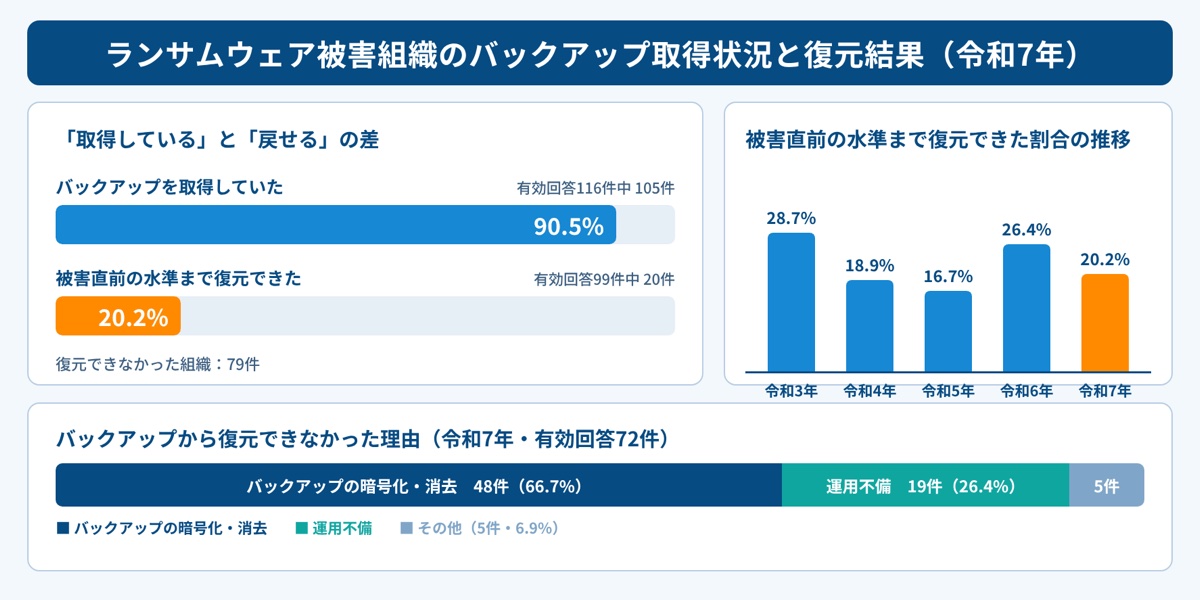
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェア被害に関するアンケートで、バックアップを取得していた組織は有効回答116件中105件(約9割)でした。
一方、バックアップからの復元結果では、被害直前の水準まで復元できた組織は有効回答99件中20件(約2割)にとどまり、79件は復元できませんでした。なお、取得状況と復元結果では有効回答数が異なりますが、それぞれの結果から、取得だけでは復旧を保証できないことが分かります。
図解①のように、「バックアップがある」状態と「業務に必要な状態へ戻せる」状態には差があります。取得処理の確認に加え、保管先の保護と復元手順の検証までを管理することが重要です。
2. ランサムウェアはバックアップを狙う:攻撃の流れと復元できなかった理由
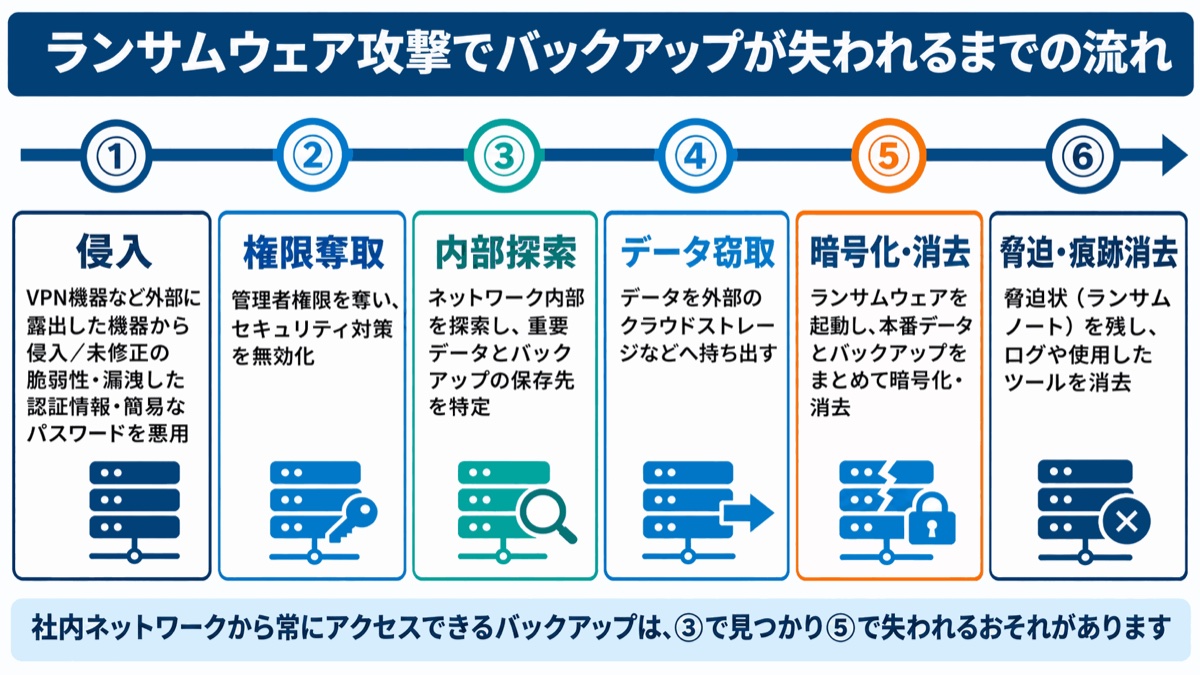
ランサムウェアへの備えでは、本番データだけでなく、バックアップを攻撃から守る設計が必要です。攻撃者は暗号化の前にバックアップの場所を探し、復旧を妨げるために、そのデータも暗号化・消去することが多いとされています。
同じ警察庁の資料では、代表的な攻撃の流れが示されています。攻撃者は、VPN機器などインターネットに露出した箇所から、未修正の脆弱性や漏洩した認証情報を悪用して侵入します。侵入後は、管理者権限の奪取やセキュリティの無効化を試みながら、ネットワーク内部を探索し、重要データやバックアップの所在を調べます。その後、データを外部へ窃取し、ランサムウェアを起動して暗号化した上で、脅迫状を残し、痕跡を消去します。令和7年の被害報告件数は226件で、被害組織へのアンケート調査では、侵入経路はVPN機器が6割以上を占めました。
バックアップから復元できなかった理由(令和7年・有効回答72件)は、次のとおりです。
| 理由 | 件数 |
|---|---|
| バックアップの暗号化・消去 | 48件 |
| 運用不備 | 19件 |
| その他 | 5件 |
約3分の2は、バックアップ自体が暗号化・消去されたケースです。残りの多くは運用上の不備であり、保管方法だけを見直しても十分とはいえません。
対策では、「攻撃者の手が届かない場所に保管すること」と「復元に使える状態を運用で維持すること」の両方を確認します。保管先の安全性と日常の運用を一体で見直すことが、復旧の備えになります。
3. バックアップの基本「3-2-1ルール」とは
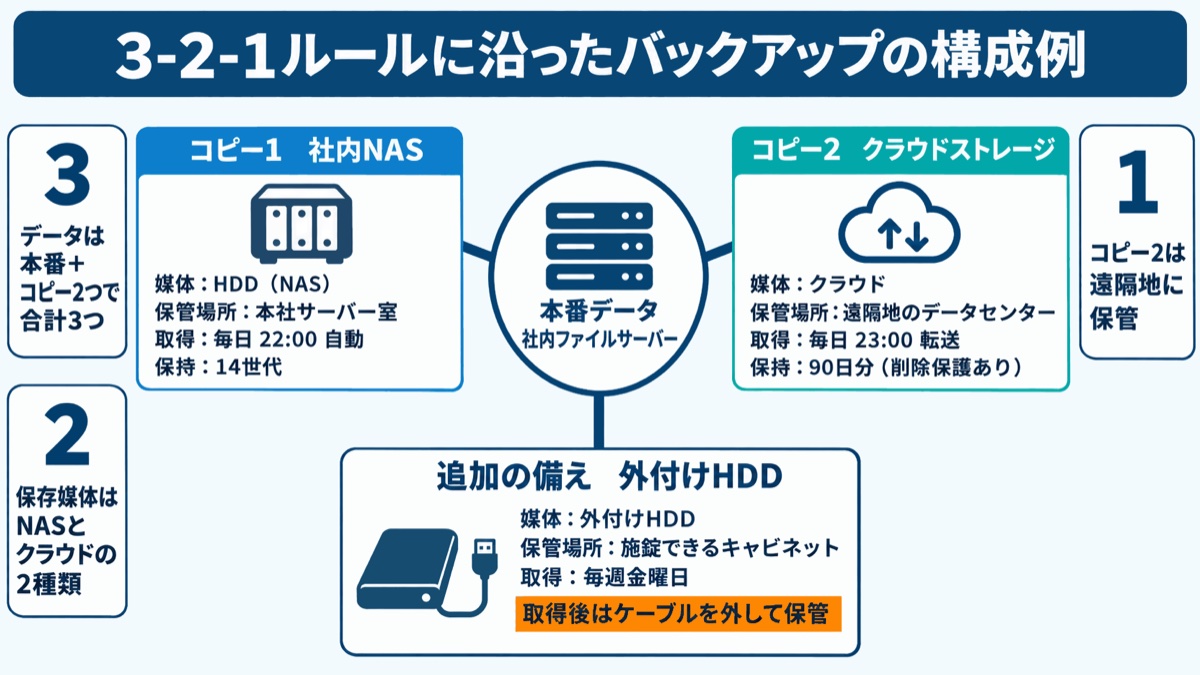
3-2-1ルールとは、「データを3つ以上持つ」「2種類以上の異なる媒体に保存する」「1つは離れた場所に保管する」という、バックアップの基本原則です。複製の数だけでなく、保存する媒体と場所を分け、同じ原因ですべてのデータを失うリスクを抑えます。
警視庁も、サイバーセキュリティ対策の情報の中で、確実な復旧のために推奨されている考え方として紹介しています。
3つ以上のデータを持つ
元のデータに加え、少なくとも2つのバックアップを作成します。「3つ」とは、元のデータを含めた数です。
バックアップが1つだけでは、そのデータが破損していたり、保存先が故障していたりすると、復元に使える複製がなくなります。もう1つのバックアップを持つことで、片方が使えない場合にも、別の複製から戻せる状態を目指します。
2種類以上の媒体に保存する
社内のNAS(ネットワーク接続型の記憶装置)とクラウドストレージ、外付けHDDとクラウドストレージのように、異なる媒体・保存基盤に分けて保存します。NASと外付けHDDのように装置を分けても、どちらもHDDであれば、媒体の種類まで分かれているとは限りません。
同じ種類の装置だけに依存すると、同じ原因でまとめて使えなくなるおそれがあります。複製の数を増やす際は、保存先の台数だけでなく、媒体が分散されているかも確認することが大切です。
1つは離れた場所に保管する
バックアップの1つは、別拠点やクラウドなど、オフィスから離れた場所に保管します。火災や水害によって建物全体が被害を受けた場合でも、別の場所に復元用のデータを残すためです。
同じオフィス内で装置を分けるだけでは、建物単位の被害への備えは十分ではありません。媒体の分散と場所の分散を、それぞれ確認する必要があります。
4. 3-2-1ルールを攻撃に強くする:オフライン・イミュータブル・世代管理
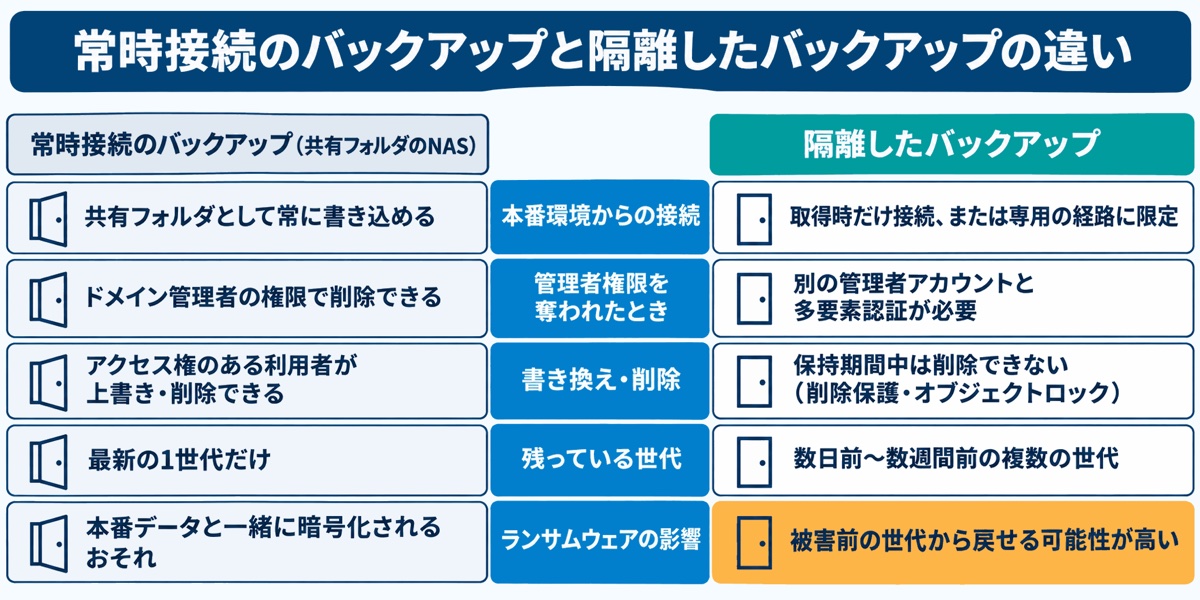
ランサムウェアに備えるには、3-2-1ルールに加えて、バックアップへのアクセスや変更を制限する必要があります。媒体と場所を分けても、すべての保存先に社内ネットワークから常時アクセスできれば、まとめて暗号化されるおそれがあるためです。
オフライン保管、イミュータブルな保管、世代管理を組み合わせ、管理者アカウントも分離します。それぞれの役割を踏まえて、自社の保管方法を確認しましょう。
オフライン保管
オフライン保管は、バックアップ時だけ媒体を接続し、終了後は物理的に切り離す方法です。常時接続を避けることで、ネットワーク経由の攻撃がバックアップに及ぶリスクを抑えます。警察庁も、暗号化対策としてオフラインバックアップを挙げています。
ネットワーク経由で保管する場合は、本番環境とは論理的に分離された環境に置き、本番環境からのアクセスや管理権限を制限します。ただし、論理的な分離は、物理的に切り離すオフライン保管とは別の対策です。保存先の装置を分けるだけでなく、本番環境からどのようにアクセスできるかを確認します。
イミュータブル(書き換え不可)な保管
イミュータブルな保管とは、一定期間、データの書き換えや削除ができない設定で保存する方法です。バックアップが存在するだけでなく、攻撃者に変更・消去されにくい状態を維持することを目的とします。
米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)のランサムウェア対策ガイドは、狙われやすいストレージで削除保護やオブジェクトロックを有効にすること、バージョン管理で複数の世代を残すことを挙げています。
世代管理
世代管理とは、数日前、数週間前など、複数の時点のバックアップを残す方法です。直近の状態だけを保存する運用では、暗号化や改ざんに気付くまでの間に、問題のあるデータをバックアップしてしまうことがあります。
過去の世代を残し、そのデータが被害を受けておらず復元に使えることを確認しておけば、被害前の状態へ戻せる可能性が高まります。最新のバックアップの有無に加え、どの時点まで遡れるかを把握しておくことが必要です。
バックアップの管理者アカウントを分ける
バックアップ装置や管理画面の管理者アカウントは、日常業務用のアカウントやドメイン管理者アカウントとは分け、認証基盤や管理権限も分離します。攻撃者が管理者権限を奪った場合に、その権限でバックアップまで消去されるリスクを抑えるためです。
併せて、多要素認証を設定し、利用者を最小限に絞ります。保存したデータの保護だけでなく、そのデータを管理・削除できる権限の扱いも見直すことが重要です。
5. バックアップ対象の洗い出し:PC・サーバー・SaaSのどこにデータがあるか
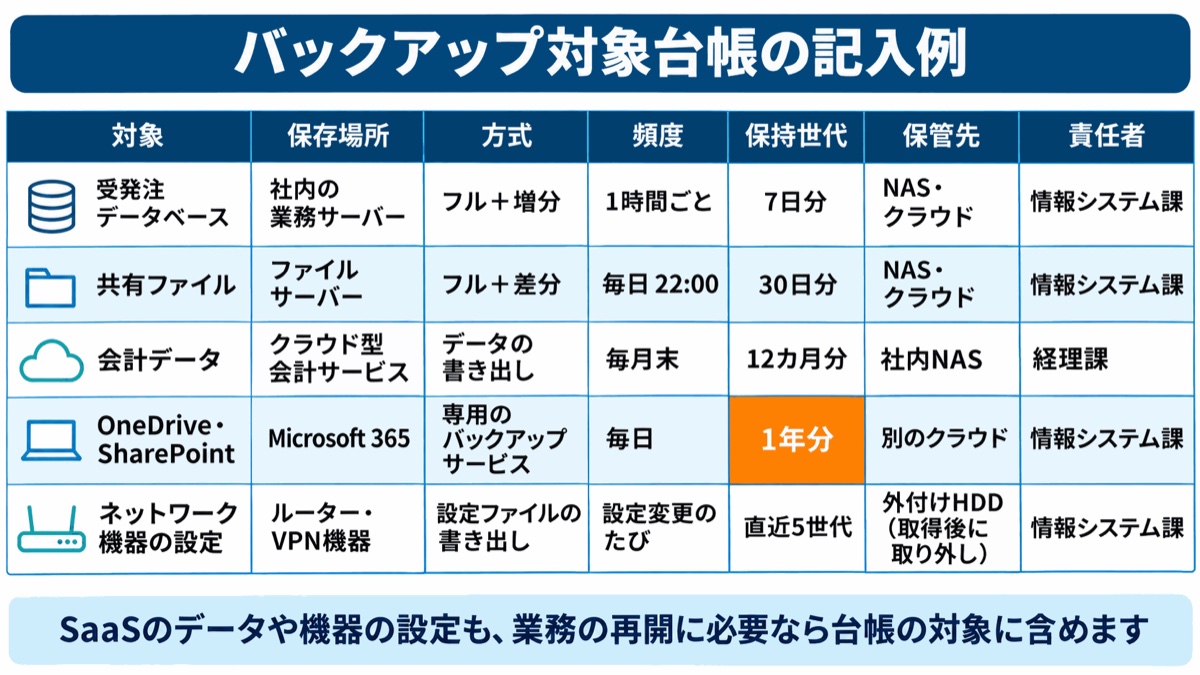
バックアップの設計は、守るべきデータと、その保存場所を洗い出すことから始めます。対象から漏れたデータは、保管先の安全性や復元手順をどれだけ整えても戻せません。
対象は、ファイルサーバーやNASに限りません。業務システムのデータベース、従業員のPCに保存された業務ファイル、クラウドサービス(SaaS)上のデータも含めて確認します。部門ごとに保存先が異なる場合もあるため、情報システム部門が管理する装置だけで判断しないことが大切です。
SaaSについても、事業者がデータを守っているという理由だけで、利用企業側の備えを省くことはできません。利用企業の操作ミスや攻撃による削除・暗号化に備え、どこまで戻せるかを確認する必要があります。
たとえばMicrosoftの公式サポート情報では、Microsoft 365の利用者は、OneDriveの復元機能で過去30日間に発生したファイルやフォルダーへの操作を元に戻せるとされています。また、職場または学校アカウントのごみ箱の項目は、管理者が設定を変更していなければ、ごみ箱に移動してから93日後に自動的に削除されます。これらの期間を超えて戻す必要があるデータは、別の方法でのバックアップを検討します。
さらに、業務再開に必要なのはデータだけではありません。サーバーやPCの設定、業務アプリケーションのインストール媒体、ネットワーク機器の設定情報も対象にします。CISAのガイドも、重要なシステムの標準構成(ゴールデンイメージ)を維持・更新することを推奨しています。
洗い出した結果は、対象・保存場所・方式・頻度・保持世代・保管先・責任者を1行ずつ記入した台帳にまとめます。データの所在とバックアップ方法を対応付けることで、未対応の対象や、管理責任が曖昧な箇所を確認しやすくなります。
6. RPO・RTOでバックアップの頻度と方式を決める
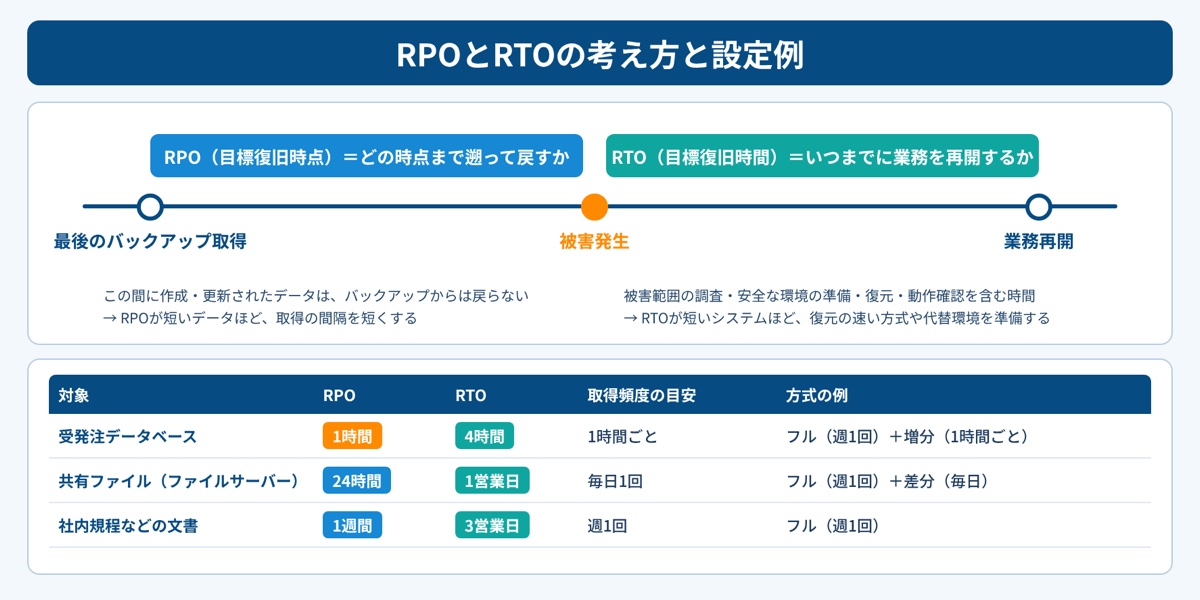
バックアップの頻度と方式は、「どの時点まで戻すか」を示すRPOと、「いつまでに業務を再開するか」を示すRTOから決めます。データごとの業務上の重要性に合わせて目標を定めることで、必要な備えを具体化できます。
バックアップの方式には、対象全体を保存する「フルバックアップ」、前回のバックアップ以降の変更分を保存する「増分バックアップ」、前回のフルバックアップ以降の変更分を保存する「差分バックアップ」があります。取得にかかる時間や容量だけでなく、復元時に必要なデータの数と所要時間も比べて選びます。
- RPO(目標復旧時点):どの時点まで遡ってデータを戻せればよいかを示します。RPOが「24時間」であれば、障害発生時点から遡って24時間以内の時点の状態へ戻せるように設計します。1日1回の取得を目安としつつ、処理にかかる時間や取得の失敗も考慮して頻度を決めます。
- RTO(目標復旧時間):被害発生から何時間以内に業務を再開する必要があるかを示します。RTOが短いほど、復元の速い方式や、代替環境の準備が必要になります。
たとえば、受発注データベースのように、1時間分のデータ消失でも業務に大きな影響が出る対象は、RPOを短く設定し、こまめにバックアップを取ります。一方、更新頻度が低い社内規程の文書は、週1回の取得でも十分な場合があります。
すべてのデータに同じ頻度や方式を適用するのではなく、失われた場合の影響に応じて設計することが重要です。台帳に整理した対象ごとに目標値を決め、その目標を満たせる取得頻度と復元方式を選びます。
なお、RTOを考える際は、データの復元作業だけを見積もらないようにします。被害範囲の調査やシステムの再構築にかかる時間も含めて、業務再開までを見通す必要があります。
警察庁の資料では、ランサムウェア被害から1カ月未満で復旧した組織は5割強にとどまり、調査・復旧費用の総額が1,000万円以上だった組織は5割を超えています。目標値を設定した後は、実際の復元テストで達成できるかを確認します。
7. 復元できるバックアップを保つ運用:復元テストと記録
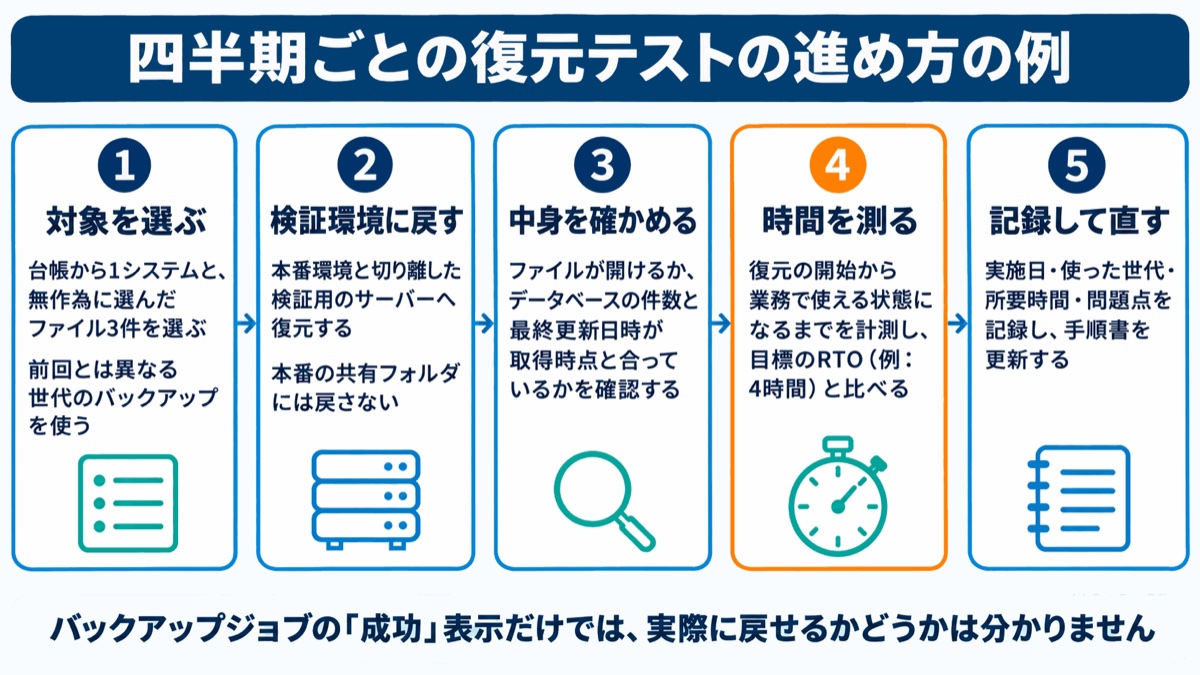
「復元できるバックアップ」を維持するには、定期的に実際の復元を試し、結果を記録することが必要です。取得処理が成功していても、必要なデータがそろい、手順どおりに戻せるかは、復元して確認しなければ分かりません。
警視庁は、データを元のシステムに戻せるか、定期的に訓練と確認を行うことを推奨しています。CISAのガイドも、災害復旧を想定し、バックアップの可用性と完全性を定期的にテストすることを推奨しています。
復元テストでは、本番環境に影響しない検証環境へデータを戻します。その上で、ファイルが開けるか、データベースの件数や最終更新日時が想定どおりかを確認します。復元処理の終了だけで判断せず、戻したデータが業務で使える状態かどうかまで確かめることが大切です。
併せて、復元作業の所要時間を測り、環境の準備やシステムの起動、業務上の動作確認までを含めて、RTOを満たせるかを確認します。結果は、日付・対象・所要時間・問題点とともに記録し、分かりにくかった手順や不足していた情報を手順書に反映します。テスト結果を次回の運用改善につなげることで、同じ問題の繰り返しを防ぎます。
日々の運用では、バックアップジョブの成否を毎日確認する担当者を決めます。失敗の通知が設定されているだけでなく、実際に担当者へ届くことも確認してください。また、手順書は担当者以外でも実行できる内容に整えます。
警察庁の統計で「運用不備」が復元できなかった理由に挙がっていることからも、導入後の確認と改善を続けることが重要です。
8. ランサムウェア被害時にバックアップから復旧する手順
ランサムウェアの被害時は、感染範囲の封じ込めと原因の特定を先に行い、安全を確認した上でバックアップから復旧します。侵入経路が残ったまま復元すると、戻したデータが再び暗号化されるおそれがあるためです。
基本的な流れは、次のとおりです。
- 感染が疑われる端末やサーバーをネットワークから切り離し、被害の拡大を防ぐ。併せて、ログや感染端末の情報を保全する
- バックアップ環境への接続を断ち、バックアップが無事かを確認する
- 侵入経路と被害範囲を調査し、脆弱性の修正や認証情報の変更を行う
- マルウェアや不正な変更がないことを確認した世代を選び、安全性を確認した復旧環境へ、優先度の高いシステムから復元する
- 復元後のデータとシステムに不審な点がないかを確認してから業務を再開する
復旧を急ぐ場面でも、バックアップの安全性と復元後の状態確認を省かないことが重要です。取得日時が新しいという理由だけで世代を選ばず、被害前の状態かを確認してから使います。
また、復旧作業と並行して、報告や相談の要否を確認します。個人データが暗号化されて復元できなくなった場合は、個人情報保護委員会への報告対象となる例として示されています。
法令上の報告対象に該当する場合は、事態を知った後、速報は速やかに(おおむね3〜5日以内が目安)、確報は事態を知った日から30日以内(不正の目的をもって行われたおそれがある場合は60日以内)に報告します。また、本人への通知も、当該事態の状況に応じて速やかに行う必要があります(本人への通知が困難な場合は、本人の権利利益を保護するために必要な代替措置を講じます)。
データが窃取されていれば、バックアップから復元できても、情報漏洩として扱う必要があります。業務を再開できるかという問題と、外部へ流出した情報への対応は分けて考え、警察への相談や、契約しているセキュリティ事業者への連絡も並行して進めます。
9. OPTiM Biz Premiumで端末とSaaSを棚卸しし、バックアップ対象の漏れを減らす
バックアップ対象の漏れを減らすには、社内にどの端末があり、どのSaaSが利用されているかを把握することが前提です。管理対象の全体像が分からなければ、業務データの保存先も十分に洗い出せません。
OPTiM Biz Premiumは、MDM(モバイルデバイス管理)のOPTiM Bizを基盤に、SaaS管理、ID管理、物品管理を統合したサービスです。端末とSaaSの情報を、バックアップ対象を確認するための材料として活用できます。
端末ごとのOS・アプリを把握する
OPTiM Biz Premiumの基盤であるOPTiM Bizでは、Windows/Mac PCやスマートフォン・タブレットについて、端末ごとのOSバージョンや、インストール済みアプリの名前・バージョンを取得できます。この情報をバックアップ対象台帳と照らし合わせることで、バックアップ用ソフトウェアが導入されていない業務PCがないかを確認する際に役立ちます。端末の一覧と導入済みアプリを対応付け、確認が必要な端末を洗い出します。
また、業務PCのUSBストレージの接続を禁止できるため、従業員が個人の判断で外部記憶媒体にデータを持ち出すことによる情報漏洩のリスクを低減できます。
利用中のSaaSと把握していないサービスを洗い出す
SaaS管理では、社内で利用されているSaaSのアカウント数や利用状況を自動で収集し、情報システム部門が把握していないクラウドサービスやソフトウェア(シャドーIT)を検知できます。
収集した情報は、業務データがどのSaaSに保存されているかを確認するための材料になります。把握できたサービスについて、バックアップの必要性や復元可能な範囲を確認し、対象台帳へ反映します。
ただし、バックアップの取得や復元テストそのものは、バックアップ製品と企業側の運用で行います。OPTiM Biz Premiumは、その前提となる端末とSaaSの把握を支える役割を担います。
▶ OPTiM Biz Premium お問い合わせはこちら
10. まとめ
バックアップは導入して終わりではなく、日々の確認とテストが続く地道な業務です。情報システム担当者の多くは、限られた人数で他の業務と並行してこの作業を担っているのではないでしょうか。
まず今週中に、自社のバックアップ先が社内ネットワークから常時アクセスできる状態になっていないか、バックアップの管理者アカウントが日常業務のアカウントと分かれているかを確認してください。年内には、ファイルサーバー、業務システム、PC、SaaSを含むバックアップ対象台帳を作り、データごとにRPOとRTOを決めて、少なくとも1つのシステムで実際に検証環境への復元を試してください。その後は、復元テストを四半期ごとの定例作業にし、結果を記録して手順書を更新する仕組みを整えます。
バックアップの備えは、取得の成功ではなく、業務に必要な状態へ戻せるかで評価してください。復元テストで見つかった不足を、保管方法や手順、担当体制の見直しに反映し、業務再開までを確認する運用を続けましょう。